

















他のオペレーティングシステムと比較すると、Linuxのパッチ管理は、オープンソースである点に特徴があります。これにより、大規模な開発者コミュニティやセキュリティ専門家が脆弱性を発見し、コードを調査してパッチを提出できます。
Linuxディストリビューションでは、ユーザーがソフトウェアパッケージやアップデートを簡単にインストールできるよう、パッケージマネージャーを使用します。これらのパッケージマネージャーは、ダウンロード、インストール、依存関係の解決を自動化するため、パッチ適用のプロセスが簡素化されます。人気のあるLinuxディストリビューションはWindowsと同じくらい簡単に更新できる場合がありますが、多くの企業や組織では、パッチをテストしてディストリビューションを管理することを優先しています。そのため、クローズドソースのオペレーティングシステムで管理者が直面するのと同様の課題が数多く生じます。
ここでは、Linuxにおけるパッチ管理の仕組み、ベストプラクティス、そしてLinux向けの最適なパッチ管理ツールについて説明します。
Linuxでのパッチ適用が他のシステムと異なる理由
Linuxと、WindowsやmacOSなどのプロプライエタリなオペレーティングシステムでパッチ管理を比較すると、考慮すべき重要な違いがいくつかあります。
Linuxはオープンソースであるため、ソースコードが自由に利用でき、脆弱性の発見、パッチの開発と配布に積極的に貢献する、大規模なセキュリティ研究者や開発者のコミュニティが形成されています。パッケージマネージャーによって、ソフトウェアパッケージの更新やアップデート、パッチの適用が容易になります。また、Linuxディストリビューションごとに独自のパッチ適用プロセスとプラクティスがあります。Linuxコミュニティは、バグの特定、パッチの開発、テストに積極的に参加しており、協力的かつ包括的なパッチ適用プロセスにつながっています。重要なアプリケーションでLinuxを使用する組織には通常、パッチやアップデートを手動、パッケージマネージャー経由、または自動的に適用できる経験豊富な管理者がいます。
Windowsのようなクローズドソースのオペレーティングシステムでは、セキュリティ研究者などがバグを発見してMicrosoftに報告できますが、ソースコードは自由にアクセスできません。パッチの開発は主にMicrosoftが管理し、Windows Updateがユーザーにパッチやアップデートを配信する仕組みとなっています。Microsoftは、毎月予定されたアップデートのリリース日である「パッチチューズデー」にパッチをリリースします。Microsoftは、パッチを一般公開する前に大規模なテストを実施します。
MacOSとiOSもクローズドなエコシステムであり、Appleがソフトウェアとパッチ適用プロセスを完全に管理しています。AppleはmacOSおよびiOSデバイス向けのパッチやアップデートを定期的にリリースし、通常は新機能のリリースと同時に提供します。同社は通常、セキュリティを重視し、パッチによって脆弱性に迅速に対処します。
Linuxのオープンソース性、パッケージマネージャー、コミュニティの関与、柔軟性によって、Linux独自のパッチ管理のサイクルと課題が生まれています。管理者は、場合によってはコマンドラインを使ってパッチやアップデートを処理します。MicrosoftとAppleはユーザーのデバイスを自動的に更新できますが、すべてが円滑に動作するよう、管理者がアップデートをテストして管理することもあります。Windowsは定期的な累積アップデートと広範なテストを重視する一方、macOSとiOSはクローズドなエコシステムと管理されたリリーススケジュールを重視し、セキュリティに大きな比重を置いています。
各オペレーティングシステムは、その基本理念と対象ユーザーに基づき、独自のパッチ管理アプローチを採用しています。こうしたすべてのオペレーティングシステムなどを管理できるパッチ管理ツールもあります。これらについては後ほど説明します。
関連記事:
Linuxのパッチ管理でよくある課題
組織内のすべてのデバイスとソフトウェアにパッチを適用するのは、基盤となるオペレーティングシステムにかかわらず困難です。こうした課題の一部はクローズドソースのオペレーティングシステムにも当てはまりますが、Linuxでは、オープンソースであること、ディストリビューションの種類が多いこと、重要なアプリケーションで使用されていることから、独自のパッチ管理上の課題が生じる可能性があります。
1. アップデート用の集中リポジトリがない
Linuxディストリビューションにはフィードが用意され、デバイスが簡単にパッチを受け取れる場合が多い一方、アップデート用の集中リポジトリがないと、組織が複数のシステムやディストリビューション全体にパッチを効率的に配布・管理することが難しくなります。これを解決するには、apt-mirrorやSpacewalkなどのツールを使ってローカルパッケージリポジトリを構築できます。これにより、関連するすべてのシステムにアップデートを保存・配布し、パッチ管理の集中拠点を提供できます。
2. パッチ適用に時間がかかる
Linuxシステムへのパッチ適用は、特にエンドポイント数が多い場合、時間のかかる作業になる可能性があります。各システムを手動で更新する作業は、退屈で複雑なうえ、人的ミスが起こりやすくなります。パッチ適用に必要な時間を大幅に短縮できる自動化ツールもあります。こうしたツールを使えば、複数のシステムに同時にパッチを集中管理・展開できるため、プロセスが効率化され、時間を節約できます。
3. ダウンタイム
Linuxシステムへのパッチ適用では通常、システム全体の再起動が必要となり、ダウンタイムが発生する可能性があります。Linuxは企業やクラウド環境で広く使われているため、稼働し続ける必要がある重要システムにとって問題となることがあります。ダウンタイムを最小限に抑えるには、システムの再起動なしでパッチを適用できるライブパッチなどの技術を導入できます。さらに、高可用性構成とロードバランシングを利用すれば、パッチ適用の実行中もサービスへのアクセスを維持できます。
4. エンドポイントの可視性不足
エンドポイントの状態を十分に把握できないと、各システムのパッチ適用状況を評価することが難しくなります。集中監視ソリューションを導入すれば、すべてのエンドポイントのパッチ適用状況をリアルタイムで可視化できます。これらのツールはアラートやレポートを生成し、管理者が適切にパッチ適用されていないシステムを特定して対処できるようにします。
5. システムとアプリケーションの違い
Linux環境はさまざまなディストリビューション、バージョン、構成で構成されることが多く、システムやアプリケーションに違いが生じます。この多様性により、すべてのエンドポイントに一律にパッチを適用することが難しくなります。解決策の1つは、組織内のLinuxディストリビューションと構成を標準化することです。バリエーションを減らすことで、パッチを一貫してテストし、適用しやすくなります。さらに、構成管理ツールを活用すれば、標準化された環境を維持し、パッチ適用プロセスを簡素化できます。
6. リモートワークやハイブリッドワークによるエンドポイントの分散
リモートワークやハイブリッドワークの環境では、さまざまな場所にエンドポイントが分散するため、パッチ適用がさらに難しくなります。リモート管理ソリューションを導入すれば、デバイスの物理的な場所にかかわらず、システムの管理とパッチ適用が可能になります。
7. パッチの自動化は難しい場合がある
リソースを大量に消費する自動パッチ適用の手順によって、対象システムのパフォーマンスに問題が生じることがあります。管理者は、利用が集中しない時間帯にパッチ適用タスクをスケジュールすることで、システムリソースへの影響を抑えられます。さらに、パッチ適用プロセスを効率化し、リソースに配慮した自動化技術を採用することで、リソースを節約し、より円滑にパッチを展開できます。
関連記事:パッチ管理プロセスの11の重要ステップ
主要Linuxディストリビューションのパッチ適用方法
Debian
Deepen、Ubuntu、Mintなど、さまざまなLinuxディストリビューションの母体であるDebianは、他とは異なる独自のパッチ管理アプローチを採用しています。Debianのパッチ管理は、Advanced Package Tool(APT)と呼ばれる堅牢なパッケージ管理システムを中心に構成されています。このシステムは、パッチやアップデートを含むソフトウェアパッケージの取得、インストール、保守を処理します。Debianの開発プロセスは、徹底したテストと品質保証に重点を置き、信頼性と安定性に優れたソフトウェアをユーザーに提供することを目指しています。Debianコミュニティは透明性と協力を重視しており、Debianは脆弱性に迅速に対処し、セキュリティパッチを提供する専任のセキュリティチームを維持しています。Debianの長い歴史と、信頼性・安定性に優れたディストリビューションとしての評価が、綿密なパッチ管理アプローチに寄与しています。
Ubuntu
Ubuntuは、パッチ管理の仕組みを組み込んだ人気のLinuxディストリビューションです。パッケージ管理システムとしてAdvanced Package Tool(APT)を使用し、公式リポジトリを通じて定期的なアップデートとセキュリティパッチを提供しています。Ubuntu Update Manager(別名update manager)は、アップデートやパッチを管理するためのグラフィカルインターフェースを提供します。また、Ubuntu Security Notices(USN)システムは、脆弱性と対応するパッチについて、詳細なセキュリティ勧告やアラートを提供します。Ubuntuのパッチ管理アプローチは、システムの安定性と安全性を確保するため、タイムリーなアップデート、セキュリティパッチ、バグ修正の提供に重点を置いています。パッチの管理と適用を簡素化する使いやすいインターフェースとコマンドラインツールを備え、初心者から経験豊富なユーザーまで利用できます。
Gentoo
Gentoo Linuxが採用するパッチ管理の仕組みは、他のディストリビューションで使われる従来のパッチ管理手法とは異なります。Gentooはローリングリリース方式を採用しており、ユーザーは定期的に更新されるアップデートやパッケージを受け取ります。また、ソースコードからアプリケーションをコンパイルして変更できるパッケージ管理システム、Portageを使用します。Gentooコミュニティは、セキュリティ上の欠陥や不具合への修正、機能追加のためのGentoo固有の修正を含む大規模なコレクションを維持しています。Gentooはemergeコマンドを通じて、パッケージのアップデートやセキュリティ修正を処理する強力な仕組みも提供しています。
集中型のパッチ管理ソリューションと比較すると、Gentooのパッチ管理システムはより手作業を必要としますが、パッチ適用プロセスに高い柔軟性と制御性をもたらします。ユーザーはパッチを適用する際にソフトウェア構成を調整し、ニーズに応じてシステムを細かく設定できます。
Linuxパッチ管理のベストプラクティス
管理者がLinuxの更新プロセスを管理するのに役立つベストプラクティスはいくつもあります。その多くは、クローズドソースのオペレーティングシステムやアプリケーションにも当てはまります。パッチ管理について詳しくは、パッチ管理のベストプラクティスと手順をご覧ください。
定期的に監視・更新する
使用しているLinuxディストリビューションについて、セキュリティ勧告、バグ修正、パッチを監視し、速やかに更新します。既知の脆弱性から安全を守るには、Linuxディストリビューションやアプリケーション、つまりあらゆるソフトウェアを常に最新の状態に保つことが不可欠です。定期的に監視することで、セキュリティ勧告、バグ修正、パッチを迅速に認識して展開できます。
パッチに優先順位を付ける
セキュリティとシステムの安定性を確保するため、パッチ適用のリスクと影響を評価します。パッチの展開優先度は、各パッチがもたらす可能性のあるリスクと影響を評価して決定します。重大な欠陥を修正するパッチやシステムの安定性に大きな影響を与えるパッチに集中することで、システム管理者はリソースを効果的に活用し、起こり得る混乱を最小限に抑えられます。
パッチをテストする
管理された環境でパッチをテストし、競合、互換性の問題、予期しない動作を特定します。稼働中のシステムに適用する前に、パッチをテストして競合、非互換性、予期しない動作を確認する必要があります。このテスト段階でシステムを適切に検証・確認することで、システムの機能やパフォーマンスへの悪影響が生じる可能性を低減できます。
パッチ適用のポリシーと手順を確立する
パッチ管理ポリシーは、オペレーティングシステムやアプリケーションにかかわらず、あらゆる組織にとって重要です。ポリシーと手順では、役割と責任も定義する必要があります。明確な文書化されたパッチ適用のルールとプロセスは、手順を再現可能にして成功を支えます。また、役割と責任を明確にすることで、パッチの展開、テスト、監視を誰が担当するのかが分かり、効率的な協力を促進して曖昧さを減らせます。
関連記事:パッチ管理ポリシー:手順、メリット、無料テンプレート
パッチ管理システムを使用する
集中型のパッチ管理システムを導入し、パッチ展開プロセスを自動化・効率化します。パッチ管理ツールを使えば手作業を削減でき、複数のシステムへのパッチ配布を効果的に行えるほか、パッチ管理ライフサイクルを一元的に制御・把握できます。
バックアップを作成する
修正を適用する前にシステムのバックアップを作成しておけば、パッチ適用中に問題や障害が発生した場合に、正常に動作していた状態へ復元できます。バックアップによって重要な情報や構成を確実に復元できるため、パッチ展開の失敗によって生じる業務の中断やデータ損失を防げます。多くのパッチ管理ツールには、同じ目的を果たすロールバック機能が搭載されています。
記録を保管する
インストールしたパッチの履歴を追跡し、コンプライアンスを監視し、監査や調査の証拠を提示するには、パッチ関連の作業を詳細に記録することが重要です。パッチ管理手順は定期的に評価・監査し、プロセスの有効性を確認し、改善の可能性がある領域を特定するとともに、積極的で強固なセキュリティ態勢を維持する必要があります。
スタッフを教育する
パッチ管理の重要性、ベストプラクティス、パッチ適用の遅延によるリスクについて、スタッフを教育・訓練します。システムのセキュリティ確保においてパッチが果たす重要な役割を認識させることで、スタッフは、パッチの迅速な配布や、パッチを放置・遅延させることに伴う危険などのベストプラクティスをより意識するようになります。これは、組織全体に積極的なセキュリティ文化を醸成することにつながります。
Linux向けパッチ管理ツールのトップ3
パッチ管理ツールは、長年にわたってLinuxのサポートを大幅に強化してきました。主要なパッチ管理ツールの多くはLinuxをサポートしていますが、次の3製品はLinux環境で特に人気があります。
ManageEngine Patch Manager Plus
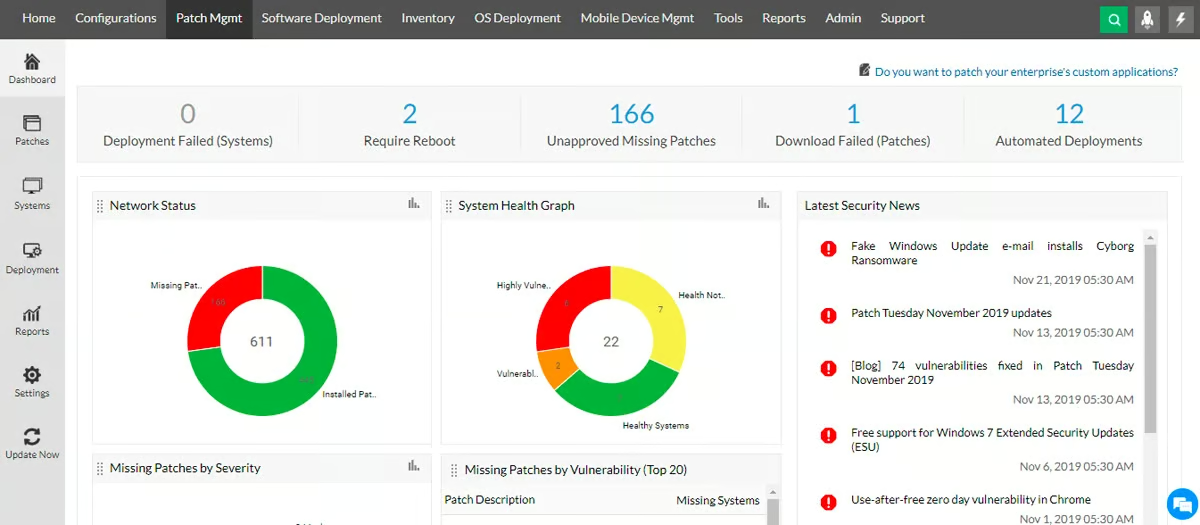
ManageEngine Patch Manager Plusは、Linuxを含むさまざまなオペレーティングシステムをサポートする包括的なパッチ管理ソリューションです。管理者は、集中型のパッチ管理機能を使って、パッチ展開を自動化し、パッチ適用ジョブを計画し、パッチコンプライアンスを追跡できます。ManageEngineでは、脆弱性検出、パッチテスト、パッチのロールバックオプションなど、さまざまな機能を利用できます。また、企業全体のパッチ適用状況とコンプライアンスを監視するため、包括的なレポートと分析機能も提供します。
メリット
- 徹底したパッチテスト:配布前に各パッチを厳密にテストし、互換性と安定性を確保
- クラウドベースまたはオンプレミスでの展開
- ハードウェアを完全に管理:BIOSとハードウェアドライバーの更新をサポート
デメリット
- レポート機能は、より詳細な分析情報を提供できる余地がある
- ユーザーは、より迅速なサポート対応を望んでいる
- 以前のクライアントバージョンへのアップグレード情報がない:クライアントバージョンのアップグレードに関する事前情報があれば、より適切な計画と準備が可能になる
価格
ManageEngineは幅広い料金プランを提供しています。Professionalプランは年間$245から年間$24,295までです。Enterpriseプランは年間$345から年間$37,425までとなっています。料金体系では、管理対象となるサーバーやコンピューターの台数など、さまざまな要素が考慮されます。ManageEngineの料金に関する詳しい情報はこちらをご覧ください。
NinjaOne Patch Management
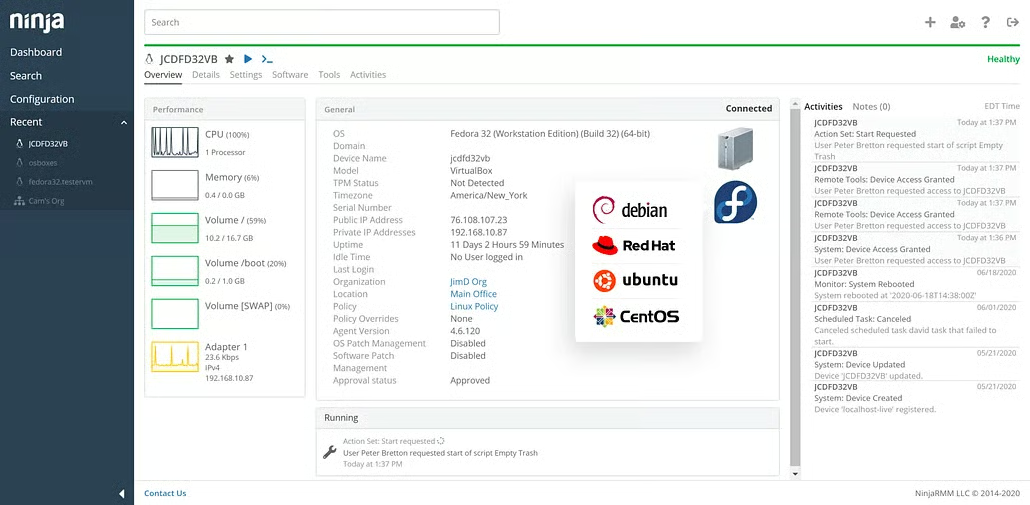
Linuxディストリビューションをサポートするもう1つのパッチ管理プログラムが、NinjaOne Patch Managementです。さまざまなLinuxプラットフォーム上のパッチを管理するための、シンプルなユーザーインターフェースを提供します。NinjaOneは、パッチの検出、ダウンロード、展開を自動化し、パッチ管理プロセスを効率化することに重点を置いています。パッチ適用ポリシー、レポート、監視機能も備えており、パッチ管理業務をより効率的に行えます。
メリット
- 効果的なパッチ管理:重要なセキュリティアップデートを先回りして処理し、強固なセキュリティ態勢を維持できる点がユーザーから評価されている
- 最新で使いやすい:最新のインターフェース、使いやすさ、他製品とのシームレスな統合が評価されている。
- 包括的なIT資産の監視:ユーザーからは、IT資産とネットワークを効果的に監視・管理できる点が評価されている。
デメリット
- 技術に詳しくないユーザーには学習曲線が険しい:グループポリシーの編集、コマンドプロンプト、PowerShellに不慣れなユーザーにとって、一部の機能は難しく感じられる可能性がある。
- 不足している機能:組織間で利用できるユーザーアカウントとSAML SSOがない点が指摘されているが、これらは今後のアップデートで提供される予定。
- 2FAの要件:構成やポリシーを変更するには2FA(2要素認証)が必要であり、優れたセキュリティ機能である一方、一部のユーザーには不便と受け取られる可能性がある。
価格
NinjaOne Patch Managerは価格を公開していませんが、ユーザーからは妥当で柔軟だと評価されています。リモート監視・管理(RMM)ベンダーである同社は、「デバイス単位の従量課金」による月額料金体系を採用しています。同社の料金ページからカスタムパッチ管理見積もりを取得できます。
Red Hat Enterprise Linux
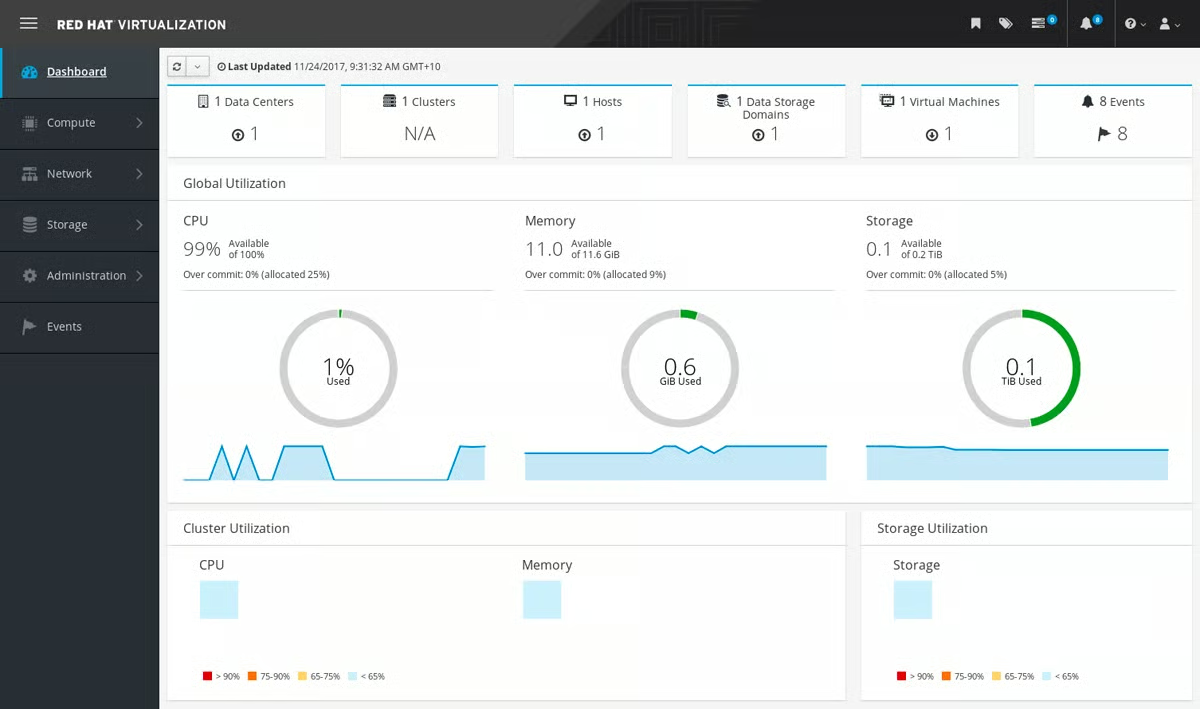
エンタープライズ向けLinuxディストリビューションとして人気のRed Hat Enterprise Linuxには、独自のパッチ管理システムが付属しています。RHELでは、Red Hat Network(RHN)または従量課金制のRed Hat Satelliteを使用してパッチを適用します。管理者は、RHNとRed Hat Satelliteが提供する集中管理フレームワークを使って、RHELシステム全体の修正を一元的に利用・配布できます。さらにRed Hatは、公式のRed Hatリポジトリから変更を簡単に管理・展開できるDandified Yum(DNF)などのパッケージマネージャーも提供しています。RHELは、顧客にエンタープライズレベルのサポート、信頼性、セキュリティアップデートを提供することに重点を置いています。
メリット
- 効果的なシステムリソース管理:システムリソースの使用を効率的に制御し、過剰なリソース消費を抑えることで、ソフトウェアのクラッシュによって他のプログラムが影響を受ける可能性を低減する。
- 多数のプログラミング言語を手間なくインストールできるため、ソフトウェア開発も簡単で、プログラマーは希望する言語でコードを簡単に作成・ビルドできる。
- デバイス通信の簡素化:シリアルデバイスやネットワークデバイスなど、さまざまなデバイスのドライバーに簡単かつ使いやすい方法でアクセスし、利用できる。
デメリット
- ソフトウェア依存関係の管理は、パッケージの依存関係と、特定のコンポーネントに依存するパッケージをより簡単に特定できるよう改善する余地がある。
- コマンドライン設定:一部のパッケージ、特に従来GUIで設定していたパッケージについては、コマンドラインでの設定を改善すると有益だろう。
価格
Red Hat Enterprise Linux(RHEL)のパッチ管理費用は、必要なシステムやサブスクリプションの数、必要なサポートレベルなど、さまざまな要素によって決まります。Red Hatは、それぞれ料金体系とサポートオプションが異なる複数のサブスクリプションプランを提供しています。Red Hat Enterprise Linux Workstationサブスクリプションは年間$179から、Red Hat Enterprise Linux for Virtual Datacentersサブスクリプションは年間$3,999です。Red Hatは、サブスクリプションを補完し、追加のニーズに対応するアドオンも提供しています。
Red Hat Enterprise Linuxのパッチ管理について詳細かつ最新の料金情報を得るには、Red Hatの公式Webサイトをご覧ください。サブスクリプションプラン、料金の詳細、追加アドオンの提供内容について、包括的な情報を確認できます。
まとめ:Linuxのパッチ管理
Linuxは、オンプレミス環境とクラウド環境の中でも特に重要な環境の中核を担っているため、このオープンソースオペレーティングシステムを維持することは、極めて重要なサイバーセキュリティ対策です。Linuxディストリビューションを監視して定期的に更新し、パッチに優先順位を付け、管理された環境でテストし、ポリシーを策定し、集中型のパッチ管理ツールを導入し、バックアップを作成し、記録を保管し、スタッフを教育することで、組織はセキュリティ態勢を大幅に改善できます。信頼できるパッチ管理ソリューションは、タイムリーなアップデートを確実に行い、手順を迅速化し、新たなリスクから重要なシステムを保護するのに役立ちます。
さらに読む: