

















2026年、ますます複雑化するエンドポイント環境を管理する組織にとって、優れたパッチ管理サービスはソフトウェア更新を自動化するだけではない。ITチームとセキュリティチームによる脆弱性の特定、修正の優先順位付け、コンプライアンスの維持を支援し、システムの安全確保に伴う運用負担を軽減する。
HCL BigFixは、Windows、macOS、Linux、レガシーUnix、ハイブリッドインフラ、さらには非接続環境やエアギャップ環境を含む、特に要件の厳しいエンタープライズ環境にもこうした機能を提供できる点で、今年の評価で際立った。
HCL BigFixに加え、Quest、Syxsense、Automox、Ivanti、Foresite、SecPod、NinjaOne、Kaseya、ManageEngineの主要なパッチ管理ソリューションを評価し、2026年のさまざまなIT環境、セキュリティ上の優先事項、パッチ自動化のレベルに適した有力な選択肢を特定した。
- 2026年のパッチ管理ソリューションに関する主なポイント
- 2026年の最適なパッチ管理サービスを比較
- HCL BigFix
- Quest KACE Systems Management Appliance
- Syxsense Manage Plus
- Automox
- Ivanti Neurons for Patch Management
- Foresite Endpoint Management
- SecPod Saner CVEM
- NinjaOne Autonomous Patch Management
- Kaseya VSA
- ManageEngine Patch Manager Plus
- クラウドとオンプレミスのパッチ管理
- パッチ管理の限界
- パッチ管理サービスプロバイダーの選び方
- FAQ
- 結論
2026年のパッチ管理ソリューションに関する主なポイント
- パッチ管理サービスは、ソフトウェア更新、脆弱性の修正、コンプライアンス業務をITチームとセキュリティチームが自動化できるようにし、手作業の負担を軽減する。
- HCL BigFixは、Windows、macOS、Linux、レガシーUnix、ハイブリッドインフラ、非接続環境やエアギャップ環境を一元的なプラットフォームからサポートするため、複雑なエンタープライズ環境に適している。
- Automox、NinjaOne、Ivanti、Syxsenseなどのクラウドベースのパッチ管理ソリューションは、従来のオンプレミス型パッチインフラに頼らず、分散したリモートエンドポイントを管理しやすくする。
- 主要なパッチ管理プロバイダーは、パッチ適用に加え、エンドポイント管理、脆弱性の優先順位付け、資産検出、コンプライアンスレポート、リモート監視、自動化など、より幅広い機能を組み合わせる傾向を強めている。
- 組織は、パッチ管理ソリューションを自動化、OSおよびサードパーティーアプリケーションの対応範囲、導入の柔軟性、資産の可視性、コンプライアンス対応、連携機能、拡張性に基づいて比較すべきだ。
- ITチームが増え続ける脆弱性に直面し、重要なシステムに影響を及ぼす可能性が最も高いエクスポージャーを優先する必要がある中、リスクベースのパッチ適用がますます重要になっている。
- 最適なパッチ管理ソリューションは環境によって異なる。大企業では規模とレガシーインフラのサポートを重視する一方、小規模なチームや分散型チームでは、クラウドネイティブな自動化とシンプルな管理を優先する場合がある。
2026年の最適なパッチ管理サービスを比較
| パッチ管理ソリューション | 最適な用途 | 導入形態 | 対応OS | 主な差別化要因 |
|---|---|---|---|---|
| HCL BigFix | 複雑なエンタープライズ環境 | クラウド、オンプレミス、ハイブリッド、エアギャップ | Windows、macOS、Linux、レガシーUnix | 脆弱性とパッチの相関分析を備えた、幅広いエンタープライズおよびレガシーインフラのサポート |
| Quest KACE SMA | パッチ管理とITシステム管理の統合 | セルフマネージドまたはホスト型仮想アプライアンス | Windows、macOS、Linux | パッチ適用に、資産管理、インベントリー、ソフトウェア導入、脆弱性スキャン、サービスデスクを統合 |
| Syxsense Manage Plus | 自動化されたクラウドベースのパッチ管理 | クラウド | Windows、macOS、Linux | リアルタイムのインベントリー、パッチの可視化、スケジューリング、自動化を備えたクラウドベースのエンドポイント管理 |
| Automox | クラウドネイティブなパッチ自動化 | クラウド | Windows、macOS、Linux | クラウドネイティブなパッチ適用に加え、Workletsによるカスタマイズ可能なエンドポイント自動化 |
| Ivanti Neurons for Patch Management | リスクベースのパッチ優先順位付け | クラウド | Windows、macOS、Linux | 脅威インテリジェンスとVulnerability Risk Ratingを利用して修正の優先順位を決定 |
| Foresite Endpoint Management | フルマネージドのエンドポイントパッチ適用とコンプライアンス | マネージドサービス | Windows、macOS、Linux* | コンプライアンス、監視、より広範なセキュリティ運用と統合された、専門家主導のパッチ適用 |
| SecPod Saner CVEM | 脆弱性修正とパッチ管理の統合 | クラウドまたはオンプレミス | Windows、macOS、Linux、AIX | 脆弱性の検出、リスクの優先順位付け、コンプライアンス、パッチ修正を統合 |
| NinjaOne Autonomous Patch Management | AI支援によるクラウドネイティブなパッチ自動化 | クラウド | Windows、macOS、Linux | 幅広いサードパーティーアプリケーションに対応する、AI支援のパッチインテリジェンス |
| Kaseya VSA | MSPと統合RMM | クラウド/RMMプラットフォーム | Windows、macOS、Linux** | ポリシーに基づくパッチ適用を、監視、スクリプト、自動化、リモート管理と統合 |
| ManageEngine Patch Manager Plus | 柔軟なクラウドおよびオンプレミスでのパッチ適用 | クラウドまたはオンプレミス | Windows、macOS、Linux | テスト、承認、導入、レポート作成を自動化する柔軟な導入形態 |
次の項目に移動:
- HCL BigFix:複雑なエンタープライズ環境に最適
- Quest KACE Systems Management Appliance:統合パッチ・ITシステム管理に最適
- Syxsense Manage Plus:自動化されたクラウドベースのパッチ管理に最適
- Automox:クラウドネイティブなパッチ自動化に最適
- Ivanti Neurons for Patch Management:リスクベースのパッチ優先順位付けに最適
- Foresite Endpoint Management:フルマネージドのエンドポイントパッチ適用とコンプライアンスに最適
- SecPod Saner CVEM:脆弱性修正とパッチ管理の統合に最適
- NinjaOne Autonomous Patch Management:AI支援によるクラウドネイティブなパッチ自動化に最適
- Kaseya VSA:統合RMMとパッチ管理を必要とするMSPおよびITチームに最適
- ManageEngine Patch Manager Plus:柔軟なオンプレミスおよびクラウド型パッチ管理に最適
HCL BigFix
複雑なエンタープライズ環境に最適
HCL BigFixは、オンプレミス、ハイブリッド、クラウド、エアギャップ環境全体でパッチ適用、コンプライアンス、修正を自動化するエンタープライズ向けエンドポイント管理・セキュリティプラットフォームだ。単一の軽量エージェントを基盤とし、OS、場所、接続状況を問わず、あらゆるエンドポイントをITチームとセキュリティチームが一元管理し、ほぼリアルタイムで可視化・制御できる。
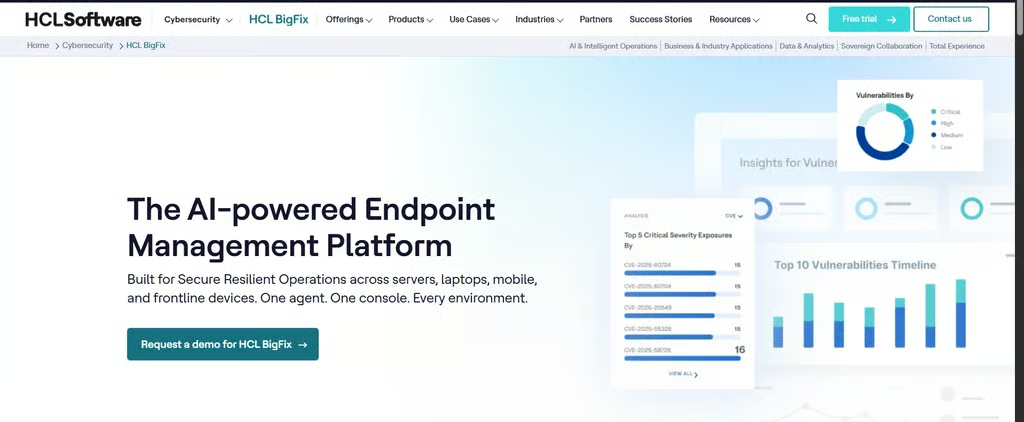
このプラットフォームは、OSとサードパーティーアプリケーションを対象とする63万件以上の事前構築済みFixletライブラリを活用し、世界中の1億6,500万台を超えるエンドポイントのパッチ適用を自動化する。HCL BigFix CyberFOCUS Analyticsは、Qualys、Tenable、Rapid7との連携を含む脆弱性データを利用可能なパッチに直接関連付け、さらにCISAの既知の悪用された脆弱性(KEV)カタログとMITRE ATT&CKを使って修正の優先順位を決めることで、チームが最もリスクの高いエクスポージャーから対処できるようにする。
HCL BigFixは、ほとんどのパッチ管理ツールが対応できないインフラにも到達できる点で際立っている。標準的なWindows、macOS、Linuxの端末群に加え、レガシーUnixシステム(AIX、Solaris、HP-UX)や非接続・エアギャップ型データセンターも、すべて同じコンソールから管理できる。この広範な対応に加え、初回パッチ適用成功率99.5%以上、管理サーバー1台あたり最大30万台のエンドポイントをサポートするため、小規模な組織やクラウドネイティブ専業の企業よりも、大規模で規制の厳しい企業に適している。
主な機能
- レガシーUnix(AIX、Solaris、HP-UX)を含む120以上のOSと派生版に対応した自動パッチ適用
- CISA KEVとMITRE ATT&CKに基づいて優先順位を付ける、脆弱性とパッチの相関分析のためのCyberFOCUS Analytics
- OSおよびサードパーティーアプリケーションのパッチ適用を網羅する、63万件以上の事前構築済みFixlet
- CIS、DISA STIG、PCI DSS、HIPAA、NISTに対応した、5万件以上の標準搭載コンプライアンスチェック
- デスクトップ、ノートPC、サーバー、モバイルデバイスにまたがる、単一エージェント・単一コンソールのアーキテクチャ
- AI主導の自動化と自己修復ワークフローを実現するRunbook AIおよびBigFix AEX
主な機能
- 継続的な評価ループを通じた、ほぼリアルタイムのエンドポイント可視化と制御
- 制御を失うことなく、非接続環境やエアギャップ環境でもポリシーを適用
- 管理サーバー1台あたり30万台以上のエンドポイントに拡張でき、世界全体で1億6,500万台を超えるエンドポイントをサポート
- 脆弱性スキャナー(Tenable、Qualys、Rapid7)やITSMプラットフォーム(ServiceNow)と連携
- オンプレミス、ハイブリッド、またはクラウドネイティブなSaaSサービス(HCL BigFix SaaS Remediate)として導入可能
- カスタマイズ可能なダッシュボードと監査対応のコンプライアンスレポート
メリット
- 初回パッチ適用成功率99.5%以上で、一般的な業界平均を大きく上回る
- 競合製品の多くが対応できないレガシーUnixやエアギャップ環境にも対応
- 単一のエージェントで、パッチ適用、コンプライアンス、脆弱性対策用の個別ツールを置き換えられる
- 大規模かつグローバルで、規制の厳しい企業に適した高い拡張性
デメリット
- エンタープライズ向けの価格設定は、小規模な組織には適さない可能性がある
- 高度な機能を十分に活用するには、熟練した管理者が必要になる場合がある
- 高度にカスタマイズされた環境では、初期導入が複雑になる可能性がある
料金
サブスクリプション型の料金体系で、費用はモジュール、導入モデル、サポート階層によって異なる。HCLは定価を公開しておらず、購入希望者は見積もりのためにHCLSoftwareの営業担当者へ問い合わせる。無料トライアルまたはデモを利用できる。
Quest KACE Systems Management Appliance
パッチ管理とITシステム管理の統合に最適
Quest KACE Systems Management Appliance(SMA)は、ハードウェアおよびソフトウェアのインベントリー、アプリケーション導入、資産管理、脆弱性スキャン、レポート作成、サービスデスク機能に、自動パッチ管理を組み合わせたエンドポイント・システム管理プラットフォームだ。主に従来型およびハイブリッドIT環境向けに設計されており、KACE SMAでは、Windows、macOS、Linux、その他のネットワーク接続デバイスを一元的なインターフェースから管理できる。
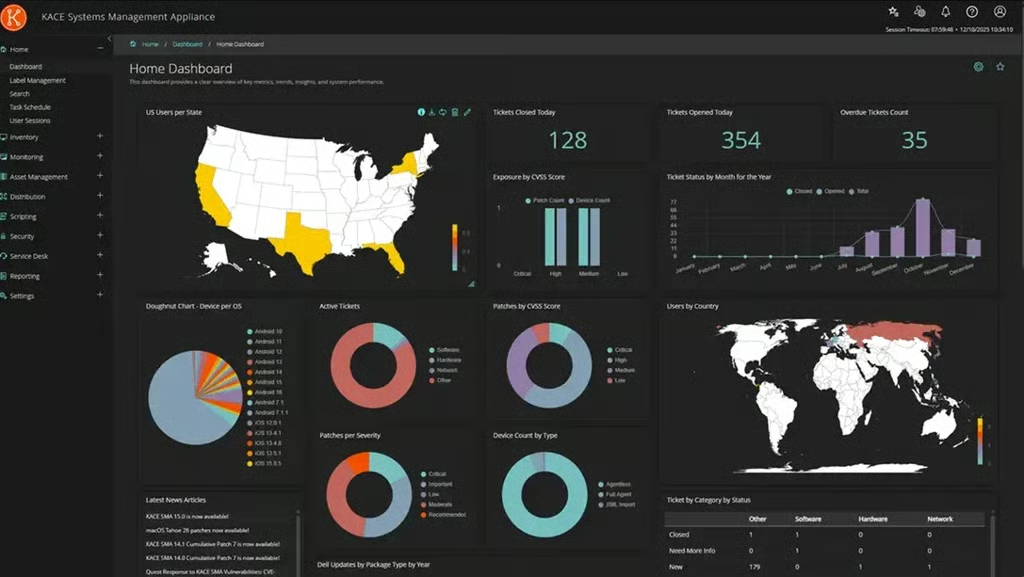
KACE SMAはOSおよびサードパーティーアプリケーションのパッチ適用を自動化し、管理者は導入のスケジュール設定、インストール期限の設定、動的なSmart Labelsを使ったデバイスと更新プログラムの整理を行える。パッチカタログはWindows、macOS、Linuxに加え、Microsoft Office、Zoom、Adobe Readerなど、標的になりやすい主要なサードパーティーソフトウェアを対象としている。管理者は脆弱性スキャンとパッチ評価を実行し、パッチ適用に失敗したエンドポイントやセキュリティ上の弱点が残るエンドポイントを特定することもできる。
KACE SMAが際立つのは、パッチ適用がより広範なシステム管理プラットフォームに統合されている点だ。同じアプライアンスで、ハードウェアとソフトウェアの検出、資産およびソフトウェアライセンスのインベントリー管理、アプリケーションの配布、スクリプトの実行、サーバーの監視、レポートの生成、サービスデスク機能の提供を行える。リモートレプリケーションにより、分散拠点を持つ組織は、パッチやアプリケーションをローカルのレプリケーション共有へ一度送信し、エンドポイントがローカルネットワーク経由でコンテンツを取得できるため、WANトラフィックも削減できる。
主な機能
- Windows、macOS、Linux、および対応するサードパーティーアプリケーションの自動パッチ管理
- OS、場所、深刻度、ベンダー、リリース日などの条件に基づいて、パッチとエンドポイントを動的に対象にするSmart Labels
- パッチ未適用または脆弱なエンドポイントを特定する、脆弱性スキャンとパッチ評価の統合機能
- 一元的なプラットフォームからの、ハードウェア、ソフトウェア、IT資産、ソフトウェア資産、IoTデバイスのインベントリー管理
- Windows、macOS、Linuxシステム向けの自動ソフトウェア配布
- サービスデスク、レポート作成、アラート、スクリプト、サーバー管理の統合機能
主な機能
- 管理者が定義したスケジュールとポリシーに従って、OSおよびアプリケーションのパッチを自動的に特定・導入
- ユーザーが更新や再起動を延期できる制御された柔軟性を提供しながら、管理者はパッチ期限を適用できる
- リモートレプリケーションを使用し、複数拠点へのパッチやソフトウェアの配布時に帯域幅消費を削減
- コンピューター、サーバー、ネットワーク機器、プリンター、その他の接続デバイスを検出・インベントリー化し、インベントリー用途ではエージェントレス検出も利用可能
- パッチ適用を、資産情報、ソフトウェア配布、レポート、アラート、サービスデスクのワークフローと統合
- VMwareまたはMicrosoft Hyper-V上のセルフマネージド仮想アプライアンスとして、またはKACE as a Serviceを通じたQuestホスト型専用仮想アプライアンスとして導入可能
メリット
- パッチ管理、インベントリー、資産管理、ソフトウェア導入、脆弱性スキャン、サービスデスク機能を1つのプラットフォームに統合
- パッチ適用を、より広範なエンドポイントライフサイクル管理に統合したいITチームに適している
- リモートレプリケーションにより、複数拠点を運営する組織の帯域幅に対する負荷を軽減できる
- Windows、macOS、Linuxのパッチ適用に加え、サードパーティーアプリケーションにも対応
デメリット
- 軽量なスタンドアロン型パッチ適用ツールだけを求める組織にとっては、幅広い機能が過剰になる可能性がある
- 従来型のアプライアンスアーキテクチャは、クラウドネイティブなパッチ管理製品よりも多くのインフラ管理を必要とする可能性がある。ただし、Questはホスト型のKACE as a Serviceも提供している
- 一部のエンドポイント管理機能では、完全なエージェントレス運用ではなくKACEエージェントが必要になる
- 最新のモバイルおよびクラウド管理エンドポイントを主に利用する組織にとっては、Questの別製品であるKACE Cloudの方が要件に適している可能性がある
料金
料金は問い合わせに応じて提示され、組織の導入形態と要件によって異なる。Questはセルフマネージド仮想アプライアンスと、ホスト型のKACE as a Serviceモデルの両方を提供しており、無料トライアルと製品デモを利用できる。
Syxsense Manage Plus
自動化されたクラウドベースのパッチ管理に最適
Syxsense Manage Plusは、分散したデスクトップ、ノートPC、サーバーの可視性と制御をITチームが維持できるよう設計された、クラウドベースのエンドポイント管理・パッチ管理ソリューションだ。Syxsenseの統合管理プラットフォームを基盤とし、エンドポイントのインベントリー、ソフトウェア配布、パッチ適用、監視、管理を一元化することで、管理者は不足している更新を特定し、単一のコンソールから対処できる。
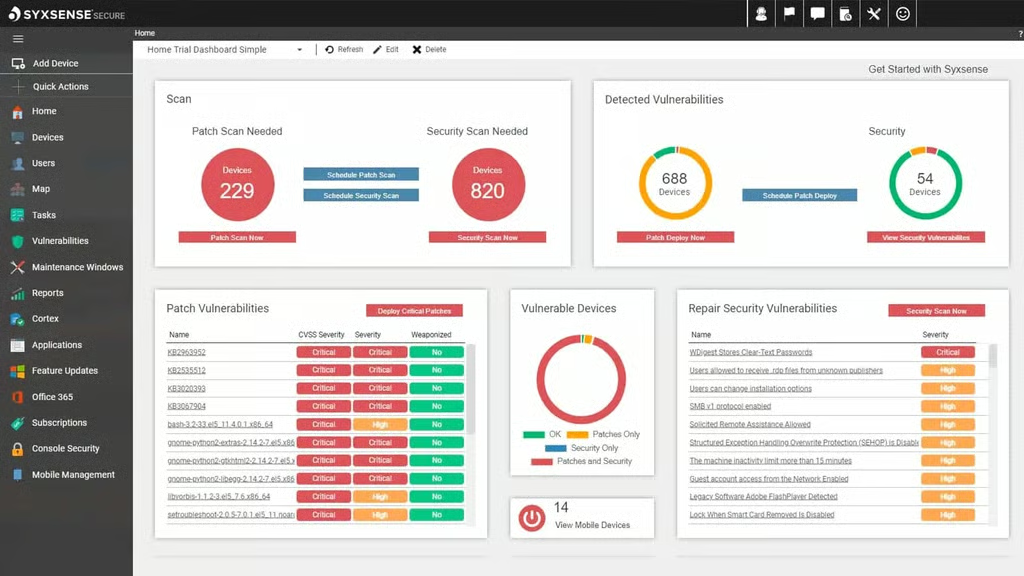
このプラットフォームはWindows、macOS、Linux、および対応するサードパーティーアプリケーションのパッチ適用を自動化し、パッチはリリース後間もなくSyxsenseコンソールに表示される。管理者はエンドポイントをスキャンして不足しているパッチを確認し、フィルターやクエリーで更新の優先順位を付け、特定のデバイスグループを対象にし、混乱を抑えるため定期的なメンテナンスウィンドウ中に導入をスケジュールできる。Syxsenseは、Adobe製品、Java、Chromeなどの主要なサードパーティーアプリケーションにも対応している。
Syxsense Manage Plusが際立つのは、クラウドネイティブなプラットフォーム上で、パッチ管理とリアルタイムのエンドポイントインテリジェンスおよび自動化を組み合わせている点だ。ライブのデバイス接続により、ハードウェア、ソフトウェア、構成、パッチの状態、デバイスの健全性に関する最新情報を取得でき、レポートとダッシュボードによって管理者は導入結果とコンプライアンスを追跡できる。従来型のオンプレミスパッチインフラを導入せず、基本的なパッチ適用ユーティリティーよりも高度な制御を求める、地理的に分散した、またはリモートのエンドポイントを管理するITチームに適している。
主な機能
- Windows、macOS、Linux、および対応するサードパーティーアプリケーションの自動パッチ管理
- OS、ハードウェア、ソフトウェアの詳細情報を備えた一元的なエンドポイントインベントリー
- 不足しているOSおよびサードパーティーのパッチを自動検出し、リリース後間もなくコンソールに追加
- ユーザーへの影響を最小限に抑えながら、定期的なパッチ導入をスケジュールするメンテナンスウィンドウ
- 管理対象エンドポイント向けのソフトウェア配布と構成管理
- パッチの状態、デバイスの健全性、導入の成功状況を監視するカスタムレポートとダッシュボード
主な機能
- エンドポイントをスキャンして不足しているパッチを特定し、更新が必要なデバイスを判別
- 豊富なフィルターとクエリーオプションを使用して、パッチと脆弱なデバイスの優先順位を決定
- 組織全体への導入を必要とせず、選択したデバイスまたはデバイスグループをパッチの対象に指定
- デスクトップ、ノートPC、サーバー、仮想マシン、リモートエンドポイントを一元的なクラウドコンソールから管理
- ライブのエンドポイント接続を使用し、構成、インベントリー、パッチ、デバイスの健全性に関する情報をリアルタイムで提供
- パッチ適用の進捗を示し、コンプライアンス要件に対応するためのレポートとダッシュボードを提供
メリット
- クラウドベースのアーキテクチャにより、分散したリモートエンドポイントの管理に適している
- 1つのコンソールからWindows、macOS、Linux、サードパーティーアプリケーションのパッチ適用に対応
- 強力なスケジューリングと対象指定の制御により、導入の制御を犠牲にせずITチームがパッチ適用を自動化できる
- パッチ管理を、エンドポイントインベントリー、ソフトウェア配布、監視、レポート作成と統合
デメリット
- シンプルなスタンドアロン型パッチ適用ユーティリティーを主に求める組織にとっては、より広範なエンドポイント管理機能は不要な可能性がある
- 脆弱性スキャンや脆弱性の自動修正を含むSyxsenseのより高度なセキュリティ機能は、基本的な管理プラットフォームではなく、上位のセキュリティおよびエンタープライズ製品に含まれている
- エージェントベースの管理では、大規模なエンドポイント群全体での導入と保守に関する考慮事項が増える可能性がある
- 広範なセキュリティ自動化、ゼロトラスト評価、脆弱性修正を必要とする組織は、Syxsenseのより高度な製品へ移行する必要がある可能性がある
料金
組織はエンドポイント数と必要な機能に基づく料金についてSyxsenseに問い合わせることができ、製品デモも利用できる。
Automox
クラウドネイティブなパッチ自動化に最適
Automoxは、Windows、macOS、Linuxデバイス全体でOSおよびサードパーティーアプリケーションの更新を自動化する、クラウドネイティブなエンドポイント管理・パッチ管理プラットフォームだ。クラウドから提供されるため、オンプレミスのパッチサーバーを導入したり、デバイスを企業VPN経由で接続させたりすることなく、組織は場所を問わずエンドポイントを管理できる。
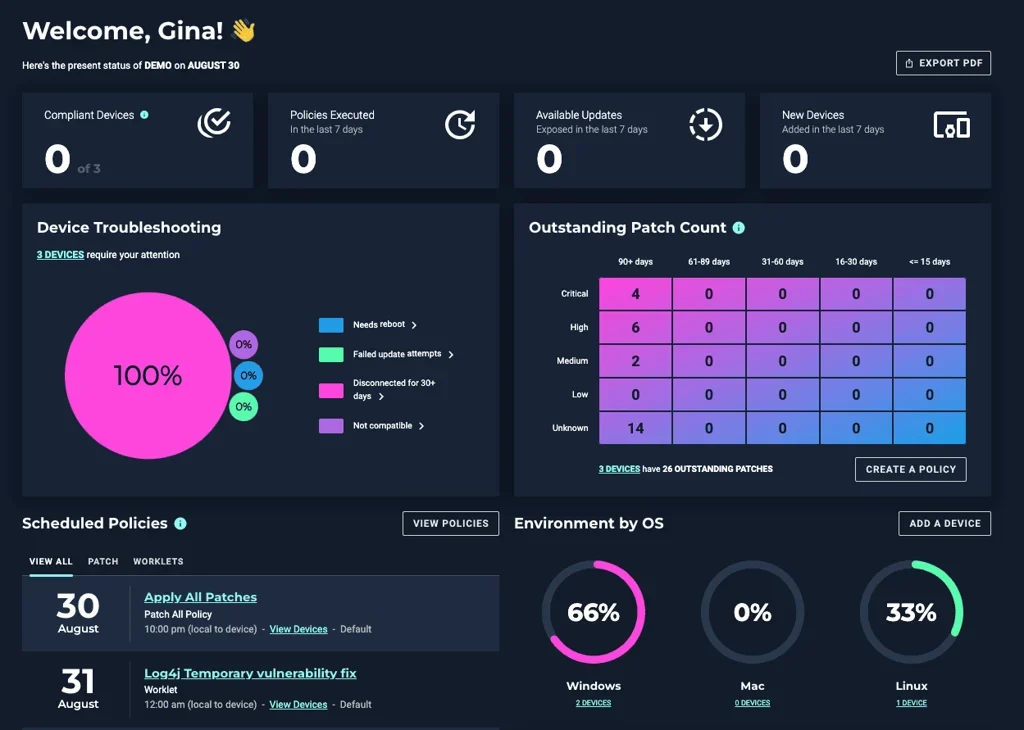
このプラットフォームは、利用可能な更新の検出、影響を受けるエンドポイントの特定、対応するサードパーティー更新のパッケージ化、管理者が定義したポリシーに従った導入など、パッチ適用ライフサイクル全体を自動化する。Automoxは現在、Windows、macOS、LinuxのOSに加え、630種類以上のサードパーティーソフトウェアタイトルへの対応を掲げている。サードパーティーのカタログには、Chrome、Zoom、Slack、Adobe製品、Firefoxなどのアプリケーションが含まれる。
Automoxが際立つのは、標準的なパッチ適用以外の構成、修正、ソフトウェア導入、その他のエンドポイントタスクを管理者が実行できる再利用可能なスクリプト、Automox Workletsによって、パッチ管理とエンドポイント自動化を組み合わせている点だ。WorkletsはWindows上でPowerShell、LinuxおよびmacOS上でBashを実行できるため、ITチームはネイティブのパッチポリシーでは対応できないアクションも柔軟に自動化できる。この組み合わせにより、従来型のパッチ管理インフラを維持せずにクラウドベースのパッチ適用を行いたい、分散型およびハイブリッド型の組織にAutomoxは適している。
主な機能
- 単一のクラウドコンソールからWindows、macOS、LinuxのOSパッチを自動適用
- Chrome、Zoom、Slack、Adobe製品、Firefoxを含む、630以上の対応サードパーティーソフトウェアタイトルへの自動パッチ適用
- PowerShellおよびBashベースのエンドポイント自動化、構成、修正を実現するAutomox Worklets
- ハードウェア、ソフトウェア、パッチ、デバイス構成の一元的なインベントリー
- ポリシーベースのパッチスケジューリングとエンドポイント構成の自動化
- 導入前にパッケージの安全性と完全性を検証できるよう、受信したサードパーティーパッケージをPatch Safeでスキャン
主な機能
- VPNやオンプレミスのパッチ管理サーバーを必要とせず、インターネット経由でリモートおよび分散デバイスにパッチを適用
- 対応するサードパーティーアプリケーションの更新を自動的に検出、パッケージ化、導入
- ポリシーを使用して、Windows、macOS、Linux全体で定期的なパッチ適用とエンドポイント管理のワークフローを自動化
- ネイティブ機能とWorkletsを使用して、管理対象エンドポイント全体でソフトウェアを導入、更新、削除
- 再利用可能なスクリプトにより、構成変更、コンプライアンス対応、修正タスクを管理者が自動化できる
- デスクトップ、ノートPC、サーバー、仮想マシン、クラウドベースのシステムなど、物理および仮想エンドポイントに対応
メリット
- 完全なクラウドネイティブアーキテクチャにより、オンプレミスのパッチ管理インフラを維持する必要がない
- インターネットにアクセスできる場所ならどこからでもエンドポイントにパッチを適用でき、分散型およびリモートのワークフォースを強力にサポート
- Windows、macOS、Linux、630以上のサードパーティーソフトウェアタイトルに対応する幅広いクロスプラットフォームサポート
- Workletsにより、パッチ適用の範囲を超えて、カスタマイズ可能なエンドポイント自動化と修正に対応
- OSへのパッチ適用だけを必要とする組織向けに、わかりやすいエントリーレベルの料金を用意
デメリット
- サードパーティーアプリケーションへのパッチ適用、ソフトウェア導入、デバイス構成、高度な自動化には、エントリーレベルのPatch OSプランではなく、上位のAutomateプランが必要
- 事前構築済みライブラリーを超えるカスタム自動化が必要な場合、WorkletsにはPowerShellまたはBashの知識が求められることがある
- エージェントベースの管理であるため、管理対象エンドポイント全体にAutomoxエージェントを導入し、維持する必要がある
- 完全なオンプレミスまたはエアギャップ型のパッチ管理インフラを厳格に求める組織には、クラウドネイティブアーキテクチャが適さない可能性がある
料金
Automoxは、年契約の場合、エントリーレベルのPatch OSプランをエンドポイントあたり月額1米ドルで公開しており、Windows、macOS、LinuxのOSへのパッチ適用が含まれる。630以上のサードパーティーパッチ適用タイトル、ソフトウェア導入、高度な自動化ポリシー、デバイス構成、APIアクセスが追加されるAutomate Essentialsは、個別見積もりとなる。Automate Enterpriseも個別見積もりで、432以上の事前構築済みWorklets、FixNowによる即時実行、複数組織の管理、Core Remote Controlなどの機能が追加される。年額プランは月額請求と比べて25%割引となり、Automoxは15日間の無料トライアルを提供している。
Ivanti Neurons for Patch Management
リスクベースのパッチ優先順位付けに最適
Ivanti Neurons for Patch Managementは、Windows、macOS、Linux、サードパーティーアプリケーション全体でソフトウェアの脆弱性を自動的に特定、優先順位付け、修正するクラウドネイティブなパッチ管理プラットフォームだ。従来の深刻度スコアだけに依存せず、エンドポイントデータに脅威インテリジェンス、資産の重要度、パッチの信頼性、IvantiのVulnerability Risk Rating(VRR)を組み合わせ、ITチームが現実世界で最大のリスクをもたらす脆弱性から優先的に対応できるよう支援する。
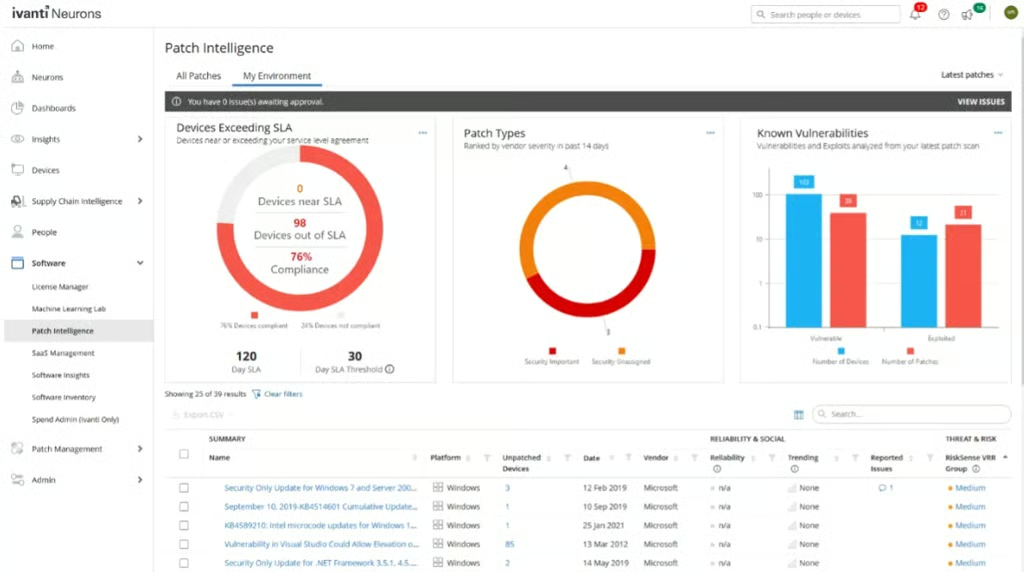
このプラットフォームには800以上のソフトウェアタイトルを網羅するパッチカタログが含まれ、リング導入、リスクベースの導入、ゼロデイ対応、継続的なパッチ修正などの自動修正ワークフローに対応する。Continuous Compliance機能は、オフラインだった、またはその他の問題が発生したために予定された更新を逃したデバイスを特定し、必要なパッチを後から自動的に導入できるため、予定されたメンテナンス期間とコンプライアンス要件の間のギャップを縮小する。
Ivanti Neurons for Patch Managementが際立つのは、利用可能な更新をすべて単純に適用するのではなく、リスクインテリジェンスを重視している点だ。VRRは脅威のコンテキストと人手で検証された悪用情報を取り入れて脆弱性の優先順位を決定し、パッチの信頼性に関するインサイトは、導入データとテストを使用して、更新を広範囲に導入する前に安全性を管理者が評価できるようにする。露出ベースのコンプライアンスレポートや、Ivanti Neuronsポートフォリオ全体とのネイティブ統合と組み合わせることで、パッチ数ではなく実際の露出状況を基準に、セキュリティチームとIT運用チームが修正対応を連携したいエンタープライズに適したプラットフォームとなっている。
主な機能
- Windows、macOS、Linux、対応するサードパーティーアプリケーション全体でのパッチ管理を自動化
- 800以上のソフトウェアタイトルを網羅するパッチカタログ
- CVSSだけに依存せず、脅威インテリジェンスと悪用のコンテキストを使用してリスクベースで優先順位を決定するVulnerability Risk Rating(VRR)
- リング導入、Deploy by Risk、ゼロデイ対応、継続的なパッチ修正による自動修正
- テストと匿名化された導入データに基づくパッチ信頼性インサイトにより、導入失敗を削減
- 個々の更新によってエンドポイントが露出状態になる期間を測定する、露出ベースのコンプライアンスレポート
主な機能
- デバイスを検出してエンドポイントインベントリーを構築し、パッチが必要なシステムを管理者が特定できるようにする
- 脆弱性リスク、悪用の有無、資産の重要度、パッチの信頼性に応じて、パッチ導入の優先順位を自動的に決定
- 段階的なリング導入を使用し、より広範囲に展開する前に選択したエンドポイントグループでパッチをテスト
- Continuous Complianceワークフローにより、予定されたメンテナンス期間を逃したエンドポイントを自動的に修正
- VRRスコア、ベンダーの深刻度、CISA KEV情報を使用したリスクベースの導入オプションに対応
- Ivanti Neurons for Risk-Based Vulnerability Management、Application Security Posture Management、UEM、ITSMとネイティブに統合
メリット
- 強力なリスクベースの優先順位付けにより、現実世界で最大の露出をもたらす脆弱性に修正対応を集中できる
- Continuous Complianceにより、予定されたパッチ適用期間を逃したエンドポイントを自動的に検出し、コンプライアンスに復帰させられる
- パッチの信頼性に関するインテリジェンスとリング導入により、問題のあるパッチが環境全体に到達するリスクを軽減できる
- 800以上のソフトウェアタイトルを含むカタログにより、幅広いOSおよびサードパーティーアプリケーションに対応
- Ivantiの脆弱性管理、UEM、ITSM、より広範なエンドポイント管理エコシステムと緊密に統合
デメリット
- リスクスコアリング、自動化、導入リング、Neuronsとの幅広い統合により、基本的なパッチ導入を求める組織には必要以上の複雑さが生じる可能性がある
- すでに別のエンドポイント管理または脆弱性管理エコシステムを標準化している組織では、Ivantiのネイティブ統合から得られる価値が低くなる可能性がある
- 完全に分離された、またはエアギャップ型のパッチ管理プラットフォームを必要とする組織には、クラウドネイティブアーキテクチャが適さない可能性がある
- 機能の利用可否はライセンスによって異なる場合があるため、購入者はPatch Managementのコンポーネントと関連するNeurons機能のどれがパッケージに含まれるか確認する必要がある
料金
この製品は単独で購入することも、Ivanti Secure Unified Endpointソリューションパッケージの一部として購入することもできる。料金はプラットフォーム料金とデバイスベースのライセンスで構成され、組織は個別見積もりのためにIvantiの営業担当者へ問い合わせる必要がある。Ivantiは購入を検討する顧客向けに製品デモも提供している。
Foresite Endpoint Management
フルマネージドのエンドポイントパッチ適用とコンプライアンスに最適
Foresite Endpoint Managementは、分散環境およびハイブリッド環境全体で、パッチ適用、構成管理、ポリシー適用、継続的な監視、コンプライアンス監督を組み合わせたフルマネージドのエンドポイント管理サービスだ。単なるセルフサービス型のパッチ適用ツールではなく、Foresiteは、エンドポイントにパッチを適用して強化し、組織のセキュリティポリシーに沿った状態を維持するための、専門家主導の管理を提供する。
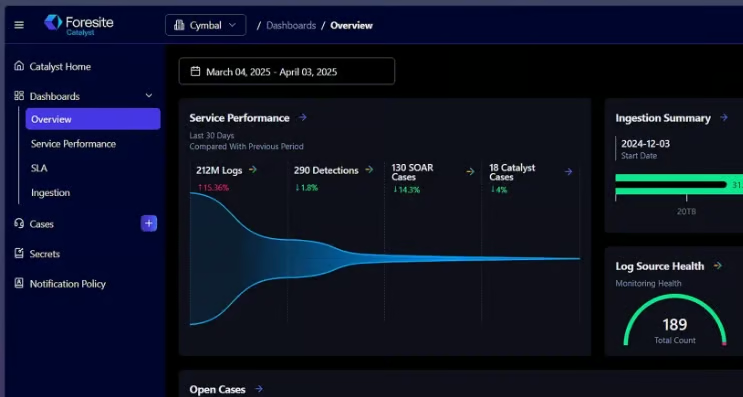
このサービスは、エンドポイントの健全性、資産の状態、ポリシーへの準拠を継続的に監視しながら、パッチ適用と構成のワークフローを自動化する。Foresiteは、マネージドパッチ適用サービスを通じて、WindowsおよびLinuxサーバー、WindowsおよびmacOSワークステーション、数百種類のサードパーティーアプリケーションに対応する。パッチ導入は、より広範囲に展開する前に小規模なテストグループへ段階的に実施でき、自動再起動ポリシー、パッチ監視、ロールバック保護、リモートパッチ適用により、社内ITチームの運用負担を軽減する。
Foresite Endpoint Managementが際立つのは、パッチ適用を孤立したITタスクとして扱わず、より広範なセキュリティ運用に統合している点だ。Catalystフレームワークは、エンドポイントテレメトリー、修正ワークフロー、コンプライアンス制御、脅威インテリジェンスを接続する。また、Google SecOps、Tanium、Ivanti、ManageEngineなどのソリューションとの統合により、Foresiteの専門家はさまざまなエンドポイント環境を管理できる。これにより、日々のパッチ適用とエンドポイント衛生を外部委託しながら、それらの活動をMDRおよびコンプライアンス運用と結び付けたい組織にとって、このサービスは価値のあるものとなっている。
主な機能
- 管理対象エンドポイント全体でOSおよびサードパーティーアプリケーションへのパッチ適用を自動化
- 継続的な資産検出、エンドポイント健全性監視、状態分析
- 導入失敗や混乱を招く導入を減らすパッチロールバック保護と構成ベースライン
- NIST、HIPAA、PCI DSSなどのフレームワークおよび標準に対応したポリシー適用
- 構成ドリフト、脆弱性、ポリシー違反デバイスをリアルタイムで特定し修正
- Foresite CatalystおよびGoogle SecOpsと統合し、エンドポイント、脅威検出、コンプライアンスのワークフローを連携
主な機能
- WindowsおよびLinuxサーバー、WindowsおよびmacOSワークステーション、対応するサードパーティーアプリケーションにパッチを適用
- 深刻度、デバイスの種類、顧客が承認したメンテナンススケジュールに従って、定期的なパッチサイクルを自動化
- より広範囲に展開する前に、小規模なデバイスグループで更新をテストする段階的なパッチ導入を使用
- デバイスがインターネットに接続できれば、オンプレミスまたはリモートにあるエンドポイントにパッチを適用
- エンドポイントの構成、コンプライアンスステータス、ソフトウェア、セキュリティ状態を一元的に可視化
- Foresiteのより広範なセキュリティ運用エコシステムを通じて、エンドポイントの修正をMDR調査、コンプライアンス適用、脅威インテリジェンスに接続
メリット
- フルマネージドサービスにより、社内のITおよびセキュリティチームの日々のパッチ管理負担を軽減
- パッチ適用を構成管理、ポリシー適用、継続的な監視、コンプライアンスレポートと統合
- 段階的な導入、ロールバック保護、障害復旧により、自動パッチ適用に伴う運用上のリスクを軽減
- すべての顧客が単一の基盤プラットフォームに標準化する必要はなく、Tanium、ManageEngine、Ivantiなど複数のエンドポイント管理技術に対応
- MDRおよびGoogle SecOpsとの強力な統合により、エンドポイント修正をより広範なセキュリティ運用戦略の一部にできる
デメリット
- 純粋なセルフサービス型のパッチ管理アプリケーションを求める組織には、マネージドサービスモデルが適さない可能性がある
- 顧客は、社内運用のパッチ管理プラットフォームと比べて、日々のパッチ運用を直接制御しにくい可能性がある
- 基盤となるテクノロジーは契約内容によって異なる可能性があり、スタンドアロン型のパッチ適用製品との機能比較が単純でなくなることがある
- Foresiteのより広範なエンドポイントセキュリティおよびコンプライアンスのアプローチは、基本的なOSパッチ導入だけを必要とする小規模組織には必要以上に包括的な可能性がある
料金
Foresiteは現在の標準料金を公開しておらず、購入を検討する顧客に相談と見積もりのためチームへの問い合わせを案内している。料金は、エンドポイント数、デバイスの種類、基盤となるテクノロジー、マネージドサービスの範囲などの要因によって異なる可能性が高い。
SecPod Saner CVEM
脆弱性修正とパッチ管理の統合に最適
SecPod Saner CVEMは、資産検出、脆弱性検出、リスク優先順位付け、コンプライアンス管理、エンドポイント管理、自動パッチ適用を単一のワークフローに統合した、継続的な脆弱性・露出管理プラットフォームだ。軽量エージェントはWindows、macOS、Linux、IBM AIXに対応し、ITチームとセキュリティチームがオンプレミス、クラウド、ハイブリッド、リモートの環境全体で露出を特定して修正するための単一コンソールを提供する。
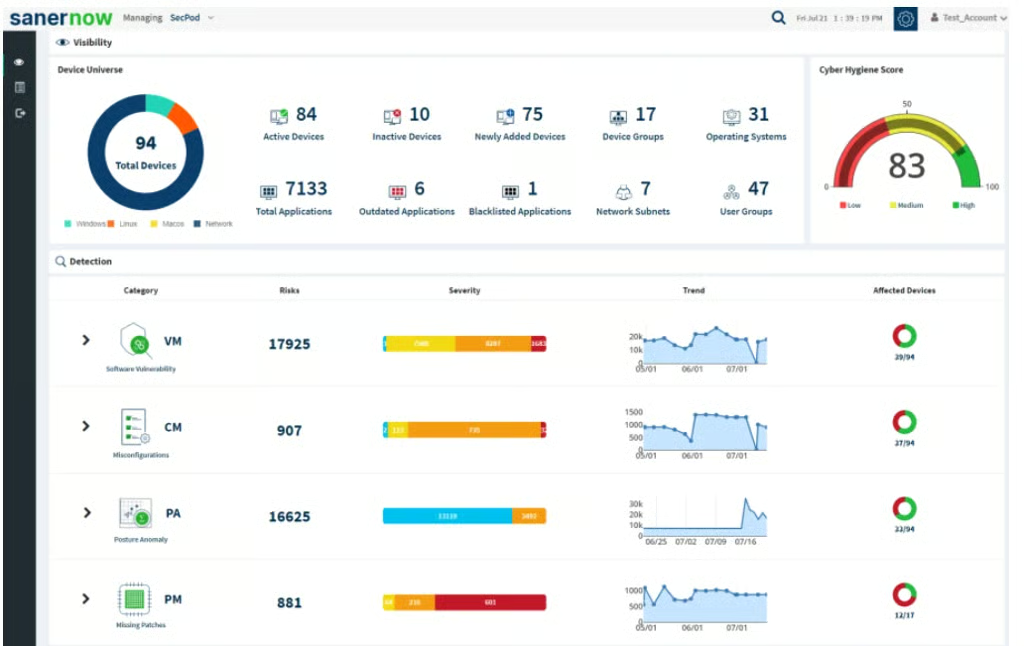
このプラットフォームのパッチ管理エンジンは、不足しているOSおよびサードパーティーアプリケーションの更新を特定し、関連する脆弱性にマッピングしたうえで、管理者が定義したポリシーに基づいて導入を自動化する。SecPodによると、SanerはWindows、Linux、macOSに加え、550以上のサードパーティーアプリケーションに対応する。また、リアルタイム、継続的、スケジュール、オンデマンドのスキャンにより、エンドポイントを評価してパッチを適用するタイミングを柔軟に選択できる。
Saner CVEMが際立つのは、パッチ適用を独立したワークフローとして運用せず、脆弱性および露出管理に直接接続している点だ。リスク優先順位付けエンジンは、EPSSの悪用可能性、CISA Known Exploited Vulnerabilities、SSVC、資産の重要度、ビジネスコンテキストなどの要因を取り入れ、どの露出に最初に対応すべきかをチームが判断できるよう支援する。その後、同じコンソールから修正を実行できるため、検出から検証済みのパッチ導入まで、クローズドループのプロセスを構築できる。
主な機能
- Windows、macOS、Linux、対応するエンタープライズ環境向けに、OSおよびサードパーティーアプリケーションへのパッチ適用を自動化
- OS更新と併せて550以上のサードパーティーアプリケーションをパッチ適用の対象に
- EPSS、CISA KEVのステータス、資産の重要度、悪用可能性、ビジネスコンテキストを取り入れた、SSVCに沿ったリスク優先順位付け
- 管理対象、未管理、シャドーITのデバイスを対象とする継続的な資産検出
- CIS Benchmarks、HIPAA、PCI DSS、ISO 27001、NIST 800-53などのフレームワークに対する統合コンプライアンス評価
- 100以上のデバイスパラメーターを監視し、動作や構成の逸脱を検出するAI搭載のポスチャー異常検知
主な機能
- 不足しているパッチを検出し、利用可能な更新を関連するCVE、深刻度情報、影響を受けるエンドポイントにマッピング
- ポリシー主導のワークフローによってパッチ適用を自動化し、継続的、スケジュール、オンデマンド、リアルタイムの評価オプションを提供
- 成功基準、テストグループ、導入グループを定義し、自動化された本番環境への展開前に導入前テストをサポート
- セキュリティパッチ、セキュリティ以外の更新、OS更新、サードパーティーアプリケーション、機能アップグレード向けの修正ジョブを作成
- 直接パッチを適用できない場合に代替緩和制御を提供し、組織が恒久的な修正を待つ間のリスクを低減
- クラウドホスト型またはオンプレミスの導入に対応し、Windows、Linux、macOS、AIXのデバイス全体で共通エージェントを介した修正を実行
メリット
- 脆弱性検出、リスク優先順位付け、パッチ適用、コンプライアンス、エンドポイント管理を1つのプラットフォームに統合
- クローズドループの修正により、脆弱性スキャナーと個別のパッチ管理システム間の引き継ぎを削減
- リスクの優先順位付けでは、CVSSだけでなく、悪用可能性、CISA KEV情報、資産の重要度、ビジネスコンテキストも考慮
- Windows、macOS、Linux、IBM AIX環境を含む幅広いクロスプラットフォームに対応
- 組み込みのテスト・導入ワークフローにより、問題のある更新が本番エンドポイントに到達するリスクを抑えながらパッチを自動化
デメリット
- 幅広いCVEM機能セットは、基本的なOSパッチ導入だけを求める組織には必要以上に複雑な可能性がある
- 個別の脆弱性スキャナー、コンプライアンスプラットフォーム、エンドポイント管理ツールをすでに使用している組織では、既存投資との重複が生じる可能性がある
- 高度なリスク優先順位付けと露出管理の機能では、単純なスケジュールベースのパッチ適用よりも初期のポリシー設定に手間がかかる場合がある
- Sanerのエンドポイント修正およびパッチ適用ワークフローにはエージェントの導入が必要であり、組織が管理するエンドポイントコンポーネントが増える
料金
料金は導入要件、エンドポイント数、組織が必要とするSanerの機能によって異なるため、購入を検討する顧客はSecPodにカスタマイズされた見積もりを問い合わせる必要がある。SecPodはクラウドとオンプレミスの両方の導入形態を提供しており、プラットフォームを評価する組織向けに製品デモも用意している。
NinjaOne Autonomous Patch Management
AI支援によるクラウドネイティブなパッチ自動化に最適
NinjaOne Autonomous Patch Managementは、Windows、macOS、Linuxのエンドポイント全体でOSおよびサードパーティーアプリケーションの更新を自動化する、クラウドネイティブなパッチ管理プラットフォームだ。NinjaOneの統合エンドポイント管理プラットフォームを通じて提供され、ポリシーベースの自動化とAI支援のパッチインテリジェンスを利用して、ITチームによる更新の評価、修正の優先順位付け、ワークステーション、ノートPC、サーバーへのパッチ導入を支援する。オンプレミスのパッチ適用インフラや企業VPNは必要ない。
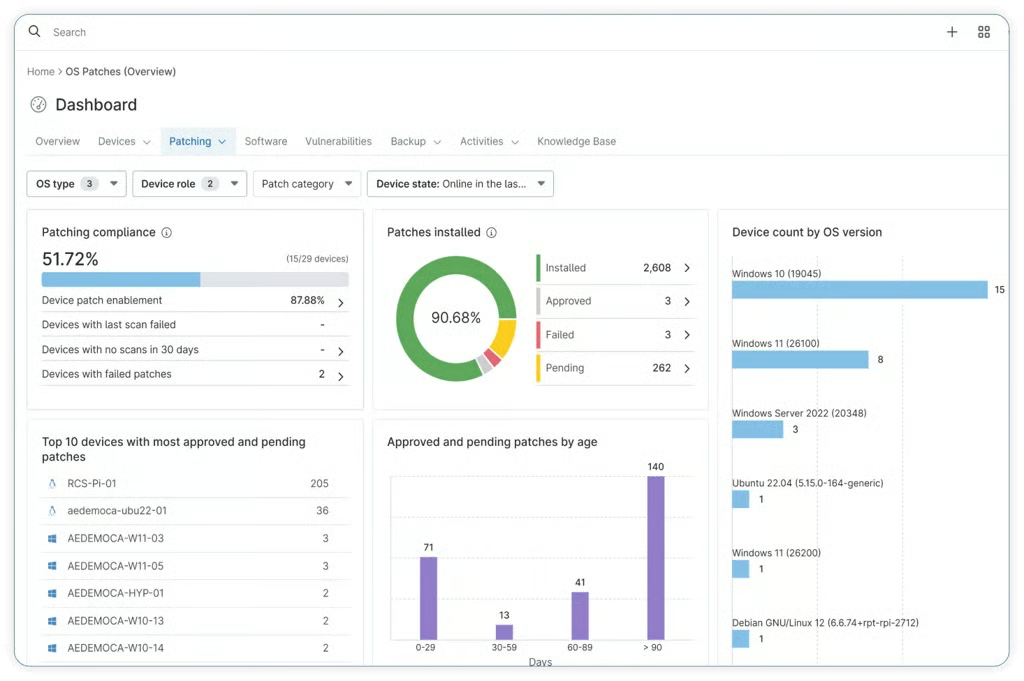
このプラットフォームは、Windows、macOS、Linuxに加え、8,800以上のアプリケーション全体で自動パッチ適用をサポートする。管理者は、スキャンと導入のスケジュール、自動承認・拒否ルール、再起動の動作、パッチの上書き、パッチ適用前後のスクリプトを設定できる。NinjaOneは、パッチの状態、導入失敗、CVEデータ、エンドポイントの脆弱性を追跡する集中型ダッシュボードも提供し、導入サイクル後も露出したままのシステムをチームが特定できるようにする。
NinjaOne Autonomous Patch Managementは、幅広いパッチ対応範囲をPatch Intelligence AIおよびクラウドベースのエンドポイント管理と組み合わせている点が際立つ。AIを活用した機能により、パッチの優先順位付けや導入前の更新評価が可能になるほか、先行承認によって、エンドポイントがパッチを検出する前に管理者がルールを設定できる。NinjaOneはエージェントベースかつクラウドファーストであるため、リモートデバイスは企業ネットワークへのアクセスなしにインターネット経由で直接更新を受け取れる。分散型IT環境や、多数のエンドポイントを管理するMSPに適したプラットフォームだ。
主な機能
- Windows、macOS、Linuxのエンドポイント全体でOSパッチ適用を自動化
- 8,800以上のアプリケーションを対象とするサードパーティーアプリケーションへのパッチ適用
- 更新の評価、優先順位付け、安全な導入を支援するPatch Intelligence AI
- エンドポイントスキャンで検出される前に更新を制御する、先行パッチ承認および拒否ルール
- 設定可能なユーザー通知と再起動ポリシーによる自動再起動管理
- 集中型パッチダッシュボード、CVEの可視化、アクティビティーログ、コンプライアンスレポート、導入失敗の追跡
主な機能
- 設定可能なポリシーとスケジュールに従い、エンドポイントを自動スキャンして承認済みのOSおよびソフトウェアパッチを適用
- 企業VPN、ドメイン接続、オンプレミスのパッチサーバーを必要とせず、クラウド経由でリモートエンドポイントに直接パッチを適用
- パッチのスキャンとインストールのスケジュールを分離し、更新を検出する時期と導入する時期を管理者が制御
- KB番号またはパッチ識別子によってパッチを先行管理するための、グローバルな承認・拒否制御を提供
- パッチが保留中または導入に失敗した場合、メール、SMS、Slackなどのチャネルを通じた自動アラートに対応
- 集中型ダッシュボードから、パッチのコンプライアンス、既知の脆弱性、導入結果、承認、拒否、管理者のアクティビティーを追跡
メリット
- クラウドファーストのアーキテクチャーにより、専用のオンプレミス型パッチ管理インフラやVPN接続が不要
- Windows、macOS、Linux、8,800以上のアプリケーションを含む幅広いクロスプラットフォームに対応
- AI支援のパッチインテリジェンスと自動承認により、更新の評価と導入に必要な手作業を削減できる
- 充実したスケジュール、再起動、通知、レポートの制御により、パッチをユーザーに届ける方法を柔軟に管理できる
- NinjaOneの幅広いエンドポイント管理プラットフォームに自然に統合され、すでにNinjaOneを使用しているITチームやMSPに有用
デメリット
- 軽量なスタンドアロン型パッチ適用ユーティリティーだけを求める組織には、より広範なNinjaOneエンドポイント管理プラットフォームは必要ない可能性がある
- エージェントベースのアーキテクチャーでは、管理対象デバイス全体にNinjaOneエージェントを導入・維持する必要がある
- 完全なクラウドベース管理は、NinjaOneのクラウドサービスと通信できない高度に隔離された環境やエアギャップ環境には適さない可能性がある
- 一部の機能はOSによって引き続き異なる
料金
NinjaOneは、Autonomous Patch Managementに単一の固定料金を設定するのではなく、ボリュームディスカウント付きのデバイス単位料金を採用している。NinjaOneによると、商用のFedRAMP非対応料金は、エンドポイント数10,000の場合、1エンドポイント・月額1.50ドルから開始でき、エンドポイント数50以下では1エンドポイント・月額3.75ドルまで上がる。ただし、実際の料金は地域や購入する製品によって異なる。NinjaOneは製品ごとの料金をすべて公開していないため、組織は必要なパッチ管理構成について見積もりを依頼すべきだ。同社は14日間の無料トライアル、無料のオンボーディングとトレーニング、無制限のサポートも提供している。
Kaseya VSA
統合RMMとパッチ管理を必要とするMSPおよびITチームに最適
Kaseya VSAは、エンドポイント監視、自動化、ソフトウェア管理、リモートアクセス、スクリプト、パッチ管理を集中コンソールに統合したリモート監視・管理プラットフォームだ。分散したエンドポイント環境全体でOSや業務アプリケーションを維持しながら、パッチ適用をより広範なRMMワークフローに結び付ける必要があるMSPや社内ITチームを対象に設計されている。Kaseyaは現在、VSAのパッチ管理がWindows、macOS、Linux、サードパーティーアプリケーションに対応すると位置付けている。
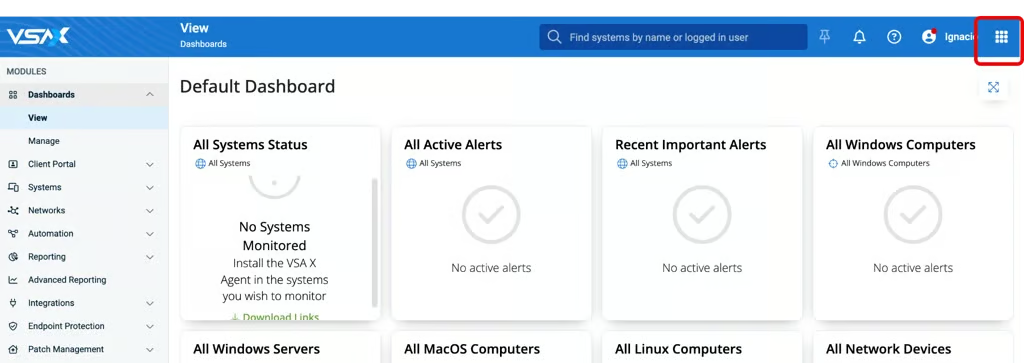
VSAはポリシー主導のパッチ管理を利用して、スキャン、承認、導入、再起動の動作、コンプライアンス追跡を自動化する。管理者は、パッチの深刻度、カテゴリー、リリースからの経過期間、CVE、CVSSスコアなどの属性に基づいてルールを作成でき、グローバルルールによって環境全体の更新を自動的に承認または拒否できる。サードパーティーソフトウェアについては、Kaseyaが独自のアプリケーションカタログを管理し、アプリケーションの重要度と脆弱性の深刻度に基づく階層型システムでカタログ更新の優先順位を付けている。
Kaseya VSAが際立つのは、パッチ適用を単独のツールとして提供するのではなく、より広範なRMM自動化プラットフォームに統合している点だ。技術者は、パッチポリシーをエンドポイント監視、スクリプト、エージェント手順、ソフトウェア管理、アラート、修正ワークフローと組み合わせられるため、多数の顧客環境を管理するMSPに有用だ。Kaseyaはオフネットワークのパッチ適用にも対応しており、インターネットに接続されたエンドポイントは、企業ネットワークに再接続することなく更新を受け取れる。
主な機能
- Windows、macOS、Linux、対応するサードパーティーアプリケーション向けのポリシー主導のパッチ管理
- 深刻度、カテゴリー、パッチの経過期間、CVE、CVSSスコアなどの基準に基づく自動パッチ承認・拒否ルール
- 対応アプリケーションのインストール、更新、アンインストールに対応するネイティブのサードパーティーソフトウェアカタログ
- 自動パッチスキャン、導入スケジュール設定、再起動管理、コンプライアンスレポート
- 重要なアプリケーションと深刻度の高い脆弱性に優先的に対応する、階層型のサードパーティーソフトウェア更新プロセス
- 監視、スクリプト、自動化、アラート、リモート管理など、VSAの幅広いRMM機能との統合
主な機能
- 管理対象エンドポイントを自動スキャンして不足しているパッチを検出し、定義済みのポリシーとスケジュールに従って承認済みの更新を導入
- 下位レベルのポリシーが評価される前に、管理対象デバイス全体の更新を自動的に承認または拒否できるグローバルパッチルールを作成
- CVE識別子やCVSSスコアなどの基準を使用し、セキュリティ関連のパッチ適用に関する意思決定の優先順位付けを支援
- オフネットワークのデバイスがインターネットに接続されていれば、企業ネットワークへの再接続を求めずにパッチを適用
- 自動化されたサードパーティーソフトウェア更新に対応し、アプリケーションの階層と脆弱性の深刻度に基づいてカタログの対応優先度を設定
- 運用や監査の目的で、深刻度、パッチの経過期間、資産グループなどの要素別にパッチコンプライアンスをレポートし、可視化
メリット
- パッチ管理を成熟したRMMプラットフォームと統合し、個別のエンドポイント監視・自動化ツールの必要性を削減
- 強力なポリシー・ルールエンジンにより、承認、拒否、導入するパッチを管理者がきめ細かく制御
- オフネットワークのパッチ適用は、分散型およびリモートのエンドポイント環境に適している
- ネイティブのスクリプトとエージェント手順により、ITチームはパッチ適用やエンドポイント保守を中心とした修正ワークフローを構築できる
- 多数の顧客環境における監視や管理と併せてパッチ適用を行う必要があるMSPに適している
デメリット
- VSAの幅広いRMM機能セットは、スタンドアロン型のパッチ適用製品だけを求める組織には必要以上に複雑な可能性がある
- サードパーティーアプリケーションへの対応範囲は完全ではなく、一部のアプリケーションはソフトウェアカタログに含まれていないとKaseyaは明記している
- プラットフォームの機能はVSAの世代やOSによって異なる場合がある。例えば、現行のVSA 10のドキュメントでは、サードパーティーパッチモジュールはWindowsデバイスで利用可能とされているため、購入者は導入環境での正確なクロスプラットフォーム対応範囲を確認すべきだ
- オフラインパッチ適用には制限がある。VSA 9のドキュメントでは、オフラインOSパッチ適用に個別のWSUS設定が必要で、オフラインのサードパーティーソフトウェア更新には対応していない
料金
Kaseyaは、公開しているパッチ管理ページでVSAの標準的な簡易料金表を公開していない。料金は通常、管理対象エンドポイント数、選択するVSAの機能、契約形態、製品を単独で購入するか、より広範なKaseyaパッケージの一部として購入するかによって決まる。組織はKaseyaにカスタマイズされた見積もりを問い合わせ、提案されたVSAエディションにどのパッチ管理機能とサードパーティーソフトウェア機能が含まれるかを確認すべきだ。Kaseyaは購入を検討する顧客向けに製品デモも提供している。
ManageEngine Patch Manager Plus
柔軟なオンプレミスおよびクラウド型パッチ管理に最適
ManageEngine Patch Manager Plusは、集中コンソールからOSおよびサードパーティーアプリケーションのパッチを検出、テスト、承認、導入、レポート作成できる自動パッチ管理プラットフォームだ。オンプレミス製品とクラウドサービスの両方で提供され、Windows、macOS、Linuxのエンドポイントに対応する。ノートPCやデスクトップからサーバー、外出先で使用されるデバイスまで、幅広いデバイスを管理できるよう設計されている。
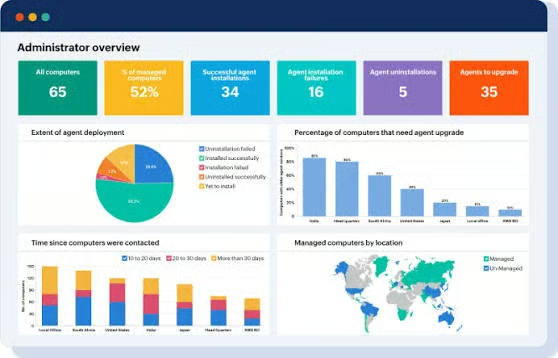
このプラットフォームは、Automated Patch Deployment機能によってパッチ適用ライフサイクルの多くを自動化する。管理者は、エンドポイントをスキャンして不足しているパッチを検出し、更新を自動的にダウンロードし、選択したデバイスグループでテストし、成功したパッチを承認し、希望するメンテナンス時間帯に導入をスケジュールし、レポートとダッシュボードで結果を追跡できる。ManageEngineは大規模なサードパーティーアプリケーションカタログも維持しており、Patch Manager Plusは現在、1,100以上のサードパーティー更新へのパッチ適用をうたっている。
Patch Manager Plusが際立つのは、クラウドとセルフホスト型の導入モデルを両方提供しながら、組織にパッチ自動化の大きな制御権を与えている点だ。管理者は、インストールのスケジュール、再起動・シャットダウンの動作、ユーザー通知、導入時間帯を管理する導入ポリシーを作成できる。また、テスト・承認ワークフローにより、問題のある更新が本番システムにすぐ到達するのを防げる。この柔軟性に加え、無料版と有料版が用意されているため、小規模なITチームから分散型エンドポイント環境を管理するエンタープライズまで、幅広い組織に適している。
主な機能
- Windows、macOS、Linux、対応するサードパーティーアプリケーション向けの自動パッチ管理
- 一般的に利用される業務アプリケーション全体で1,100以上の更新を対象とするサードパーティーパッチ適用
- 更新のスキャン、ダウンロード、テスト、承認、導入を行うAutomated Patch Deployment
- 本番環境に導入する前に、選択したエンドポイントグループでパッチを検証するテスト・承認ワークフロー
- メンテナンス時間帯、再起動の動作、ユーザー通知、導入スケジュールを対象とする柔軟な導入ポリシー
- 不足しているパッチ、脆弱なシステム、導入状況、パッチコンプライアンスを対象とする集中ダッシュボードとレポート
主な機能
- 管理対象エンドポイントを自動的にスキャンし、不足しているOSおよびサードパーティーアプリケーションのパッチを特定
- 管理者が定義したスケジュールと導入ポリシーに従い、承認済みパッチを自動的にダウンロードして導入
- 指定したグループでパッチをテストし、検証に成功した更新を自動的に承認することで、問題のある導入のリスクを低減
- インターネット経由でリモートおよびローミング中のエンドポイントへのパッチ適用に対応し、組織のネットワーク外にあるデバイスの管理を可能にする
- 管理者は特定のパッチやアプリケーションを拒否し、組織の要件に合わせて導入ポリシーをカスタマイズできる
- システムの健全性、不足している更新、導入の失敗、コンプライアンス状況を対象とするレポートによって、脆弱性とパッチに関する知見を提供
メリット
- クラウドのみのパッチ管理プラットフォームよりも高い柔軟性を組織に提供する、クラウドとオンプレミスの両方の導入に対応
- パッチの検出、テスト、承認、導入、レポート作成を1つのコンソールから実行できる強力な自動化
- 幅広いサードパーティーアプリケーションに対応し、個別のアプリケーション更新ツールへの依存を軽減
- テスト・承認ワークフローにより、組織全体に導入する前にパッチをより細かく制御できる
- Free Editionにより、小規模な環境でも有料版へ移行する前に利用を開始できる
デメリット
- 豊富なポリシーと設定項目により、よりシンプルなクラウドネイティブのパッチ適用製品よりも学習曲線が急になる可能性がある
- オンプレミス導入では、組織がPatch Manager Plusサーバーと関連インフラを維持する必要がある
- 一部の高度な機能は上位エディションに限定されるため、要件に応じてProfessionalまたはEnterpriseのライセンスが必要になる場合がある
- すでに幅広い統合エンドポイント管理スイートを利用している組織では、Patch Manager Plusの一部機能が既存ツールと重複すると感じる可能性がある
料金
ManageEngineはPatch Manager PlusのFree、Professional、Enterpriseの各エディションを提供しており、料金は導入モデルと管理対象となるコンピューターおよび技術者の数によって異なる。Free Editionは最大20台のコンピューターと5台のサーバーに対応し、小規模な環境や製品評価に適している。有料のクラウド版およびオンプレミス版はエンドポイント数に応じた段階的な料金体系を採用しており、大規模な導入では上位のライセンス階層または個別見積もりが必要になる。ManageEngineは、完全な機能を利用できるProfessional Editionの30日間無料トライアルも提供している。
クラウドとオンプレミスのパッチ管理
クラウドベースのパッチ管理ソリューションは、広範なオンプレミスインフラを必要とせずにパッチの検出、導入、レポート作成を自動化できるため、リモートおよび分散型エンドポイントを管理する組織にとって魅力的な選択肢となっている。Automox、NinjaOne、Ivanti、Syxsenseなどの製品はクラウドベースの管理を重視しており、Foresiteのようなフルマネージドサービスは、社内のITチームやセキュリティチームにかかるパッチ適用の負担をさらに軽減できる。
しかし、クラウドによる導入がすべての組織に適しているとは限らない。大企業や規制対象の企業では、レガシーシステムへのパッチ適用、インフラに対するより厳格な管理、または非接続環境やエアギャップ環境にあるエンドポイントの管理が必要になる場合がある。HCL BigFixは、集中プラットフォームからオンプレミス、ハイブリッド、クラウド、エアギャップ環境に対応できるため、こうした複雑な環境に特に適している。ManageEngine Patch Manager Plusも、クラウドとオンプレミスの導入形態を選択できる。
最終的に、組織はパッチ管理サービスを、導入モデルだけでなく、自社のインフラ、セキュリティ要件、エンドポイントの分布、コンプライアンス上の義務、利用可能なITリソースに基づいて選ぶべきだ。クラウドネイティブなプラットフォームはインフラと管理のオーバーヘッドを削減できる一方、オンプレミスおよびハイブリッドのパッチ管理ソリューションは、より複雑な環境に必要な柔軟性と制御を提供できる。
パッチ管理の限界
最良のパッチ管理ソリューションであっても、対応範囲には限界がある。ほとんどのプラットフォームは、主にOS、エンドポイント、サーバー、対応するサードパーティーアプリケーションを対象としており、その範囲はプロバイダーによって大きく異なる。組織では、ネットワークアプライアンス、ストレージインフラ、特殊な業務アプリケーション、ファームウェア、その他プロバイダーのパッチカタログの対象外となるシステムを更新するために、別のプロセスやツールが依然として必要になる場合がある。
インフラ要件も、どのプラットフォームが適切かに影響する。クラウドネイティブのパッチ管理サービスは分散型エンドポイントに適している一方、非接続システムやエアギャップシステムには対応できない場合がある。より幅広い導入形態に対応するプラットフォームもある。たとえばHCL BigFixは、レガシーUnixシステムに加え、クラウド、オンプレミス、ハイブリッド、エアギャップ環境に対応している。
パッチ管理を、完全な脆弱性管理戦略とみなすべきでもない。利用可能なパッチを適用することで多くのソフトウェア脆弱性に対処できるが、組織には、サポート対象外のソフトウェア、設定上の弱点、利用可能なパッチがない脆弱性、従来のソフトウェア更新ではなく緩和策が必要なその他のリスクを特定するプロセスも必要になる。
こちらも読む: 脆弱性への答えは、サービスとしてのパッチ管理なのか?
パッチ管理サービスプロバイダーの選び方
適切なパッチ管理サービスは、組織のインフラ、エンドポイント構成、セキュリティ要件、利用可能なITリソースによって決まる。一部の製品はOSとサードパーティーアプリケーションの自動パッチ適用に特化している一方、パッチ管理に加えて、資産検出、脆弱性の優先順位付け、コンプライアンスレポート、エンドポイント管理、ソフトウェア導入、RMM、ITSM、セキュリティ運用などを組み合わせる製品もある。
まず、対応範囲を評価する。パッチ管理プロバイダーは、組織が実際に利用しているOS、サードパーティーアプリケーション、サーバー、エンドポイントの種類に対応している必要がある。複雑なインフラを持つ企業は、レガシーシステム、複数のOS、ハイブリッド環境、非接続資産にプラットフォームが対応できるかどうかも検討すべきだ。ここでHCL BigFixが注目されるのは、Windows、macOS、Linux、レガシーUnix、クラウド、オンプレミス、ハイブリッド、エアギャップ環境にまたがる管理を拡張できるためだ。
自動化も重要な検討事項となる。自動スキャン、パッチの優先順位付け、承認ポリシー、テスト、段階的な導入、メンテナンス時間帯、再起動管理、失敗検出、レポート作成など、反復的な管理作業を減らす機能を探すべきだ。AutomoxやNinjaOneなどの製品はクラウドネイティブの自動化を重視し、IvantiとSecPodはリスクベースの脆弱性の優先順位付けを追加している。Foresiteは、運用上の作業負担をより多く外部委託したい組織向けに、フルマネージドサービスを提供するという異なるアプローチを取っている。
最後に、各プラットフォームが既存のIT運用にどの程度適合するかを検討する。脆弱性スキャナー、エンドポイント管理プラットフォーム、ITSMシステム、セキュリティツール、レポート作成ワークフローとの統合により、チーム間の手作業による引き継ぎを減らせる。拡張性、導入モデル、コンプライアンス要件、管理の容易さ、料金も判断材料にすべきだ。必ずしも最も多くの機能を備えたパッチ管理ソリューションを選ぶことが目的なのではなく、不要な複雑さと管理オーバーヘッドを最小限に抑えながら、必要な対応範囲と自動化を提供する製品を選ぶことが目的だ。
FAQ
パッチ管理とは何か?
パッチ管理とは、OS、アプリケーション、サーバー、エンドポイント全体でソフトウェア更新を特定、評価、テスト、導入、監視するプロセスだ。効果的なパッチ管理は、組織が既知の脆弱性を修正し、システムの安定性を維持し、デバイスをセキュリティおよびコンプライアンス要件に適合させるのに役立つ。
パッチ管理サービスが重要なのはなぜか?
パッチ管理サービスは、不足している更新の検出、脆弱性の優先順位付け、パッチの導入、修正状況の追跡といった反復作業を自動化する。これにより、ITチームとセキュリティチームの管理負担を軽減し、既知の脆弱性が未修正のまま残り、悪用される可能性がある期間を短縮できる。
クラウドベースのパッチ管理にはどのようなメリットがあるか?
クラウドベースのパッチ管理ソリューションは、オンプレミスインフラの必要性を減らし、インターネット経由でリモートおよび分散型エンドポイントにパッチを適用しやすくする。また、組織がデバイスや拠点を追加する際の導入と拡張も簡素化できる。ただし、レガシー、規制の厳しい、非接続、またはエアギャップ環境を持つ組織では、オンプレミスまたはハイブリッドの導入形態が有効な場合がある。
組織がパッチ管理ソリューションに求めるべき機能は何か?
重要な機能には、自動パッチ検出・導入、OSおよびサードパーティーアプリケーション対応、パッチのテストと段階的な展開、脆弱性の優先順位付け、資産の可視性、コンプライアンスレポート、再起動管理、既存のITおよびセキュリティツールとの統合などがある。組織は拡張性に加え、クラウド、オンプレミス、ハイブリッド、エアギャップのどの導入形態が必要かも検討すべきだ。
複雑なエンタープライズ環境に最適なパッチ管理ソリューションはどれか?
HCL BigFixは、Windows、macOS、Linux、レガシーUnixシステム、オンプレミス、ハイブリッド、クラウド、エアギャップインフラにまたがるパッチ適用を一元管理できるため、複雑なエンタープライズ環境に最適な選択肢だ。その拡張性、幅広いプラットフォーム対応、脆弱性とパッチの相関分析、非接続環境への対応により、多様なインフラを持つ大規模組織や規制対象組織に特に適している。
クラウドネイティブなパッチ自動化に最適なパッチ管理ソリューションはどれか?
Automoxは、従来型のオンプレミスパッチサーバーを必要とせず、Windows、macOS、Linux、サードパーティーアプリケーションのパッチ適用を一元化できるため、クラウドネイティブなパッチ自動化に最適な選択肢だ。NinjaOneとSyxsenseも、分散型エンドポイントの自動管理を優先する組織にとって有力なクラウドベースの選択肢となる。
マネージドサービスプロバイダー(MSP)に最適なパッチ管理プラットフォームはどれか?
Kaseya VSAは、パッチ管理をリモート監視・管理と統合する必要があるMSPやITチームに適した選択肢だ。ポリシーに基づくパッチ適用に加え、エンドポイント監視、スクリプト、オートメーション、リモートアクセス、その他のRMM機能を組み合わせ、サービスプロバイダーによる複数のエンドポイント環境の管理を支援する。
パッチ管理はサイバーセキュリティをどのように向上させるか?
パッチ管理は、既知のソフトウェア脆弱性によって生じる露出期間を短縮することで、サイバーセキュリティを向上させる。自動パッチ管理ソリューションは、手動プロセスよりも迅速に不足している更新を特定し、修正の優先順位を付け、修正プログラムを導入し、結果を検証できるため、攻撃者が未適用のシステムを悪用する機会を減らせる。
パッチ管理ツールはサードパーティーアプリケーションに対応できるか?
はい。現在のパッチ管理プラットフォームは通常、OSの更新に加えてサードパーティーアプリケーションにも対応している。ただし、対応するアプリケーションの数と種類はプロバイダーによって大きく異なるため、組織はプラットフォームのパッチカタログが自社環境で使用しているソフトウェアを網羅しているか確認すべきだ。特殊なアプリケーション、ファームウェア、ネットワークアプライアンス、その他のインフラには、別の更新プロセスが必要になる場合がある。
パッチ管理と脆弱性管理の違いは何か?
パッチ管理は主に、既知の脆弱性、バグ、その他の問題を修正するソフトウェア更新の導入に重点を置く。脆弱性管理はより広範な概念であり、組織の環境全体にわたるセキュリティ上の弱点を発見、評価、優先順位付け、修正することを含む。Ivanti NeuronsやSecPod Saner CVEMなどのプラットフォームは、脆弱性とリスクのデータを利用して、どのパッチを最初に導入すべきかの優先順位付けを支援することで、これらのプロセスを統合する動きを強めている。
結論
IT環境の分散化が進み、AIを活用したツール検出によって脆弱性の数が増え続ける中、OS、アプリケーション、サーバー、エンドポイントに一貫してパッチを適用し続けることは、ますます難しくなっている。最適なパッチ管理サービスは、反復的なパッチ適用作業を自動化し、不足している更新の可視性を高め、修正の優先順位を付け、脆弱性が露出したままになる時間をITチームとセキュリティチームが短縮できるようにすることで、この課題に対処する。
適切なパッチ管理ソリューションは、環境に大きく左右される。HCL BigFixは、多様なOS、レガシーUnixインフラ、ハイブリッド導入、さらには非接続システムやエアギャップシステムを管理する必要がある複雑なエンタープライズに最適な選択肢だ。今回取り上げた他の製品は、クラウドネイティブの自動化やリスクベースのパッチ適用から、統合RMM、脆弱性管理、ITシステム管理、フルマネージドのエンドポイントサービスまで、それぞれ異なる優先事項に対応している。
最終的に、組織はエンドポイントとアプリケーションの対応範囲、自動化、脆弱性の優先順位付け、導入の柔軟性、拡張性、コンプライアンス機能、統合、管理要件、コストに基づいてパッチ管理プロバイダーを比較すべきだ。目的は、既知の脆弱性への露出を確実に減らしながら、組織のインフラに適合し、ITチームとセキュリティチームのパッチ管理負担を最小限に抑えられるプラットフォームを選ぶことだ。
さらに読む:
この記事は2026年8月に初公開され、2026年9月に最終更新された。