

















Im Vergleich zu anderen Betriebssystemen ist das Patch-Management unter Linux aufgrund des Open-Source-Charakters einzigartig. Dieser ermöglicht es einer großen Gemeinschaft von Entwicklern und Sicherheitsexperten, Schwachstellen zu finden, den Code zu untersuchen und Patches einzureichen.
Linux-Distributionen verwenden Paketmanager, um Nutzern die Installation von Softwarepaketen und Updates zu erleichtern. Diese Pakete automatisieren den Download, die Installation und die Auflösung von Abhängigkeiten, wodurch das Einspielen von Patches vereinfacht wird. Während sich beliebte Linux-Distributionen ebenso einfach wie Windows aktualisieren lassen, ziehen es viele Unternehmen und Organisationen vor, Patches zu testen und ihre Distribution selbst zu verwalten. Dadurch entstehen viele der gleichen Probleme, mit denen Administratoren bei proprietären Betriebssystemen konfrontiert sind.
In diesem Beitrag geht es darum, wie Patch-Management unter Linux funktioniert, welche Best Practices gelten und welche Patch-Management-Tools für Linux am besten geeignet sind.
- Wie sich das Patchen unter Linux unterscheidet
- Häufige Probleme beim Linux-Patch-Management
- Wie beliebte Linux-Distributionen mit dem Patchen umgehen
- Best Practices für das Linux-Patch-Management
- Die wichtigsten Linux-Patch-Management-Tools
Wie sich das Patchen unter Linux von anderen Systemen unterscheidet
Beim Vergleich des Patch-Managementszwischen Linux und proprietären Betriebssystemen wie Windows und macOS gibt es mehrere wichtige Unterschiede zu berücksichtigen.
Der Open-Source-Charakter von Linux bedeutet, dass der Quellcode frei verfügbar ist und eine große Gemeinschaft von Sicherheitsforschern und Entwicklern fördert, die aktiv zur Entdeckung von Schwachstellen sowie zur Entwicklung und Verteilung von Patches beiträgt. Paketmanager erleichtern die Aktualisierung von Softwarepaketen und das Einspielen von Updates und Patches. Außerdem verfügen die verschiedenen Linux-Distributionen über eigene Patch-Prozesse und Vorgehensweisen. Die Linux-Community beteiligt sich aktiv an der Identifizierung von Fehlern, der Entwicklung von Patches und deren Tests. Das führt zu einem kollaborativen und umfassenden Patch-Prozess. Organisationen, die Linux für kritische Anwendungen einsetzen, verfügen typischerweise über erfahrene Administratoren, die Patches und Updates manuell, über einen Paketmanager oder automatisch einspielen können.
Bei proprietären Betriebssystemen wie Windows können Sicherheitsforscher und andere Personen Fehler finden und an Microsoft melden. Der Quellcode ist jedoch nicht frei zugänglich, und die Patch-Entwicklung wird hauptsächlich von Microsoft gesteuert. Windows Update ist der Mechanismus, über den Patches und Updates an die Nutzer ausgeliefert werden. Microsoft veröffentlicht Patches am Patch Tuesday, einem planmäßigen monatlichen Update-Termin. Vor der Veröffentlichung für die Allgemeinheit testet Microsoft die Patches umfassend.
Auch macOS und iOS bilden ein geschlossenes Ökosystem, in dem Apple die vollständige Kontrolle über die Software und den Patch-Prozess behält. Apple veröffentlicht regelmäßig Patches und Updates für macOS- und iOS-Geräte, meist zusammen mit neuen Funktionen. Das Unternehmen räumt der Sicherheit typischerweise hohe Priorität ein und behebt Schwachstellen durch Patches schnell.
Der Open-Source-Charakter von Linux, Paketmanager, die Beteiligung der Community und die hohe Flexibilität führen zu einem eigenen Rhythmus und eigenen Herausforderungen beim Patch-Management. Administratoren spielen Patches und Updates teilweise über die Kommandozeile ein. Microsoft und Apple können Geräte automatisch für die Nutzer aktualisieren, obwohl Administratoren Updates gelegentlich lieber testen und verwalten, um einen reibungslosen Betrieb sicherzustellen. Windows setzt auf regelmäßige kumulative Updates und umfassende Tests, während macOS und iOS ein geschlossenes Ökosystem sowie einen kontrollierten Veröffentlichungszeitplan mit starkem Fokus auf Sicherheit betonen.
Jedes Betriebssystem verfolgt beim Patch-Management abhängig von seinen grundlegenden Prinzipien und den jeweiligen Zielgruppen einen eigenen Ansatz. Es gibt Patch-Management-Tools, mit denen sich all diese Betriebssysteme und weitere verwalten lassen. Darauf gehen wir später noch ein.
Lesen Sie auch:
- Patch-Management vs. Schwachstellenmanagement: Wo liegt der Unterschied?
- Die wichtigsten Tools für das Schwachstellenmanagement
Häufige Probleme beim Linux-Patch-Management
Das Patchen sämtlicher Geräte und Software in einer Organisation kann unabhängig vom zugrunde liegenden Betriebssystem herausfordernd sein. Bei einigen dieser Probleme spielen auch proprietäre Betriebssysteme eine Rolle. Linux kann aufgrund seines Open-Source-Charakters, der großen Auswahl an Distributionen und seines Einsatzes in kritischen Anwendungen jedoch besondere Herausforderungen beim Patch-Management mit sich bringen.
1. Kein zentralisiertes Repository für Updates
Linux-Distributionen verfügen zwar häufig über einen Feed, über den Geräte Patches empfangen können. Das Fehlen eines zentralisierten Update-Repositorys kann es für eine Organisation jedoch schwierig machen, Patches effizient über mehrere Systeme und Distributionen hinweg zu verteilen und zu verwalten. Um dieses Problem zu beheben, können Organisationen mit Tools wie apt-mirror oder Spacewalk ein lokales Paket-Repository einrichten. Dieses kann Updates speichern und an alle relevanten Systeme verteilen und so einen zentralen Ort für das Patch-Management bereitstellen.
2. Zeitaufwendiger Patch-Prozess
Das Patchen von Linux-Systemen kann zeitaufwendig sein, insbesondere bei einer großen Zahl von Endpunkten. Die manuelle Aktualisierung jedes einzelnen Systems ist mühsam, komplex und fehleranfällig. Automatisierungstools können den für das Patchen erforderlichen Zeitaufwand deutlich reduzieren. Sie ermöglichen die zentrale Verwaltung und gleichzeitige Bereitstellung von Patches auf mehreren Systemen, wodurch der Prozess effizienter wird und Zeit gespart werden kann.
3. Ausfallzeiten
Das Patchen von Linux-Systemen erfordert in der Regel einen Neustart oder Reboot des gesamten Systems und kann dadurch Ausfallzeiten verursachen. Da Linux in Unternehmens- und Cloud-Umgebungen weit verbreitet ist, kann dies bei kritischen Systemen, die betriebsbereit bleiben müssen, zum Problem werden. Um Ausfallzeiten zu minimieren, können Organisationen Techniken wie Live-Patching einsetzen, mit denen sich Patches ohne Neustart oder Reboot des Systems einspielen lassen. Darüber hinaus sorgen Hochverfügbarkeitslösungen und Load Balancing dafür, dass Dienste während des aktiven Patch-Prozesses erreichbar bleiben.
4. Fehlende Transparenz bei Endpunkten
Eine eingeschränkte Transparenz über den Status der Endpunkte kann es schwierig machen, den Patch-Status jedes Systems zu beurteilen. Zentralisierte Monitoring-Lösungen können für eine Echtzeitübersicht über den Patch-Status aller Endpunkte sorgen. Diese Tools können Warnmeldungen und Berichte erstellen, anhand derer Administratoren nicht ordnungsgemäß gepatchte Systeme identifizieren und entsprechende Maßnahmen ergreifen können.
5. Unterschiede bei Systemen und Anwendungen
Linux-Umgebungen bestehen häufig aus verschiedenen Distributionen, Versionen und Konfigurationen, was zu Unterschieden bei Systemen und Anwendungen führt. Diese Vielfalt kann es schwierig machen, Patches einheitlich auf alle Endpunkte anzuwenden. Eine mögliche Lösung besteht darin, die Linux-Distributionen und Konfigurationen innerhalb der Organisation zu standardisieren. Durch die Reduzierung der Varianten wird es einfacher, Patches konsistent zu testen und einzuspielen. Darüber hinaus können Konfigurationsmanagement-Tools dabei helfen, eine standardisierte Umgebung aufrechtzuerhalten und den Patch-Prozess zu vereinfachen.
6. Verteilte Endpunkte durch Remote- oder Hybridarbeit
Remote- und Hybridarbeitsmodelle führen zu verteilten Endpunkten an verschiedenen Standorten und erschweren dadurch das Patchen zusätzlich. Eine Remote-Management-Lösung kann dabei helfen, Systeme unabhängig vom physischen Standort des Geräts zu verwalten und zu patchen.
7. Die Automatisierung von Patches kann schwierig sein
Ressourcenintensive automatisierte Patch-Verfahren können gelegentlich zu Leistungseinbußen auf den Zielsystemen führen. Administratoren können die Auswirkungen auf die Systemressourcen reduzieren, indem sie Patch-Aufgaben außerhalb der Spitzenzeiten einplanen. Außerdem helfen die Optimierung des Patch-Prozesses und der Einsatz ressourcenschonender Automatisierungstechnologien dabei, Ressourcen zu sparen und Patches reibungsloser bereitzustellen.
Lesen Sie auch: 11 wichtige Schritte des Patch-Management-Prozesses
Wie beliebte Linux-Distributionen mit dem Patchen umgehen
Debian
Debian, die Grundlage verschiedener Linux-Distributionen wie Deepen, Ubuntu und Mint, verfolgt beim Patch-Management einen einzigartigen Ansatz, der die Distribution von anderen abhebt. Das Patch-Management von Debian basiert auf dem leistungsfähigen Paketverwaltungssystem Advanced Package Tool (APT). Dieses System übernimmt das Abrufen, die Installation und die Wartung von Softwarepaketen einschließlich Patches und Updates. Der Entwicklungsprozess von Debian konzentriert sich auf gründliche Tests und Qualitätssicherung, um zuverlässige und stabile Software bereitzustellen. Die Debian-Community legt großen Wert auf Transparenz und Zusammenarbeit. Debian unterhält außerdem ein eigenes Sicherheitsteam, das für die schnelle Behebung von Schwachstellen und die Bereitstellung von Sicherheitspatches zuständig ist. Die langjährige Geschichte und der Ruf von Debian als zuverlässige und stabile Distribution haben zu seinem sorgfältigen Ansatz beim Patch-Management beigetragen.
Ubuntu
Ubuntu ist eine beliebte Linux-Distribution mit integrierten Mechanismen für das Patch-Management. Als Paketverwaltungssystem verwendet sie das Advanced Package Tool (APT), das über die offiziellen Repositorys regelmäßige Updates und Sicherheitspatches bereitstellt. Der Ubuntu Update Manager, auch Update Manager genannt, bietet eine grafische Oberfläche zur Verwaltung von Updates und Patches. Darüber hinaus liefert das Ubuntu-Security-Notices-(USN-)System detaillierte Sicherheitshinweise und Warnmeldungen zu Schwachstellen und den entsprechenden Patches. Der Patch-Management-Ansatz von Ubuntu konzentriert sich auf die zeitnahe Bereitstellung von Updates, Sicherheitspatches und Fehlerbehebungen, um die Stabilität und Sicherheit des Systems zu gewährleisten. Eine benutzerfreundliche Oberfläche und Kommandozeilentools vereinfachen die Verwaltung und Anwendung von Patches und machen den Prozess sowohl für Einsteiger als auch für erfahrene Nutzer zugänglich.
Gentoo
Der von Gentoo Linux verwendete Patch-Management-Mechanismus unterscheidet sich von den herkömmlichen Patch-Management-Techniken anderer Distributionen. Gentoo nutzt ein Rolling-Release-Modell, bei dem Nutzer regelmäßig aktualisierte Updates und Pakete erhalten. Zum Einsatz kommt Portage, ein Paketverwaltungssystem, mit dem Nutzer Anwendungen aus dem Quellcode kompilieren und anpassen können. Die Gentoo-Community pflegt eine umfangreiche Sammlung von Gentoo-spezifischen Fehlerbehebungen für Sicherheitslücken und Defekte sowie zur Erweiterung des Funktionsumfangs. Über den Befehl emerge bietet Gentoo außerdem einen leistungsfähigen Mechanismus zur Verwaltung von Paketupdates und Sicherheitskorrekturen.
Im Vergleich zu zentralisierten Patch-Management-Lösungen erfordert das Patch-Management-System von Gentoo mehr manuelle Arbeit, bietet dafür aber ein hohes Maß an Flexibilität und Kontrolle über den Patch-Prozess. Nutzer können Patches gezielt anwenden, Softwarekonfigurationen anpassen und ihr System nach ihren Anforderungen optimieren.
Best Practices für das Linux-Patch-Management
Es gibt eine Reihe von Best Practices, die Administratoren bei der Verwaltung des Linux-Update-Prozesses helfen können. Viele davon gelten auch für proprietäre Betriebssysteme und Anwendungen. Einen ausführlichen Leitfaden zum Patch-Management finden Sie unter Best Practices und Schritte für das Patch-Management.
Regelmäßig überwachen und aktualisieren
Überwachen Sie jede von Ihnen eingesetzte Linux-Distribution auf Sicherheitshinweise, Fehlerbehebungen und Patches und führen Sie Updates zeitnah durch. Es ist unverzichtbar, Linux-Distributionen und Anwendungen – oder Software generell – aktuell zu halten, um vor bekannten Schwachstellen geschützt zu bleiben. Durch regelmäßige Überwachung wird sichergestellt, dass Sicherheitshinweise, Fehlerbehebungen und Patches schnell erkannt und eingespielt werden.
Patches priorisieren
Bewerten Sie die Risiken und Auswirkungen des Einspielens von Patches, um Sicherheit und Systemstabilität zu gewährleisten. Die Prioritäten bei der Patch-Bereitstellung werden anhand der möglichen Risiken und Auswirkungen jedes einzelnen Patches festgelegt. Indem sie sich auf kritische Patches konzentrieren, die schwerwiegende Schwachstellen beheben oder die Systemstabilität maßgeblich beeinflussen, können Systemadministratoren Ressourcen effizient einsetzen und mögliche Unterbrechungen auf ein Minimum reduzieren.
Patches testen
Testen Sie Patches in einer kontrollierten Umgebung, um Konflikte, Kompatibilitätsprobleme oder unerwartetes Verhalten zu erkennen. Vor der Anwendung auf dem Produktivsystem sollten Patches auf Konflikte, Inkompatibilitäten und unerwartetes Verhalten geprüft werden. Durch eine ordnungsgemäße Validierung und Überprüfung des Systems während dieses Tests sinkt die Wahrscheinlichkeit negativer Auswirkungen auf die Systemfunktion oder -leistung.
Richtlinien und Verfahren für das Patchen festlegen
Eine Patch-Management-Richtlinie ist für jede Organisation unabhängig vom eingesetzten Betriebssystem oder der verwendeten Anwendung von entscheidender Bedeutung. Richtlinie und Verfahren sollten außerdem Rollen und Verantwortlichkeiten definieren. Klare, schriftlich festgehaltene Regeln und Prozesse für das Patchen tragen zum Erfolg bei, indem sie Abläufe wiederholbar machen. Klar definierte Rollen und Verantwortlichkeiten stellen sicher, dass Zuständigkeiten für die Bereitstellung, das Testen und die Überwachung von Patches eindeutig geregelt sind. Das fördert eine effiziente Zusammenarbeit und reduziert Unklarheiten.
Lesen Sie auch: Patch-Management-Richtlinie: Schritte, Vorteile und eine kostenlose Vorlage
Ein Patch-Management-System einsetzen
Implementieren Sie ein zentralisiertes Patch-Management-System, um die Bereitstellung von Patches zu automatisieren und zu optimieren. Ein Patch-Management-Tool reduziert den manuellen Aufwand, ermöglicht die effiziente Verteilung von Patches auf mehrere Systeme und bietet zentrale Kontrolle sowie Transparenz über den gesamten Patch-Management-Lebenszyklus.
Backups erstellen
Das Erstellen von System-Backups vor dem Einspielen von Korrekturen ermöglicht die Wiederherstellung eines bekannten funktionsfähigen Zustands, falls beim Patchen Probleme oder Fehler auftreten. Backups stellen sicher, dass wichtige Informationen und Konfigurationen wiederhergestellt werden können. So lassen sich Unterbrechungen oder Datenverluste verhindern, die durch fehlgeschlagene Patch-Bereitstellungen entstehen können. Viele Patch-Management-Tools verfügen über Rollback-Funktionen, die denselben Zweck erfüllen.
Aufzeichnungen führen
Um die Historie installierter Patches nachzuverfolgen, die Compliance zu überwachen und Nachweise für Audits oder Untersuchungen bereitzustellen, ist es wichtig, alle patchbezogenen Maßnahmen umfassend zu dokumentieren. Patch-Management-Verfahren sollten regelmäßig bewertet und geprüft werden, um die Wirksamkeit der Prozesse zu verifizieren, mögliche Verbesserungsbereiche zu erkennen und eine proaktive sowie robuste Sicherheitslage aufrechtzuerhalten.
Mitarbeiter schulen
Informieren und schulen Sie Ihre Mitarbeiter über die Bedeutung des Patch-Managements, Best Practices und die Risiken verzögerter Patch-Bereitstellungen. Wenn sich die Mitarbeiter der wichtigen Rolle von Patches für die Systemsicherheit bewusst sind, achten sie eher auf Best Practices wie die zeitnahe Verteilung von Patches und die möglichen Gefahren vernachlässigter oder verspäteter Patch-Bereitstellungen. Das trägt zum Aufbau einer Unternehmenskultur proaktiver Sicherheit bei.
Drei wichtige Linux-Patch-Management-Tools
Patch-Management-Tools unterstützen Linux im Laufe der Jahre zunehmend. Die meisten unserer Empfehlungen für die wichtigsten Patch-Management-Tools unterstützen Linux, doch diese drei gehören zu den beliebtesten Lösungen für Linux-Umgebungen.
ManageEngine Patch Manager Plus
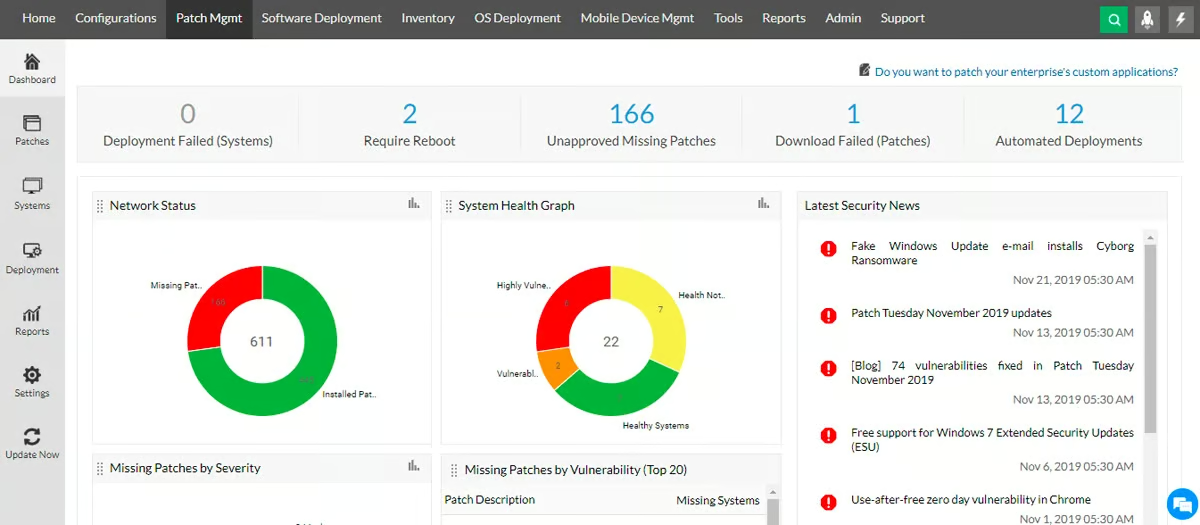
ManageEngine Patch Manager Plus ist eine umfassende Patch-Management-Lösung, die verschiedene Betriebssysteme einschließlich Linux unterstützt. Administratoren können mithilfe der zentralen Patch-Management-Funktionen die Bereitstellung von Patches automatisieren, Patch-Aufgaben planen und die Patch-Compliance überwachen. ManageEngine bietet zahlreiche Funktionen wie die Erkennung von Schwachstellen, Patch-Tests und Optionen zum Zurücksetzen von Patches. Um Patch-Status und Compliance im gesamten Unternehmen zu überwachen, stellt die Lösung außerdem umfassende Berichte und Analysen bereit.
Vorteile
- Gründliche Patch-Tests: Jeder Patch wird vor der Verteilung rigoros getestet, um Kompatibilität und Stabilität sicherzustellen
- Cloud- oder On-Premises-Bereitstellung
- Umfassendes Hardware-Management: Unterstützt BIOS- und Hardwaretreiber-Updates
Nachteile
- Die Berichtsfunktionen könnten umfassendere Einblicke bieten
- Nutzer wünschen sich schnellere Reaktionen des Supports
- Keine Informationen zu Upgrades früherer Client-Versionen: Eine frühzeitige Kenntnis von Upgrades der Client-Versionen würde eine bessere Planung und Vorbereitung ermöglichen
Preise
ManageEngine bietet eine große Auswahl an Preisoptionen. Die Professional-Tarife beginnen bei 245 US-Dollar pro Jahr und reichen bis zu 24.295 US-Dollar pro Jahr. Die Enterprise-Tarife reichen von 345 US-Dollar pro Jahr bis 37.425 US-Dollar pro Jahr. Die Preisstruktur berücksichtigt verschiedene Faktoren wie die Anzahl der zu verwaltenden Server und Computer. Detailliertere Informationen zu den Preisen von ManageEngine finden Sie hier.
NinjaOne Patch Management
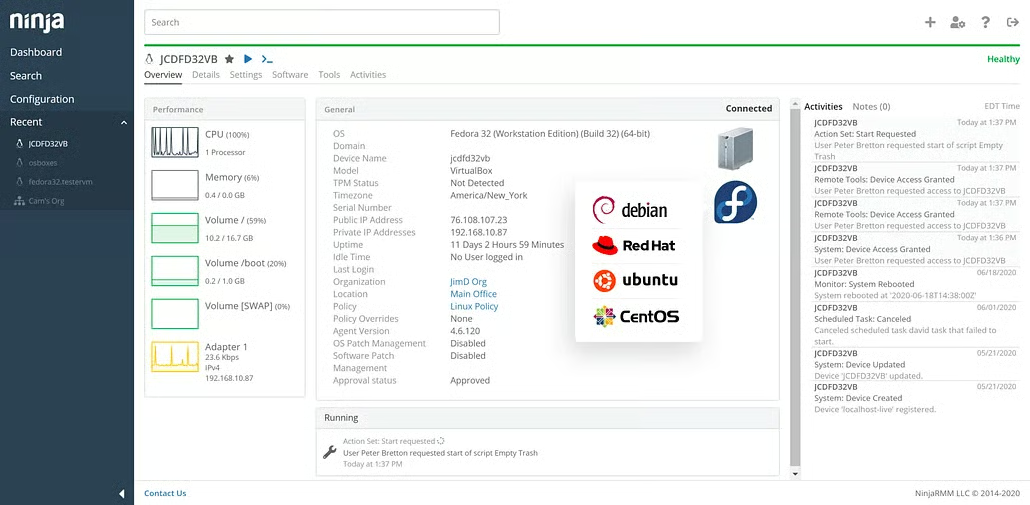
NinjaOne Patch Management ist ein weiteres Patch-Management-Programm, das Linux-Distributionen unterstützt. Es bietet eine einfache Benutzeroberfläche zur Verwaltung von Patches auf verschiedenen Linux-Plattformen. NinjaOne konzentriert sich auf die Automatisierung der Erkennung, des Downloads und der Bereitstellung von Patches, um den Patch-Management-Prozess zu optimieren. Für effizientere Patch-Management-Aktivitäten stellt die Lösung Richtlinien für das Patchen sowie Berichts- und Überwachungsfunktionen bereit.
Vorteile
- Effektives Patch-Management: Nutzer schätzen den proaktiven Umgang mit wichtigen Sicherheitsupdates, der für eine robuste Sicherheitslage sorgt
- Modern und benutzerfreundlich: Die Plattform wird für ihre moderne Oberfläche, einfache Bedienung und nahtlose Integration mit anderen Produkten gelobt.
- Umfassende Überwachung von IT-Assets: Nutzer schätzen die Möglichkeit der Software, ihre IT-Assets und das Netzwerk effektiv zu überwachen und zu verwalten.
Nachteile
- Steile Lernkurve für technisch nicht versierte Nutzer: Einige Funktionen können für Personen, die mit der Bearbeitung von Gruppenrichtlinien, der Eingabeaufforderung oder PowerShell nicht vertraut sind, einschüchternd wirken.
- Fehlende Funktionen: Nutzer weisen auf das Fehlen organisationsübergreifender Benutzerkonten und von SAML-SSO hin, obwohl diese für zukünftige Updates geplant sind.
- Anforderung einer 2FA: Konfigurations- und Richtlinienänderungen erfordern 2FA (Zwei-Faktor-Authentifizierung), was von einigen Nutzern als umständlich empfunden werden kann, auch wenn es sich um eine gute Sicherheitsfunktion handelt.
Preise
NinjaOne Patch Manager veröffentlicht keine Preise, wird von Nutzern jedoch als angemessen und flexibel wahrgenommen. Der Anbieter von Remote Monitoring and Management (RMM) verwendet ein monatliches Preismodell mit Abrechnung pro Gerät. Sie können ein individuelles Angebot für das Patch-Management direkt auf deren Preisseite einholen.
Red Hat Enterprise Linux
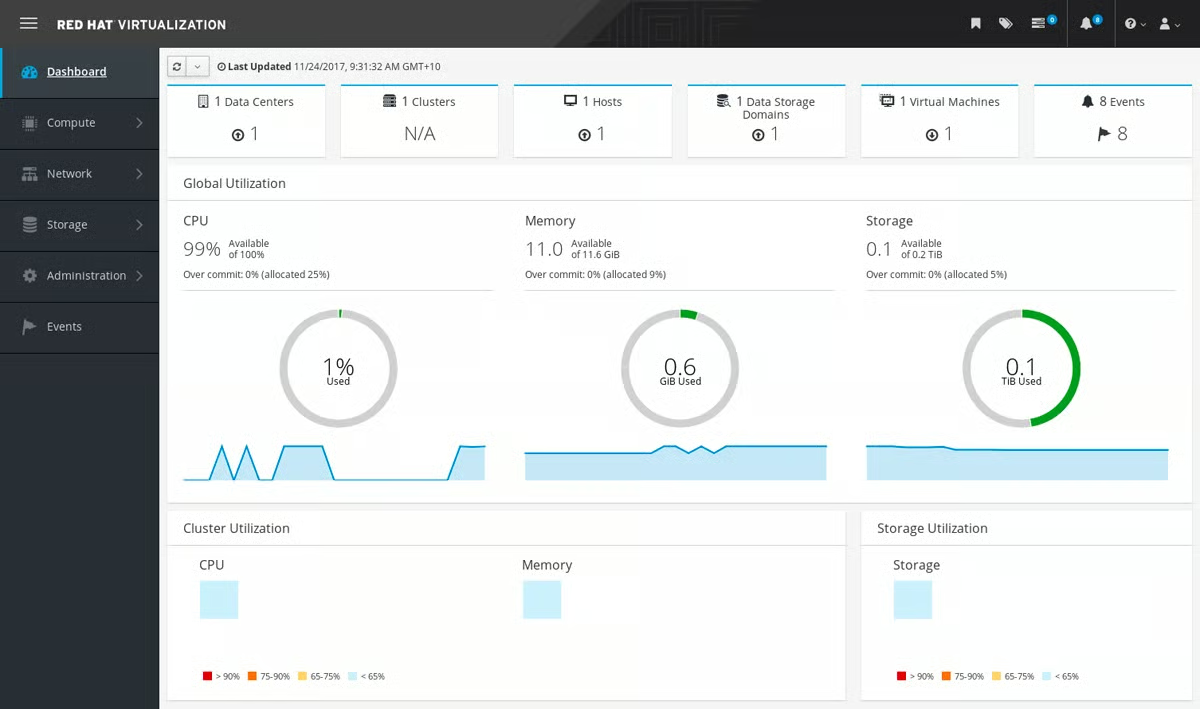
Die beliebte Linux-Distribution Red Hat Enterprise Linux für Unternehmen verfügt über ein eigenes Patch-Management-System. RHEL verarbeitet Patches über das Red Hat Network (RHN) oder das nutzungsabhängig abgerechnete Red Hat Satellite. Administratoren können über ein von RHN und Red Hat Satellite bereitgestelltes Framework für die zentrale Administration auf RHEL-Systeme zugreifen und Fixes verteilen. Darüber hinaus bietet Red Hat Paketmanager wie Dandified Yum (DNF), mit denen Nutzer Änderungen aus den offiziellen Red-Hat-Repositories einfach verwalten und bereitstellen können. RHEL konzentriert sich darauf, seinen Kunden Support, Zuverlässigkeit und Sicherheitsupdates auf Unternehmensebene zu bieten.
Vorteile
- Effektives Management von Systemressourcen: Das Programm steuert die Nutzung von Systemressourcen effizient, begrenzt einen übermäßigen Ressourcenverbrauch und verringert die Wahrscheinlichkeit, dass andere Programme durch Softwareabstürze beeinträchtigt werden.
- Die Softwareentwicklung ist dank der unkomplizierten Installation zahlreicher Programmiersprachen durch die Distribution einfach. Dadurch können Programmierer problemlos Code in den Sprachen ihrer Wahl schreiben und kompilieren.
- Vereinfachte Gerätekommunikation: Der Zugriff auf und die Nutzung von Treibern für eine Vielzahl von Geräten, einschließlich serieller und vernetzter Geräte, sind einfach und benutzerfreundlich.
Nachteile
- Verbessertes Management von Softwareabhängigkeiten: Das Management von Softwareabhängigkeiten könnte verbessert werden, indem sich Paket-abhängigkeiten und die Pakete, die von bestimmten Komponenten abhängen, leichter identifizieren lassen.
- Konfiguration über die Befehlszeile: Eine Verbesserung der Konfiguration einiger Pakete über die Befehlszeile, insbesondere von Paketen, die traditionell über die grafische Benutzeroberfläche eingerichtet werden, wäre sinnvoll.
Preise
Die Kosten des Patch-Managements für Red Hat Enterprise Linux (RHEL) werden durch verschiedene Faktoren bestimmt, etwa durch die Anzahl der benötigten Systeme oder Abonnements und den erforderlichen Supportumfang. Red Hat bietet eine Reihe von Abonnementtarifen mit jeweils eigener Preisstruktur und eigenen Supportoptionen an. Das Abonnement für Red Hat Enterprise Linux Workstation beginnt bei 179 US-Dollar pro Jahr, während das Abonnement für Red Hat Enterprise Linux for Virtual Datacenters 3.999 US-Dollar pro Jahr kostet. Red Hat bietet außerdem Add-ons an, die Ihr Abonnement ergänzen und zusätzliche Anforderungen abdecken.
Ausführliche und aktuelle Preisinformationen zum Patch-Management für Red Hat Enterprise Linux erhalten Sie auf der offiziellen Website. Dort finden Sie umfassende Informationen zu Abonnementtarifen, Preisdetails und zusätzlichen Add-on-Angeboten.
Fazit: Linux-Patch-Management
Linux bildet das Herzstück einiger der kritischsten On-Premises- und Cloud-Umgebungen. Daher ist die Pflege des Open-Source-Betriebssystems eine äußerst wichtige Maßnahme der Cybersicherheit. Unternehmen können ihre Sicherheitslage deutlich verbessern, indem sie ihre Linux-Distributionen überwachen und regelmäßig aktualisieren, Patches priorisieren, sie in kontrollierten Umgebungen testen, Richtlinien festlegen, zentrale Patch-Management-Tools implementieren, Backups erstellen, Aufzeichnungen führen und Mitarbeiter schulen. Eine zuverlässige Patch-Management-Lösung kann dazu beitragen, zeitnahe Updates sicherzustellen, Prozesse zu beschleunigen und wichtige Systeme vor neuen Risiken zu schützen.
Weiterführende Literatur: