

















Comparée à celle des autres systèmes d’exploitation, la gestion des correctifs Linux est particulière en raison de sa nature open source, qui permet à une importante communauté de développeurs et de professionnels de la sécurité de détecter les vulnérabilités, d’examiner le code et de soumettre des correctifs.
Les distributions Linux utilisent des gestionnaires de paquets pour faciliter l’installation des logiciels et des mises à jour. Ces paquets automatisent le téléchargement, l’installation et la résolution des dépendances, ce qui simplifie l’application des correctifs. Si les distributions Linux populaires peuvent être aussi faciles à mettre à jour que Windows, de nombreuses entreprises et organisations préfèrent tester les correctifs et gérer leur distribution, ce qui entraîne bon nombre des mêmes problèmes que ceux rencontrés par les administrateurs avec les systèmes d’exploitation propriétaires.
Nous verrons ici comment fonctionne la gestion des correctifs sous Linux, quelles sont les bonnes pratiques et quels sont les meilleurs outils de gestion des correctifs pour Linux.
- En quoi l’application des correctifs sous Linux est différente
- Problèmes courants de gestion des correctifs Linux
- Comment les distributions Linux populaires gèrent les correctifs
- Bonnes pratiques de gestion des correctifs Linux
- Meilleurs outils de gestion des correctifs Linux
- En quoi l’application des correctifs sous Linux diffère de celle des autres systèmes
- Problèmes courants de gestion des correctifs Linux
- Comment les distributions Linux populaires gèrent les correctifs
- Bonnes pratiques de gestion des correctifs Linux
- Les trois meilleurs outils de gestion des correctifs Linux
- En résumé : gestion des correctifs Linux
En quoi l’application des correctifs sous Linux diffère de celle des autres systèmes
Lorsque l’on compare la gestion des correctifs entre Linux et les systèmes d’exploitation propriétaires comme Windows et macOS, plusieurs différences essentielles sont à prendre en compte.
La nature open source de Linux signifie que son code source est librement accessible et favorise l’existence d’une vaste communauté de chercheurs en sécurité et de développeurs qui contribuent activement à la découverte des vulnérabilités, ainsi qu’au développement et à la diffusion des correctifs. Les gestionnaires de paquets facilitent la mise à jour des paquets logiciels et l’application des mises à jour et des correctifs, et les différentes distributions Linux ont leurs propres processus d’application des correctifs et pratiques. La communauté Linux participe activement à l’identification des bogues, au développement des correctifs et à leur test, ce qui aboutit à un processus collaboratif et complet. Les organisations qui utilisent Linux pour des applications critiques disposent généralement d’administrateurs expérimentés capables d’appliquer les correctifs et les mises à jour, manuellement, via un gestionnaire de paquets ou automatiquement.
Avec les systèmes d’exploitation propriétaires comme Windows, les chercheurs en sécurité et d’autres personnes peuvent découvrir des bogues et les soumettre à Microsoft, mais le code source n’est pas librement accessible et le développement des correctifs est principalement géré par Microsoft, Windows Update étant le mécanisme qui fournit les correctifs et les mises à jour aux utilisateurs. Microsoft publie des correctifs lors du Patch Tuesday, une mise à jour mensuelle planifiée. Microsoft effectue des tests approfondis sur les correctifs avant de les rendre publics.
macOS et iOS constituent également un écosystème fermé, Apple conservant le contrôle total du logiciel et du processus d’application des correctifs. Apple publie périodiquement des correctifs et des mises à jour pour les appareils macOS et iOS, généralement en même temps que de nouvelles fonctionnalités. L’entreprise accorde habituellement une grande priorité à la sécurité et corrige rapidement les vulnérabilités au moyen de correctifs.
La nature open source de Linux, ses gestionnaires de paquets, l’implication de sa communauté et sa flexibilité créent leur propre rythme et leurs propres difficultés en matière de gestion des correctifs, les administrateurs prenant en charge les correctifs et les mises à jour, parfois via la ligne de commande. Microsoft et Apple peuvent mettre automatiquement à jour les appareils des utilisateurs, même si les administrateurs préfèrent parfois tester et gérer les mises à jour pour garantir le bon fonctionnement de l’ensemble. Windows privilégie les mises à jour cumulatives régulières et les tests approfondis, tandis que macOS et iOS mettent l’accent sur un écosystème fermé et un calendrier de publication contrôlé, avec une forte priorité accordée à la sécurité.
Chaque système d’exploitation possède sa propre approche de la gestion des correctifs, fondée sur sa philosophie et ses publics cibles. Il existe des outils de gestion des correctifs capables de gérer tous ces systèmes d’exploitation et bien d’autres ; nous y reviendrons plus loin.
À lire également :
- Gestion des correctifs ou gestion des vulnérabilités : quelle différence ?
- Meilleurs outils de gestion des vulnérabilités
Problèmes courants de gestion des correctifs Linux
Corriger tous les appareils et logiciels d’une organisation peut être difficile quel que soit le système d’exploitation sous-jacent. Si certains de ces problèmes concernent également les systèmes d’exploitation propriétaires, Linux peut présenter des difficultés particulières de gestion des correctifs en raison de sa nature open source, de la grande diversité de ses distributions et de son utilisation dans des applications critiques.
1. Absence de dépôt centralisé pour les mises à jour
Si les distributions Linux disposent souvent d’un flux et que les appareils peuvent simplement recevoir les correctifs, l’absence de dépôt centralisé pour les mises à jour peut compliquer leur distribution et leur gestion efficaces par une organisation sur plusieurs systèmes et distributions. Pour résoudre ce problème, les organisations peuvent configurer un dépôt de paquets local à l’aide d’outils tels qu’apt-mirror ou Spacewalk. Celui-ci peut servir à stocker et à distribuer les mises à jour à tous les systèmes concernés et à fournir un emplacement centralisé pour la gestion des correctifs.
2. Processus d’application des correctifs chronophage
L’application de correctifs sur les systèmes Linux peut prendre du temps, en particulier lorsqu’il faut gérer un grand nombre de terminaux. Mettre à jour chaque système manuellement peut être fastidieux, complexe et sujet aux erreurs humaines. Des outils d’automatisation peuvent être utilisés pour réduire considérablement le temps nécessaire à l’application des correctifs. Ces outils permettent de gérer et de déployer les correctifs de manière centralisée sur plusieurs systèmes simultanément, ce qui rationalise le processus et permet de gagner du temps.
3. Temps d’arrêt
L’application de correctifs aux systèmes Linux nécessite généralement de redémarrer ou de relancer l’ensemble du système, ce qui peut entraîner un temps d’arrêt. Linux étant largement utilisé dans les environnements d’entreprise et cloud, cela peut poser problème pour les systèmes critiques qui doivent rester opérationnels. Pour réduire les temps d’arrêt, les organisations peuvent mettre en œuvre des techniques telles que l’application de correctifs à chaud, qui permet d’appliquer les correctifs sans redémarrer ni relancer le système. En outre, l’utilisation de configurations haute disponibilité et de l’équilibrage de charge garantit que les services restent accessibles pendant le processus actif d’application des correctifs.
4. Visibilité insuffisante sur les terminaux
Une visibilité limitée sur l’état des terminaux peut rendre difficile l’évaluation du statut des correctifs de chaque système. La mise en œuvre de solutions de supervision centralisées peut fournir une visibilité en temps réel sur le statut des correctifs de tous les terminaux. Ces outils peuvent générer des alertes et des rapports permettant aux administrateurs d’identifier et de traiter les systèmes qui ne sont pas correctement corrigés.
5. Hétérogénéité des systèmes et des applications
Les environnements Linux se composent souvent de diverses distributions, versions et configurations, ce qui entraîne des différences entre les systèmes et les applications. Cette diversité peut compliquer l’application uniforme des correctifs sur les terminaux. Une solution consiste à standardiser les distributions et les configurations Linux au sein de l’organisation. En réduisant le nombre de variantes, il devient plus facile de tester et d’appliquer les correctifs de manière cohérente. En outre, l’utilisation d’outils de gestion de la configuration peut contribuer à maintenir un environnement standardisé et à simplifier le processus d’application des correctifs.
6. Dispersion des terminaux due au travail à distance ou hybride
Les modes de travail à distance et hybrides entraînent une dispersion des terminaux sur différents sites, ce qui complique davantage l’application des correctifs. Le recours à une solution de gestion à distance peut aider à gérer et à corriger les systèmes, quel que soit l’emplacement physique de l’appareil.
7. L’automatisation des correctifs peut être difficile
Les procédures automatisées d’application des correctifs, gourmandes en ressources, peuvent parfois entraîner des problèmes de performances sur les systèmes cibles. Les administrateurs peuvent réduire l’impact sur les ressources système en planifiant les tâches d’application des correctifs en dehors des heures de pointe. En outre, la rationalisation du processus et l’adoption de technologies d’automatisation peu gourmandes en ressources permettront d’économiser ces ressources et de déployer les correctifs de manière plus fluide.
À lire également : 11 étapes clés du processus de gestion des correctifs
Comment les distributions Linux populaires gèrent les correctifs
Debian
Debian, à l’origine de plusieurs distributions Linux comme Deepen, Ubuntu et Mint, adopte une approche particulière de la gestion des correctifs qui la distingue des autres. La gestion des correctifs de Debian repose sur son système robuste de gestion des paquets, connu sous le nom d’Advanced Package Tool (APT). Ce système gère la récupération, l’installation et la maintenance des paquets logiciels, notamment les correctifs et les mises à jour. Le processus de développement de Debian met l’accent sur des tests approfondis et l’assurance qualité afin de fournir aux utilisateurs des logiciels fiables et stables. La communauté Debian accorde une grande importance à la transparence et à la collaboration, et Debian dispose d’une équipe de sécurité dédiée, chargée de traiter rapidement les vulnérabilités et de fournir des correctifs de sécurité. La longue histoire et la réputation de Debian en tant que distribution fiable et stable ont contribué à son approche méticuleuse de la gestion des correctifs.
Ubuntu
Ubuntu est une distribution Linux populaire qui dispose de mécanismes intégrés de gestion des correctifs. Elle utilise l’Advanced Package Tool (APT) comme système de gestion des paquets, lequel fournit des mises à jour régulières et des correctifs de sécurité par l’intermédiaire de ses dépôts officiels. Le gestionnaire de mises à jour Ubuntu, également appelé update manager, fournit une interface graphique pour gérer les mises à jour et les correctifs. En outre, le système Ubuntu Security Notices (USN) fournit des avis de sécurité détaillés et des alertes concernant les vulnérabilités et les correctifs correspondants. L’approche d’Ubuntu en matière de gestion des correctifs vise à fournir rapidement des mises à jour, des correctifs de sécurité et des corrections de bogues afin de garantir la stabilité et la sécurité du système. Elle propose une interface conviviale et des outils en ligne de commande pour simplifier la gestion et l’application des correctifs, les rendant accessibles aux débutants comme aux utilisateurs expérimentés.
Gentoo
Le mécanisme de gestion des correctifs utilisé par Gentoo Linux se distingue des techniques classiques employées par les autres distributions. Gentoo adopte un modèle de publication continue, dans lequel les utilisateurs reçoivent des mises à jour et des paquets régulièrement actualisés. La distribution utilise Portage, un système de gestion des paquets qui permet aux utilisateurs de compiler et de modifier des applications à partir du code source. La communauté Gentoo gère une vaste collection contenant des correctifs propres à Gentoo pour les failles de sécurité et les défauts, ainsi que des ajouts de fonctionnalités. Grâce à la commande emerge, Gentoo propose également un mécanisme puissant pour gérer les mises à jour des paquets et les correctifs de sécurité.
Comparé aux solutions centralisées de gestion des correctifs, le système de Gentoo demande davantage de travail manuel, mais il offre aussi un haut niveau de flexibilité et de contrôle sur le processus. Les utilisateurs peuvent appliquer les correctifs tout en adaptant les configurations logicielles et en réglant finement leur système selon leurs besoins.
Bonnes pratiques de gestion des correctifs Linux
Un certain nombre de bonnes pratiques peuvent aider les administrateurs à gérer le processus de mise à jour de Linux. Nombre d’entre elles s’appliquent également aux systèmes d’exploitation et aux applications propriétaires. Consultez Bonnes pratiques et étapes de la gestion des correctifs pour un guide détaillé de la gestion des correctifs.
Superviser et mettre à jour régulièrement
Surveillez toute distribution Linux que vous utilisez afin de repérer les avis de sécurité, les corrections de bogues et les correctifs, et mettez-la rapidement à jour. Il est essentiel de maintenir à jour les distributions et les applications Linux — ou tout logiciel, d’ailleurs — pour se protéger contre les vulnérabilités connues. Une supervision régulière garantit que les avis de sécurité, les corrections de bogues et les correctifs sont rapidement identifiés et déployés.
Donner la priorité aux correctifs
Évaluez les risques et l’impact de l’application des correctifs afin de garantir la sécurité et la stabilité du système. Les priorités de déploiement sont déterminées en évaluant les risques et les effets possibles de chaque correctif. En se concentrant sur les correctifs essentiels qui corrigent des failles graves ou ont une influence importante sur la stabilité du système, les administrateurs peuvent s’assurer que les ressources sont utilisées efficacement et que les perturbations potentielles sont réduites au minimum.
Tester les correctifs
Testez les correctifs dans un environnement contrôlé afin d’identifier les conflits, les problèmes de compatibilité ou les comportements inattendus. Les correctifs doivent être testés pour détecter tout conflit, toute incompatibilité ou tout comportement inattendu avant leur application au système en production. En validant et en vérifiant correctement le système au cours de cette étape de test, on réduit le risque d’effets indésirables sur son fonctionnement ou ses performances.
Définir des politiques et des procédures d’application des correctifs
Une politique de gestion des correctifs est essentielle pour toute organisation, quels que soient le système d’exploitation ou l’application ; la politique et les procédures doivent également définir les rôles et les responsabilités. Des règles et des processus écrits et clairs garantiront la réussite en rendant les procédures reproductibles, tandis que la définition des rôles et des responsabilités clarifiera qui est chargé du déploiement, des tests et de la supervision des correctifs, favorisant ainsi une collaboration efficace et réduisant les ambiguïtés.
À lire également : Politique de gestion des correctifs : étapes, avantages et modèle gratuit
Utiliser un système de gestion des correctifs
Mettez en œuvre un système de gestion des correctifs centralisé pour automatiser et rationaliser le processus de déploiement des correctifs. Un outil de gestion des correctifs réduit le travail manuel, permet de distribuer efficacement les correctifs sur plusieurs systèmes et offre un contrôle et une visibilité centralisés sur le cycle de vie de la gestion des correctifs.
Créer des sauvegardes
La création de sauvegardes système avant l’application des correctifs permet de restaurer un état de fonctionnement connu en cas de problème ou d’échec pendant l’opération. Les sauvegardes garantissent la récupération des informations et des configurations importantes, évitant les interruptions ou les pertes de données susceptibles de résulter d’un déploiement défectueux. De nombreux outils de gestion des correctifs intègrent des fonctions de restauration qui remplissent le même objectif.
Conserver des historiques
Afin de retracer l’historique des correctifs installés, de contrôler la conformité et de fournir des éléments probants lors d’audits ou d’enquêtes, il est important de conserver des historiques complets des actions liées aux correctifs. Les procédures de gestion des correctifs doivent être régulièrement évaluées et auditées pour vérifier l’efficacité des processus, repérer les possibilités d’amélioration et maintenir une posture de sécurité proactive et solide.
Former votre personnel
Sensibilisez et formez le personnel à l’importance de la gestion des correctifs, aux bonnes pratiques et aux risques liés au retard dans leur application. En prenant conscience du rôle essentiel des correctifs pour garantir la sécurité des systèmes, les employés seront davantage attentifs aux bonnes pratiques, comme la distribution rapide des correctifs, et aux dangers potentiels associés à une application négligée ou tardive, ce qui contribuera à instaurer une culture organisationnelle de sécurité proactive.
Les trois meilleurs outils de gestion des correctifs Linux
Les outils de gestion des correctifs ont considérablement amélioré leur prise en charge de Linux au fil des ans ; la plupart de nos recommandations parmi les meilleurs outils de gestion des correctifs prennent en charge Linux, mais ces trois solutions comptent parmi les plus populaires dans les environnements Linux.
ManageEngine Patch Manager Plus
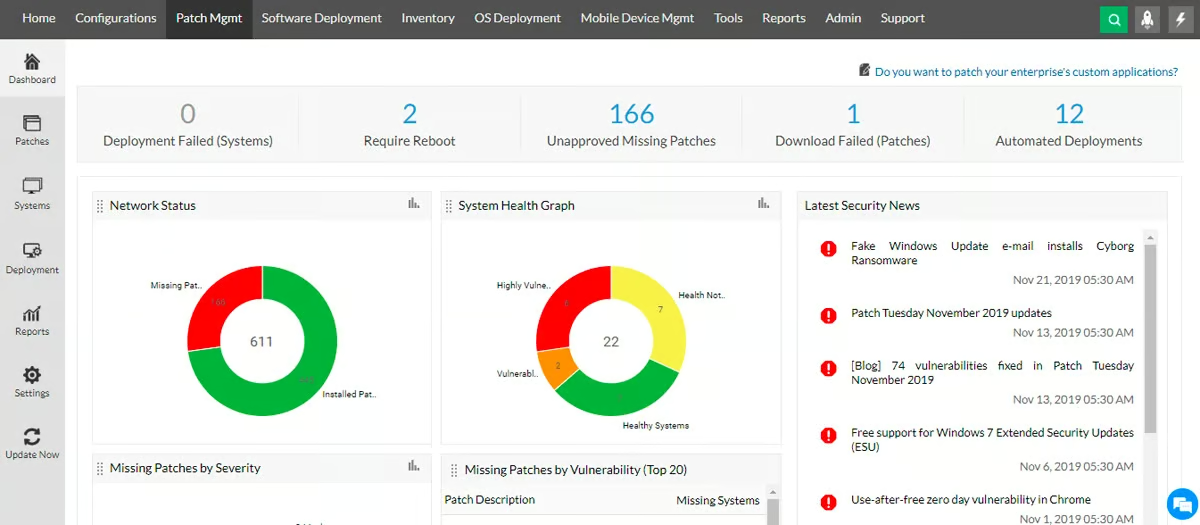
ManageEngine Patch Manager Plus est une solution complète de gestion des correctifs qui prend en charge différents systèmes d’exploitation, dont Linux. Les administrateurs peuvent automatiser le déploiement des correctifs, planifier les tâches correspondantes et suivre la conformité grâce à ses fonctions centralisées de gestion des correctifs. ManageEngine propose diverses fonctionnalités, comme la détection des vulnérabilités, le test des correctifs et les options de restauration. La solution offre également des fonctions complètes de reporting et d’analyse pour surveiller le statut des correctifs et la conformité dans toute l’entreprise.
Avantages
- Tests approfondis des correctifs : chaque correctif est rigoureusement testé avant sa distribution afin de garantir sa compatibilité et sa stabilité
- Déploiement dans le cloud ou sur site
- Gestion complète du matériel : prise en charge des mises à jour du BIOS et des pilotes matériels
Inconvénients
- Les fonctionnalités de reporting pourraient fournir des informations plus approfondies
- Les utilisateurs souhaiteraient un délai de réponse du support plus court
- Absence de mises à niveau antérieures des versions clientes : une meilleure planification et préparation seraient possibles avec une connaissance préalable des mises à niveau des versions clientes
Tarifs
ManageEngine propose un large éventail d’options tarifaires. Les forfaits Professional commencent à 245 $US/an et vont jusqu’à 24 295 $US/an. Les forfaits Enterprise vont de 345 $US/an à 37 425 $US/an. La structure tarifaire tient compte de différents facteurs, comme le nombre de serveurs et d’ordinateurs à gérer. Des informations plus détaillées sur les tarifs de ManageEngine sont disponibles ici.
NinjaOne Patch Management
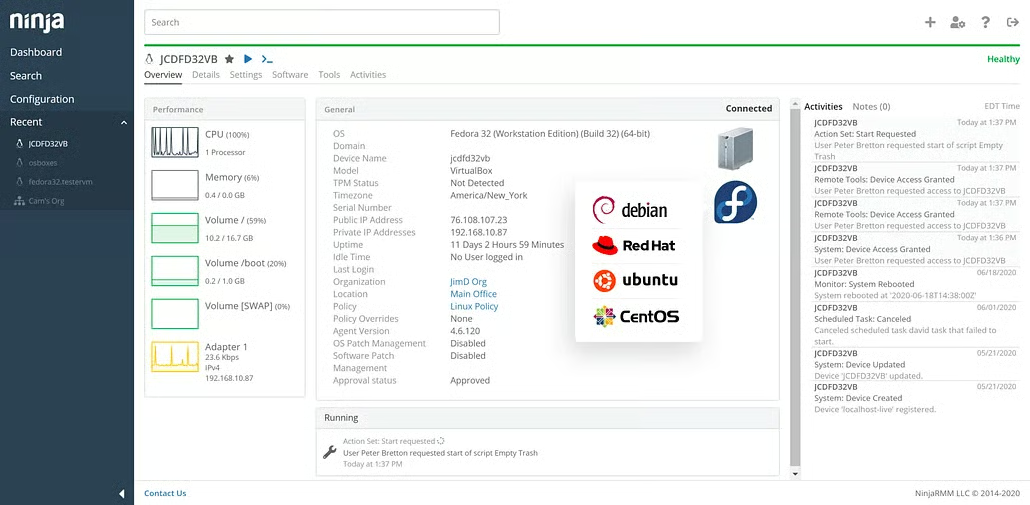
NinjaOne Patch Management est un autre programme de gestion des correctifs compatible avec les distributions Linux. Il offre une interface utilisateur simple pour gérer les correctifs sur différentes plateformes Linux. NinjaOne se concentre sur l’automatisation de la détection, du téléchargement et du déploiement des correctifs afin de rationaliser le processus. Pour rendre les activités de gestion des correctifs plus efficaces, il fournit des politiques d’application, ainsi que des fonctions de reporting et de supervision.
Avantages
- Gestion efficace des correctifs : les utilisateurs apprécient la prise en charge proactive des mises à jour de sécurité importantes, qui garantit une posture de sécurité solide
- Moderne et convivial : la plateforme est saluée pour son interface moderne, sa facilité d’utilisation et son intégration fluide avec d’autres produits.
- Supervision complète de la surveillance des actifs informatiques: Les utilisateurs apprécient la capacité du logiciel à surveiller et à gérer leurs actifs informatiques et le réseau efficacement.
Inconvénients
- Courbe d’apprentissage abrupte pour les utilisateurs non techniques : certaines fonctionnalités peuvent intimider les personnes qui ne connaissent pas bien la modification des stratégies de groupe, l’invite de commandes ou PowerShell.
- Fonctionnalités manquantes : les utilisateurs signalent l’absence de comptes utilisateur interorganisationnels et de l’authentification unique SAML (SSO), bien que ces fonctionnalités soient prévues dans de prochaines mises à jour.
- Obligation d’utiliser l’authentification à deux facteurs : la configuration et les modifications de stratégie nécessitent l’authentification à deux facteurs (2FA), ce qui peut être perçu comme contraignant par certains utilisateurs, même s’il s’agit d’une bonne fonctionnalité de sécurité.
Tarifs
NinjaOne Patch Manager ne communique pas ses tarifs, mais ceux-ci sont considérés comme raisonnables et flexibles par les utilisateurs. Le fournisseur de solutions de supervision et de gestion à distance (RMM) applique une tarification mensuelle « à l’appareil ». Vous pouvez obtenir un devis personnalisé pour la gestion des correctifs directement sur sa page tarifaire.
Red Hat Enterprise Linux
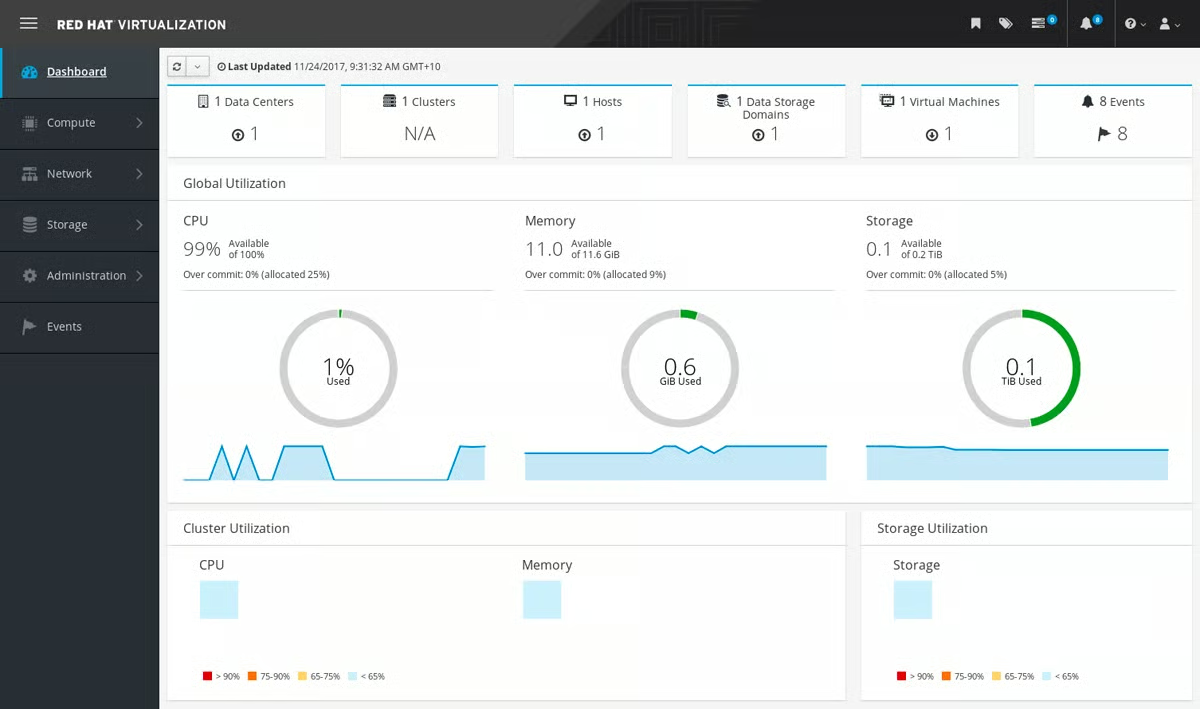
La distribution Linux populaire destinée aux entreprises, Red Hat Enterprise Linux, dispose de son propre système de gestion des correctifs. RHEL gère l’application des correctifs à l’aide de Red Hat Network (RHN) ou de Red Hat Satellite, proposé selon un modèle de paiement à l’utilisation. Les administrateurs peuvent accéder aux correctifs et les distribuer sur les systèmes RHEL grâce à un framework d’administration centralisée fourni par RHN et Red Hat Satellite. Red Hat propose également des gestionnaires de paquets comme Dandified Yum (DNF), qui permettent de gérer et de déployer facilement les modifications depuis les référentiels officiels de Red Hat. RHEL met l’accent sur un support, une fiabilité et des mises à niveau de sécurité de niveau entreprise pour ses clients.
Avantages
- Gestion efficace des ressources système : le programme contrôle efficacement l’utilisation des ressources système, limite leur consommation excessive et réduit le risque que d’autres programmes soient affectés par des plantages logiciels.
- Le développement logiciel est simple grâce à l’installation sans difficulté de nombreux langages de programmation proposée par la distribution, ce qui permet aux programmeurs de créer et de développer du code dans les langages de leur choix.
- Communication simplifiée avec les appareils : il est simple et convivial d’accéder aux pilotes de divers appareils, notamment les appareils série et les appareils réseau, et de les utiliser.
Inconvénients
- Amélioration de la gestion des dépendances logicielles : la gestion des dépendances logicielles pourrait être améliorée en facilitant l’identification des dépendances des paquets et des paquets qui dépendent de composants particuliers.
- Configuration en ligne de commande : il serait utile d’améliorer la configuration en ligne de commande de certains paquets, en particulier ceux qui sont traditionnellement configurés via l’interface graphique.
Tarifs
Le coût de la gestion des correctifs de Red Hat Enterprise Linux (RHEL) dépend de plusieurs facteurs, comme le nombre de systèmes ou d’abonnements nécessaires et le niveau de support requis. Red Hat propose plusieurs forfaits d’abonnement, chacun ayant sa propre structure tarifaire et ses propres options de support. L’abonnement Red Hat Enterprise Linux Workstation commence à 179 $US/an, tandis que l’abonnement Red Hat Enterprise Linux for Virtual Datacenters coûte 3 999 $US/an. Red Hat propose également des modules complémentaires pour compléter votre abonnement et répondre à des besoins supplémentaires.
Pour obtenir des informations tarifaires détaillées et à jour sur la gestion des correctifs de Red Hat Enterprise Linux, consultez le site web officiel de Red Hat. Vous y trouverez des informations complètes sur les forfaits d’abonnement, les détails tarifaires et les offres de modules complémentaires.
En résumé : gestion des correctifs Linux
Linux est au cœur de certains des environnements sur site et cloud les plus critiques. La maintenance de ce système d’exploitation open source constitue donc une pratique de cybersécurité essentielle. Les entreprises peuvent améliorer considérablement leur posture de sécurité en surveillant et en mettant régulièrement à jour leurs distributions Linux, en priorisant les correctifs, en effectuant des tests dans des environnements contrôlés, en établissant des politiques, en mettant en œuvre des outils centralisés de gestion des correctifs, en créant des sauvegardes, en conservant des historiques et en formant le personnel. Une solution fiable de gestion des correctifs peut contribuer à garantir l’application rapide des mises à jour, à accélérer les procédures et à protéger les systèmes importants contre les nouveaux risques.
Pour aller plus loin :