

















重要インフラのセキュリティは、ロシアによるウクライナ侵攻を受けてサイバーセキュリティ上の懸念の最前線に浮上し、少なくとも1件では、かなり異例なサイバーセキュリティ対策の助言につながった。
ロシアと米国がサイバー脅威を応酬し、さらに異論のあるNBC Newsの報道が、ウクライナ侵攻を妨害するための「大規模なサイバー攻撃」について、米国大統領のJoe Biden氏に提示された可能性のある選択肢をまとめる中、初期のサイバー攻撃報道は場合によっては破壊的で大きな被害をもたらしたものの、例えば電力・公共サービスシステムへの攻撃について誰もが想定する最悪の事態にはほど遠い状況だ。
SANSのウェブキャストは本日、これまでに紛争で確認されたサイバー攻撃の一部を取り上げた。Centre for Cybersecurity Belgium(CCB)のKevin Holvoet氏によると、ここ数カ月にロシアが支援した、ウクライナなどを標的とする攻撃には次のものが含まれる。
- DDoS攻撃(政府、軍、金融、通信を標的)
- ワイパーマルウェア。これには、最新のHermeticWiperも含まれる。ESETとSymantecが特定したものだ。
- 諜報活動。これには米国の防衛関連企業の標的化が含まれるほか、Palo Alto Networksは昨日、新たな「SockDetour」脅威を報告した。
- ウェブサイトの改ざん
- ソフトウェアサプライチェーン攻撃(Kitsoft)
- 影響工作と偽情報活動
米国と英国のサイバー機関も今週、ロシアとつながりのあるSandwormグループによる新たなネットワーク機器への脅威、Cyclops Blinkを報告した。
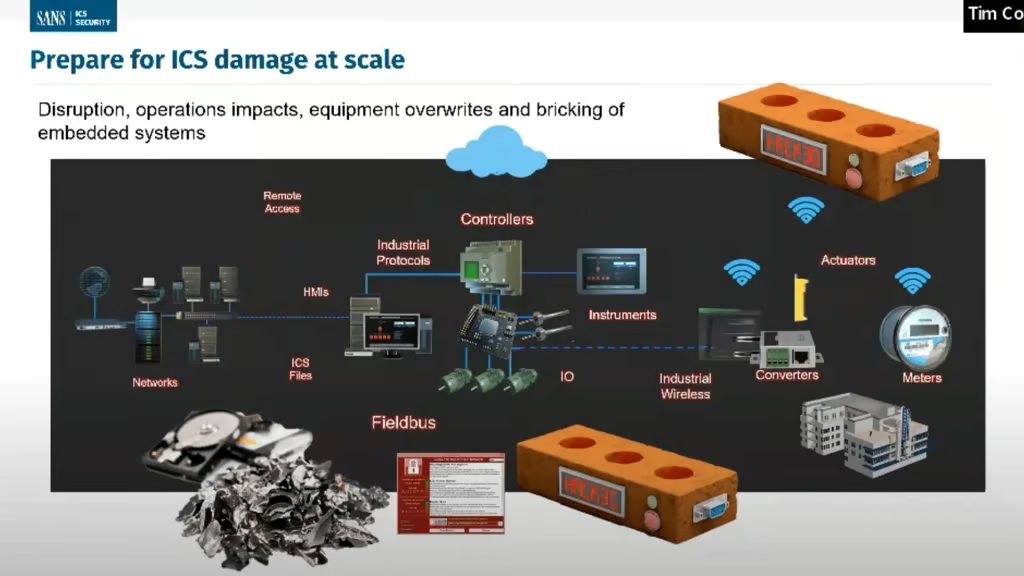
これまでのところ最悪の懸念は現実になっていないが、SANSでICSおよびSCADAプログラムのテクニカルディレクターを務めるTim Conway氏は、重要インフラへのサイバー攻撃がもたらす最悪の結果は、長期にわたって機能を奪う被害だと述べた。
「起こり得る最悪の事態は、停止ではない。最悪なのは、システムが稼働し続けることで、それ自体や負荷に損害を与えるために悪用されることだ。そうなれば、復旧にもっと長い時間を要する、はるかに長期的な問題になる」とConway氏は語った。
講じるべき保護対策
SANSのシニアインストラクターであるJake Williams氏は、国家によるサイバー攻撃に遭う相対的な可能性について、視野を広く持つよう視聴者に促した。
「現時点では、ほとんどの組織にとって、ロシア政府によるサイバー攻撃よりも、FUD(恐怖、不確実性、疑念)に対応する中で自ら招いた被害によって停止に見舞われる可能性の方がはるかに高い」とWilliams氏は述べた。
Williams氏は、フィッシング、パスワードとパッチ適用/更新などの基本に重点を置くよう視聴者に促した。これらは今なお多くの攻撃の侵入口だからだ。また、次の追加的な保護対策も推奨した。
- 戦術的かつ効果的なログ取得戦略
- ジオブロッキングを含む送信トラフィックの制御
- 迅速な封じ込めを計画する
- アプリケーション制御を実装する
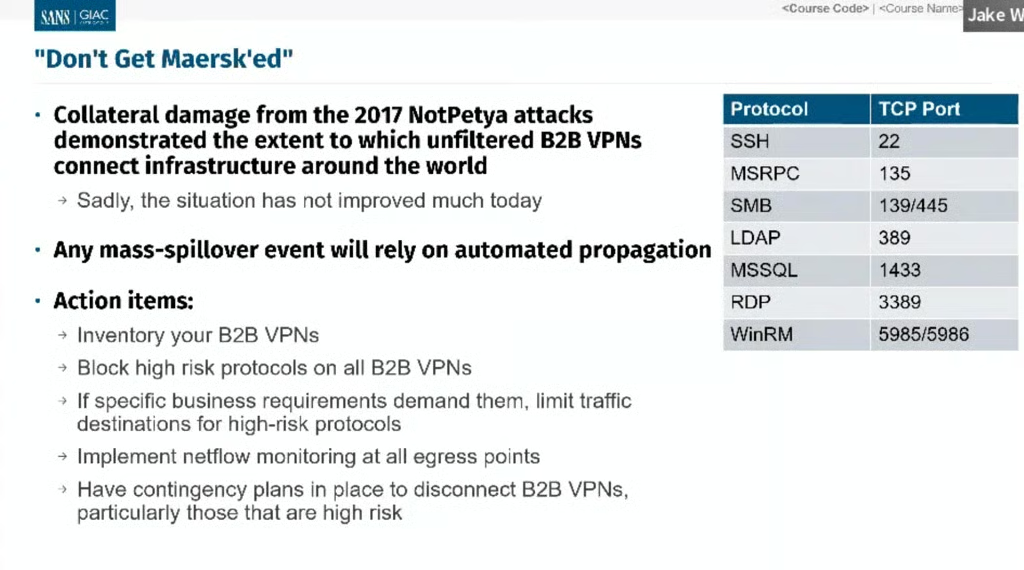
- B2B VPNを棚卸しし、リスクの高いプロトコルをすべてブロックする(下のスライド参照)
- すべての出口ポイントでNetFlow監視を実装する
- すべてのB2B VPN、特にリスクの高いものを切断するための緊急時対応計画を用意する
- 未知のドライバーのダウンロードを防ぐことを検討する
Williams氏は、更新情報を得るためにSANSのウクライナ危機ウェブページをフォローすべきだと視聴者に呼びかけた。
こちらも読む:脆弱性管理の主要ツール。
「今すぐ」講じるべきセキュリティ対策
SANSのプリンシパルインストラクターであるMick Douglas氏は、セキュリティ対策として「今すぐ」実行すべきアドバイスをTwitterに投稿し、大きな反響を呼んだ。この内容は近くSANSのブログで取り上げられる予定だ。
Douglas氏は、ネットワークから外へ出ていくデータを意味する「より厳格な出口トラフィック管理」こそ、「今すぐ」重点を置くべき唯一の対策だと述べた。
「出口トラフィックを監視せよ。ファイアウォールは双方向に機能する。送信トラフィックを注意深く監視すること。DMZサーバーは外部からの要求に応答する。DMZシステムが送信を開始していないか確認せよ。これが『ホームに電話する』、つまりコマンド&コントロール(C2)通信の実態だ」
同氏は、ジオブロッキングはそれほど重要な制御ではないと述べた。「IPアドレスのブロックにこだわりすぎてはいけない。ジオブロッキングには利点もあるが、ロシアのグループがロシアのIP空間からアクセスしてくるのは、こちらを愚弄したいときだけだ。インターネット全体を敵対的なものとして扱い始めよ……実際にそうなのだから」
こちらも参照:ネットワーク監視の主要ツール。
ホワイトリストと「環境寄生型」攻撃への対策
同氏は、アプリについてホワイトリスト登録、つまり許可リスト方式を実装するようユーザーに促した。「アプリ制御(以前はホワイトリストと呼ばれていた)は、もはや『あればよい』ものではない」と述べ、「最低限必要な対策だ。そうでないと主張する者は、時代遅れで危険な助言をしている」と指摘した。
同氏によれば、アプリ制御リストを作るのは難しくない。「ネイティブのログ機能を使い、システム上で実行されているアプリを把握せよ」と同氏は記した。
「EDRシステムがない場合は、30日間のローリング表示で実行されたすべての.exeファイルを確認できるWindows SRUMを推奨する」とし、単一ホストおよび複数ホスト向けのSRUM/ESEツールへのリンクを共有した。
Linuxホスト上で通常のアプリケーション利用を監視するには、auditdまたはsysmon for Linuxを使うよう勧めた。「高機能なEDRや、この情報を追跡できる何らかのツールがない場合は」とのことだ。
「システムがどのように使われているかを把握しなければならない理由は2つある」とDouglas氏は述べた。
1つ目は、許可リストにないアプリをブロックするためだ。「ブロックのアラートを最優先に設定せよ。正当な必要性かもしれず、すぐに修正したくなるだろう」
2つ目の理由は、「環境寄生型」(LOL)攻撃、つまりPowerShellのようなネイティブ機能を使ってセキュリティ制御を回避する攻撃への対策だ。「国家支援の攻撃者が、そうせざるを得ない状況で使う手法だ」と同氏は述べた。「攻撃者はこれを使ってAVを回避し、おそらくEDRも回避する」
「現在、多くの組織がEDRとSIEMに過度に依存しているため、LOL攻撃は非常に成功しやすい。攻撃者は紛れ込む。OSの中核部分をこちらに対して利用しているのだ。どのツールを使っても、これらを阻止することはできない。おそらく、こうしたツールが使うポートやプロトコルはすでに除外設定されている」
「ヒューリスティックやML/AIベースのツールが自分を救ってくれると信じてはならない」と同氏は述べ、TrustedSec創業者David Kennedy氏による講演を推奨した。
注:Symantecは昨年、未使用のシステムツールを無効化する「環境寄生型」攻撃対策機能を同社のEDR製品に追加した。
「あらゆる制御」を回避
Douglas氏によると、創業5年の小規模な同社は、3ノードのProxmoxクラスターと14TBのNASシステムを備えた17,000ドルのラボで、「あらゆる制御」を回避してきた。
「ほとんどの組織、あるいはその大部分をエミュレートできる」と同氏は述べた。「私の小規模な情報セキュリティ・コンサルティング会社にこうしたリソースがあるなら……国家支援の組織には何があるのか」
インシデント対応計画には、同氏が推奨する制御に基づき、ホストレベルとネットワークレベルの分離ワークフローを迅速に繰り返し実行する手順を盛り込むべきだ。「訓練せよ。おそらくこれまで経験したことのない速度で作業する必要がある」と同氏は述べた。
セキュリティチームは、不要なものを除外しつつログ取得を増やし、長期保存が不要なデータの保持期間を短縮すべきだ。「多くのログは牛乳のように劣化する」と同氏は述べ、「DNSログのことだ」と付け加えた。
「攻撃者が侵入した後は、一度検知すれば十分だ」と同氏は述べた。「最高のCTI(サイバー脅威インテリジェンス)がすぐ手元にある。利用できるならCTIフィードを活用せよ。ホストは、どのように使われ、悪用されているかを教えてくれる。耳を傾け始めよ」
「防御は不可能だ。それでも試みよ。検知して対応するモデルに移行せよ。それが勝利への道だ」
「ひどい選択だが、今すぐネットワークを1つだけ変更できるなら、より厳格な出口トラフィック管理を選ぶ」
あるフォロワーは、「ボゴンを破棄し、ルートフィルタリングを行い、エッジルーターで未承諾トラフィックを直ちに破棄し、IPv6のセキュリティ対策を講じ、確立済みで関連性があり、意図的に公開されたポートのみを受け入れるステートフルファイアウォールを導入すること」について質問した。
Douglas氏は、それらはすべてセキュリティ専門家が実施すべきことだと述べたが、こう付け加えた。「このリストは、まだ実施していない組織が*今すぐ*実行すべき事項を、優先度順に絞り込んだものだ。ひどい選択だが、今すぐネットワークを1つだけ変更できるなら、より厳格な出口トラフィック管理を選ぶ」
さらに読む:インシデント対応に最適なツールとソフトウェア