

















Sicherheit kritischer Infrastrukturen ist angesichts der russischen Invasion in der Ukraine in den Mittelpunkt der Cybersicherheitsdebatte gerückt – und hat in mindestens einem Fall zu ziemlich einzigartigen Ratschlägen für die Cybersicherheit geführt.
Obwohl Russland und die USA Cyberbedrohungen austauschen – und trotz eines umstrittenen Berichts von NBC News über mögliche Optionen, die US-Präsident Joe Biden für „massive Cyberangriffe“ zur Störung der russischen Invasion vorgelegt wurden – waren erste Berichte über Cyberangriffe in einigen Fällen destruktiv und schädlich, blieben aber beispielsweise weit hinter den schlimmsten Befürchtungen von Angriffen auf Versorgungssysteme zurück.
Ein SANS-Webcast gab heute einen Überblick über einige der bisher im Konflikt beobachteten Cyberangriffe. Kevin Holvoet vom Centre for Cybersecurity Belgium (CCB) sagte, von Russland unterstützte Angriffe auf die Ukraine und andere Ziele hätten in den vergangenen Monaten Folgendes umfasst:
- DDoS-Angriffe auf Behörden, Militär, Finanzwesen und Kommunikationssektor
- Wiper-Malware, darunter der jüngste von ESET und Symantec identifizierte HermeticWiper
- Spionage, einschließlich der Zielerfassung von US-Rüstungsunternehmen, sowie die gestern von Palo Alto Networks gemeldete neue Bedrohung „SockDetour“
- Verunstaltung von Websites
- Ein Angriff auf die Software-Lieferkette (Kitsoft)
- Einflussnahme- und Desinformationsoperationen
US-amerikanische und britische Cyberbehörden meldeten diese Woche außerdem eine neue Bedrohung für Netzwerkgeräte namens Cyclops Blink aus der mit Russland verbundenen Gruppe Sandworm.
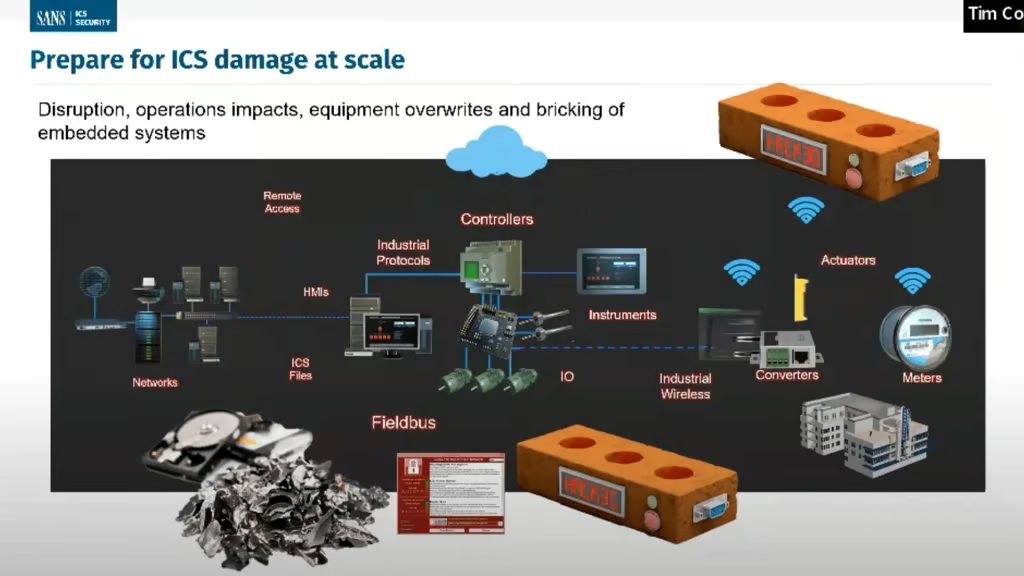
Auch wenn sich die schlimmsten Befürchtungen bisher nicht bewahrheitet haben, sagte Tim Conway, technischer Leiter der ICS- und SCADA-Programme bei SANS, das schlimmste Ergebnis eines Cyberangriffs auf kritische Infrastrukturen wäre ein langfristig lähmender Schaden.
„Das Schlimmste, was passieren könnte, wäre kein Ausfall“, sagte Conway. „Das Schlimmste wäre, wenn das System am Laufen gehalten wird, damit es sich selbst oder die Last beschädigen kann – und das wären deutlich längerfristige Probleme, von denen man sich viel schwerer und langsamer erholen würde.“
Schutzmaßnahmen
Jake Williams, Senior Instructor bei SANS, riet den Zuschauern, die relative Wahrscheinlichkeit eines Cyberangriffs durch einen Nationalstaat realistisch einzuschätzen.
„In den meisten Unternehmen ist es derzeit weitaus wahrscheinlicher, dass Sie durch eine selbstverschuldete Störung bei der Reaktion auf FUD (Angst, Unsicherheit und Zweifel) einen Ausfall erleiden als durch einen Cyberangriff der russischen Regierung“, sagte Williams.
Williams riet den Zuschauern, sich auf die Grundlagen zu konzentrieren, etwa auf Phishing, Passwörter und Patching/Aktualisieren, da sie nach wie vor den Einstiegspunkt vieler Angriffe darstellen. Außerdem empfahl er eine Reihe weiterer Schutzmaßnahmen:
- Taktische und effektive Strategien für die Protokollierung
- Kontrolle des ausgehenden Datenverkehrs einschließlich Geoblocking
- Planung für eine schnelle Eindämmung
- Anwendungskontrolle implementieren
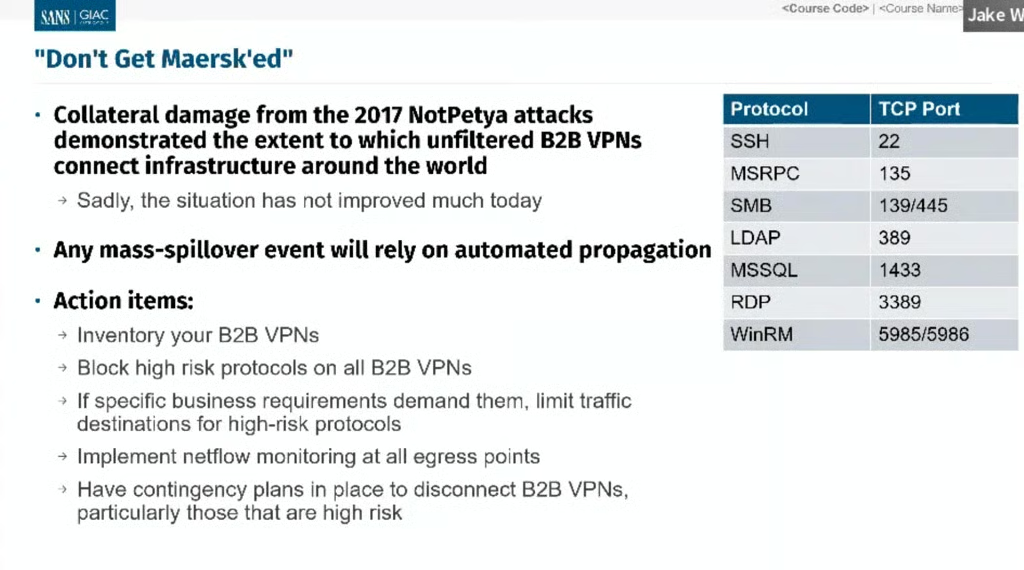
- B2B-VPNs erfassen und alle Hochrisikoprotokolle blockieren (siehe die Folie unten)
- NetFlow-Überwachung an allen Ausgangspunkten implementieren
- Notfallpläne für die Trennung aller B2B-VPNs bereithalten, insbesondere der Hochrisiko-VPNs
- Das Herunterladen unbekannter Treiber verhindern
Williams sagte, die Zuschauer sollten die SANS-Webseite zur Ukraine-Krise für aktuelle Informationen verfolgen.
Lesen Sie auch: Die wichtigsten Tools für das Schwachstellenmanagement
Sicherheitsmaßnahmen, die Sie „sofort verdammt noch mal“ ergreifen sollten
Mick Douglas, Principal Instructor bei SANS, veröffentlichte einige Ratschläge auf Twitter zu Sicherheitsmaßnahmen, die „sofort verdammt noch mal“ ergriffen werden sollten. Der Beitrag stieß auf großes Interesse und soll bald Gegenstand eines SANS-Blogs werden.
Douglas sagte, auf einen „strengeren Ausgangsverkehr“ – also Daten, die das Netzwerk verlassen – würde er sich „sofort verdammt noch mal“ konzentrieren.
„Beobachten Sie Ihren ausgehenden Datenverkehr. Firewalls funktionieren in beide Richtungen. Überwachen Sie den ausgehenden Datenverkehr sorgfältig. DMZ-Server REAGIEREN auf externe Anfragen. Achten Sie auf DMZ-Systeme, die ausgehende Verbindungen initiieren. So sieht ‚nach Hause telefonieren‘ [Command and Control oder C2] aus.“
Er sagte, Geoblocking sei keine ganz so wichtige Kontrollmaßnahme. „Verbeißen Sie sich nicht zu sehr in IP-Adressblöcke. Geoblocking hat einige Vorteile, aber russische Gruppen greifen nur dann aus russischen IP-Adressbereichen an, wenn sie es einem unter die Nase reiben wollen. Behandeln Sie das gesamte Internet als feindlich … denn das ist es.“
Siehe die besten Tools zur Netzwerküberwachung
Whitelisting und Kontrollen gegen „Living off the Land“
Er riet den Nutzern, für Anwendungen Whitelisting beziehungsweise Allowlisting zu implementieren. „Anwendungskontrolle (früher Whitelisting genannt) ist kein ‚Nice-to-have‘ mehr“, sagte er und bezeichnete sie als „Grundvoraussetzung. Wer etwas anderes behauptet, gibt veraltete und gefährliche Ratschläge.“
Er sagte, eine Anwendungskontrollliste müsse nicht kompliziert sein. „Verwenden Sie die nativen Protokollierungsfunktionen, um zu wissen, welche Anwendungen auf den Systemen ausgeführt werden“, schrieb er.
Wenn Sie kein EDR-System haben, empfahl er Windows SRUM, das eine rollierende 30-Tage-Ansicht jeder ausgeführten .exe-Datei bietet. Er teilte Links zu Tools für einen einzelnen Host und mehrere Hosts für SRUM/ESE.
Für die Überwachung der normalen Anwendungsnutzung auf Linux-Hosts empfahl er auditd oder sysmon für Linux, „wenn Sie kein ausgefeiltes EDR oder etwas haben, das diese Informationen erfassen kann“.
„Sie *müssen* wissen, wie Ihre Systeme genutzt werden – und zwar aus zwei Gründen“, sagte Douglas.
Der erste ist das Blockieren von Anwendungen, die nicht auf Ihrer Liste zugelassener Anwendungen stehen. „Setzen Sie Blockierungswarnungen auf die höchste Priorität. Es könnte ein legitimer Bedarf sein, und Sie werden das sofort beheben wollen.“
Der zweite Grund sind „Living-off-the-Land“-Angriffe (LOL), bei denen native Funktionen wie PowerShell genutzt werden, um Sicherheitskontrollen zu umgehen. „Sie werden von staatlich unterstützten Angreifern eingesetzt, wenn diese unter Druck stehen“, sagte er. „Damit können Angreifer Ihr AV umgehen – und wahrscheinlich auch Ihr EDR.“
„Da sich viele Unternehmen inzwischen zu stark auf EDR und SIEM verlassen, sind LOL-Angriffe äußerst erfolgreich. Angreifer gehen in der normalen Aktivität unter. Sie verwenden zentrale Teile des Betriebssystems gegen Sie. Keines Ihrer Tools wird diese Angriffe stoppen. Wahrscheinlich haben Sie bereits Ausnahmen für die Ports und Protokolle eingerichtet, die diese Tools verwenden.“
„Glauben Sie auch nicht, dass Ihre Heuristiken oder ein ML-/KI-basiertes Tool Sie retten werden“, sagte er und empfahl einen Vortrag von TrustedSec-Gründer David Kennedy.
Hinweis: Symantec hat im vergangenen Jahr seine EDR-Lösung um eine Funktion zum Schutz vor „Living off the Land“ erweitert, mit der ungenutzte Systemtools deaktiviert werden können.
„Jede einzelne Kontrolle“ umgehen
Douglas sagte, sein kleines, fünf Jahre altes Unternehmen habe in einem 17.000 US-Dollar teuren Labor mit einem dreiknotigen Proxmox-Cluster und einem NAS-System mit 14 TB „jede einzelne Kontrolle“ umgangen.
„Ich kann die meisten Unternehmen oder einen erheblichen Teil davon emulieren“, sagte er. „Wenn meine kleine Beratung für Informationssicherheit über diese Ressourcen verfügt … was hat dann erst eine staatlich unterstützte?“
Pläne zur Reaktion auf Sicherheitsvorfälle sollten auf Grundlage seiner empfohlenen Kontrollen schnelle Isolierungsabläufe auf Host- und Netzwerkebene enthalten. „Üben Sie das“, sagte er. „Sie müssen mit einer Geschwindigkeit arbeiten, die Sie wahrscheinlich noch nie zuvor gebraucht haben.“
Sicherheitsteams sollten die Protokollierung ausweiten, dabei nicht essenzielle Daten herausfiltern und die Aufbewahrungsdauer für Daten verkürzen, die sie nicht langfristig benötigen. „Viele Protokolle altern wie Milch“, sagte er und fügte hinzu: „Ich meine dich, DNS-Protokolle.“
„Sobald die Angreifer im System sind, müssen Sie sie nur einmal erkennen“, sagte er. „Sie haben die beste Bedrohungsaufklärung (CTI) direkt zur Hand. Nutzen Sie CTI-Feeds, falls vorhanden. Ihre Hosts zeigen Ihnen, wie sie genutzt und missbraucht werden. Fangen Sie an zuzuhören.“
„Verhindern ist nicht möglich. Versuchen Sie es trotzdem. Wechseln Sie zu einem Modell aus Erkennen und Reagieren. Das ist unser Weg zum Sieg.“
„Es ist eine furchtbare Entscheidung, aber wenn ich jetzt nur eine Netzwerkänderung vornehmen darf, entscheide ich mich für einen strengeren Ausgangsverkehr“
Ein Follower fragte nach dem „Verwerfen von Bogons, Routing-Filterung, dem Verwerfen unerwünschten Datenverkehrs direkt an den Edge-Routern, IPv6-Sicherheitsmaßnahmen und zustandsbehafteten Firewalls, die nur etablierte, zugehörige und absichtlich offengelegte Ports akzeptieren“.
Douglas sagte, all das seien Maßnahmen, die Sicherheitsexperten ergreifen sollten, fügte aber hinzu: „Diese Liste ist eine priorisierte Zusammenstellung von Dingen, die ein Unternehmen *verdammt sofort* tun sollte, falls es das nicht bereits getan hat. Es ist eine furchtbare Entscheidung, aber wenn ich jetzt nur eine Netzwerkänderung vornehmen darf … entscheide ich mich für einen strengeren Ausgangsverkehr.“
Weiterführende Lektüre: Die besten Tools und Software für die Reaktion auf Sicherheitsvorfälle