

















動的アプリケーション・セキュリティ・テスト(DAST)は、Webアプリケーションのセキュリティを評価するために、ペネトレーションテスト、脆弱性スキャン、コードセキュリティの要素を組み合わせたものです。
サイバーセキュリティチームは、模擬ハッカーの役割を担い、アプリケーションの防御を専門的に精査して、潜在的な脅威に対する脆弱性を徹底的に評価します。これによりDASTは、Webアプリケーションの安全性を判断し、改善が必要な領域を特定するのに役立ちます。
- アプリケーションセキュリティにDASTが重要な理由
- DASTの仕組み
- DASTの6つのメリット
- DASTの4つのデメリット
- DAST、SAST、IAST、SCAの違い
- 主要なDASTツール
- まとめ:動的アプリケーション・セキュリティ・テスト(DAST)
アプリケーションセキュリティにDASTが重要な理由
サイバー攻撃がますます巧妙化する中、DASTはWebアプリケーションのセキュリティを維持するうえで不可欠になっています。DASTは現実世界のハッキングをシミュレートし、欠陥や脆弱性の特定を支援します。これにより、アプリケーションのセキュリティを事前に評価し、コードとセキュリティ体制全体を改善することで、脆弱性が悪用される前に潜在的なリスクへ対処し、重要なデータを保護できます。
DASTによる定期的な評価は、企業が潜在的なリスクを常に先回りして把握し、安全なアプリケーションの継続的な開発に貢献します。Webアプリケーションのセキュリティを継続的に評価・強化することで、企業はユーザーやステークホルダーに安定したレジリエントな環境を提供できます。
DASTの仕組み
DASTは、ハッカーの活動をシミュレートし、脆弱性をスキャンすることで、潜在的な攻撃経路を見つけ、Webアプリケーションを可能な限り安全にします。ハッカーになりすましてWebアプリケーションをスキャンし、ハッキング技術を再現することで、企業のセキュリティチームは、サイバー攻撃で悪用される可能性がある穴や脆弱性を見つけられます。セキュリティチームはアプリケーションを外部から調査し、脆弱性の悪用を試みるとともに、防御対策の有効性を評価します。DASTツールは、次のようなさまざまな手法を用います:インジェクション攻撃、クロスサイトスクリプティング(XSS)の試行や、その他の一般的な攻撃ベクトルによって、潜在的な弱点を特定します。
セキュリティテスターは、脆弱性スキャン、ペネトレーションテスト、コードセキュリティツールを使って、アプリケーションのセキュリティをテストできます。
詳しくは「アプリケーションセキュリティの主要ツールとソフトウェア」をご覧ください。
DASTの6つのメリット
DASTは、脆弱性によって重要なデータがインターネットにさらされる可能性があるWebアプリケーションのセキュリティ確保において、重要な役割を果たします。DASTによるセキュリティ対策の主なメリットを紹介します。
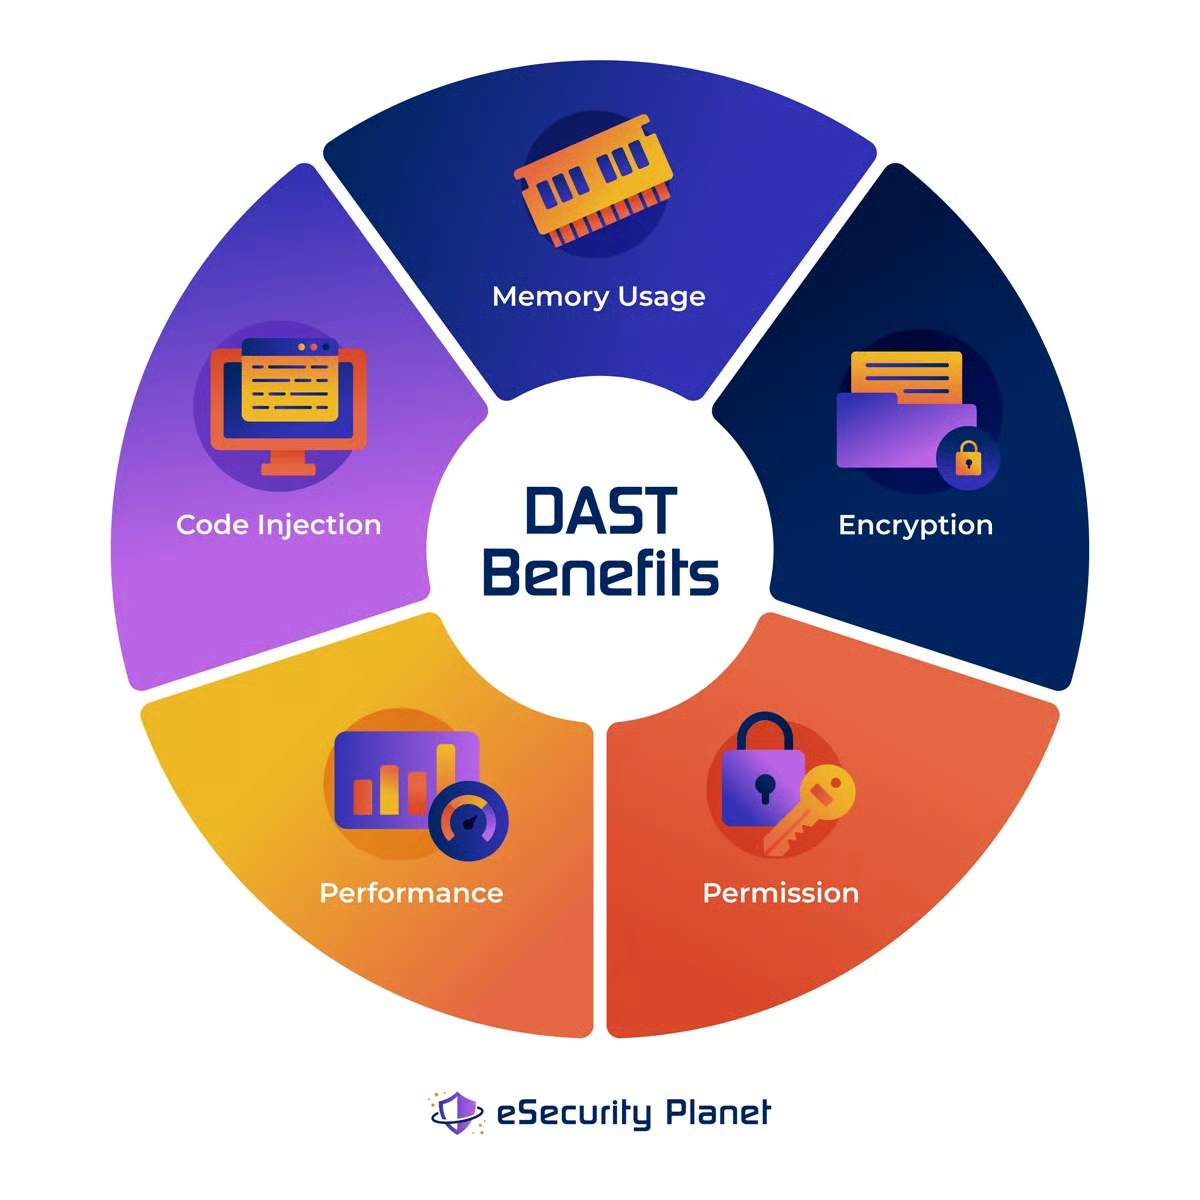
- 現実世界のシミュレーション:DASTは実際のハッキング技術を再現し、アプリケーションセキュリティを現実に即して評価できます。
- 包括的なカバレッジ:DASTは、複雑なインタラクション、API(アプリケーション・プログラミング・インターフェース)、統合部分を含むアプリケーション全体をテストし、徹底したセキュリティ評価を実現します。
- 脆弱性の迅速な特定:DASTのツールやソリューションは、潜在的なセキュリティ上の欠陥が正確にどこにあるかを迅速に特定できます。これにより直ちに修正でき、攻撃にさらされる期間を短縮できます。
- 誤警告の少なさ:誤警告の発生を最小限に抑えることで、DASTはより正確で信頼性の高い結果を提供し、誤検知の数を減らします。
- 多様なプログラミング言語との互換性:さまざまなプログラミング言語で開発されたWebアプリケーションのセキュリティをシームレスに評価できるDASTは、異なるプログラミングフレームワークに対して柔軟性と有効性を発揮します。
- 修正済み脆弱性の迅速な再評価:解消した脆弱性を迅速に再評価することで、DASTは組織がパッチの有効性を速やかに検証し、脆弱性がもはや悪用できないことを確認できるようにします。
詳しくは「パッチ管理に最適なソフトウェアとツール」をご覧ください。
DASTの4つのデメリット
メリットがある一方で、DASTにもコストや制限があります。考慮すべき4つの点を紹介します。
- ソースコードの可視性が限定的:DASTは外部から攻撃する性質上、ソースコードを詳しく分析する能力が制限されるため、検出にコードへのアクセスを必要とする一部の脆弱性を見逃す可能性があります。
- アプリケーションのパフォーマンスへの影響:DASTツールのスキャン処理は、アプリケーションのリソースに負荷をかけ、テスト中にパフォーマンスを低下させることがあります。極めて重要なアプリケーションにとって、これは決して小さな問題ではないため、可能であれば利用の少ない時間帯にテストを実施すべきです。
- CI/CDパイプラインの結果が遅延する可能性:DASTの評価によって、継続的インテグレーション/継続的デプロイ(CI/CD)パイプラインに遅延が生じ、アプリケーションの更新や機能を適時にリリースできなくなる可能性があります。
- 手動テストが必要になる可能性:DASTのスキャンでは誤検知が発生したり、一部の脆弱性を見逃したりする可能性があるため、正確な結果を確保し、潜在的なセキュリティリスクの見落としを避けるには、追加の手動検証が必要になります。
DAST、SAST、IAST、SCAの違いとは?
DASTとSAST(静的アプリケーション・セキュリティ・テスト)は、アプリケーションセキュリティテストの相補的な手法です。SASTはデプロイ前にプログラムのソースコードを調べてセキュリティ上の弱点を見つけるのに対し、DASTはアプリケーションを外部から分析し、リアルタイムで脆弱性への攻撃を試みます。
SASTがコードの設計や構成に関する知見を提供する一方、DASTは実行時のプログラムの挙動を評価します。組織では、十分なセキュリティカバレッジを確保するため、それぞれに長所と短所がある両方の手法を組み合わせて利用することがよくあります。
インタラクティブ・アプリケーション・セキュリティ・テスト(IAST)はDASTとSASTの両方のアプローチを組み合わせたもので、ソフトウェア構成分析(SCA)は、悪用される可能性のあるアプリケーションの設定問題にも対処できます。また、既知の脆弱性を抱えるソフトウェアの依存関係やライブラリも存在し、こうした領域には脆弱性管理機能が役立ちます。
詳しくは「脆弱性管理の主要ツール」をご覧ください。
DASTの主要ツール3選
Invicti
Invictiは、かつてNetsparkerとして知られていた製品で、高度なスキャン技術と包括的なカバレッジで知られています。複雑な問題を含む脆弱性を正確に検出し、迅速かつ効率的な修正に役立つ詳細なレポートを提供します。使いやすいインターフェースと強力な自動化機能を備え、セキュリティ専門家の間で最も人気のある選択肢の1つです。
Veracode
Veracodeは、動的スキャン機能を含む包括的なアプリケーションセキュリティプラットフォームとして知られています。DASTに静的分析(SAST)とソフトウェア構成分析(SCA)を組み合わせ、アプリケーションセキュリティに総合的なアプローチを提供します。業界をリードする精度、拡張性、統合機能により、エンドツーエンドのセキュリティテストソリューションを求める組織に好まれています。
Acunetix
Acunetixの特長は、強力なスキャンエンジンと包括的な脆弱性検出機能です。DASTを含む幅広い自動セキュリティテストを提供し、一般的なものから高度なものまで、Webアプリケーションの脆弱性を特定します。直感的なインターフェース、堅牢なレポート機能、広範なチェック機能を備え、効果的なWebアプリケーションセキュリティテストを求める企業にとって有力な選択肢の1つです。
関連記事:
まとめ:動的アプリケーション・セキュリティ・テスト(DAST)
今日の変化し続ける脅威環境でWebアプリケーションのセキュリティを維持するには、同様に動的なセキュリティアプローチが必要です。そのため企業のWebアプリケーションセキュリティ戦略には、DASTの手法を組み込む必要があります。DASTは実際のハッキング試行をシミュレートすることで、アプリケーションセキュリティを現実的かつ徹底的に評価し、企業が弱点を事前に検出できるようにします。DASTをSASTなど他のセキュリティテスト手法と統合すれば、アプリケーションセキュリティのカバレッジをさらに高められます。
強力なスキャン手法、正確な脆弱性特定、使いやすいインターフェースを備え、すぐに利用できるDAST製品があります。Invicti、Veracode、Acunetixは検討すべきDASTソリューションの一部ですが、コードやアプリケーションのセキュリティツールは常に進化しており、ほかにも選択肢があります。
組織のセキュリティ計画にDASTを加えることで、セキュリティ体制を強化し、重要なデータを保護するとともに、ユーザーやステークホルダーに安全な環境を提供できます。