

















Dynamic Application Security Testing (DAST) kombiniert Elemente von Penetrationstests, Schwachstellenscans und Codesicherheit, um die Sicherheit von Webanwendungen zu bewerten.
Das Cybersicherheitsteam übernimmt die Rolle eines simulierten Hackers und unterzieht die Abwehrmechanismen der Anwendung einer fachkundigen Prüfung, um ihre Anfälligkeit für potenzielle Bedrohungen gründlich zu bewerten. Auf diese Weise hilft DAST dabei, zu bestimmen, wie sicher die Webanwendung ist, und Bereiche zu identifizieren, die verbessert werden müssen.
- Warum ist DAST für die Anwendungssicherheit wichtig?
- Wie funktioniert DAST?
- 6 Vorteile von DAST
- 4 Nachteile von DAST
- Was ist der Unterschied zwischen DAST, SAST, IAST und SCA?
- Die wichtigsten DAST-Tools
- Fazit: Dynamic Application Security Testing (DAST)
Warum ist DAST für die Anwendungssicherheit wichtig?
Da Cyberangriffe immer ausgefeilter werden, ist DAST für die Aufrechterhaltung der Sicherheit von Webanwendungen unverzichtbar. Es simuliert reale Hackerangriffe und hilft dabei, Fehler und Schwachstellen zu identifizieren. Dadurch können Unternehmen potenzielle Risiken erkennen, bevor diese ausgenutzt werden, indem sie die Sicherheit der Anwendung proaktiv bewerten und den Code sowie die allgemeine Sicherheitslage verbessern, um kritische Daten zu schützen.
Regelmäßige DAST-Bewertungen helfen Unternehmen, potenziellen Risiken stets einen Schritt voraus zu sein, und tragen zur kontinuierlichen Entwicklung sicherer Anwendungen bei. Durch die fortlaufende Bewertung und Verbesserung der Sicherheit ihrer Webanwendungen können Unternehmen eine stabile und widerstandsfähige Umgebung für ihre Benutzer und Stakeholder gewährleisten.
Wie funktioniert DAST?
DAST simuliert die Aktivitäten von Hackern und sucht nach Schwachstellen, um potenzielle Angriffspfade zu finden und Webanwendungen so sicher wie möglich zu machen. Indem das Sicherheitsteam eines Unternehmens vorgibt, ein Hacker zu sein, Webanwendungen scannt und Hacking-Techniken nachahmt, kann es Lücken und Schwachstellen aufdecken, die andernfalls bei einem Cyberangriff ausgenutzt werden könnten. Das Sicherheitsteam untersucht die Anwendung von außen, versucht Schwachstellen auszunutzen und bewertet die Wirksamkeit der Abwehrmaßnahmen. DAST-Tools verwenden verschiedene Techniken, etwa Injection-Angriffe, Cross-Site-Scripting-(XSS)-Versuche und andere gängige Angriffsvektoren, um potenzielle Schwachstellen zu identifizieren.
Sicherheitstester können Schwachstellenscans, Penetrationstests und Tools für die Codesicherheit einsetzen, um die Sicherheit der Anwendung zu testen.
Siehe die wichtigsten Tools und Software für die Anwendungssicherheit
6 Vorteile von DAST
DAST spielt eine wichtige Rolle bei der Gewährleistung der Sicherheit von Webanwendungen, deren Schwachstellen kritische Daten dem Internet aussetzen können. Hier sind einige Vorteile und Nutzen von DAST-Sicherheitspraktiken.
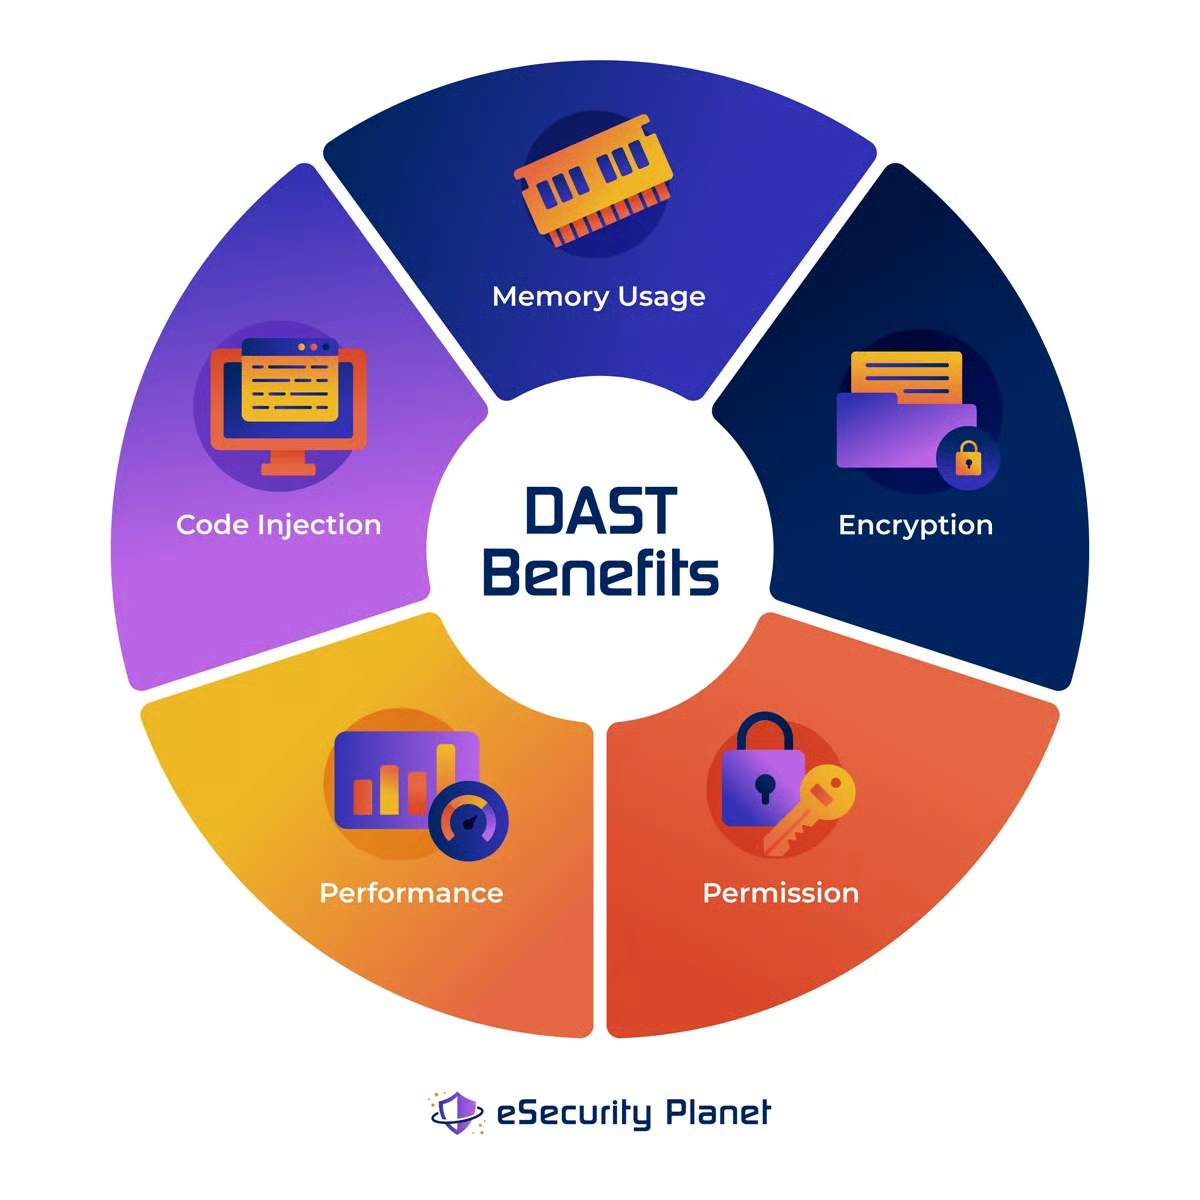
- Simulation realer Bedingungen: DAST ahmt tatsächliche Hacking-Techniken nach und ermöglicht so eine realistische Bewertung der Anwendungssicherheit.
- Umfassende Abdeckung: DAST testet die gesamte Anwendung einschließlich komplexer Interaktionen, APIs (Programmierschnittstellen) und Integrationen und gewährleistet so eine gründliche Sicherheitsbewertung.
- Schnelle Identifizierung von Schwachstellen: DAST-Tools und -Lösungen können schnell genau feststellen, wo potenzielle Sicherheitslücken liegen. Dies ermöglicht eine sofortige Behebung und verkürzt das Zeitfenster, in dem die Anwendung gefährdet ist.
- Geringere Rate von Fehlalarmen: Durch die Minimierung von Fehlalarmen liefert DAST präzisere und zuverlässigere Ergebnisse und reduziert die Zahl der False Positives.
- Kompatibilität mit verschiedenen Programmiersprachen: Dank der Fähigkeit, die Sicherheit von Webanwendungen aus verschiedenen Programmiersprachen nahtlos zu bewerten, bietet DAST Flexibilität und Wirksamkeit über unterschiedliche Programmierframeworks hinweg.
- Schnelle Neubewertung behobener Schwachstellen: Durch die schnelle Neubewertung behobener Schwachstellen können Unternehmen mit DAST zeitnah die Wirksamkeit ihrer Patches überprüfen und sicherstellen, dass diese nicht mehr ausgenutzt werden können.
Siehe die beste Patch-Management-Software und die besten Tools
4 Nachteile von DAST
Trotz seiner Vorteile ist DAST nicht frei von Kosten oder Einschränkungen. Hier sind vier Aspekte, die Sie berücksichtigen sollten.
- Eingeschränkte Einblicke in den Quellcode: Da die externe Angriffsperspektive von DAST die gründliche Analyse des Quellcodes einschränkt, werden möglicherweise bestimmte Schwachstellen übersehen, für deren Erkennung der Zugriff auf den Code erforderlich ist.
- Auswirkungen auf die Anwendungsleistung: Der Scanvorgang von DAST-Tools kann die Ressourcen einer Anwendung gelegentlich stark beanspruchen, was während der Testphase zu einer möglichen Leistungsminderung führt. Für geschäftskritische Anwendungen ist dies keineswegs unerheblich; die Tests sollten nach Möglichkeit außerhalb der Spitzenzeiten durchgeführt werden.
- Verzögerte Ergebnisse in der CI/CD-Pipeline: DAST-Bewertungen können zu Verzögerungen in der Continuous-Integration-/Continuous-Deployment-(CI/CD)-Pipeline führen und dadurch möglicherweise die zeitnahe Veröffentlichung von Anwendungsupdates oder Funktionen behindern.
- Möglicher Bedarf an manuellen Tests: DAST-Scans können False Positives erzeugen oder bestimmte Schwachstellen übersehen. Daher ist möglicherweise eine zusätzliche manuelle Überprüfung erforderlich, um genaue Ergebnisse sicherzustellen und das Übersehen potenzieller Sicherheitsrisiken zu vermeiden.
DAST, SAST, IAST und SCA: Was sind die Unterschiede?
DAST und SAST (statisches Anwendungssicherheitstesting) sind komplementäre Methoden zum Testen der Anwendungssicherheit. SAST untersucht den Quellcode des Programms, um mögliche Sicherheitsschwachstellen vor der Bereitstellung zu finden, während DAST sich auf die externe Analyse der Anwendung konzentriert und versucht, Schwachstellen in Echtzeit anzugreifen.
Während SAST Einblicke in den Aufbau und die Organisation des Codes bietet, bewertet DAST das Verhalten des Programms während der Laufzeit. Unternehmen nutzen häufig eine Kombination beider Ansätze, die jeweils eigene Vor- und Nachteile haben, um eine vollständige Sicherheitsabdeckung zu gewährleisten.
Interactive Application Security Testing (IAST) kombiniert die Ansätze von DAST und SAST, während Software Composition Analysis (SCA) auch Konfigurationsprobleme von Anwendungen beheben kann, die potenziell ausgenutzt werden könnten. Darüber hinaus gibt es Softwareabhängigkeiten und Bibliotheken mit bekannten Schwachstellen. Hier kommen Funktionen des Schwachstellenmanagements zum Einsatz.
Siehe die wichtigsten Tools für das Schwachstellenmanagement
Die 3 wichtigsten DAST-Tools
Invicti
Invicti, ehemals unter dem Namen Netsparker bekannt, ist für seine fortschrittliche Scantechnologie und umfassende Abdeckung bekannt. Das Tool erkennt Schwachstellen, einschließlich komplexer Probleme, präzise und liefert detaillierte Berichte für eine sofortige und effiziente Behebung. Die benutzerfreundliche Oberfläche und die leistungsstarken Automatisierungsfunktionen machen Invicti zu einer der beliebtesten Lösungen bei Sicherheitsexperten.
Veracode
Veracode ist für seine umfassende Plattform zur Anwendungssicherheit bekannt, die auch dynamische Scanfunktionen umfasst. Die Plattform kombiniert DAST mit statischer Analyse (SAST) und Software Composition Analysis (SCA) und ermöglicht so einen ganzheitlichen Ansatz für die Anwendungssicherheit. Die branchenführende Genauigkeit, Skalierbarkeit und Integrationsfähigkeit machen Veracode zur bevorzugten Wahl für Unternehmen, die End-to-End-Lösungen für Sicherheitstests suchen.
Acunetix
Acunetix zeichnet sich durch seine leistungsstarke Scan-Engine und die umfassende Erkennung von Schwachstellen aus. Das Tool bietet eine breite Palette automatisierter Sicherheitstests, einschließlich DAST, um gängige und fortgeschrittene Schwachstellen in Webanwendungen zu identifizieren. Die intuitive Oberfläche, leistungsstarken Berichtsfunktionen und umfangreichen Prüfungen machen Acunetix zu einer der ersten Optionen für Unternehmen, die effektive Sicherheitstests für Webanwendungen suchen.
Außerdem lesenswert:
- Die besten DevSecOps-Tools
- Die besten Tools für das Scannen von DevOps-, Website- und Anwendungsschwachstellen
Fazit: Dynamic Application Security Testing (DAST)
Die Aufrechterhaltung der Sicherheit von Webanwendungen in der dynamischen Bedrohungslandschaft von heute erfordert ebenso dynamische Sicherheitsansätze. Daher muss die Strategie eines Unternehmens für die Sicherheit von Webanwendungen DAST-Techniken einbeziehen. DAST bietet durch die Simulation tatsächlicher Hacking-Versuche eine realistische und gründliche Bewertung der Anwendungssicherheit und ermöglicht es Unternehmen, Schwachstellen proaktiv zu erkennen. Durch die Integration von DAST in andere Methoden für Sicherheitstests, etwa SAST, können Unternehmen ihre Sicherheitsabdeckung für Anwendungen noch umfassender gestalten.
Es gibt sofort verfügbare DAST-Produkte mit leistungsstarken Scanmethoden, präziser Identifizierung von Schwachstellen und benutzerfreundlichen Oberflächen. Invicti, Veracode und Acunetix sind einige der DAST-Lösungen, die Sie in Betracht ziehen sollten. Tools für die Code- und Anwendungssicherheit entwickeln sich jedoch ständig weiter, sodass auch andere Optionen verfügbar sind.
Die Aufnahme von DAST in den Sicherheitsplan eines Unternehmens verbessert die Sicherheitslage, schützt wichtige Daten und schafft eine sichere Umgebung für Benutzer und Stakeholder.
Lesen Sie als Nächstes: Die besten Web Application Firewalls (WAF)