

















Le Dynamic Application Security Testing (DAST) combine des éléments de pentest, d’analyse des vulnérabilités et de sécurité du code pour évaluer la sécurité des applications web.
L’équipe de cybersécurité adopte le rôle d’un pirate simulé et examine minutieusement les défenses de l’application, en évaluant de manière approfondie sa vulnérabilité face aux menaces potentielles. Ainsi, le DAST aide à déterminer le niveau de sécurité de l’application web et à identifier les points à améliorer.
- Pourquoi le DAST est-il important pour la sécurité des applications ?
- Comment fonctionne le DAST ?
- 6 avantages du DAST
- 4 inconvénients du DAST
- Quelle est la différence entre le DAST, le SAST, l’IAST et le SCA ?
- Principaux outils DAST
- En résumé : Dynamic Application Security Testing (DAST)
Pourquoi le DAST est-il important pour la sécurité des applications ?
À mesure que les cyberattaques gagnent en sophistication, le DAST est devenu essentiel pour maintenir la sécurité des applications web. Il simule des tentatives de piratage réelles et aide à identifier les failles et les vulnérabilités. Les entreprises peuvent ainsi traiter les risques potentiels avant qu’ils ne soient exploités, en évaluant de manière proactive la sécurité de l’application et en améliorant le code ainsi que la posture de sécurité globale afin de protéger les données critiques.
Des évaluations DAST régulières aident les entreprises à garder une longueur d’avance sur les risques potentiels et contribuent au développement continu d’applications sécurisées. En évaluant et en renforçant constamment la sécurité de leurs applications web, les entreprises peuvent garantir un environnement stable et résilient pour leurs utilisateurs et leurs parties prenantes.
Comment fonctionne le DAST ?
Le DAST simule les activités de pirates et recherche les vulnérabilités afin d’identifier les voies d’attaque potentielles et de rendre les applications web aussi sûres que possible. En se faisant passer pour un pirate, en analysant les applications web et en reproduisant des techniques de piratage, l’équipe de sécurité d’une entreprise peut détecter les failles et les vulnérabilités qui pourraient autrement être exploitées lors d’une cyberattaque. L’équipe de sécurité examine l’application de l’extérieur, tente d’exploiter les vulnérabilités et évalue l’efficacité des mesures de défense. Les outils DAST utilisent diverses techniques, notamment les attaques par injection, attaques de type cross-site scripting (XSS) et d’autres vecteurs d’attaque courants pour identifier les faiblesses potentielles.
Les testeurs de sécurité peuvent utiliser l’analyse des vulnérabilités, pentest et des outils de sécurité du code pour tester la sécurité de l’application.
Voir les meilleurs outils et logiciels de sécurité des applications
6 avantages du DAST
Le DAST joue un rôle important pour garantir la sécurité des applications web, dont les vulnérabilités peuvent exposer des données critiques sur Internet. Voici quelques-uns des avantages et bénéfices des pratiques de sécurité DAST.
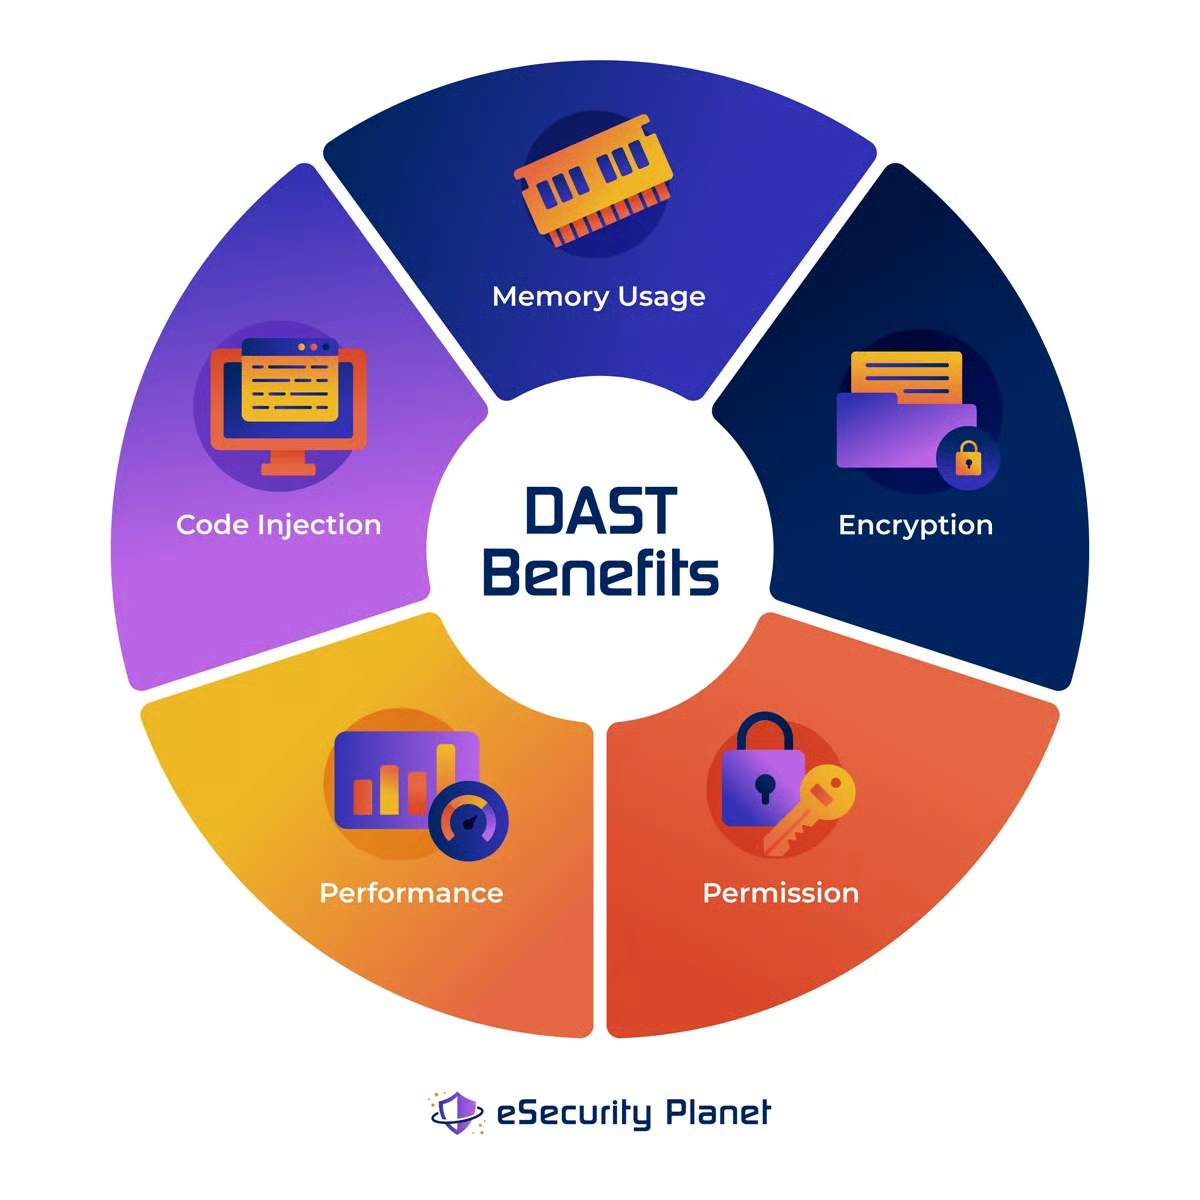
- Simulation réaliste : le DAST reproduit des techniques de piratage réelles et fournit une évaluation réaliste de la sécurité des applications.
- Couverture complète : le DAST teste l’intégralité de l’application, y compris les interactions complexes, les API (interfaces de programmation d’applications) et les intégrations, afin de garantir une évaluation approfondie de la sécurité.
- Identification rapide des vulnérabilités : les outils et solutions DAST peuvent rapidement localiser précisément les failles de sécurité potentielles. Cela permet de corriger immédiatement les problèmes et de réduire la fenêtre d’exposition.
- Taux réduit de fausses alertes : en limitant les fausses alertes, le DAST fournit des résultats plus précis et plus fiables et réduit le nombre de faux positifs.
- Compatibilité avec divers langages de programmation : grâce à sa capacité à évaluer efficacement la sécurité des applications web développées dans différents langages de programmation, le DAST offre flexibilité et efficacité avec diverses infrastructures de programmation.
- Réévaluation rapide des vulnérabilités corrigées : en réévaluant rapidement les vulnérabilités résolues, le DAST permet aux entreprises de valider rapidement l’efficacité de leurs correctifs et de s’assurer qu’elles ne peuvent plus être exploitées.
Voir les meilleurs logiciels et outils de gestion des correctifs
4 inconvénients du DAST
Malgré ses avantages, le DAST n’est pas exempt de coûts ni de limites. En voici quatre à prendre en compte.
- Visibilité limitée du code source : comme la nature externe des attaques du DAST limite sa capacité à analyser en profondeur le code source, il peut passer à côté de certaines vulnérabilités dont la détection nécessite un accès au code.
- Impact sur les performances des applications : le processus d’analyse des outils DAST peut parfois solliciter fortement les ressources d’une application et entraîner une dégradation potentielle de ses performances pendant la phase de test. Pour les applications critiques, ce problème est loin d’être négligeable ; les tests doivent donc être effectués en dehors des heures de pointe lorsque cela est possible.
- Résultats retardés dans le pipeline CI/CD : les évaluations DAST peuvent introduire des retards dans le pipeline d’intégration continue et de déploiement continu (CI/CD), ce qui risque de compromettre la mise à disposition en temps voulu des mises à jour ou des fonctionnalités de l’application.
- Nécessité potentielle de tests manuels : les analyses DAST peuvent générer des faux positifs ou manquer certaines vulnérabilités, ce qui nécessite une vérification manuelle supplémentaire pour garantir l’exactitude des résultats et éviter de négliger des risques de sécurité potentiels.
DAST, SAST, IAST et SCA : quelles différences ?
Le DAST et le SAST (test statique de la sécurité des applications) sont des méthodes complémentaires de test de la sécurité des applications. Le SAST examine le code source du programme afin de détecter d’éventuelles faiblesses de sécurité avant le déploiement, tandis que le DAST se concentre sur l’analyse externe de l’application et tente d’attaquer les vulnérabilités en temps réel.
Alors que le SAST fournit des informations sur la conception et l’organisation du code, le DAST évalue le comportement du programme lors de son exécution. Les entreprises combinent souvent ces deux approches, qui présentent chacune des avantages et des inconvénients, afin d’assurer une couverture de sécurité complète.
L’Interactive Application Security Testing (IAST) combine les approches DAST et SAST, tandis que la Software Composition Analysis (SCA) peut également traiter les problèmes de configuration des applications susceptibles d’être exploités. Certaines dépendances et bibliothèques logicielles présentent aussi des vulnérabilités connues : c’est là qu’interviennent les fonctionnalités de gestion des vulnérabilités.
Voir les meilleurs outils de gestion des vulnérabilités
3 principaux outils DAST
Invicti
Invicti, anciennement connu sous le nom de Netsparker, est réputé pour sa technologie d’analyse avancée et sa couverture complète. Il offre une détection précise des vulnérabilités, y compris des problèmes complexes, ainsi que des rapports détaillés pour une correction immédiate et efficace. Son interface conviviale et ses solides capacités d’automatisation en font l’un des choix les plus populaires auprès des professionnels de la sécurité.
Veracode
Veracode est reconnu pour sa plateforme complète de sécurité des applications, qui inclut des capacités d’analyse dynamique. Elle combine le DAST avec l’analyse statique (SAST) et l’analyse de la composition logicielle (SCA) afin d’offrir une approche globale de la sécurité des applications. La précision de pointe, l’évolutivité et les capacités d’intégration de Veracode en font un choix privilégié pour les entreprises à la recherche de solutions de test de sécurité de bout en bout.
Acunetix
Acunetix se distingue par son puissant moteur d’analyse et sa détection complète des vulnérabilités. Il offre un large éventail de tests de sécurité automatisés, dont le DAST, afin d’identifier les vulnérabilités courantes et avancées des applications web. Son interface intuitive, ses solides fonctionnalités de reporting et ses contrôles étendus en font l’un des meilleurs choix pour les entreprises à la recherche de tests efficaces de la sécurité des applications web.
À lire :
- meilleurs outils DevSecOps
- meilleurs outils DevOps d’analyse des vulnérabilités des sites web et des applications
En résumé : Dynamic Application Security Testing (DAST)
Maintenir la sécurité des applications web dans l’environnement actuel, marqué par l’évolution constante des menaces, nécessite des approches de sécurité tout aussi dynamiques. La stratégie de sécurité des applications web d’une entreprise doit donc intégrer les techniques DAST. Le DAST offre une évaluation réaliste et approfondie de la sécurité des applications en simulant de véritables tentatives de piratage, ce qui permet aux entreprises de détecter les faiblesses de manière proactive. Les entreprises peuvent rendre leur couverture de sécurité des applications encore plus complète en intégrant le DAST à d’autres méthodes de test de sécurité, comme le SAST.
Il existe des produits DAST immédiatement disponibles, dotés de puissantes méthodes d’analyse, d’une identification précise des vulnérabilités et d’interfaces conviviales. Invicti, Veracode et Acunetix font partie des solutions DAST à envisager, mais les outils de sécurité du code et des applications évoluent constamment, et d’autres options existent également.
Ajouter le DAST au plan de sécurité d’une entreprise améliorera sa posture de sécurité, protégera les données importantes et fournira un environnement sécurisé aux utilisateurs et aux parties prenantes.
À lire : meilleures solutions de pare-feu pour applications web (WAF)