

















Lorsque les télétravailleurs connectent leurs ordinateurs portables, ordinateurs de bureau, tablettes et téléphones personnels (BYOD) aux ressources de l’entreprise, le risque augmente considérablement. Ces appareils échappent à la gestion directe de l’entreprise et offrent aux gangs de ransomwares des plateformes incontrôlées pour chiffrer les données.
Les ransomwares ne constituent qu’une menace parmi tant d’autres et, à mesure que les équipes de sécurité éliminent les principaux vecteurs d’attaque, les adversaires changeront de tactique. Bien sûr, pour provoquer ce changement de tactique, il faut d’abord éliminer les accès faciles dont ces gangs de ransomwares profitent actuellement.
La plupart des compromissions exploitent des appareils non gérés
Le quatrième rapport annuel de Microsoft, Digital Defense Report 2023 révèle que 80 % de toutes les compromissions par ransomware proviennent d’appareils non gérés et que 60 % de ces attaques utilisent le chiffrement à distance. Cela soulève naturellement trois questions importantes : que sont les appareils non gérés ? Comment fonctionne le chiffrement à distance ? Quels appareils non gérés les attaquants utilisent-ils ?
Que sont les appareils non gérés ?
Les appareils non gérés sont tous les appareils qui se connectent au réseau, aux ressources cloud ou à d’autres ressources sans bénéficier de contrôles de sécurité gérés par l’entreprise. Greg Fitzerald, cofondateur de Sevco Security, a déclaré à eSecurity Planet que leur récente étude State of the Cybersecurity Attack Surface avait révélé que « 11 % de l’ensemble des actifs informatiques ne disposent pas d’une protection des terminaux ».
Ces 11 % comprennent notamment le problème courant et récurrent des anciens terminaux négligés, tels que les ordinateurs portables, les ordinateurs de bureau et les appareils mobiles. Cette catégorie inclut également les routeurs, les commutateurs et les appareils de l’Internet des objets (IoT) qui ne peuvent pas installer de solutions traditionnelles de protection des terminaux, comme un antivirus (AV) ou des solutions de détection et réponse sur les terminaux (EDR).
Les appareils BYOD constituent une autre source importante d’appareils non gérés, propre à notre environnement de travail post-pandémie, puisque de nombreux télétravailleurs se connectent aux ressources de l’entreprise à l’aide de leurs propres appareils. Selon le National Bureau of Economic Research, 42,8 % des salariés américains travaillent à domicile à temps partiel ou à temps plein, ce qui fait peser une charge considérable sur les équipes de sécurité, qui doivent sécuriser les accès à une grande variété d’actifs gérés et non gérés.
Comment fonctionne le chiffrement à distance ?
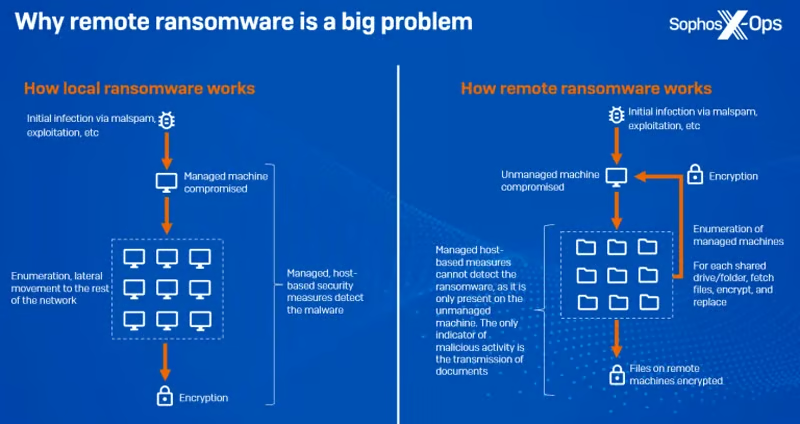
Le chiffrement à distance chiffre les données d’un appareil situé au-delà du périmètre des solutions de sécurité qui surveillent les activités malveillantes. Les antivirus, solutions EDR, solutions de détection et réponse étendues (XDR), systèmes de prévention des intrusions (IPS) et pare-feu de nouvelle génération (NGFW) surveillent les terminaux et les réseaux à la recherche de signes d’activité malveillante, notamment de types de ransomwares.
À mesure que la sécurité des terminaux s’est améliorée, les attaquants ont compris que ces solutions de sécurité ne fonctionnaient que dans deux conditions. Soit la protection contre les ransomwares doit être installée sur un terminal, soit les indicateurs de compromission associés aux ransomwares doivent transiter par une solution de surveillance (NGFW, IPS, etc.).
Les terminaux non gérés ne disposent pas de protections installées, et l’exfiltration et le remplacement de fichiers par un ransomware imitent le trafic normal d’accès aux données entre le terminal non géré et la ressource de données du réseau. L’équipe Sophos X-Ops a mis en évidence ce problème dans un article de blog récent, qui explique comment le chiffrement à distance échappe à plusieurs couches de sécurité réseau.
Quels appareils non gérés les attaquants utilisent-ils ?
Les attaquants utilisent probablement le BYOD, et les recherches l’étayent indirectement. Les attaquants spécialisés dans les ransomwares cherchent à obtenir l’accès à des appareils disposant de suffisamment de mémoire locale pour effectuer un chiffrement gourmand en ressources.
La Cybersecurity and Infrastructure Security Agency (CISA) des États-Unis estime que 90 % de toutes les attaques réussies commencent par de l’hameçonnage, ce qui désigne les appareils des utilisateurs plutôt que les routeurs, les appareils IoT et autres types de terminaux non gérés. Même si les attaquants se déplacent souvent latéralement, les appareils réseau et les appareils IoT ne disposent pas non plus de la mémoire nécessaire pour servir de plateformes courantes à un chiffrement de grande ampleur.
Les bonnes pratiques d’installation des logiciels de sécurité commencent par les appareils principaux des utilisateurs. Ceux-ci n’utilisent généralement pas d’anciens appareils lents pour consulter leurs e-mails, et ces appareils ne disposent généralement pas de la puissance de calcul nécessaire aux attaquants pour effectuer un chiffrement à distance. Le BYOD reste donc la source la plus probable de chiffrement à distance.
Comment bloquer les attaques provenant d’appareils non gérés
Pour bloquer les ransomwares opérant depuis des sources non gérées, il faut éliminer les connexions non gérées ou détecter et bloquer les processus d’extraction et de remplacement de fichiers. Divers outils peuvent être utilisés pour les étapes clés de ces processus : ajouter des connexions gérées pour les appareils BYOD, surveiller le trafic et les sources de données, et éliminer les actifs d’entreprise non gérés.
Ajouter des connexions gérées pour les appareils BYOD
Ajoutez des connexions gérées aux appareils BYOD afin d’éviter les connexions totalement non surveillées et non gérées. Les pare-feu accordent souvent une confiance implicite aux connexions de réseau privé virtuel (VPN) et aux connexions de bureau à distance (RD). Choisissez donc plutôt une solution de sécurité qui étend explicitement la sécurité aux appareils BYOD, notamment les suivantes :
- infrastructure de postes de travail virtuels (VDI) contrôle le risque lié au BYOD grâce à un terminal entièrement contrôlé qui élimine la plupart des besoins de transfert de fichiers.
- L’isolation du navigateur limite le risque lié au BYOD grâce à une application conteneurisée qui fonctionne comme une infrastructure de postes de travail virtuels sur l’appareil BYOD afin de limiter les transferts de fichiers et les accès.
- contrôle d’accès au réseau (NAC) peut réduire le risque lié au BYOD grâce à l’évaluation de l’état des terminaux, à la mise en quarantaine des appareils et à la surveillance du trafic.
Ces solutions assurent un contrôle indirect et direct des appareils BYOD sans qu’il soit nécessaire d’installer des protections de terminaux directement sur ces appareils.
Surveiller le trafic et les sources de données
Surveillez le trafic et les sources de données afin de détecter l’accès aux fichiers et leur remplacement par un ransomware. Les VPN et IPS de base se concentrent sur les connexions entre les ressources internes et les menaces externes, ignorant ainsi les appareils réseau ou les connexions VPN de confiance.
Cependant, l’accès aux fichiers et leur remplacement génèrent un volume élevé de trafic, ce qui déclenche la détection dans les solutions de sécurité plus récentes, notamment les suivantes :
- XDR peut surveiller le trafic et détecter une augmentation de l’accès aux fichiers et de leur transmission.
- NGFW peut déchiffrer et inspecter le trafic VPN afin de surveiller l’exfiltration de fichiers et de détecter les hausses de trafic ainsi que les anomalies.
- L’analyse du comportement des utilisateurs et des entités (UEBA) peut détecter, suivre et bloquer les accès inhabituels aux données sensibles.
- Les passerelles web sécurisées (SWG) peuvent parfois inspecter le trafic et détecter une augmentation du trafic ainsi que les anomalies.
La détection des anomalies, souvent améliorée par l’intelligence artificielle, peut à la fois améliorer la détection et bloquer les activités, mais uniquement lorsque le trafic transite par ces appareils.
En outre, certaines solutions de protection des terminaux offrent des fonctions de surveillance des fichiers, comme Sophos CryptoGuard, qui suivent l’état de chaque fichier sur le terminal. Plutôt que d’essayer de détecter et de bloquer les activités malveillantes, ces outils surveillent l’intégrité des fichiers et détectent le remplacement de fichiers non chiffrés par des fichiers chiffrés.
Ces outils avancés peuvent autoriser le chiffrement local légitime. Toutefois, lorsque l’outil de sécurité ne peut pas visualiser l’ensemble du processus (par exemple, en cas de chiffrement à distance), la protection du terminal bloque l’adresse IP distante et restaure le fichier dans son état d’origine, non chiffré.
Éliminer les actifs d’entreprise non gérés
Localisez les appareils d’entreprise non gérés, puis ajoutez des contrôles ou limitez strictement les accès vers et depuis ces appareils à l’aide d’outils tels que les suivants :
- gestion des actifs (ITAM) et les outils de découverte des actifs localisent les appareils d’entreprise non gérés afin d’y installer des logiciels de sécurité pour la protection des terminaux.
- gestion de la surface d’attaque (ASM) combinent la découverte des actifs, la gestion des vulnérabilités et la simulation de compromission et d’attaque, pour le réseau comme pour le cloud.
- sécurité de l’IoT protège contre les attaques directes visant les appareils IoT.
- La segmentation du réseau isole les appareils IoT ou anciens qui ne peuvent pas prendre en charge d’autres solutions de sécurité, afin d’empêcher les connexions non surveillées.
Même si le BYOD représente un risque plus probable, le contrôle des actifs reste fondamental pour la sécurité, et il faut traiter le risque posé par les 11 % d’appareils non gérés.
En résumé : traiter les risques liés au BYOD
Les attaquants exploitent volontiers les appareils non gérés pour effectuer à distance le chiffrement par ransomware, à l’insu d’outils de sécurité pourtant efficaces. Toute organisation dépourvue d’une découverte efficace des actifs expose des actifs non gérés présents sur son réseau, mais le BYOD constitue aujourd’hui le risque le plus probable, tant pour les attaques par ransomware que pour le chiffrement à distance.
Heureusement, les connexions gérées et les données surveillées permettent de relever ces défis et d’assurer une protection efficace contre les menaces les plus pressantes d’aujourd’hui, ainsi qu’à l’avenir, à mesure que les attaquants changeront de tactique. Maîtrisez dès maintenant les risques liés au BYOD pour améliorer la visibilité et compliquer la tâche des gangs de ransomwares.
une solution de sécurité zero trust qui assure une surveillance et une vérification continues.