

















Wenn Remote-Mitarbeiter Laptops, Desktop-PCs, Tablets und Smartphones im Rahmen von Bring Your Own Device (BYOD) mit Unternehmensressourcen verbinden, steigt das Risiko dramatisch. Diese Geräte stehen außerhalb der direkten Kontrolle des Unternehmens und bieten einer Ransomware-Gruppe unkontrollierte Plattformen zur Verschlüsselung von Daten.
Ransomware ist weiterhin nur eine von vielen verschiedenen Bedrohungen, und während Sicherheitsteams wichtige Angriffsvektoren beseitigen, werden Angreifer ihre Taktik ändern. Um eine solche Änderung der Taktik herbeizuführen, muss man natürlich zunächst den einfachen Zugang beseitigen, den diese Ransomware-Gruppen derzeit genießen.
Die meisten Kompromittierungen nutzen nicht verwaltete Geräte aus
Microsofts vierter jährlicher Digital Defense Report für 2023 zeigt, dass 80 % aller Ransomware-Kompromittierungen von nicht verwalteten Geräten ausgehen und dass bei 60 % dieser Angriffe eine Fernverschlüsselung zum Einsatz kommt. Daraus ergeben sich natürlich drei wichtige Fragen: Was sind nicht verwaltete Geräte? Wie funktioniert Fernverschlüsselung? Welche nicht verwalteten Geräte nutzen Angreifer?
Was sind nicht verwaltete Geräte?
Nicht verwaltete Geräte sind alle Geräte, die ohne eine vom Unternehmen kontrollierte Sicherheitslösung eine Verbindung zum Netzwerk, zu Cloud-Ressourcen oder zu anderen Ressourcen herstellen. Greg Fitzerald, Mitgründer von Sevco Security, erklärte gegenüber eSecurity Planet, dass die aktuelle Studie State of the Cybersecurity Attack Surface des Unternehmens ergeben habe: „11 % aller IT-Ressourcen verfügen nicht über einen Endpoint-Schutz.“
Zu diesen 11 % gehören unter anderem das häufige und immer wiederkehrende Problem übersehener älterer Endgeräte wie Laptops, Desktop-PCs und Mobilgeräte. Zu dieser Kategorie gehören auch Router, Switches und Internet-of-Things-Geräte (IoT), auf denen kein herkömmlicher Endpoint-Schutz wie Antivirensoftware (AV) oder Endpoint Detection and Response (EDR) installiert werden kann.
BYOD-Geräte stellen in unserer Arbeitswelt nach der Pandemie eine weitere bedeutende Quelle nicht verwalteter Geräte dar, da viele Remote-Mitarbeiter mit ihren eigenen Geräten auf Unternehmensressourcen zugreifen. Nach Angaben des National Bureau of Economic Research arbeiten 42,8 % der US-amerikanischen Beschäftigten teilweise oder vollständig von zu Hause aus. Das stellt Sicherheitsteams vor die enorme Herausforderung, den Zugriff auf eine Vielzahl kontrollierter und unkontrollierter Ressourcen abzusichern.
Wie funktioniert Fernverschlüsselung?
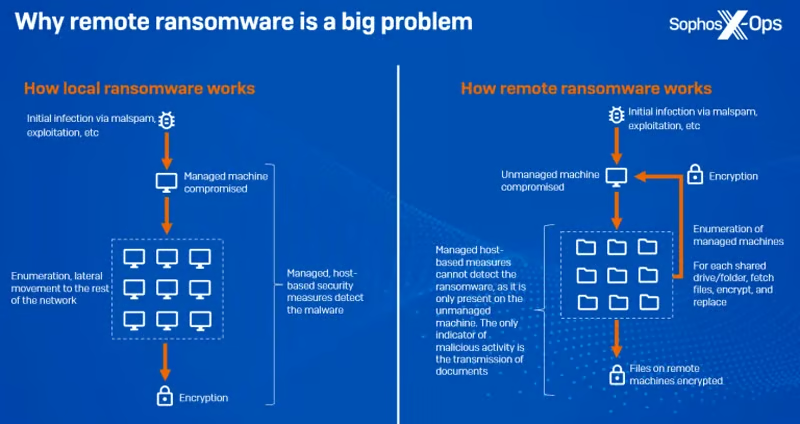
Bei der Fernverschlüsselung wird Ransomware-Verschlüsselung auf einem Gerät ausgeführt, das außerhalb der Reichweite der Sicherheitslösungen liegt, die auf bösartige Aktivitäten überwachen. Installierte Antivirenprogramme, EDR, Extended Detection and Response (XDR), Intrusion-Prevention-Systeme (IPS) und Firewalls der nächsten Generation (NGFW) überwachen Endpunkte und Netzwerke auf Anzeichen bösartiger Aktivitäten – insbesondere auf Ransomware-Arten.
Mit der Verbesserung der Endpoint-Sicherheit erkannten Angreifer, dass diese Sicherheitslösungen nur unter zwei Bedingungen funktionieren. Entweder muss der Ransomware-Schutz auf einem Endpunkt installiert sein, oder die Indicators of Compromise für Ransomware müssen eine Überwachungslösung (NGFW, IPS usw.) durchlaufen.
Nicht verwalteten Endpunkten fehlt der installierte Schutz, und die Exfiltration und der Austausch von Ransomware-Dateien ahmen den normalen Datenzugriffsverkehr zwischen dem nicht verwalteten Endpunkt und der Netzwerkdatenressource nach. Das Sophos-X-Ops-Team wies in einem aktuellen Blogbeitrag, der beschreibt, wie Fernverschlüsselung mehrere Ebenen der Netzwerksicherheit umgeht, auf dieses Problem hin.
Welche nicht verwalteten Geräte nutzen Angreifer?
Angreifer nutzen wahrscheinlich BYOD; die Forschung stützt diese Annahme indirekt. Ransomware-Angreifer suchen nach Zugriff auf Geräte mit ausreichend lokalem Speicher, um ressourcenintensive Verschlüsselung durchzuführen.
Die US-amerikanische Cybersecurity and Infrastructure Security Agency (CISA) schätzte, dass 90 % aller erfolgreichen Angriffe mit Phishing beginnen. Das deutet auf die Geräte der Benutzer und nicht auf Router, IoT-Geräte oder andere Arten nicht verwalteter Endpunkte hin. Angreifer bewegen sich zwar häufig seitlich durch das Netzwerk, doch Netzwerkgeräte und IoT-Geräte verfügen ebenfalls nicht über den erforderlichen Speicher, um gängige Plattformen für Verschlüsselung in großem Umfang zu sein.
Die Best Practice bei der Installation von Sicherheitssoftware beginnt mit den primären Benutzergeräten. Benutzer verwenden in der Regel keine alten und langsamen Legacy-Geräte zum Abrufen ihrer E-Mails, und diesen Geräten fehlt typischerweise die Rechenleistung, die Angreifer für eine Fernverschlüsselung benötigen. Daher bleibt BYOD die wahrscheinlichste Quelle für Fernverschlüsselung.
So blockieren Sie Angriffe von nicht verwalteten Geräten
Um Ransomware auf nicht verwalteten Quellen zu blockieren, müssen Sie nicht verwaltete Verbindungen beseitigen oder die Prozesse zur Dateiextraktion und zum Dateiaustausch erkennen und blockieren. Für die entscheidenden Schritte dieser Prozesse stehen verschiedene Tools zur Verfügung: verwaltete Verbindungen für BYOD-Geräte hinzufügen, Datenverkehr und Quellen überwachen und nicht verwaltete Unternehmensressourcen beseitigen.
Verwaltete Verbindungen für BYOD-Geräte hinzufügen
Fügen Sie BYOD-Geräten verwaltete Verbindungen hinzu, um vollständig unbeaufsichtigte und nicht verwaltete Verbindungen zu verhindern. Firewalls vertrauen Verbindungen über virtuelle private Netzwerke (VPN) und Remote-Desktop-Verbindungen (RD) häufig implizit. Wählen Sie stattdessen eine Sicherheitslösung, die den Schutz ausdrücklich auf BYOD ausweitet, etwa die folgenden:
- Virtuelle Desktop-Infrastruktur (VDI) reduziert das Risiko durch nicht verwaltete BYOD-Geräte mit einem vollständig kontrollierten Endpunkt, der den Bedarf an Dateiübertragungen weitgehend beseitigt.
- Browser-Isolation verhindert BYOD-Risiken durch eine containerisierte Anwendung, die als VDI auf dem BYOD-Gerät ausgeführt wird, um Dateiübertragungen und Zugriffe zu begrenzen.
- Netzwerkzugriffskontrolle (NAC) kann BYOD-Risiken durch die Bewertung des Endpunktstatus, die Quarantäne von Geräten und die Überwachung des Datenverkehrs reduzieren.
Diese Lösungen ermöglichen sowohl eine indirekte als auch eine direkte Kontrolle über BYOD-Geräte, ohne dass der Endpunktschutz direkt auf den BYOD-Geräten installiert werden muss.
Datenverkehr und Quellen überwachen
Überwachen Sie Datenverkehr und Datenquellen, um den Zugriff auf Ransomware-Dateien und deren Austausch zu erkennen. Herkömmliche VPNs und IPS konzentrieren sich auf die Verbindungen zwischen internen Ressourcen und externen Bedrohungen und ignorieren dabei Netzwerkgeräte oder vertrauenswürdige VPN-Verbindungen.
Der Zugriff auf Dateien und deren Austausch erzeugen jedoch ein hohes Datenverkehrsaufkommen, das bei neueren Sicherheitslösungen Erkennungen auslöst, etwa bei den folgenden:
- XDR kann den Datenverkehr überwachen und eine Zunahme der Dateiabrufe und Dateiübertragungen erkennen.
- NGFWs können VPN-Datenverkehr entschlüsseln und untersuchen, um die Exfiltration von Dateien zu überwachen sowie zunehmenden und anomalen Datenverkehr zu erkennen.
- Verhaltensanalysen von Benutzern und Entitäten (UEBA) können ungewöhnliche Zugriffe auf sensible Daten erkennen, verfolgen und blockieren.
- Sichere Web-Gateways (SWG) können den Datenverkehr teilweise untersuchen und möglicherweise zunehmenden und anomalen Datenverkehr erkennen.
Anomalieerkennung, die häufig durch den Einsatz künstlicher Intelligenz verbessert wird, kann sowohl die Erkennung optimieren als auch Aktivitäten blockieren – allerdings nur, wenn der Datenverkehr über diese Geräte geleitet wird.
Darüber hinaus bieten einige Endpoint-Schutzlösungen wie Sophos CryptoGuard Funktionen zur Dateiüberwachung, die den Status jeder Datei auf dem Endpunkt verfolgen. Statt bösartige Aktivitäten zu erkennen und zu blockieren, überwachen diese Tools die Dateiintegrität und erkennen, wenn verschlüsselte Dateien unverschlüsselte Dateien ersetzen.
Diese fortschrittlichen Tools können legitime lokale Verschlüsselung zulassen. Kann das Sicherheitstool jedoch nicht den gesamten Prozess einsehen (z. B. bei Fernverschlüsselung), blockiert der Endpunktschutz die Remote-IP-Adresse und setzt die Datei auf ihren ursprünglichen, unverschlüsselten Zustand zurück.
Nicht verwaltete Unternehmensressourcen beseitigen
Ermitteln Sie nicht verwaltete Unternehmensgeräte und fügen Sie entweder Kontrollen hinzu oder beschränken Sie den Zugriff auf diese Geräte und von ihnen aus mithilfe von Tools wie den folgenden rigoros:
- Asset-Management (ITAM) und Tools zur Asset-Erkennung ermitteln nicht verwaltete Unternehmensgeräte, um Sicherheitssoftware für den Endpunktschutz zu installieren.
- Angriffsflächenmanagement (ASM) kombiniert Asset-Erkennung, Schwachstellenmanagement sowie Breach-and-Attack-Simulation für das Netzwerk und die Cloud.
- IoT-Sicherheit schützt vor direkten Angriffen auf IoT-Geräte.
- Netzwerksegmentierung isoliert IoT- oder ältere Geräte, die keine anderen Sicherheitslösungen unterstützen, um unbeaufsichtigte Verbindungen zu verhindern.
Auch wenn BYOD ein wahrscheinlicheres Risiko darstellen mag, bleibt die Kontrolle über Assets grundlegend für die Sicherheit, und das von den 11 % nicht verwalteten Geräten ausgehende Risiko muss bewältigt werden.
Fazit: BYOD-Risiken bewältigen
Angreifer nutzen nicht verwaltete Geräte bereitwillig, um außerhalb des Sichtfelds ansonsten wirksamer Sicherheitstools Ransomware per Fernzugriff zu verschlüsseln. Jede Organisation ohne wirksame Asset-Erkennung riskiert nicht verwaltete Ressourcen innerhalb des Netzwerks. BYOD stellt jedoch zumindest heute das wahrscheinlichere Risiko sowohl für Ransomware-Angriffe als auch für Fernverschlüsselung dar.
Glücklicherweise können verwaltete Verbindungen und überwachte Daten diese Herausforderungen bewältigen und sowohl beim Schutz vor den aktuell dringlichsten Bedrohungen als auch künftig wirksam sein, wenn Angreifer ihre Taktik ändern. Kontrollieren Sie BYOD-Risiken jetzt, um die Transparenz zu verbessern und Ransomware-Gruppen die Ausführung ihrer Angriffe zu erschweren.
Für eine umfassendere Lösung für Zugriffs- und Datenkontrolle sollten Sie eine Zero-Trust-Sicherheitslösung in Betracht ziehen, die eine kontinuierliche Überwachung und Verifizierung durchführt.