

















リモートワーカーが私物のノートPC、デスクトップ、タブレット、スマートフォンを企業資産に接続すると、リスクは大幅に高まる。これらのデバイスは企業による直接的な管理の範囲外にあり、ランサムウェア集団にとって、データを暗号化するための監視されていない足場となる。
ランサムウェアは数ある脅威の一つにすぎず、セキュリティチームが主要な攻撃経路を排除すれば、攻撃者は手口を変える。もちろん、手口を変えさせるには、まずランサムウェア集団が現在享受している容易な侵入経路を確実に排除しなければならない。
侵害の大半は管理対象外のデバイスを悪用
Microsoftの年次報告書「2023年版デジタル防衛レポート」によると、すべてのランサムウェア侵害の80%は管理対象外のデバイスから発生し、そのうち60%の攻撃でリモート暗号化が使われている。これを踏まえると、重要な疑問が3つ浮かぶ。管理対象外のデバイスとは何か。リモート暗号化はどのように機能するのか。攻撃者はどの管理対象外デバイスを使うのか。
管理対象外のデバイスとは
管理対象外のデバイスとは、企業が管理するセキュリティ対策なしに、ネットワークやクラウドリソース、その他の資産に接続するあらゆるデバイスを指す。Sevco Securityの共同創業者Greg Fitzerald氏はeSecurity Planetに対し、同社の最近の調査「State of the Cybersecurity Attack Surface」で「IT資産全体の11%にエンドポイント保護が導入されていない」ことが判明したと明らかにした。
この11%には、見過ごされがちなノートPC、デスクトップ、モバイルデバイスなど、一般的かつ繰り返し問題となっているレガシーエンドポイントも含まれる。また、従来型のエンドポイント保護であるアンチウイルス(AV)やエンドポイントの検知と対応(EDR)ソリューションをインストールできないルーター、スイッチ、モノのインターネット(IoT)デバイスもこのカテゴリーに含まれる。
パンデミック後の働き方では、多くのリモートワーカーが自分のデバイスで企業リソースに接続するため、BYODデバイスも管理対象外デバイスの大きな発生源となっている。National Bureau of Economic Researchによると、米国の従業員の42.8%がフルタイムまたはパートタイムで在宅勤務しており、管理下・管理外を問わず多様な資産へのアクセスを保護するという大きな負担をセキュリティチームに強いている。
リモート暗号化の仕組み
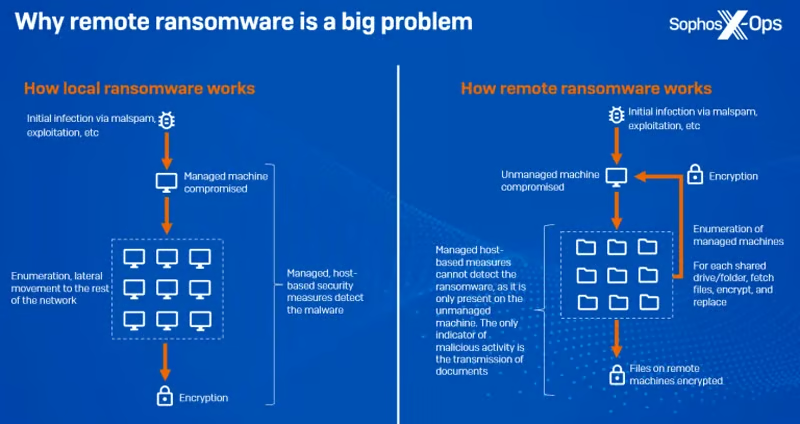
リモート暗号化とは、悪意ある活動を監視するセキュリティソリューションの対象外にあるデバイス上で、ランサムウェアによる暗号化を実行することだ。インストール済みのアンチウイルス、EDR、拡張検知と対応(XDR)、侵入防止システム(IPS)、次世代ファイアウォール(NGFW)は、エンドポイントやネットワーク上で、悪意ある活動の兆候、特にランサムウェアの種類を監視する。
エンドポイントセキュリティが向上すると、攻撃者は、こうしたセキュリティソリューションが機能するのは2つの条件のいずれかを満たす場合だけだと気づいた。すなわち、ランサムウェア保護がエンドポイントにインストールされているか、ランサムウェアの侵害指標が監視ソリューション(NGFW、IPSなど)を通過する必要がある。
管理対象外のエンドポイントには保護機能がインストールされておらず、ランサムウェアによるファイルの持ち出しと置き換えは、管理対象外のエンドポイントとネットワーク上のデータリソース間で行われる通常のデータアクセス通信を装う。Sophos X-Opsチームは、最近のブログ記事でこの問題を取り上げ、リモート暗号化が複数層のネットワークセキュリティをどのように回避するかを詳しく説明している。
攻撃者が利用する管理対象外デバイスとは
攻撃者はおそらくBYODを利用しており、調査結果も間接的にこれを裏付けている。ランサムウェア攻撃者は、負荷の大きい暗号化を実行できるだけの十分なローカルメモリを備えたデバイスへのアクセスを求める。
米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は、成功した攻撃の90%がフィッシングから始まると推定している。これは、ルーターやIoTなど他の種類の管理対象外エンドポイントではなく、ユーザーのデバイスが狙われることを示している。攻撃者はしばしばネットワーク内を横方向に移動するが、ネットワークデバイスやIoTも、大量の暗号化を実行するために必要なメモリを備えていない。
セキュリティソフトのインストールは、主要なユーザーデバイスから始めるのがベストプラクティスだ。通常、ユーザーはメールの確認に古くて動作の遅いレガシーデバイスを使わず、そうしたデバイスにはリモート暗号化を実行するために攻撃者が必要とする計算能力もない。したがって、リモート暗号化の最も可能性の高い発生源は、依然としてBYODである。
管理対象外デバイスによる攻撃を阻止する方法
管理対象外のソースで動作するランサムウェアを阻止するには、管理対象外の接続を排除するか、ファイルの抽出・置き換えプロセスを検知してブロックする。これらのプロセスの重要な手順には、BYODデバイスに管理対象の接続を追加する、データ通信とソースを監視する、管理対象外の企業資産を排除するといったさまざまなツールを利用できる。
BYODデバイスに管理対象の接続を追加する
完全に監視・管理されていない接続を防ぐため、BYODデバイスに管理対象の接続を追加する。ファイアウォールは仮想プライベートネットワーク(VPN)接続やリモートデスクトップ(RD)接続を暗黙に信頼することが多いため、代わりに次のようにBYODまで明示的にセキュリティの対象範囲を広げるソリューションを選ぶ。
- 仮想デスクトップインフラストラクチャ(VDI)は、完全に管理されたエンドポイントによって管理対象外のBYODのリスクを抑え、ファイル転送の必要性を大幅に減らす。
- ブラウザー分離は、BYODデバイス上で動作するVDIのようなコンテナ化アプリケーションによってBYODのリスクを防ぎ、ファイル転送とアクセスを制限する。
- ネットワークアクセス制御(NAC)は、エンドポイントの状態評価、デバイスの隔離、通信の監視によってBYODのリスクを低減できる。
これらのソリューションは、BYODデバイスにエンドポイント保護を直接インストールすることなく、BYODデバイスを間接的・直接的に制御できる。
データ通信とソースを監視する
ランサムウェアによるファイルへのアクセスと置き換えを検知するため、データ通信とデータソースを監視する。基本的なVPNやIPSは、内部リソースと外部の脅威との間の接続に重点を置くため、ネットワークデバイスや信頼されたVPN接続は見過ごされる。
しかし、ファイルへのアクセスと置き換えは大量の通信を発生させるため、次のような新しいセキュリティソリューションでは検知のトリガーとなる。
- XDRは通信を監視し、ファイルへのアクセスやファイル送信の活動増加を検知できる。
- NGFWはVPN通信を復号・検査し、ファイルの持ち出しを監視するとともに、通信量の増加や異常を検知できる。
- ユーザーとエンティティの行動分析(UEBA)は、機密データへの異常なアクセスを検知、追跡、ブロックできる。
- セキュアウェブゲートウェイ(SWG)は、通信を検査し、通信量の増加や異常を検知できる場合がある。
人工知能によって強化されることの多い異常検知は、検知性能を向上させ、活動をブロックすることもできるが、それは通信がこうしたデバイスを経由する場合に限られる。
さらに、一部のエンドポイント保護ソリューションには、Sophos CryptoGuardのようにファイルを監視する機能があり、エンドポイント上の各ファイルの状態を追跡する。これらのツールは悪意ある活動を検知してブロックしようとするのではなく、ファイルの整合性を監視し、暗号化されたファイルが暗号化されていないファイルに置き換わったことを検知する。
こうした高度なツールを使えば、正当なローカル暗号化を許可できる。ただし、セキュリティツールがプロセス全体(リモート暗号化など)を確認できない場合、エンドポイント保護はリモートIPアドレスをブロックし、ファイルを元の暗号化されていない状態に戻す。
管理対象外の企業資産を排除する
管理対象外の企業デバイスを特定し、次のようなツールを使って管理機能を追加するか、それらのデバイスとの間のアクセスを厳しく制限する。
- 資産管理(ITAM)および資産検出ツールは、エンドポイント保護セキュリティソフトをインストールするため、管理対象外の企業デバイスを特定する。
- アタックサーフェス管理(ASM)ツールは、資産検出、脆弱性管理、侵害・攻撃シミュレーションを、ネットワークとクラウドの双方に組み合わせる。
- IoTセキュリティは、IoTデバイスへの直接攻撃を防ぐ。
- ネットワークセグメンテーションは、他のセキュリティソリューションに対応できないIoTデバイスやレガシーデバイスを分離し、監視されていない接続を防ぐ。
BYODのほうがより起こりやすいリスクをもたらす可能性はあるものの、資産の管理は依然としてセキュリティの基本であり、管理対象外デバイス11%がもたらすリスクにも対処しなければならない。
結論:BYODのリスクに対処する
攻撃者は、通常なら有効なセキュリティツールの目に触れない場所でリモートのランサムウェア暗号化を実行するため、管理対象外のデバイスを積極的に悪用する。効果的な資産検出機能を持たない組織はすべて、ネットワーク内の管理対象外資産によるリスクを抱えるが、少なくとも現時点では、BYODがランサムウェア攻撃とリモート暗号化の双方において、より起こりやすいリスクをもたらしている。
幸い、管理対象の接続と監視されたデータによって、こうした課題に対応し、現在最も差し迫った脅威から効果的に保護できる。さらに、攻撃者が手口を変えても、今後にわたって防御を維持できる。今すぐBYODのリスクを管理し、可視性を高め、ランサムウェア集団が攻撃を実行するための労力を増やそう。
継続的な監視と検証を行うゼロトラストセキュリティソリューションを検討してほしい。