

















Les chercheurs en sécurité continuent d’observer des groupes de hackers soutenus par des États développer des outils pour exploiter la vulnérabilité très médiatisée de la « vulnérabilité Log4j » apparue au grand jour le mois dernier, tandis que la Maison-Blanche et d’autres composantes du gouvernement fédéral cherchent des moyens de prendre les devants face à la menace.
Les chercheurs de Check Point Software ont déclaré cette semaine que le groupe iranien de menace persistante avancée APT35 cherche à exploiter la faille critique d’Apache Log4j pour diffuser un nouveau framework modulaire basé sur PowerShell, conçu pour assurer la persistance, recueillir des informations, communiquer avec un serveur de commande et de contrôle (C&C) et exécuter des commandes.
APT35 – également connu sous les noms de TA453, Phosphorus et Charming Kitten – faisait partie des nombreux groupes d’attaque soutenus par des États observés par les équipes de renseignement sur les menaces de Check Point, Microsoft et d’autres fournisseurs, qui cherchaient à exploiter la vulnérabilité quelques jours seulement après qu’elle a été rendue publique, le 9 décembre.
« Avec l’apparition de la vulnérabilité de sécurité Log4j, nous avons déjà vu plusieurs acteurs malveillants, principalement motivés par des considérations financières, l’ajouter immédiatement à leur arsenal d’exploitation », ont écrit les chercheurs de Check Point dans un article de blog cette semaine. « Il n’est pas surprenant que certains acteurs soutenus par des États aient également considéré cette nouvelle vulnérabilité comme une occasion de frapper avant que les cibles potentielles aient identifié et corrigé les systèmes concernés. »
Une menace importante : Log4Shell
La faille de Log4j – également connue sous le nom de Log4Shell et référencée sous le numéro CVE-2021-44228 – constitue une menace importante en raison de l’utilisation très répandue de Log4j dans les entreprises et du grand nombre de serveurs et de services cloud qui pourraient être exposés à la vulnérabilité zero-day. Log4j, un outil open source gratuit et largement distribué de l’Apache Software Foundation, sert à journaliser les événements, et la faille touche les versions 2.0 à 2.14.1.
Les spécialistes de la sécurité ont déclaré que la menace posée par Log4Shell était particulièrement élevée, non seulement en raison de l’étendue de l’utilisation de l’outil, mais aussi parce que la vulnérabilité peut être exploitée très facilement. Il suffit aux acteurs malveillants d’envoyer une chaîne contenant le code malveillant, qui est analysée et journalisée par Log4j avant d’être chargée sur un serveur. Les hackers peuvent alors prendre le contrôle du système exécutant le logiciel, créant ainsi une plateforme pour lancer leurs attaques.
Plusieurs correctifs, outils de détection et « vaccins » ont été publiés dans les semaines qui ont suivi la divulgation de Log4Shell pour résoudre le problème. L’entreprise de cybersécurité Oxeye a présenté cette semaine Ox4Shell, un outil open source gratuit de désobfuscation des charges utiles, conçu pour révéler les charges utiles cachées utilisées activement par des acteurs malveillants afin de tromper les outils et les équipes de sécurité et d’éviter la détection de leurs attaques Log4Shell. Ox4Shell, qui serait la première d’une série de solutions prévues pour contrer les menaces exploitant la faille de Log4j, est disponible sur GitHub.
À lire également : Comment les hackers utilisent des charges utiles pour prendre le contrôle de votre machine
Un problème de sécurité à long terme
Malgré ces efforts, des experts du secteur et des responsables gouvernementaux ont déclaré que Log4Shell resterait un problème à long terme. Jen Easterly, directrice de la Cybersecurity and Infrastructure Security Agency (CISA) fédérale, aurait déclaré lors d’une conférence de presse que les responsables de l’agence « s’attendent à ce que Log4Shell soit utilisé dans des intrusions encore longtemps ».
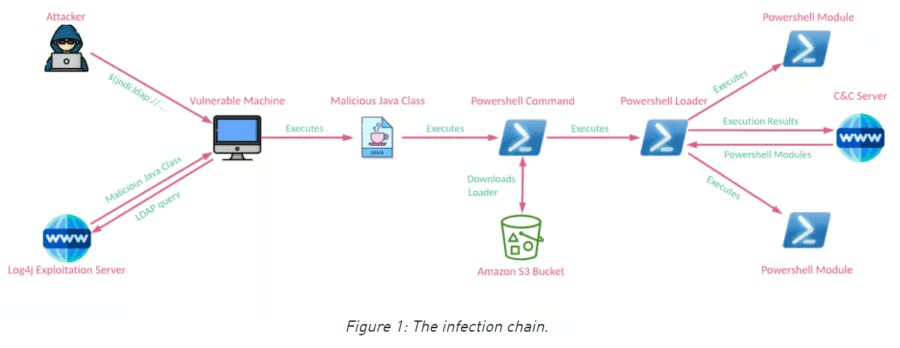
Le framework d’APT35 basé sur PowerShell – baptisé CharmPower – repose sur JNDI Exploit Kits, qui a été retiré de GitHub en raison de sa popularité fulgurante après la divulgation de Log4Shell, selon Check Point. Les attaquants utilisant ce framework exploitent un système en envoyant une requête spécialement conçue à un appareil de la victime exposé sur Internet. Une fois l’exploitation réalisée, le serveur d’exploitation crée et renvoie une classe Java malveillante – qui exécute une commande PowerShell – afin qu’elle soit exécutée sur une machine vulnérable, puis télécharge finalement un module PowerShell.
Le module communique avec le serveur C&C et exécute les commandes, notamment en validant la connexion réseau et en recevant, déchiffrant et exécutant les modules suivants, ont indiqué les chercheurs de Check Point.
Ils ont écrit que « la préparation de l’attaque par l’acteur avait manifestement été précipitée, puisqu’il a utilisé l’outil open source de base pour l’exploitation et fondé ses opérations sur une infrastructure antérieure, ce qui a facilité la détection et l’attribution de l’attaque ».
À lire également : Les meilleurs outils et logiciels de réponse aux incidents
Les efforts du gouvernement en matière de cybersécurité
L’administration Biden et d’autres entités gouvernementales s’efforcent d’atténuer les menaces liées à Log4Shell et de faire en sorte qu’un événement similaire ne puisse plus se reproduire. Le 13 janvier, la Maison-Blanche rencontrait un éventail d’entreprises technologiques, dont Apple, Meta, la société mère de Facebook, Microsoft et IBM, ainsi que des agences fédérales comme les ministères du Commerce, de la Défense et de la Sécurité intérieure, et la CISA, afin de discuter de la sécurité et des logiciels open source à la suite de la vulnérabilité de Log4j.
Lors de sa rencontre avec les journalistes, Easterly a déclaré que la CISA surveillait les acteurs malveillants qui tentaient d’exploiter Log4Shell et que « ces dernières semaines, nous avons observé une exploitation généralisée de Log4Shell par des acteurs criminels, qui l’utilisent pour installer des logiciels de minage de cryptomonnaies sur les ordinateurs des victimes ou pour prendre le contrôle de ces ordinateurs afin de les utiliser dans des botnets ».
Elle a toutefois déclaré : « À ce stade, nous n’avons pas observé d’intrusions importantes résultant de l’utilisation de Log4Shell. Cela peut s’expliquer par le fait que des adversaires sophistiqués ont déjà utilisé cette vulnérabilité pour exploiter des cibles et attendent simplement le moment opportun pour tirer parti de leur accès, lorsque les défenseurs des réseaux seront moins vigilants. »
Les efforts d’APT35 montrent la menace réelle de la faille
Cependant, Chris Morgan, analyste senior du renseignement sur les cybermenaces chez Digital Shadows, fournisseur de solutions de protection contre les risques numériques, a déclaré que la détection par Check Point de l’exploitation de Log4Shell par APT35 contredisait les déclarations d’Easterly et d’autres responsables de la CISA, selon lesquelles aucune intrusion importante n’était liée à la faille de Log4j.
« Cela met probablement en évidence les problèmes persistants liés à la divulgation des incidents et à la transparence, ainsi que le décalage qui peut exister entre l’activité des acteurs malveillants et sa découverte », a déclaré Morgan à eSecurity Planet, ajoutant que, comme l’a indiqué Easterly, « Log4Shell figurera sans aucun doute en bonne place dans les campagnes des acteurs malveillants pendant un temps considérable, et l’ampleur totale de l’impact de Log4Shell ne sera probablement pas connue avant plusieurs mois ».
Il a également souligné qu’APT35 avait utilisé le kit d’exploitation JNDI accessible au public, publié sur GitHub – puis retiré –, ce qui devrait probablement relancer le débat sur la politique de GitHub concernant les kits d’exploitation de preuve de concept (PoC) et les échantillons de malware hébergés sur le service.
« Github a modifié sa politique en juin 2021 pour autoriser le retrait de tels éléments afin de réduire le risque que les exploits soient utilisés dans des attaques réelles », a déclaré Morgan. « Cette décision était initialement liée au retrait d’un PoC signalé par un chercheur en sécurité pour les vulnérabilités ProxyLogon de Microsoft Exchange, ce qui a été vivement critiqué par de nombreux membres de la communauté de la sécurité. »
APT35 est un « exemple concret de la manière dont un exploit public peut rapidement tomber entre de mauvaises mains », a-t-il déclaré. Les « conclusions de Check Point pourraient justifier la décision de modifier leur politique ».
Les chercheurs ont écrit qu’à chaque publication d’une nouvelle vulnérabilité critique, la communauté de la sécurité informatique « retient son souffle jusqu’à ce que ses pires craintes se réalisent : des scénarios d’exploitation dans le monde réel, en particulier par des acteurs soutenus par des États. Comme nous l’avons montré dans cet article, dans le cas de la vulnérabilité de Log4j, l’attente n’a duré que quelques jours. La combinaison de sa simplicité et du grand nombre d’appareils vulnérables en a fait une vulnérabilité très attrayante pour des acteurs tels qu’APT35. »
Ils ont également indiqué que les acteurs malveillants utilisaient la même infrastructure, ou une infrastructure similaire, à celle de nombre de leurs attaques précédentes, mais qu’étant donné leur capacité à tirer parti de la vulnérabilité de Log4j et des « éléments de code de la porte dérobée CharmPower, les acteurs sont capables de changer rapidement de tactique et de développer activement différentes implémentations pour chaque étape de leurs attaques ».
À lire ensuite : Les meilleurs outils de gestion des vulnérabilités