

















Sicherheitsforscher beobachten weiterhin, wie staatlich unterstützte Hackergruppen Werkzeuge entwickeln, um die viel beachtete Log4j-Sicherheitslücke auszunutzen, die vergangenen Monat bekannt wurde – während das Weiße Haus und andere Teile der US-Bundesregierung nach Möglichkeiten suchen, der Bedrohung zuvorzukommen.
Die vom Iran unterstützte Advanced-Persistent-Threat-Gruppe APT35 versucht laut den Forschern von Check Point Software diese Woche, die kritische Apache-Log4j-Sicherheitslücke auszunutzen, um ein neues modulares, auf PowerShell basierendes Framework zu verbreiten, das auf Persistenz, das Sammeln von Informationen, die Kommunikation mit einem Command-and-Control-Server (C&C) und die Ausführung von Befehlen ausgelegt ist.
APT35 – auch bekannt als TA453, Phosphorus und Charming Kitten – gehörte zu mehreren von Nationalstaaten unterstützten Angriffsgruppen, die von Threat-Intelligence-Einheiten bei Check Point, Microsoft und anderen Anbietern beobachtet wurden, als diese wenige Tage nachdem die Sicherheitslücke am 9. Dezember öffentlich wurde nach Möglichkeiten suchten, sie auszunutzen.
„Mit dem Auftauchen der Log4j-Sicherheitslücke haben wir bereits beobachtet, wie mehrere Bedrohungsakteure – überwiegend mit finanziellen Motiven – sie sofort in ihr Arsenal für Angriffe aufgenommen haben“, schrieben die Check-Point-Forscher diese Woche in einem Blogbeitrag. „Es überrascht nicht, dass auch einige staatlich unterstützte Akteure diese neue Sicherheitslücke als Gelegenheit sahen, zuzuschlagen, bevor potenzielle Ziele die betroffenen Systeme identifiziert und gepatcht haben.“
Log4Shell: eine erhebliche Bedrohung
Die Log4j-Sicherheitslücke – auch als Log4Shell bekannt und unter CVE-2021-44228 geführt – stellt aufgrund der breiten Nutzung von Log4j in Unternehmen und der enormen Zahl an Servern und cloudbasierten Diensten, die der Zero-Day-Sicherheitslücke ausgesetzt sein könnten, eine erhebliche Bedrohung dar. Log4j, ein kostenloses und weit verbreitetes Open-Source-Tool der Apache Software Foundation, dient zur Protokollierung; die Sicherheitslücke betrifft die Versionen 2.0 bis 2.14.1.
Sicherheitsexperten erklärten, dass die von Log4Shell ausgehende Bedrohung nicht nur wegen der großen Verbreitung des Tools so hoch ist, sondern auch, weil sich die Sicherheitslücke so leicht ausnutzen lässt. Bedrohungsakteure müssen lediglich eine Zeichenfolge senden, die den Schadcode enthält. Diese wird von Log4j analysiert und protokolliert und anschließend in einen Server geladen. Hacker können dann die Kontrolle über das System erlangen, auf dem die Software läuft, und so eine Plattform für ihre Angriffe schaffen.
In den Wochen nach der Veröffentlichung von Log4Shell wurden zahlreiche Patches, Erkennungstools und „Impfstoffe“ veröffentlicht, um das Problem zu beheben. Das Cybersicherheitsunternehmen Oxeye stellte Ox4Shell vor, ein kostenloses Open-Source-Tool zur De-Obfuskierung von Payloads, das verborgene Payloads aufdecken soll, die von Angreifern aktiv eingesetzt werden, um Sicherheitstools und -teams zu täuschen und die Erkennung ihrer Log4Shell-Angriffe zu vermeiden. Ox4Shell, nach Angaben der Verantwortlichen die erste einer Reihe geplanter Lösungen zur Abwehr von Bedrohungen, die die Log4j-Sicherheitslücke ausnutzen, ist auf GitHub verfügbar.
Lesen Sie auch: Wie Hacker Payloads nutzen, um Ihren Rechner zu übernehmen
Ein langfristiges Sicherheitsproblem
Trotz dieser Bemühungen erklärten Branchenexperten und Regierungsvertreter, dass Log4Shell langfristig ein Problem bleiben werde. Jen Easterly, Direktorin der US-Bundesbehörde Cybersecurity and Infrastructure Security Agency (CISA), sagte Berichten zufolge während einer Pressekonferenz, die Behördenvertreter „erwarten, dass Log4Shell noch weit in der Zukunft bei Angriffen eingesetzt werden wird“.
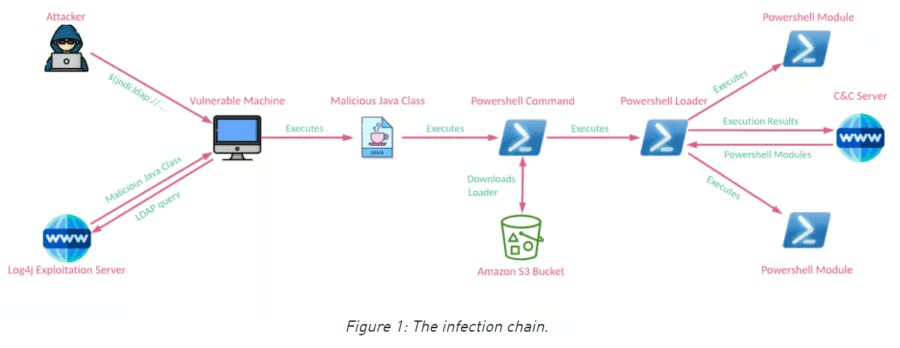
Das auf PowerShell basierende Framework von APT35 – genannt CharmPower – basiert auf JNDI Exploit Kits, die laut Check Point wegen ihrer sprunghaft gestiegenen Popularität nach der Veröffentlichung von Log4Shell von GitHub entfernt wurden. Angreifer, die das Framework einsetzen, greifen ein System an, indem sie eine speziell präparierte Anfrage an ein öffentlich erreichbares Gerät des Opfers senden. Nach der erfolgreichen Ausnutzung erstellt der Exploit-Server eine schädliche Java-Klasse und sendet sie zurück. Diese führt einen PowerShell-Befehl aus, der auf einem verwundbaren Rechner ausgeführt wird, und lädt schließlich ein PowerShell-Modul herunter.
Das Modul kommuniziert mit dem C&C-Server und führt die Befehle aus, darunter die Überprüfung der Netzwerkverbindung sowie der Empfang, die Entschlüsselung und die Ausführung nachgelagerter Module, erklärten die Check-Point-Forscher.
Sie schrieben, dass „der Angriffsaufbau des Akteurs offensichtlich überstürzt erfolgte, da er das grundlegende Open-Source-Tool für den Exploit verwendete und seine Aktivitäten auf einer früheren Infrastruktur aufbaute, wodurch der Angriff leichter zu erkennen und zuzuordnen war“.
Lesen Sie auch: Die besten Tools und Softwarelösungen für die Reaktion auf Sicherheitsvorfälle
Cybersicherheitsbemühungen der Regierung
Die Biden-Regierung und andere staatliche Stellen arbeiten daran, die Bedrohungen durch Log4Shell einzudämmen und sicherzustellen, dass sich etwas Ähnliches nicht wiederholen kann. Das Weiße Haus traf sich am 13. Januar mit einer Reihe von Technologieunternehmen, darunter Apple, Metas Mutterkonzern Facebook, Microsoft und IBM, sowie mit Bundesbehörden wie dem Handels-, Verteidigungs- und Heimatschutzministerium und der CISA, um nach dem Bekanntwerden der Log4j-Sicherheitslücke über Sicherheit und Open-Source-Software zu sprechen.
Während ihres Gesprächs mit Journalisten sagte Easterly, die CISA überwache Bedrohungsakteure, die versuchten, Log4Shell auszunutzen, und „in den vergangenen Wochen haben wir eine weit verbreitete Ausnutzung von Log4Shell durch kriminelle Akteure beobachtet, die damit Krypto-Mining-Software auf den Computern der Opfer installieren oder die Computer der Opfer für den Einsatz in Botnetzen übernehmen“.
Allerdings sagte sie: „Bislang haben wir keine Nutzung von Log4Shell beobachtet, die zu erheblichen Angriffen geführt hat. Das könnte daran liegen, dass hochentwickelte Angreifer diese Sicherheitslücke bereits genutzt haben, um Ziele auszunutzen, und nur darauf warten, ihren Zugriff einzusetzen, bis die Netzwerkverteidiger weniger aufmerksam sind.“
APT35 zeigt die reale Bedrohung durch die Sicherheitslücke
Chris Morgan, Senior-Analyst für Cyberbedrohungs-Intelligence beim Anbieter für Lösungen zum Schutz vor digitalen Risiken Digital Shadows, erklärte jedoch, die von Check Point entdeckte Ausnutzung von Log4Shell durch APT35 widerspreche den Aussagen von Easterly und anderen CISA-Vertretern, wonach kein erheblicher Angriff mit der Log4j-Sicherheitslücke in Verbindung stehe.
„Dies unterstreicht wahrscheinlich die anhaltenden Probleme bei der Offenlegung von Sicherheitsvorfällen und der Transparenz sowie die Verzögerung, die zwischen den Aktivitäten eines Bedrohungsakteurs und ihrer Entdeckung bestehen kann“, sagte Morgan gegenüber eSecurity Planet. Er fügte hinzu, wie Easterly bereits sagte: „Log4Shell wird zweifellos noch geraume Zeit eine zentrale Rolle in den Kampagnen von Bedrohungsakteuren spielen, und das volle Ausmaß der Auswirkungen von Log4Shell wird wahrscheinlich erst in einigen Monaten bekannt sein.“
Er wies außerdem darauf hin, dass APT35 das öffentlich verfügbare JNDI-Exploit-Kit verwendet habe, das auf GitHub veröffentlicht und inzwischen wieder entfernt wurde. Dies werde wahrscheinlich die Debatte über die Richtlinien von GitHub zu Proof-of-Concept-(PoC)-Exploit-Kits und Malware-Samples auf dem Dienst weiter anheizen.
„GitHub hat seine Richtlinien im Juni 2021 geändert, um die Entfernung solcher Elemente zu erlauben und dadurch das Risiko zu minimieren, dass die Exploits bei echten Angriffen eingesetzt werden“, sagte Morgan. „Diese Entscheidung stand ursprünglich im Zusammenhang mit der Entfernung eines PoC, den ein Sicherheitsforscher für die ProxyLogon-Sicherheitslücken in Microsoft Exchange veröffentlicht hatte und die von vielen Mitgliedern der Sicherheitsgemeinschaft scharf kritisiert wurde.“
APT35 sei ein „lebendes Beispiel dafür, wie ein öffentlich verfügbarer Exploit schnell in die falschen Hände geraten kann“, sagte er. Die „Erkenntnisse von Check Point könnten eine Rechtfertigung dafür liefern, dass die Änderung der Richtlinien die richtige Entscheidung war“.
Die Forscher schrieben, dass die InfoSec-Gemeinschaft bei jeder Veröffentlichung einer neuen kritischen Sicherheitslücke „den Atem anhält, bis ihre schlimmsten Befürchtungen wahr werden: Szenarien einer Ausnutzung in der realen Welt, insbesondere durch staatlich unterstützte Akteure. Wie wir in diesem Artikel gezeigt haben, betrug die Wartezeit im Fall der Log4j-Sicherheitslücke nur wenige Tage. Die Kombination aus ihrer Einfachheit und der großen Zahl verwundbarer Geräte machte diese Sicherheitslücke für Akteure wie APT35 sehr attraktiv.“
Sie wiesen außerdem darauf hin, dass die Bedrohungsakteure dieselbe oder eine ähnliche Infrastruktur wie bei vielen ihrer früheren Angriffe eingesetzt hätten. Aufgrund ihrer Fähigkeit, die Log4j-Sicherheitslücke auszunutzen, und dank „der Codebestandteile der CharmPower-Backdoor können die Akteure jedoch schnell umschalten und für jede Phase ihrer Angriffe aktiv unterschiedliche Implementierungen entwickeln“.
Weiterlesen: Die besten Tools für das Management von Sicherheitslücken