

















セキュリティ研究者らは、国家の支援を受けたハッカー集団が、先月大きく報じられたLog4jの脆弱性を悪用するツールを開発していることを引き続き確認している。ホワイトハウスや米連邦政府の各機関が脅威への先手を打つ方法を模索する中でのことだ。
Check Point Softwareの研究者らは今週、イランが支援する持続的標的型攻撃グループAPT35が、重大なApache Log4jの脆弱性を悪用して、永続化、情報収集、コマンド&コントロール(C&C)サーバーとの通信、コマンド実行を目的とする新たなモジュール型のPowerShellベースのフレームワークを配布しようとしていると明らかにした。
APT35(TA453、Phosphorus、Charming Kittenとしても知られる)は、Log4jの脆弱性が12月9日に公表された直後、Check Point、Microsoftなどのベンダーの脅威インテリジェンス部門が脆弱性の悪用方法を調査する中で確認された、国家に支援された複数の攻撃グループの1つだった。
「Log4jのセキュリティ脆弱性が出現して以来、主に金銭目的の複数の脅威アクターが、すぐにこれを悪用手段に加えるのを確認している」と、Check Pointの研究者らは今週、ブログ記事で記した。「一部の国家支援型アクターが、この新たな脆弱性を、標的になり得る組織が影響を受けるシステムを特定してパッチを適用する前に攻撃する機会と捉えたとしても、驚くには当たらない」
Log4Shellは重大な脅威
Log4Shellとしても知られ、CVE-2021-44228として追跡されているLog4jの脆弱性は、企業でLog4jが広く使われていることに加え、さらされる可能性のあるサーバーやクラウドベースのサービスが膨大な数に上るため、重大な脅威となっている。ゼロデイ脆弱性Log4jはApache Software Foundationが提供する無料で広く配布されたオープンソースツールで、ログ取得に使われる。今回の脆弱性はバージョン2.0から2.14.1に影響する。
セキュリティ専門家らは、Log4Shellによる脅威が非常に大きい理由について、このツールが広範囲で使われていることだけでなく、脆弱性を容易に悪用できる点も挙げている。脅威アクターは悪意あるコードを含む文字列を送信するだけでよい。その文字列はLog4jによって解析・記録され、サーバーに読み込まれる。ハッカーはその後、ソフトウェアを実行しているシステムを掌握し、攻撃を開始する基盤を構築できる。
問題に対処するため、Log4Shellの公表後数週間でパッチ、検知ツール、「ワクチン」が多数リリースされた。サイバーセキュリティ企業Oxeyeは今週、Ox4Shellを発表した。これは、悪意あるアクターがLog4Shell攻撃の検知を逃れるため、セキュリティツールや担当チームを混乱させようと積極的に使っている、隠されたペイロードを明らかにするための無料のオープンソース・ペイロード難読化解除ツールだ。Log4jの脆弱性を悪用する脅威に対抗するために予定されている一連のソリューションの第1弾だと当局者が説明するOx4Shellは、GitHubで入手できる。
関連記事:ハッカーはいかにペイロードを使ってマシンを乗っ取るのか
長期化するセキュリティ問題
こうした取り組みにもかかわらず、業界の専門家や政府当局者は、Log4Shellが長期的な問題であり続けると述べている。連邦サイバーセキュリティ・インフラセキュリティ庁(CISA)のJen Easterly長官は記者会見で、同庁の当局者は「今後もかなり長い間、侵入攻撃にLog4Shellが使われると予想している」と述べたという。
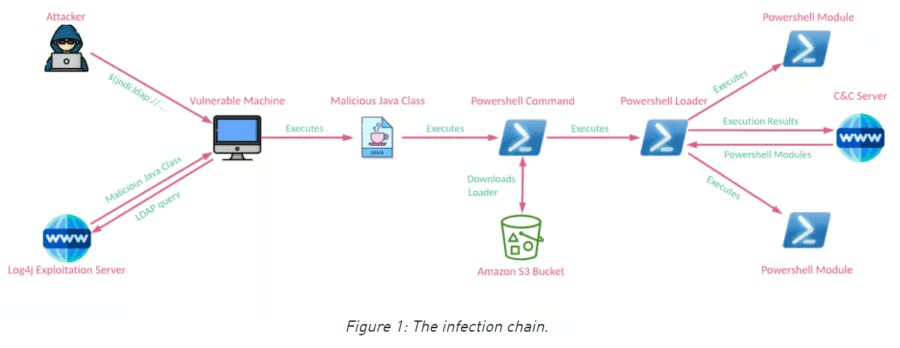
Check Pointによると、APT35のPowerShellベースのフレームワーク「CharmPower」はJNDI Exploit Kitsを基盤としている。JNDI Exploit Kitsは、Log4Shellの公表後に人気が急上昇したためGitHubから削除されている。フレームワークを使う攻撃者は、被害者のインターネット公開端末に細工したリクエストを送信してシステムを悪用する。悪用に成功すると、攻撃サーバーは悪意あるJavaクラスを作成して送り返す。このクラスはPowerShellコマンドを実行し、脆弱なマシン上で実行された後、最終的にPowerShellモジュールをダウンロードする。
このモジュールはC&Cサーバーと通信してコマンドを実行する。コマンドには、ネットワーク接続の確認や、後続モジュールの受信、復号、実行などが含まれると、Check Pointの研究者らは述べた。
研究者らは、「攻撃者の攻撃準備が明らかに急ごしらえだったのは、悪用に基本的なオープンソースツールを使い、以前のインフラを基盤に作戦を展開したためだ。その結果、攻撃の検知と帰属が容易になった」と記した。
政府のサイバーセキュリティ対策
バイデン政権などの政府機関は、Log4Shellによる脅威を軽減し、同様の事態が再び起こらないようにする取り組みを進めている。ホワイトハウスは1月13日、Apple、Facebookの親会社Meta、Microsoft、IBMなどのテクノロジー企業に加え、商務省、国防総省、国土安全保障省、CISAなどの連邦機関と、Log4jの脆弱性発覚を受けたセキュリティとオープンソースソフトウェアについて協議していた。
記者団との会合でEasterly氏は、CISAがLog4Shellの悪用を試みる脅威アクターを監視していると述べ、さらに「ここ数週間、犯罪アクターがLog4Shellを広範に悪用し、被害者のコンピューターに暗号資産マイニングソフトウェアをインストールしたり、ボットネットで使うために被害者のコンピューターを乗っ取ったりしているのを確認している」と語った。
ただし同氏は、「現時点では、Log4Shellの利用によって重大な侵入攻撃が発生した事例は確認していない。これは、高度な攻撃者がすでにこの脆弱性を使って標的を攻撃し、ネットワーク防御側の警戒が緩むまで、そのアクセスを利用するのを待っているためかもしれない」と述べた。
APT35の活動が示す脆弱性の現実的な脅威
しかし、デジタルリスク保護ソリューションベンダーDigital Shadowsのシニア・サイバー脅威インテリジェンスアナリストであるChris Morgan氏は、Check PointがAPT35によるLog4Shellの悪用を検知したことは、Log4jの脆弱性に関連する重大な侵入攻撃は確認されていないとするEasterly氏やCISAの他の当局者の発言と矛盾すると述べた。
Morgan氏はeSecurity Planetに対し、「これは、インシデントの公表と透明性をめぐる問題が続いていること、そして脅威アクターの活動と発見の間に遅れが生じる可能性を浮き彫りにしているのだろう」と語った。またEasterly氏の発言を引用し、「Log4Shellは今後かなりの期間、脅威アクターのキャンペーンで大きく取り上げられることは間違いなく、Log4Shellによる影響の全容が明らかになるのは、おそらく数カ月先になる」と付け加えた。
同氏はまた、APT35が、GitHub上で公開され、その後削除された、一般公開のJNDIエクスプロイトキットを使ったことにも言及した。これにより、GitHubがサービス上でPoC(概念実証)エクスプロイトキットやマルウェアのサンプルをホスティングすることに関する方針をめぐる議論が活発化する可能性が高い。
「GitHubは2021年6月、こうした項目が実際の攻撃に使われるリスクを最小限に抑えるため、削除を認める方針に変更した」とMorgan氏は述べた。「この決定はもともと、セキュリティ研究者が公開したProxyLogon Microsoft Exchangeの脆弱性に関するPoCの削除に関連するものだった。この削除はセキュリティコミュニティの多くから広く批判された」
APT35は「公開されたエクスプロイトが、いかに早く悪意ある者の手に渡り得るかを示す実例だ」と同氏は述べた。Check Pointの「調査結果は、同社の方針変更が正しい判断だった理由を裏付けるものになるかもしれない」とも語った。
研究者らは、新たな重大な脆弱性が公表されるたびに、情報セキュリティ(InfoSec)コミュニティは「最悪の懸念が現実になるまで息を潜める。特に国家支援型アクターによる現実世界での悪用といったシナリオだ。今回の記事で示したように、Log4jの脆弱性の場合、待ち時間はわずか数日だった。その単純さと、脆弱なデバイスが広範囲に存在することの組み合わせが、APT35のようなアクターにとって非常に魅力的な脆弱性にした」と記した。
研究者らはまた、脅威アクターが過去の多くの攻撃で使ったものと同じ、または類似したインフラを使用していたと指摘した。ただし、Log4jの脆弱性を利用する能力と「CharmPowerバックドアのコード断片」によって、攻撃者は迅速に方針を転換し、攻撃の各段階で異なる実装を積極的に開発できるという。
次の記事:脆弱性管理に最適なツール