

















Des groupes de cybermenace liés à des États et des ransomwares s’emploient à exploiter une faille critique découverte dans l’outil de journalisation open source Apache Log4j, apparemment omniprésent, tandis que les attaques se multiplient quelques jours seulement après la vulnérabilité susceptible d’affecter des centaines de millions d’appareils rendue publique en fin de semaine dernière.
Des chercheurs de Microsoft ont signalé que la vulnérabilité d’exécution de code à distance (RCE) est exploitée par des groupes liés à la Chine, à la Corée du Nord, à l’Iran et à la Turquie, cette activité comprenant « l’expérimentation pendant le développement, l’intégration de la vulnérabilité dans la nature des charges utiles et leur déploiement, ainsi que l’exploitation contre des cibles pour atteindre les objectifs de l’acteur malveillant ».
La vulnérabilité peut être exploitée pour permettre à un attaquant de prendre le contrôle d’un système ciblé.
Deux des groupes connus sont Phosphorous, en Iran, et Hafnium, en Chine. Selon Microsoft, Phosphorous déploie des ransomwares et acquiert l’exploit Log4j, qu’il modifie. Par ailleurs, Hafnium « a été observé en train d’utiliser la vulnérabilité pour attaquer des infrastructures de virtualisation afin d’étendre ses cibles habituelles », ont écrit les chercheurs dans leur billet de blog. « Lors de ces attaques, des systèmes associés à HAFNIUM ont été observés en train d’utiliser un service DNS généralement associé à des activités de test pour dresser l’empreinte des systèmes. »
Les correctifs Log4j et les opérations d’analyse donnent de bons résultats
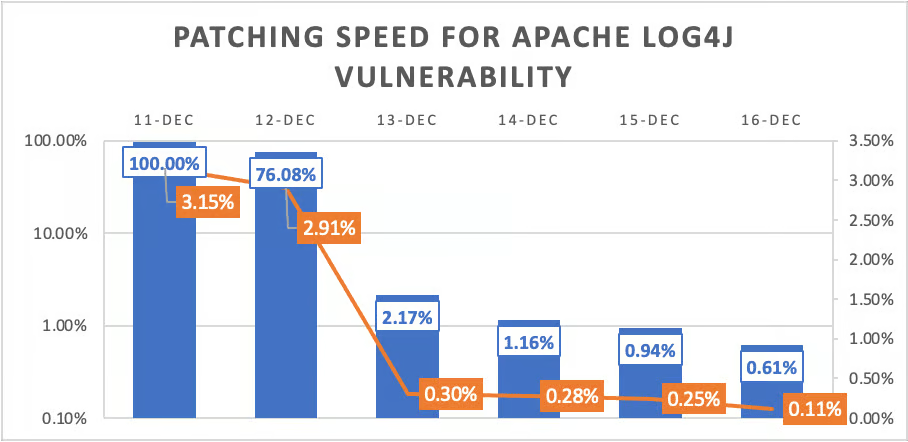
Mise à jour : Dans une évolution positive et inattendue, Cyberpion, une entreprise spécialisée dans la gestion de la surface d’attaque externe, a indiqué que les entreprises appliquaient les correctifs aux vulnérabilités de Log4j à une vitesse inhabituelle, quoique de manière imparfaite.
Parallèlement, la Cybersecurity and Infrastructure Security Agency (CISA) des États-Unis a publié un outil d’analyse pour « aider les entreprises à identifier les services web potentiellement vulnérables affectés par les vulnérabilités de log4j ».
Cyberpion a analysé plus de 500 entreprises afin d’évaluer leur exposition à la faille au regard de leurs actifs et infrastructures en ligne connectés de tiers. La grande majorité (95 %) des entreprises étaient connectées à une infrastructure externe vulnérable ; toutefois, alors que 3 % de leurs actifs de tiers étaient exposés au 11 décembre, cette proportion était tombée à seulement 0,11 % au 16 décembre.
Pour bloquer rapidement l’attaque, de nombreuses équipes de sécurité ont ajouté des règles de pare-feu, mais certaines pouvaient facilement être contournées avec des charges utiles légèrement plus sophistiquées, ce qui indique que de nombreuses vulnérabilités subsistent et peuvent encore être exploitées, a déclaré l’entreprise.
À lire également : Meilleurs logiciels de gestion des correctifs
Les attaques Log4j s’intensifient
Dans le même temps, des professionnels de la cybersécurité signalent que les acteurs malveillants élargissent la gamme d’attaques qu’ils lancent contre l’exploit Log4j zero-day , suivi sous le numéro CVE-2021-44228 et surnommé Log4Shell. Apache suit l’apparition des vulnérabilités et VMware a publié son propre avis de sécurité.
Des chercheurs de Bitdefender ont écrit dans un billet de blog que les premières tentatives d’exploitation avaient impliqué le cryptojacking et des réseaux de zombies, comme le botnet Muhstik.
Cependant, si la plupart des attaques observées ciblent des serveurs Linux, de nouvelles attaques visent des systèmes Windows, notamment une nouvelle famille de ransomwares appelée Khonsari, observée pour la première fois le 11 décembre sous la forme d’un fichier binaire .NET malveillant.
Les chercheurs de Microsoft ont également écrit que plusieurs groupes jouant le rôle de courtiers en accès utilisent Log4Shell pour obtenir un accès initial aux réseaux ciblés, puis « vendre l’accès à ces réseaux à des affiliés de ransomwares opérés en tant que service. Nous avons observé ces groupes tenter des exploitations sur des systèmes Linux et Windows, ce qui pourrait entraîner une augmentation de l’impact des ransomwares opérés par des humains sur ces deux plateformes. »
Comme Bitdefender, Microsoft a également constaté que la faille avait été intégrée à des botnets existants, tels que Mirai.
Greg Linares, architecte logiciel principal chez Cylance, a déclaré dans un tweet qu’il s’attendait à voir apparaître dans les jours suivants un ver exploitant la faille Log4j.
À lire également : Principaux outils de gestion des vulnérabilités
Escalade des tentatives d’exploitation
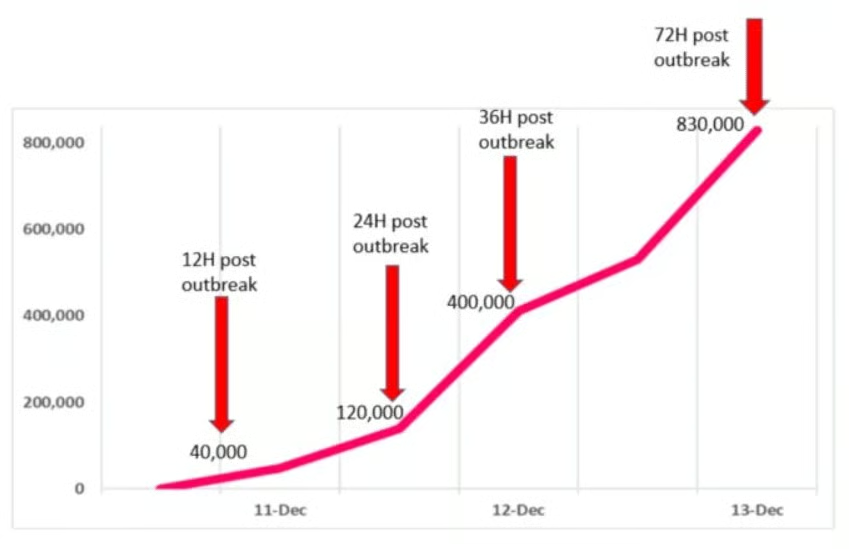
Globalement, le rythme et l’ampleur des attaques augmentent rapidement. Dans un billet de blog , des chercheurs en sécurité de Check Point Software ont indiqué qu’après la mise en ligne, le 9 décembre, des premières preuves de concept (POC) militarisées illustrant la vulnérabilité, des milliers d’attaques avaient été signalées dès le lendemain, avant de dépasser 800 000 attaques après 72 heures.
Depuis que Check Point a commencé à déployer sa protection, l’entreprise a empêché en trois jours plus de 1,8 million de tentatives visant à « allouer la vulnérabilité », dont plus de 46 % provenaient de groupes malveillants connus, ont-ils écrit.
Selon Check Point, des tentatives d’exploitation de la vulnérabilité Log4j ont été recensées sur plus de 44 % de l’ensemble des réseaux d’entreprise dans le monde.
« Trois jours après le déclenchement de l’épidémie, nous faisons le bilan de ce que nous avons observé jusqu’à présent : il s’agit clairement d’une cyberpandémie qui n’a pas encore atteint son pic », ont-ils écrit.
Dans un tweet publié le même jour, le PDG de Cloudflare, Matthew Prince, a déclaré que la situation pourrait être encore plus grave. Selon lui, son entreprise observe plus de 400 tentatives d’exploitation par seconde et les « charges utiles deviennent plus inquiétantes. Les charges utiles de ransomware ont commencé à arriver en force au cours des dernières 24 heures ».
Une deuxième vulnérabilité détectée
La situation est encore compliquée par l’existence d’une deuxième vulnérabilité de Log4j, suivie sous le numéro CVE-2021-45046 et moins grave (avec un score CVSS de 3,7 sur 10) que la première (qui présente le niveau de gravité maximal, avec un score de 10 sur 10). Elle affecte les versions de Log4j allant de 2.0-beta9 à 2.12.1 et de 2.13.0 à 2.15.0, ainsi qu’un correctif d’urgence publié par l’Apache Software Foundation (ASF) en fin de semaine dernière pour corriger la vulnérabilité initiale. L’ASF a déclaré que le correctif d’urgence de Log4Shell était « incomplet dans certaines configurations non définies par défaut ».
Le groupe, qui assure la maintenance du projet Log4j, a écrit dans un avis de sécurité que la nouvelle vulnérabilité pouvait être exploitée pour « fabriquer des données d’entrée malveillantes à l’aide d’un modèle de recherche JNDI [Java Naming and Directory Interface], entraînant une attaque par déni de service (DoS) ».
Casey Ellis, fondateur et directeur technique de Bugcrowd, a déclaré à eSecurity Planet qu’il n’était pas surprenant que d’autres vulnérabilités aient été découvertes dans Log4j ni que les correctifs du logiciel puissent susciter davantage de recherches et de découvertes après une vulnérabilité aussi médiatisée que Log4Shell.
« Dans ce cas, le correctif initial fourni a été conçu de manière à neutraliser le symptôme exploitable, mais il ne s’est pas correctement attaqué à la cause profonde », a déclaré Ellis, tout en saluant les mainteneurs de Log4j. « Cela met également en évidence la dangereuse dépendance des utilisateurs de logiciels open source à l’égard de bibliothèques qui alimentent de vastes pans d’Internet, mais qui sont finalement écrites et maintenues par des bénévoles sans financement et disposant de peu de temps. Un immense merci aux mainteneurs de Log4j, qui ont certainement vécu une semaine encore plus chargée et stressante que les professionnels de la cybersécurité. »
D’autres failles à venir ?
Davis McCarthy, chercheur principal en sécurité chez Valtix, a déclaré à eSecurity Planet que la « technique consistant à détourner les recherches JNDI avec des données générées par l’utilisateur existe depuis des années. Vu l’attention reçue par CVE-2021-44228, je ne serais pas surpris que nous voyions apparaître une troisième CVE liée à Log4j2 ».
Dans ce contexte, les professionnels de la cybersécurité et les entreprises technologiques tentent d’endiguer la vague d’attaques. Au-delà du correctif d’urgence publié par l’ASF, Cybereason a publié un « vaccin » pour la vulnérabilité cette semaine, tandis que le NCC Group a déployé une mesure d’atténuation empêchant Log4j de charger des classes à distance via LDAP et que CrowdSec a dévoilé un outil de détection des exploits.
La dernière entreprise à proposer un outil de défense contre Log4j est WhiteSource, qui offre un outil gratuit pour les développeurs, WhiteSource Log4j Detect, un outil CLI destiné à aider les entreprises à détecter et corriger les vulnérabilités CVE-2021-44228 et CVE-2021-445046 de Log4j.
La CISA intervient
Par ailleurs, la Cybersecurity and Infrastructure Security Agency (CISA) des États-Unis intensifie sa communication sur Log4Shell. Dans un avis mis à jour, l’agence a ordonné à toutes les agences fédérales civiles d’appliquer les correctifs à Log4j et à trois autres vulnérabilités avant le 24 décembre, et a ajouté Log4Shell à sa liste des vulnérabilités connues comme exploitées.
La CISA exhorte également les fournisseurs à identifier, atténuer et mettre à jour les produits concernés au moyen du dernier correctif, qui protège contre Log4Shell et la faille ultérieure, ainsi qu’à informer leurs clients de l’exposition de leurs produits à la vulnérabilité et à les encourager à donner la priorité aux mises à jour logicielles.
« cette vulnérabilité est l’une des plus graves que j’aie vues au cours de toute ma carrière, si ce n’est la plus grave »
Cette déclaration intervient alors que la CISA a rencontré des dirigeants du secteur le 13 décembre lors d’une téléconférence, les exhortant à agir immédiatement. Selon CNN, la directrice de la CISA, Jen Easterly, aurait déclaré aux dirigeants que « cette vulnérabilité est l’une des plus graves que j’aie vues au cours de toute ma carrière, si ce n’est la plus grave. Nous nous attendons à ce que la vulnérabilité soit largement exploitée par des acteurs sophistiqués et nous disposons de peu de temps pour prendre les mesures nécessaires afin de réduire la probabilité d’incidents dommageables. »
Il ne sera pas facile de prendre les mesures décrites par la CISA, a déclaré Ellis, de Bugcrowd.
« Ce sera presque impossible pour la plupart des entreprises, a-t-il déclaré. Elles doivent trouver Log4j avant de pouvoir le corriger, et beaucoup en sont encore à cette étape. Si Log4j est détecté, il est probable qu’il soit profondément intégré à des applications existantes et qu’il faille effectuer des tests de régression pour s’assurer qu’un correctif ne casse rien d’autre. En bref, la pression temporelle est une bonne chose pour mobiliser ceux qui ne prennent pas cela au sérieux, mais beaucoup auront du mal à respecter ce délai. »
Une cyberpandémie
Les chercheurs de Check Point ont néanmoins averti que, si les entreprises et les fournisseurs de services ne prennent pas immédiatement des mesures pour empêcher les attaques contre leurs produits, la vulnérabilité Log4Shell « semble devoir rester avec nous pendant des années ».
« Depuis le début de la pandémie de COVID-19, la société s’est déjà habituée à entendre parler de variants, de propagation et d’autres termes issus des théories épidémiologiques, ont-ils écrit. Les phénomènes que le monde observe avec l’exploitation de cette vulnérabilité sont très similaires. À l’approche des fêtes de fin d’année, lorsque les équipes de sécurité pourraient mettre plus de temps à appliquer des mesures de protection, la menace est imminente. Cela fonctionne exactement comme une cyberpandémie : elle est hautement contagieuse, se propage rapidement et présente de multiples variants, qui imposent davantage de moyens d’attaque. »
Pour aller plus loin : Meilleurs outils de gestion des risques liés aux tiers (TPRM) de 2021