

















Une vulnérabilité critique du logiciel de journalisation open source Apache Log4j 2 alimente une course chaotique dans le monde de la cybersécurité : l’Apache Software Foundation (ASF) a publié une mise à jour de sécurité d’urgence tandis que des acteurs malveillants recherchaient des serveurs vulnérables。
Log4j 2, développé par l’ASF, est un package Java très utilisé qui permet la journalisation dans un grand nombre d’applications populaires. Le bug, référencé sous le nom de CVE-2021-44228, est une vulnérabilité zero-day qui permet l’exécution de code à distance (RCE) sans authentification, ce qui pourrait donner aux attaquants le contrôle des systèmes sur lesquels le logiciel s’exécute.
La vulnérabilité — surnommée Log4Shell — a reçu un score de gravité de 10/10, le score maximal. L’Apache Foundation a publié un correctif d’urgence dans le cadre de la version 2.15.0 de Log4j 2, qui corrige la vulnérabilité RCE, et vendredi soir, Cybereason a publié un vaccin pour se protéger contre la vulnérabilité Log4Shell.
Lire les dernières informations sur la vulnérabilité Apache Log4Shell
La vaste portée de Log4j
Le logiciel est utilisé aussi bien par des applications d’entreprise que par des services basés dans le cloud, et la vulnérabilité pourrait avoir de vastes conséquences pour les entreprises, selon des professionnels de la sécurité. Log4Shell pourrait également affecter les configurations par défaut de plusieurs frameworks Apache, comme Apache Struts2, Apache Druid et Apache Flink.
« Étant donné l’omniprésence de cette bibliothèque… l’impact de cette vulnérabilité est particulièrement grave »
« Étant donné l’omniprésence de cette bibliothèque, l’impact de l’exploit (contrôle total du serveur), ainsi que la facilité avec laquelle il peut être exploité, l’impact de cette vulnérabilité est particulièrement grave », ont écrit Free Wortley, PDG de l’entreprise de cybersécurité LunaSec, et Chris Thompson, développeur au sein de la société, dans un article de blog. « Toute personne utilisant Apache Struts est probablement vulnérable. Nous avons déjà vu des vulnérabilités similaires exploitées lors de compromissions comme celle d’Equifax en 2017, la fuite de données d’Equifax ».
Ils ont écrit que de nombreux services étaient vulnérables à l’exploit, notamment des services cloud comme Apple iCloud et Steam, ainsi que des applications comme Minecraft. Les projets open source comme Paper, le serveur utilisé par Minecraft, ont commencé à corriger Log4j 2. Il a également été constaté que les serveurs utilisés par des entreprises telles que Twitter, Cloudflare, Apple et Tencent étaient vulnérables à Log4Shell.
Un certain nombre d’autres projets open source, comme ElasticSearch, Redis et Elastic Logstash, utiliseraient également Log4j.
La vulnérabilité Log4Shell survient quelques mois après que la sécurité open source a été au cœur des discussions lors de la conférence Black Hat de cette année.
À lire également : Les meilleurs outils de gestion des vulnérabilités
Les entreprises invitées à appliquer le correctif
La Cybersecurity and Infrastructure Security Agency (CISA) des États-Unis a publié une alerte invitant les utilisateurs à appliquer le correctif pour mettre à niveau le logiciel ou à utiliser les mesures d’atténuation recommandées par l’ASF.
La vulnérabilité RCE — découverte initialement par l’équipe Alibaba Cloud Security à la fin du mois dernier — affecte les versions de Log4j allant de 2.0-beta9 à 2.14.1. Selon LunaSec, Log4Shell peut être exploitée sur des serveurs vulnérables lorsque des données utilisateur sont envoyées au serveur via n’importe quel protocole. Le serveur journalise alors les données dans la requête qui contient la charge utile malveillante et la vulnérabilité Log4j est déclenchée par cette charge utile.
Le serveur envoie une requête à attacker.com via l’interface Java Naming and Directory Interface (JNDI), et la réponse contient le chemin vers un fichier de classe Java distant, qui est injecté dans le processus du serveur. La charge utile injectée déclenche une deuxième étape et permet ensuite à un attaquant d’exécuter du code arbitraire.
Un tweet accélère la ruée des bons et des mauvais acteurs
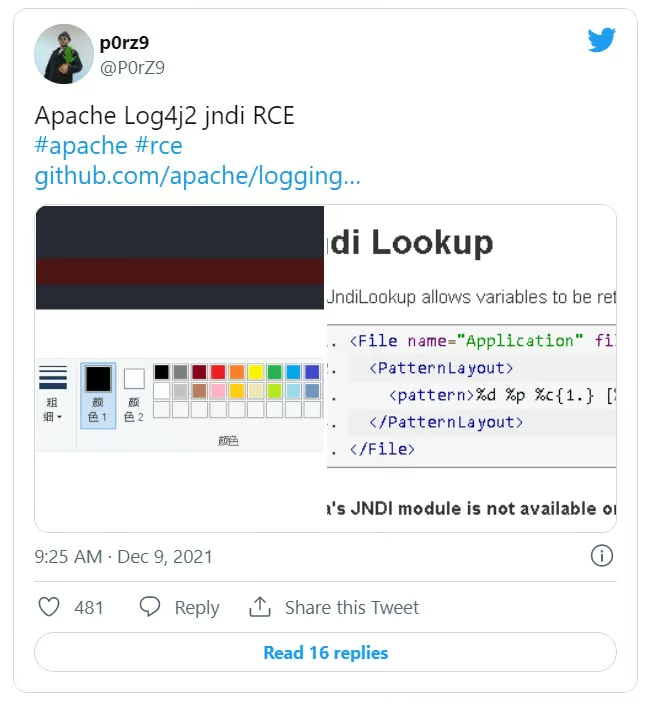
Le tourbillon d’activité autour de Log4Shell a commencé jeudi, lorsque la vulnérabilité a été divulguée sur Twitter dans un tweet contenant un code de preuve de concept (PoC).
« Beaucoup de gens vont passer un long week-end »
« C’est le pire scénario possible », a déclaré Casey Ellis, fondateur et directeur technique du fournisseur de sécurité participative Bugcrowd, à eSecurity Planet, en soulignant la « combinaison de l’utilisation omniprésente de Log4j dans les logiciels et les plateformes, des très nombreux chemins permettant d’exploiter la vulnérabilité, des dépendances qui rendront difficile l’application du correctif sans provoquer d’autres dysfonctionnements, et du fait que l’exploit tient lui-même dans un tweet. Beaucoup de gens vont passer un long week-end. »
À lire également : Les meilleurs logiciels de gestion des correctifs
Les attaquants à la recherche de serveurs
Un certain nombre d’organisations, notamment les équipes d’intervention en cas d’urgence informatique (CERT) de Deutsche Telekom et de Nouvelle-Zélande, ont déclaré avoir observé des attaquants à la recherche de serveurs vulnérables à Log4Shell. Des responsables de Deutsche Telekom ont déclaré dans un tweet qu’ils « observaient des attaques dans leur infrastructure de pots de miel en provenance du réseau TOR ».
Dans un tweet similaire, l’entreprise de sécurité GreyNoise a indiqué qu’elle « voyait actuellement 2 adresses IP uniques sonder Internet à la recherche de la nouvelle vulnérabilité RCE d’Apache Log4j… »
« Les vulnérabilités RCE sur les serveurs web constituent les problèmes les plus graves », a déclaré John Bambenek, responsable principal de la chasse aux menaces chez l’entreprise de cybersécurité Netenrich, à eSecurity Planet. « Avec la publication du code PoC, nous commencerons probablement à observer des exploitations d’ici la fin de la journée. Comme les applications web utilisant ce type de configuration traitent généralement des informations sensibles, les mesures d’atténuation concernées doivent être appliquées immédiatement, notamment la mise à jour de Java. »
Il a ajouté que les pare-feu d’applications web devaient également être mis à jour afin d’intégrer une règle appropriée pour bloquer ce type d’attaque.
Vulnérabilité testée
Des chercheurs de l’Attack Team de l’entreprise de cybersécurité Randori ont écrit dans un article de blog qu’ils avaient développé un exploit fonctionnel et exploité avec succès la vulnérabilité Log4j dans les environnements de clients, dans le cadre de la plateforme de sécurité offensive du fournisseur.
« La vulnérabilité est accessible par une multitude de méthodes propres aux applications », ont-ils écrit. « En pratique, tout scénario permettant à une connexion distante de fournir des données arbitraires écrites dans des fichiers journaux par une application utilisant la bibliothèque Log4j est susceptible d’être exploité. Il est très probable que cette vulnérabilité soit exploitée dans la nature et qu’elle affecte des milliers d’organisations. Cette vulnérabilité représente un risque important et concret pour les systèmes concernés. »
D’autres produits vulnérables attendus
Cela dit, il n’est pas facile d’évaluer les effets à long terme de Log4Shell, ont écrit les chercheurs de Randori. Toutefois, les conséquences immédiates se feront sentir.
« La bibliothèque Log4j 2 est très fréquemment utilisée dans les logiciels Java d’entreprise », ont-ils écrit. « En raison de cette méthode de déploiement, il est difficile de quantifier l’impact. Comme pour d’autres vulnérabilités très médiatisées telles que Heartbleed et Shellshock, nous pensons qu’un nombre croissant de produits vulnérables seront découverts dans les semaines à venir. Compte tenu de la facilité d’exploitation et de l’étendue des applications concernées, nous soupçonnons les opérateurs de ransomwares de commencer immédiatement à exploiter cette vulnérabilité. »
Dor Dali, directeur de la sécurité de l’information chez le fournisseur de cybersécurité Vulcan Cyber, a déclaré à eSecurity Planet qu’il la classerait parmi les trois pires vulnérabilités apparues cette année.
« Il ne serait pas exagéré de dire que toutes les entreprises utilisent Java, et que Log4j est l’un des frameworks de journalisation les plus populaires pour Java », a déclaré Dali. « En reliant ces éléments, l’impact de cette vulnérabilité pourrait être considérable si des mesures d’atténuation ne sont pas prises immédiatement. La vulnérabilité Log4j est relativement facile à exploiter, et nous avons déjà reçu des rapports vérifiables indiquant que des acteurs malveillants mènent activement des campagnes contre certaines des plus grandes entreprises du monde. »
Pour aller plus loin : Les meilleurs logiciels de gestion des risques