

















当初、セキュアWebゲートウェイ(SWG)はWebトラフィックをフィルタリングおよび管理し、ファイアウォールは、Webトラフィックをその一部に含むネットワーク全体のトラフィックをフィルタリングおよび管理するものとして考案されました。しかし、テクノロジーの成熟に伴ってベンダーが機能や性能を継続的に追加した結果、現在の最も堅牢なソリューションは、異なる点よりも共通点の方が多くなっています。残る主な違いは、SWGがデータ損失防止と、より詳細なユーザーのWebサイトアクセスレポートを提供することです。
違いを正しく理解するには、まず各ソリューションの基本を知り、そのうえで主な相違点を確認する必要があります。この情報は、ファイアウォールとSWGを個別に、あるいは併用して利用できる場面や方法を判断するのに役立ちます。
SWGとファイアウォールの概要
主な機能と導入方法を簡単に比較すると、次の表のようになります。
| セキュアWebゲートウェイ | ファイアウォール | |
|---|---|---|
| Webトラフィック検査 | 堅牢な検査とレポート作成:中核機能 | Webトラフィックを効果的に検査:二次的な機能 |
| ネットワークトラフィック検査 | 通常、ネットワークトラフィックの検査には対応しない | 堅牢な検査とレポート作成:中核機能 |
| URLとWebサイトのフィルタリング | 堅牢なフィルタリングとレポート作成:中核機能 | 効果的なフィルタリングとブロック:二次的な機能 |
| マルウェア検出 | ウイルス対策シグネチャによる検出とブロックを実行し、Webプロキシとして暗号化されたWebトラフィックをスキャンする | シグネチャや挙動の指標に基づくウイルス対策スキャンに対応するものもあり、ネットワークプロキシとして暗号化されたトラフィックをスキャンする |
| データ損失防止 | データ流出の可能性がないかWebトラフィックを監視する | 一部の高度なファイアウォールのみで利用可能:二次的な機能 |
| メールセキュリティ | 攻撃やデータ損失防止の観点からメールを検査する | 通常、メールセキュリティのスキャンには対応しない |
| 帯域幅制御 | SWGを通じてWebトラフィックの帯域幅を管理する | ネットワークトラフィックの帯域幅を管理できるファイアウォールもある |
| 導入とアーキテクチャ | 主にクラウドベースだが、オンプレミスにも導入可能 | ファイアウォールの種類によって異なる。ほとんどはオンプレミスに導入するが、クラウドに導入するものもある。 |
| インストールと統合 | 1つのツールで簡単に導入できるが、多数の機能とWebトラフィックに関するきめ細かなルールがあるため、設定と統合はより複雑になる | ファイアウォールの種類によって異なる。デバイスに組み込まれているものもあれば、簡単にインストールできるものもある。統合の難易度は、機能と接続の数によって決まる |
セキュアWebゲートウェイとは?
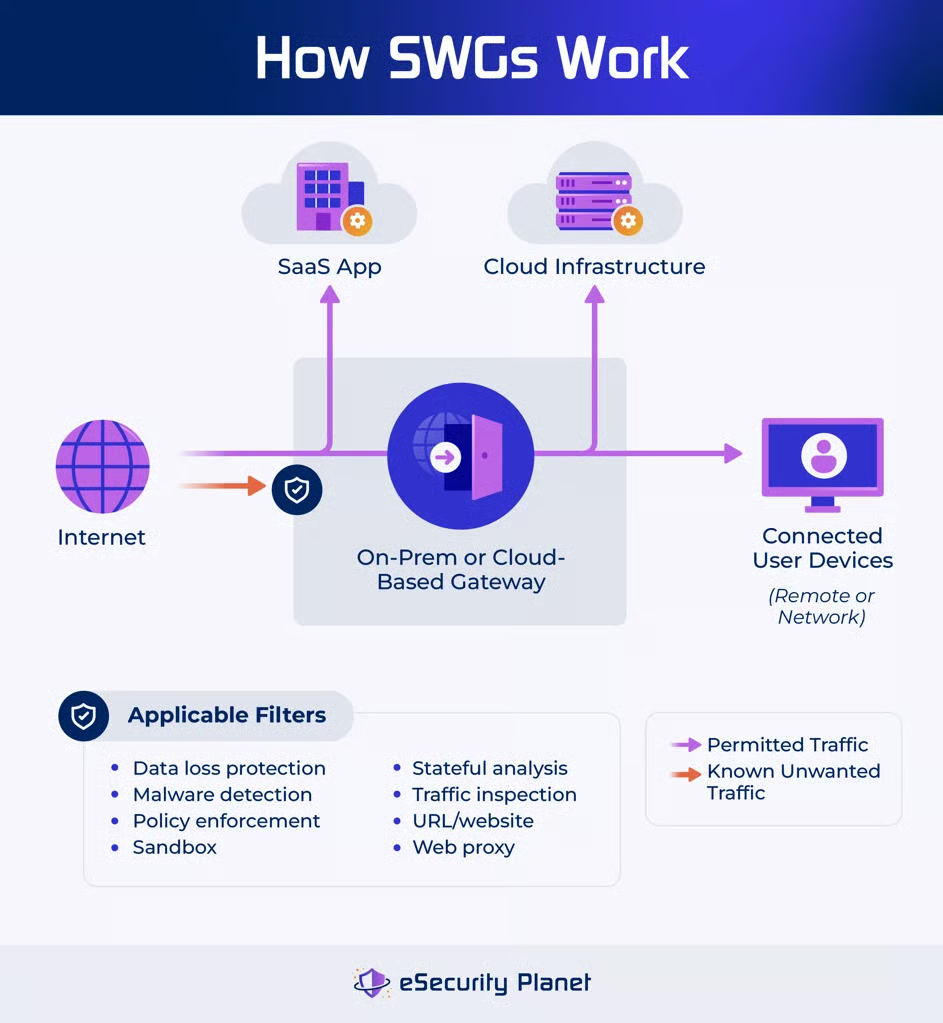
セキュアWebゲートウェイは、SWGを経由してインターネットに接続するネットワークまたはリモートデバイスと、インターネットとの間のトラフィックを制御するセキュリティツールです。特定のネットワークを保護するためにオンプレミスで導入することもできますが、規模のメリットを生かし、リモートユーザーや支店ネットワークを統合されたソリューションで保護するために、クラウドベースで導入するケースが多くなっています。
トラフィックを制御するために、SWGは次の処理を行います。
- 悪意のあるトラフィックをブロックする:既知の悪意あるURLやWebサイトのリストを使用して、これらのIPアドレスとの間のトラフィックをブロックし、感染経路となり得るものを遮断します。
- 望ましくないコンテンツを拒否する:管理者が定義したブラックリスト(拒否リストとも呼ばれます)を適用して、望ましくないWebサイトやアプリケーション(ギャンブル、ポルノなど)へのユーザーアクセスをブロックします。
- ネットワーク帯域幅を管理する:ストリーミングメディアなど、重要度の低い機能に割り当てる帯域幅を制限し、重要な業務機能に十分な帯域幅を確保します。
- 従業員の行動を監視する:ポリシーや単純なルール、さらには人工知能(AI)による異常検出を適用して、望ましくないユーザー行動を検出・ブロックします。
- 発見を防止する:Webプロキシを資産とインターネット上の送信元との間に配置することで、IPアドレスとSWGによって保護される資産を隠します。
高度なSWGツールには、脅威インテリジェンスフィードやデータ損失防止(DLP)検査を組み込み、機密データを検査するものもあります。
ファイアウォールとは?
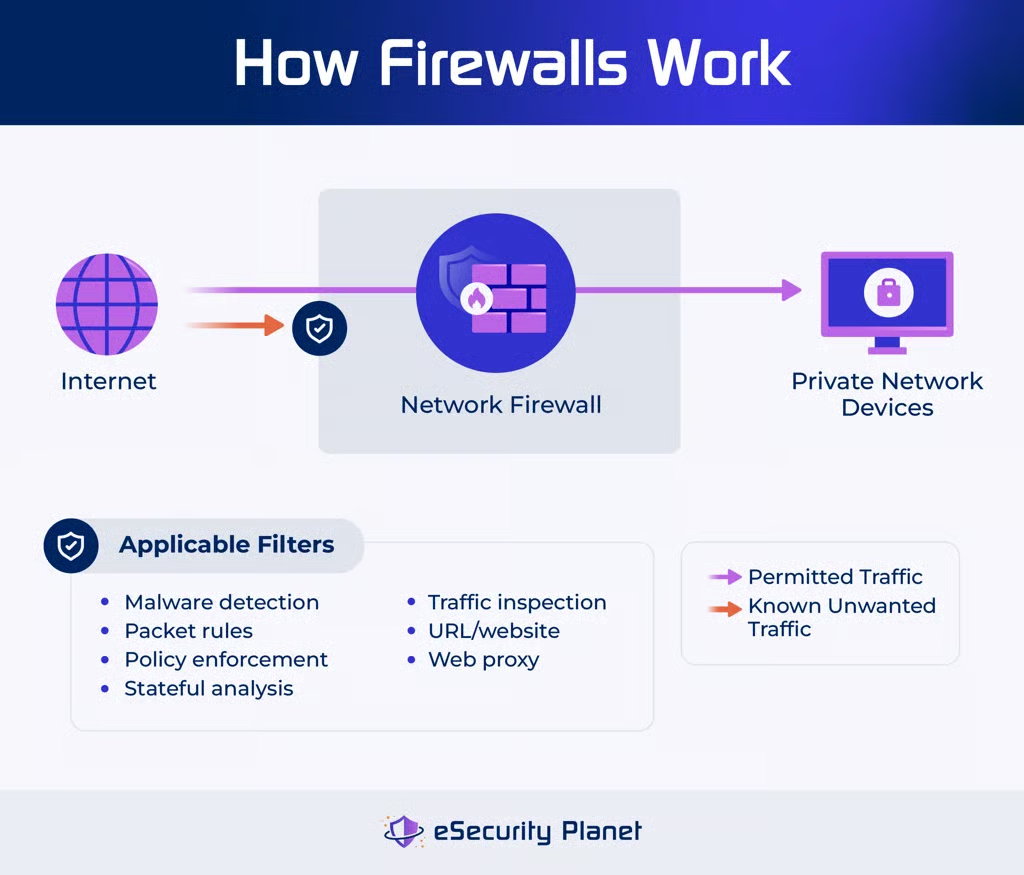
ファイアウォールは、ネットワークの境界、ホストベースまたはデバイス固有の保護(サーバー、ルーター、PC)、アプリケーション、データベース、さらには2つのネットワークセグメント間のトラフィックを制御するファイアウォールの種類です。最も一般的なものは、ネットワークに出入りするトラフィックの制御に重点を置きますが、より高度なファイアウォールは、メールセキュリティ、URLフィルタリング、マルウェア検出の機能も追加しています。
トラフィックを制御する際、ファイアウォールは次の処理を行います。
- ポリシーを適用する:パケットを検査し、パケットフィルタリングルールに基づいて破棄し、ブロックされたポートや、ポートノッキングなどの複雑なアクセスルールも適用します。
- 不正なトラフィックをブロックする:を使用して、ステートフルインスペクション、セッションフィルタリング、サーキットレベルゲートウェイのプロキシ機能により、既存の通信要求と無関係なトラフィックを破棄します。
- 攻撃を検出する:ネットワークトラフィックを検査してマルウェアの兆候を探します。また、次世代ファイアウォール(NGFW)では、悪意ある挙動を分析するためにトラフィックを復号することもあります。
NGFWや統合脅威管理(UTM)など、より複雑なファイアウォールソリューションには、他の種類のセキュリティソリューションに関連する機能が組み込まれています。例えば、ウイルス対策検査でデータをスクリーニングしたり、SWGやドメインネームサービス(DNS)のように悪意あるURLをブロックしたり、メールゲートウェイのようにメールを検査したりできます。
SWGとファイアウォールの主な共通点と相違点
かつては別個の存在だったセキュアWebゲートウェイとファイアウォールは、現在では同様のメリット、利点、欠点をもたらす機能を共有しています。残る特徴的な違いを見つけるため、これらのテクノロジーのメリット、長所、短所を詳しく見ていきます。
主なメリットの比較
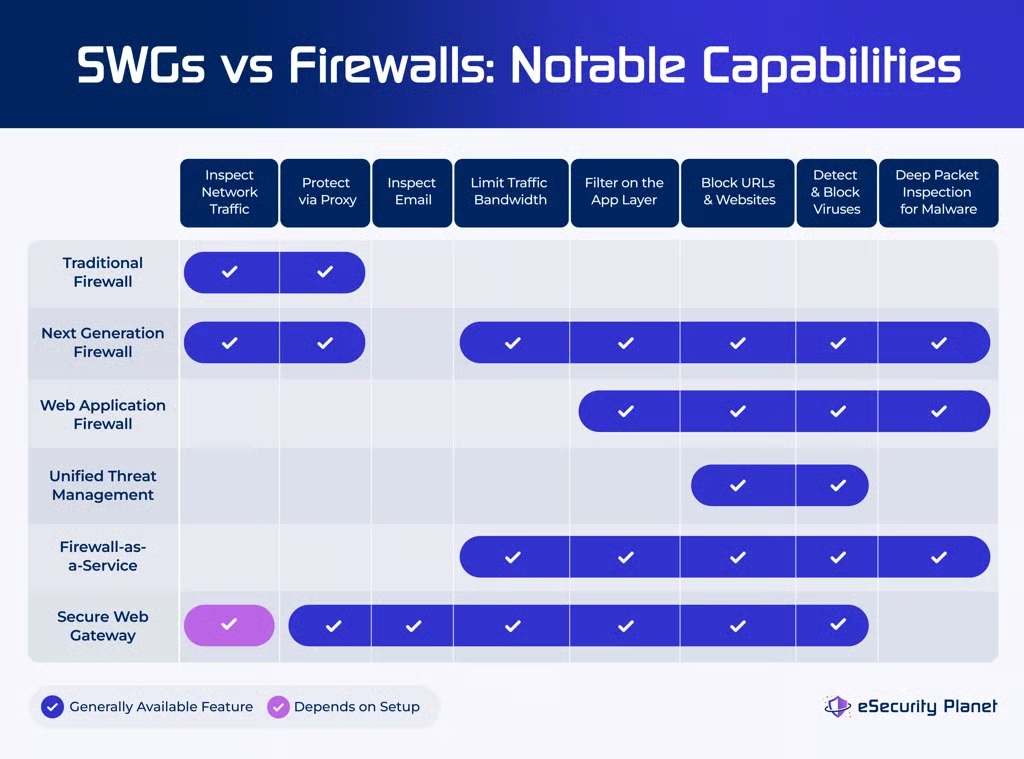
セキュリティソリューションとして、ファイアウォールとセキュアWebゲートウェイは、ネットワークのエッジでデータフローを保護するという非常によく似た役割を果たすため、ほぼ同じメリットを持っています。ファイアウォールの種類によって機能が異なることも、比較を難しくしています。従来型のシンプルなファイアウォールはSWGとの重複が限定的ですが、NGFWはSWGの機能と大きく重複します。
SWGとファイアウォールは、いずれも次の主なメリットを提供します。
- データ損失から保護する:ポリシーを適用し、異常な挙動を検出するとともに、規制対象の情報、機密情報、秘密情報が含まれていないかデータフローを検査します。
- 攻撃をスクリーニングする:既知の悪意あるドメインをフィルタリングし、サンドボックスによるファイル検査を可能にします。また、シグネチャ、指標、AI、機械学習(ML)を使用して悪意あるパケットを検出します。
- 管理を簡素化する:単一のインストールと管理ダッシュボードを通じて、通常なら個別の統合されていないツールが必要となる統合機能を管理します。
- 非生産的なコンテンツを抑制する:ストリーミングメディア、ギャンブルサイト、ポルノサイト、その他指定されたサイトやアプリケーションをブロックし、アクセスや帯域幅を制限します。
主な違いは、主にデバイス、モデル、実装方法に左右されます。ベンダーによっては、SWGのメリットをWebサイトトラフィックの制御に、ファイアウォールのメリットを内部ネットワークデータの制御に重点付けています。これは一部には、SWGがアプリケーション層のデータ分析に重点を置く一方、ほとんどのファイアウォールはパケットのネットワーク層情報に重点を置くためです。
しかし、NGFWやWebアプリケーションファイアウォール(WAF)のように、アプリケーション層でもパケットをスキャンするファイアウォールの種類があることは、見落とされがちです。明確な線引きは学術的には有用かもしれませんが、実際には、最も優れたSWGとファイアウォールは機能が大きく重複しています。
主な長所の比較
SWGとファイアウォールの双方に共通する最大の長所は、攻撃に対して優れたセキュリティ保護を提供することです。両者に固有の利点と共通する利点から、それぞれのテクノロジーがどのような方法で保護を提供するのかが分かります。SWGはメールとHTTPSで暗号化されたトラフィックに対して強力なセキュリティを提供します。ファイアウォールは内部ネットワークの脅威をブロックし、ポリシーに基づくフィルタリングを迅速に適用します。また、一部のファイアウォールはHTTPSで暗号化されたトラフィックも検査できます。
SWGとファイアウォールは、いずれも高い拡張性とパフォーマンスを実現するためにクラウドに導入できます。SWGと特定の種類のファイアウォールは、メールセキュリティ、プロキシゲートウェイ、データ損失防止、ウイルス対策ソフトウェアなどのコンポーネントツールを個別に購入する場合と比べて、大幅なコスト削減にもつながります。
| ファイアウォール | SWG | |
|---|---|---|
| メール保護 | ❌ | ✔️ |
| ネットワークの脅威を監視(侵入検知・防御システム(IDPS)) | 一部のファイアウォールモデル(NGFW、UTMなど) | ❌ |
| ポリシーに基づく脅威フィルタリングを迅速に適用 | ✔️ | ❌ |
| クラウド対応による拡張性 | 導入方法によって異なる | 導入方法によって異なる |
| HTTPSで暗号化されたトラフィックのマルウェア検査 | 一部のファイアウォールモデル(NGFW、WAF、FWaaSなど) | ✔️ |
| 同等の保護を実現する個別ソリューションを購入する場合と比べて、コストと時間を節約できる | 一部のファイアウォールモデル(NGFW、UTM、FWaaSなど) | ✔️ |
共通する主な短所
メリットと長所から、すべての組織が多層防御のセキュリティを実現するためにSWGとファイアウォールの両方を必要とするという強い根拠が得られます。両テクノロジーにはまったく同じ短所もあり、購入をためらわせる要因となる可能性がありますが、いずれのソリューションも大きく損なうほどのものではありません。
- 複雑な構成:ツールスイートよりも管理や保守は容易ですが、高度なSWGとファイアウォールに統合された機能は、初期セットアップと構成に必要な作業をはるかに複雑かつ時間のかかるものにします。
- 高コスト:個別に購入する多くのソリューションと比べれば費用対効果に優れていますが、すべての機能を必要としない場合、高度なSWGとファイアウォールは購入、インストール、構成にかなりの費用がかかります。
- 機能のばらつき:同じ機能でも、すべての製品で同じように動作したり、同等の機能を提供したりするわけではありません。ほとんどのSWGとファイアウォールは「レポート」を提供しますが、レポートの種類や詳細な内容は製品によって大きく異なります。
主な短所は、製品の分かりにくさに集約できます。安価でシンプルなファイアウォールは、高価なNGFWと同じ保護を提供しませんが、一部の機能には似たラベルが付けられています。同様に、3~5個の個別ソリューションを導入するには堅牢なSWGのセットアップよりもはるかに時間がかかりますが、多くの企業は個別ソリューションを時間をかけて導入するため、複雑なツールのセットアップ時に選択肢の多さに圧倒される可能性があります。
SWGとファイアウォールは併用すべきか、それとも個別に使用すべきか?
大規模な組織の多くは、セキュアWebゲートウェイとさまざまなファイアウォールの両方を使用しています。一方、多くの中小企業(SMB)は基本的なセキュリティ対策としてファイアウォールから始め、セキュリティニーズの成熟に伴ってSWGを導入します。
ファイアウォールとSWGの機能は、リモートユーザーやリモート資産を保護する他の最新のセキュリティソリューションにも組み込まれています。例えば、エンタープライズ仮想プライベートネットワーク(VPN)は、クラウドベースのVPNインフラストラクチャに基本的なファイアウォール機能とSWGのURLまたはマルウェアフィルタリングを追加することで、リモートユーザーのより安全なアクセスを実現します。
セキュアサービスエッジ(SSE)は、FWaaSとSWGの機能を他のセキュリティテクノロジーと組み合わせ、リモートユーザー、アプリケーションデータ、クラウドリソースを保護します。同様に、セキュアアクセスサービスエッジ(SASE)は、SSEのリモートセキュリティを基盤として、場所に依存しないセグメンテーションを実現するソフトウェア定義ワイドエリアネットワーク(SD-WAN)を追加します。
これらのソリューションはいずれも、企業、非営利団体、政府機関のセキュリティ確保に重要な役割を果たしますが、購入者はどの製品が最適かを判断するために、自組織のニーズを十分に理解する必要があります。さらに、製品カテゴリー内、さらには特定ベンダーの製品間でも機能の範囲は広いため、理論上の機能がニーズや期待に合致することを確認するため、ツールを十分にテストする必要もあります。
ユースケースの比較
SWGとファイアウォールのテクノロジーをいつ、どのように使用するかを最も分かりやすく示すには、さまざまな具体的ユースケースを検討するとよいでしょう。本社、リモートの請負業者、海外拠点のアーキテクチャ、クラウドベースのアプリケーションを保護するニーズを検討すると、SWGとファイアウォールのメリットと必要性は大きく異なります。
本社の保護
ある自治体は、データセンターを備えた中央本庁舎(市役所)を運営しています。既存のファイアウォール保護で十分ではあるものの、増加するインターネット上の脅威に対する保護を強化したいと考えています。そのため、オンプレミスのSWGアプライアンスを追加し、ユーザーと潜在的な脅威の間にあるセキュリティ層を強化することが考えられます。
リモート請負業者の保護
ある医療文字起こし会社は、私物のデバイス(BYOD)であるノートPCやスマートフォンからWebベースのアプリケーション(Google Docs、Office 365、Boxなど)にアクセスする、国内外の請負業者を数千人雇用しています。企業のリポジトリにアップロードされたマルウェアから保護するため、すべての請負業者に、問題の兆候がないか上下方向のトラフィックを監視するセキュアWebゲートウェイを経由してリソースにアクセスするよう求めます。
複数拠点のグローバルインフラストラクチャ
ある成長中のレストランチェーンは海外展開を急速に続けており、多数のレストランネットワーク、支店の本社、さらにはリモートユーザーも保護する必要があります。既存インフラストラクチャへの埋没費用がなければ、FWaaSとSWGを併用して、導入と構成の要件を抑えながら、さまざまなネットワークおよびユーザーデータ接続を保護できます。
高性能Webアプリケーション
あるストリーミングサイトは、動画や音声コンテンツを配信するバックエンドアプリケーションをホストして実行するためのクラウドベースインフラストラクチャを構築しています。ユーザーがいなければ、この環境ではSWGの機能の多くが役に立たず、強力なNGFWでもパケット検査による遅延が大きくなりすぎます。代わりに、シンプルなパケット検査ファイアウォール、WAF、データベースファイアウォールを導入し、運用上の遅延を最小限に抑えながら、アーキテクチャの特定コンポーネントを保護します。
SWGとファイアウォールに関する考慮事項
どのソリューション、またはソリューションの組み合わせが最適かを判断するには、テクノロジーが既存のセキュリティスタックにどのように適合するか、また利用可能なリソースで運用できるかについて、具体的な質問に答える必要があります。これらの質問に正直に答えることで、非現実的な期待を排除し、実用的で機能的なソリューションを導き出せます。
既存のテクノロジーを置き換えるか、それとも新たなテクノロジーを追加するか?
多数の古いレガシーソリューションを抱える組織は、すべてのソリューションを多目的ソリューションに一括置換する準備ができているかもしれません。一方、高価なソリューションを最近いくつも購入した場合は、特定の機能を追加するために別のソリューションを上乗せする方が魅力的です。全面的な置換を行う場合はフル機能のSWGまたはファイアウォールソリューションを選び、セキュリティスタックに追加する場合は、必要な特定のセキュリティ機能を備えたツールを選択します。
必要なアーキテクチャは、完全な制御、クラウド、それともSaaSか?
コンプライアンスや機密保持の要件が厳しい組織では、すべてのセキュリティ制御をローカルデータセンターで完全に管理する必要がありますが、拡張性を重視する組織はクラウドベースのソリューションを好む可能性があります。SaaSソリューションは直接的な制御をなくし、カスタマイズの選択肢を減らすことが多い一方、規模を問わず多くの組織が、SaaSソリューションによる保守・管理負担の軽減というメリットを享受しています。必要なアーキテクチャに合ったSWGまたはファイアウォール構成を選択してください。
許容できる遅延はどの程度か?
高速アプリケーションや通信システムでは、大規模なパケット検査や接続検査に耐えられません。高速なデータ伝送とセキュリティのバランスを取るには、データ、接続、セキュリティ制御を効率化する必要があります。ネットワークアーキテクチャ内の異なるデータフローに対して特定のセキュリティスクリーニングを実行するため、SWGとファイアウォールの種類をさまざまに組み合わせることで、効果的かつ迅速な情報伝送を実現できます。
リソースは適合しているか?
各ツールには、ソリューションのインストール、構成、保守、運用に必要な財務的・技術的リソースが異なります。ソリューションを比較する際は、ツールの潜在的な機能を十分に引き出すために、想定されるすべての費用と人員要件を考慮し、十分なリソースを確保できることを確認してください。この分析により、高価な棚ざらしのソフトウェアや、現在のリソースでは効果的に使用できないツールを無駄に導入することを防げます。
セキュリティソリューションは既存のセキュリティスタックに適合するか?
すべてのセキュリティツールは、大幅な変更を伴わずに既存のセキュリティスタックやプロセスに適合する必要があります。検討中のSWGまたはファイアウォールについて、次のような関連セキュリティツールとの統合機能を確認してください:IDS/IDP、特権アクセス管理(PAM)、セキュリティ情報・イベント管理(SIEM)、ネットワーク監視。これにより、既存のプロセスへのスムーズな移行と互換性が確保されます。
結論:SWGとファイアウォールの機能を両方導入する
SWGとファイアウォールが機能を追加し続ける中、将来的には1つのソリューションだけで効果的なセキュリティを実現できるほど、高度なバージョンが進化する可能性があります。もちろん、その単一のソリューションは導入が非常に高価で複雑になるため、今後もよりシンプルなソリューションでニーズを満たせると考えられます。どのソリューション(または複数のソリューション)が適しているかを見極めたら、ベンダーにデモを依頼し、詳しく検証したい機能のリストを用意して臨みましょう。
SWGとファイアウォールはネットワーク境界の保護に役立ちますが、完全なセキュリティスタックには他のソリューションが必要となる可能性があります。詳しくはネットワークセキュリティアーキテクチャ。