

















Ursprünglich filterten und verwalteten Secure Web Gateways (SWGs) den Webverkehr, während Firewalls den gesamten Netzwerkverkehr filterten und verwalteten, zu dem der Webverkehr als Teilmenge gehörte. Mit der Weiterentwicklung der Technologien fügten Anbieter jedoch kontinuierlich neue Funktionen und Möglichkeiten hinzu, sodass die leistungsfähigsten Lösungen inzwischen mehr Gemeinsamkeiten als echte Unterschiede aufweisen. Ein verbleibender Unterschied besteht darin, dass SWGs Schutz vor Datenverlust und detailliertere Berichte über den Websitezugriff von Benutzern bieten.
Um die Unterschiede wirklich zu verstehen, sollten Sie zunächst die Grundlagen der einzelnen Lösungen kennenlernen und anschließend die wichtigsten Unterschiede untersuchen. Diese Informationen können Aufschluss darüber geben, wie und wann Firewalls und SWGs getrennt oder sogar gemeinsam eingesetzt werden können.
SWG vs. Firewall im Überblick
Diese Tabelle bietet einen schnellen Überblick über die wichtigsten Funktionen und Bereitstellungsoptionen:
| Secure Web Gateways | Firewalls | |
|---|---|---|
| Webverkehr-Inspektion | Umfassende Inspektion und Berichterstellung; Kernfunktion | Effektive Inspektion des Webverkehrs; Zusatzfunktion |
| Inspektion des Netzwerkverkehrs | Im Allgemeinen keine Inspektion des Netzwerkverkehrs | Umfassende Inspektion und Berichterstellung; Kernfunktion |
| URL- und Website-Filterung | Umfassende Filterung und Berichterstellung; Kernfunktionen | Effektive Filterung und Blockierung; Zusatzfunktion |
| Malware-Erkennung | Führt die Erkennung und Blockierung anhand von Antivirensignaturen durch und fungiert als Webproxy zum Scannen verschlüsselten Webverkehrs | Einige können anhand von Signaturen und Verhaltensindikatoren Antivirenscans durchführen und fungieren als Netzwerkproxy zum Scannen verschlüsselten Datenverkehrs |
| Schutz vor Datenverlust | Überwacht den Webverkehr auf mögliche Datenexfiltration | Nur in ausgewählten fortschrittlichen Firewalls verfügbar; Zusatzfunktion |
| E-Mail-Sicherheit | Untersucht E-Mails auf Angriffe oder zum Schutz vor Datenverlust | Das Scannen auf E-Mail-Bedrohungen ist normalerweise nicht verfügbar |
| Bandbreitenkontrolle | Verwaltet die Bandbreite des Webverkehrs über das SWG | Einige Firewalls können die Bandbreite des Netzwerkverkehrs verwalten |
| Bereitstellung und Architektur | Primär cloudbasiert, kann lokal bereitgestellt werden | Hängt vom Firewall-Typ ab; die meisten werden lokal bereitgestellt, andere in der Cloud. |
| Installation und Integration | Einfache Installation mit einem Tool; Konfiguration und Integration sind aufgrund der zahlreichen Funktionen und granularen Regeln für den Webverkehr komplexer | Hängt vom Firewall-Typ ab: Einige sind bereits in Geräten enthalten, andere lassen sich einfach installieren; die Integration hängt von der Anzahl der Funktionen und Verbindungen ab |
Was ist ein Secure Web Gateway?
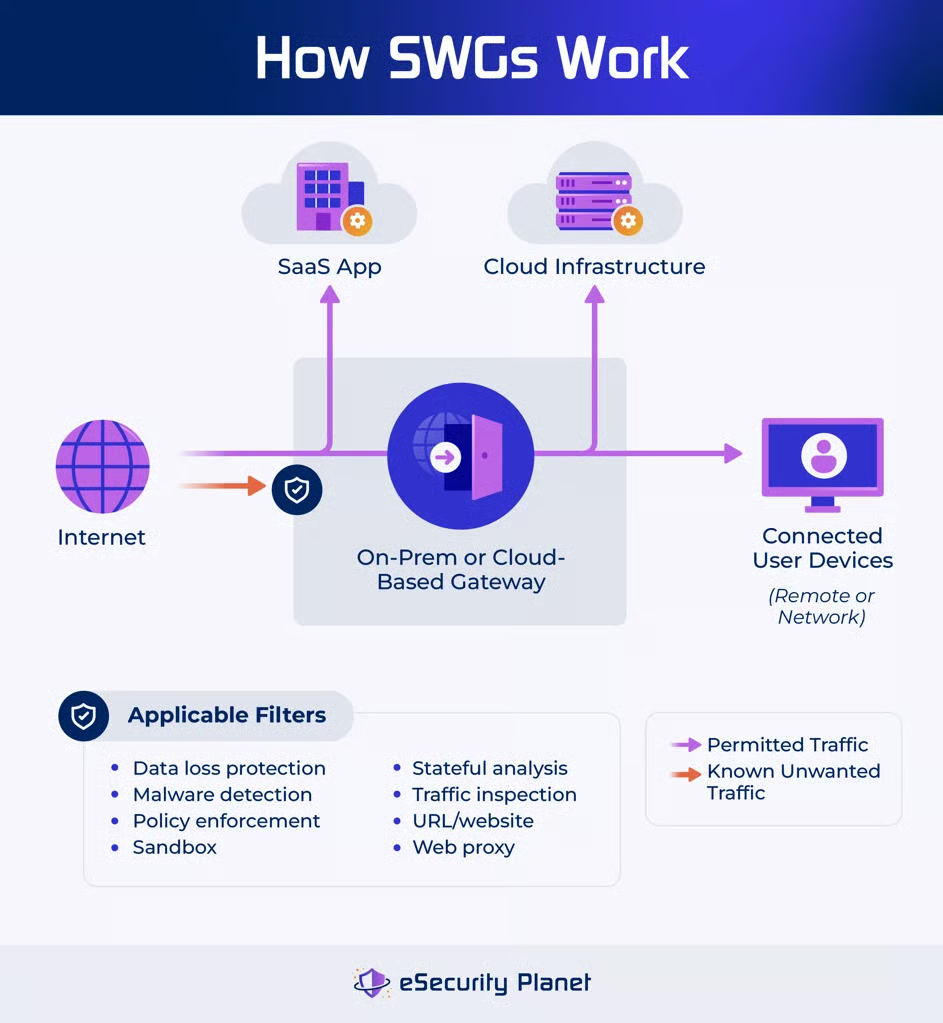
Ein Secure Web Gateway ist ein Sicherheitstool, das den Datenverkehr zum und vom Internet für ein Netzwerk oder für Remote-Geräte steuert, die über das SWG eine Verbindung zum Internet herstellen. SWGs können lokal bereitgestellt werden, um bestimmte Netzwerke zu schützen. Viele entscheiden sich jedoch für cloudbasierte Bereitstellungen, um von der Skalierbarkeit zu profitieren und Remote-Benutzer sowie Zweigstellennetzwerke mit einer konsolidierten Lösung zu schützen.
Um den Datenverkehr zu kontrollieren, führt ein SWG folgende Maßnahmen durch:
- Schädlichen Datenverkehr blockieren: Verwendet Listen bekanntermaßen schädlicher URLs und Websites, um den Datenverkehr zu und von diesen IP-Adressen zu blockieren und mögliche Infektionswege zu unterbinden.
- Unerwünschte Inhalte verweigern: Wendet vom Administrator definierte Sperrlisten (auch Denylists genannt) an, um den Zugriff von Benutzern auf unerwünschte Websites und Anwendungen (Glücksspiel, Pornografie usw.) zu blockieren.
- Netzwerkbandbreite verwalten: Begrenzt die Bandbreite für weniger wichtige Funktionen wie Streamingmedien, um eine ausreichende Bandbreite für wichtige Geschäftsprozesse sicherzustellen.
- Mitarbeiterverhalten überwachen: Setzt Richtlinien, einfache Regeln und sogar die Erkennung von Anomalien mithilfe künstlicher Intelligenz (KI) durch, um unerwünschtes Benutzerverhalten zu erkennen und zu blockieren.
- Erkennung verhindern: Verbirgt IP-Adressen und durch das SWG geschützte Ressourcen, indem ein Webproxy zwischen den Ressourcen und den Internetquellen eingefügt wird.
Fortschrittliche SWG-Tools integrieren häufig Threat-Intelligence-Feeds und eine Inspektion zum Schutz vor Datenverlust (DLP) für sensible Daten.
Was ist eine Firewall?
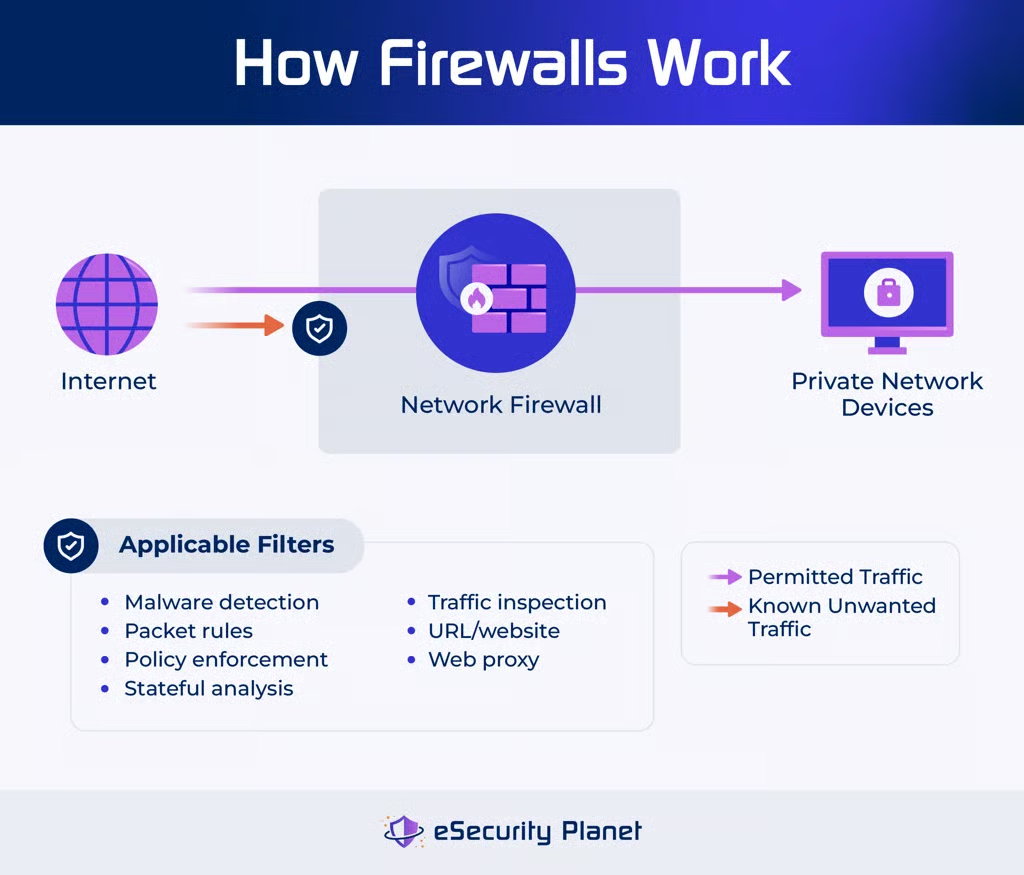
Firewalls sind Sicherheitskontrollen, die den Datenverkehr an der Grenze eines Netzwerks, eines hostbasierten oder gerätespezifischen Schutzes (Server, Router, PC), einer Anwendung, einer Datenbank oder sogar zwischen zwei Netzwerksegmenten steuern. Der häufigste Firewall-Typ konzentriert sich auf die Kontrolle des ein- und ausgehenden Datenverkehrs eines Netzwerks. Fortschrittlichere Firewalls bieten jedoch zusätzliche Funktionen für E-Mail-Sicherheit, URL-Filterung und Malware-Erkennung.
Bei der Kontrolle des Datenverkehrs führen Firewalls folgende Maßnahmen durch:
- Richtlinien anwenden: Untersucht Pakete und verwirft sie anhand von Paketfilterregeln, gesperrten Ports und sogar komplexen Zugriffsregeln wie Port-Klopfen.
- Schlechten Datenverkehr blockieren: Verwendet statusbezogene Inspektion, Sitzungsfilterung und Proxyfunktionen eines Gateways auf Schaltungsebene , um Datenverkehr zu verwerfen, der nicht zu bestehenden Kommunikationsanfragen gehört.
- Angriffe erkennen: Untersucht den Netzwerkverkehr auf Anzeichen von Malware und entschlüsselt bei Firewalls der nächsten Generation (NGFW) den Datenverkehr, um bösartiges Verhalten zu analysieren.
Komplexere Firewall-Lösungen wie NGFW und Unified Threat Management (UTM) integrieren Funktionen, die mit anderen Arten von Sicherheitslösungen verbunden sind. So können sie Daten beispielsweise mit einer Antivirenprüfung untersuchen, schädliche URLs wie ein SWG oder einen Domain Name Service (DNS) blockieren oder E-Mails wie ein E-Mail-Gateway untersuchen.
Wichtige Gemeinsamkeiten und Unterschiede zwischen SWGs und Firewalls
Secure Web Gateways und Firewalls waren einst klar voneinander getrennt, verfügen inzwischen jedoch über gemeinsame Funktionen, die ähnliche Vorteile, Stärken und Nachteile bieten. Um die verbleibenden Unterscheidungsmerkmale zu ermitteln, betrachten wir die Vorteile, Stärken und Schwächen dieser Technologien genauer.
Vergleich der wichtigsten Vorteile
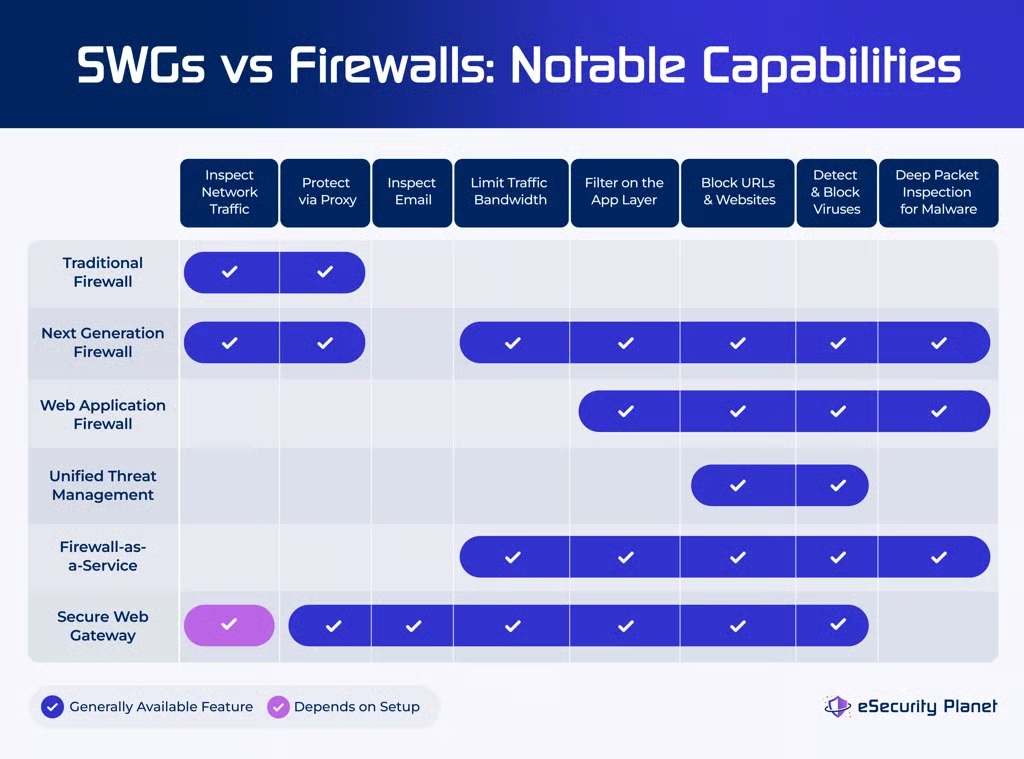
Als Sicherheitslösungen bieten Firewalls und Secure Web Gateways nahezu identische Vorteile, da sie sehr ähnliche Aufgaben zum Schutz von Datenströmen am Netzwerkrand erfüllen. Vergleiche werden zudem dadurch erschwert, dass verschiedene Firewall-Typen unterschiedliche Funktionen bieten: Einfache, traditionelle Firewalls überschneiden sich nur begrenzt mit SWGs, während NGFWs eine starke Überschneidung mit den Funktionen von SWGs aufweisen.
Sowohl SWGs als auch Firewalls bieten die folgenden wesentlichen Vorteile:
- Vor Datenverlust schützen: Setzen Richtlinien durch, erkennen anomales Verhalten und untersuchen Datenströme auf regulierte, sensible oder geheime Informationen.
- Angriffe abwehren: Filtern bekanntermaßen schädliche Domänen, ermöglichen die Untersuchung von Dateien in einer Sandbox und erkennen schädliche Pakete mithilfe von Signaturen, Indikatoren, KI oder maschinellem Lernen (ML).
- Verwaltung vereinfachen: Verwalten konsolidierte Funktionen, für die andernfalls separate, nicht integrierte Tools erforderlich wären, über eine einzige Installation und ein zentrales Verwaltungsdashboard.
- Unproduktive Inhalte begrenzen: Blockieren oder beschränken den Zugriff beziehungsweise die Bandbreite für Streamingmedien, Glücksspielseiten, pornografische Websites und andere festgelegte Websites und Anwendungen.
Die wesentlichen Unterschiede hängen hauptsächlich vom Gerät, Modell und der Implementierung ab. Einige Anbieter stellen bei SWGs die Vorteile für die Kontrolle des Websiteverkehrs in den Vordergrund, bei Firewalls dagegen den Schutz interner Netzwerkdaten. Das liegt teilweise daran, dass sich SWGs auf die Analyse von Daten auf der Anwendungsschicht konzentrieren, während die meisten Firewalls Informationen auf der Netzwerkschicht von Paketen untersuchen.
Dabei wird jedoch häufig übersehen, dass bestimmte Firewall-Typen ebenfalls Pakete auf der Anwendungsschicht untersuchen, etwa NGFWs oder Web Application Firewalls (WAFs). Auch wenn es aus akademischer Sicht sinnvoll sein kann, klare Grenzen zu ziehen, überschneiden sich die Funktionen der besten SWGs und Firewalls in der Praxis erheblich.
Vergleich der wichtigsten Stärken
Die größte Stärke von SWGs und Firewalls ist der zuverlässige Schutz vor Angriffen. Die unterschiedlichen und gemeinsamen Vorteile ihres Einsatzes zeigen, auf welche Weise die jeweilige Technologie Schutz bietet. SWGs bieten starken Schutz für E-Mails und HTTPS-verschlüsselten Datenverkehr. Firewalls blockieren interne Netzwerkbedrohungen, wenden richtlinienbasierte Filter schnell an und können in manchen Fällen ebenfalls HTTPS-verschlüsselten Datenverkehr untersuchen.
Sowohl SWGs als auch Firewalls können für hohe Skalierbarkeit und Leistung in der Cloud installiert werden. SWGs und bestimmte Firewall-Typen können im Vergleich zum separaten Kauf einzelner Komponenten wie E-Mail-Sicherheit, Proxy-Gateways, Schutz vor Datenverlust und Antivirensoftware außerdem erhebliche Kosten einsparen.
| Firewall | SWG | |
|---|---|---|
| E-Mail-Schutz | ❌ | ✔️ |
| Auf Netzwerkbedrohungen überwachen (Systeme zur Erkennung und Verhinderung von Eindringversuchen (IDPS)) | Bestimmte Firewall-Modelle (NGFW, UTM usw.) | ❌ |
| Schnelle richtlinienbasierte Bedrohungsfilterung | ✔️ | ❌ |
| Cloudbasierte Skalierbarkeit | Hängt von der Installation ab | Hängt von der Installation ab |
| Untersuchung von HTTPS-verschlüsseltem Datenverkehr auf Malware | Bestimmte Firewall-Modelle (NGFW, WAF, FWaaS usw.) | ✔️ |
| Im Vergleich zum Kauf separater Lösungen für einen gleichwertigen Schutz Geld und Zeit sparen | Bestimmte Firewall-Modelle (NGFW, UTM, FWaaS usw.) | ✔️ |
Gemeinsame wesentliche Nachteile
Die Vorteile und Stärken sprechen eindeutig dafür, dass jede Organisation sowohl SWGs als auch Firewalls benötigt, um einen mehrschichtigen Schutz aufzubauen. Beide Technologien haben exakt dieselben Nachteile, was zu einer gewissen Zurückhaltung beim Kauf führen kann, jedoch keine der beiden Lösungen wesentlich beeinträchtigt.
- Komplexe Konfiguration: Obwohl sie einfacher zu verwalten und zu warten sind als eine Tool-Suite, führen die konsolidierten Funktionen moderner SWGs und Firewalls zu deutlich komplexeren und zeitaufwendigeren Tools, die zunächst eingerichtet und konfiguriert werden müssen.
- Hohe Kosten: Obwohl moderne SWGs und Firewalls im Vergleich zu vielen einzeln erworbenen Lösungen kosteneffizient sind, ist ihre Anschaffung, Installation und Konfiguration recht teuer, wenn nicht alle Funktionen benötigt werden.
- Unterschiedlicher Funktionsumfang: Dieselbe Funktion arbeitet nicht bei allen Produkten gleich und bietet nicht überall vergleichbare Möglichkeiten. Die meisten SWGs und Firewalls bieten zwar „Berichte“, doch Art und Detailtiefe dieser Berichte unterscheiden sich von Produkt zu Produkt erheblich.
Die wesentlichen Nachteile lassen sich als Produktverwirrung zusammenfassen. Eine günstige, einfache Firewall bietet nicht denselben Schutz wie eine teure NGFW, doch einige Funktionen tragen ähnliche Bezeichnungen. Ebenso dauert die Implementierung von drei bis fünf separaten Lösungen zwar deutlich länger als die Einrichtung eines robusten SWG, doch die meisten Unternehmen führen die separaten Lösungen schrittweise ein und können bei der Einrichtung eines komplexen Tools von den zahlreichen Optionen überfordert werden.
Sollten Sie SWGs und Firewalls gemeinsam oder getrennt einsetzen?
Die meisten großen Organisationen nutzen sowohl Secure Web Gateways als auch verschiedene Firewalls. Viele kleine und mittlere Unternehmen (KMU) beginnen jedoch mit einer Firewall für grundlegende Sicherheit und integrieren ein SWG, wenn ihre Sicherheitsanforderungen steigen.
Firewall- und SWG-Funktionen werden auch in andere moderne Sicherheitslösungen integriert, um Remote-Benutzer und Remote-Assets zu schützen. Beispielsweise ermöglichen virtuelle Unternehmensnetzwerke (VPNs) einen sichereren Zugriff für Remote-Benutzer, indem sie der cloudbasierten VPN-Infrastruktur grundlegende Firewall- und SWG-Filterung von URLs oder Malware hinzufügen.
Secure Service Edge (SSE) integriert FWaaS- und SWG-Funktionen mit anderen Sicherheitstechnologien, um Remote-Benutzer, Anwendungsdaten und Cloud-Ressourcen zu schützen. Ebenso baut Secure Access Service Edge (SASE) auf der Remote-Sicherheit von SSE auf und ergänzt softwaredefinierte Wide Area Networks (SD-WANs) für eine standortunabhängige Segmentierung.
All diese Lösungen spielen eine wichtige Rolle bei der Absicherung von Unternehmen, gemeinnützigen Organisationen und Behörden. Käufer müssen jedoch ihre eigenen Anforderungen vollständig verstehen, um zu beurteilen, welches Produkt am besten geeignet ist. Angesichts des breiten Funktionsumfangs innerhalb jeder Produktkategorie und sogar zwischen den Produkten eines einzelnen Anbieters müssen Käufer die Tools außerdem umfassend testen, um sicherzustellen, dass die theoretischen Funktionen ihren Anforderungen und Erwartungen entsprechen.
Vergleich von Anwendungsfällen
Um am besten zu veranschaulichen, wann und wie SWG- und Firewall-Technologien eingesetzt werden, lohnt sich die Betrachtung verschiedener konkreter Anwendungsfälle. Bei der Absicherung einer Zentrale, von Remote-Auftragnehmern, einer internationalen Bürostruktur oder einer cloudbasierten Anwendung unterscheiden sich die Vorteile und der Bedarf an SWG- und Firewall-Lösungen erheblich.
Schutz der Zentrale
Eine kommunale Behörde unterhält ein zentrales Verwaltungsgebäude (Rathaus) mit einem Rechenzentrum. Der bereits eingerichtete Firewall-Schutz ist ausreichend, doch die Behörde wünscht zusätzlichen Schutz vor zunehmenden Internetbedrohungen. Sie könnte eine lokale SWG-Appliance hinzufügen, um die Sicherheitsschichten zwischen Benutzern und potenziellen Bedrohungen zu verstärken.
Schutz von Remote-Auftragnehmern
Ein Unternehmen für medizinische Transkription beschäftigt Tausende internationale und inländische Auftragnehmer, die mit privaten Geräten (BYOD) wie Laptops und Smartphones auf webbasierte Anwendungen (Google Docs, Office 365, Box usw.) zugreifen. Um vor in Unternehmensrepositorien hochgeladener Malware zu schützen, sollte das Unternehmen alle Auftragnehmer dazu verpflichten, über ein Secure Web Gateway auf Ressourcen zuzugreifen, das den ein- und ausgehenden Datenverkehr auf Anzeichen von Problemen überwacht.
Globale Infrastruktur mit mehreren Standorten
Eine wachsende Restaurantkette expandiert weiterhin rasch ins Ausland und muss eine große Zahl von Restaurantnetzwerken, Niederlassungszentralen und sogar Remote-Benutzern schützen. Ohne die versunkenen Kosten einer bestehenden Infrastruktur kann sie FWaaS und SWG gemeinsam bereitstellen, um eine Vielzahl von Netzwerk- und Benutzerdatenverbindungen mit geringerem Bereitstellungs- und Konfigurationsaufwand zu schützen.
Performante Webanwendung
Eine Streaming-Website baut eine cloudbasierte Infrastruktur auf, um die Backend-Anwendungen für die Bereitstellung von Video- und Audioinhalten zu hosten und auszuführen. Ohne Benutzer wären viele SWG-Funktionen in dieser Umgebung nicht nützlich, und selbst eine leistungsfähige NGFW würde durch Paketüberprüfungen zu viele Verzögerungen verursachen. Stattdessen sollten einfache Firewalls zur Paketfilterung, WAFs und Datenbank-Firewalls eingesetzt werden, um bestimmte Komponenten der Architektur mit minimaler betrieblicher Verzögerung zu schützen.
Überlegungen zu SWGs und Firewalls
Um zu bestimmen, welche Lösung oder Kombination von Lösungen am besten geeignet ist, muss ein Käufer konkrete Fragen dazu beantworten, wie sich die Technologie in den bestehenden Sicherheits-Stack einfügt und welche Ressourcen für ihren Einsatz verfügbar sind. Ehrliche Antworten auf diese Fragen filtern unrealistische Erwartungen heraus und führen zu praktischen, funktionalen Lösungen.
Bestehende Technologie ersetzen oder weitere Technologie hinzufügen?
Eine Organisation mit zahlreichen älteren Legacy-Lösungen könnte bereit sein, alle Lösungen durch eine vielseitige Lösung zu ersetzen. Einige wenige teure, erst kürzlich erworbene Lösungen machen es jedoch attraktiver, eine separate Lösung hinzuzufügen, die bestimmte Funktionen ergänzt. Wählen Sie bei einem vollständigen Austausch eine funktionsreiche SWG- oder Firewall-Lösung. Wenn Sie den Sicherheits-Stack erweitern, wählen Sie ein Tool mit den konkret benötigten Sicherheitsfunktionen.
Welche Architektur ist erforderlich: vollständige Kontrolle, Cloud oder SaaS?
Organisationen mit hohen Anforderungen an Compliance oder Geheimhaltung benötigen die vollständige Kontrolle über alle Sicherheitskontrollen in einem lokalen Rechenzentrum. Wer dagegen Skalierbarkeit priorisiert, bevorzugt möglicherweise cloudbasierte Lösungen. SaaS-Lösungen nehmen die direkte Kontrolle und bieten häufig weniger Anpassungsmöglichkeiten, doch Organisationen jeder Größe profitieren vom geringeren Wartungs- und Verwaltungsaufwand von SaaS-Lösungen. Wählen Sie die richtige SWG- oder Firewall-Konfiguration passend zur erforderlichen Architektur.
Wie viel Verzögerung ist tolerierbar?
Hochgeschwindigkeitsanwendungen und Kommunikationssysteme tolerieren keine umfangreichen Paket- und Verbindungsprüfungen. Daten, Verbindungen und Sicherheitskontrollen müssen optimiert werden, um Sicherheit und eine schnelle Datenübertragung in Einklang zu bringen. Verschiedene Kombinationen aus SWGs und Firewall-Typen können eingesetzt werden, um für unterschiedliche Datenströme innerhalb der Netzwerkarchitektur spezifische Sicherheitsprüfungen durchzuführen und so eine effektive und schnelle Informationsübertragung zu ermöglichen.
Passen die Ressourcen zusammen?
Jedes Tool erfordert unterschiedliche finanzielle und technische Ressourcen für Installation, Konfiguration, Wartung und Betrieb. Berücksichtigen Sie beim Vergleich von Lösungen alle erwarteten Kosten und den erforderlichen Arbeitsaufwand, um ausreichende Ressourcen für die effektive Ausschöpfung der möglichen Funktionen des Tools sicherzustellen. Diese Analyse verhindert die verschwenderische Anschaffung teurer Shelfware oder eines Tools, das mit den aktuellen Ressourcen nicht effektiv eingesetzt werden kann.
Passt die Sicherheitslösung zum bestehenden Sicherheits-Stack?
Alle Sicherheitstools müssen sich ohne zu viele einschneidende Änderungen in einen bestehenden Sicherheits-Stack und die vorhandenen Prozesse einfügen. Überprüfen Sie die Integrationsmöglichkeiten des in Betracht gezogenen SWG oder der Firewall mit anderen verwandten Sicherheitstools wie IDS/IDP, Privileged Access Management (PAM), Security Information and Event Management (SIEM) und Netzwerküberwachung. Dies gewährleistet reibungslose Übergänge und Kompatibilität mit bestehenden Prozessen.
Fazit: SWG- und Firewall-Funktionen gemeinsam bereitstellen
Da SWGs und Firewalls weiterhin Funktionen hinzufügen, könnten fortschrittliche Versionen irgendwann den Punkt erreichen, an dem eine einzige Lösung einen wirksamen Schutz bietet. Diese einzelne Lösung wird natürlich sehr teuer und kompliziert zu implementieren sein, sodass einfachere Lösungen voraussichtlich noch viele Jahre lang den Bedarf decken werden. Sobald Sie herausgefunden haben, welche Lösung oder Lösungen gut geeignet sein könnten, kontaktieren Sie das Unternehmen für eine Demo und bringen Sie eine Liste der Funktionen mit, die Sie eingehend prüfen möchten.
SWGs und Firewalls tragen zur Absicherung des Netzwerkperimeters bei; für einen vollständigen Sicherheits-Stack sind möglicherweise weitere Lösungen erforderlich – mehr über Netzwerksicherheitsarchitektur.