

















Les frameworks et pratiques de réponse aux incidents sont des plans d’action détaillés visant à résoudre les failles de sécurité au sein d’une entreprise ou d’une organisation. Ils offrent à l’entreprise une approche approfondie et proactive de la sécurité en consignant méthodiquement chaque aspect d’un incident, notamment la manière dont il s’est produit et les mesures prises, et en décrivant les étapes suivantes pour empêcher de tels incidents à l’avenir.
Le National Institute of Standards and Technology (NIST) et le SANS Institute ont élaboré des frameworks de réponse aux incidents reconnus et respectés, qui ont permis de standardiser les pratiques nécessaires à la conception et à la mise en œuvre de processus efficaces de réponse aux incidents.
Choisir un framework de réponse aux incidents
Le NIST et SANS proposent tous deux des frameworks de réponse aux incidents pour aider les entreprises à développer de solides capacités. Le Computer Security Incident Handling Guide (NIST SP 800-61) du NIST se concentre sur six phases : préparation, détection et analyse, confinement, éradication et récupération, activités post-incident et leçons tirées. Le SANS Incident Handler’s Handbook, en revanche, adopte une approche plus tactique et procédurale, en mettant l’accent sur les étapes importantes à suivre aux différentes phases d’un événement.
NIST
- Préparation
- Détection et analyse
- Confinement, éradication et récupération
- Activité post-incident
SANS
- Préparation
- Identification
- Confinement
- Éradication
- Récupération
- Leçons tirées
Le framework du NIST inclut les interactions avec les organisations externes, l’élaboration des politiques et la planification dans sa couverture d’un plus large éventail d’opérations de réponse aux incidents. Il fournit des instructions pour constituer une équipe d’intervention d’urgence, définir les responsabilités et mettre en place des canaux de communication. SANS, en revanche, se concentre principalement sur les aspects techniques de la réponse aux incidents, tels que l’identification, le confinement et l’éradication.
Tout en reflétant les enseignements du terrain et les nouvelles tendances, le framework de SANS bénéficie de l’expertise et de l’expérience combinées de la communauté SANS. Élaboré en collaboration avec des professionnels du secteur, le framework du NIST se concentre davantage sur la fourniture de directives uniformes applicables à différents secteurs. Les deux frameworks offrent des conseils précieux pour développer les capacités de réponse aux incidents, et les entreprises peuvent combiner des éléments de chacun afin de mettre au point une stratégie adaptée à leurs besoins spécifiques.
Les spécificités de la réponse aux incidents peuvent varier en fonction d’éléments tels que les domaines d’activité de votre entreprise, la nature de l’événement concerné et la réglementation applicable à votre secteur. Grâce à ce processus dynamique et itératif, les organisations affinent continuellement leurs méthodes pour gérer efficacement les crises.
Cela implique de réaliser régulièrement des exercices de test, de dispenser une formation approfondie au personnel et d’investir de manière proactive dans la création de nouvelles capacités d’intervention. Les entreprises peuvent garder une longueur d’avance sur les nouveaux risques en adoptant une stratégie proactive et adaptable, et en veillant à ce que leurs procédures de réponse aux incidents restent robustes et efficaces au fil du temps.
À lire également :
- Comment créer un plan de réponse aux incidents
- Les meilleurs outils et logiciels de réponse aux incidents
7 étapes du processus de réponse aux incidents
Une stratégie de réponse aux incidents bien définie peut aider votre entreprise à surveiller de manière proactive les événements de sécurité, à évaluer l’efficacité de vos politiques actuelles et à repérer les domaines nécessitant des améliorations supplémentaires. Voici six étapes à envisager d’intégrer à l’architecture de votre organisation afin de créer une solide capacité de réponse aux incidents.
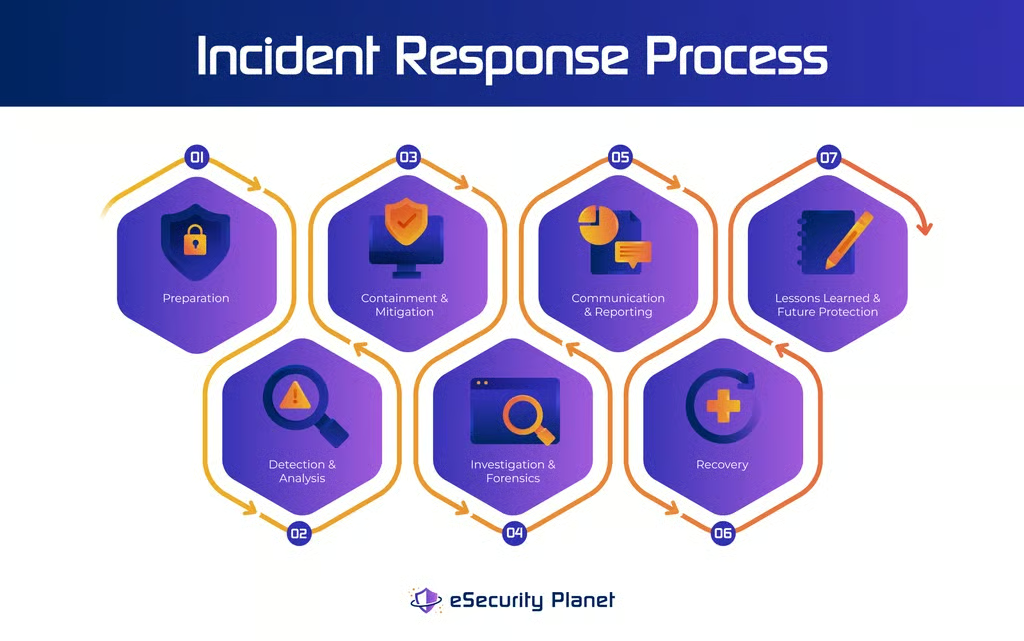
1. Préparation
La préparation consiste à élaborer les processus, procédures et ressources nécessaires pour répondre efficacement aux événements. Elle comprend notamment la création d’un plan de réponse aux incidents, la définition des rôles et responsabilités, l’identification des employés clés et la mise en place de canaux de communication.
2. Détection et analyse
Identifiez ensuite un événement de sécurité à l’aide de systèmes de détection d’intrusion, de surveillance des journaux, de surveillance réseau, ou de signalements des utilisateurs. Lorsqu’un événement est découvert, l’équipe de réponse aux incidents doit l’examiner et déterminer la nature et la gravité du problème.
3. Confinement et atténuation
Une fois l’incident confirmé, l’accent est mis sur le confinement du problème afin d’éviter de futurs dommages ou accès indésirables. Cela implique d’isoler et d’arrêter les systèmes affectés, ou de prendre d’autres mesures appropriées pour limiter l’impact. Vous pouvez mettre en œuvre certaines stratégies d’atténuation afin de réduire les dommages potentiels immédiats causés par l’incident.
4. Investigation et analyse forensique
Menez une investigation complète pour déterminer la cause, la portée et l’ampleur de l’événement. Cela comprend la collecte de preuves, la réalisation d’une analyse forensique, l’analyse des journaux et la détermination du point d’accès ainsi que des vulnérabilités exploitées. L’objectif est de recueillir des données qui contribueront à prévenir de telles situations à l’avenir.
5. Communication et rapports
Une communication efficace est essentielle tout au long du processus de réponse aux incidents. La direction, les équipes informatiques, les conseillers juridiques et, si nécessaire, les autorités chargées de l’application de la loi doivent tous recevoir régulièrement des informations. Rédigez un rapport clair et simple détaillant l’événement, les mesures prises et les leçons tirées.
6. Récupération
Une fois l’événement maîtrisé et analysé, concentrez-vous sur le rétablissement des opérations normales. Supprimez toute présence suspecte ou malveillante, reconstruisez ou restaurez les systèmes affectés et validez leur intégrité. L’équipe de réponse aux incidents, avec le concours du personnel informatique, est chargée de mettre en œuvre les correctifs de sécurité, mises à jour ou modifications nécessaires pour éviter que des incidents similaires ou identiques ne se reproduisent.
7. Leçons tirées et protection future
La dernière étape consiste à examiner l’événement et à en tirer des conclusions utiles pour améliorer les procédures de sécurité. En identifiant les vulnérabilités, les faiblesses et les lacunes des systèmes et réseaux, les organisations peuvent mettre en place des mesures proactives pour renforcer leurs défenses, améliorer leurs capacités de réponse aux incidents et se protéger contre des événements similaires à l’avenir.
Élaborer votre propre plan de réponse aux incidents
L’effort consacré à l’élaboration de votre plan de réponse aux incidentsrenforce la sécurité et la résilience de votre organisation. En adaptant le plan à vos besoins particuliers, vous disposerez de la flexibilité nécessaire pour défendre activement votre entreprise et ses précieux actifs contre les menaces. Il est important de s’appuyer sur les bonnes pratiques, frameworks et recommandations du secteur fournis par des organisations telles que le NIST et SANS afin de garantir que votre plan de réponse aux incidents soit standardisé tout en étant adapté aux besoins de votre entreprise.
À lire également : Qu’est-ce que la réponse aux incidents ? Guide ultime + modèles
En résumé : processus et frameworks de réponse aux incidents
Les processus et frameworks de réponse aux incidents sont essentiels pour résoudre efficacement les failles de cybersécurité et prévenir les menaces ou attaques futures. En suivant des recommandations standardisées et en tirant parti des ressources d’organisations reconnues telles que le NIST et SANS, vous pouvez créer un processus de réponse aux incidents adapté aux besoins de votre entreprise.
La mise en œuvre d’une stratégie de réponse aux incidents bien définie — comprenant des étapes telles que la préparation, la détection et l’analyse, le confinement et l’atténuation, l’investigation et l’analyse forensique, la communication et les rapports, la récupération, les leçons tirées et la protection future — permet aux organisations de protéger leurs actifs de manière proactive et de renforcer leurs défenses contre les menaces potentielles.
À lire également :