

















Un plan de réponse aux incidents (RI) bien conçu est un outil puissant qu’une organisation peut utiliser pour contribuer à protéger ses données, sa réputation et ses activités. Il fournit un processus clair et documenté pour se préparer aux incidents de cybersécurité, les détecter et s’en remettre par la suite.
Lorsqu’il est correctement conçu, un plan de RI vous aide à :
- Réduire les temps d’arrêt et les perturbations de l’activité.
- Protéger les informations sensibles contre la perte ou l’exposition.
- Réduire les risques financiers et juridiques en respectant les exigences réglementaires.
- Coordonner efficacement les équipes sous pression.
- Tirer les enseignements de l’expérience pour renforcer les défenses au fil du temps.
Que vous conceviez un plan pour la première fois ou que vous mettiez à jour un plan existant, savoir comment créer un plan de réponse aux incidents permet à votre organisation d’agir rapidement et sereinement lorsque des menaces surviennent. Pour faciliter sa mise en œuvre, vous pouvez également télécharger gratuitement un modèle de plan de réponse aux incidents à personnaliser pour votre environnement.
Comparaison des modèles de réponse aux incidents de NIST et de SANS
Pour concevoir une stratégie efficace de réponse aux incidents, choisissez un cadre qui offre à la fois structure et souplesse.
Deux des options les plus utilisées sont le Guide de traitement des incidents de sécurité informatique NIST SP 800-61 et le cadre de réponse aux incidents de SANS.
Tous deux décrivent des étapes claires et reproductibles pour gérer les incidents de sécurité, mais diffèrent légèrement par leur orientation et leur niveau de granularité. Comprendre comment chaque cadre aborde la préparation, la détection, le confinement et la reprise peut aider les organisations à choisir — ou à combiner — le modèle qui répond le mieux à leurs besoins opérationnels et à leurs obligations réglementaires.
Guide de traitement des incidents de sécurité informatique NIST SP 800-61
Le Guide de traitement des incidents de sécurité informatique de NIST est un cadre largement reconnu qui fournit un cycle de vie structuré pour se préparer aux incidents de sécurité, les détecter et y répondre.
Il divise le processus de réponse aux incidents en quatre phases clés : préparation, détection et analyse, confinement/éradication/reprise, et activités post-incident. Ces phases offrent aux organisations une feuille de route reproductible pour gérer les menaces et renforcer leurs défenses au fil du temps.
- Préparation : Établir des politiques, former le personnel et déployer les outils avant qu’un incident ne survienne.
- Détection et analyse : Identifier les événements, confirmer les incidents et en évaluer l’ampleur.
- Confinement, éradication et reprise : Limiter les dommages, éliminer la menace et restaurer les systèmes en toute sécurité.
- Activités post-incident : Documenter les résultats, améliorer les processus, élaborer des guides opérationnels et partager les enseignements.
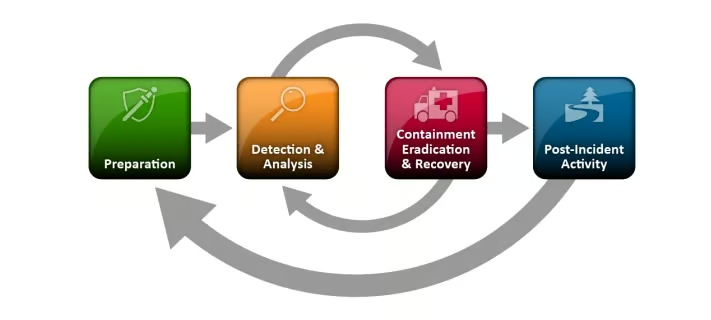
En suivant ces quatre phases, les organisations disposent d’un processus clair et reproductible pour répondre aux incidents de cybersécurité, quelle que soit leur ampleur. Le Guide de traitement des incidents de sécurité informatique de NIST aide les équipes à limiter les dommages et à rétablir rapidement la situation, tout en encourageant l’amélioration continue afin que les attaques futures puissent être détectées et contenues encore plus vite.
Cadre de réponse aux incidents de SANS
Le cadre de réponse aux incidents de SANS constitue une autre approche pour élaborer un plan de réponse aux incidents.
Réputé pour ses recommandations pratiques axées sur les opérations, SANS décrit des étapes claires que les équipes de sécurité peuvent suivre pendant un incident, de la préparation à l’analyse post-événement.
En séparant le confinement, l’éradication et la reprise en étapes distinctes, il offre une plus grande clarté tactique, ce qui permet aux organisations d’attribuer plus facilement les responsabilités, de mesurer les progrès et de maintenir les efforts de réponse bien organisés.
Ces six étapes sont les suivantes :
- Préparation: Établir des politiques, assurer la formation, identifier les points de contact et les principales parties prenantes en cas d’incident, mener des exercices sur table et définir les outils utilisés.
- Identification : Reconnaître et valider les incidents.
- Confinement : Stratégies à court et à long terme pour empêcher la propagation.
- Éradication : Éliminer les causes profondes et les artefacts malveillants.
- Reprise : Rétablir le fonctionnement normal des systèmes et en vérifier l’intégrité.
- Retour d’expérience : Effectuer des bilans post-incident et améliorer les processus.
Vous n’avez pas besoin de choisir un seul modèle. De nombreuses organisations empruntent des éléments aux deux pour les adapter à leur situation.
Étapes pour élaborer un plan de réponse aux incidents
Définir la portée, l’objectif et les politiques de votre plan de réponse aux incidents
La première étape pour comprendre comment créer un plan de réponse aux incidents consiste à en définir la portée, l’objectif et les politiques qui l’encadrent. Expliquez clairement pourquoi le plan existe, quels systèmes, applications et données il couvre, et comment il s’inscrit dans la stratégie globale de sécurité de votre organisation. Incluez des politiques de signalement et d’escalade des incidents, ainsi que des procédures permettant d’obtenir l’autorisation de la direction lorsque cela est nécessaire.
Un modèle détaillé de plan de réponse aux incidents peut s’avérer précieux à ce stade, en fournissant des sections prêtes à l’emploi consacrées à l’historique des révisions, aux habilitations, aux définitions et aux références. Personnaliser un modèle permet de s’assurer que le document couvre tous les éléments fondamentaux — tels que les coordonnées des parties prenantes, les matrices de gravité et un processus clair de traitement des incidents — avant de passer aux étapes techniques.
Créer une équipe de RI et organiser des exercices sur table
La solidité d’un plan dépend de l’efficacité des personnes chargées de l’exécuter. Lorsque vous élaborez un plan de réponse aux incidents, veillez à constituer une équipe pluridisciplinaire comprenant des intervenants techniques, des spécialistes de l’investigation numérique, des conseillers juridiques, des membres de l’équipe de communication, des dirigeants sponsors et d’autres parties prenantes clés.
Définissez clairement leurs rôles et désignez des remplaçants pour les fonctions essentielles. Prévoyez également des points de contact clairement définis pour les communications externes (par exemple, pour contacter les forces de l’ordre).
Vous devez également tester le plan de RI au moyen d’exercices sur table afin de vous assurer que l’organisation peut gérer efficacement les menaces émergentes et que toutes les parties prenantes connaissent leurs responsabilités et sont capables de les assumer pendant un incident en cours.
Identifier les types d’incidents et élaborer des guides opérationnels
Répertoriez ensuite les types d’incidents les plus pertinents pour votre environnement, tels que les rançongiciels, l’hameçonnage, les menaces internes ou les erreurs de configuration du cloud, ainsi que les menaces probables liées à votre secteur d’activité. Par exemple, les établissements de santé sont exposés à des risques visant les dispositifs médicaux, tandis que les exploitations laitières doivent faire face à des menaces tout à fait différentes.
Pour chacun d’eux, élaborez un guide opérationnel dédié détaillant les étapes de détection, de confinement, d’éradication et de reprise. Ces guides éliminent les incertitudes en situation de crise et garantissent que les intervenants agissent de manière cohérente et conformément aux politiques.
Exemple de guide opérationnel de RI : attaque par hameçonnage visant un agent d’accueil (exposition de données de santé protégées)
- Détection et signalement
- Le personnel de l’accueil remarque un e-mail suspect ou une activité inhabituelle sur un compte et le signale à l’équipe de sécurité.
- Les analystes du SOC confirment les indicateurs d’hameçonnage (lien malveillant, site de récupération d’identifiants).
- Confinement
- Désactiver immédiatement le compte compromis et révoquer les sessions actives.
- Isoler du réseau les postes de travail concernés afin d’empêcher tout nouvel accès aux données.
- Éradication
- Supprimer les e-mails malveillants des boîtes aux lettres et bloquer le domaine de l’expéditeur.
- Analyser le terminal à la recherche de logiciels malveillants et le nettoyer ou le réinstaller si nécessaire.
- Reprise
- Réinitialiser les identifiants de l’utilisateur et imposer l’authentification multifacteur.
- Restaurer les systèmes ou fichiers concernés à partir de sauvegardes saines s’ils ont été modifiés.
- Notification et conformité
- Évaluer l’ampleur de l’exposition des données de santé protégées et en informer les équipes chargées de la conformité et des affaires juridiques.
- Signaler la violation aux autorités de réglementation (par exemple, à l’OCR dans le cadre de la loi HIPAA) et informer les patients concernés lorsque cela est requis.
- Retour d’expérience et prévention
- Effectuer une analyse post-incident afin d’identifier les lacunes dans les processus.
- Dispenser au personnel une formation ciblée de sensibilisation à l’hameçonnage.
- Ajuster le filtrage des e-mails et mettre en place des contrôles d’accès plus stricts pour les données de santé protégées.
Lorsque vous définissez comment créer un plan de réponse aux incidents, intégrez ces guides à votre document principal ou joignez-les à votre modèle de plan de réponse aux incidents. De nombreux outils de sécurité permettent d’intégrer directement des guides opérationnels, ce qui vous aide à automatiser votre réponse aux incidents.
Mettre en place des procédures de surveillance, de détection et de reprise
Des systèmes efficaces de surveillance et de détection constituent le socle de toute stratégie de RI réussie.
Déployez des outils tels que les plateformes de gestion des informations et des événements de sécurité (SIEM), les solutions de détection et de réponse sur les terminaux (EDR) et les solutions d’analyse des journaux afin d’identifier rapidement les comportements suspects.
Définissez des seuils d’escalade clairs afin que les intervenants sachent à quel moment un événement devient un incident nécessitant une action immédiate.
Votre plan doit également décrire les processus de confinement, d’éradication et de reprise. Précisez par exemple comment isoler les terminaux infectés, supprimer le code malveillant et restaurer des sauvegardes saines.
En décrivant directement ces étapes, vous fournissez aux équipes un processus clair et reproductible pour minimiser les dommages et rétablir les activités de l’entreprise.
Effectuer des analyses post-incident
La dernière étape de la création d’un plan de réponse aux incidents consiste à veiller à ce que votre document reste une ressource évolutive.
Après chaque incident, organisez une session d’analyse formelle pour examiner les causes profondes, évaluer la réponse et identifier les points à améliorer. Documentez les enseignements tirés, mettez à jour les politiques et adaptez les guides opérationnels en fonction des nouvelles menaces ou des exigences réglementaires.
Planifiez des revues périodiques pour maintenir la pertinence du plan. Un modèle flexible de plan de réponse aux incidents simplifie ces mises à jour : il permet d’ajouter facilement de nouveaux scénarios, de modifier les coordonnées et de suivre l’historique des versions sans devoir reconstruire l’intégralité du plan depuis zéro.
Un plan de réponse aux incidents solide est plus qu’un document : c’est un cadre évolutif qui aide votre organisation à agir rapidement, à limiter les dommages et à progresser après chaque incident. En combinant des modèles éprouvés comme ceux de NIST ou de SANS avec des guides opérationnels adaptés, vous pouvez rationaliser la préparation, la détection et la reprise tout en maintenant votre équipe prête à faire face aux menaces émergentes.
Pour optimiser ces efforts, envisagez d’associer votre plan aux meilleurs outils de réponse aux incidents qui facilitent la détection rapide, l’orchestration et l’analyse post-incident.
Modèles gratuits de réponse aux incidents
Deux organismes de premier plan du secteur de la cybersécurité proposent des modèles détaillés de réponse aux incidents :
- modèle du National Institute of Standards of Technology
- modèles de SANS (classés par domaine spécifique de la réponse aux incidents)
Même si votre entreprise souhaite copier un tel modèle, ceux-ci constituent également de bonnes ressources pour aider votre équipe à élaborer son propre plan. Vous pouvez vous en servir pour créer votre modèle, en particulier si votre équipe ne l’a jamais fait auparavant et souhaite s’appuyer sur l’expertise de référence du secteur.