

















インシデント対応のフレームワークとプラクティスは、企業や組織内部のセキュリティ侵害を解決するための詳細なアクションプランです。インシデントの発生原因や実施した対策など、インシデントのあらゆる側面を体系的に記録し、将来的に同様のインシデントを防ぐためのその後のステップを説明することで、企業に包括的かつプロアクティブなセキュリティアプローチを提供します。
米国国立標準技術研究所(NIST)とSANS Instituteは、効率的なインシデント対応プロセスの策定と実施に向けた標準化されたプラクティスを確立した、広く知られ高く評価されているインシデント対応フレームワークを開発しています。
インシデント対応フレームワークの選択
NISTとSANSはいずれも、企業が強固な対応能力を構築できるようインシデント対応フレームワークを提供しています。包括的で体系的な戦略である、コンピューターセキュリティインシデント対応ガイド(NIST SP 800-61)は、準備、検知と分析、封じ込め、根絶と復旧、インシデント後の活動、教訓の6つのフェーズに焦点を当てています。一方、SANS Incident Handler’s Handbookは、より戦術的かつ手順重視のアプローチを取り、イベントの各フェーズで従うべき重要なステップを重視しています。
NIST
- 準備
- 検知と分析
- 封じ込め、根絶、復旧
- インシデント後の活動
SANS
- 準備
- 識別
- 封じ込め
- 根絶
- 復旧
- 教訓
NISTのフレームワークは、より広範なインシデント対応業務を対象とし、外部組織との連携、ポリシー策定、計画立案を含めています。緊急対応チームの編成、職務の明確化、連絡網の整備に関する指示も提供します。これに対してSANSは、識別、封じ込め、根絶など、インシデント対応の技術的要素に主な焦点を当てています。
現実世界の知見や新たなトレンドを反映しながら、SANSのフレームワークはSANSコミュニティが持つ専門知識と経験を結集している点に強みがあります。現場の専門家と協力して作成されたNISTのフレームワークは、さまざまな業界で適用できる統一的なガイダンスの提供に、より重点を置いています。どちらのフレームワークもインシデント対応能力の構築に役立つ有益な助言を提供しており、企業はそれぞれの要素を組み合わせ、固有のニーズに合った独自の戦略を策定できます。
インシデント対応の詳細は、企業の専門分野、発生したイベントの種類、業界に適用される規制などの要素によって変わる可能性があります。組織は、この動的かつ反復的なプロセスを通じて、危機に効果的に対応するための方法を継続的に磨き上げています。
これには、定期的なテスト演習の実施、スタッフへの徹底したトレーニング、新たな対応能力の構築へのプロアクティブな投資が含まれます。プロアクティブで柔軟な戦略を採用し、インシデント対応手順の耐久性と効率性を長期にわたって確保することで、企業は新たなリスクに先手を打つことができます。
関連記事:
インシデント対応プロセスの7つのステップ
明確に定義されたインシデント対応戦略は、セキュリティ上の出来事をプロアクティブに監視し、現在のポリシーの有効性を評価し、さらなる改善が必要な領域を特定するのに役立ちます。強固なインシデント対応能力を構築するために、組織の構成に取り入れることを検討すべき6つのステップを紹介します。
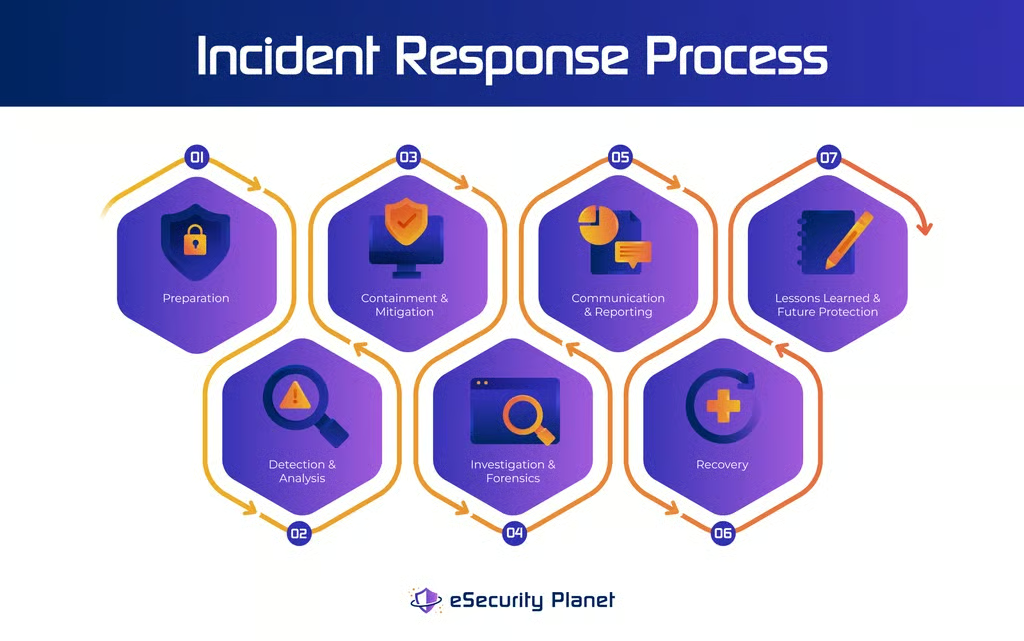
1. 準備
準備には、効率的なイベント対応に必要なプロセス、手順、リソースの策定が含まれます。インシデント対応計画の作成、役割と職務の定義、重要な従業員の特定、連絡経路の構築などがその一環です。
2. 検知と分析
次に、侵入検知システム、ログ監視、ネットワーク監視、またはユーザーからの報告を通じてセキュリティイベントを特定します。イベントが発見されたら、インシデント対応チームは調査を行い、問題の性質と深刻度を特定する必要があります。
3. 封じ込めと緩和
インシデントが確認されると、さらなる被害や望ましくないアクセスを防ぐため、問題を封じ込めることに重点が移ります。これには、影響を受けたシステムを隔離して停止する、または影響を抑えるために適切な措置を講じることが含まれます。インシデントによって直ちに生じる可能性のある被害を最小限に抑えるため、特定の緩和策を実施できます。
4. 調査とフォレンジック
事象の原因、範囲、規模を特定するため、全面的な調査を実施します。これには、証拠の収集、フォレンジック分析、ログの分析、侵入経路と悪用された脆弱性の特定が含まれます。その目的は、将来このような状況を防ぐのに役立つデータを収集することです。
5. コミュニケーションと報告
インシデント対応プロセス全体を通じて、効果的なコミュニケーションは極めて重要です。経営陣、ITチーム、法務顧問、必要に応じて法執行機関には、定期的に情報を提供する必要があります。発生した事象、実施した措置、得られた教訓を詳しく記した、明確で簡潔な報告書を作成します。
6. 復旧
イベントを制御して調査した後は、通常業務の復旧に注力します。不審な、または悪意のある存在を除去し、影響を受けたシステムを再構築または復元して、その完全性を検証します。インシデント対応チームはITスタッフとともに、同様または同一のインシデントの再発を防ぐために必要なセキュリティパッチ、アップデート、変更を実施する責任を負います。
7. 教訓と将来の保護
最後のステップでは、事象を振り返り、セキュリティ手順を改善するための有用な結論を導き出します。現在のシステムとネットワークに存在する脆弱性、欠陥、ギャップを特定することで、組織は防御を強化し、インシデント対応能力を向上させ、将来同様の事象から身を守るためのプロアクティブな対策を講じられます。
独自のインシデント対応計画を作成する
独自のインシデント対応計画を作成することは、組織のセキュリティとレジリエンスを強化します。固有のニーズに合わせて計画を調整することで、脅威から自社と貴重な資産を積極的に守る柔軟性を得られます。インシデント対応計画を標準化すると同時に自社のニーズにも適合させるには、NISTやSANSなどの組織が提供する業界のベストプラクティス、フレームワーク、ガイドラインを活用することが重要です。
まとめ:インシデント対応プロセスとフレームワーク
インシデント対応のプロセスとフレームワークは、サイバーセキュリティ侵害を効率的に解決し、将来の脅威や攻撃を防ぐために不可欠です。標準化されたガイドラインに従い、NISTやSANSなど高く評価されている組織のリソースを活用することで、自社のニーズに合わせたインシデント対応プロセスを構築できます。
準備、検知と分析、封じ込めと緩和、調査とフォレンジック、コミュニケーションと報告、復旧、教訓、将来の保護といったステップを含む、明確に定義されたインシデント対応戦略を実施することで、組織は資産をプロアクティブに保護し、潜在的な脅威に対する防御を強化できます。
関連記事: