

















Incident-Response-Frameworks und -Praktiken sind detaillierte Aktionspläne zur Behebung von Sicherheitsverletzungen in einem Unternehmen oder einer Organisation. Sie bieten dem Unternehmen einen umfassenden und proaktiven Sicherheitsansatz, indem sie jeden Aspekt eines Vorfalls systematisch dokumentieren – einschließlich seines Hergangs und der ergriffenen Maßnahmen – und die nächsten Schritte zur Vermeidung solcher Vorfälle in Zukunft beschreiben.
Das National Institute of Standards and Technology (NIST) und das SANS Institute haben bekannte und angesehene Incident-Response-Frameworks entwickelt, die standardisierte Verfahren für die Entwicklung und Umsetzung effizienter Incident-Response-Prozesse geschaffen haben.
Das passende Incident-Response-Framework auswählen
NIST und SANS stellen beide Incident-Response-Frameworks bereit, die Unternehmen beim Aufbau leistungsfähiger Strukturen unterstützen. Als umfassende und systematische Strategie konzentriert sich der Computer Security Incident Handling Guide (NIST SP 800-61) von NIST auf sechs Phasen: Vorbereitung, Erkennung und Analyse, Eindämmung, Beseitigung und Wiederherstellung, Aktivitäten nach einem Vorfall sowie gewonnene Erkenntnisse. Das SANS Incident Handler’s Handbook verfolgt dagegen einen stärker taktischen und prozeduralen Ansatz und betont die wichtigen Schritte, die in den verschiedenen Phasen eines Ereignisses zu befolgen sind.
NIST
- Vorbereitung
- Erkennung und Analyse
- Eindämmung, Beseitigung und Wiederherstellung
- Aktivitäten nach einem Vorfall
SANS
- Vorbereitung
- Identifizierung
- Eindämmung
- Beseitigung
- Wiederherstellung
- Gewonnene Erkenntnisse
Das NIST-Framework umfasst im Rahmen seines breiteren Spektrums an Incident-Response-Aktivitäten auch die Zusammenarbeit mit externen Organisationen, die Entwicklung von Richtlinien und die Planung. Es enthält Anweisungen für die Zusammenstellung eines Notfallreaktionsteams, die Festlegung von Zuständigkeiten und die Einrichtung von Kommunikationswegen. SANS konzentriert sich dagegen hauptsächlich auf technische Aspekte der Incident Response wie Identifizierung, Eindämmung und Beseitigung.
Das SANS-Framework spiegelt Erkenntnisse aus der Praxis und neue Trends wider und profitiert von der gebündelten Fachkenntnis und Erfahrung der SANS-Community. Das in Zusammenarbeit mit Fachleuten aus der Praxis entwickelte NIST-Framework konzentriert sich stärker auf einheitliche Leitlinien, die in verschiedenen Branchen eingesetzt werden können. Beide Frameworks bieten wertvolle Hinweise für den Aufbau von Incident-Response-Fähigkeiten, und Unternehmen können Elemente aus beiden kombinieren, um eine maßgeschneiderte Strategie zu entwickeln, die ihren individuellen Anforderungen entspricht.
Die Einzelheiten der Incident Response können sich je nach Faktoren wie den Besonderheiten Ihres Unternehmens, der Art des jeweiligen Ereignisses und den für Ihre Branche geltenden Vorschriften ändern. In diesem dynamischen und iterativen Prozess verfeinern Organisationen ihre Methoden für eine erfolgreiche Krisenreaktion kontinuierlich.
Dazu gehören regelmäßige Testübungen, eine umfassende Schulung der Mitarbeitenden und proaktive Investitionen in die Entwicklung neuer Reaktionsfähigkeiten. Durch eine proaktive und anpassungsfähige Strategie können Unternehmen neuen Risiken einen Schritt voraus bleiben und sicherstellen, dass ihre Incident-Response-Verfahren langfristig robust und effizient sind.
Lesen Sie auch:
7 Schritte zum Incident-Response-Prozess
Eine klar definierte Incident-Response-Strategie kann Ihrem Unternehmen dabei helfen, Sicherheitsereignisse proaktiv zu überwachen, die Wirksamkeit Ihrer aktuellen Richtlinien zu bewerten und Bereiche mit weiterem Verbesserungsbedarf zu erkennen. Hier sind sechs Schritte, deren Umsetzung in Ihrer Organisationsstruktur Sie in Betracht ziehen sollten, um eine leistungsfähige Incident-Response-Kapazität aufzubauen.
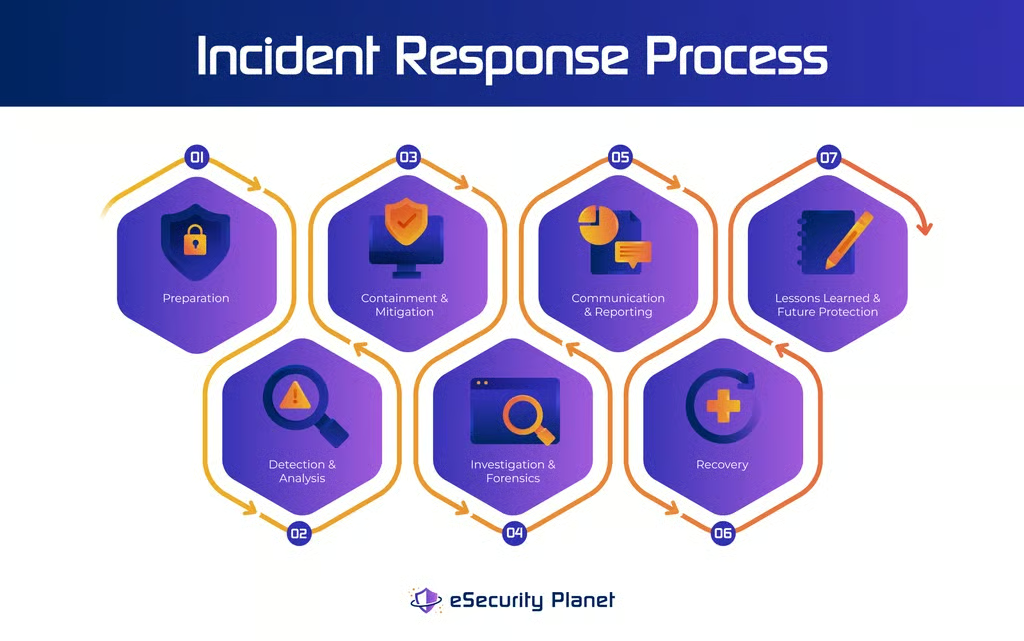
1. Vorbereitung
Zur Vorbereitung gehört die Entwicklung der für eine effiziente Reaktion auf Ereignisse erforderlichen Prozesse, Verfahren und Ressourcen. Dazu zählen die Erstellung eines Incident-Response-Plans, die Definition von Rollen und Zuständigkeiten, die Identifizierung wichtiger Mitarbeitender und die Einrichtung von Kommunikationswegen.
2. Erkennung und Analyse
Identifizieren Sie als Nächstes ein Sicherheitsereignis mithilfe von Intrusion-Detection-Systemen, Protokollüberwachung, Netzwerküberwachung oder Meldungen von Nutzern. Sobald ein Ereignis entdeckt wurde, sollte das Incident-Response-Team es untersuchen und Art und Schwere des Problems bestimmen.
3. Eindämmung und Schadensbegrenzung
Sobald der Vorfall bestätigt wurde, liegt der Schwerpunkt darauf, das Problem einzudämmen, um weiteren Schaden oder unerwünschten Zugriff zu verhindern. Dazu gehört, betroffene Systeme zu isolieren und anzuhalten oder andere geeignete Maßnahmen zu ergreifen, um die Auswirkungen zu begrenzen. Sie können bestimmte Strategien zur Schadensbegrenzung umsetzen, um den unmittelbaren potenziellen Schaden durch den Vorfall zu minimieren.
4. Untersuchung und Forensik
Führen Sie eine umfassende Untersuchung durch, um Ursache, Umfang und Ausmaß des Ereignisses zu bestimmen. Dazu gehören das Sammeln von Beweisen, die Durchführung einer forensischen Analyse, die Analyse von Protokollen sowie die Ermittlung des Zugriffspunkts und der ausgenutzten Schwachstellen. Ziel ist es, Daten zu sammeln, die dabei helfen, solche Situationen in Zukunft zu verhindern.
5. Kommunikation und Berichterstattung
Eine effektive Kommunikation ist während des gesamten Incident-Response-Prozesses entscheidend. Die Geschäftsleitung, IT-Teams, die Rechtsberatung und, falls erforderlich, Strafverfolgungsbehörden sollten regelmäßig informiert werden. Verfassen Sie einen klaren und einfachen Bericht, in dem der Vorfall, die ergriffenen Maßnahmen und die gewonnenen Erkenntnisse detailliert beschrieben werden.
6. Wiederherstellung
Nachdem das Ereignis unter Kontrolle gebracht und untersucht wurde, sollten Sie sich auf die Wiederherstellung des normalen Betriebs konzentrieren. Entfernen Sie verdächtige oder schädliche Komponenten, bauen Sie betroffene Systeme neu auf oder stellen Sie sie wieder her und überprüfen Sie ihre Integrität. Das Incident-Response-Team ist gemeinsam mit den IT-Mitarbeitenden dafür verantwortlich, die erforderlichen Sicherheits-Patches, Updates oder Änderungen umzusetzen, um ähnliche oder identische Vorfälle zu verhindern.
7. Gewonnene Erkenntnisse und zukünftiger Schutz
Im letzten Schritt wird der Vorfall überprüft und es werden wertvolle Schlussfolgerungen gezogen, um Sicherheitsverfahren zu verbessern. Indem sie Schwachstellen, Fehler und Lücken in den aktuellen Systemen und Netzwerken.
Ihren eigenen Incident-Response-Plan erstellen
Wenn Sie sich die Mühe machen, einen Incident-Response-Plan zu erstellen, stärken Sie die Sicherheit und Widerstandsfähigkeit Ihrer Organisation. Indem Sie den Plan an Ihre spezifischen Anforderungen anpassen, erhalten Sie die nötige Flexibilität, um Ihr Unternehmen und seine wertvollen Vermögenswerte aktiv vor Bedrohungen zu schützen. Es ist wichtig, auf branchenübliche Best Practices, Frameworks und Richtlinien von Organisationen wie NIST und SANS zurückzugreifen, um sicherzustellen, dass Ihr Incident-Response-Plan standardisiert ist und gleichzeitig zu den Anforderungen Ihres Unternehmens passt.
Lesen Sie auch: Was ist Incident Response? Der ultimative Leitfaden + Vorlagen
Fazit: Incident-Response-Prozess und Frameworks
Incident-Response-Prozesse und -Frameworks sind unverzichtbar, um Cybersicherheitsverletzungen effizient zu beheben und künftige Bedrohungen oder Angriffe zu verhindern. Indem Sie standardisierten Richtlinien folgen und Ressourcen angesehener Organisationen wie NIST und SANS nutzen, können Sie einen auf die Anforderungen Ihres Unternehmens zugeschnittenen Incident-Response-Prozess entwickeln.
Die Umsetzung einer klar definierten Incident-Response-Strategie – mit Schritten wie Vorbereitung, Erkennung und Analyse, Eindämmung und Schadensbegrenzung, Untersuchung und Forensik, Kommunikation und Berichterstattung, Wiederherstellung, gewonnenen Erkenntnissen und zukünftigem Schutz – ermöglicht es Organisationen, ihre Vermögenswerte proaktiv zu schützen und ihre Abwehr gegen potenzielle Bedrohungen zu stärken.
Lesen Sie auch: