

















Managed Detection and Response (MDR) geht über andere Managed-Security-Services hinaus, indem Unternehmen im Grunde ein eigenes Team aus erfahrenen Sicherheitsanalysten erhalten, das ihnen hilft, Cyberbedrohungen zu erkennen und darauf zu reagieren.
Das Aufkommen von MDR war in vielerlei Hinsicht unvermeidlich. Sicherheit ist so zeitaufwendig und komplex geworden, dass viele Unternehmen erkannt haben: So wichtig diese Funktion auch ist, sie liegt weit außerhalb ihrer Kernkompetenzen und lenkt vom regulären Geschäftsmodell ab. Und die Kosten für den Aufbau eines eigenen Security Operations Center (SOC)sind so abschreckend, dass der Gedanke, diese Aufgabe an einen Managed-Security-Service-Provider (MSSP) auszulagern, zunehmend attraktiv geworden ist.
Angesichts der nahezu unmöglichen Aufgabe, Cyberbedrohungen im Blick zu behalten, überrascht es nicht, dass Sicherheitsservices laut Gartner inzwischen 45 % des 188 Milliarden US-Dollar schweren Marktes für Sicherheits- und Risikomanagement ausmachen. Mit der höchsten Wachstumsrate führt MDR das Feld an.
EDR und Sicherheitsschulungen mit der Huntress Managed Security Platform kombinieren GESponsert
- Überwachen Sie Ihre Microsoft-365-Umgebungen und erkennen Sie verdächtige Kontoaktivitäten
- Profitieren Sie von einem rund um die Uhr verfügbaren Sicherheitsbetrieb und der Behebung per Mausklick
- Stellen Sie Cybersicherheitsschulungen für Mitarbeitende schnell bereit und bieten Sie Teams ansprechende Lerninhalte
- Kostenlose Testversion mit vollem Funktionsumfang
Was ist MDR?
MDR bietet die Funktionen eines Security Operations Center (SOC) – Überwachung, Erkennung, Analyse, Untersuchung und Reaktion auf Cyberbedrohungen, um diese zu entschärfen und einzudämmen –, setzt dafür jedoch auf die Fernüberwachung von Protokollen, Endpoint-Agenten und andere Verfahren.
MDR-Services sammeln Daten aus Protokollen und anderen Quellen kontextbezogener Informationen. Erfahrene Experten analysieren diese Daten im Rahmen des Incident-Managements. MDR-Anbieter nutzen eine Reihe fortschrittlicher Technologien wie Verhaltensanalysen, KI und maschinelles Lernen, um Bedrohungen im Blick zu behalten. Diese Services können lokale Umgebungen, Remote-Ressourcen, Cloud-Ressourcen sowie Umgebungen der industriellen Steuerungs- und Betriebstechnologie abdecken.
MDR-Anbieter bieten eine Reihe von Technologien, Personalressourcen und Services an, darunter:
- SOC-Abdeckung und Analysen rund um die Uhr
- Ein vom Dienstleister betriebener und verwalteter Technologie-Stack
- Echtzeitüberwachung, Erkennung, Untersuchung und Eindämmung von Bedrohungen
- Mitarbeitende, die mit Kundendaten arbeiten und bei Bedarf eingreifen
- Orchestrierung und Zentralisierung der Erkennung und Reaktion auf Bedrohungen
- Überwachung von Cloud-Infrastrukturen und SaaS-Anwendungen wie Microsoft 365, Google Workspace, Workday, Salesforce und Box
- Regelmäßiges Threat Hunting in Kundenumgebungen
So funktioniert Managed Detection and Response
MDR ermöglicht es Unternehmen, die Funktion eines Security Operations Center (SOC) einzurichten und Bedrohungen rund um die Uhr im Blick zu behalten – etwas, womit selbst große Unternehmen Schwierigkeiten haben.
Wird eine Bedrohung erkannt, geben MDR-Analysten dem Kunden Empfehlungen zur Behebung und führen eine umfassende Untersuchung und Analyse durch, um das Ausmaß der Bedrohung zu bestimmen. Idealerweise entwickeln dedizierte MDR-Analysten ein tiefes Verständnis der Kundenumgebung und verschaffen dem Kunden so im Grunde ein eigenes SOC – ohne die siebenstelligen Startkosten.
„MDR vereint die erforderlichen Menschen, das Fachwissen, die Prozesse und die Technologie, um Bedrohungen in der modernen Umgebung – auf Endpoint-, Netzwerk-, Anwendungs- und Cloud-Services-Ebene – schnell zu erkennen, zu analysieren, zu untersuchen, zu validieren und darauf zu reagieren“, sagte Jeremiah Dewey, Senior Vice President for Managed Services Delivery bei Rapid7.
MDR, so Dewey weiter, ist eine Partnerschaft, die die Sicherheitslage eines Unternehmens stärkt, indem sie drei zentrale Sicherheitsansätze abdeckt: proaktiv, reaktiv und strategisch. Diese Partnerschaft richtet MDR-Teams dort aus, wo sie die größte Wirkung erzielen können, und hilft internen Teams, sich auf andere wichtige Sicherheits- und Geschäftsprioritäten zu konzentrieren. Rapid7 bietet einen MDR-Leitfaden für Käufer (mit Zugangsbeschränkung), der wichtige Überlegungen, häufige RFP-Fragen und mehr behandelt.
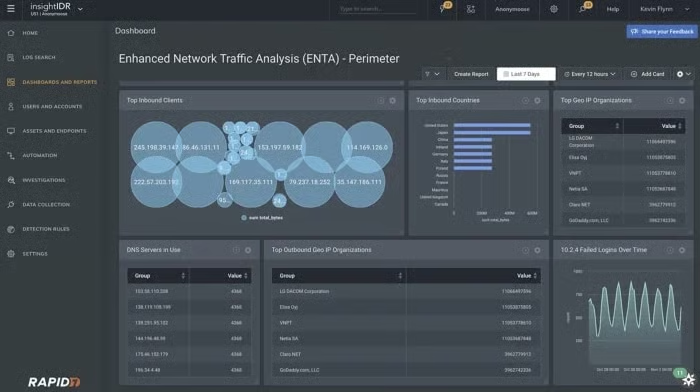
Die XDR-Plattform InsightIDR bildet das Herzstück des MDR-Services von Rapid7
Jeff Pollard, Analyst bei Forrester Research, ergänzt, dass die Fähigkeit zum Threat Hunting wichtiger denn je geworden ist. Er sagte, viele Dienstleister behaupteten, Threat Hunting als Teil von MDR anzubieten, doch eine große Zahl stelle lediglich automatisierte Systeme bereit, die eine oberflächliche Form des Threat Hunting durchführten. Automatisierung und KI spielen in den besten Systemen zweifellos eine wichtige Rolle. Was die Spitzenlösungen jedoch vom Rest unterscheidet, ist der menschliche Faktor.
„MDR-Anbieter kommen aus ganz unterschiedlichen Bereichen“, sagte Pollard. „Von Menschen durchgeführtes Threat Hunting ist für jeden MDR-Anbieter unverzichtbar.“
Die 4 wichtigsten Vorteile von MDR
MDR bietet viele Vorteile. Die wichtigsten bestehen jedoch darin, Ihrem Team entscheidende Kompetenzen von Sicherheitsanalysten hinzuzufügen.
- Sie greifen auf ein Team von Experten für Sicherheitsinformationen zurück, die Erfahrung im Umgang mit den neuesten Angriffsvektoren in Hunderten verschiedener Kundenstandorte und -umgebungen haben.
- Sie schließen Lücken bei der Sicherheitsabdeckung in Nächten und an Wochenenden und erhöhen gleichzeitig die Sicherheit während der Geschäftszeiten.
- Sie erhalten Zugriff auf die neuesten Tools und Technologien sowie die Gewissheit, dass diese auf dem aktuellen Stand sind.
- Sie entlasten Ihre IT-Mitarbeitenden von Sicherheitsproblemen und -aufgaben, für die sie möglicherweise nicht vollständig gerüstet sind, sodass sie sich auf strategisch wichtige Projekte für das Unternehmen konzentrieren können.
Die zwei häufigsten Probleme, die MDR löst
Moderne Unternehmen werden von Cyberangreifern an allen Fronten attackiert. Diese leben und atmen die neuesten Taktiken, Techniken und Verfahren (TTPs), die ihnen bei ihren Versuchen, die Abwehr von Großunternehmen und KMU zu durchbrechen, einen Vorteil verschaffen. Nur wenige Unternehmen können dem auf der Verteidigungsseite mit einem ähnlichen Maß an Engagement und Ressourcen begegnen. Unternehmen wollen, dass ihre IT-Mitarbeitenden Mehrwert schaffen, statt Sicherheitsbrände zu löschen. MDR-Anbieter lösen diese Probleme, indem sie ein Team von Sicherheitsexperten bereitstellen, das sich der Abwehr und dem Threat Hunting widmet – und sofortige SOC-Funktionen ermöglicht.
Ein weiteres häufiges Problem, das Managed Detection and Response angeht, ist die Qualifikationslücke in der Cybersicherheit. In der gesamten IT- und Unternehmenslandschaft sind sehr viele Sicherheitsstellen unbesetzt. Um die besten Talente zu gewinnen, muss man bereit sein, Spitzengehälter zu zahlen. Viele Unternehmen können sich das nicht leisten, und diejenigen, die es können, müssen mit den Giganten des Silicon Valley und großen Finanzdienstleistern konkurrieren. Unternehmen, denen es gelingt, hervorragende Sicherheitsexperten zu gewinnen, müssen Überstunden machen, um sie zu halten. Headhunter sind ständig mit lukrativen Angeboten für Stars der Cybersicherheit auf der Suche. MDR löst diese Personalprobleme, indem es für die Talente als Service bezahlt und die Schwierigkeiten bei der Einstellung dem Dienstleister überlässt.
Und Managed-Security-Service-Provider scheinen all diese Herausforderungen gut zu bewältigen: Die Mehrheit der MSSPs, die im vergangenen Jahr an den ersten Sicherheitsbewertungen von MSSPs durch MITRE teilnahmen, erzielte starke Ergebnisse.
Siehe Die besten Managed-Detection-and-Response-(MDR)-Services
MDR im Vergleich zu anderen Sicherheitsarten
MDR ist eine Möglichkeit, Cybersicherheitsressourcen zu erweitern, aber nicht die einzige. Hier sind einige der Services, mit denen MDR konkurriert.
Was ist der Unterschied zwischen MDR und MSSP?
MSSP ist ein Sammelbegriff für einen Anbieter von Cybersicherheitsservices, der eine Reihe spezialisierter Dienstleistungen anbieten kann, etwa SOC-as-a-Service (SOCaaS), MDR oder die Verwaltung verschiedener Sicherheitstools. MDR ist ein spezifischer Service – häufig als gezielter Teil des MSSP-Angebots betrachtet –, den interne Sicherheitsteams nutzen können, um Bedrohungen und Sicherheitsverletzungen zu erkennen und darauf zu reagieren.
MDR ist also ein Service, den ein MSSP anbieten kann, allerdings einer, der Sicherheit auf einer tieferen Ebene bietet als die meisten MSSPs. Dennoch sind nicht alle MDR- oder MSSP-Services gleich. Unterschiede bestehen in der Fähigkeit des Dienstleisters, Bedrohungen effektiv zu erkennen, zu untersuchen, darauf zu reagieren und mit dem Endkunden zusammenzuarbeiten.
„Im Allgemeinen verwalten herkömmliche MSSPs mehrere Sicherheitstechnologien und leiten Warnungen oder Benachrichtigungen an den Kunden weiter“, sagte Rapid7s Dewey. „Es liegt dann an diesem Unternehmen, diese Benachrichtigungen in den nächsten Schritt der Reaktion zu überführen.“
In den vergangenen Jahren haben einige MSSPs ihre Services jedoch weiterentwickelt und mehr MDR-Elemente integriert, um die Triage, Reaktion und Eindämmung von Bedrohungen zu übernehmen. Im oberen Leistungssegment bietet MDR ein dediziertes, tiefgreifendes Maß an Fachwissen und Servicetiefe bei der Erkennung und Reaktion auf Bedrohungen, das nur von spezialisierten Experten bereitgestellt werden kann.
Siehe Die besten Anbieter von Managed Security Services (MSSPs)
Was ist der Unterschied zwischen MDR und Managed SIEM?
Security Information and Event Management (SIEM) ist ein zentralisiertes Sicherheitsmanagementsystem, das Protokolldaten aus einer Vielzahl von Netzwerk-Hard- und Softwaresystemen aufnimmt und diese Daten in Echtzeit analysiert. Ein SIEM korreliert Ereignisse und erkennt Anomalien oder Verhaltensmuster, die auf eine Sicherheitsverletzung hindeuten können. Dabei nutzt es Intelligence-Feeds, um über neue Bedrohungen informiert zu sein, sobald diese auftreten, und stellt die Protokolldaten in einer übersichtlichen und leicht verständlichen Form dar, damit Sicherheitspersonal sie effektiv interpretieren kann. SIEMs werden außerdem verwendet, um Protokollinformationen aus Sicherheits- und anderen Systemen zu sammeln und Compliance-Berichte zu erstellen.
Die Verwaltung eines SIEM erfordert jedoch Fachwissen, etwa die Fähigkeit, Daten systemübergreifend zu korrelieren und zu erkennen, wann auf eine Warnung sofort reagiert werden sollte. Daher übernehmen Managed-SIEM-Services die Verwaltung dieser Technologie für Kunden. Einige Anbieter liefern mithilfe der SIEM-Technologie auch MDR-Services. Der MDR-Service von Rapid7 nutzt beispielsweise neben SIEM-Technologie (InsightIDR) auch XDR, um Daten zu aggregieren und daraus Ergebnisse bei Erkennung und Reaktion abzuleiten.
„Ein MDR-Service sollte sich auf das Ergebnis konzentrieren – die schnelle Erkennung, Untersuchung und Reaktion auf Bedrohungen in der Umgebung – und nicht nur darauf, einen Technologie-Stack am Laufen zu halten“, sagte Dewey.
Managed-Security-Services können auch kleinere, aber dennoch wichtige Aufgaben wie verwaltete Firewalls oder Patch-Management-Services abdecken.
Lesen Sie auch:
- Auswahl eines Managed-Security-Services: MDR, Firewalls und SIEM
- Vulnerability Management as a Service (VMaaS): Der ultimative Leitfaden
Was ist der Unterschied zwischen EDR, MDR und XDR?
Lassen Sie sich nicht vom „DR“ täuschen. Trotz ähnlicher Abkürzungen unterscheiden sich MDR, EDR und XDR deutlich.
Endpoint Detection and Response (EDR) ist eine Technologielösung zur Absicherung und zentralen Verwaltung von Endpoints in einem Netzwerk – für Unternehmen im Grunde eine Art Antivirensoftware auf Steroiden.
Extended Detection and Response (XDR)Plattformen verknüpfen eine Reihe von Sicherheitstools, damit diese effektiv in der modernen IT-Umgebung arbeiten können – auf Endpoints, in Netzwerken, Anwendungen, bei Benutzern und in der Cloud.
EDR und XDR sind beides Tools, und Tools benötigen Menschen, die sie verwalten und wirksam einsetzen.
MDR hingegen ist ein Service, der Technologie – häufig mit EDR- und XDR-Lösungen als Kernkomponenten – mit Sicherheitsexperten und Prozessen kombiniert, um Ergebnisse zu liefern, die über die Fähigkeiten eines einzelnen Tools hinausgehen.
Der beste Ansatz nutzt eine umfassende Sichtbarkeit bei Erkennung und Reaktion sowie mehrere Sicherheitsebenen, um die Abwehrtiefe zu erhöhen. Selbst wenn Sie bereits Tools wie EDR, XDR, SIEM und Firewalls einsetzen, kann ein MDR-Service Ihnen helfen, das Beste aus ihnen herauszuholen und gleichzeitig Ihre IT-Mitarbeitenden zu entlasten.
„Durch den Einsatz eines MDR-Services als Partner im Sicherheitsbetrieb können Kunden von den Vorteilen von EDR oder XDR profitieren und gleichzeitig auf ein Expertenteam zurückgreifen, das Bedrohungen von einem Endpoint sowie Netzwerk-, Benutzer- und Cloud-Bedrohungen besser erkennt und darauf reagiert“, sagte Dewey.
Für wen eignet sich eine MDR-Lösung?
MDR-Services haben viele verschiedene Abnehmer. Gemeinsam ist ihnen jedoch, dass Sicherheitsteams ihre Sicherheitsprogramme häufig nur schwer vollständig operationalisieren können. Die Kosten für den Aufbau eines SOC, die Implementierung der richtigen Technologie und die Etablierung eines wirksamen Sicherheitsprozesses können abschreckend hoch sein. Mit der sich schnell verändernden Bedrohungslandschaft Schritt zu halten, wird noch schwieriger, da sich die Cybersicherheitslandschaft immer stärker in eine bösartige Richtung entwickelt.
„Nutzen Sie MDR-Services, um rund um die Uhr remote bereitgestellte, moderne Security-Operations-Center-Funktionen zu erhalten, wenn intern noch keine entsprechenden Fähigkeiten vorhanden sind oder wenn das Unternehmen seine bestehenden Security-Operations-Funktionen beschleunigen oder erweitern muss“, sagte der Gartner-Analyst Peter Shoard.
MDR-Anbieter helfen Unternehmen, diese Herausforderungen zu bewältigen, indem sie die Lücke bei der Umsetzung von Sicherheitsmaßnahmen schließen und das Programm operationalisieren. Selbst große interne Betriebsteams nutzen MDR als zusätzliches Kontrollpaar. Da MDR-Dienstleister häufig Hunderte, wenn nicht Tausende von Kundenumgebungen sehen, kann diese Größenordnung für Unternehmen nützlich sein, die den Überblick über die Entwicklungen in der Bedrohungslandschaft behalten möchten.
MDR-Angebote unterscheiden sich von Anbieter zu Anbieter. Es handelt sich nicht um Standardservices, die für alle gleichermaßen geeignet sind. Einige bieten nur grundlegende MDR-Funktionen. Andere möchten möglicherweise, dass ein Anbieter die Verwaltung weiterer Technologien übernimmt, etwa das Firewall-Management oder die IT-Verwaltung und -Administration, oder Break-and-Fix-Funktionen bereitstellt. Im letzteren Fall sollten sie einen MDR-Anbieter suchen, der umfassendes Fachwissen in den Bereichen Erkennung und Reaktion sowie in anderen Sicherheits- und IT-Disziplinen kompetent und kosteneffizient bereitstellen kann.
Bei der Auswahl von MDR-Anbietern ist Sorgfalt geboten. Mit steigenden Anbieterzahlen wächst auch die Bandbreite der angebotenen Servicemodelle. Gartner empfiehlt Nutzern zu prüfen, wie der Eindämmungsansatz des Anbieters in bestehende Unternehmensrichtlinien und -prozesse integriert wird. Weitere Tipps sind die Untersuchung, ob der Technologie-Stack des Anbieters oder die unterstützten Technologien gut zu den vorhandenen Sicherheitstechnologien und -kontrollen sowie zu den eingesetzten lokalen und Cloud-Umgebungen passen. Einige MDR-Angebote von Anbietern eignen sich besser für bestimmte Plattformen als andere. Ebenso haben bestimmte Anbieter einen klaren Fokus und Erfahrung in bestimmten Branchen.
MDR ist möglicherweise nicht für jeden geeignet. Wer das Glück hat, über ein großes, qualifiziertes Cybersicherheitsteam mit genügend Kapazitäten zu verfügen, um jeden Aspekt der Sicherheit im Blick zu behalten, kann die Services eines MDR- oder MSSP-Anbieters ebenfalls übernehmen – und je nach Team und Engagement des Unternehmens möglicherweise sogar besser.
Fazit: Managed Detection & Response
Es besteht kein Zweifel, dass MDR in naher Zukunft von deutlich mehr Unternehmen eingesetzt werden wird. Laut Shoard wird die Hälfte aller Unternehmen innerhalb von zwei Jahren MDR-Services zur Eindämmung und Entschärfung von Bedrohungen nutzen. Bis dahin wird der Markt jährlich mehr als 2 Milliarden US-Dollar wert sein, gegenüber 1 Milliarde US-Dollar im Jahr 2021. Andere Analysten beziffern den MDR-Markt auf bis zu 5 Milliarden US-Dollar. Unabhängig von der Quelle wächst er deutlich schneller als der Cybersicherheitsmarkt insgesamt.
Jedes Unternehmen, das darum kämpft, in den gefährlichen Gewässern der Cyberbedrohungen den Kopf über Wasser zu halten, sollte ernsthaft erwägen, seine Sicherheitsaufgaben einem MDR-Anbieter zu übergeben. Mit dem richtigen Anbieter kann sich das Unternehmen auf seine Kernkompetenzen konzentrieren – Produkte und Dienstleistungen für seine Kunden bereitzustellen.
Weiterlesen: Managed SIEM: Der schnellere Weg zu mehr Sicherheit