

















マネージド・ディテクション&レスポンス(MDR)は、組織に専任のセキュリティ専門アナリストチームを提供し、サイバー脅威の特定と対応を支援することで、他のマネージドセキュリティサービスの一歩先を行きます。
MDRの登場は、さまざまな意味で必然でした。セキュリティは非常に時間と手間がかかり、複雑になったため、多くの組織が、その機能が重要である一方で、自社の中核的な能力の範囲を大きく超え、通常のビジネスモデルの妨げになっていると認識するようになったのです。そして、自社でセキュリティオペレーションセンター(SOC)を立ち上げるコストは非常に大きいため、その機能をマネージドセキュリティサービスプロバイダー(MSSP)にアウトソースするという考えが、ますます魅力的になっています。
サイバー脅威を常に把握し続けるというほぼ不可能な仕事を考えれば、Gartnerによると、セキュリティサービスが現在、1880億ドル規模のセキュリティおよびリスク管理市場の45%を占めていることも驚きではありません。そして最も急速な成長率で市場をリードしているのがMDRです。
Huntress Managed Security PlatformでEDRとセキュリティトレーニングを組み合わせる スポンサー提供
- Microsoft 365環境を監視し、不審なアカウントアクティビティを検知
- 24時間365日のセキュリティオペレーションとワンクリック修復を活用
- 従業員向けサイバーセキュリティトレーニングを迅速に導入し、魅力的なレッスンをチームに提供
- 全機能を利用できる無料トライアル
MDRとは?
MDRは、脅威を軽減・封じ込めるためにサイバー脅威の監視、検知、分析、調査、対応の主導を行うセキュリティオペレーションセンター(SOC)の機能を提供します。ただし、ログやエンドポイントエージェントなどをリモートで監視する形で実施します。
MDRサービスは、ログやその他のコンテキスト情報のソースからデータを収集し、熟練した専門家がインシデント管理の一環として分析します。MDRプロバイダーは、脅威を常に把握するため、行動分析、AI、機械学習など、さまざまな先進テクノロジーを活用します。これらのサービスは、オンプレミス環境、リモート資産、クラウド資産、産業用制御および運用技術環境を対象にできます。
MDRプロバイダーは、次のようなさまざまなテクノロジー、人員、サービスを提供します。
- 24時間365日のSOC対応と分析
- サービスプロバイダーが所有・管理するテクノロジースタック
- リアルタイムの脅威監視、検知、調査、緩和
- 顧客データに関与し、必要に応じて介入するスタッフ
- 脅威の検知と対応のオーケストレーションおよび一元化
- Microsoft 365、Google Workspace、Workday、Salesforce、BoxなどのクラウドインフラとSaaSアプリケーションの監視
- 顧客環境に対する定期的な脅威ハンティング
マネージド・ディテクション&レスポンスの仕組み
MDRを利用すれば、組織は脅威を24時間体制で把握するためのセキュリティオペレーションセンター(SOC)機能を構築できます。これは大企業でさえ実現に苦労することです。
脅威が検知されると、MDRアナリストは顧客に修復ガイダンスを提供し、脅威の範囲を特定するために詳細な調査と分析を実施します。理想的には、専任のMDRアナリストが顧客環境を深く理解し、顧客専用のSOCを、7桁規模の初期導入コストなしで実現します。
「MDRは、現代の環境全体、つまりエンドポイント、ネットワーク、アプリケーション、クラウドサービスの各層にわたる脅威を迅速に検知、分析、調査、検証し、対応するために必要な人材、専門知識、プロセス、テクノロジーを組み合わせたものです」と、Rapid7でマネージドサービス提供担当シニアバイスプレジデントを務めるJeremiah Dewey氏は述べています。
Dewey氏によると、MDRは、プロアクティブ、リアクティブ、戦略的というセキュリティへの3つの基本的なアプローチに取り組むことで、組織のセキュリティ態勢を強化するパートナーシップです。このパートナーシップにより、MDRチームは最大の効果を発揮できる領域に配置され、社内チームはその他の重要なセキュリティおよびビジネス上の優先事項に集中できます。Rapid7は、重要な検討事項や一般的なRFPの質問などを取り上げたMDR購入者ガイド(要登録)も提供しています。
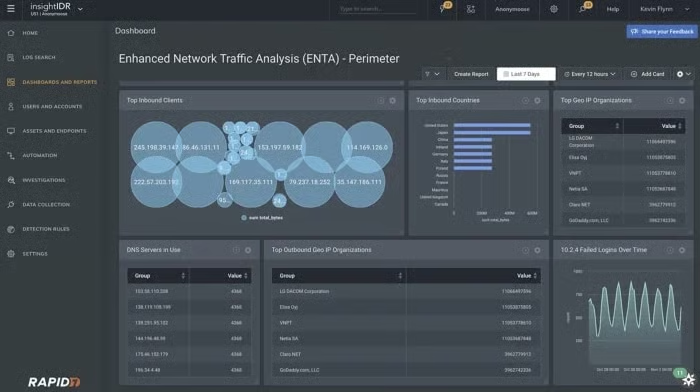
InsightIDR XDRプラットフォームはRapid7のMDRサービスの中核
Forrester Researchのアナリスト、Jeff Pollard氏は、脅威ハンティングのスキルがかつてないほど重要になっていると付け加えます。同氏によると、多くのサービスプロバイダーはMDRの一環として脅威ハンティングを提供していると主張しますが、その多くは、簡易的な脅威ハンティングを行う自動システムを提供しているにすぎません。確かに、自動化とAIは優れたシステムにおいて重要な役割を果たします。しかし、最高水準のシステムを他と差別化するのは、人の力です。
「MDRベンダーは、実にさまざまな分野を背景に登場しています」とPollard氏は述べています。「人間が実施する脅威ハンティングは、あらゆるMDRプロバイダーにとって必須です」
MDRの主な4つのメリット
MDRには多くのメリットがあります。しかし最も重要なのは、チームに不可欠なセキュリティアナリストの能力を加えられることです。
- 数百に及ぶさまざまな顧客サイトや環境で最新の攻撃ベクトルに対応してきた、セキュリティインテリジェンスの専門家チームを活用できます。
- 営業時間中のセキュリティを強化できるだけでなく、夜間や週末のセキュリティ対応の空白も埋められます。
- 最新のツールやテクノロジーを利用でき、それらが常に最新であるという安心感も得られます。
- 自社のITスタッフを、十分な準備が整っていない可能性のあるセキュリティ上の懸念や業務から解放し、ビジネスに戦略的な重要性を持つプロジェクトに集中させられます。
MDRが解決する2つのよくある問題
現代の企業は、企業や中小企業の防御を突破する取り組みで優位に立つ最新の戦術、技術、手順(TTP)を熟知したサイバー攻撃者から、あらゆる方向で攻撃を受けています。防御側で同じレベルの献身とリソースを投入できる企業は、ほとんどありません。企業はIT担当者にセキュリティ上の火消しではなく、価値の創出に取り組んでほしいと考えています。MDRプロバイダーは、防御と脅威ハンティングに専念するセキュリティ専門家チームを提供し、即座にSOC機能を利用できるようにすることで、こうした問題を解決します。
マネージド・ディテクション&レスポンスが解決するもう1つのよくある問題は、サイバーセキュリティ人材の不足です。ITおよび企業の各分野では、空席のまま埋まらないセキュリティ職が非常に多くあります。優秀な人材を見つけるには、高額な報酬を提示しなければなりません。多くの企業にはその余裕がなく、余裕のある企業も、シリコンバレーの巨大企業や金融サービス大手と競争しなければなりません。優秀なセキュリティ人材の採用に成功しても、引き留めるために長時間働く必要があります。ヘッドハンターは、サイバーセキュリティ分野の人材に高額なオファーを持って常に接触しています。MDRは、人材をサービスとして提供することでこうした人事上の問題を解決し、採用に関する負担をサービスプロバイダーに委ねます。
そして、マネージドセキュリティサービスプロバイダーは、こうした課題にうまく対応しているようです。昨年、MITREが初めて実施したMSSPセキュリティ評価に参加したMSSPの大半は、優れた結果を残しました。
こちらもご覧ください:主要なマネージド・ディテクション&レスポンス(MDR)サービス
MDRとその他のセキュリティ対策の違い
MDRはサイバーセキュリティのリソースを補強する方法の1つですが、唯一の方法ではありません。ここでは、MDRと競合するサービスをいくつか紹介します。
MDRとMSSPの違いとは?
MSSPは、SOC-as-a-Service(SOCaaS)、MDR、さまざまなセキュリティツールの管理など、専門的なサービスを幅広く提供できるサイバーセキュリティサービスプロバイダーを指す包括的な用語です。MDRは特定のサービスであり、MSSPの提供サービスの中でも対象を絞った一部と見なされることが多く、社内のセキュリティチームが脅威や侵害の検知・対応を支援するために利用できます。
つまりMDRは、MSSPが提供できるサービスの1つですが、ほとんどのMSSPよりも深いレベルのセキュリティを提供します。ただし、すべてのMDRサービスやMSSPサービスの品質が同じというわけではありません。サービスプロバイダーが、エンドユーザーである顧客と連携しながら、効果的に検知、調査、対応できる能力には違いがあります。
「一般的に、従来型のMSSPは複数のセキュリティテクノロジーを管理し、アラートや通知を顧客に伝えるだけです」とRapid7のDewey氏は述べています。「その通知を次の対応段階につなげるのは、組織の責任です」
しかし近年、一部のMSSPは、脅威のトリアージ、対応、緩和を担うため、MDRの要素をより多く取り入れてサービスを進化させています。MDRは最高水準のサービスとして、専門家だけが提供できる、専任による深い脅威検知・対応の専門知識とサービスの厚みを提供します。
こちらもご覧ください:主要なマネージドセキュリティサービスプロバイダー(MSSP)
MDRとマネージドSIEMの違いとは?
セキュリティ情報およびイベント管理(SIEM)は、広範なネットワークハードウェアおよびソフトウェアシステムからログデータを取り込み、リアルタイムで分析する一元的なセキュリティ管理システムです。SIEMの目的は、イベントを関連付け、セキュリティ侵害を示す可能性のある異常や行動パターンを特定することです。そのために、脅威の出現に合わせて新たな脅威を把握できるようインテリジェンスフィードを利用し、ログデータをセキュリティ担当者が効果的に解釈できる、管理しやすく理解しやすい形式で提示します。また、コンプライアンス目的のレポートを作成するため、セキュリティシステムなどからログ情報を収集する用途にも使われます。
しかしSIEMの管理には、システム間でデータを関連付け、アラートに直ちに対応すべきかを判断する能力など、専門知識が必要です。そのため、マネージドSIEMサービスは顧客に代わってこのテクノロジーを管理します。SIEMテクノロジーを使ってMDRサービスも提供するプロバイダーもあります。例えばRapid7のMDRサービスは、SIEMテクノロジー(InsightIDR)に加えてXDRを活用し、データを集約して検知・対応の成果につなげています。
「MDRサービスは、単にテクノロジースタックを稼働させ続けるのではなく、環境内の脅威を迅速に検知、調査、対応するという成果に焦点を当てるべきです」とDewey氏は述べています。
マネージドセキュリティサービスは、マネージドファイアウォールやパッチ管理サービスなど、規模は小さくても重要なタスクにも対応できます。
こちらもお読みください:
EDR、MDR、XDRの違いとは?
「DR」という文字に惑わされてはいけません。略称は似ていますが、MDR、EDR、XDRは大きく異なります。
エンドポイントの検知と対応(EDR)は、ネットワーク全体のエンドポイントを保護し、一元管理するためのテクノロジーソリューションです。企業向けの、強力なウイルス対策ソフトのようなものです。
拡張検知と対応(XDR)プラットフォームは、さまざまなセキュリティツールを連携させ、エンドポイント、ネットワーク、アプリケーション、ユーザー、クラウドなど、現代のIT環境全体で効果的に機能させます。
EDRとXDRはいずれもツールであり、ツールを管理して効果を引き出すには人が必要です。
一方、MDRは、テクノロジー(多くの場合、EDRとXDRのソリューションを中核コンポーネントとする)にセキュリティの専門家とプロセスを組み合わせ、単一のツールの能力を超える成果を提供するサービスです。
最善のアプローチは、包括的な検知・対応の可視性を活用し、セキュリティのレイヤーを重ねて防御の深度を高めることです。すでにEDR、XDR、SIEM、ファイアウォールなどのツールを導入している場合でも、MDRサービスはITスタッフを補強しながら、これらのツールを最大限に活用するのに役立ちます。
「セキュリティオペレーションのパートナーとしてMDRサービスを利用すれば、顧客はEDRやXDRのメリットを得ながら、エンドポイントだけでなく、ネットワーク、ユーザー、クラウドから発生する脅威をより適切に検知・対応できる専門家チームを持つことができます」とDewey氏は述べています。
MDRソリューションを利用すべきなのは?
MDRサービスの購入者にはさまざまなタイプがあります。しかし共通しているのは、セキュリティチームがセキュリティプログラムを完全に運用することに難しさを感じている点です。SOCを立ち上げ、適切なテクノロジーを導入し、効果的なセキュリティプロセスを推進するためのコストは、非常に大きな負担になり得ます。脅威の状況が急速に変化し、サイバーセキュリティ環境がますます悪意のある方向へ変化するにつれ、その状況についていくことは難しくなっています。
「社内に既存の能力がない場合や、既存のセキュリティオペレーション能力を迅速化・補強する必要がある場合に、MDRサービスを利用して、リモートで提供される現代的なセキュリティオペレーションセンター機能を24時間365日利用してください」と、GartnerのアナリストであるPeter Shoard氏は述べています。
MDRプロバイダーは、セキュリティ達成度のギャップを埋め、プログラムを運用可能にすることで、組織がこれらの課題に立ち向かえるよう支援します。大規模な社内オペレーションチームでさえ、MDRを第三者の視点として利用しています。MDRサービスプロバイダーは数百、場合によっては数千の顧客環境を目にするため、脅威の状況全体で何が起きているかを常に把握したい組織にとって、その規模が役立つことがあります。
MDRの提供内容はプロバイダーによって異なります。すべての組織に適した一律のサービスではありません。基本的なMDR機能だけを提供するプロバイダーもあります。一方で、ファイアウォール管理、IT管理・運用、障害対応など、他のテクノロジーの管理も任せたいと考える組織もあるでしょう。後者の場合、検知・対応に加えて、その他のセキュリティおよびIT分野でも深い専門知識を、熟練かつ費用対効果の高い形で提供できるMDRプロバイダーを探すべきです。
MDRプロバイダーの選定には注意が必要です。プロバイダーの数が増えるにつれ、提供するサービスの形態も多様化しています。Gartnerは、プロバイダーの封じ込めアプローチが既存の組織のポリシーや手順にどのように統合されるかを評価するよう推奨しています。さらに、プロバイダーのテクノロジースタックや対応テクノロジーのセットが、既存のセキュリティテクノロジーや制御、利用中のオンプレミス環境およびクラウド環境に適合するかを調査することも重要です。ベンダーのMDRサービスによって、特定のプラットフォームに適しているものとそうでないものがあります。同様に、特定の業界に明確な焦点と経験を持つプロバイダーもあります。
MDRはすべての組織に適しているわけではありません。セキュリティのあらゆる側面を常に把握できる十分な余力を持つ、大規模で熟練したサイバーセキュリティチームを擁する組織なら、MDRやMSSPのサービスを自社で実施でき、チームと組織の取り組み次第では、より良い成果を上げられる可能性もあります。
結論:マネージド・ディテクション&レスポンス
今後、多くの組織がMDRを導入することは間違いありません。Shoard氏によると、2年以内に全組織の半数が、脅威の封じ込めと緩和のためにMDRサービスを利用するようになります。その時点で市場規模は年間20億ドルを超え、2021年の10億ドルから拡大する見込みです。他のアナリストは、MDR市場の規模を最大50億ドルと見積もっています。いずれの数字を採用するにせよ、市場全体の成長率はサイバーセキュリティ市場全体を大幅に上回っています。
サイバー脅威という危険な海で頭を水面上に保つのに苦労している企業は、セキュリティ業務をMDRプロバイダーに委ねることを真剣に検討すべきです。適切なプロバイダーを導入すれば、組織は自社の得意分野、つまり顧客への製品やサービスの提供に集中できます。