

















Managed-Detection-and-Response-Dienste (MDR) sind Sicherheitsplattformen, die teilweise oder vollständig vom Anbieter statt von den internen Sicherheitsteams der Kunden verwaltet werden. Die besten MDR-Lösungen der Branche bieten typischerweise Funktionen wie Threat Hunting, Alarmverwaltung und digitale Forensik. Um Sie bei der Auswahl der besten MDR-Lösung für Ihr Unternehmen zu unterstützen, haben wir Lösungen führender Anbieter analysiert und die Liste auf einige wichtige Akteure eingegrenzt.
Hier sind die sechs besten Managed-Detection-and-Response-Lösungen für Unternehmen:
- Rapid7 Managed Threat Complete: Insgesamt beste MDR-Lösung
- Sophos MDR: Benutzerfreundlichste MDR-Lösung
- Alert Logic MDR: Am besten für die Überwachung komplexer Infrastrukturen
- Mandiant Managed Defense: Am besten für Integrationen mit Google Cloud und Microsoft
- SentinelOne Vigilance Respond: Am besten für dedizierte digitale Forensik
- Cybereason Defense Platform: Beste MDR-Lösung auf Enterprise-Niveau
Vergleich der besten MDR-Lösungen
Die folgende Tabelle gibt einen kurzen Überblick über unsere sechs besten MDR-Lösungen und die Verfügbarkeit einiger Funktionen sowie kostenloser Testversionen.
| Alarm-Triage | Ursachenanalyse | Digitale Forensik | MITRE-Zuordnung | Kostenlose Testversion | |
|---|---|---|---|---|---|
| Rapid7 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ |
| Sophos | ❌ | ✔️ | ❌ | ✔️ | ✔️ |
| Alert Logic | ✔️ | ❌ | ❌ | ✔️ | ❌ |
| Mandiant | ✔️ | ✔️ | ✔️ | ✔️ | ❌ |
| SentinelOne | ✔️ | ✔️ | ✔️ | ❌ | ❌ |
| Cybereason | ✔️ | ✔️ | ➕ | ✔️ | ❌ |
✔️= ja; ❌=nicht verfügbar; ➕=Add-on
Obwohl verschiedene Anbieter in bestimmten Kategorien hohe Punktzahlen erzielten, bin ich zu dem Ergebnis gekommen, dass Rapid7 Managed Threat Complete die insgesamt beste Option für Unternehmen ist, die eine voll ausgestattete MDR-Lösung suchen.. Lesen Sie weiter, um zu erfahren, wie die einzelnen Lösungen bei Preis und Funktionen abgeschnitten haben, oder springen Sie nach unten, um zu sehen, wie ich die Produkte bewertet habe.
Rapid7 Managed Threat Complete – Insgesamt beste MDR-Lösung
Pros
- Umfassende Sicherheitsplattform
- Mehrere Integrationen von Drittanbietern verfügbar
- Protokolldaten werden 13 Monate lang aufbewahrt
Cons
- Gemischte Nutzerbewertungen für den Support
- Keine transparenten Preisinformationen
- Begrenzte Dokumentation
Gesamtbewertung: 4,1/5
- Kernangebote: 4.8/5
- Benutzerfreundlichkeitsfunktionen: 3.8/5
- Kundensupport: 4.5/5
- Zusätzliche Funktionen: 3.8/5
- Preis: 3.2/5
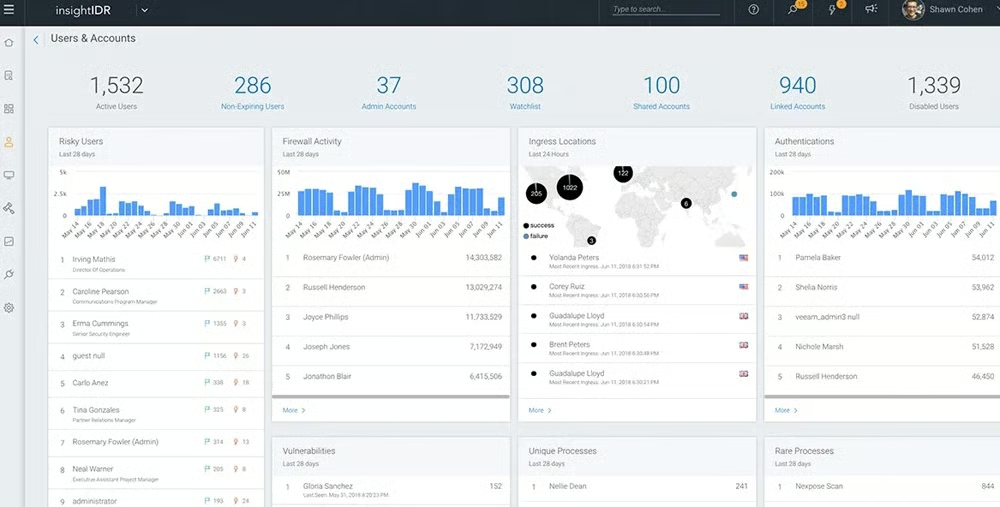
Rapid7 ist ein bekannter MDR-Anbieter, der auf seiner Managed-Threat-Complete-Plattform Incident Response, Schwachstellenmanagement und Extended Detection and Response anbietet. Zu den Funktionen gehören digitale Forensik und Incident Response sowie Anleitungen zur Beseitigung von Bedrohungen durch das Expertenteam von Rapid7. Nutzer erhalten Zugriff auf die XDR- und VM-Plattform und können eigene Untersuchungen durchführen. Rapid7 ist eine gute Wahl, wenn Sie mehrere Sicherheitslösungen in einer Suite kombinieren möchten.
Preis
- Preis auf Anfrage: Individuelle Preise verfügbar
- Kostenlose Testversion: 30 Tage für InsightIDR, das Funktionen der MDR-Lösung umfasst
- Kostenlose Demo: Kontaktieren Sie uns zur Terminvereinbarung
Wichtige Funktionen
- Bewertung der Sicherheitslage: Rapid7 bewertet die aktuelle Sicherheitslage Ihres Unternehmens, nachdem der Insight-Agent auf 80 % Ihrer Endpunkte bereitgestellt wurde.
- Plattformzugriff: Kunden können die XDR- und Schwachstellenmanagement-Plattform nutzen, um eigene Untersuchungen durchzuführen und die Arbeit der Analysten von Rapid7 einzusehen.
- Quarantäne von Assets: Nutzer können Assets isolieren, bis eine Untersuchung in InsightIDR abgeschlossen ist, das Funktionen der MDR-Lösung umfasst.
- Forensische Untersuchungen: Rapid7 stellt Kunden Vorfallberichte mit Vorschlägen zur Problembehebung zur Verfügung, damit sie wissen, was vor sich geht, und Probleme nach Bedarf beheben können.
Screenshot
Alternativen
Rapid7 ist zwar eine äußerst leistungsstarke Lösung, für einige Nutzer aber möglicherweise zu komplex oder zu teuer. Wenn Sie nach einer unkomplizierteren, einfacheren MDR-Lösung suchen, sollten Sie Sophos in Betracht ziehen.
Sophos MDR – Benutzerfreundlichste MDR-Lösung für Unternehmen
Pros
- Mehrere Supportkanäle verfügbar
- Preiskalkulator verfügbar
- Einmonatige kostenlose Testversion des XDR-Produkts
Cons
- Eingeschränkte Funktionen für die Alarm-Triage
- Keine Forensik oder geführte Reaktion
- Eingeschränkte Funktionen für die Protokollverwaltung
Gesamtbewertung: 4/5
- Kernangebote: 4/5
- Benutzerfreundlichkeitsfunktionen: 4.5/5
- Kundensupport: 5/5
- Zusätzliche Funktionen: 2/5
- Preis: 4/5
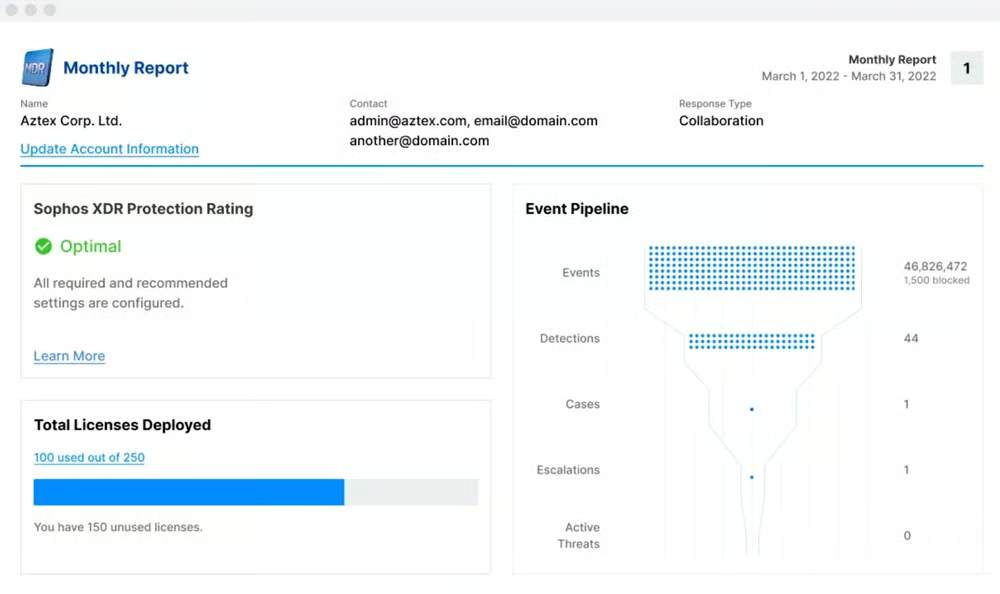
Sophos ist ein beliebter MDR-Anbieter mit Schwerpunkt auf Einfachheit und Benutzerfreundlichkeit. Es gibt eine spezielle MDR-Option für kleine und mittlere Unternehmen, sie können ihre Sicherheit aber auch selbst über die Sophos-Central-Plattform verwalten. Nutzer haben Zugriff auf Support per Telefon, Chat und Community-Forum. Sophos ist bei kleinen Unternehmen oder unerfahrenen Teams beliebt, aber dank Funktionen wie Bedrohungseindämmung, Ursachenanalyse und Integritätsprüfungen von Endpunkten auch für Großunternehmen eine gute Wahl.
Preis
- Preis auf Anfrage: Individuelle Preise verfügbar; Preiskalkulator für Schätzungen verfügbar
- Kostenlose Testversion der XDR-Lösung: 30 Tage
- Kostenlose Demo: Kontaktieren Sie uns zur Terminvereinbarung
Wichtige Funktionen
- Kontinuierliche Überwachung: Das Team von Sophos überwacht Kundenumgebungen rund um die Uhr und benachrichtigt die Kunden, wenn es eine Bedrohung entdeckt.
- Integrationen mit Drittanbietern: Unterstützte Kategorien umfassen Endpoint-, Firewall-, Identitäts-, E-Mail- und Backup-Lösungen von Drittanbietern.
- Zustandsberichte: Das Team von Sophos sendet Kunden wöchentliche und monatliche Berichte, sowohl im Dashboard-Stil als auch auf Führungsebene.
- Untersuchungen mit Microsoft Defender: Die Experten von Sophos bearbeiten Alarme aus Microsoft-Sicherheitslösungen wie Defender und Sentinel und reagieren auf potenzielle Vorfälle.
Screenshot
Alternativen
Sophos ist zwar ein leistungsstarkes MDR-Produkt, verfügt aber möglicherweise nicht über alle Funktionen, die ein größeres Unternehmen benötigt. Wenn Sie nach erweiterten Funktionen suchen, sollten Sie sich Rapid7 ansehen.
Alert Logic MDR – Am besten für die erweiterte Infrastrukturüberwachung
Pros
- Deckt ein breites Spektrum an Assets ab
- Mehrere Bereitstellungsoptionen
- Überwacht Änderungen in der Cloud, Dateien und Protokolle
Cons
- Keine transparenten Preise
- Keine kostenlose Testversion verfügbar
- Keine Funktion zur Quarantäne von Vorfällen
Gesamtbewertung: 3,8/5
- Kernangebote: 4.2/5
- Benutzerfreundlichkeitsfunktionen: 4.1/5
- Kundensupport: 4.5/5
- Zusätzliche Funktionen: 3.1/5
- Preis: 2.6/5
Alert Logic bietet eine MDR-Lösung, die sich durch ihre umfangreichen Überwachungsfunktionen auszeichnet. Die Alert-Logic-Plattform überwacht Netzwerke, die Dateiintegrität und Protokolldaten und kann auf PCI-Nichtkonformität prüfen. Außerdem nutzt sie eine hybride Asset-Erkennung, um Endpunkte zu finden. Alert Logic MDR kann lokal, in der Cloud oder in einer hybriden Konfiguration bereitgestellt werden. Ich empfehle die Lösung Unternehmen mit hybriden IT-Umgebungen und einer Vielzahl von zu überprüfenden Assets.
Preis
- Preis auf Anfrage: Individuelle Preise verfügbar; einige Preisinformationen von Resellern
- Kostenlose Demo: Kontaktieren Sie uns zur Terminvereinbarung
Wichtige Funktionen
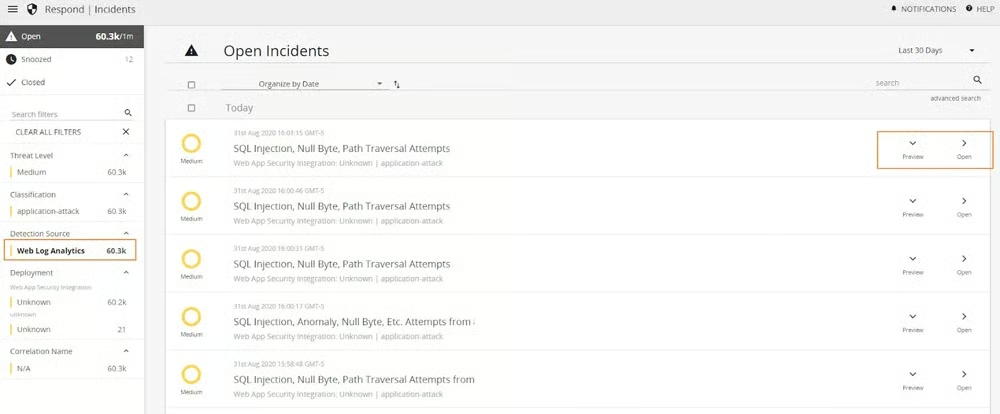
- Weblog-Analysen: Alert Logic kann mithilfe von Protokollen der Netzwerkaktivität Angriffe auf Webanwendungen erkennen, etwa unbefugte Schwachstellenscans und Web-Reconnaissance.
- Überwachung von Cloud-Änderungen: Nicht autorisierte Änderungen an wichtigen Unternehmensdateien, einschließlich des Löschens von Dateien, erkennen.
- PCI-Scans: Alert Logic analysiert Assets anhand der PCI-DSS-Standards, um festzustellen, ob Ihre Umgebung konform ist.
- CIS-Benchmarking: Bewerten, ob bestimmte Cloud-Umgebungen den Richtlinien des Center for Internet Security entsprechen.
Screenshot
Alternativen
Alert Logic ist ein hilfreiches Tool für Teams, die Erkennung und Reaktion zur Sicherung ihres gesamten Netzwerks. Allerdings bietet die Lösung keine Funktionen zur Quarantäne von Vorfällen. Wenn dies für Sie eine wichtige Funktion ist, sollten Sie stattdessen Cybereason in Betracht ziehen.
Mandiant Managed Defense – Am besten für Integrationen mit Google Cloud und Microsoft
Pros
- Lösung für Betriebstechnik verfügbar
- Account Manager und Onboarding-Dienste
- Zahlreiche Sicherheitsintegrationen verfügbar
Cons
- Keine transparenten Preise
- Produktdokumentation scheint begrenzt zu sein
- Keine kostenlose Testversion verfügbar
Gesamtbewertung: 3,8/5
- Kernangebote: 4.2/5
- Benutzerfreundlichkeitsfunktionen: 3.2/5
- Kundensupport: 5/5
- Zusätzliche Funktionen: 3.5/5
- Preis: 2.6/5
Mandiant Managed Defense, im Besitz von Google Cloud, ist eine MDR-Lösung mit zahlreichen nützlichen Funktionen, darunter Remote-Containment, Threat Hunting und die Zuordnung zum MITRE-ATT&CK-Framework. Auch wenn die Lösung weniger auffällig als einige ihrer Wettbewerber sein mag, ist sie eine gute Wahl für Integrationen mit Microsoft- und Google-Produkten, darunter Google Cloud Platform, Active Directory und Microsoft Defender. Mandiant ist eine gute Option für Unternehmen mit Google Cloud oder Azure.
Preis
- Preis auf Anfrage: Individuelle Preise verfügbar; einige Preisinformationen von Resellern
- Kostenlose Demo: Kontaktieren Sie uns zur Terminvereinbarung
Wichtige Funktionen
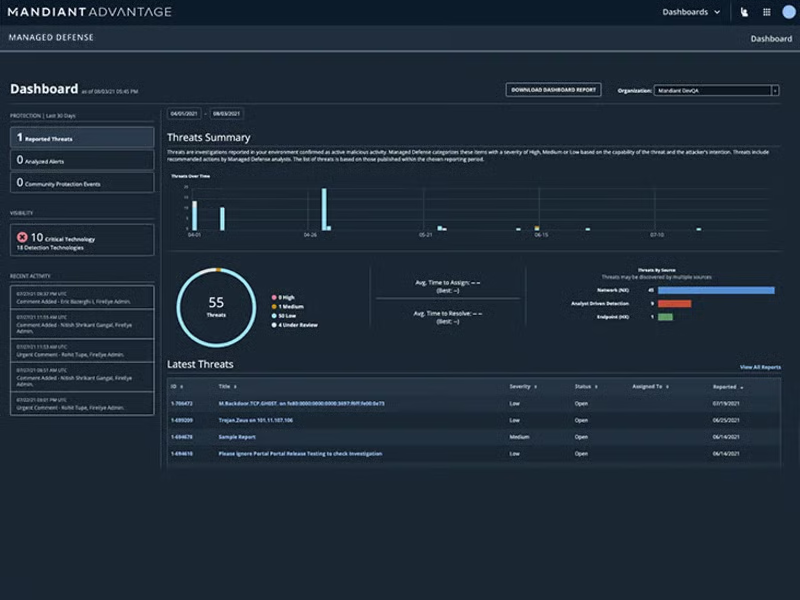
- Dashboards: Sie können den Fortschritt der Mandiant-Experten verfolgen und Artikel mit spezifischen Informationen zu Bedrohungen anzeigen, die sie im Dashboard verknüpft haben.
- Threat-Hunting-Kampagnen: Verfolgen Sie den Fortschritt der Threat Hunter und sehen Sie Bedrohungen, die dem MITRE-Framework zugeordnet sind.
- Partnerschaften: Mandiant bietet Managed Defense für mehrere andere Anbieter an, darunter CrowdStrike Falcon, SentinelOne und Trellix.
- Transformationsziele: Das MDR-Team arbeitet mit Ihnen zusammen, um Sicherheitsziele zu planen und anschließend erfolgreich umzusetzen, und übernimmt dabei Triage und Untersuchungen.
Screenshot
Alternativen
Mandiant bietet viele grundlegende MDR-Funktionen. Wenn Sie jedoch eine umfassende Abdeckung Ihrer gesamten IT-Infrastruktur suchen, empfehle ich Alert Logic. Die Lösung überwacht den Netzwerkverkehr über die Schnittstelle des Netzwerkhosts und erkennt außerdem Änderungen an Public-Cloud-Umgebungen.
SentinelOne Vigilance Respond – Am besten für dedizierte digitale Forensik
Pros
- Umfangreiche Funktionen für digitale Forensik
- Mehrere Supportplan-Stufen verfügbar
- Insgesamt beliebter Anbieter bei Kunden
Cons
- Keine transparenten Preise
- Überwacht keine E-Mail-Umgebungen
- Keine kostenlose Testversion
Gesamtbewertung: 3,7/5
- Kernangebote: 4/5
- Benutzerfreundlichkeitsfunktionen: 3.9/5
- Kundensupport: 4.8/5
- Zusätzliche Funktionen: 3/5
- Preis: 2.2/5
SentinelOne Vigilance Respond und Vigilance Respond Pro sind die MDR-Dienste des Sicherheitsanbieters. Sie bieten erweiterte Incident Response und Integrationen mit WatchTower für Unternehmen, die tief in das Verhalten von Angreifern eintauchen möchten, einschließlich nachträglicher Beratungen zu Sicherheitsvorfällen und Code-Extraktionen. Ich empfehle Vigilance Respond Teams, die sich speziell auf Forensik konzentrieren und Funktionen wie Malware-Reverse-Engineering und Ursachenanalyse benötigen.
Preis
- Preis auf Anfrage: Individuelle Preise verfügbar; einige Preisinformationen von Resellern
- Kostenlose Demo: Kontaktieren Sie uns zur Terminvereinbarung
Wichtige Funktionen
- Forensik: SentinelOne ermöglicht den Zugriff auf Experten für digitale Forensik, die Ihr Team bei der Eindämmung von Vorfällen unterstützen.
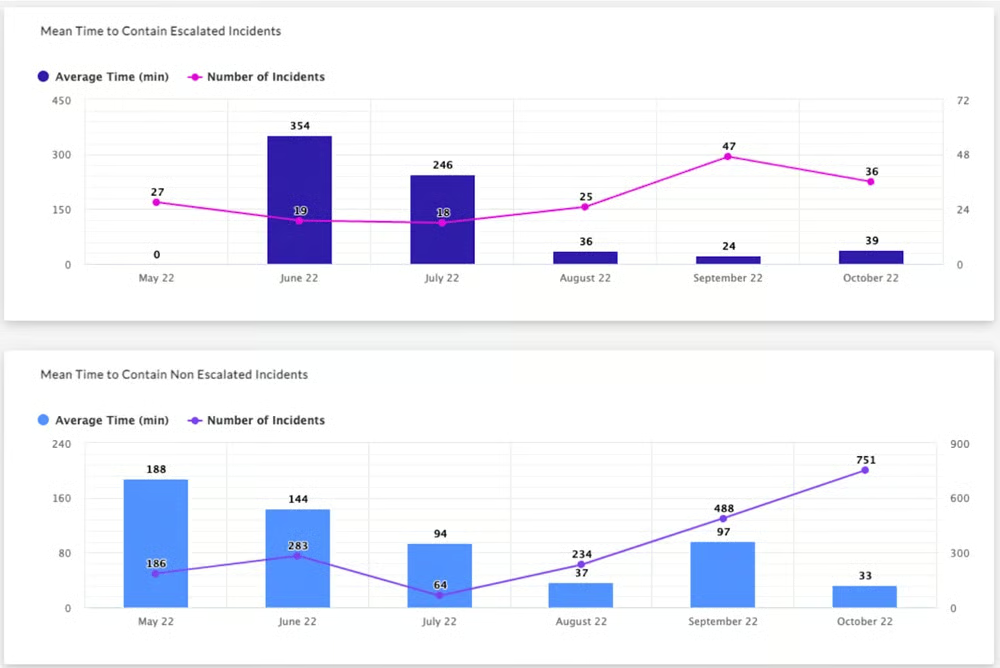
- Prävention rund um die Uhr: Vigilance Respond verfügt rund um die Uhr über Experten, die Bedrohungen in Ihrer Unternehmensumgebung erkennen und darauf reagieren.
- Vierteljährliche Zustandsprüfungen: Konfigurationsprüfungen sind Teil von Vigilance Respond Pro und beziehen sich auf Härtung, strenge Richtlinien und Konfigurationen sowie den Zustand der Agents.
- WatchTower-Add-on: Wenn Ihr Unternehmen Threat Hunting für Advanced Persistent Threats und Cyberkriminalität benötigt, können Sie gegen Aufpreis SentinelOne WatchTower nutzen.
Screenshot
Alternativen
SentinelOne ist eine gute Wahl für Teams, die dedizierte Untersuchungen im Bereich der digitalen Forensik benötigen. Allerdings bietet die Lösung keine Funktionen zur Protokollverwaltung. Wenn Sie danach suchen, sollten Sie Mandiant in Betracht ziehen, das ebenfalls forensische Untersuchungen unterstützt.
Cybereason – Beste MDR-Lösung auf Enterprise-Niveau
Pros
- Detaillierte Ansichten bösartiger Aktivitäten
- Mobile App für Teams unterwegs verfügbar
- Hervorragende Ergebnisse in MITRE-Evaluierungen
Cons
- Keine transparenten Preise
- Keine kostenlose Testversion
- Einige Nutzer finden die Lösung umständlich oder schwierig zu bedienen
Gesamtbewertung: 3,6/5
- Kernangebote: 4.2/5
- Benutzerfreundlichkeitsfunktionen: 3.6/5
- Kundensupport: 4/5
- Zusätzliche Funktionen: 3/5
- Preis: 2.6/5
Cybereason ist eine MDR-Lösung auf Enterprise-Niveau, die sich ideal für erfahrene Sicherheitsteams eignet. Die Benutzeroberfläche kann für weniger erfahrene Nutzer eine Herausforderung darstellen, doch die starke Sicherheit von Cybereason ist den Kompromiss wert – im vergangenen Jahr erzielte die Lösung nahezu perfekte MITRE-Ergebnisse. Ich empfehle die Cybereason Defense Platform bereits ausgereiften Sicherheitsprogrammen, die ihre Sicherheit mit erweiterten Funktionen wie geführter Problembehebung, Bewertungen bösartiger Aktivitäten und der Quarantäne von Vorfällen weiter verbessern möchten.
Preis
- Preis auf Anfrage: Individuelle Preise verfügbar; einige Preisinformationen von Resellern
- Kostenlose Demo: Kontaktieren Sie uns zur Terminvereinbarung
Wichtige Funktionen
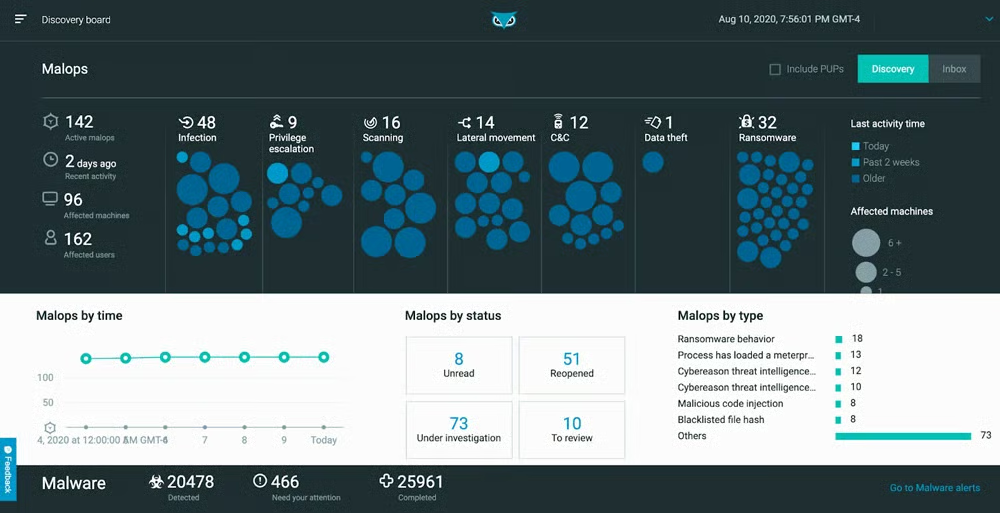
- Mobile App: Die App von Cybereason ist sowohl für iOS als auch für Android verfügbar und ermöglicht es Nutzern, MalOps anzuzeigen und Maßnahmen zur Problembehebung durchzuführen.
- Berichte: Monatliche MalOp-Berichte geben Nutzern Einblicke in die spezifischen MalOps des jeweiligen Zeitraums.
- Geführte Problembehebung: Empfehlungen helfen Nutzern, Bedrohungen einzudämmen, und zeigen auf, welche anderen Bereiche möglicherweise kompromittiert sind.
- MalOp-Bewertungen: Umfassende Schweregradbewertungen auf Basis einer Verhaltensbewertung, von Analysen der Cybereason-Experten und der Bedeutung von Assets helfen dabei, Probleme besser zu priorisieren.
Screenshot
Alternativen
Cybereason bietet zahlreiche erweiterte Funktionen zur Erkennung und Reaktion, ist jedoch nicht die benutzerfreundlichste Plattform. Wenn Sie nach einer unkomplizierteren MDR-Lösung suchen, sollten Sie Sophos in Betracht ziehen.
Die 5 wichtigsten Funktionen von MDR-Lösungen
Wenn Sie eine Plattform für Managed Detection and Response auswählen, sollten Sie auf Funktionen wie Alert-Triage, Threat Hunting, Eindämmung von Vorfällen, kontinuierliche Überwachung und Protokollverwaltung achten.
Alert-Management
Alert-Triage und -Management reduzieren den manuellen Arbeitsaufwand für Sicherheitsteams, die bereits mit Warnmeldungen überflutet werden. Manchmal erhalten Sicherheitsexperten Hunderte von Warnmeldungen pro Woche. Es ist äußerst schwierig, diese zu sichten und zu bestimmen, welche zuerst priorisiert werden müssen. MDR-verwaltete Dienste übernehmen die Bearbeitung der Warnmeldungen für Sie und ermitteln, welche am wichtigsten sind.
Threat Hunting
Threat Hunter in MDR- oder SOC-Teams suchen sowohl nach bestehenden oder bekannten Bedrohungen als auch nach potenziellen Bedrohungen, etwa Spuren, die Angreifer hinterlassen haben. Idealerweise umfasst eine Threat-Hunting-Strategie sowohl Automatisierung als auch menschliche Expertise; für Threat Hunting benötigen Sie qualifizierte Analysten. Es ist eine der wichtigsten Funktionen einer MDR-Plattform, da Threat Hunting darauf ausgelegt ist, äußerst schwer auffindbare oder komplexe Bedrohungen aufzudecken.
Quarantäne von Vorfällen
Sobald das SOC-Team einen Vorfall entdeckt, sollte es diesen nach Möglichkeit oder sofern es für die betreffende Bedrohung sinnvoll ist unter Quarantäne stellen. Einige Angriffe oder Schadprogramme können sich in einem System ausbreiten. Je schneller sie eingedämmt werden, desto weniger Gelegenheit haben sie, das Netzwerk oder den Endpunkt weiter zu infizieren. Nicht alle MDR-Anbieter erwähnen die Quarantäne in ihren Datenblättern. Erkundigen Sie sich daher bei potenziellen Anbietern, bevor Sie davon ausgehen, dass sie diese Funktion anbieten.
Überwachung rund um die Uhr
Einer der wichtigsten Vorteile von MDR besteht darin, dass Analysten rund um die Uhr arbeiten, sodass Sie dies nicht tun müssen. Das ist besonders für kleinere Unternehmen und Sicherheitsteams mit begrenzten Kapazitäten von Vorteil. Wenn Ihr Team nachts, am Wochenende oder im Urlaub nicht im Einsatz ist, müssen Sie sich keine Sorgen machen, dass niemand anwesend ist, wenn Angreifer Attacken starten. MDR-Analysten überwachen Systeme das ganze Jahr über rund um die Uhr.
Protokollerfassung und -speicherung
Das Erfassen von Daten aus Protokolldateien ist eine zentrale Funktion von MDR-Lösungen, da Protokolle erhebliche Informationsmengen mit potenziell wertvollen Erkenntnissen enthalten. Protokolle helfen außerdem dabei, ungewöhnliche Muster oder Bedrohungstrends im Laufe der Zeit zu erkennen. MDR-Lösungen speichern Protokolle unterschiedlich lange; 12 Monate sind ein gängiger Zeitraum.
Wie ich die besten MDR-Lösungen bewertet habe
Um Anbieter von Managed Detection and Response und deren Produkte zu bewerten, habe ich ein Bewertungsraster mit fünf wichtigen Kategorien erstellt, auf die Käufer bei MDR-Produkten achten sollten. Jede Hauptkategorie erhielt auf Grundlage ihrer Bedeutung eine bestimmte Gewichtung und umfasste mehrere Unterkriterien, die ich ebenfalls gewichtete. Ich bewertete mehrere Plattformen, wählte die sechs Anbieter mit den höchsten Punktzahlen aus und ermittelte für jeden Anbieter anhand der Gesamtbewertungen und zusätzlicher Produktrecherchen einen Hauptanwendungsfall.
Bewertungskriterien
Zunächst betrachtete ich Kernfunktionen wie Alert-Management und Threat Hunting, die für den täglichen Betrieb von MDR-Lösungen von großer Bedeutung sind. Anschließend bewertete ich Funktionen, die zur Benutzerfreundlichkeit beitragen, etwa Berichtsfunktionen, sowie den Kundensupport, einschließlich der Supportzeiten und von Telefongesprächen mit dem Team des Anbieters. Schließlich berücksichtigte ich wünschenswerte Zusatzfunktionen wie Penetrationstests und geführte Reaktionen sowie die Preisgestaltung, zu der kostenlose Testversionen und transparente Lizenzinformationen gehörten.
- Kernangebote (30 %): Ich bewertete die wichtigsten Funktionen von MDR-Plattformen, etwa Überwachung rund um die Uhr und Threat Intelligence.
- Gewinner des Kriteriums: Rapid7
- Benutzerfreundlichkeitsfunktionen (20 %): Ich betrachtete Faktoren, die die Benutzerfreundlichkeit verbessern, etwa Produktdokumentation, Demos und Berichtsfunktionen.
- Gewinner des Kriteriums: Sophos
- Kundensupport (20 %): Ich berücksichtigte die Verfügbarkeit von Supportteams sowie telefonische Optionen, Onboarding-Dienste und Kundenbetreuer.
- Gewinner des Kriteriums: Mehrere Gewinner
- Zusätzliche Funktionen (15 %): Ich bezog Unterkriterien wie die Zuordnung zum MITRE-ATT&CK-Framework, Penetrationstests und Schwachstellenscans ein.
- Gewinner des Kriteriums: Rapid7
- Preis (15 %): Ich bewertete die Anbieter anhand der Transparenz ihrer Preisinformationen sowie kostenloser Testversionen, Preiskalkulatoren und verfügbarer Abrechnungsoptionen.
- Gewinner des Kriteriums: Sophos
Häufig gestellte Fragen (FAQs)
Was ist der Unterschied zwischen MDR und SIEM?
Eine Lösung für Security Information and Event Management (SIEM) hilft Unternehmen dabei, die Flut an Warnmeldungen oder Ereignissen, die sie erhalten, zu bewältigen und darauf zu reagieren. MDR-Lösungen unterscheiden sich dadurch, dass sie sich auf die unmittelbare Reaktion konzentrieren und von dem Anbieter verwaltet werden, der die Lösung verkauft (oder von einem ausgelagerten Security-Operations-Team). Obwohl SIEMs und MDR-Lösungen viele ähnliche Aufgaben ausführen, verfolgen sie unterschiedliche Ansätze und Schwerpunkte.
Was ist besser: MDR oder XDR?
Ob Sie eine MDR- oder eine XDR-Lösung einsetzen sollten, hängt von den Anforderungen Ihres Unternehmens ab. Wenn Sie es bevorzugen, dass ein Anbieter den Großteil der Sicherheitsabläufe verwaltet, entscheiden Sie sich für MDR. Wenn Sie jedoch über ein erfahrenes Sicherheitsteam verfügen, das die Lösung im Laufe der Zeit konfigurieren und betreiben möchte, sollten Sie eine XDR-Plattform in Betracht ziehen, die nicht vollständig verwaltet wird.
Lohnt sich MDR?
Kurz gesagt: Ja, eine MDR-Lösung lohnt sich für Teams, die sich von den eingehenden Warnmeldungen überfordert fühlen oder ihre Sicherheit mit dem vorhandenen Team nicht bewältigen können. Umgekehrt profitieren manche Unternehmen möglicherweise weniger von MDR, weil sie bereits über ein gut ausgebautes Sicherheitsteam verfügen oder eine Plattform zur Erkennung und Reaktion selbst anpassen möchten. MDR-Lösungen sind je nach den spezifischen Anforderungen Ihrer Organisation eine gute Wahl.
Fazit: Bewerten Sie Ihre Anforderungen, bevor Sie sich für MDR entscheiden
MDR ist in der Sicherheitsbranche zwar nach wie vor ein gewisses Schlagwort, aber für Teams, die ihre Sicherheitsabläufe an jederzeit verfügbare Experten auslagern möchten, ist die Technologie von großem Nutzen. Führungskräfte in Unternehmen wissen dadurch, dass Systeme und Endpunkte auch dann überwacht werden, wenn sie selbst nicht verfügbar sein können, etwa an Wochenenden, abends oder an Feiertagen. Suchen Sie nach einem MDR-Anbieter, der nicht nur während der Implementierung, sondern auch in den darauffolgenden Jahren ein echter Partner ist.
Wenn ein verwalteter Ansatz für Ihre Strategie zur Erkennung und Reaktion nicht passend klingt, sehen Sie sich unsere Liste der besten Endpoint-Detection-and-Response-(EDR-)Produkte stattdessen an. Dieser Leitfaden behandelt Produktfunktionen, Vor- und Nachteile sowie ideale Anwendungsfälle auf Grundlage Ihrer geschäftlichen Anforderungen.