

















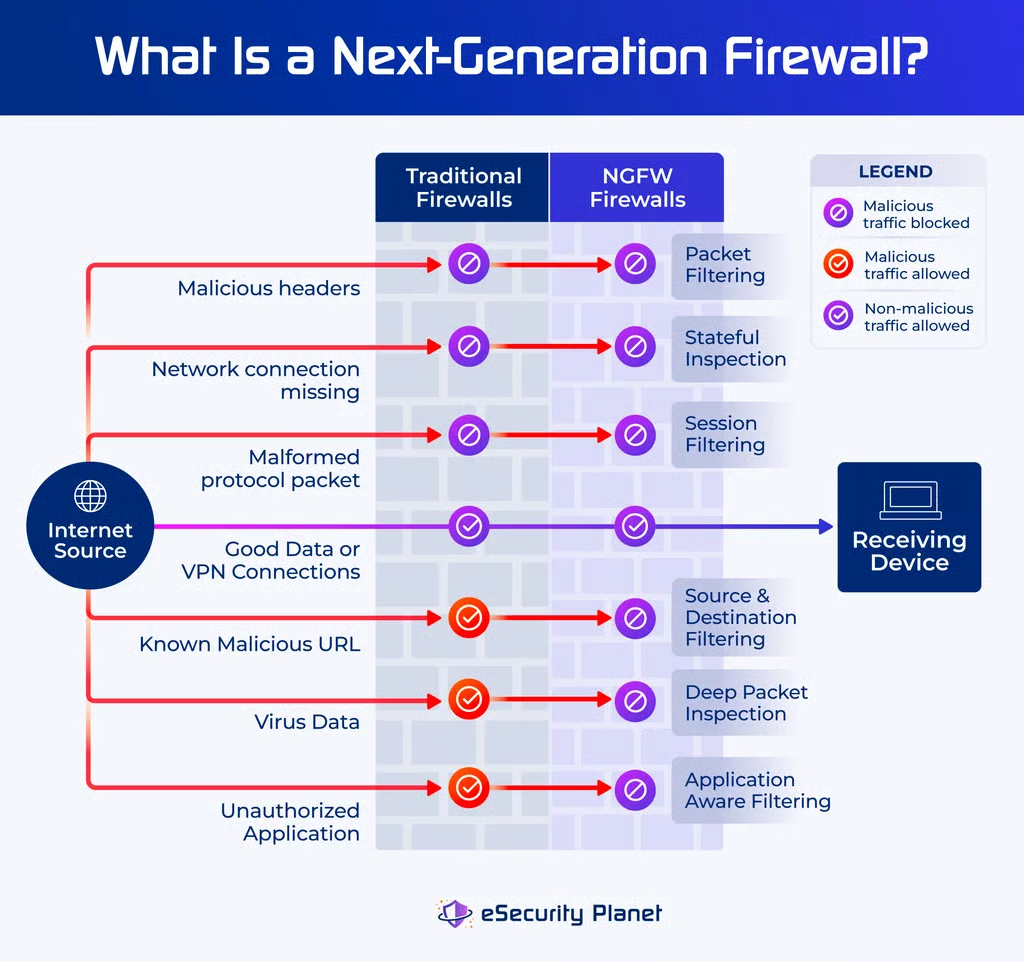
Eine Next-Generation-Firewall (NGFW) führt eine Deep Packet Inspection durch, um die Inhalte der Daten zu prüfen, die durch die Firewall fließen. Anders als einfachere Firewalls, die nur den Header von Datenpaketen prüfen, untersuchen und bewerten NGFWs die Nutzdaten innerhalb des Pakets. Diese umfassende Paketprüfung bildet die Grundlage für die verschiedenen NGFW-Funktionen, die die Blockierung von Malware verbessern.
- So funktionieren Next-Generation-Firewalls
- Wer benötigt eine Next-Gen-Firewall?
- Die 5 wichtigsten Funktionen und Möglichkeiten von Next-Generation-Firewalls
- Die 3 wichtigsten Vorteile von NGFWs
- 4 Nachteile von NGFWs
- NGFWs im Vergleich zu herkömmlichen Firewalls und anderen Lösungen
- Fazit: Effektiver NGFW-Schutz erfordert effektive Regeln
So funktionieren Next-Generation-Firewalls
Bei Next-Generation-Firewalls werden alle Informationen, die Computer über ein beliebiges Netzwerk übertragen, in übertragbare Datenblöcke aufgeteilt, die als Datenteil eines Pakets bezeichnet werden. Die Daten werden mit Anweisungen dazu umschlossen, wie sie zugestellt werden sollen (IP-Adresse, Zielport usw.); diese Anweisungen werden als Paket-Header bezeichnet.
Datenpakete enthalten Header-Anweisungen, die entweder dem Open-Systems-Interconnection-(OSI)-Modell oder einem der Transmission-Control-Protocol-/Internet-Protocol-(TCP/IP)-Modelle zugeordnet werden. Alle Firewalls filtern anhand von Regeln für Informationen der Netzwerk- und Transportschicht, und viele neuere Firewalls können auch auf der Sicherungsschicht filtern, um schädliche IP-Adressen und URLs zu blockieren.
Die folgende Tabelle zeigt die dem Paket-Header hinzugefügten Schichtanweisungen und die zugehörige Schicht gemäß dem OSI-Modell und den jeweiligen TCP/IP-Modellen.
| OSI-Schicht | TCP/IP mit 4 Schichten | TCP/IP mit 5 Schichten | Schichtanweisungen für: |
|---|---|---|---|
| 7. Anwendung | 4. Anwendung | 4. Anwendung | Senden und Empfangen von Anwendungsinformationen |
| 6. Darstellung | 4. Anwendung | 4. Anwendung | Informationen zu nutzbaren Datenformaten und Verschlüsselung |
| 5. Sitzung | 4. Anwendung | 4. Anwendung | Steuern von Ports und Sitzungsinformationen |
| 4. Transport | 3. Transport | 3. Transport | Informationen zu Übertragungsprotokollen (TCP, UDP usw.) |
| 3. Netzwerk | 2. Internet | 2. Netzwerk | Adressinformationen der Geräte zwischen sendenden und empfangenden Rechnern |
| 2. Sicherung | 1. Verbindung | 2. Sicherung | MAC-Adresse des Geräts und Informationen zum Netzwerkformat |
| 1. Bitübertragung | 1. Verbindung | 1. Bitübertragung | Anweisungen für die Hardware-Netzwerkschnittstellenkarte (NIC) |
NGFWs sind die einzige Firewall-Klasse, die Daten anhand von Paketinformationen der Anwendungs-, Darstellungs- oder Sitzungsschicht filtert. Außerdem können sie Daten entschlüsseln, um die Paketinhalte selbst auf schädliche Inhalte zu untersuchen.
Bestimmte Organisationen sind ideale Kandidaten für eine Next-Gen-Firewall, während andere möglicherweise andere Firewall-Typen bevorzugen. Zu den zu berücksichtigenden Faktoren gehören die Funktionen und Möglichkeiten von NGFWs sowie ihre wichtigsten Vor- und Nachteile.
Wer benötigt eine Next-Gen-Firewall?
Jede Organisation, die sich eine Next-Generation-Firewall-Lösung leisten kann, profitiert von der zusätzlichen Sicherheit durch Deep Packet Inspection. NGFW-Anbieter richteten sich früher an die größten Unternehmen, doch die meisten Firewalls verfügen inzwischen über zahlreiche NGFW-Funktionen, da deren umfassende Vorteile die Firewall-Anforderungen in den meisten Situationen erfüllen – auch bei kleinen Unternehmen und kleineren IT-Teams.
Einige Organisationen benötigen einen hohen Datendurchsatz und können Verzögerungen durch die NGFW-Paketprüfung vor Anwendungsservern, Datenbanken usw. nicht tolerieren. Doch auch diese Organisationen setzen NGFWs an anderer Stelle ein, um Benutzer, Zweigstellen und verzögerungstolerante Anwendungen allgemein zu schützen.
Wer profitiert nicht von NGFWs?
Für Unternehmen mit begrenzten Ressourcen oder speziellen Anforderungen kann eine NGFW zu teuer sein, mit zu vielen Optionen bereitgestellt werden oder zu viele Verzögerungen beim Datendurchsatz verursachen. Diese Organisationen ziehen andere Firewall-Typen in Betracht, die besser geeignet sein könnten.
Optionen für begrenzte Ressourcen
Obwohl die meisten heute verkauften Firewalls zahlreiche NGFW-Funktionen übernehmen, können Budgetbeschränkungen Teams mit begrenzten Ressourcen dazu veranlassen, kostengünstige Firewalls mit reduziertem Funktionsumfang zu wählen, deren Fähigkeiten denen herkömmlicher Firewalls ähneln. Einige Organisationen mit begrenzten IT-Personalkapazitäten bevorzugen möglicherweise eine Firewall-as-a-Service-(FWaaS)-Lösung, die im Austausch für vereinfachte Optionen und eine geringere Kontrolle umfassendere Funktionen bietet.
Vereinfachte Anforderungen
Manchmal benötigt ein Netzwerk eine einfache Firewall zur Netzwerksegmentierung oder für eine einfache Paketfilterung zur Netzwerksicherheit. Die zusätzlichen Funktionen und Kosten einer NGFW wären für einfache Aufgaben unnötig; eine kostengünstige und vereinfachte Firewall ist die passendere Lösung.
Optionen für hohen Datendurchsatz
Ein hoher Datendurchsatz erfordert häufig mehrere Firewall-Lösungen, die als erste Verteidigungslinie eine schnelle, paketbasierte Filterung bieten, gefolgt von spezialisierten Firewalls für den speziellen Schutz von Cloud-Sicherheit, Webanwendungen, Datenbanken oder Containern. Diese Organisationen nutzen möglicherweise weiterhin eine NGFW zum Schutz ihrer allgemeinen Netzwerke, stellen jedoch fest, dass die Paketprüfung vor Hochgeschwindigkeitsanwendungsservern zum Leistungsengpass wird.
Die 5 wichtigsten Funktionen und Möglichkeiten von Next-Generation-Firewalls
Firewalls bilden Schutzbarrieren, und jede Funktion ermöglicht den Schutz vor bestimmten Bedrohungen. Next-Generation-Firewalls bieten fünf zentrale Funktionen:
- Herkömmliche Firewall-Funktionen: Filterung anhand von Paket-Headern.
- Deep Packet Inspection: Filterung anhand von Anwendungsspezifika, Analyse verschlüsselten Datenverkehrs, Quellen und Zielen sowie Integration von Threat-Intelligence-Feeds.
- Netzwerk-Intrusion-Prevention: Überwachung des Netzwerkverkehrs auf mögliche Anzeichen eines Angriffs.
- Benutzerbasierte Filterung: Anbindung an Active Directory, um Regeln nach Benutzern und Gruppen zu ändern.
- Netzwerk-Sandboxing: Testen unbekannter Dateien auf schädliches Verhalten in einer isolierten Umgebung.
Herkömmliche Firewall-Funktionen
Alle NGFWs umfassen die ursprünglichen Funktionen, die für die ersten Firewall-Generationen entwickelt wurden. Diese Paket-, Sitzungs- und Proxy-Funktionen ermöglichen weiterhin eine schnelle Filterung und setzen Ressourcen für fortgeschrittenere Funktionen frei.
Paketfilterung
Die Paketfilterung liest die Port- und IP-Adressen im Paket-Header und blockiert Datenverkehr anhand bestimmter Firewall-Regeln. Diese Funktion ist wichtig, weil sie den Umfang potenzieller Angriffe einschränkt. Das automatische Verwerfen nicht autorisierten und unerwünschten Datenverkehrs reduziert außerdem die Anzahl der Pakete, für die eine NGFW eine Deep Packet Inspection durchführen muss.
Sitzungsfilterung
Firewalls verwenden Sitzungsfilterregeln, um etablierte Verbindungen zu überwachen und Angriffe mit gefälschten Sitzungen zu blockieren. Ältere Distributed-Denial-of-Service-(DDoS)-Angriffe nutzten fehlerhafte TCP-Anfragen, um Server zu überlasten; die Sitzungsfilterung verwirft Anfragen, die keiner neuen oder etablierten Sitzung zugeordnet sind.
Stateful Inspection
Firewalls mit Stateful Inspection verfolgen das Verhalten aktiver Netzwerkverbindungen, um potenzielle Daten- und Verkehrsrisiken zu erkennen und zu blockieren. Stateful Inspection erfordert mehr Speicher und mehr Zeit, um Pakete im Kontext anderer Daten zu analysieren, die mit bestimmten Verbindungen verknüpft sind.
Proxy-Funktionen
Proxy-Funktionen ermöglichen es einer Firewall, als einziger Kontaktpunkt für Quellen außerhalb des Firewall-Netzwerks zu fungieren. Anschließend leitet die Firewall den Datenverkehr an die jeweiligen Ressourcen hinter der Firewall weiter. Diese Kategorie von Funktionen lässt sich in bestimmte Unterfunktionen aufteilen, darunter:
- Gateway auf Anwendungsebene (ALG): Erweiterung der Filterung durch Netzwerkadressübersetzung für Protokolle der Anwendungsschicht wie FTP, BitTorrent, Telnet usw.
- Gateways auf Schaltungsebene (CLGs): Bereitstellung von Proxy-Diensten mit Sitzungsfilterfunktionen oder – je nach Konfiguration – einfach von Sitzungsfilterung.
- Network Address Translation (NAT): Fungieren als Router, wobei nur die Firewall weiß, wie der Datenverkehr innerhalb des Netzwerks weiterzuleiten ist.
- Port Address Translation (PAT): Verwendung von Portdaten, um Pakete an andere Ressourcen weiterzuleiten, etwa Daten an Port 587 an den E-Mail-Server.
- Virtual Private Network (VPN): Ermöglichung verschlüsselter Tunnelverbindungen zwischen internen und externen Geräten.
Deep Packet Inspection
Deep Packet Inspection berücksichtigt sowohl Informationen der Anwendungsschicht als auch den Paketinhalt selbst und bietet dadurch deutlich mehr Schutz – häufig erweitert durch die Erkennung von Anomalien mittels künstlicher Intelligenz (KI). Deep Packet Inspection ermöglicht und integriert eine Filterung anhand von Anwendungswissen, verschlüsselten Dateninhalten, Informationen zu schädlichen Websites und Malware-Signaturen.
Anwendungsbezogene Filterung
Die Deep-Packet-Filterung kann die Anwendung, ihre Aktivitäten und die zwischen Anwendung und Benutzergerät fließenden Daten erkennen. Während eine herkömmliche Firewall beispielsweise den Zugriff auf Facebook entweder erlauben oder blockieren kann, kann eine NGFW Facebook erlauben, aber Facebook-Spiele blockieren. Riskante Anwendungen lassen sich vollständig blockieren; andere Anwendungen können zugelassen, beim Zugriff auf vertrauliche Informationen oder bestimmte Geräte jedoch blockiert werden.
Prüfung verschlüsselten Datenverkehrs
Um eine Deep Packet Inspection zu ermöglichen, entschlüsseln NGFWs Secure-Socket-Layer-(SSL)-, Secure-Shell-(SSH)- oder andere verschlüsselte Verbindungen und prüfen die verschlüsselten Daten auf Anzeichen schädlichen Verhaltens. Beispielsweise könnte ein Benutzer auf einen Link in einer schädlichen E-Mail klicken, der versucht, eine verschlüsselte HTTPS-Verbindung zum Herunterladen von Malware herzustellen. Die NGFW entschlüsselt die Daten, erkennt den schädlichen Inhalt und blockiert ihn.
Quellen- und zielbezogene Filterung
NGFWs prüfen die Quellen und Ziele jeder Datenverkehrsverbindung anhand der Header-Informationen und der Informationen aus dem entschlüsselten Datenverkehr. Zur Blockierung bekannter schädlicher Verbindungen werden URLs, Websites oder IP-Adressen gefiltert. Verdächtiger oder anomaler Datenverkehr kann vorübergehend blockiert oder für Sicherheitsteams als verdächtig gekennzeichnet werden.
Threat-Intelligence-Feeds
Threat-Intelligence-Feeds liefern Listen schädlicher IP-Adressen, Malware-Signaturen und anderer Bedrohungsindikatoren, damit die NGFW Bedrohungen schnell erkennen und Angriffe verhindern kann. NGFWs integrieren typischerweise den Threat-Intelligence-Feed des Firewall-Anbieters, doch einige Käufer wünschen sich auch eine NGFW, die verschiedene Threat-Feeds zur verbesserten Erkennung einbinden kann.
Network Intrusion Prevention System (IPS)
Obwohl NGFWs typischerweise mit dem Schutz der Daten verbunden werden, die zwischen dem Unternehmensnetzwerk und der Außenwelt fließen, können sie auch den Datenverkehr innerhalb des Netzwerks auf Anzeichen eines Angriffs überwachen. Einige NGFWs können es mit eigenständigen IPS-Appliances aufnehmen. Vor dem Ersatz von IPS-Systemen sollten Sie jedoch die NGFW-Funktionen unter realistischen Bedrohungs- und Lastbedingungen testen. Eine überlastete NGFW kann Engpässe verursachen oder den Datenverkehr verzögern.
Benutzerbezogene Filterung
NGFWs können in IT-Benutzerverzeichnisse (z. B. Active Directory) integriert werden und Firewall-Regeln anhand von Benutzern und Benutzergruppen ändern. Beispielsweise können Filesharing-Websites und -Anwendungen für die Marketingabteilung erlaubt, für die Forschungs- und Entwicklungsabteilung jedoch blockiert werden. Diese sehr leistungsfähige Funktion hängt allerdings von korrekten Gruppenzuweisungen im Verzeichnis ab.
Netzwerk-Sandboxing
Einige NGFWs bieten Netzwerk- oder Cloud-Sandboxen, in denen verdächtige Dateien auf einer isolierten virtuellen Maschine geöffnet und getestet werden können. Sandboxing wird häufig als zusätzliches Abonnement angeboten und ist eine wertvolle Ressource für interne Sicherheitsteams. Bedenken Sie jedoch, dass manche Malware vor der Ausführung schädlichen Verhaltens eine Sicherheitsumgebung erkennen kann, sodass einige Sandbox-Ergebnisse ungenau sein können.
Die 3 wichtigsten Vorteile von NGFWs
Die Deep Packet Inspection von NGFWs bietet drei zentrale Vorteile: mehr Sicherheit, bessere Kontrolle und geringere Komplexität.
Verbesserte Sicherheit ergibt sich aus der gründlichen Prüfung von Quellen, Zielen und Datenverkehr. NGFWs blockieren bekannte schädliche Quellen oder Ziele und filtern erkannte Malware heraus. Das klingt zwar einfach, doch die Blockierung von Malware erfordert die Ausführung mehrerer Analysetechniken, und eine verbesserte Sicherheit wird der wichtigste Kaufgrund für NGFWs sein.
Verbesserte Kontrolle ergibt sich aus der verbesserten Erkennung und Nachverfolgung von Benutzern, Geräten und Anwendungen sowie aus der zentralisierten Verwaltung. Erweiterte Firewall-Funktionen berücksichtigen tiefere Kontexte und normales Verhalten, um anomales oder schädliches Verhalten zu erkennen und zu blockieren. Die zentrale Verwaltung ermöglicht es außerdem einem kleineren Team, die Netzwerksicherheit zu warten und zu überwachen.
Geringere Komplexität kann entstehen, wenn NGFWs andere Sicherheitslösungen wie dedizierte Netzwerk-IPS-Lösungen ersetzen. Eine einzige zentral verwaltete Lösung kann im Vergleich zu vielen unterschiedlichen Sicherheitslösungen den Schulungs-, Installations- und Aktualisierungsaufwand reduzieren.
4 Nachteile von NGFWs
Leistungsfähige NGFWs bieten wertvolle Vorteile, bringen aber auch Nachteile in Bezug auf Leistung, Budgets sowie Konfigurations- und Angriffsrisiken mit sich.
Verzögerter Datenverkehr entsteht durch die Deep Packet Inspection. Für jede auf das Paket angewendete Sicherheitsprüfung kommt eine Mikrosekunde Verzögerung zur Übertragungsgeschwindigkeit des Pakets hinzu. Die robuste Sicherheit einer großen Anzahl von Prüfungen geht mit einem langsameren Datendurchsatz einher.
Höhere Bereitstellungskosten ergeben sich aus den erweiterten NGFW-Funktionen. Jede zusätzliche Funktion bietet zahlreiche Optionen zur Auswahl und Integrationen zur Verwaltung, die Zeit und Fachwissen erfordern – und dadurch zusätzliche Kosten verursachen.
Erhöhtes Risiko von Fehlkonfigurationen entsteht ebenfalls durch die erweiterten NGFW-Funktionen. Jede Option jeder Funktion eröffnet die Möglichkeit eines Fehlers oder unbeabsichtigter Konflikte. Die höhere Komplexität erfordert umfangreichere Tests, um die korrekte Einrichtung zu überprüfen.
Konsolidiertes Angriffsrisiko entsteht zwangsläufig, wenn NGFWs andere Sicherheitslösungen ersetzen. Die gesamte Schutzlast liegt dann bei der NGFW-Lösung, die zu einem einzigen Ausfallpunkt wird. So warnt beispielsweise die US-Behörde Cybersecurity and Infrastructure Security Agency (CISA), dass eine zentralisierte Prüfung der Verschlüsselung ein zentrales Angriffsziel darstellt und die Sicherheit schwächen kann bei verschlüsselter Kommunikation.
NGFWs im Vergleich zu herkömmlichen Firewalls und anderen Lösungen
Im Vergleich zu den meisten Firewall-Typenerhöht eine NGFW die Sicherheit, ist aber nicht für alle Anforderungen an die Filterung des Datenverkehrs die beste Lösung. Darüber hinaus ersetzt eine NGFW typischerweise eine herkömmliche Firewall in einem herkömmlichen Sicherheitsmodell nach dem Muster von Burg und Burggraben, das möglicherweise nicht die beste Lösung für den Schutz moderner IT-Infrastrukturen darstellt.
Im Allgemeinen bietet eine NGFW die beste Sicherheitsoption. Im Folgenden finden Sie jedoch eine kurze Liste anderer Technologien und der Fälle, in denen sie besser geeignet sind:
- Herkömmliche Firewalls: Bieten kostengünstigere Optionen für eine einfache und schnelle Datenfilterung.
- Unified Threat Management (UTM): Bieten kostengünstige All-in-one-Sicherheitslösungen.
- Webanwendungs-Firewalls (WAF): Bieten schnellen Spezialschutz für Apps.
- Datenbank-Firewalls: Ermöglichen eine schnelle und spezialisierte Filterung für die Datenbanksicherheit.
- Cloud-Firewalls: Integrieren NGFW-Funktionen vorkonfiguriert in Cloud-Sicherheit-optimierte Firewalls.
- Container-Firewalls: Ermöglichen code-startfähige und spezialisierte Container-Sicherheit.
- Firewall-as-a-Service (FWaaS): Bieten cloudbasierte und skalierbare NGFW als Service.
- Sichere Web-Gateways (SWG): Ermöglichen Malware-Schutz für lokale und entfernte Ressourcen.
- Secure Service Edge (SSE): Erweitert NGFW-Funktionen und mehr auf entfernte Ressourcen.
- Secure Access Service Edge (SASE): Kombiniert SSE und Netzwerkbetrieb.
- Zero-Trust-Netzwerkzugriff (ZTNA): Fügt den NGFW-Funktionen für lokale und entfernte Ressourcen Identitäts- und Zugriffsmanagement (IAM) hinzu.
Achten Sie beim Vergleich von Lösungen darauf, die Details zu prüfen. Einige Funktionen erfordern zusätzliche Abonnements, und nicht alle Funktionen sind gleichwertig – oder notwendig. Einige NGFWs unterstützen beispielsweise bis zu 5.000 Anwendungen, andere nur 800. Wenn Sie jedoch nur die Apps innerhalb dieser 800 benötigen, müssen Sie keinen Aufpreis für die Unterstützung von insgesamt 5.000 Funktionen zahlen.
Berücksichtigen Sie außerdem Automatisierung, KI-Unterstützung und Berichtsfunktionen der Lösung. Moderne Unternehmen verfügen häufig über begrenzte Ressourcen und müssen zugleich zahlreiche Compliance-Anforderungen erfüllen. Automatisierung und KI können kleineren Teams helfen, mehr zu leisten, und Berichte können einen Teil des Compliance-Aufwands abnehmen.
Fazit: Effektiver NGFW-Schutz erfordert effektive Regeln
Next-Generation-Firewalls bieten häufig die beste Option für die Netzwerkabwehr. NGFWs können bei der Bereitstellung als virtuelles Gerät auch effektive Cloud-Sicherheit, die Sicherheit mehrerer Zweigstellen oder sogar FWaaS-Funktionen bieten. Alle Firewalls, auch NGFWs, sind jedoch auf eine korrekte Einrichtung angewiesen, um effektiven Schutz zu bieten, und eine einzige falsch konfigurierte oder fehlerhafte Firewall-Regel kann selbst die leistungsfähigste Sicherheitsfunktion außer Kraft setzen.
Als ersten Schritt zur Bereitstellung einer effektiven NGFW informieren Sie sich über die besten NGFW-Lösungen. Im Artikel finden Sie deren Einsatzbereiche, Preise, wichtigsten Funktionen und mehr, damit Sie die beste Option für sich auswählen können.