

















次世代ファイアウォール(NGFW)は、ファイアウォールを通過するデータの内容を確認するため、ディープパケットインスペクションを実行します。データパケットのヘッダーだけを確認するより基本的なファイアウォールとは異なり、NGFWはパケット内のペイロードデータを調査・評価します。このディープパケットインスペクションが、マルウェアのブロック性能を高めるさまざまなNGFW機能の基盤となります。
次世代ファイアウォールの仕組み
次世代ファイアウォールでは、ネットワークを介してコンピューターが送信するすべての情報が、送信可能なチャンクに分割されます。これはパケットのデータ部分と呼ばれます。データには、その配信方法(IPアドレス、宛先ポートなど)を示す指示が付加され、これがパケットヘッダーと呼ばれます。
データパケットには、オープンシステム間相互接続(OSI)モデル、または伝送制御プロトコル/インターネットプロトコル(TCP/IP)モデルのいずれかに分類されるヘッダー指示が追加されます。すべてのファイアウォールは、ネットワーク層およびトランスポート層の情報についてルールに基づいてフィルタリングします。さらに、多くの新しいファイアウォールはデータリンク層でもフィルタリングし、悪意のあるIPアドレスやURLをブロックできます。
以下の表では、パケットヘッダーに追加される層の指示と、OSIモデルおよび各TCP/IPモデルにおける対応層を示します。
| OSI層 | 4層TCP/IP | 5層TCP/IP | 層の指示対象: |
|---|---|---|---|
| 7. アプリケーション | 4. アプリケーション | 4. アプリケーション | アプリケーション情報の送受信 |
| 6. プレゼンテーション | 4. アプリケーション | 4. アプリケーション | 利用可能なデータ形式、暗号化に関する情報 |
| 5. セッション | 4. アプリケーション | 4. アプリケーション | ポートとセッション情報の制御 |
| 4. トランスポート | 3. トランスポート | 3. トランスポート | 伝送プロトコル情報(TCP、UDPなど) |
| 3. ネットワーク | 2. インターネット | 2. ネットワーク | 送信元と受信先のマシン間におけるデバイスアドレス情報 |
| 2. データリンク | 1. リンク | 2. データリンク | デバイスのMACアドレスとネットワーク形式情報 |
| 1. 物理 | 1. リンク | 1. 物理 | ハードウェアネットワークインターフェースカード(NIC)の指示 |
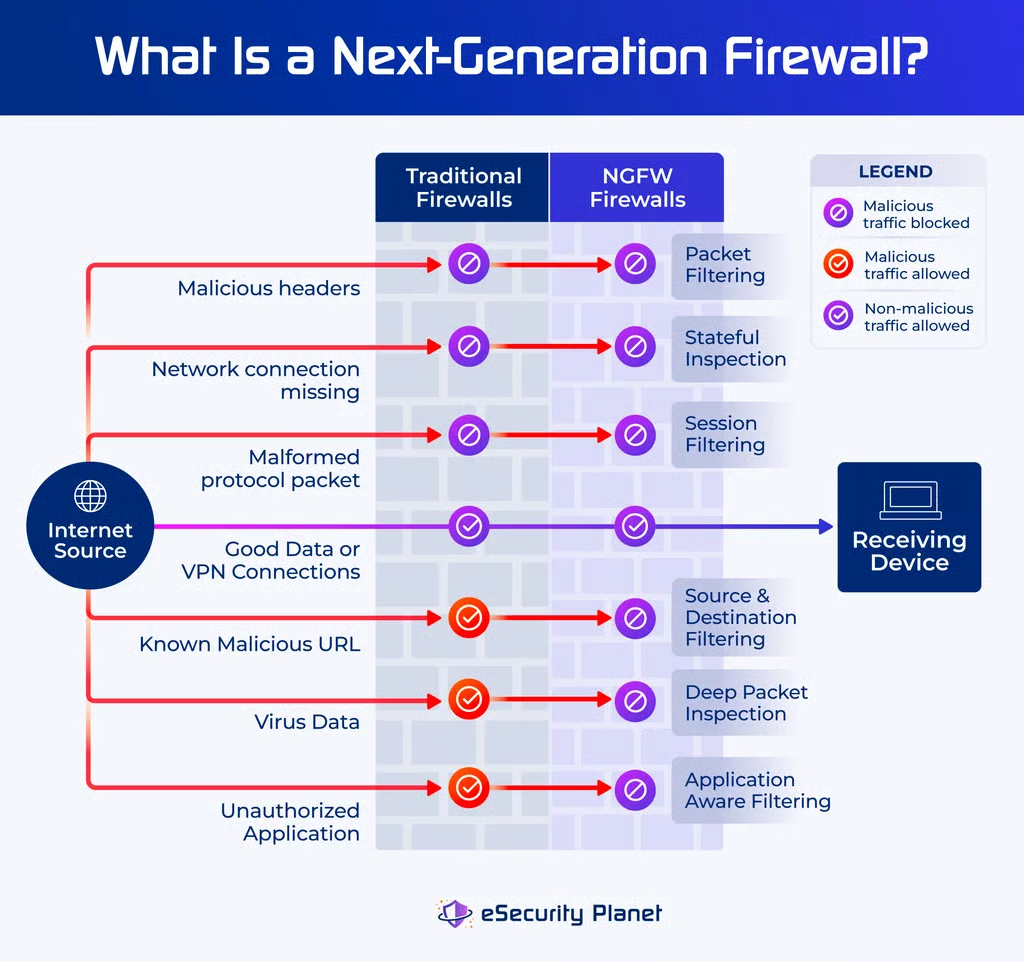
NGFWは、アプリケーション層、プレゼンテーション層、またはセッション層のパケット情報に基づいてデータをフィルタリングする唯一のファイアウォールクラスです。さらに、データを復号してパケットそのものの内容を調べ、悪意のあるコンテンツを検出することもできます。
次世代ファイアウォールの導入に適した組織がある一方で、別の種類のファイアウォールを選ぶ組織もあります。検討すべき要素には、NGFWの機能や性能に加え、主なメリットとデメリットが含まれます。
次世代ファイアウォールが必要なのはどのような組織か?
次世代ファイアウォールのソリューションを導入できるすべての組織が、ディープパケットインスペクションによる追加のセキュリティの恩恵を受けられます。かつてNGFWベンダーは大企業を主な対象としていましたが、現在では多くのファイアウォールがNGFWの機能を数多く搭載しています。幅広いメリットが、ほとんどの状況におけるファイアウォールのニーズを満たすためです。これは中小企業や小規模なITチームにも当てはまります。
組織によっては、高速なデータスループットが必要で、アプリケーションサーバーやデータベースなどの前段に置いたNGFWのパケット検査による遅延を許容できない場合があります。それでも、こうした組織でも、遅延の影響を受けにくいユーザー、支社、アプリケーションを一般的に保護するため、組織内の別の場所にはNGFWを導入するでしょう。
NGFWのメリットを得られないのはどのような組織か?
リソースに制約がある企業や特殊なニーズを持つ企業にとって、NGFWは高価すぎたり、不要なほど多くのオプションを備えていたり、データスループットの遅延を引き起こしすぎたりする可能性があります。こうした組織は、より適した別の種類のファイアウォールを検討するでしょう。
リソースに制約がある場合の選択肢
現在販売されているファイアウォールの多くはNGFWの機能を数多く採用していますが、予算の制約があるチームは、従来型ファイアウォールに近い機能を持つ、安価で機能を絞ったファイアウォールを求めることがあります。IT人員に制約のある組織の中には、より堅牢な機能と引き換えに、選択肢や制御を簡素化したファイアウォール・アズ・ア・サービス(FWaaS)ソリューションを選ぶ場合もあります。
シンプルなニーズ
ネットワークのセグメンテーションや、単純なパケットフィルタリングによるネットワークセキュリティだけを必要とするネットワークもあります。単純なタスクにNGFWの追加機能やコストを費やしても無駄になるため、低コストでシンプルなファイアウォールのほうが適切なソリューションとなります。
高いデータスループット向けの選択肢
高いデータスループットが必要な場合、まず防御の第一層として高速なパケットベースのフィルタリングを提供する複数のファイアウォールソリューションを導入し、その後段に、クラウドセキュリティ、Webアプリケーション、データベース、コンテナ向けの専門的な防御を提供するファイアウォールを配置することが必要になる場合があります。こうした組織でも一般ネットワークの保護にNGFWを使うことはできますが、高速なアプリケーションサーバーの前段では、パケット検査がパフォーマンスのボトルネックになるでしょう。
次世代ファイアウォールの主な5つの機能と性能
ファイアウォールは防御の壁を提供し、それぞれの機能が特定の脅威から保護します。次世代ファイアウォールには、5つの主要な機能があります。
- 従来型ファイアウォールの機能:パケットヘッダーに基づいてフィルタリングします。
- ディープパケットインスペクション:アプリケーションの詳細、暗号化トラフィックの分析、送信元と宛先、脅威インテリジェンスフィードの統合に基づいてフィルタリングします。
- ネットワーク侵入防止:攻撃の兆候がないかネットワークトラフィックを監視します。
- ユーザー認識型フィルタリング:Active Directoryと連携し、ユーザーやグループごとにルールを変更します。
- ネットワークサンドボックス:未知のファイルを隔離環境でテストし、悪意のある挙動がないか確認します。
従来型ファイアウォールの機能
すべてのNGFWには、初期世代のファイアウォール向けに開発された従来の機能が含まれています。これらのパケット、セッション、プロキシの機能は、高速なフィルタリングを提供し続け、より高度な機能のためのリソースを確保します。
パケットフィルタリング
パケットフィルタリングはパケットヘッダー内のポートアドレスとIPアドレスを読み取り、特定のファイアウォールルールに基づいてトラフィックをブロックします。この機能は、潜在的な攻撃の範囲を絞り込むため重要です。許可されていないトラフィックや不要なトラフィックを自動的に破棄することで、NGFWがディープパケットインスペクションを実行する必要のあるパケット数も減らせます。
セッションフィルタリング
ファイアウォールはセッションフィルタリングルールを使って確立済みの接続を監視し、偽装セッションを利用した攻撃をブロックします。古い分散型サービス拒否(DDoS)攻撃では、不正なTCPリクエストでサーバーを過負荷にしていました。セッションフィルタリングは、新規セッションまたは確立済みセッションに関連付けられていないリクエストを破棄します。
ステートフルインスペクション
ステートフルインスペクション型ファイアウォールは、アクティブなネットワーク接続の挙動を追跡し、潜在的なデータやトラフィックのリスクを検出・ブロックします。ステートフルインスペクションでは、特定の接続に関連する他のデータとの関係でパケットを分析するため、より多くのメモリと時間が必要です。
プロキシ機能
プロキシ機能により、ファイアウォールはネットワーク外部の送信元に対する単一の窓口として機能し、その後、ファイアウォールの背後にある特定の資産へトラフィックをリダイレクトします。この機能は、次のような個別のサブ機能に分けられます。
- アプリケーションレベルゲートウェイ(ALG):FTP、BitTorrent、Telnetなどのアプリケーション層プロトコル向けに、ネットワークアドレス変換のフィルタリングを強化します。
- サーキットレベルゲートウェイ(CLG):セッションフィルタリング機能を備えたプロキシサービスを提供するか、構成に応じてセッションフィルタリングだけを提供します。
- ネットワークアドレス変換(NAT):ファイアウォールだけがネットワーク内部へのトラフィックの転送方法を把握するルーターとして機能します。
- ポートアドレス変換(PAT):ポートデータを使ってパケットを別の資産へ再ルーティングします。例えば、ポート587宛てのルーティングデータをメールサーバーへ転送します。
- 仮想プライベートネットワーク(VPN):内部デバイスと外部デバイス間の暗号化されたトンネル接続を可能にします。
ディープパケットインスペクション
ディープパケットインスペクションは、パケットの内容そのものに加えてアプリケーション層の情報も考慮し、より強力な保護を提供します。多くの場合、人工知能(AI)による異常検知で強化されます。ディープパケットインスペクションにより、アプリケーション認識、暗号化データの内容、悪意のあるサイトの認識、マルウェアシグネチャに基づくフィルタリングを実現・統合できます。
アプリケーション認識型フィルタリング
ディープパケットフィルタリングは、アプリケーション、そのアプリケーションの活動、アプリケーションとユーザーデバイス間を流れるデータを認識できます。例えば、従来型ファイアウォールがFacebookへのアクセスを許可するかブロックするかしかできないのに対し、NGFWはFacebookを許可しつつ、Facebookゲームをブロックできます。リスクの高いアプリケーションを完全にブロックしたり、他のアプリケーションは許可しながら、機密情報や特定のデバイスへのアクセスを試みた場合だけブロックしたりすることも可能です。
暗号化トラフィックの検査
ディープパケットインスペクションを実現するため、NGFWはセキュアソケットレイヤー(SSL)、セキュアシェル(SSH)などの暗号化接続を復号し、悪意のある挙動の兆候がないか暗号化データを検査します。例えば、ユーザーが悪意のあるメール内のリンクをクリックし、マルウェアをダウンロードするために暗号化されたHTTPS接続を確立しようとする場合があります。NGFWはデータを復号して悪意のあるコンテンツを検出し、ブロックします。
送信元・宛先認識型フィルタリング
NGFWは、ヘッダー情報と復号したトラフィック情報の両方を使って、各トラフィック接続の送信元と宛先を確認します。既知の不正な接続をブロックするため、URL、Webサイト、IPアドレスのフィルタリングが適用されます。不正または異常が疑われるトラフィックは、一時的にブロックするか、セキュリティチーム向けに不審なものとしてフラグを付けることができます。
脅威インテリジェンスフィード
脅威インテリジェンスフィードは、悪意のあるIPアドレス、マルウェアシグネチャ、その他の脅威指標のリストを提供し、NGFWが脅威を迅速に検出して攻撃を防止できるようにします。NGFWは通常、ファイアウォールベンダーの脅威インテリジェンスフィードを統合しますが、検出性能を高めるため、さまざまな脅威フィードを取り込めるNGFWを求める購入者もいます。
ネットワーク侵入防止システム(IPS)
NGFWは通常、企業ネットワークと外部の世界との間を流れるデータの保護に使われますが、ネットワーク内部を流れるトラフィックを監視して攻撃の兆候を検出することもできます。スタンドアロンのIPSアプライアンスに匹敵するNGFWもありますが、IPSシステムを置き換える前に、現実的な脅威と負荷の条件でNGFWの機能をテストしてください。過負荷状態のNGFWはボトルネックを生み、トラフィックの遅延を引き起こす可能性があります。
ユーザー認識型フィルタリング
NGFWはITユーザーディレクトリ(例:Active Directory)と統合し、ユーザーやユーザーグループに基づいてファイアウォールルールを変更できます。例えば、ファイル共有サイトやアプリケーションをマーケティング部門には許可し、研究開発部門にはブロックできます。非常に強力な機能ですが、ディレクトリ内のグループ割り当てが正確であることが前提となります。
ネットワークサンドボックス
一部のNGFWは、疑わしいファイルを隔離された仮想マシン上で開いてテストできるネットワークまたはクラウドのサンドボックスを提供します。サンドボックスは追加サブスクリプションとして提供されることが多く、社内のセキュリティチームにとって有用なリソースとなります。ただし、一部のマルウェアは悪意のある挙動を実行する前にセキュリティ環境を検査できるため、サンドボックスの結果が不正確になる場合がある点に注意してください。
NGFWの主な3つのメリット
NGFWのディープパケットインスペクションには、セキュリティの向上、制御の強化、複雑さの軽減という3つの主要なメリットがあります。
セキュリティの強化は、送信元、宛先、トラフィックを詳細に検査することで実現します。NGFWは既知の悪意ある送信元や宛先をブロックし、検出されたマルウェアを除外します。これは単純に聞こえますが、マルウェアのブロックには複数の分析手法の実行が必要であり、セキュリティの向上がNGFW導入の主な動機となります。
制御の強化は、ユーザー、デバイス、アプリケーションの認識・追跡能力の向上に加え、集中管理によって実現します。強化されたファイアウォール機能は、より深いコンテキストと通常の挙動を理解し、異常または悪意のある挙動を検出・ブロックします。集中管理により、より少人数のチームでもネットワークセキュリティを維持・監視できます。
複雑さの軽減は、専用のネットワークIPSソリューションなど、他のセキュリティソリューションをNGFWに置き換えることで実現できます。単一の集中管理ソリューションにまとめることで、複数の異なるセキュリティソリューションを使用する場合と比べ、トレーニング、導入、更新に必要な作業を減らせます。
4 NGFWのデメリット
強力なNGFWは価値あるメリットをもたらしますが、パフォーマンス、予算、構成、攻撃リスクとのトレードオフも生じます。
トラフィックの低速化は、ディープパケットインスペクションによって生じます。パケットに適用するセキュリティチェックごとに、数マイクロ秒の遅延がパケットの伝送速度に加わります。多数の検査による堅牢なセキュリティには、データスループットの低下というトレードオフが伴います。
導入コストの増加は、NGFWの機能拡張に起因します。機能が1つ増えるごとに、選択すべきオプションや管理すべき統合が増え、それには時間と専門知識が必要となるため、コストも増加します。
設定ミスのリスク増大も、NGFWの機能拡張に起因します。各機能の各オプションが、ミスや意図しない競合の発生機会となります。複雑さが増すため、正しく設定できていることを確認するには、より多くのテストが必要になります。
攻撃リスクの集約は、NGFWが他のセキュリティソリューションを置き換えると自然に生じます。保護の負担がすべてNGFWソリューションにかかるため、単一障害点となります。例えば、米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は、集中型の暗号化検査が攻撃の標的を集中させ、セキュリティを弱める可能性があると警告しています。
NGFWと従来型ファイアウォールなどのソリューションの比較
NGFWは、他の大半の種類のファイアウォールと比べてセキュリティを強化しますが、あらゆるトラフィックフィルタリングのニーズに最適なソリューションとは限りません。さらに、NGFWは通常、従来の城壁と堀によるセキュリティモデルで従来型ファイアウォールを置き換えますが、これは現代のITインフラの保護に最適な方法とは限りません。
一般に、NGFWは最も優れたセキュリティの選択肢です。ただし、次のように、他のテクノロジーのほうが適している場合もあります。
- 従来型ファイアウォール:シンプルで高速なデータフィルタリングを低コストで実現します。
- 統合脅威管理(UTM):低コストでオールインワンのセキュリティソリューションを提供します。
- Webアプリケーションファイアウォール(WAF):アプリケーション向けに高速で専門性の高い保護を提供します。
- データベースファイアウォール:高速で専門性の高いデータベースセキュリティのフィルタリングを維持します。
- クラウドファイアウォール:NGFWの機能をクラウドセキュリティに最適化されたファイアウォールにあらかじめ組み込みます。
- コンテナファイアウォール:コードから起動でき、専門性の高いコンテナセキュリティを実現します。
- ファイアウォール・アズ・ア・サービス(FWaaS):クラウドでホストされ、拡張可能なNGFWをサービスとして提供します。
- セキュアWebゲートウェイ(SWG):社内外の資産に対するマルウェア保護を可能にします。
- セキュアサービスエッジ(SSE):NGFWの機能などを社外の資産に拡張します。
- セキュアアクセスサービスエッジ(SASE):SSEとネットワーク運用を組み合わせます。
- ゼロトラストネットワークアクセス(ZTNA):NGFWの機能にアイデンティティーおよびアクセス管理(IAM)を追加し、社内外の資産に対応します。
ソリューションを比較する際は、詳細を必ず確認してください。一部の機能には追加サブスクリプションが必要であり、すべての機能が同等、または必要とは限りません。例えば、最大5,000個のアプリケーションをサポートするNGFWがある一方、800個しかサポートしないNGFWもあります。しかし、必要なのが800個のアプリケーション内に限られるなら、5,000個すべての機能をサポートするために割増料金を支払う必要はありません。
また、ソリューションの自動化、AI支援、レポート機能も検討してください。現代の企業では、リソースが限られていることが多いうえ、さまざまなコンプライアンス要件にも対応する必要があります。自動化とAIにより、少人数のチームでもより多くの業務を遂行でき、レポート機能によってコンプライアンス対応の負担を軽減できます。
結論:効果的なNGFW保護には効果的なルールが必要
次世代ファイアウォールは、ネットワーク防御において最適な選択肢となることが多い製品です。NGFWは、仮想デバイスとして導入すれば、効果的なクラウドセキュリティ、複数の支社のセキュリティ、さらにはFWaaS機能も提供できます。しかし、すべてのファイアウォールは、NGFWであっても、効果的な保護を実現するには適切な設定が必要です。設定を誤ったファイアウォールルールや不適切なファイアウォールルールが1つあるだけで、最も強力なセキュリティ機能でさえ機能不全に陥る可能性があります。
効果的なNGFWを導入する第一歩として、最適なNGFWソリューションについて学びましょう。記事では、それらのユースケース、価格、主な機能などを紹介しているため、自社に最適な選択肢を選べます。