

















Security Service Edge (SSE) ist ein cloudbasiertes Sicherheitsframework, das den Zugriff auf Webziele, SaaS-Anwendungen und private Geschäftsanwendungen absichert – unabhängig davon, wo Nutzer oder Geräte betrieben werden.
Da Unternehmen zunehmend auf hybride Arbeitsmodelle und Cloud-First-Umgebungen setzen, bietet SSE die skalierbaren, einheitlichen Kontrollen, die zum Schutz von Nutzern und Daten jenseits des traditionellen Unternehmensperimeters erforderlich sind.
Dieser Artikel erläutert, wie SSE funktioniert, welche Kernfunktionen, Vorteile und Herausforderungen es gibt, welche Anwendungsfälle bestehen und welche wichtigen Trends die Einführung von SSE prägen.
- So funktioniert SSE
- SSE vs. SASE vs. VPNs: Wo liegt der Unterschied?
- Kernkomponenten und Funktionen von SSE
- Warum Unternehmen auf SSE setzen
- Die wichtigsten Vorteile von SSE
- Häufige Herausforderungen von SSE
- Anwendungsfälle und Einsatzbereiche von SSE
- Führende SSE-Anbieter
- SSE-Trends im Blick behalten
- Kurz gesagt: SSE ist für moderne Unternehmen unverzichtbar
So funktioniert SSE
SSE platziert eine cloudbasierte Sicherheitsebene zwischen Nutzern und den Anwendungen oder Websites, auf die sie zugreifen. Anstatt den Datenverkehr über lokale VPNs oder Firewalls zurückzuleiten, bewertet SSE Zugriffsanfragen in der Cloud und wendet unabhängig von Standort, Gerät oder Netzwerk einheitliche Sicherheitsrichtlinien an.
Dieser Ansatz trägt der heutigen Realität Rechnung:
Traditionelle VPN-zentrierte Modelle verursachen Engpässe, beeinträchtigen die Nutzererfahrung und führen dazu, dass Nutzer Sicherheitstools vollständig umgehen.
Viele Unternehmen verwalten inzwischen mehr als 1,500 Anwendungen, darunter SaaS- und intern entwickelte Tools.
Fast die Hälfte der Beschäftigten arbeitet remote oder in hybriden Rollen.
Der Netzwerkverkehr fließt zunehmend direkt zu Cloud-Diensten statt über Unternehmensrechenzentren.
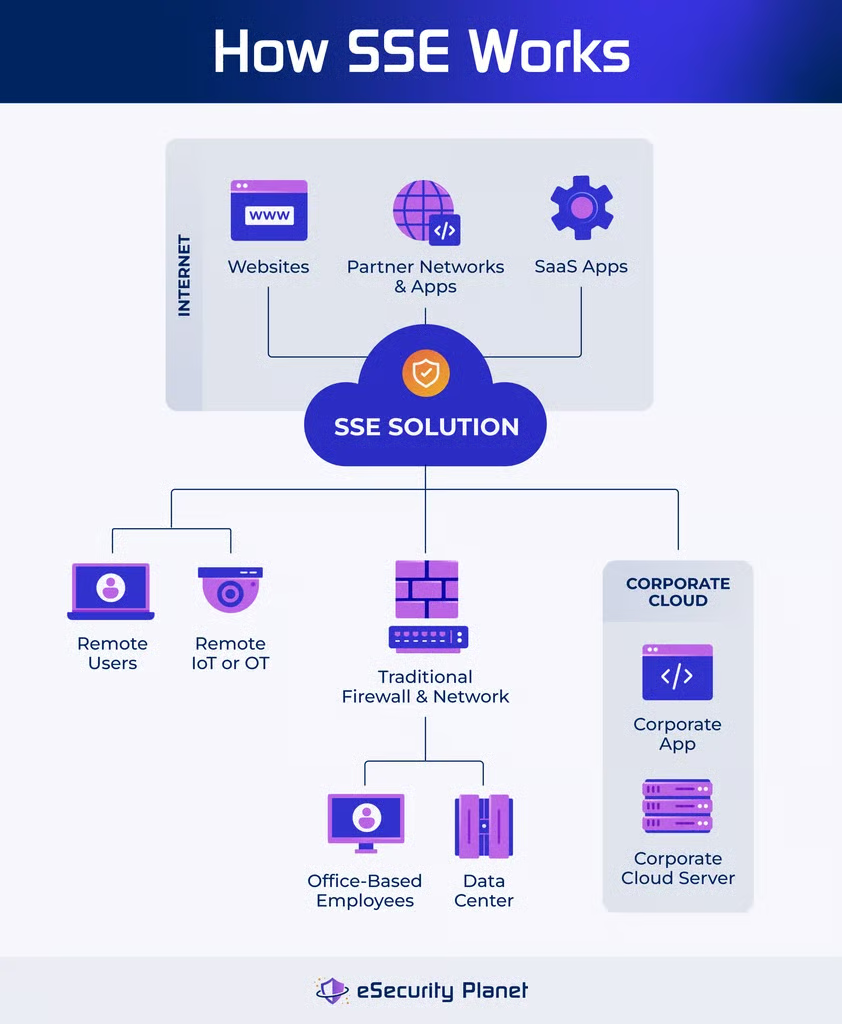
Durch die Bereitstellung von Inspektion, Zugriffskontrolle und Bedrohungsschutz am Edge ermöglicht SSE eine sichere Direktverbindung zur Cloud, ohne die Leistung zu beeinträchtigen.
SSE vs. SASE vs. VPNs: Wo liegt der Unterschied?
Security Service Edge (SSE) ist eine cloudbasierte Sicherheitsebene, die ZTNA, SWG, CASB, FWaaS und DLP bereitstellt, um den Nutzerzugriff auf Anwendungen, SaaS und das Web abzusichern. Der Schwerpunkt liegt auf Sicherheitskontrollen und nicht auf dem Netzwerktransport; SSE ist für hybride Arbeitsmodelle und Cloud-First-Umgebungen konzipiert.
Secure Access Service Edge (SASE) umfasst alle Funktionen von SSE sowie SD-WAN-Netzwerkfunktionen. Während SSE den Sicherheits-Stack abdeckt, führt SASE Netzwerk und Sicherheit in einer einzigen cloudbasierten Architektur zusammen. SSE kann eigenständig oder als Zwischenschritt auf dem Weg zu einem vollständigen SASE-Modell eingeführt werden.
Virtual Private Networks (VPNs) sind ältere Tools für den Remotezugriff, die einen sicheren Tunnel zurück zum Unternehmensnetzwerk aufbauen. VPNs gewähren weitreichenden Zugriff auf Netzwerkebene, verursachen häufig Leistungsengpässe und lassen sich für hybride oder SaaS-lastige Umgebungen nur schlecht skalieren. Im Gegensatz dazu bietet SSE einen anwendungsbezogenen Zero-Trust-Zugriff, cloudnative Leistung und einheitliche Inspektion, ohne den Datenverkehr durch das Rechenzentrum zu zwingen.
Kernkomponenten und Funktionen von SSE
Eine leistungsfähige SSE-Plattform integriert mehrere cloudnative Sicherheitsdienste, die zusammenarbeiten, um den Zugriff zu steuern, das Verhalten zu überwachen, Daten zu schützen und Bedrohungen abzuwehren.
Zero Trust Network Access (ZTNA)
ZTNA ersetzt den weitreichenden VPN-Zugriff auf Netzwerkebene durch identitäts- und kontextbasierte Kontrollen. Nutzer erhalten nur Zugriff auf die spezifischen Anwendungen, zu deren Nutzung sie berechtigt sind. Dadurch sinkt das Risiko lateraler Bewegungen, und moderne Modelle des Zugriffs nach dem Prinzip der geringsten Privilegien werden unterstützt.
Unternehmen benötigen zunehmend ZTNA-Lösungen, die nicht nur webbasierte Anwendungen, sondern auch interne Nicht-Web-Protokolle unterstützen – ein Bereich, in dem viele traditionelle Tools für den Remotezugriff an ihre Grenzen stoßen.
Cloud Access Security Broker (CASB)
CASB bietet Transparenz und Kontrolle über die SaaS-Nutzung. CASB setzt Sicherheitsrichtlinien für Authentifizierung, Datenzugriff, Datenaustausch und Schatten-IT durch.
Secure Web Gateway (SWG)
SWG filtert und inspiziert den Webverkehr, um Richtlinien zur zulässigen Nutzung durchzusetzen und schädliche Websites, Phishing-Versuche oder gefährliche Downloads zu blockieren.
Firewall-as-a-Service (FWaaS)
FWaaS bietet cloudbasierte Datenverkehrsinspektion und -filterung und ersetzt lokale Firewalls oder ergänzt sie. Der Dienst wendet unabhängig vom Standort auf den gesamten Nutzerverkehr einheitlichen Bedrohungsschutz an.
Data Loss Prevention (DLP)
DLP erkennt sensible Daten und verhindert deren unbefugte Übertragung oder Exfiltration. Integriertes DLP wird angesichts der durch Cloud-Einführung und Remote-Arbeit erweiterten Angriffsfläche zunehmend unverzichtbar.
Warum Unternehmen auf SSE setzen
Unternehmen stehen heute vor wachsenden Sicherheits- und betrieblichen Herausforderungen. Mehrere Trends beschleunigen die Einführung von SSE.
Wachsende Komplexität in IT und Sicherheit
Viele Unternehmen beschreiben ihre Umgebung als komplex oder äußerst komplex. Zu den Faktoren, die dazu beitragen, gehören:
- Die rasche Ausweitung von Cloud-Anwendungen
- Ein fragmentierter Sicherheits-Stack mit durchschnittlich 63 verschiedenen Sicherheitstools
- Anforderungen an den Zugriff durch Remote-Nutzer und Dritte
- Die Umsetzung von Zugriffsrichtlinien nach dem Prinzip der geringsten Privilegien
Belastung der Nutzererfahrung
Ein Teil der Remote-Nutzer ist mit den aktuellen Zugriffsmethoden unzufrieden, häufig aufgrund von:
- Wiederholten Authentifizierungsanfragen
- Langsamen oder unzuverlässigen VPN-Verbindungen
- Mehreren erforderlichen Schritten, um Anwendungen zu erreichen
Infolgedessen haben Nutzer die empfohlenen VPN-Tools umgangen, wodurch das Sicherheitsrisiko gestiegen ist.
Betriebliche Ineffizienzen
Die Verwaltung verteilter Sicherheits-Appliances und älterer VPN-Infrastrukturen ist kostspielig und komplex.
Unternehmen bevorzugen häufig:
- Einen einzigen cloudnativen Dienst
- Eine einheitliche Erstellung von Richtlinien und Berichterstattung
- Weniger Beschaffung und Wartung von Hardware
Zunehmende Risikoexposition
Remote- und hybride Arbeitsmodelle haben die Angriffsfläche erheblich vergrößert:
- Cisco und ESG stellten fest, dass inzwischen 44 % der Cyberangriffe von Remote- oder hybriden Nutzern und Geräten ausgehen.
- Viele Unternehmen betrachten diese Nutzer als ihre Gruppe mit dem höchsten Risiko.
Unternehmen, die SSE früh eingeführt haben, berichten nach der Implementierung von einem Rückgang der Sicherheitsvorfälle um 25 %.
Die wichtigsten Vorteile von SSE
Verbesserte Sicherheit für Remote-Nutzer
SSE setzt für den gesamten Datenverkehr einheitliche Inspektion und Zugriffskontrolle durch und schließt dadurch Lücken, die entstehen, wenn Nutzer VPNs umgehen oder direkt auf SaaS-Anwendungen zugreifen.
Verbesserte Netzwerkleistung
Da der Datenverkehr nicht mehr über ein Rechenzentrum zurückgeleitet werden muss, reduziert SSE die Latenz und verbessert die Nutzung von Cloud- und Webanwendungen.
Weniger Tool-Wildwuchs und Komplexität
Die Zusammenführung mehrerer Sicherheitsfunktionen in einem einheitlichen Cloud-Dienst vereinfacht die Verwaltung, stärkt die Konsistenz von Richtlinien und senkt den betrieblichen Aufwand.
Umfassender Schutz für alle Ressourcen
SSE schützt Nutzer beim Zugriff auf:
- SaaS-Anwendungen
- Interne Anwendungen
- Cloud-Workloads
- Websites
- OT/IoT-Geräte
Mehr Transparenz und Kontrolle
SSE bietet zentrale Einblicke in Nutzerverhalten, Datenbewegungen und Anwendungszugriffe und hilft Unternehmen, Risiken früher zu erkennen und darauf zu reagieren.
Häufige Herausforderungen von SSE
Trotz der erheblichen Vorteile können Unternehmen bei SSE auf Herausforderungen stoßen, darunter:
- Integrationslücken zwischen älteren Tools und modernen SSE-Plattformen
- Architektonische Fehlanpassungen bei dem Versuch, SSE in veraltete Netzwerkmodelle zu integrieren
- Erforderliche Neugestaltung von Richtlinien für Zero-Trust-Zugriff und Cloud-First-Workflows
- Bedenken hinsichtlich cloudbasierter Inspektion in stark regulierten Umgebungen
- Akzeptanzhürden bei Nutzern, insbesondere wenn sich Workflows oder Zugriffsmuster ändern
Mit der richtigen Planung lassen sich diese Herausforderungen bewältigen, sie erfordern jedoch eine funktionsübergreifende Abstimmung.
Anwendungsfälle und Einsatzbereiche von SSE
VPN-Überlastung beseitigen
Unternehmen, die bandbreitenintensive Workloads – etwa Video- oder große Dateiübertragungen – streamen, profitieren von einem direkten, sicheren Cloud-Zugriff ohne VPN-Engpässe.
Globale OT-Umgebungen absichern
Verteilte Sensoren und IoT-Geräte können Daten sicher an Cloud-Analyseplattformen übertragen, ohne auf fragile lokale Netzwerke angewiesen zu sein.
Zugang im Gesundheitswesen verbessern
Medizinisches Fachpersonal erhält schnelleren und sichereren Zugriff auf E-Mail, Bildgebungssysteme und Patientenanwendungen – mit integriertem Schutz vor Malware und vereinfachten Anmeldevorgängen.
Dateien mit hohem Risiko sicher anzeigen
Die Remote-Browser-Isolation ermöglicht es HR-Teams, Lebensläufe und Anhänge sicher zu öffnen, ohne eine Kompromittierung von Endgeräten zu riskieren.
SaaS-Zugriff für verteilte Teams schützen
Vertriebs-, Customer-Success- und Supportteams können sicher auf Tools wie Salesforce und Box zugreifen – mit Kontrollen, die Datendiebstahl oder unbefugte Downloads verhindern.
Führende SSE-Anbieter
Bei der Auswahl einer SSE-Lösung bewerten Unternehmen häufig führende Anbieter, die für cloudnative Architekturen und leistungsstarke ZTNA-, SWG-, CASB- und FWaaS-Funktionen bekannt sind.
Cisco: Als führender Anbieter im SSE-Bereich bietet Cisco Secure Access eine einheitliche, cloudnative Plattform, die SWG, CASB, ZTNA und FWaaS mit fortschrittlicher Bedrohungsanalyse sowie integrierten Tools wie DEM, RBI und VPN-as-a-Service für Nicht-Webanwendungen kombiniert.
Fortinet: Als einziger Anbieter im Challenger-Quadranten umfasst FortiSASE auch SD-WAN und baut für eine leistungsstarke Paketfilterung auf den Firewalls der nächsten Generation von Fortinet auf.
Lookout: Lookout ist im Visionary-Quadranten positioniert und bietet ein schnell einsetzbares SSE mit leistungsstarken Datenschutzfunktionen sowie integrierten SWG- und CASB-Funktionen.
Netskope: Als führender Anbieter im SSE-Quadranten betreibt Netskope ein privates Cloud-Netzwerk in mehr als 70 Regionen und bietet leistungsstarke ZTNA- und Datenschutzfunktionen.
Palo Alto Networks: Prisma Access erreicht eine führende Position, indem es leistungsstarke ZTNA- und Firewall-Funktionen mit cloudbasierter Sicherheit kombiniert, die auf der umfassenderen SASE-Plattform von Palo Alto aufbaut.
Skyhigh Security: Als Visionary im SSE-Quadranten legt Skyhigh den Schwerpunkt auf Datenschutz mit Funktionen wie Remote-Browser-Isolation und fortschrittlichen DLP-Kontrollen.
Zscaler: Zscaler wird durchgängig als führender Anbieter eingestuft. Die Cloud-First-Architektur und integrierten Zero-Trust-Funktionen sichern den Zugriff auf eine Vielzahl von Anwendungen und Umgebungen.
Die Auswahl des Anbieters hängt typischerweise von den Leistungsanforderungen, dem Reifegrad des Datenschutzes, der globalen Präsenz und den erforderlichen Integrationen ab.
SSE-Trends im Blick behalten
Stärkere ZTNA-Unterstützung für alle Anwendungstypen
Modernes ZTNA muss Web- und Nicht-Web-Protokolle unterstützen, um VPNs vollständig ersetzen zu können.
Konsolidierung durch SASE
Immer mehr Unternehmen kombinieren SSE mit SD-WAN, um ganzheitliche SASE-Architekturen aufzubauen.
Zunehmender Fokus auf die Nutzererfahrung
Unternehmen bewerten SSE zunehmend anhand von UX-Kennzahlen wie Zugriffshürden, Latenz und Nutzerzufriedenheit.
Hybride Arbeit als Standard
Da Remote- und hybride Arbeit in großem Maßstab zum Einsatz kommen, ist sicherer Zugriff von überall nicht mehr optional.
KI-gestützte Erkennung und Richtlinienautomatisierung
Anbieter integrieren KI zur Erkennung von Anomalien, zur Verringerung von Fehlalarmen und zur Optimierung der Reaktion auf Vorfälle.
Kurz gesagt: SSE ist für moderne Unternehmen unverzichtbar
Da die Cloud-Nutzung zunimmt und hybride Arbeit zum Standard wird, kann die herkömmliche perimeterbasierte Sicherheit mit den Anforderungen moderner Unternehmen nicht mehr Schritt halten. SSE bietet ein einheitliches, cloudnatives Framework, das die Sicherheit verbessert, die Leistung steigert, den Betrieb vereinfacht und Endnutzern eine nahtlose Erfahrung ermöglicht.