

















Firewall-as-a-Service (FWaaS) ist ein cloudbasiertes Produkt, das Firewall-Funktionen über ein Abonnement für den gesamten Dienst bereitstellt. Anders als herkömmliche Firewalls, die auf physischen oder virtuellen Geräten am Netzwerkperimeter basieren, nutzt FWaaS die Funktionen von Next-Generation-Firewalls (NGFW) und stellt sie über die Cloud bereit. FWaaS-Bereitstellungen bringen für Unternehmen, die auf eine cloudbasierte Firewall umsteigen, sowohl Vorteile als auch Herausforderungen mit sich.
- So funktioniert Firewall-as-a-Service (FWaaS)
- Warum benötigen Unternehmen FWaaS?
- Netzwerkanforderungen für FWaaS
- 8 Vorteile von FWaaS
- 8 Herausforderungen von Firewall-as-a-Service
- Wie viel kostet FWaaS?
- Die 3 besten FWaaS-Lösungen
- Was sind die Unterschiede und Gemeinsamkeiten zwischen FWaaS und NGFW?
- Fazit: Sicherheit und Flexibilität mit FWaaS verbessern
So funktioniert Firewall-as-a-Service (FWaaS)
FWaaS fungiert als Filter zwischen Ihrem Netzwerk und dem Internet und identifiziert und blockiert potenzielle Bedrohungen. Dieser Filterprozess in Echtzeit stellt sicher, dass nur autorisierte und sichere Daten Ihr Netzwerk erreichen, und trägt dazu bei, Ihre Systeme vor schädlichen oder verdächtigen Aktivitäten zu schützen.
Herkömmliche Firewalls werden als Appliances oder Software vor Ort bereitgestellt, schützen jedoch Remote-Büros oder mobile Mitarbeiter beim Zugriff auf Cloud-Ressourcen nur unzureichend. Werden Firewall-Schutzfunktionen jedoch über FWaaS in die Cloud verlagert und als Dienst bereitgestellt, kann ein Unternehmen Sicherheitsrichtlinien und Schutzmaßnahmen unabhängig vom Standort der Ressourcen einheitlich auf sie anwenden. FWaaS verwendet in der Regel Agents auf Endgeräten, um die Firewall bereitzustellen.
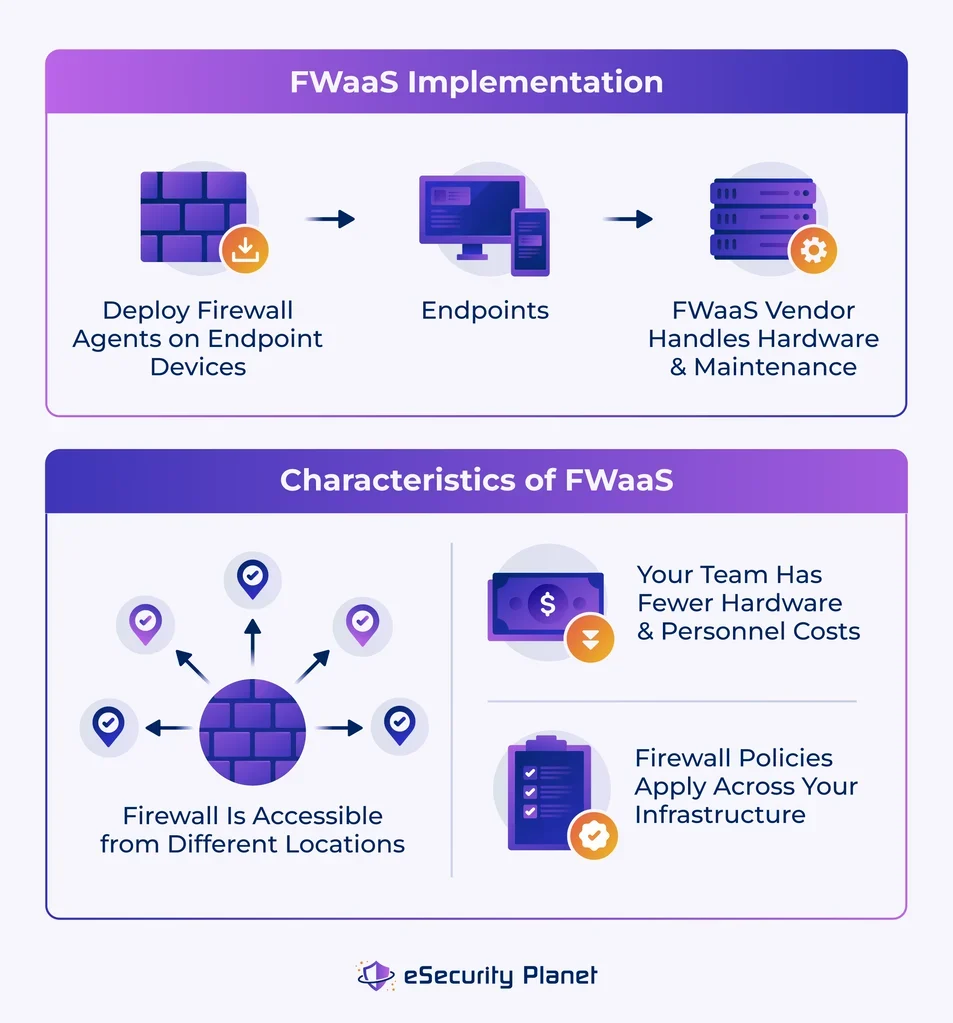
Ein Firewall-as-a-Service-Modell weist folgende Merkmale auf:
- Verwaltung durch den Anbieter: Der Firewall-Anbieter kümmert sich um die Backend-Technologie und die Feinheiten der Firewall-Verwaltung.
- Cloudbasierte Struktur: Cloud-Firewalls ermöglichen geografisch verteilten Teams, vom Netzwerkschutz zu profitieren, ohne umfangreiche Hardware vor Ort zu benötigen.
- Geringere Wartungskosten: Teams müssen weniger Hardware kaufen und auch kein Personal einstellen, wenn sie sich das derzeit noch nicht leisten können.
- Einheitliche Durchsetzung von Richtlinien: Der Schutz der Netzwerkressourcen eines Unternehmens in einer einzigen Cloud-Lösung trägt dazu bei, die für Firewalls typische Ausuferung von Regeln und Richtlinien zu reduzieren.
Bevor Sie Agents auf den Geräten Ihrer Organisation bereitstellen, müssen Sie sicherstellen, dass Ihr Netzwerk FWaaS vollständig unterstützt. Berücksichtigen Sie außerdem die relative Bedeutung einer FWaaS-Bereitstellung für Ihre konkrete Organisation sowie deren Vor- und Nachteile. FWaaS unterscheidet sich geringfügig von anderen Firewall-Bereitstellungen wie Next-Generation-Firewalls. Zudem kann Ihr Unternehmen zwischen mehreren Anbietern wählen und muss bei der Anschaffung einer FWaaS-Lösung die Servicekosten berücksichtigen.
Warum benötigen Unternehmen FWaaS?
Cloud, Remote-Belegschaften, das Internet der Dinge (IoT) und mobile Geräte verwischen Netzwerkgrenzen und verringern die Wirksamkeit herkömmlicher Perimetersicherheit. Technologien wie FWaaS, SD-WAN, und Secure Access Service Edge (SASE) wurden entwickelt, um diese wachsenden virtuellen Netzwerke zu schützen. FWaaS und SD-WAN sind beide Teil umfassenderer SASE-Lösungen, zu denen auch Cloud Access Security Broker (CASBs) und Zero-Trust Network Access (ZTNA) gehören.
Um diese sich ständig wandelnden Bedrohungen und wachsenden Angriffsflächen zu bekämpfen, passt FWaaS seine Abwehr mithilfe von Datenanalysen in Echtzeit und maschinellem Lernen an neue Angriffsvektoren und Bedrohungen an. Diese scheinbar einfache Änderung an herkömmlichen Sicherheitsmodellen verbessert den Netzwerkschutz.
FWaaS unterstützt Unternehmen außerdem, indem es die Skalierung von Sicherheitsmaßnahmen erleichtert und ihnen hilft, mit technischen Weiterentwicklungen, Aktualisierungen und der Wartung von Firewalls Schritt zu halten. Ein einzelner Anbieter kümmert sich um Wartungsaufgaben wie Patches und Audits, sodass kleinere Teams weniger Arbeit haben und ihre Netzwerksicherheitsprozesse effizienter gestalten können.
Netzwerkanforderungen für FWaaS
Obwohl Firewalls as a Service einfacher bereitzustellen und zu verwalten sind als herkömmliche Firewalls, muss Ihr Unternehmen für eine erfolgreiche FWaaS-Bereitstellung weiterhin einige Anforderungen erfüllen. Wenn Ihr IT-Team FWaaS in Betracht zieht, verwenden Sie die folgenden Punkte als Checkliste. Sie müssen sicherstellen, dass Ihr bestehendes Netzwerk einen cloudbasierten Dienst unterstützt, in FWaaS integriert werden kann, regelmäßig gewartet wird und über zuverlässige und sinnvolle Firewall-Richtlinien verfügt.
Netzwerke müssen cloudbasierte Dienste unterstützen
Bevor Ihr Team auf den FWaaS-Zug aufspringt, sollten Sie sicherstellen, dass Ihre Netzwerke den Dienst unterstützen können. Wenn die Führungsebene auf Ihr IT- oder Netzwerkteam zukommt und eine cloudbasierte Firewall verlangt, bitten Sie um Zeit, die Optionen zu prüfen, und weisen Sie darauf hin, dass nicht alle Netzwerke FWaaS erfolgreich unterstützen können. Todd Thanhauser, Präsident und CEO von Upper Echelon Technology, sprach über die Bedeutung dieses Prozesses, noch bevor die eigentliche Bereitstellung beginnt.
„Es ist unerlässlich, die Internetinfrastruktur Ihrer Organisation zu bewerten, die Bandbreitenanforderungen zu berücksichtigen und sicherzustellen, dass Ihre Netzwerkkonnektivität die Anforderungen eines cloudbasierten Firewall-Dienstes erfüllen kann“, sagte er. „Darüber hinaus kann eine Backup- oder redundante Internetverbindung für Ausfallsicherheit sorgen und selbst beim Ausfall der primären Verbindung einen kontinuierlichen Schutz gewährleisten.“
Netzwerkanforderungen für eine FWaaS-Bereitstellung betreffen nicht nur Cybersicherheitskontrollen – Ihre Infrastruktur muss im Fall natürlicher Störungen ebenfalls eine Firewall unterstützen können. Die Möglichkeit, Ihre Firewall zu sichern, hilft, sie vor Naturkatastrophen und Ausfällen sowie vor gezielten Angriffen zu schützen.
Vorhandene Netzwerkkomponenten sollten sich in FWaaS integrieren lassen
Wenn Ihr Team von einer hardwarebasierten Firewall umsteigt und bestehende Systeme weiterverwenden möchte, müssen Sie sicherstellen, dass sich die Netzwerkkomponenten gut in die neue FWaaS-Bereitstellung integrieren lassen.
Stefan Keller, Chief Product Officer bei Open Systems, sprach über die Bedeutung einfacher Integrationstechnologien für Firewall-Dienste und alte Netzwerksysteme. „Dadurch lässt sich FWaaS nahtlos aktivieren, ohne einen Endpunkt vor Ort anzufassen“, sagte er. „Ein Gateway am Perimeter kann als Integrationspunkt dienen und den gesamten Datenverkehr an die Cloud weiterleiten.“
Keller wies außerdem auf die Schwierigkeit hin, FWaaS in Zweigstellen bereitzustellen. „Eine Zweigstelle kann mehrere VLANs oder andere Netzwerksegmente mit Ost-West-Datenverkehr haben.“ Laut Keller ist dieser Datenverkehr in der Cloud möglicherweise nicht ideal, etwa aufgrund von Latenz oder regulatorischen Anforderungen.
„FWaaS für Zweigstellen einzusetzen, in denen noch viele lokale Systeme, Anwendungen und IoT-Geräte vorhanden sind, ist nicht der effektivste Ansatz“, sagte er. Laut Keller könnten Teams erfolgreicher sein, wenn sie FWaaS und eine lokale Firewall in einer hybriden Umgebung einsetzen.
Ihr Team muss Netzwerke kontinuierlich warten
Vergessen Sie die Netzwerkpflege nicht, nachdem Ihr Firewall-Dienst bereitgestellt wurde. Obwohl „einrichten und vergessen“ in der As-a-Service-Welt ein beliebter Ausdruck ist, ist dies in der Praxis keine gute Idee – insbesondere nicht bei der IT-Infrastruktur.
Laut Anurag Gurtu, Chief Product Officer bei StrikeReady, müssen Sie Firewall-Konfigurationen regelmäßig anpassen und sicherstellen, dass die Firewall Ihr Unternehmen vor neuen Cyberbedrohungen schützen kann. „Dazu gehören die Aktualisierung von Sicherheitsprotokollen, die Überprüfung von Firewall-Regeln und die Überwachung der Systemleistung“, sagte Gurtu.
Firewall-Konfigurationen sollten nicht nur den Anforderungen Ihres Unternehmens entsprechen, sondern auch Branchenstandards erfüllen. Das müssen Sie regelmäßig und konsequent überprüfen. „Regelmäßige Audits und Compliance-Prüfungen spielen ebenfalls eine wichtige Rolle dabei, die Wirksamkeit von FWaaS langfristig aufrechtzuerhalten“, sagte Gurtu.
Firewalls, die beispielsweise Gesundheits- oder Finanzsysteme und -daten schützen, müssen alle einschlägigen Datenschutzstandards erfüllen. Andernfalls kann gegen Ihr Unternehmen eine Geldstrafe verhängt werden.
Sie benötigen klar entwickelte und konsolidierte Firewall-Richtlinien
Evin Safdia, Director of Product Marketing bei Cato Networks, betonte, wie wichtig die Entwicklung eines einheitlichen Richtliniensatzes ist, der global angewendet wird. „Die meisten Unternehmen, die FWaaS einführen, verzeichnen eine deutliche Verringerung der Gesamtzahl ihrer Richtlinienregeln. Das erleichtert die laufende Verwaltung und sorgt für eine einheitliche Benutzererfahrung“, sagte er.
Laut Safdia kann es jedoch überwältigend wirken, die alten Firewall-Richtlinien eines Unternehmens in eine neue FWaaS-Architektur zu übertragen und dort anzupassen. Er empfiehlt, Firewall-Richtlinien auf breiter, organisationsweiter Ebene zu entwickeln und Regeln sowie Ausnahmen übergeordnet zu definieren.
„Vergleichen Sie diese Richtlinien anschließend mit Ihren bestehenden Richtlinien, um Lücken auszuschließen. Dann können Sie sie in jeder FWaaS-Plattform erstellen. Kurz gesagt: Versuchen Sie nicht unbedingt, die alten Richtlinien Ihres neuen FWaaS-Anbieters nachzubilden, sondern erstellen Sie Richtlinien, die derzeit am besten zu Ihrer Organisation passen“, sagte er.
Sparen Sie an diesem Teil des Prozesses nicht. Bevor Firewall-Dienste in Ihrer bestehenden Infrastruktur bereitgestellt werden, sollten Ihre IT- oder Netzwerkadministratoren alle Firewall-Richtlinien auflisten und die erforderlichen Sperr- und Erlaubnislisten erstellen. Wenn Sie genau wissen, welche Richtlinien Sie benötigen, kann Ihr Team alte und neue Richtlinien des Anbieters besser kombinieren. Sie können alte Richtlinien problemlos aufgeben, wenn sie nicht mehr den Anforderungen Ihres Unternehmens entsprechen.
8 Vorteile von FWaaS
Der wichtigste Vorteil von FWaaS besteht darin, dass der Begriff „außerhalb der Firewall“ obsolet wird, da Firewall-Schutz auf alles ausgeweitet wird, was Teil eines umfassenderen virtuellen Unternehmensnetzwerks sein kann. Zu den wichtigsten Vorteilen von Firewall-Diensten gehören insbesondere Cloud-Sicherheit und Wachstum, Remote-Verwaltung, Verbesserungen der Netzwerkarchitektur sowie eine klarere Durchsetzung, Transparenz und Zuverlässigkeit von Richtlinien.
Sicherheit mit Cloud-Geschwindigkeit
FWaaS bietet in Remote-Umgebungen robusten Schutz, ohne Abläufe zu verlangsamen. Mit FWaaS bleiben Ihre Daten und Anwendungen geschützt, ohne die Leistung zu beeinträchtigen, da Ihre Sicherheitsfunktionen nicht mehr an die lokalen Systeme Ihrer Organisation gebunden sind. FWaaS integriert sich in Ihr Cloud-System und virtuelle Netzwerke und stellt sicher, dass Sicherheit den Betrieb nicht behindert und Wachstum sowie Veränderungen sicherer werden.
Wenn Sie FWaaS in Ihre bestehenden Cloud-Anwendungen integrieren, stellen Sie sicher, dass Ihr Unternehmen Best Practices für Cloud-Sicherheit befolgt, einschließlich der Schulung von Mitarbeitern und der Absicherung von Endgeräten.
Flexible cloudbasierte Skalierung
Wenn Ihre Organisation wächst, muss die Sicherheit Schritt halten. FWaaS beseitigt Bedenken hinsichtlich eines unzureichenden Schutzes während der Expansion. Ganz gleich, ob Sie neue Märkte erschließen, Produkte auf den Markt bringen, neue Rechenzentren oder Büros eröffnen oder einen Benutzeranstieg verzeichnen: FWaaS ist auf Skalierbarkeit ausgelegt. Diese Flexibilität bietet auch bei schnellem Wachstum Sicherheit.
Globale Sicherheitsverwaltung
Eine einheitliche Sicherheitsstrategie über mehrere Standorte hinweg aufrechtzuerhalten, ist schwierig. FWaaS ermöglicht Ihnen die zentrale Kontrolle großer virtueller Umgebungen. Unabhängig von Ihrer geografischen Reichweite können Sie Sicherheitsrichtlinien von einem Ort aus verwalten und durchsetzen. Diese globale Reichweite und Kontrolle gewährleisten wirksame Sicherheitsmaßnahmen, wohin auch immer Ihre Daten gelangen.
Unterstützung moderner Netzwerkarchitekturen
FWaaS integriert sich in moderne Netzwerke und unterstützt aktuelle Technologien und Protokolle. Ganz gleich, ob Ihr Unternehmen auf Microservices umstellt oder Edge Computing erkundet: Eine gut konzipierte, moderne FWaaS-Lösung passt sich an und sorgt für robusten, zukunftssicheren Schutz.
Vereinfachte Netzwerkarchitektur
FWaaS vereinfacht Netzwerkarchitektur und Sicherheit und beseitigt unübersichtliche und voneinander getrennte Strukturen, die Schwachstellen begünstigen. Da ein Anbieter für alles verantwortlich ist, lassen sich Technologien besser integrieren, und die vom Anbieter verwaltete Architektur entlastet die Netzwerk- und Sicherheitsteams des Kunden.
Optimierte Durchsetzung von Richtlinien
FWaaS automatisiert die Durchsetzung von Richtlinien über verteilte Netzwerke hinweg. Durch einheitliche und effiziente Sicherheit senkt FWaaS Risiken, verbessert die Agilität und erhöht die Einhaltung staatlicher Vorschriften und Branchenregeln. Auch der Wegfall lokaler Sicherheitslösungen kann Kosten sparen.
Mehr Transparenz im Netzwerk
FWaaS verbessert die Transparenz im Netzwerk durch einen umfassenderen Überblick über Datenverkehrsmuster, potenzielle Bedrohungen und Anomalien. Eine bessere Transparenz bedeutet außerdem, dass Sie verdächtige Aktivitäten schneller erkennen und darauf reagieren können. Dadurch lassen sich kleinere Sicherheitsvorfälle möglicherweise verhindern, bevor sie zu schwerwiegenden Problemen werden.
Höhere Zuverlässigkeit der Infrastruktur
Mit besseren Einblicken in Bedrohungen und Schwachstellen erhöht FWaaS die Zuverlässigkeit von Netzwerken und Abläufen. Sind sie sicher, verarbeiten sie den Datenverkehr mit größerer Wahrscheinlichkeit sicher und konsistent. Proaktive Schutzmaßnahmen verringern die durch schädliche Aktivitäten verursachten Unterbrechungen.
8 Herausforderungen von Firewall-as-a-Service
Ob FWaaS für Ihre Organisation geeignet ist, hängt von Ihren spezifischen Anforderungen, Sicherheitsbedürfnissen und der vorhandenen Infrastruktur ab. Bei der Prüfung von FWaaS ist es wichtig, neben den Vorteilen auch mögliche Nachteile zu bewerten. Firewalls as a Service bieten zwar zahlreiche Vorteile, doch Sie sollten auch mögliche Nachteile wie eingeschränkte Anpassungsmöglichkeiten, Datenschutzprobleme, Bedenken hinsichtlich des Anbieters und eine geringere Kontrolle über lokale Sicherheit und Technologie berücksichtigen.
Abhängigkeit von der Internetverbindung
FWaaS ist in hohem Maße auf eine stabile Internetverbindung angewiesen. Wenn es in Ihrer Organisation zu Internetausfällen oder Verlangsamungen kommt, könnte der von FWaaS bereitgestellte Netzwerkschutz beeinträchtigt werden. In solchen Fällen könnte Ihr Netzwerk aufgrund der Abhängigkeit vom Internetzugang für den Schutz anfällig für Cyberbedrohungen sein. Fällt die Cloud-Infrastruktur des Anbieters aus, gilt dasselbe Problem.
Eingeschränkte Kontrolle über Anpassungen
Im Gegensatz zu herkömmlichen lokalen Firewalls kann FWaaS die Anpassungsmöglichkeiten einschränken. Dies kann für Organisationen mit besonderen Sicherheitsanforderungen oder einzigartigen Netzwerkkonfigurationen problematisch sein. Die vordefinierten Einstellungen entsprechen möglicherweise nicht den Anforderungen Ihrer Organisation, was das gewünschte Schutzniveau beeinträchtigen könnte.
Bedenken hinsichtlich des Datenschutzes
Die Nutzung von Cloud-Servern Dritter zur Weiterleitung des Netzwerkverkehrs wirft Fragen zum Datenschutz und zur Compliance auf. Organisationen, die mit sensiblen Daten umgehen, könnten aufgrund der möglichen Gefährdung durch Datenschutzverletzungen zögern. Die Einhaltung von Vorschriften wird komplexer, wenn die Datenverarbeitung außerhalb der Räumlichkeiten der Organisation stattfindet. Daher müssen Sie die Datenverarbeitungspraktiken eines potenziellen FWaaS-Anbieters sorgfältig bewerten.
Unsichere Zuverlässigkeit des Anbieters
Die Wirksamkeit von FWaaS hängt von der Zuverlässigkeit des gewählten Anbieters ab. Ausfallzeiten, technische Störungen oder Sicherheitsverletzungen auf Seiten des Anbieters könnten die Sicherheit Ihres Netzwerks beeinträchtigen. Eine Überprüfung der bisherigen Leistungen und Sicherheitsmaßnahmen des Anbieters ist unerlässlich, um dieses Risiko zu mindern.
Komplexität der anfänglichen Migration
Die Implementierung von FWaaS umfasst Änderungen an bestehenden Netzwerkstrukturen und -konfigurationen. Für die Migration von herkömmlichen Firewalls müssen IT-Teams möglicherweise neue Fähigkeiten erwerben. Außerdem müssen Sie die Richtlinien Ihrer Organisation in einer neuen Firewall-Konfiguration umsetzen. Diese anfängliche Bereitstellung kann viel Zeit in Anspruch nehmen, ist jedoch ein normaler Bestandteil der Einführung jeder neuen Technologie.
Laufende Kosten
FWaaS beseitigt die anfänglichen Hardwarekosten, führt jedoch zu laufenden, abonnementbasierten Kosten. Mit der Zeit könnten diese Kosten die Investition in herkömmliche Firewalls übersteigen. Organisationen müssen den langfristigen Komfort und die verbesserte Sicherheit gegen die sich summierenden Ausgaben abwägen.
Eingeschränkte lokale Prüfung
Herkömmliche Firewalls ermöglichen eine detaillierte lokale Prüfung des Netzwerkverkehrs. FWaaS führt einen Teil der Prüfung jedoch möglicherweise in der Cloud durch, wodurch die Transparenz lokaler Netzwerkaktivitäten abnimmt. Dies könnte die Erkennung von Bedrohungen innerhalb des Netzwerks Ihrer Organisation beeinträchtigen.
Integration in bestehende Systeme
Die Integration von FWaaS in bestehende Netzwerkstrukturen und Tools kann komplex sein, insbesondere wenn Sie über viele ältere Netzwerkgeräte verfügen. Der Prozess der Firewall-Integration erfordert sorgfältige Planung und möglicherweise individuelle Entwicklungsarbeit. Eine fehlerhafte Integration kann zu Störungen oder Sicherheitslücken führen.
Wie viel kostet FWaaS?
Die Kosten für Firewall-Dienste unterscheiden sich je nach Anbieter erheblich. Sie variieren jedoch auch abhängig von der Umgebung Ihres Unternehmens – etwa davon, wie viele Anwendungen Sie schützen müssen, welche Abonnementgebühren anfallen und welche Wartungskosten auf Seiten des Anbieters entstehen. Da Ihr Unternehmen keine Hardware bezahlt, hängen die FWaaS-Kosten größtenteils von der Bereitstellung und Verwaltung ab, die der Anbieter übernehmen muss.
Microsoft Azure und Amazon Web Services bieten beide cloudbasierte Firewalls an, deren Preis ausschließlich auf Richtlinien und Bereitstellungen basiert – jede kostet 100 US-Dollar pro Richtlinie und Monat. Azure bietet außerdem die Möglichkeit, 0,40 US-Dollar pro Stunde für jede Firewall-Bereitstellung zu zahlen. Im Allgemeinen können Firewall-Dienste zwischen 40 US-Dollar oder weniger pro Monat und einigen hundert US-Dollar pro Monat kosten. Sehr teure Lösungen können jedoch mehrere tausend US-Dollar pro Monat kosten.
Die 3 besten FWaaS-Lösungen
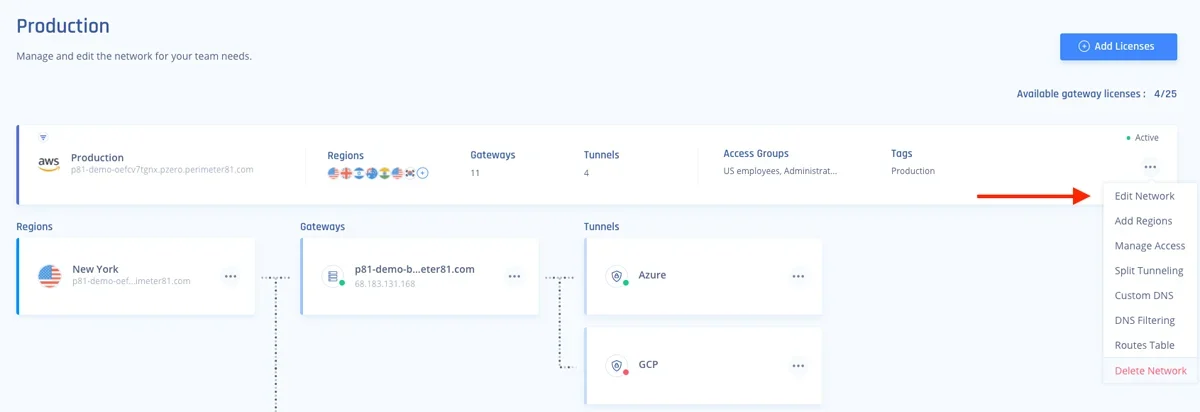
Es gibt zahlreiche herausragende FWaaS-Lösungen, doch in unserer Analyse stechen drei besonders hervor. Perimeter81, Cisco Secure Firewall und Zscaler bieten unterschiedliche Methoden zum Schutz von Netzwerken und Daten, die auf die Anforderungen komplexer Unternehmensumgebungen zugeschnitten sind.
[missing image]
SASE von Check Point
SASE von Check Point ist ein FWaaS-Anbieter, der sich auf den sicheren Zugriff auf lokale und cloudbasierte Ressourcen konzentriert. Seine Zero-Trust Network Access (ZTNA)-Strategie ermöglicht Benutzern den Zugriff auf Ressourcen anhand ihrer Identität. Die benutzerzentrierte Architektur von SASE von Check Point ermöglicht es Unternehmen, Sicherheitsregeln auf Grundlage von Personen, Gruppen und Apps festzulegen und zu kontrollieren. Der Premium-Plus-Tarif kostet 16 US-Dollar pro Benutzer und Monat sowie zusätzlich 40 US-Dollar pro Monat für jedes Gateway.
Cisco Secure Firewall
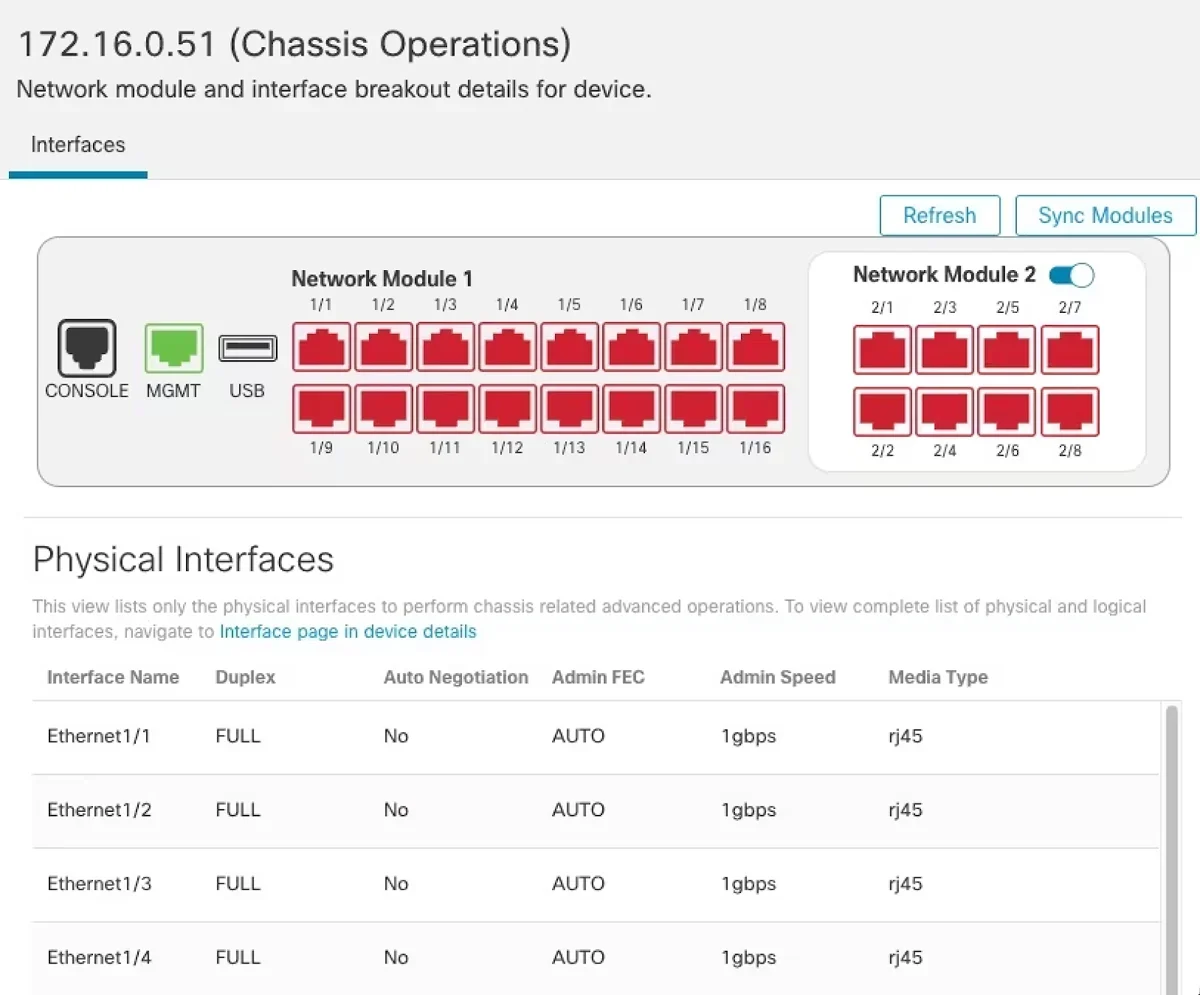
Cisco bietet eine Reihe von Firewalls für hybride, cloudbasierte und SASE-Anwendungsfälle. Secure Firewall ist eine NGFW-Lösung, die für ihre starken Sicherheitsfunktionen und umfassenden Möglichkeiten zur Abwehr von Bedrohungen bekannt ist. Zum Schutz von Netzwerken vor bekannten und neuen Bedrohungen umfasst sie leistungsfähige Funktionen zur Intrusion Prevention, Anwendungskontrolle, URL-Filterung und Malware-Abwehr. Wenden Sie sich an Cisco, um ein individuelles Angebot für Ihr Unternehmen zu erhalten.
Zscaler
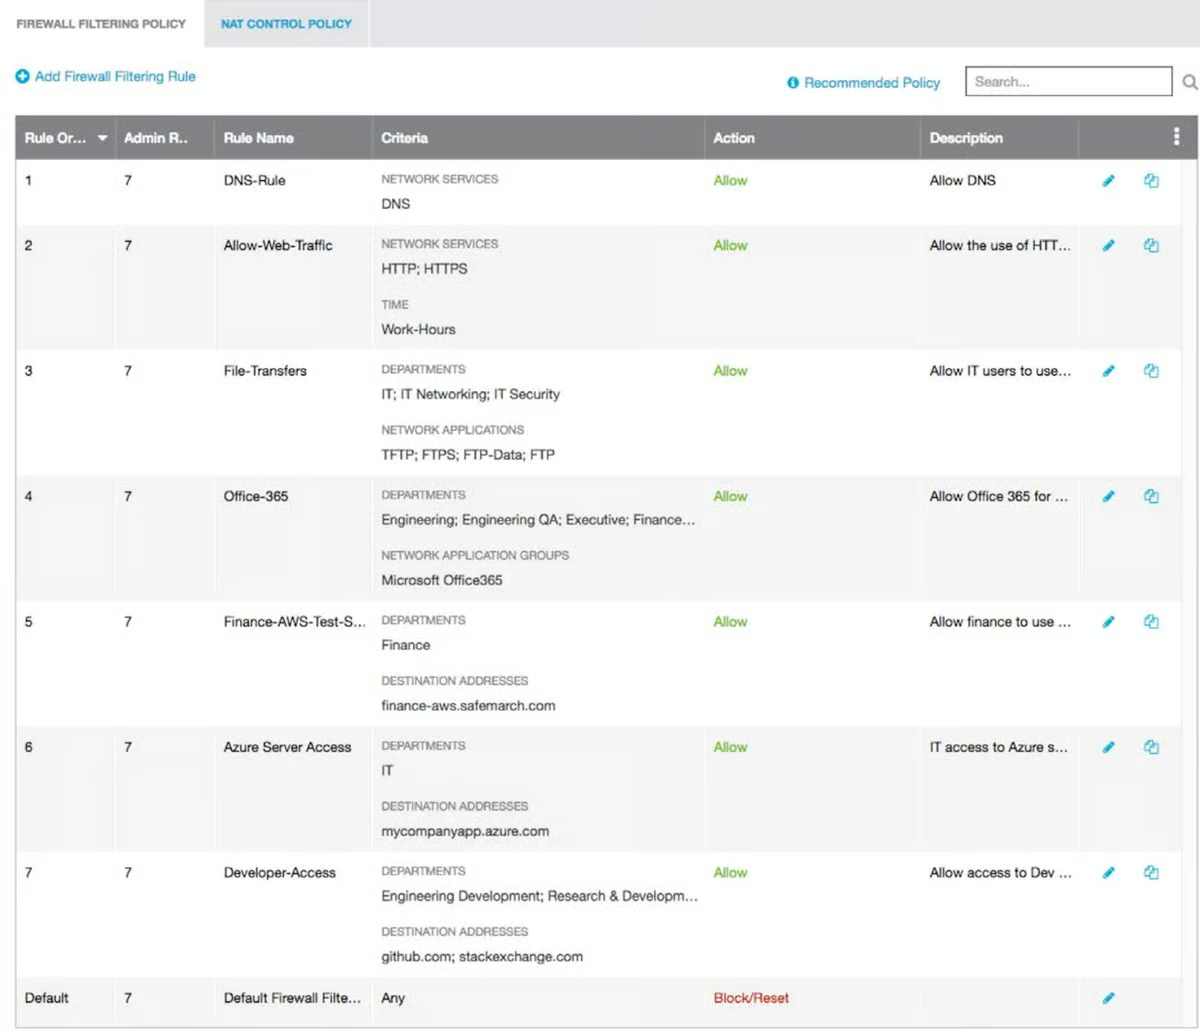
Die Cloud-Firewall von Zscaler ist Teil der Security-Services-Edge-Plattform (SSE) des Unternehmens und bietet eine umfassende Lösung, die sich besonders für hybride Umgebungen eignet. Zscaler nutzt fortschrittliche Sicherheitstechnologien und konzentriert sich auf die Prävention von Bedrohungen in Echtzeit, etwa durch Sandboxing und Threat Intelligence. Die Lösung überprüft sämtliche Kommunikation, einschließlich verschlüsselten Datenverkehrs, auf mögliche Bedrohungen, Malware und Phishing-Versuche. Wenden Sie sich an Zscaler, um ein individuelles Angebot zu erhalten.
Was sind die Unterschiede und Gemeinsamkeiten zwischen FWaaS und NGFW?
FWaaS ist ein cloudbasierter Dienst, der Firewall-Funktionen als Teil einer Cloud-Computing-Umgebung bereitstellt. Eine NGFW ist eine Firewall-Art , die typischerweise über die Funktionen herkömmlicher Netzwerk-Firewalls hinausgeht, indem sie erweiterte Funktionen wie Anwendungsbewusstsein und Intrusion Prevention ergänzt. Die beiden Begriffe beschreiben leicht unterschiedliche Dinge, können sich aber überschneiden – einige FWaaS-Lösungen bieten erweiterte NGFW-Funktionen, während einige NGFWs cloudbasiert sind.
FWaaS bietet denselben Schutz wie herkömmliche lokale Firewalls, wird jedoch als Dienst über das Internet bereitgestellt. FWaaS ist eine übergeordnete Kategorie, die sowohl einfachere Firewalls als auch NGFWs umfassen kann.
Unterschiede zwischen FWaaS und NGFW
Die folgende Tabelle zeigt die Unterschiede zwischen FWaaS- und NGFW-Bereitstellungen auf, einschließlich ihrer Verwaltung und Anpassbarkeit.
| FWaaS-Funktionen | NGFW-Funktionen | |
|---|---|---|
| Bereitstellungsansatz | Wird über eine cloudbasierte Verwaltung durch einen Drittanbieter betrieben | Nutzt physische oder softwarebasierte Appliances, die entweder lokal oder virtuell bereitgestellt werden |
| Verwaltungsstruktur | Wird extern von einem Anbieter über Webschnittstellen oder APIs verwaltet | Wird intern verwaltet und bietet eine bessere Kontrolle über Einrichtung und Konfiguration |
| Funktionsumfang | Bietet grundlegende Firewall-Funktionen und begrenzte zusätzliche Sicherheitsdienste | Bietet erweiterte Funktionen wie Deep-Packet-Inspection und Bedrohungserkennung |
| Anpassungsmöglichkeiten | Begrenzte Anpassungsmöglichkeiten aufgrund des cloudzentrierten Designs | Ermöglicht individuellere Anpassungen von Sicherheitsrichtlinien |
| Skalierbarkeit | Erreicht Skalierbarkeit durch Cloud-Ressourcen und -Infrastruktur | Die Skalierbarkeit hängt von der verfügbaren Hardware und den verfügbaren Ressourcen ab |
| Ursache für Latenz | Kann aufgrund der Abhängigkeit von cloudbasierter Verarbeitung zu Latenzen führen | Bietet eine geringere Latenz, da die Datenverarbeitung innerhalb der Räumlichkeiten des Unternehmens erfolgt |
| Auswirkungen auf Compliance und Datenschutz | Wirft Bedenken hinsichtlich des Datenschutzes auf, da der Netzwerkverkehr über Cloud-Server von Drittanbietern geleitet wird | Ermöglicht die Kontrolle über die Compliance, da die Daten innerhalb der Umgebung des Unternehmens verarbeitet werden |
Gemeinsamkeiten von FWaaS und NGFW
FWaaS und NGFW weisen viele gemeinsame Firewall-Merkmale auf:
- Umsetzung von Sicherheitsrichtlinien: Beide Lösungen setzen Sicherheitsrichtlinien durch, um den Netzwerkschutz zu gewährleisten.
- Möglichkeiten zur Bedrohungserkennung: Sowohl FWaaS als auch NGFW können eine Vielzahl von Bedrohungsarten erkennen und darauf reagieren.
- Funktionen zur Anwendungskontrolle: Beide umfassen Funktionen zur Anwendungskontrolle und regeln den Benutzerzugriff.
- Verwaltungskonsole: Beide bieten zentrale Verwaltungsschnittstellen zur Verwaltung von Richtlinien für die gesamte Firewall.
- Paketfilterfunktionen: Beide führen eine Paketfilterung durch und erlauben oder blockieren bestimmte Datenpakete.
- Zugriffsverwaltung: Beide verwalten ein- und ausgehenden Datenverkehr mithilfe von Zugriffskontrollen.
Wenn eine NGFW für Ihr Team ebenfalls eine gute Option zu sein scheint, sehen Sie sich als Nächstes die führenden NGFW-Anbieter sowie die wichtigsten Funktionen an, nach denen Sie bei NGFWs Ausschau halten sollten.
Fazit: Sicherheit und Flexibilität mit FWaaS verbessern
FWaaS ist eine flexible Cybersicherheitslösung, die speziell für die Verwaltung der komplexen Anforderungen des modernen digitalen Ökosystems entwickelt wurde. Durch den Einsatz von Cloud-Technologie erweitert FWaaS den Nutzen von Firewalls erheblich und umfasst dadurch cloudbasierte, hybride und virtuelle Netzwerkumgebungen. Die Lösung ist auch für kleinere Unternehmen oder Teams mit begrenzten Netzwerk- und Sicherheitsressourcen von Vorteil, da diese mehr Zeit für komplexe Aufgaben haben, wenn ihre Firewall extern verwaltet wird.
Erwägt Ihr Unternehmen neben Firewalls weitere Cloud-Sicherheitslösungen? Erfahren Sie mehr über Zscaler, Palo Alto, Tenable und unsere weitere Auswahl der führenden Anbieter von Cloud-Sicherheit.