

















Cloud-Workload-Sicherheit oder Cloud-Workload-Schutz (CWP) bezeichnet die Tools und Richtlinien zum Schutz von Apps, Diensten und Ressourcen, die auf einer Cloud-Infrastruktur ausgeführt werden. Sie schützt virtuelle Maschinen, Datenbanken, Container und Anwendungen vor gängigen Bedrohungen. CWP-Plattformen, die heute üblicherweise in Cloud-Native Application Protection Platforms (CNAPPs) enthalten sind, sichern Workloads in öffentlichen, hybriden und Multi-Cloud-Umgebungen.
- So funktioniert Cloud-Workload-Sicherheit
- Gängige Klassifizierungen des Cloud-Workload-Schutzes
- 8 Vorteile der Cloud-Workload-Sicherheit
- 8 häufige Risiken und Bedrohungen für Cloud-Workloads
- 10 Best Practices für die Cloud-Workload-Sicherheit
- Anforderungen an Cloud-Workload-Protection-Plattformen
- Die besten CWPPs im Überblick
- Fazit: Stärken Sie jetzt die Sicherheit Ihrer Cloud-Workloads
So funktioniert Cloud-Workload-Sicherheit
Ihre Organisation kann die Cloud-Workload-Sicherheit durch die Koordination mehrerer spezialisierter Teams verwalten. IT-Administratoren schützen Ihre Konsolen. Cloud-Sicherheitsteams überwachen die virtuelle Infrastruktur und führen eine automatisierte Erkennung durch. DevOps-Teams entfernen fest codierte Geheimnisse und verwalten Konsolen. Spezialisten für Netzwerksicherheit überwachen Erkenntnisse zum Datenverkehr, während die Incident-Response-Teams Sicherheitsereignisse überwachen.
Die folgenden von diesen Teams durchgeführten Sicherheitsprozesse sollten vollständig ineinandergreifen, um einen umfassenden Schutz zu gewährleisten:
- Cloud-Management-Konsolen absichern: IT-Administratoren verwalten Ihre Konsolen kontinuierlich und unterstützen alle anderen Sicherheitsmaßnahmen, indem sie Berechtigungen und Konfigurationen zentral verwalten.
- Virtuelle Infrastruktur schützen: Cloud-Sicherheitsteams überwachen virtuelle Server und kombinieren diesen Prozess mit Management-Panels und automatisierter Erkennung, um sichere Umgebungen zu gewährleisten.
- Fest codierte Geheimnisse entfernen: DevOps-Teams verhindern unbefugten Zugriff, beseitigen fest codierte Geheimnisse, sichern DevOps-Methoden und integrieren sie in Bereitstellungs-Frameworks.
- DevOps-Konsolen überwachen und absichern: DevOps-Teams überwachen und schützen DevOps-Konsolen und ermöglichen gleichzeitig die automatische Erkennung sowie die Integration in Bereitstellungs-Frameworks.
- Automatisierte Erkennung durchführen: Das Security-Operations-Team bewertet und überwacht Workloads regelmäßig, um die Kontrolle und den Schutz der virtuellen Infrastruktur sowie das Management von Sicherheitsereignissen zu verbessern.
- Erkenntnisse zum Netzwerkverkehr gewinnen: Spezialisten für Netzwerksicherheit verwalten und verbessern die Netzwerkdaten, um die Bedrohungserkennung in Echtzeit und die automatisierte Behebung zu unterstützen.
- Prozesse in Bereitstellungs-Frameworks integrieren: Sicherheits- und DevOps-Teams automatisieren Sicherheitsverfahren während der Bereitstellung, um die Abdeckung aller Workloads und Umgebungen zu gewährleisten.
- Ereignisse konsolidieren: Sicherheits- und Incident-Response-Teams kontrollieren und zentralisieren Sicherheitsereignisse, um die Transparenz über Bedrohungen und die Reaktionsfähigkeit zu verbessern und zugleich alle anderen Sicherheitsaktivitäten zu unterstützen.
Die Integration dieser Abläufe in Ihre Organisation schafft eine starke, mehrschichtige Sicherheitsstruktur für einen wirksamen Cloud-Workload-Schutz. Untersuchen Sie die Typen, Tools und Plattformanforderungen für eine erfolgreiche Implementierung. Durch die Einhaltung von Best Practices können Sie anschließend die Vorteile der Cloud-Workload-Sicherheit optimieren. Das stärkt die Resilienz gegenüber gängigen Bedrohungen und schützt zugleich die Zuverlässigkeit und Integrität Ihrer Cloud-Umgebungen.
Gängige Klassifizierungen des Cloud-Workload-Schutzes
Die verschiedenen Arten des Cloud-Workload-Schutzes lassen sich in drei Kategorien einteilen: Cloud-Bereitstellungsmodelle, cloudnative Technologien und Ressourcenanforderungen. Sie helfen Ihnen dabei, geeignete Sicherheitsmaßnahmen und Bereitstellungsmethoden für die spezifischen Anforderungen Ihrer Cloud-Workloads auszuwählen.
Bereitstellungsmodell
Es gibt drei Arten von Bereitstellungsmodellen: Infrastructure as a Service (IaaS), Platform as a Service (PaaS) und Software as a Service (SaaS). Jedes Cloud-Bereitstellungsmodell bietet spezifische Vorteile, die auf bestimmte Unternehmensziele und die betriebliche Effizienz in der Cloud-Umgebung ausgerichtet sind.
- Infrastructure as a Service (IaaS): Steuert virtualisierte Ressourcen wie virtuelle Maschinen (VMs), Speicher und Netzwerke.
- Platform as a Service (PaaS): Ermöglicht die Erstellung und Verwaltung von Anwendungen, ohne dass eine Infrastruktur erforderlich ist.
- Software as a Service (SaaS): Stellt vollständige Softwarelösungen über das Internet in einem Abonnementmodell bereit.
Cloudnative Technologie
Die Klassifizierung von Cloud-Workloads anhand cloudnativer Technologien ermöglicht die Optimierung von Bereitstellungsmethoden und Sicherheitsprotokollen. Wenn Sie wissen, ob sich Anwendungen besser für Container, serverlose Umgebungen oder virtuelle Maschinen eignen, können Sie Ressourcen effizienter zuweisen, die Skalierbarkeit planen und Sicherheitseinstellungen festlegen. Jede Option bietet eigene Vorteile in Bezug auf Flexibilität, Effizienz und Skalierbarkeit.
- Container: Sind leichtgewichtige, portable Komponenten, die für die Bereitstellung von Anwendungen in isolierten Umgebungen entwickelt wurden.
- Container as a Service (CaaS): Bietet vollständig verwaltete Containerumgebungen, die die Komplexität der Infrastruktur isolieren.
- Serverless: Skaliert Rechenressourcen für die Codeausführung automatisch, ohne dass die Infrastruktur verwaltet werden muss.
- Virtuelle Maschinen (VMs): Simulieren physische Server und werden häufig über cloudbasierte Dienste bereitgestellt.
Ressourcenanforderungen
Die Kategorisierung von Cloud-Workload-Typen anhand ihrer Ressourcenanforderungen hilft bei der Optimierung der Ressourcenzuweisung für Aufgaben. Sie stellt sicher, dass Rechenressourcen wie CPU, GPU, Arbeitsspeicher und Speicher auf die Anforderungen der jeweiligen Aufgabe zugeschnitten sind, um Effizienz und Leistung in Cloud-Umgebungen zu verbessern. Diese Klassifizierung ermöglicht es Unternehmen, Kosteneffizienz und Skalierbarkeit zu erreichen und gleichzeitig spezifische betriebliche Anforderungen zu erfüllen.
- Hoher Bedarf an zentralen Verarbeitungseinheiten (CPU): Nutzen leistungsstarke zentrale Verarbeitungseinheiten, um komplexe Berechnungen wie Datenanalysen und wissenschaftliche Simulationen auszuführen.
- Hoher Bedarf an Grafikprozessoren (GPU): Nutzen spezialisierte Grafikprozessoren für grafikintensive Anwendungen wie CAD und Videorendering.
- High Performance Computing (HPC): Nutzt parallele Verarbeitung, um komplexe Berechnungen in groß angelegten Umgebungen effizient auszuführen.
- Arbeitsspeicherintensiv: Erfordert große Mengen an Arbeitsspeicher, um ordnungsgemäß zu funktionieren und Datenbanken, Analyse- und Caching-Anwendungen zu verarbeiten.
- Standard-Computing: Bewältigt Aufgaben wie Website-Hosting und Softwareentwicklung in Cloud-Umgebungen effizient.
- Speicheroptimiert: Benötigt eine hohe Ein-/Ausgabeleistung für umfangreiche Datenanalysen und das Content-Management.
8 Vorteile der Cloud-Workload-Sicherheit
Die Vorteile der Cloud-Workload-Sicherheit reichen vom Schutz sensibler Informationen über die Bewältigung der Cloud-Komplexität und die Wahrung der Datenintegrität bis hin zur Sicherstellung der Betriebskontinuität. Sie helfen Ihnen außerdem, gesetzliche Standards einzuhalten und die Effizienz in Cloud-Umgebungen zu steigern. Jeder Vorteil trägt gezielt zur allgemeinen Resilienz und Sicherheitslage der Organisation bei.
- Sensible Informationen verarbeiten: Verringert unrechtmäßige Zugriffe und Datenschutzverletzungen und wahrt zugleich Vertrauen und Compliance.
- Geschäftskontinuität gewährleisten: Reduziert Unterbrechungen und stellt den kontinuierlichen Betrieb sicher, um die Resilienz der Organisation und die Kundenzufriedenheit zu verbessern.
- Compliance-Bemühungen unterstützen: Hält gesetzliche Vorgaben und Branchenstandards ein und vermeidet rechtliche Probleme sowie Reputationsschäden.
- Sicherheitslage stärken: Verbessert die allgemeine Sicherheitslage der Cloud durch die Verringerung von Risiken und Schwachstellen, um langfristigen Schutz zu gewährleisten.
- Sicherheitsmaßnahmen integrieren: Setzt IAM und RBAC durch, die den Zugriff regeln und das Risiko einer unbefugten Offenlegung verringern.
- Sicherheitsprozesse automatisieren: Steigert die Effizienz bei der Erkennung und Abwehr von Bedrohungen und verbessert dadurch die allgemeine Wirksamkeit der Sicherheitsmaßnahmen.
- Umfassende Transparenz über Assets schaffen: Ermöglicht eine einheitliche Übersicht über Assets und damit eine proaktive Überwachung sowie eine schnellere Reaktion auf Probleme.
- Workload-Management zentralisieren: Vereinfacht die Kontrolle Ihrer Workloads, reduziert die Komplexität und verbessert die betriebliche Effizienz.
8 häufige Risiken und Bedrohungen für Cloud-Workloads
Cloud-Workloads sind anfällig für Datenschutzverletzungen, Malware, Fehlkonfigurationen und vieles mehr. Unabhängig von den Sicherheitsmaßnahmen der Cloud-Anbieter können kompromittierte Zugangsdaten ganze Systeme schädigen und sensible Daten an Angreifer offenlegen. Fest codierte API-Schlüssel, privilegierte Zugriffe und nicht gepatchte Apps machen sie anfällig für Angriffe. Mit geeigneten Tools und sicheren Verfahren können Sie diese Risiken jedoch reduzieren. Dies sind die häufigsten Bedrohungen und Risiken für die Cloud-Workload-Sicherheit:
- API-Schwachstellen: Entstehen, wenn unsichere APIs in Cloud-Apps unerwünschten Zugriff oder eine Kompromittierung ermöglichen, meist aufgrund eines mangelhaften Designs, schwacher Authentifizierung oder unzureichender Verschlüsselungsmechanismen.
- Datenschutzverletzungen: Treten infolge schwacher Passwörter, nicht gepatchter Software oder unzureichender Zugriffsbeschränkungen auf, die unbefugten Parteien den Diebstahl oder die Veränderung sensibler Daten in Cloud-Umgebungen ermöglichen.
- Distributed-Denial-of-Service-Angriffe: Überfluten Cloud-Workloads mit übermäßigem Datenverkehr, stören Dienste und verursachen Ausfallzeiten, wobei häufig Schwachstellen in der Netzwerkinfrastruktur oder auf Anwendungsebene ausgenutzt werden.
- Insider-Bedrohungen: Treten auf, wenn interne Benutzer ihre Berechtigungen oder Zugangsdaten missbrauchen, um auf sensible Daten oder Ressourcen in Cloud-Umgebungen zuzugreifen und diese zum persönlichen Vorteil oder in böswilliger Absicht auszunutzen.
- Malware und Ransomware: Infizieren Cloud-Workloads durch das Ausnutzen von Schwachstellen oder Fehlkonfigurationen, verschlüsseln Daten oder stören Prozesse und fordern Lösegeldzahlungen für die Wiederherstellung des Zugriffs.
- Fehlkonfiguration von Sicherheitskontrollen: Tritt auf, wenn Zugangsdaten, Firewalls oder Zugriffsrichtlinien falsch konfiguriert sind, wodurch Schwachstellen entstehen, die Angreifer für unbefugten Zugriff oder zur Kompromittierung von Cloud-Ressourcen ausnutzen können.
- Multi-Tenant-Risiken: Entstehen durch die gemeinsame Nutzung einer Cloud-Infrastruktur durch mehrere Mandanten. Dadurch steigt das Risiko von Datenschutzverletzungen oder unbefugtem Zugriff, wenn Sicherheitsmaßnahmen nicht ordnungsgemäß getrennt oder überwacht werden.
- Unbefugter Zugriff auf Workloads: Erfolgt, nachdem Angreifer gestohlene oder kompromittierte Zugangsdaten nutzen, um unzureichende Zugriffskontrollen zu umgehen und unbefugten Zugriff auf in der Cloud gehostete Apps oder Daten zu erlangen.
10 Best Practices für die Cloud-Workload-Sicherheit
Zu den Best Practices für die Cloud-Workload-Sicherheit gehören etablierte Methoden zur Risikominderung und zum Datenschutz. Sie gewährleisten eine einheitliche Umsetzung von Sicherheitsmaßnahmen über mehrere Cloud-Umgebungen hinweg und reduzieren dadurch Schwachstellen. Bewerten Sie zunächst Ihre Cloud-Infrastruktur, Workloads und bestehenden Sicherheitsmaßnahmen. Wenden Sie anschließend weitere Best Practices an, sobald Sie ermittelt haben, welche der folgenden Methoden am besten zu Ihren Geschäftsabläufen passen.
Untersuchen Sie Ihre Cloud-Infrastruktur
Beginnen Sie damit, die verschiedenen Arten von Cloud-Diensten (öffentliche, private und hybride) zu dokumentieren und zu analysieren, die Ihr Unternehmen einsetzt. Identifizieren Sie die Cloud-Anbieter, mit denen Sie zusammenarbeiten, und beschreiben Sie die Arten von Workloads, die in jeder Umgebung verwaltet werden. Diese Zuordnung hilft dabei, die gesamte Cloud-Landschaft zu visualisieren und potenzielle Sicherheitsprobleme im Zusammenhang mit verschiedenen Dienst- und Anbietertypen zu erkennen.
Ermitteln Sie die Kritikalität Ihrer Cloud-Workloads
Dazu gehört die Kategorisierung der Daten, Anwendungen und Infrastrukturkomponenten, aus denen jeder Workload in Ihrer Cloud-Umgebung besteht. So erhalten Sie Einblick in die Sensibilität und Kritikalität jedes Workloads. Das Verständnis dieser Elemente hilft Ihnen, Sicherheitslösungen zu priorisieren und sicherzustellen, dass die kritischsten Workloads angemessen geschützt sind.
Bewerten Sie Ihre bestehenden Sicherheitsmaßnahmen
Bewerten Sie die Leistungsfähigkeit Ihrer aktuellen Sicherheitsmaßnahmen und -verfahren in Ihrem gesamten Cloud-System. Führen Sie Audits und Bewertungen durch, um Lücken oder Schwachstellen in Ihrer Sicherheitslage aufzudecken. Die Bewertung dient als Ausgangsbasis, um den Verbesserungsbedarf zu bestimmen, und unterstützt Sie bei der Entwicklung Ihrer Sicherheitsziele und -strategien.
Sichern Sie einzelne Workloads
Wenden Sie auf jeden Workload geeignete Sicherheitsmaßnahmen an, die auf seiner Klassifizierung und Kritikalität basieren. Sensible Daten benötigen beispielsweise möglicherweise eine Verschlüsselung im Ruhezustand und bei der Übertragung, während für wichtige Anwendungen strenge Zugriffskontrollen und eine kontinuierliche Überwachung erforderlich sein können. Beheben Sie erkannte Schwachstellen so schnell wie möglich, um potenzielle Gefahren zu verhindern.
Automatisieren Sie das Cloud-Workload-Management
Verwenden Sie Automatisierungstools und -techniken wie Infrastructure as Code (IaC), um Workloads in hybriden oder Multi-Cloud-Systemen zu verwalten und bereitzustellen. Automatisierung minimiert menschliche Fehler im Zusammenhang mit manuellen Konfigurationen, gewährleistet die konsistente Durchsetzung von Sicherheitsrichtlinien und beschleunigt Vorgänge wie die Bereitstellung, Überwachung und Patchverwaltung.
Beschränken Sie den Zugriff auf sensible Workloads
Um den Zugriff auf sensible Daten und Apps zu beschränken, verwenden Sie leistungsfähige Identity and Access Management (IAM)-Lösungen wie die rollenbasierte Zugriffskontrolle (RBAC) und Zero-Trust-Prinzipien. Indem Sie übermäßig weitreichende Zugriffsrechte untersagen und das Prinzip der geringsten Privilegien anwenden, können Sie die Angriffsfläche verkleinern und das Risiko unbefugten Zugriffs und von Datenschutzverletzungen reduzieren.
Tools zur Überwachung und Protokollierung einsetzen
Nutzen Sie Cloud-Überwachungs- und Protokollierungstools, um die Leistung und den Zustand Ihrer Cloud-Anwendungen und -Infrastruktur kontinuierlich zu verwalten. Die Überwachung hilft dabei, ungewöhnliche Aktivitäten oder Anomalien zu erkennen, die auf eine Sicherheitsverletzung hindeuten können. Die Protokollierung liefert Prüfpfade für forensische Untersuchungen und ermöglicht es zudem, schnell auf Vorfälle zu reagieren und diese einzudämmen.
Richtlinien als Code anwenden
Indem Sie Sicherheitskonfigurationen direkt in Ihren Code integrieren und Anwendungen über Container bereitstellen, stellen Sie sicher, dass Sicherheitsmaßnahmen zuverlässig in mehreren Umgebungen angewendet werden. Die Strategie verbessert die Sicherheitslage und reduziert gleichzeitig Konfigurationsabweichungen und Schwachstellen.
Sicherheitsanalysen durchführen
Führen Sie regelmäßige Sicherheitsbewertungen wie Schwachstellenscans und Penetrationstests durch, um Sicherheitslücken proaktiv zu erkennen und zu beheben. Regelmäßige Bewertungen helfen dabei, sich entwickelnde Risiken zu verstehen, Sicherheitsverfahren zu bewerten und gesetzliche Compliance-Anforderungen einzuhalten. Erstellen und implementieren Sie auf Grundlage der Bewertungsergebnisse Behebungspläne, um Ihre allgemeine Sicherheitslage zu verbessern.
Zentrale Nachverfolgung für mehr Transparenz
Schaffen Sie konsolidierte Überwachungs- und Nachverfolgungsfunktionen über Ihre Cloud-Umgebungen hinweg, um einen umfassenden Überblick über Sicherheitsereignisse und -aktivitäten zu erhalten. Integrieren Sie Überwachungstechnologien, die Protokolle und Metriken von vielen Cloud-Anbietern und aus verschiedenen Umgebungen erfassen. Diese zentralisierte Methode ermöglicht eine proaktive Erkennung von Bedrohungen, eine schnelle Reaktion auf Vorfälle und eine effektive Verwaltung von Sicherheitsproblemen.
Kombinieren Sie Ihre workloadspezifischen Maßnahmen mit allgemeinen Best Practices und Tipps für die Cloud-Sicherheit für einen umfassenderen Schutz Ihrer Cloud-Systeme.
Anforderungen an Cloud-Workload-Protection-Plattformen
Bevor Sie sich für eine CWPP-Lösung entscheiden, bewerten Sie deren Unterstützung für hybride und Multi-Cloud-Setups, die einfache Bereitstellung, kontinuierliche Überwachung und den Laufzeitschutz bei gleichbleibender Leistung. Sie sollte außerdem Transparenz über alle Cloud-Typen hinweg, Schutz vor Fehlkonfigurationen, Malware und Sicherheitsverletzungen sowie automatisiertes Risiko- und Compliance-Management bieten.
Berücksichtigen Sie die folgenden Faktoren:
- Flexibilität bei der Bereitstellung: Stellen Sie sicher, dass die CWPP nahtlos mit Ihren hybriden und Multi-Cloud-Einstellungen funktioniert.
- Einfache Bereitstellung: Wählen Sie ein System, das sich nahtlos integrieren lässt, ohne den betrieblichen Aufwand zu erhöhen.
- Umfassende Sicherheitsfunktionen: Vergewissern Sie sich, dass Funktionen wie Endpoint Detection and Response (EDR), Schwachstellenscans und Compliance-Überwachung vorhanden sind.
- Kontinuierliche Überwachung: Ziehen Sie eine CWPP in Betracht, die Funktionen zur Echtzeitüberwachung bietet, um Bedrohungen und Anomalien schnell zu erkennen.
- Automatisierungsfunktionen: Achten Sie auf Funktionen, die das Risikomanagement, die Compliance und die Priorisierung von Schwachstellen vereinfachen.
- Laufzeitschutz: Stellen Sie fest, ob die Plattform während der Laufzeit umfassenden Schutz für Container und Cloud-Workloads bietet, anstatt lediglich beim Start.
- Transparenz: Stellen Sie sicher, dass die CWPP umfassende Einblicke in Workload-Ereignisse einschließlich Containeraktivitäten bietet, um eine effektive Erkennung von Bedrohungen und Reaktion darauf zu ermöglichen.
- Leistung: Bewerten Sie die Auswirkungen der Lösung auf die Leistung, um sicherzustellen, dass sie die betrieblichen Anforderungen erfüllt, ohne größere Verzögerungen zu verursachen.
- Integration in DevOps: Bewerten Sie, ob die CWPP gut mit DevOps-Methoden funktioniert, um eine agile Entwicklung zu erleichtern.
- Skalierbarkeit: Prüfen Sie, ob die Lösung mit dem Wachstum Ihrer Workloads skaliert und sich an Ihre dynamische Cloud-Umgebung anpasst.
Die besten CWPPs im Überblick
CWPP-Lösungen wie Illumio Core, SentinelOne Singularity Cloud und Sophos Cloud Workload Protection automatisieren die Überwachung von Servern. Sie bieten eine einheitliche Transparenz und Verwaltung für physische Maschinen, VMs, Container und serverlose Programme und verbessern dadurch die Cloud-Sicherheit. Diese Lösungen verbessern Ihr allgemeines Cloud-Management, verringern die Wahrscheinlichkeit von Datenschutzverletzungen und tragen dazu bei, Ihre Sicherheitslage zu stärken.
Illumio Core
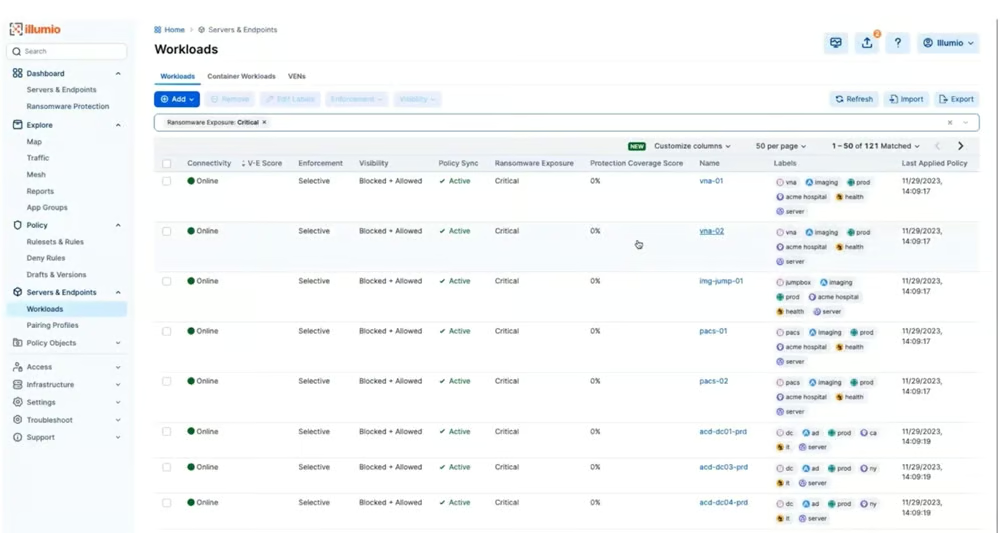
Illumio Core ist eine CWPP-Lösung mit Funktionen zur Mikrosegmentierung, zur Transparenz über Workloads und zur Echtzeiterkennung von Bedrohungen. Sie bietet eine granulare Sicherheitskontrolle des Netzwerkverkehrs und passt Sicherheitseinstellungen dynamisch an das Verhalten der Workloads an. Illumio Core gewährleistet durch einfache Skalierung in Cloud-Umgebungen einen konsistenten Schutz. Die Preise beginnen bei 7.000 US-Dollar pro Jahr für 50 geschützte Workloads und 25 Ports.
SentinelOne Singularity Cloud
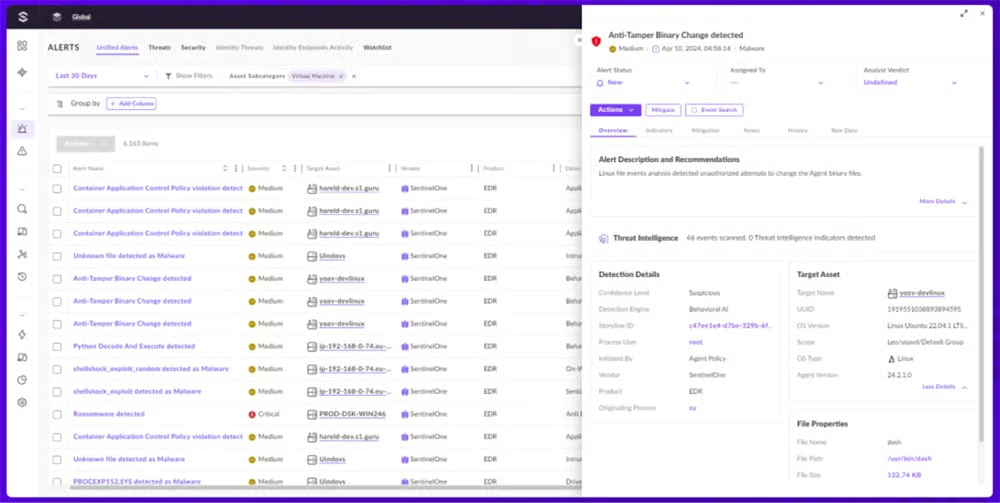
SentinelOne’s Singularity Cloud ist auf fortschrittliche Automatisierung spezialisiert und konzentriert sich auf die Erkennung und Reaktion zur Laufzeit für virtuelle Cloud-Maschinen, Container und Kubernetes-Cluster. Die Lösung verwendet KI-gestützte Algorithmen und Verhaltensanalysen, um in Echtzeit auf fortschrittliche Bedrohungen zu reagieren. Singularity Cloud lässt sich über viele Cloud-Umgebungen hinweg erweitern und kostet ab 36 US-Dollar pro VM oder Kubernetes-Worker-Knoten und Monat.
Sophos Cloud Workload Protection
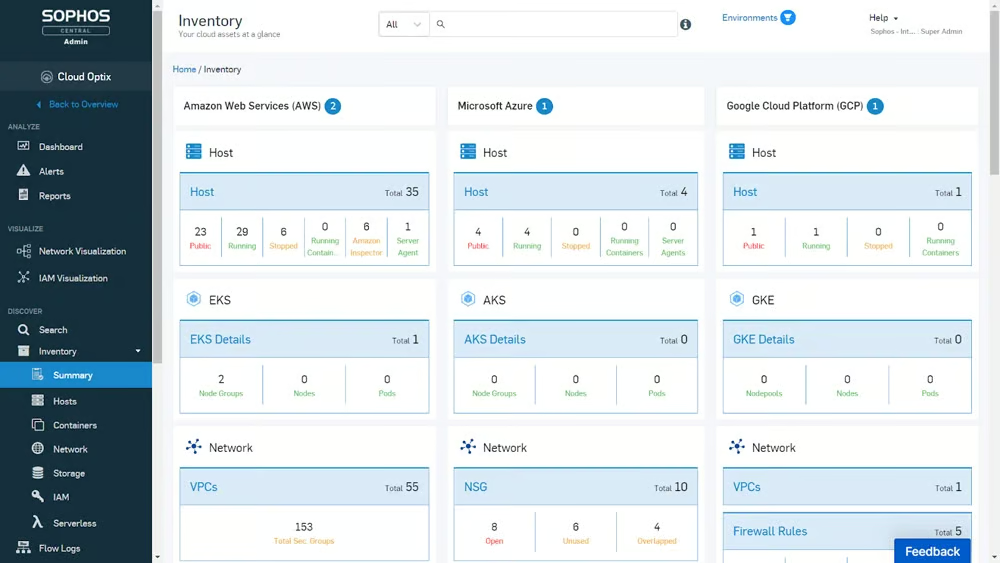
Sophos Cloud Workload Protection bietet durch eine benutzerfreundliche Oberfläche, leistungsfähige Sicherheitsfunktionen und nahtlose Integrationsmöglichkeiten einen effektiven Schutz für Cloud-Workloads. Die Lösung schafft umfassende Transparenz und erkennt Bedrohungen wie Container-Escapes und Kernel-Exploits. Sophos’ Integrated Live Response ermöglicht eine schnelle Reaktion auf Vorfälle und verbessert dadurch den gesamten Schutz von Cloud-Workloads. Individuelle Angebote sind beim Vertriebsteam erhältlich.
Entdecken Sie weitere Lösungen in unserer vollständigen Übersicht der besten CWPP-Lösungen mit ihren Anwendungsfällen, Funktionen, Vor- und Nachteilen und mehr.
Fazit: Stärken Sie jetzt die Sicherheit Ihrer Cloud-Workloads
Die Umsetzung von Best Practices für die Cloud-Workload-Sicherheit und der Einsatz von CWPP-Tools verbessern die Sicherheit, gewährleisten die Einhaltung gesetzlicher Vorschriften und sichern die Geschäftskontinuität. Die Kombination von CWPPs mit ergänzenden Cloud-Lösungen verbessert Ihren Gesamtschutz durch die Integration mehrerer Sicherheitsebenen, die auf verschiedene Aspekte der Cloud-Sicherheit zugeschnitten sind. Nutzen Sie die Integrationsfunktionen von CWPPs, um die Sicherheit und Resilienz Ihrer Cloud-Workloads zu stärken.
Um Ihre Sicherheitslage in der Cloud weiter zu verbessern, informieren Sie sich über weitere Lösungen in unserem umfassenden Leitfaden zu CSPM, CWPP, CIEM, CNAPP und CASB sowie deren individuellen Funktionen und praktischen Anwendungen.