













先週の脆弱性ニュースでは、複数の大手企業が重大なセキュリティ問題や脆弱性を特定し、対処しました。SonicWallは、ファイアウォールシステムに影響する深刻なアクセス制御の脆弱性に対応しました。Traccarは、GPS追跡ソフトウェアに存在する重大なパストラバーサルの欠陥を修正しました。Versa Networksは無制限のファイルアップロードの欠陥に対応し、ApacheはOFBiz ERPに存在する不適切な認可の脆弱性を解消しました。
Microsoftは365 CopilotのASCIIスマグリング問題に対処し、GoogleとFortraは、それぞれChromeとFileCatalyst Workflowで積極的に悪用されている脆弱性向けに重大なセキュリティパッチを公開しました。潜在的なリスクを抑えるため、影響を受けるすべてのソフトウェアを最新バージョンに更新し、システムのプロセスを評価して、必要な変更やセキュリティ強化を検討してください。
2024年8月26日
SonicWall、アクセス制御の脆弱性を特定
脆弱性の種類:不適切なアクセス制御。
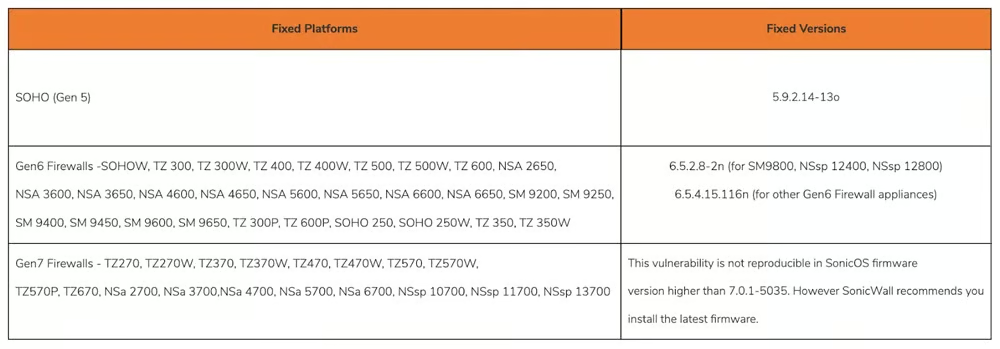
問題: CVE-2024-40766は、深刻度9.3の重大なアクセス制御の脆弱性で、SonicWallシステム上のSonicOSで発見されました。この欠陥により、ファイアウォールが停止したり、リソースへの不正アクセスを許したりする可能性があります。SonicWall Firewall Gen5、Gen6、Gen 7を実行するデバイスは、ユーザー操作や認証を必要としないネットワークベースの脅威に対して脆弱です。
修正方法:Gen 5(バージョン5.9.2.14-13oへ)、Gen 6(バージョン6.5.4.15.116nへ)、Gen 7(7.0.1-5035を超えるバージョンへ)向けのSonicWallのファームウェアアップデートにアップグレードしてください。すぐに更新できない場合は、WAN管理アクセスを無効にするか、ファイアウォール管理へのアクセスを信頼できる送信元に限定してください。
Traccar、パストラバーサルの脆弱性を修正
脆弱性の種類:パストラバーサル。
問題:TraccarのGPS追跡システムで、2つの重大な脆弱性、CVE-2024-24809(CVSSスコア:8.5)とCVE-2024-31214(CVSSスコア:9.7)が発見され、バージョン5.1から5.12に影響します。これらのパストラバーサルの弱点により、認証されていない攻撃者が悪意のあるファイルを配置できる可能性があります。特にゲスト登録を許可している場合など、特定の条件下ではリモートコード実行につながるおそれがあります。
修正方法:Traccarは、2024年4月にリリースされたバージョン6でこれらの脆弱性を解消しました。デフォルトで自己登録をブロックし、攻撃対象領域を縮小しています。リスクを低減するため、ユーザーはTraccar 6以降にアップグレードしてください。すぐに更新できない場合は、悪用を防ぐためゲスト登録と不要な書き込みアクセスを無効にしてください。
Versa Networks、ファイルアップロードの脆弱性にパッチを適用
脆弱性の種類:無制限のファイルアップロード。
問題:Versa Networksは、SD-WANを制御するプラットフォームVersa Directorに存在するゼロデイ脆弱性、CVE-2024-39717を最近修正しました。この脆弱性は「Change Favicon」機能に存在し、管理者権限を持つ脅威アクターがPNG画像を装った悪意のあるファイルを配信できるようにしていました。APT攻撃者がこの脆弱性を悪用しており、システムのハードニングとファイアウォール標準に従わなかった顧客が影響を受けました。
修正方法:このゼロデイは、CISAの「既知の悪用された脆弱性カタログ」に追加されています。Versa Networksは、CVE-2024-39717の影響を緩和するため、Versa Directorのインストールを最新バージョンに更新するよう顧客に推奨しています。さらに、推奨されるシステムのハードニングとファイアウォールルールを評価し、適用してください。悪用の有無を確認するには、/var/versa/vnms/web/custom_logo/フォルダー内に不審なファイルがないか確認します。
ゼロデイ脅威への備え方を解説します。仕組みと、組織がこうした攻撃を緩和するためのベストプラクティスをご覧ください。
2024年8月27日
Apache OFBiz ERPで不適切な認可の脆弱性が発生
脆弱性の種類:不適切な認可。
問題:オープンソースのエンタープライズ・リソース・プランニング(ERP)システムであるApache OFBizには、重大なセキュリティ上の弱点(CVE-2024-38856)があり、CVSSスコアは9.8です。認証されていない攻撃者がGroovyペイロードを使ってリモートコードを実行できます。この脆弱性は現在、実際の攻撃で積極的に悪用されており、世界中の大企業が使用するシステムに影響し、機密性の高い業務が侵害される可能性があります。
修正方法:CVE-2024-38856の影響を緩和するため、Apache OFBizをバージョン18.12.15に更新してください。連邦政府機関は2024年9月17日までに改訂版を展開する必要があります。
この問題について専門家としてコメントしたSevco Security共同創業者のGreg Fitzgeraldは、「パッチを適用した後でも、企業が脆弱なインスタンスを把握できていなければ、より巧妙な脅威が存在する」と警告しています。Fitzgeraldは、エンタープライズのパッチ管理システムや脆弱性管理システムで把握できていない資産が多数残っているとして、IT資産インベントリーを正確に整備する重要性を強調しています。
Microsoft、365 CopilotのASCIIスマグリング脆弱性を解消
脆弱性の種類:ASCIIスマグリング。
問題:最近パッチが適用されたMicrosoft 365 Copilotの脆弱性により、攻撃者はASCIIスマグリングを介してユーザーの機密情報を取得できました。攻撃者は目に見えないUnicode文字を使ってハイパーリンク内に有害な内容を隠し、MFAコードなどのデータを窃取できました。このエクスプロイトチェーンには、機密文書を見つけるためのプロンプトインジェクションと自動ツール呼び出しが含まれていました。
修正方法:Microsoftは2024年1月の開示後、この脆弱性を修正しました。企業は、CopilotなどのAI技術におけるリスクを抑えるため、データ損失防止やその他のセキュリティ制御を有効にする必要があります。Copilotによるデータ侵害を避けるために許容可能なリスクを評価し、認証対策でボットを保護してください。
Google、V8エンジンのChromeで積極的に悪用されている欠陥を公表
脆弱性の種類:不適切な実装のバグ。
問題:Googleは、Chromeブラウザーで積極的に悪用されているセキュリティ上の欠陥、CVE-2024-7965に対処しました。この脆弱性は、V8 JavaScriptおよびWebAssemblyエンジンの実装ミスによって発生し、細工したHTMLページを使ってリモート攻撃者がヒープ破壊を悪用できるようにします。
このバグは、TheDogという名前のセキュリティ研究者によって発見されました。Googleは攻撃に関する具体的なデータを提供していませんが、この脆弱性が実際の攻撃で積極的に悪用されていることを確認しています。
修正方法:Googleは、WindowsとmacOSではバージョン128.0.6613.84/.85、Linuxでは128.0.6613.84へChromeを更新するよう推奨しています。この更新により、V8エンジンの積極的に悪用されているCVE-2024-7965の脆弱性に対処し、改変されたHTMLページを使うヒープ破壊攻撃を防止します。
2024年8月28日
Fortra、FileCatalyst Workflowの重大なアクセス欠陥にパッチを適用
脆弱性の種類:認証情報の露出。
問題:Fortraは、FileCatalyst Workflowの重大な脆弱性(CVE-2024-6633)を修正しました。CVSSスコアは9.8です。この脆弱性はHSQLデータベースで使用される固定パスワードに起因し、リモート攻撃者が管理者権限を取得できるようにします。このデフォルト認証情報の脆弱性により、プログラムのセキュリティ、完全性、可用性が脅かされます。この問題は2024年7月2日に公表されました。
修正方法:Fortraは、固定パスワードの問題に対処するFileCatalyst Workflow 5.1.7以降向けのパッチを公開しています。CVE-2024-6633の影響を緩和し、セットアッププロセスに存在する重大度の高いSQLインジェクションのバグ(CVE-2024-6632)を修正するため、このバージョンに更新してください。
Cookieの窃取も、攻撃者が認証情報を暴露させるために使う手段の1つです。このリスクを低減し、ブラウザーへの不正アクセスを防ぐ方法や、認証情報の窃取攻撃を特定して復旧する方法をご確認ください。
2024年8月29日
古いコマンドインジェクションの欠陥を介してAVTECH IPカメラが悪用される
脆弱性の種類:コマンドインジェクション。
問題: CVE-2024-7029(CVSSスコア:8.7)はAVTECH IPカメラに存在するコマンドインジェクションの脆弱性で、明るさ機能を使ったリモートコード実行(RCE)を可能にします。脅威アクターはこの弱点を悪用してデバイスをボットネットに組み込み、FullImg-1023-1007-1011-1009までのファームウェアバージョンを実行するデバイスに影響を与えました。これは2024年8月に公に公表されました。
修正方法:現在、この問題に対するパッチは提供されていません。ユーザーはカメラのファームウェアを確認し、リスクを低減するために代替または追加のセキュリティ対策を講じる必要があります。
2024年8月30日
脅威アクター、Atlassian Confluenceの欠陥を暗号資産マイニングに悪用
脆弱性の種類:リモートコード実行。
問題: CVE-2023-22527は、Atlassian Confluence Data CenterおよびServerに存在する深刻なRCE脆弱性で、認証されていないリモートコード実行を可能にします。脅威アクターはこの脆弱性を利用してXMRigマイナーを展開し、SSHエンドポイントを標的にするとともに、cronジョブを介して永続性を維持します。悪用の試みは2024年6月から7月にかけて大幅に増加しました。
修正方法:CVE-2023-22527を修正するには、Atlassian Confluence Data CenterおよびServerを直ちに最新バージョンに更新してください。このパッチは重大な脆弱性に対処し、今後の悪用を防ぐことで、不正なリモートコード実行や違法な暗号資産マイニングからユーザーを保護します。
悪用されたChromeの欠陥がルートキット展開を引き起こす
脆弱性の種類:タイプの混同。
問題:CVE-2024-7971は、ChromeのV8エンジンに存在する重大度の高いタイプ混同の脆弱性で、北朝鮮の攻撃者がリモートでコードを実行するために悪用しました。これによりFudModuleルートキットが展開されました。ソーシャルエンジニアリングの被害者は、システムの侵害やデータ窃取の可能性にさらされました。
修正方法:Googleは修正し、リモートコード実行のリスクを排除しました。CVE-2024-7971に対応するため、Chromeやその他のChromiumベースのブラウザーを最新バージョンに更新してください。関連する脆弱性(CVE-2024-38106)などを解消し、さらなる悪用やルートキットのインストールを防ぐため、Windowsを更新してください。
次に読む: