













Mehrere große Unternehmen haben in den Nachrichten zu Sicherheitslücken der vergangenen Woche erhebliche Sicherheitsprobleme und Schwachstellen identifiziert und behoben. SonicWall behebt eine schwerwiegende Schwachstelle bei der Zugriffskontrolle, die seine Firewall-Systeme betrifft. Traccar korrigiert gravierende Path-Traversal-Schwachstellen in seiner GPS-Tracking-Software. Versa Networks reagiert auf eine Schwachstelle beim uneingeschränkten Hochladen von Dateien, und Apache behebt eine Schwachstelle bei der fehlerhaften Autorisierung in OFBiz ERP.
Microsoft behebt ein ASCII-Smuggling-Problem in 365 Copilot, während Google und Fortra kritische Sicherheitspatches für aktiv ausgenutzte Schwachstellen in Chrome beziehungsweise FileCatalyst Workflow veröffentlichen. Um potenzielle Risiken zu verringern, aktualisieren Sie alle betroffenen Softwareprodukte auf die neueste Version und prüfen Sie Ihre Systemprozesse auf mögliche Anpassungen und Sicherheitsverbesserungen.
26. August 2024
SonicWall identifiziert Schwachstelle bei der Zugriffskontrolle
Art der Schwachstelle: Fehlerhafte Zugriffskontrolle.
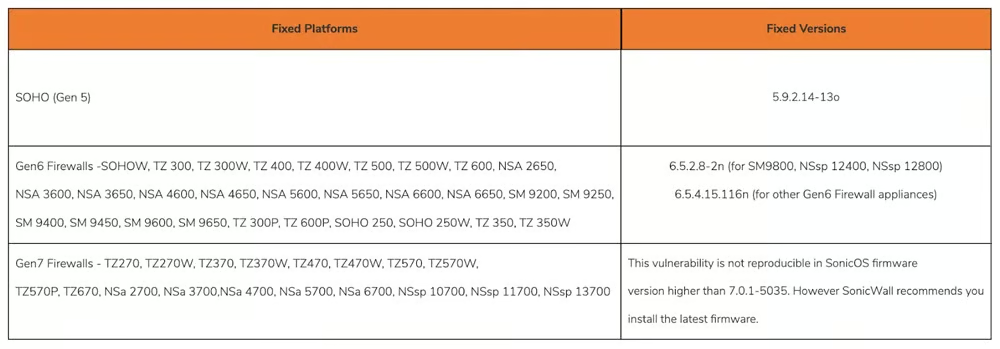
Das Problem: CVE-2024-40766, eine kritische Schwachstelle bei der Zugriffskontrolle mit einem Schweregrad von 9,3, wurde in SonicOS auf SonicWall-Systemen entdeckt. Diese Schwachstelle kann die Firewall außer Betrieb setzen oder unbefugten Zugriff auf Ressourcen ermöglichen. Geräte mit SonicWall Firewall Gen5, Gen6 und Gen 7 sind netzwerkbasierten Bedrohungen ausgesetzt, die weder Benutzerinteraktion noch Authentifizierung erfordern.
Die Lösung: Aktualisieren Sie auf die Firmware-Updates von SonicWall für Gen 5 (auf Version 5.9.2.14-13o), Gen 6 (auf Version 6.5.4.15.116n) und Gen 7 (auf eine beliebige Version über 7.0.1-5035). Deaktivieren Sie den WAN-Managementzugriff oder beschränken Sie den Firewall-Managementzugriff auf vertrauenswürdige Quellen, falls sofortige Updates nicht möglich sind.
Traccar behebt Path-Traversal-Schwachstellen
Art der Schwachstelle: Path Traversal.
Das Problem: Zwei erhebliche Schwachstellen, CVE-2024-24809 (CVSS-Score: 8,5) und CVE-2024-31214 (CVSS-Score: 9,7), wurden im GPS-Tracking-System Traccar entdeckt und betreffen die Versionen 5.1 bis 5.12. Diese Path-Traversal-Schwachstellen können nicht authentifizierten Angreifern ermöglichen, schädliche Dateien abzulegen. Dies kann unter bestimmten Bedingungen zur Ausführung von Code aus der Ferne führen, insbesondere wenn Sie die Gastregistrierung aktiviert haben.
Die Lösung: Traccar hat diese Schwachstellen in Version 6 behoben, die im April 2024 veröffentlicht wurde. Die Selbstregistrierung ist standardmäßig blockiert, wodurch die Angriffsfläche verringert wird. Nutzer sollten auf Traccar 6 oder höher aktualisieren, um die Risiken zu reduzieren. Wenn eine sofortige Aktualisierung nicht möglich ist, deaktivieren Sie die Gastregistrierung und unnötige Schreibrechte, um eine Ausnutzung zu verhindern.
Versa Networks patcht Schwachstelle beim Hochladen von Dateien
Art der Schwachstelle: Uneingeschränktes Hochladen von Dateien.
Das Problem: Versa Networks hat kürzlich eine Zero-Day-Schwachstelle, CVE-2024-39717, in Versa Director behoben, einer Plattform zur Steuerung von SD-WAN. Diese in der Funktion „Change Favicon“ vorhandene Schwachstelle ermöglichte es Angreifern mit Administrationsrechten, schädliche Dateien einzuschleusen, die als PNG-Bilder getarnt waren. Ein APT-Angreifer nutzte diese Schwachstelle aus, die Kunden betraf, welche die Standards zur Systemhärtung und für Firewalls nicht einhielten.
Die Lösung: Dieser Zero-Day wurde in den Katalog bekannter ausgenutzter Schwachstellen der CISA aufgenommen. Versa Networks empfiehlt Kunden, ihre Versa-Director-Installationen auf die /var/versa/vnms/web/custom_logo/ zu aktualisieren, um CVE-2024-39717 einzudämmen. Außerdem sollten Nutzer die empfohlenen Regeln zur Systemhärtung und für Firewalls prüfen und befolgen. Um eine Ausnutzung zu überprüfen, suchen Sie im Ordner
Erfahren Sie, wie Sie sich auf Zero-Day-Bedrohungen vorbereiten. Sehen Sie, wie es funktioniert und welche Best Practices Unternehmen anwenden können, um diese Angriffe einzudämmen.
27. August 2024
Apache stößt in OFBiz ERP auf Schwachstelle bei fehlerhafter Autorisierung
Art der Schwachstelle: Fehlerhafte Autorisierung.
Das Problem: Apache OFBiz, ein Open-Source-System für die Unternehmensressourcenplanung (ERP), enthält eine kritische Sicherheitsschwachstelle (CVE-2024-38856) mit einem CVSS-Score von 9,8, die nicht authentifizierten Angreifern ermöglicht, über eine Groovy-Payload Code aus der Ferne auszuführen. Diese inzwischen aktiv ausgenutzte Schwachstelle betrifft Systeme, die weltweit von großen Unternehmen eingesetzt werden, und kann möglicherweise deren sensible Abläufe kompromittieren.
Die Lösung: Um CVE-2024-38856 einzudämmen, aktualisieren Sie Apache OFBiz auf Version 18.12.15. Bundesbehörden müssen die Aktualisierungen bis zum 17. September 2024 ausrollen.
In seinem Expertenkommentar zu dem Problem warnt Greg Fitzgerald, Mitgründer von Sevco Security, dass „selbst nach der Installation von Patches eine noch heimtückischere Bedrohung besteht, wenn Unternehmen den Überblick über anfällige Instanzen verloren haben“. Fitzgerald betont die Bedeutung eines genauen IT-Asset-Inventars und weist darauf hin, dass viele Assets von Systemen für das Patch- und Schwachstellenmanagement in Unternehmen nicht erfasst werden.
Microsoft behebt ASCII-Smuggling-Schwachstelle in 365 Copilot
Art der Schwachstelle: ASCII-Smuggling.
Das Problem: Eine kürzlich gepatchte Schwachstelle in Microsoft 365 Copilot ermöglichte es Angreifern, durch ASCII-Smuggling an sensible Nutzerinformationen zu gelangen. Angreifer konnten unsichtbare Unicode-Zeichen verwenden, um schädliche Inhalte in Hyperlinks zu verbergen und Daten wie MFA-Codes abzugreifen. Die Angriffskette umfasste Prompt-Injection und die automatische Ausführung von Tools, um sensible Dokumente zu finden.
Die Lösung: Microsoft behob die Schwachstelle nach ihrer Offenlegung im Januar 2024. Unternehmen sollten Data Loss Prevention und andere Sicherheitskontrollen aktivieren, um Risiken in KI-Technologien wie Copilot zu begrenzen. Bewerten Sie Ihre Risikotoleranz, um Datenpannen durch Copilots zu vermeiden, und schützen Sie Bots mit Authentifizierungsmaßnahmen.
Google enthüllt aktiv ausgenutzte Chrome-Schwachstelle in der V8-Engine
Art der Schwachstelle: Fehlerhafte Implementierung.
Das Problem: Google hat eine aktiv ausgenutzte Sicherheitslücke in seinem Browser Chrome behoben, die als CVE-2024-7965 bekannt ist. Die Schwachstelle entsteht durch einen Fehler bei der Implementierung in den V8-Engines für JavaScript und WebAssembly. Dadurch können Angreifer aus der Ferne mittels präparierter HTML-Seiten eine Beschädigung des Heaps ausnutzen.
Der Fehler wurde von einem Sicherheitsforscher namens TheDog entdeckt. Google hat keine genauen Angaben zu den Angriffen gemacht, aber bestätigt, dass die Schwachstelle aktiv in freier Wildbahn ausgenutzt wird.
Die Lösung: Google empfiehlt, Chrome zu aktualisieren – auf die Versionen 128.0.6613.84/.85 für Windows und macOS sowie 128.0.6613.84 für Linux. Dieses Update behebt die aktiv ausgenutzte Schwachstelle CVE-2024-7965 in der V8-Engine und verhindert Angriffe durch Heap-Korruption über manipulierte HTML-Seiten.
28. August 2024
Fortra patcht kritische Zugriffsschwachstelle in FileCatalyst Workflow
Art der Schwachstelle: Offenlegung von Zugangsdaten.
Das Problem: Fortra hat eine schwerwiegende Schwachstelle in FileCatalyst Workflow (CVE-2024-6633) mit einem CVSS-Score von 9,8 behoben. Die Schwachstelle geht auf ein statisches Passwort für die HSQL-Datenbank zurück, wodurch Angreifer aus der Ferne Administratorrechte erlangen können. Diese Schwachstelle durch Standardzugangsdaten gefährdet die Sicherheit, Integrität und Verfügbarkeit des Programms. Das Problem wurde am 2. Juli 2024 öffentlich gemacht.
Die Lösung: Fortra hat einen Patch für FileCatalyst Workflow 5.1.7 und höher veröffentlicht, der das Problem mit dem statischen Passwort behebt. Aktualisieren Sie auf diese Version, um CVE-2024-6633 einzudämmen und den SQL-Injection-Fehler mit hohem Schweregrad (CVE-2024-6632) im Einrichtungsprozess zu beheben.
Cookie-Diebstahl ist eine weitere Methode, mit der Angreifer Ihre Zugangsdaten offenlegen. Reduzieren Sie dieses Risiko, erfahren Sie, wie Sie unbefugten Zugriff auf Ihren Browser verhindern, und entdecken Sie Möglichkeiten, gestohlene Zugangsdatenangriffe zu erkennen und sich davon zu erholen.
29. August 2024
AVTECH-IP-Kameras über alte Command-Injection-Schwachstelle ausgenutzt
Art der Schwachstelle: Command Injection.
Das Problem: CVE-2024-7029 (CVSS-Score: 8,7) ist eine Command-Injection-Schwachstelle in AVTECH-IP-Kameras, die mithilfe der Helligkeitsfunktion die Ausführung von Code aus der Ferne (RCE) ermöglicht. Angreifer nutzten diese Schwachstelle aus, um Geräte in Botnetze einzubinden. Betroffen sind Geräte mit Firmwareversionen bis einschließlich FullImg-1023-1007-1011-1009. Sie wurde im August 2024 öffentlich veröffentlicht.
Die Lösung: Derzeit ist für dieses Problem kein Patch verfügbar. Nutzer müssen ihre Kamerafirmware überprüfen und alternative oder zusätzliche Sicherheitsmaßnahmen ergreifen, um das Risiko zu verringern.
30. August 2024
Angreifer nutzen Atlassian-Confluence-Schwachstelle für Kryptomining aus
Art der Schwachstelle: Ausführung von Code aus der Ferne.
Das Problem: CVE-2023-22527, eine schwerwiegende RCE-Schwachstelle in Atlassian Confluence Data Center und Server, ermöglicht die nicht authentifizierte Ausführung von Code aus der Ferne. Angreifer nutzen diese Schwachstelle, um XMRig-Miner einzusetzen, SSH-Endpunkte anzugreifen und die Persistenz über Cron-Jobs aufrechtzuerhalten. Die Zahl der Ausnutzungsversuche stieg zwischen Juni und Juli 2024 deutlich an.
Die Lösung: Um CVE-2023-22527 zu beheben, aktualisieren Sie Atlassian Confluence Data Center und Server unverzüglich auf die neuesten Versionen. Dieser Patch behebt die schwerwiegende Schwachstelle und verhindert künftige Ausnutzungen. Dadurch sind Sie vor unbefugter Ausführung von Code aus der Ferne und illegalem Kryptomining geschützt.
Ausgenutzte Chrome-Schwachstelle führt zur Installation eines Rootkits
Art der Schwachstelle: Type Confusion.
Das Problem: CVE-2024-7971 ist eine schwerwiegende Type-Confusion-Schwachstelle in Chromes V8-Engine, die nordkoreanische Akteure ausnutzten, um Code aus der Ferne auszuführen. Dies führte zur Installation des FudModule-Rootkits. Opfer von Social Engineering riskierten kompromittierte Systeme und wahrscheinlichen Datendiebstahl.
Die Lösung: Google behob diese Schwachstelle und beseitigte damit das Risiko der Ausführung von Code aus der Ferne. Um auf CVE-2024-7971 zu reagieren, aktualisieren Sie Chrome und andere Chromium-basierte Browser auf die neueste Version. Aktualisieren Sie Windows, um damit verbundene Schwachstellen wie CVE-2024-38106 zu beheben und eine weitere Ausnutzung sowie die Installation von Rootkits zu verhindern.
Weiterlesen: