













先週に続き、今週も数カ月前に発見された脆弱性が、いまだに問題を引き起こしていることがテーマです。7月に判明したMicrosoft SharePointの問題が、米サイバーセキュリティ・インフラストラクチャ・セキュリティ庁(CISA)の既知の悪用可能な脆弱性カタログに追加されました。またVMwareは、ヒープオーバーフローの修正が不十分だったため、先月すでに修正した脆弱性向けにパッチを再リリースしました。
さらに、増加するフィッシング攻撃、Ciscoの異なる脆弱性2件、そしてCVEの付与までに時間がかかったFortinetの脆弱性を取り上げます。いつものことですが、修正が後回しにならないよう組織内でパッチ適用のサイクルを設定し、新しいセキュリティ担当者にも迅速なパッチ適用の重要性を理解してもらいましょう。
2024年10月21日
VMware、9月の脆弱性にパッチを再適用
脆弱性の種類: ヒープオーバーフローと権限昇格。
問題: VMwareは、vSphere仮想コンピューティング環境を管理するvCenter Serverソフトウェア向けにパッチをリリースしました。そのうちの1つは、先月の総まとめで取り上げた脆弱性、すなわち重大なヒープオーバーフロー問題に対するものです。最初のパッチ適用ではこの欠陥を完全に解決できず、さらなる対応が必要となりました。特別に細工したパケットを介して悪用されると、このバグによってRCEに至る可能性があります。
この脆弱性はCVE-2024-38812として追跡されており、基本スコアは9.8です。
関連するvCenterの脆弱性CVE-2024-38813では、特別に細工したネットワークパケットを使って、攻撃者がroot権限に昇格できます。Broadcomはセキュリティ速報でもこの脆弱性向けのパッチに言及し、適用を推奨しました。また、すでにそのバージョンを使用している顧客向けに、vSphere 8.0 U2系統のパッチもリリースしています。
修正方法:現在使用しているvCenter Serverのバージョンに応じて、適切な修正版をBroadcomのパッチ適用済みソフトウェア一覧からダウンロードしてください。
2024年10月22日
Samsungのゼロデイ、権限昇格を許す可能性
脆弱性の種類: Use-after-free。
問題:Samsung Mobile Processorのm2m scalerドライバーに存在するゼロデイのUse-after-free脆弱性によって、権限昇格に至る可能性があります。Googleの研究者であるXingyu Jin氏とClement Lecigene氏は最近、GoogleのProject Zeroの一環として、このバグに関するエクスプロイト情報を公開しました。NISTによると、この脆弱性はWearable Processor Exynos 9820、9825、980、990、850、W920にも影響します。
この欠陥はCVE-2024-44068として追跡されています。
修正方法:Samsungは10月初旬にこの脆弱性を修正しました。悪用を防ぐため、Samsungデバイスを最新の修正版にアップグレードしてください。
SharePointの脆弱性、CISA KEVカタログに追加
脆弱性の種類: デシリアライゼーション。
問題:7月に初めて公表されたMicrosoft SharePointの脆弱性が、このほど追加されましたCISAの既知の悪用可能な脆弱性(KEV)カタログに。連邦文民行政機関は11月12日までに修正する必要があります。エクスプロイトの概念実証コードも公開されており、攻撃の危険性が高まっています。
攻撃を実行するには、攻撃者が認証済みで、サイト所有者の権限を持っている必要があります。ただし、その条件を満たせば、SharePoint Serverのコンテキスト内に任意のコードを注入して実行できます。
この欠陥はCVE-2024-38094として追跡されており、基本スコアは7.2です。
修正方法:Microsoftが提供するセキュリティ更新プログラムのいずれかをダウンロードしてください。
追跡しなければならないバグの多さに圧倒されていませんか。チームが把握していない問題を特定するには、脆弱性スキャンツールの利用を検討してください。
2024年10月23日
Cisco、DoS攻撃につながる可能性のある欠陥にパッチ
脆弱性の種類: リソース枯渇、サービス拒否につながる可能性。
問題:Cisco Adaptive Security Appliance(ASA)とCisco Firepower Threat Defense(FTD)には、いずれもリモートアクセスVPNサービスに脆弱性があります。この脆弱性はリソース枯渇の問題で、攻撃者がサービスに過剰なVPN認証リクエストを送信すると、サービス拒否(DoS)攻撃につながる可能性があります。リモートの未認証攻撃者がこの欠陥を悪用できます。
この脆弱性はCVE-2024-20481として追跡されており、基本スコアは5.8です。この問題に関するセキュリティアドバイザリで、Ciscoは顧客が攻撃の可能性を調べるために利用できる侵害の痕跡を提供しています。
修正方法:すべてのユーザーはCiscoのセキュリティアドバイザリページを確認し、自社製品をどの最新ソフトウェアバージョンにアップグレードすべきか判断してください。
Ciscoのニュースをもう1つ、今回は重大な欠陥
脆弱性の種類: コマンドインジェクション。
問題:CiscoがCVE-2024-20481のアドバイザリを公開したのと同じ日に、Cisco Secure Firewall Management Centerの重大な欠陥についても通知しました。このソフトウェアのWebベースの管理インターフェースには脆弱性があり、リモートの攻撃者がOS上でrootとして任意のコードを実行できる可能性があります。
この脆弱性は、HTTPリクエストの不適切な入力検証に起因します。攻撃者が特定のデバイスを標的にしたHTTPリクエストを細工すれば、RCEを実行できる可能性があります。
悪用には読み取り専用のSecurity Analystロールの有効なユーザー認証情報が必要です。また、攻撃者がCisco Firepower Threat Defenseデバイス上でリモートコードを実行できる可能性もあります。
修正方法:Ciscoのセキュリティアドバイザリページから適切な修正版をダウンロードしてください。
Netskope、Webflowのフィッシングページ増加を報告
攻撃の種類: フィッシングと、それに続く認証情報の窃取。
問題:Netskopeは報告しています。WebflowベースのフィッシングWebページへのトラフィックが大幅に増加しています。Netskope Threat Labsは2024年4月から9月にかけてこの増加を確認し、主な標的がCoinbaseなどの暗号資産ウォレットや、Microsoft 365などのWebメールプラットフォームの認証情報であることを突き止めました。
「攻撃者はWebflowを2つの方法で悪用しています。独立したフィッシングページを作成する方法と、Webflowのページを使って被害者を別の場所でホストされたフィッシングページにリダイレクトする方法です」と、Netskopeの研究者の1人で記事の執筆者でもあるJan Michael Alcantara氏は述べています。
Webflowの機能の1つであるカスタムサブドメインは、偽のログインページを作成するために悪用できます。また攻撃者は、入力された認証情報を盗むために、Webflowが提供する正規のリンクブロックやフォームブロックを使用します。攻撃者の中には、コードを書かずにフィッシングページを構築し、認証情報を盗める者もいます。
Alcantara氏と同僚は、Webflowの無料アカウントを使ってフィッシングページの作成がどれほど簡単かを検証し、5分以内に作成できました。
「必要であれば、Webflowには盗んだ認証情報を攻撃者が管理する別のWebサイトにリダイレクトする手段もあります」とAlcantara氏は述べています。「Webformは、送信ボタンのアクションフィールドに追加されたURLを使って、入力済みのフォームを転送します」
修正方法:フィッシングサイトを示す、悪意のあるドメイン「*.webflow.io」が含まれていないかURLを確認してください。さらにNetskopeは、組織がすべてのHTTPおよびHTTPSトラフィックを検査し、悪意のあるWebサイトを避けるためにリモートブラウザー分離技術を利用することを推奨しています。
謎のFortinet脆弱性、ついにCVEを取得
脆弱性の種類: 認証の欠如によるRCE。
問題:セキュリティ研究者のKevin Beaumont氏は知りました。CVEが付与されていなかった、これまで非公開のFortinetの脆弱性が、FortiGateとFortiManager間のプロトコルに影響していたのです。同氏は、この欠陥に関するブログを公開するまでしばらく待ち、広く知られる前にFortinetが脅威に対処する時間を確保しようとしました。Beaumont氏はこの脆弱性をFortiJumpと名付け、国家支援型の攻撃者によって利用されたとみられると指摘しました。
10月23日、Fortinetはこの脆弱性に関するセキュリティ通知を公開し、CVE-2024-47575と命名しました。この問題は、重要な機能に対する認証が欠如している脆弱性です。悪用されると、未認証の攻撃者が細工したリクエストを使ってリモートコードを実行できる可能性があります。
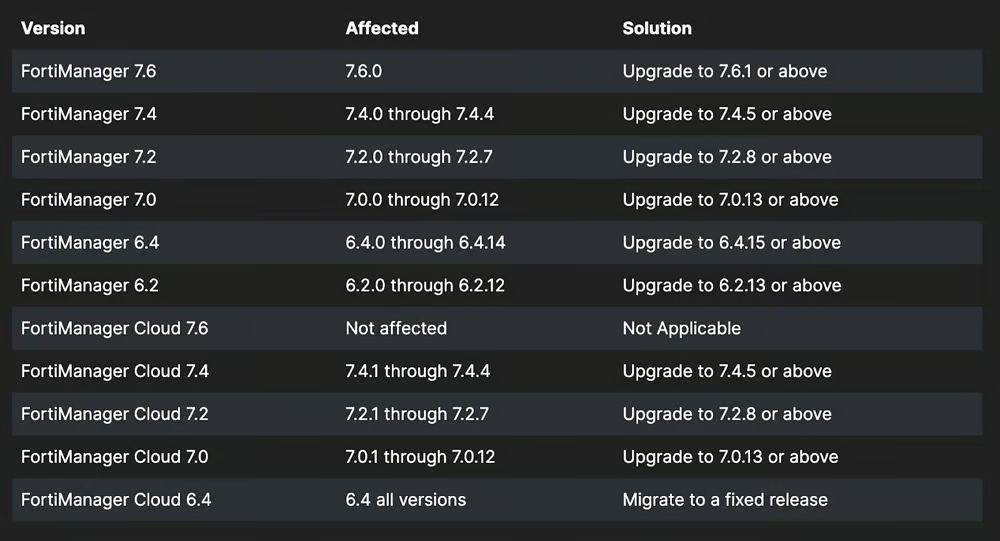
修正方法:Fortinetは、影響を受けるソフトウェアのバージョンと適切なアップグレードを次の表に示しています。
次に読む: