













Dieser Leitfaden richtet sich an IT-Verantwortliche und Sicherheitsteams, die 2026 die besten Lösungen für Network Access Control (NAC) bewerten. Im Mittelpunkt stehen die führenden Plattformen und ihre jeweiligen Stärken und Einsatzbereiche.
Die Wahl des richtigen NAC-Tools ist entscheidend, um moderne Netzwerke abzusichern, den Gerätezugriff zu verwalten und die Compliance in zunehmend komplexen Umgebungen sicherzustellen. Im Folgenden stellen wir sechs führende Lösungen vor – jeweils ausgewählt aufgrund besonderer Stärken wie Gesamtleistung, erweitertem Schutz, transparenter Preisgestaltung und einfacher Administration –, damit Sie schnell die beste Lösung für Ihr Unternehmen finden.
Hier sind die sechs besten NAC-Lösungen:
- NordLayer NAC: Insgesamt bestes Tool für Network Access Control
- Ivanti Policy Secure: Am besten für Kernfunktionen und Compliance
- Portnox Cloud: Am besten bei Preiszugänglichkeit und Transparenz
- FortiNAC: Beste Wahl für erweiterte Schutzfunktionen
- Aruba ClearPass: Am einfachsten zu nutzen und zu administrieren
- ForeScout: Beste Option für heterogene Netzwerkumgebungen
Vergleich der besten Lösungen für Network Access Control
Diese Tabelle vergleicht die sechs besten NAC-Lösungen und ermöglicht Ihnen, fundierte Entscheidungen auf Grundlage von Preis und Funktionsumfang zu treffen. Berücksichtigt werden zentrale Faktoren wie Asset-Erkennung und -Profiling, automatisierter Gastzugriff, Zero-Trust-Architektur und automatisierte Remediation-Funktionen. Außerdem werden die jeweils niedrigsten Abonnement- oder Lizenzkosten der einzelnen Lösungen angegeben.
| Asset-Erkennung, Transparenz und Profiling | Automatisierter Gastzugriff | Zero-Trust-Architektur | Automatisierte Remediation | Niedrigste Tarifkosten | |
|---|---|---|---|---|---|
| NordLayer NAC | ✔️ | ➕ | ✔️ | ✔️ | 7 US-Dollar/Monat/Nutzer |
| Ivanti Policy Secure | ✔️ | ✔️ | ➕ | ✔️ | Vertrieb kontaktieren |
| Portnox Cloud | ✔️ | ✔️ | ✔️ | ✔️ | 200 US-Dollar/Monat/Administrator |
| FortiNAC | ✔️ | ➕ | ✔️ | ➕ | 92 US-Dollar/Monat/100 Endpunkte |
| Aruba ClearPass | ➕ | ➕ | ✔️ | ➕ | 710 US-Dollar/Dauerlizenz/100 Endpunkte |
| ForeScout | ✔️ | ❌ | ✔️ | ✔️ | Vertrieb kontaktieren |
✔️= Ja ❌= Nein/unklar ➕= Eingeschränkt/Add-on
Während andere Lösungen in bestimmten Kategorien besonders gut abgeschnitten haben, ergab unsere Analyse, dass NordLayer insgesamt das beste Preis-Leistungs-Verhältnis für Verbraucher bietet, die ein effektives Tool für Network Access Control suchen. Lesen Sie weiter, um zu erfahren, wie die einzelnen Lösungen bei Preis, Funktionen und wichtigen Einsatzszenarien abgeschnitten haben, oder springen Sie direkt zu unseren Bewertungskriterien für Produkte.
Hinweis: Alle Preise pro Benutzer basieren, sofern nicht anders angegeben, auf einer einjährigen Vertragsbindung.
NordLayer NAC – Insgesamt bestes Tool für Network Access Control
NordLayer NAC führt unsere Liste aller Lösungen an und bietet eine breite Palette an Funktionen für ein vollwertiges NAC-Tool. Die Lösung ermöglicht Asset-Erkennung, Transparenz und Profiling und bleibt dabei mit aktuellen Systemen, Tools und Betriebssystemen kompatibel. NordLayer verfügt außerdem über leistungsstarke Funktionen für Netzwerksegmentierung, Richtlinienverwaltung und automatisierte Remediation. Mit Zero-Trust-Architektur und Authentifizierung festigt NordLayer seine Position als einer der Marktführer im NAC-Bereich.
Vorteile
- Bring-your-own-device (BYOD)-Verwaltung
- Sofortiges Benutzerprofiling
- Übertragbare Benutzerlizenzen
Nachteile
- Keine kostenlose Testversion
- Benötigt mehr Serverstandorte
- Keine Informationen zu Bereitstellungsoptionen
Preisgestaltung
- Enterprise: 7+ US-Dollar pro Benutzer und Monat (mindestens 50 Benutzer)
- Lite: 8+ US-Dollar pro Benutzer und Monat (mindestens 5 Benutzer)
- Core: 11+ US-Dollar pro Benutzer und Monat (mindestens 5 Benutzer)
- Premium: 14+ US-Dollar pro Benutzer und Monat (mindestens 5 Benutzer)
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Wichtige Funktionen
- ThreatBlock: Schützt Benutzer und Geräte vor Malware, Ransomware und Viren.
- AES-256-Bit-Verschlüsselung: Verwendet eine Verschlüsselung auf Militärniveau im Tunnel , um Datenverkehr und Online-Aktivitäten vor Internetnutzern zu verbergen.
- Intelligenter Fernzugriff: Ermöglicht die gemeinsame Nutzung von Dateien zwischen Endpunkten, wenn mehrere Benutzergeräte mit NordLayer verbunden sind.
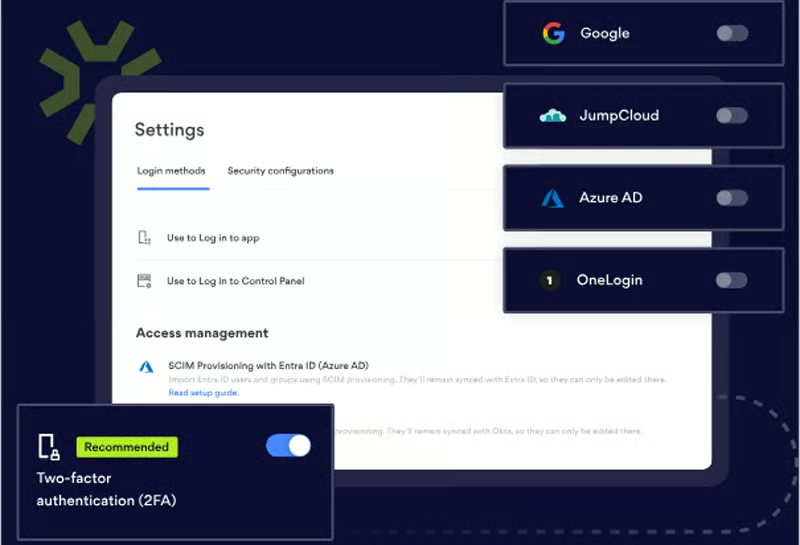
- Authentifizierung: Fügt eine zusätzliche Schutzebene hinzu, indem für die Anmeldung bei NordLayer eine Multi-Faktor-Authentifizierung erforderlich ist.
- Benutzerbereitstellung: Integriert sich in wichtige SCIM-Anbieter, um Benutzer in Cloud-Apps an- und abzumelden, einschließlich Pflege und Löschung bei Änderungen ihres Status oder ihrer Rolle.
Galerie
Alternative
NordLayer bietet zwar eine große Funktionsvielfalt, doch Ivanti Policy Secure übertrifft die Lösung beim Umfang des Angebots, insbesondere bei den NAC-Kernfunktionen und der Compliance.
Ivanti Policy Secure – Am besten für Kernfunktionen und Compliance
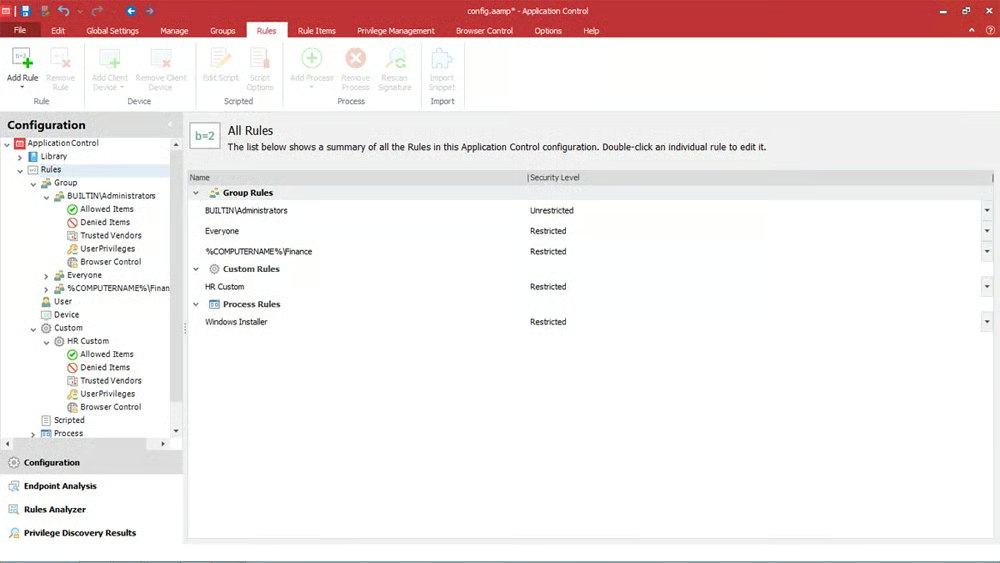
Ivanti Policy Secure bietet umfassende NAC-Funktionen und erfüllt zahlreiche Compliance-Standards. Die Lösung umfasst lokale und entfernte Endpunkte, um grundlegende Netzwerksicherheitsrichtlinien durchzusetzen und den Netzwerkzugriff für verwaltete und nicht verwaltete Endpunkte einschließlich IoT zu kontrollieren. Die Plattform setzt Zugriffsrichtlinien durch und lässt sich außerdem in andere Ivanti-Produkte integrieren, um Zero-Trust-Netzwerkzugriff und Analysen des Benutzerverhaltens bereitzustellen.
Vorteile
- Gast-Onboarding in der Basislizenz enthalten
- Breite Kompatibilität mit Betriebssystemen
- Einfache Einrichtung und Bereitstellung per Assistent
Nachteile
- Langwierige Verbindungsprozesse
- Benutzer berichten von Unklarheiten bei der Lizenzierung
- Zahlreiche Markenänderungen beeinträchtigten den Wiedererkennungswert
Preisgestaltung
- Kontakt für ein Angebot: Individuelle Preisgestaltung verfügbar
- Kostenlose Testversion: Kontakt erforderlich
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Wichtige Funktionen
- Automatisierte Reaktionen auf Bedrohungen bei Kompromittierungsindikatoren: Führt automatisierte Schritte wie die Isolierung kompromittierter Geräte oder die Blockierung schädlichen Datenverkehrs durch.
- Bidirektionale Integration von Drittanbietern: Lässt sich in verschiedene Lösungen von Drittanbietern wie Firewalls und SIEM integrieren, um Sicherheit und Auditing zu verbessern.
- Integrierte Verhaltensanalyse: Nutzt die während der Lernphase von Policy Secure erlernte Verhaltensanalyse, um ungewöhnliche Aktivitäten und potenzielle Bedrohungen zu erkennen.
- Dynamische Netzwerksegmentierung: Nutzt eine dynamische Netzwerksegmentierung auf Grundlage der Benutzerrolle und Gerätekategorisierung, um Zugriffsgrenzen durchzusetzen und die laterale Bewegung von Bedrohungen einzuschränken.
- Self-Service-Onboarding: Ermöglicht das Self-Service-Onboarding von Geräten und Benutzern innerhalb bekannter IAM-Systeme, um die Bereitstellung zu vereinfachen und die Benutzererfahrung zu verbessern.
Galerie
Alternative
Ivanti Policy Secure bietet zwar Funktionen auf Enterprise-Niveau, doch die fehlende Preistransparenz könnte für einige potenzielle Käufer ein Problem darstellen. Portnox Cloud übertrifft Ivanti in dieser Hinsicht, da die Lösung transparentere Preisstrukturen und eine bessere Zugänglichkeit bietet.
Portnox Cloud – Am besten für zugängliche und transparente Preisgestaltung
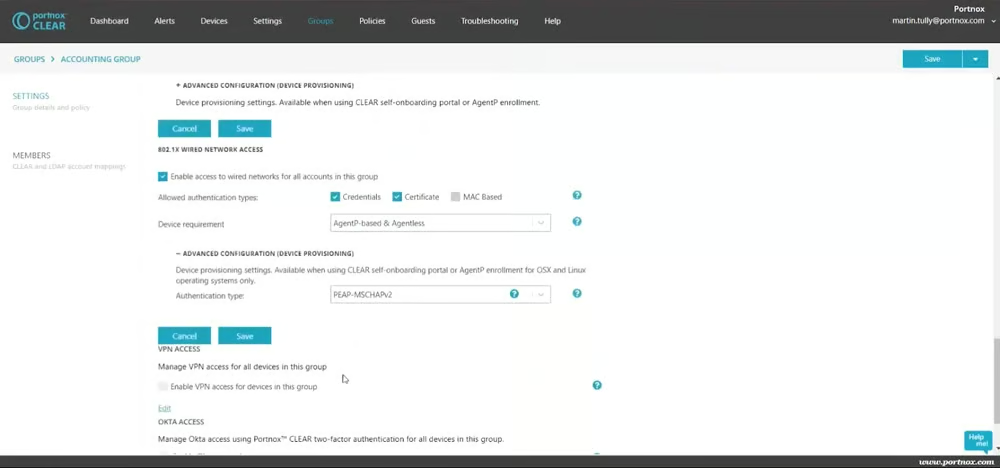
Portnox Cloud, eine cloudnative NAC-as-a-Service-Lösung, ermöglicht eine schnelle Bereitstellung und entlastet IT-Teams von Wartungsaufgaben – aufgrund ihres SaaSModells. Die Lösung zeichnet sich durch transparente Preise, Informationen zu kostenloser Testversion und Demo sowie eine vollständig betreute Installation aus und eignet sich damit für KMU, die NAC-Funktionen ohne eine umfangreiche IT-Infrastruktur suchen. Während kleinere Unternehmen von den niedrigen Gesamtbetriebskosten profitieren, können sich größere Unternehmen für hauseigene NAC-Lösungen entscheiden, um mehr Kontrolle und Anpassungsmöglichkeiten zu erhalten.
Vorteile
- Vollständig cloudnative Lösung; keine Hardware zu warten
- Deckt kabelgebundenen, WLAN- und VPN-Netzwerkzugriff ab
- Netzwerkhardwareunabhängig; keine Neugestaltung des Netzwerks erforderlich
Nachteile
- Verzögerungen bei der Bildschirmanzeige können auftreten
- Kunden berichten von Inkonsistenzen beim Portstatus
- SaaS entzieht der Organisation die direkte Kontrolle
Preisgestaltung
- Verwaltung von Netzwerkgeräten per TACACS+: 200+ US-Dollar pro Administrator und Monat
- Kontakt für ein Angebot: Add-on-Pakete und individuelle Tarife verfügbar
- Kostenlose Testversion: 30 Tage
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Wichtige Funktionen
- Einheitliche Zugriffskontrolle: Bietet Zero-Trust-Zugriffskontrolle für alle kritischen IT-Ressourcen (Netzwerke, Anwendungen und Infrastruktur).
- Erweiterte Transparenz: Bietet detaillierte Profile und Aktivitätsdaten aller Geräte, die Zugriff anfordern, einschließlich verwalteter Geräte, BYOD- und IoT-Geräte.
- Standards-basierte Netzwerkauthentifizierung: Unterstützt sämtliche Netzwerkhardware, die bei der Zugriffskontrolle auf den 802.1X-Protokollstandard setzt.
- Passwortlose Authentifizierung: Ermöglicht mithilfe digitaler Zertifikate eine nahtlose Benutzererfahrung bei gleichzeitig erhöhter Sicherheit.
- Durchsetzung von Compliance: Ermöglicht die Risikobewertung und Behebung von Problemen bei Endpunkten, um die Compliance rund um die Uhr aufrechtzuerhalten.
Galerie
Alternative
Mit der Veröffentlichung von Portnox Cloud Version 2023.8 bietet die Lösung erweiterte Verbesserungen beim Authentifizierungs-Repository und bei den Filteroptionen. Wenn Sie jedoch nach einer Lösung mit fortschrittlicheren Schutzfunktionen suchen, empfiehlt sich Fortinet FortiNAC.
FortiNAC – Am besten für erweiterte Schutzfunktionen
Fortinet FortiNAC bietet erweiterte Schutzfunktionen, darunter Endpunktkompatibilität mit IoT-, IIoT- und OT-Geräten, und zentralisiert die Kontrolle über komplexe Netzwerke. Für kleinere Unternehmen stehen Lösungen für nur 25 (virtuelle Appliance) oder 100 (physische Appliance) Benutzer zur Verfügung, während größere Unternehmen von der automatisierten Gast-Onboarding-Funktion und BYOD profitieren. Die neueste FortiNAC-Version beseitigt außerdem die Einschränkung, durch die der Netzwerkzugriff aufgrund fehlgeschlagener Scans verhindert wurde, und verbessert damit die allgemeine Netzwerkzugänglichkeit und -sicherheit.
Vorteile
- Gute Transparenz bei den Geräten im Netzwerk
- Zentralisierte Architektur für eine einfache Bereitstellung
- Umfangreiche Unterstützung von Drittanbietern
Nachteile
- Für die Aktualisierung von Datenbanken sind Add-on-Lizenzen erforderlich
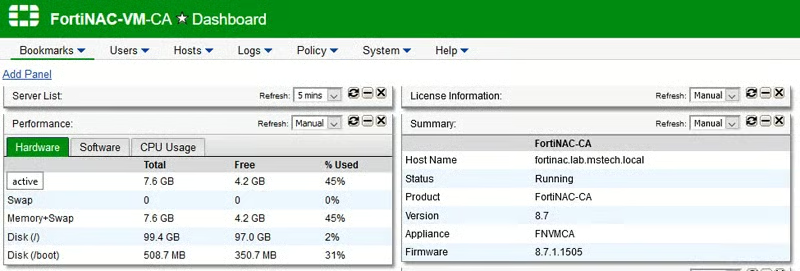
- Veraltete Benutzeroberfläche
- Validierung der Agents auf englische Versionen beschränkt
Preisgestaltung
- Basissoftware: 1.100+ US-Dollar für eine Dauerlizenz für 100 Endpunkte
- Plus-Software: 2.600+ US-Dollar für eine Dauerlizenz für 100 Endpunkte
- Pro-Software: 3.300+ US-Dollar für eine Dauerlizenz für 100 Endpunkte
- Abonnementtarife: 200–420+ US-Dollar für 25 Endpunkte, abhängig von der Software
- FortiCare-Support rund um die Uhr: 110 bis 320 US-Dollar
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Wichtige Funktionen
- Umfangreiche Unterstützung nicht standardisierter Geräte: Erkennt und kontrolliert mehr als 2.500 Netzwerkgeräte und Millionen von IoT-Geräten.
- Netzwerkerkennung scannt nach Benutzer-Apps und Geräten: Identifiziert nicht autorisierte Geräte und Anomalien an Endpunkten.
- Firewall-Segmentierung: Isoliert Endpunkte richtlinienbasiert mithilfe der Firewall, um virtuelle lokale Netzwerke (VLANs).
- Onboarding von Gästen und BYOD: Ermöglicht Benutzern mit Plus- oder Pro-Lizenzen, BYOD-Endpunkte oder Gäste zu authentifizieren, damit diese Zugriff auf das gesamte Netzwerk oder einen eingeschränkten Teil davon erhalten.
- Reaktion auf Vorfälle: Bietet Pro-Lizenzbenutzern Funktionen wie Ereigniskorrelation, Prüfpfade, geführte Triage-Workflows sowie die Einstufung und Weiterleitung von Warnungen nach Kritikalität.
Galerie
Alternative
FortiNAC verfügt über eine zentralisierte Architektur, die eine einfache Bereitstellung ermöglicht, doch die veraltete Benutzeroberfläche schränkt die Benutzerfreundlichkeit ein. Für eine einfachere Nutzung und Administration empfiehlt sich Aruba ClearPass.
Aruba ClearPass – Am besten für Benutzerfreundlichkeit und Administration
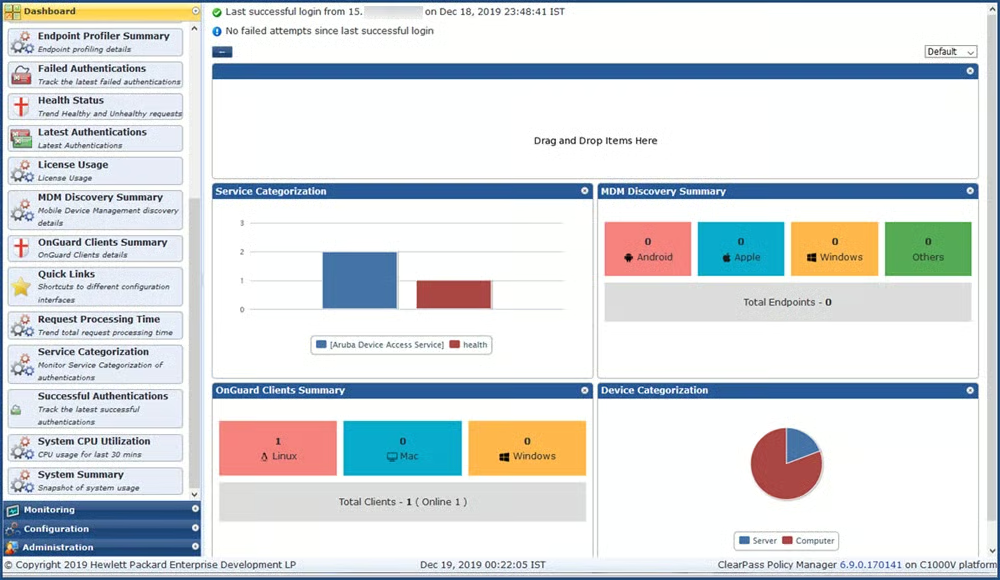
Die Aruba-ClearPass-Suite, zu der Policy Manager, OnGuard und OnBoard gehören, legt den Schwerpunkt auf eine einfache Administration und Bedienung. ClearPass vereinfacht die Netzwerkverwaltung insbesondere in Umgebungen mit hohem Datenverkehr durch Funktionen wie Clustering für Skalierbarkeit und automatisiertes Onboarding. Die neueste Version umfasst Verbesserungen wie die Kompatibilität mit TLS 1.3 und einen System-CLI-Befehl für die Cacheverwaltung, der Administrationsaufgaben vereinfacht.
Vorteile
- Herstellerunabhängig
- Flexible Bereitstellungsoptionen
- Unterstützung von IoT-Geräten
Nachteile
- Mehrere Lizenzen zum Aufbau einer funktionsfähigen NAC-Lösung
- Wenig Unterstützung durch die Community für Selbsthilfe oder Beratung
- Muss weitere Compliance-Standards erfüllen
Preisgestaltung
- ClearPass-Access-Abonnement: 1.670+ US-Dollar pro Jahr für 100 Endpunkte
- Dauerlizenz für ClearPass Access: 2.800+ US-Dollar für 100 Endpunkte
- Dauerlizenz für ClearPass Entry: 710+ US-Dollar für 100 Endpunkte
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Wichtige Funktionen
- Mehrere Durchsetzungsmethoden: Bietet Unterstützung für RADIUS, TACACS und SNMP sowie für die proprietäre, nicht auf RADIUS basierende Durchsetzung OnConnect.
- Geräte-Fingerprinting und umfassende Statusbewertung: Identifiziert Typ und Modellbezeichnung, MAC-Adresse, IP-Adresse, Hersteller der Netzwerkkarte, Betriebssystem und Versionen.
- Onboarding-Optionen: Legt die Berechtigung zum Onboarding von Unternehmens- und BYOD-Geräten sowie die Anzahl der pro Benutzer eingebundenen Geräte fest.
- Kontextbasierte Policy-Engine: Unterstützt eine granulare Durchsetzung von Richtlinien anhand von Benutzerrolle, Gerätetyp, Authentifizierungsmethode, Standort, Tageszeit und weiteren Kriterien.
- Umfangreiche Optionen für den Gastzugriff: Ermöglicht anpassbaren Zugriff für Branding oder sponsorbasierte Genehmigungen und erlaubt Gästen, sich selbst zu registrieren und über temporäre Konten auf das Netzwerk zuzugreifen.
Galerie
Alternative
ClearPass bleibt dank seiner eigenen Stärken bei der Netzwerkzugriffskontrolle ein starker Wettbewerber. Die umfangreichen Funktionen und die Anpassungsfähigkeit von Forescout machen die Lösung jedoch besonders geeignet für komplexe Netzwerkkonfigurationen und ermöglichen fortschrittliche Funktionen, mit denen sie ClearPass in manchen Fällen übertreffen kann.
ForeScout – Am besten für vielfältige Netzwerkumgebungen
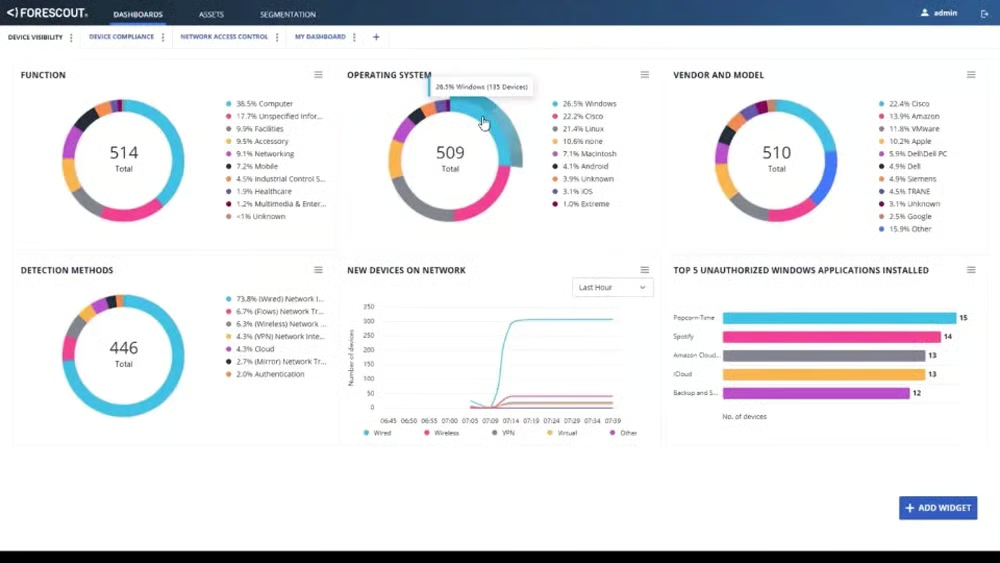
Die ForeScout Platform, ursprünglich als CounterACT bekannt, ist eine herstellerunabhängige NAC-Lösung, die eine unterbrechungsfreie Installation für die reibungslose Integration in Netzwerkgeräte und eine schnelle Bereitstellung in bestehenden Umgebungen ermöglicht. Außerdem bietet sie verschiedene etablierte Integrationen von Drittanbietern. Die neueren Versionen umfassen mehrere Module, die Echtzeit-Inventare von Assets, richtlinienbasierte Kontrollen und Sicherheitsintegrationen bereitstellen und gleichzeitig die NAC-Kontrollen auf die Cloud und verschiedene Branchen ausweiten.
Vorteile
- Mehr als 20 passive und aktive Erkennungs- und Profiling-Funktionen
- Integration in eine große Bandbreite von Systemen
- Optionen für aktive oder passive Inline-Tap-Verbindungen
Nachteile
- Für die Fehlerbehebung sind Fachkenntnisse erforderlich
- Ein Gerät kann mehrere Lizenzen verbrauchen
- Benutzer berichteten von Verwirrung bei den Lizenzinformationen
Preisgestaltung
- Kontakt für ein Angebot: Individuelle Preise verfügbar
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Wichtige Funktionen
- eyeControl: Ermöglicht eine granulare Zugriffsdurchsetzung auf Grundlage von Geräteklassifizierung, Sicherheitsstatus und Benutzerprofilen sowie eine automatische Reaktion auf Bedrohungen.
- eyeSegment: Simuliert Richtlinienänderungen, um deren betriebliche Auswirkungen vor der Einführung zu testen. Die Lösung ermöglicht Zero Trust, indem sie das Netzwerk anhand der Eigenschaften von Benutzern, Geräten und Anwendungen segmentiert.
- eyeSight: Umfasst die kontinuierliche Überwachung und Erkennung verbundener Geräte. Bietet Echtzeit-Inventare von Assets einschließlich automatischer Klassifizierung verschiedener IoT-, IoMT-, OT- und Industriegeräte.
- eyeManage: Bietet eine einheitliche Geräteverwaltung und Inventarisierung über alle Bereitstellungen hinweg. Automatisiert die Verteilung von IP-Adressen, die Lizenzzuweisung, Software-Upgrades und Backups.
- eyeRecover: Unterstützt Failover-Clustering für physische und virtuelle Appliances, auch über weit verteilte Netzwerke hinweg. Eine Hochverfügbarkeitskopplung ermöglicht synchronisierte Redundanz und eine schnelle Wiederherstellung ausgefallener Appliances mithilfe von Gerätesicherungen.
Galerie
Alternative
ForeScout ist auf komplexe Netzwerkumgebungen spezialisiert, doch NordLayer übertrifft die Lösung hinsichtlich der NAC-Funktionalität insgesamt. NordLayer bietet eine umfangreichere Sammlung von Funktionen und Möglichkeiten, die alle Aspekte der Netzwerkzugriffskontrolle abdeckt.
Die 5 wichtigsten Funktionen von NAC-Lösungen
Lösungen für die Netzwerkzugriffskontrolle können zahlreiche unterschiedliche Funktionen und Sicherheitsstufen bieten, darunter Zugriffskontrolle und Überwachung, automatisiertes Onboarding, Asset-Erkennung, Richtlinienverwaltung und Integrationen von Drittanbietern.
Zugriffskontrolle und Überwachung
Diese Funktion kann den Zugriff in der erforderlichen Granularität gewähren, um die Sicherheits-, Risiko- und Compliance-Anforderungen einer Organisation zu erfüllen, und den Zugriff blockieren, unter Quarantäne stellen oder in unterschiedlichen Stufen gewähren.
Automatisierter Gastzugriff und Onboarding
Die automatisierte Verwaltung und Automatisierung des Gastzugriffs sollte in der Lage sein, das erwartete Volumen und die erwartete Art des Gastzugriffs einer Organisation zu bewältigen. Darüber hinaus sollte das automatisierte Onboarding von Unternehmens- und BYOD-Geräten berücksichtigt werden, um den IT- oder Helpdesk-Teams den Aufwand für Einrichtung und Genehmigungen abzunehmen.
Asset-Erkennung, Transparenz und Profiling von Geräten
Es ist wichtig, jeden neuen Endpunkt (Workstations, Laptops, IoT-Geräte usw.) zu überwachen, zu sichern und mit angemessenem Zugriff zu versehen. Tools sollten mindestens in der Lage sein, den Großteil der erwarteten Endpunkttypen und Benutzeranzahl im Netzwerk zu erkennen und zu verwalten sowie nicht autorisierte Geräte automatisch zu blockieren.
Richtlinienverwaltung
Diese Funktion sollte ausreichende Möglichkeiten bieten, Anforderungen an die Sicherheitskonfiguration zu definieren und zu verwalten, Zugriffsebenen bestimmten Gruppen zuzuweisen und die konkreten Maßnahmen festzulegen, die die NAC-Lösung bei konformen und nicht konformen Endpunkten ergreifen soll.
Sicherheitsintegration von Drittanbietern
Integrationen mit anderen Lösungen wie Security Information and Event Management (SIEM)-Systemen und Next-Generation-Firewalls (NGFW) können Sicherheitsreaktionen beschleunigen, robustere Reaktionen auf Bedrohungen ermöglichen und den Kontext sowie den Nutzen von Warnungen erhöhen. Einige NAC-Tools verfügen sogar über integrierte Sicherheitsfunktionen, um zusätzlichen Schutz bereitzustellen.
Wie ich die besten NAC-Lösungen bewertet habe
Ich habe die NAC-Lösungen in sechs Hauptkategorien mit jeweils eigenen Unterkriterien bewertet. Diese Faktoren wurden nach ihrer Bedeutung gewichtet, und jedes Tool erhielt abhängig von seiner Leistung und Verfügbarkeit bei den einzelnen Unterkriterien eine Bewertung von maximal fünf Punkten. Die endgültigen Ergebnisse bestimmten die sechs besten Tools. Anschließend ermittelte ich den idealen Anwendungsfall für jede Lösung, indem ich ihre höchste Punktzahl berücksichtigte und zusätzliche Recherchen zu Nutzerfeedback und anderen relevanten Quellen durchführte.
Bewertungskriterien
Bei dieser Bewertung habe ich aufgrund ihrer grundlegenden Funktion die Kernfunktionen einer NAC-Lösung priorisiert. Danach folgen die erweiterten Schutzfunktionen, da diese die Sicherheit der Lösung maßgeblich stärken. Preisgestaltung und Transparenz wurden ebenso stark gewichtet wie die erweiterten Funktionen, da sie die Zugänglichkeit und langfristigen Kosten bestimmen. Anschließend bewertete ich die Benutzerfreundlichkeit und Administration im Hinblick auf eine höhere betriebliche Effizienz. Zuletzt untersuchte ich Kundensupport und Compliance.
- Kernfunktionen (25 %): Vergleicht alle für eine vollständig funktionsfähige NAC-Lösung erforderlichen Funktionen, einschließlich Zugriffskontrolle und Echtzeitüberwachung, Geräteerkennung, Richtlinienverwaltung und weiterer Funktionen.
- Sieger in dieser Kategorie: Ivanti Policy Secure
- Erweiterte Schutzfunktionen (20 %): Berücksichtigt zusätzliche Sicherheitsfunktionen wie Sicherheitsintegrationen von Drittanbietern, Abdeckung des kabelgebundenen Zugriffs sowie von WLAN- und VPN-Zugriffen, Unterstützung nicht standardisierter Geräte und Einblicke in den Gerätezustand.
- Sieger in dieser Kategorie: Fortinet FortiNAC
- Preisgestaltung und Transparenz (20 %): Bewertet die Verfügbarkeit einer kostenlosen Testversion und Demo, die Zugänglichkeit und Transparenz von Preisinformationen, Preismodelle sowie die niedrigsten Abonnement- oder Lizenzkosten.
- Sieger in dieser Kategorie: Portnox Cloud
- Benutzerfreundlichkeit und Administration (15 %): Bewertet Funktionen wie eine intuitive Benutzeroberfläche, eine zentrale Verwaltungskonsole, automatisiertes Onboarding und Nutzerbewertungen auf verschiedenen Plattformen.
- Sieger in dieser Kategorie: Aruba ClearPass
- Kundensupport (10 %): Berücksichtigt die Verfügbarkeit von Live-Chat-, E-Mail- und Telefonsupport sowie Nutzerbewertungen zum Kundenservice auf Plattformen wie Capterra und Gartner.
- Sieger in dieser Kategorie: Ivanti Policy Secure
- Einhaltung von Sicherheitsvorschriften (10 %): Überprüft die Einhaltung und Zertifizierungen in Bezug auf wichtige Sicherheitsstandards wie ISO 27001/9001, HIPAA, PCI, GDPR, SOC2, NIST und andere spezialisierte Compliance-Standards.
- Sieger in dieser Kategorie: Ivanti Policy Secure
Häufig gestellte Fragen (FAQs)
Welche Vorteile bietet die Netzwerkzugriffskontrolle?
Die Netzwerkzugriffskontrolle bietet Unternehmen zahlreiche Vorteile, darunter die Zugriffskontrolle für Benutzer und Anwendungen, die Verwaltung von Auftragnehmern und Gästen, rollenbasierte Zugriffsrichtlinien, Cybersicherheitsschutz, automatisierte Reaktionen auf Vorfälle und umfassende Zugriffsberichte. All dies verbessert die allgemeine Netzwerksicherheit und die Effizienz der Verwaltung.
Gibt es verschiedene Arten von NAC?
Es gibt zwei Arten von NAC: Prä-Admission und Post-Admission. Prä-Admission-NAC prüft Zugriffsanfragen anhand von Sicherheitsrichtlinien, zu denen häufig Authentifizierungsanforderungen wie 2FA gehören. Post-Admission-NAC schränkt die Bewegungen im Netzwerk ein und verhindert Cyberangriffe, indem eine zusätzliche Authentifizierung erforderlich ist.
Wie implementiert man eine Netzwerkzugriffskontrolle?
Um NAC-Lösungen zu implementieren, erfassen Sie zunächst die Endgeräte und erstellen Sie eine Netzwerkzugriffskontrollliste. Bestimmen Sie die Benutzerberechtigungen und richten Sie die erforderliche Technologie ein, etwa Authentifizierungsmechanismen und Richtliniendurchsetzungspunkte. Für bestmögliche Sicherheit sollten Sie die Systeme regelmäßig auf dem neuesten Stand halten.
Fazit: Kontrollieren Sie Ihr Netzwerk so schnell wie möglich
Mit der Weiterentwicklung von Netzwerkverbindungen steigt auch die Wahrscheinlichkeit von Sicherheitsverletzungen, da Angreifer Schwachstellen ausnutzen. NAC-Lösungen ermöglichen eine effektive Kontrolle und berücksichtigen dabei die unterschiedlichen Anforderungen und Ressourcen von Unternehmen. Auch wenn regulatorische Anforderungen die Einführung fördern können, profitieren alle Unternehmen von der Kontrolle über Benutzer und Geräte, da sich dadurch Risiken und Kosten reduzieren lassen. Nutzen Sie die kostenlose Testversion oder Demo, um zu prüfen, ob die von Ihnen bevorzugte Lösung Ihren Anforderungen entspricht.
Um eine ganzheitliche Netzwerksicherheit zu erreichen, machen Sie sich mit den verschiedenen Arten von Firewalls vertraut, damit Sie einen mehrschichtigen Abwehrplan erstellen können, der Ihr Netzwerk wirksam vor zahlreichen Bedrohungen und Schwachstellen schützt.