

















Ce guide s’adresse aux responsables informatiques, aux administrateurs réseau et aux professionnels de la sécurité qui évaluent des pare-feu nouvelle génération pour leur organisation en 2026. Il compare Sophos Firewall et Fortinet FortiGate sous l’angle des tarifs, des fonctionnalités, de la facilité d’utilisation, de l’administration et du support, afin de vous aider à déterminer quelle solution répond le mieux à vos exigences de sécurité et à vos besoins métier.
- À retenir
- Sophos ou Fortinet en un coup d’œil
- Présentation de Sophos Firewall
- Présentation de Fortinet FortiGate
- Mieux adapté aux tarifs : Sophos
- Mieux adapté aux fonctionnalités essentielles : égalité
- Mieux adapté aux fonctionnalités avancées : Fortinet
- Mieux adapté à la facilité d’utilisation : Fortinet
- Mieux adapté à l’administration : Fortinet
- Mieux adapté au support client : Sophos
- Qui ne devrait pas utiliser Sophos Firewall ou Fortinet FortiGate
- 3 meilleures alternatives à Sophos Firewall et Fortinet FortiGate
- Comment j’ai comparé Sophos Firewall et Fortinet FortiGate
- FAQ : Sophos Firewall et Fortinet FortiGate
- En résumé : Sophos Firewall et Fortinet FortiGate
À retenir
- Fortinet FortiGate est la meilleure solution de pare-feu dans l’ensemble grâce à ses fonctionnalités avancées pour les entreprises, ses capacités d’administration et ses services de sécurité.
- Sophos Firewall offre le meilleur rapport qualité-prix pour les organisations soucieuses de leur budget, avec des tarifs professionnels plus bas et une expérience de gestion conviviale.
- FortiGate excelle par ses fonctionnalités de sécurité avancées, notamment l’anti-malware, le sandboxing, la sécurité des technologies opérationnelles (OT) et la conservation des journaux à long terme.
- Sophos est idéal pour les petites et moyennes entreprises qui ont besoin d’un déploiement simple, d’une protection robuste et d’options de support flexibles.
- Les deux plateformes offrent les fonctionnalités essentielles d’un pare-feu nouvelle génération, notamment l’inspection approfondie des paquets, le filtrage des URL, la prise en charge du SD-WAN et le routage dynamique.
Sophos Firewall et Fortinet FortiGate sont des pare-feu de grande qualité qui aident les entreprises à protéger leurs réseaux contre les acteurs malveillants. Sophos est un choix judicieux pour les équipes disposant d’un budget limité ou pour toute entreprise qui a besoin d’une interface particulièrement facile à utiliser. Fortinet convient aux organisations de toutes tailles, en particulier à celles qui recherchent des fonctionnalités avancées. J’ai évalué les fonctionnalités, les tarifs et la facilité d’utilisation de chaque pare-feu pour vous aider à déterminer lequel convient le mieux à votre entreprise.
- Sophos Firewall: Mieux adapté aux contraintes de coût, au support et aux besoins des petites équipes (les plus petits appliances commencent aux alentours de 400 à 1 000 $)
- Fortinet FortiGate: Mieux adapté aux besoins en matière de fonctionnalités, de convivialité et d’administration (les plus petits appliances commencent aux alentours de 300 à 1 000 $)
Sophos ou Fortinet en un coup d’œil
Le tableau suivant présente certaines similitudes et différences entre Sophos Firewall et FortiGate, notamment en matière de fonctionnalités clés, de tarifs et d’options de déploiement. Les tarifs et les détails des offres sont susceptibles de changer. Consultez le site web du fournisseur pour connaître les tarifs et les fonctionnalités disponibles les plus récents.
 |  | |
|---|---|---|
| Prix de départ moyens des pare-feu pour PME | $400-$1,500 | $200-$1,600 |
| Prix de départ moyens des pare-feu pour entreprises de taille moyenne | $2,300-$13,000 | $2,000-$20,000 |
| Prix de départ moyens des pare-feu pour grandes entreprises | $19,000-$99,000 | $40,000-$300,000 |
| Modes de déploiement | Matériel, virtuel, cloud, image logicielle déployée sur des serveurs | Matériel, virtuel, cloud |
| Fonctionnalités clés | Filtrage des URL, inspection approfondie des paquets, routage dynamique, gestion des journaux, protection avancée contre les menaces | Filtrage des URL, inspection approfondie des paquets, routage dynamique, gestion des journaux, anti-malware, gestion des accès à privilèges |
| Découvrir Sophos | Découvrir Fortinet |
D’après mon évaluation, FortiGate est la meilleure solution de pare-feu dans l’ensemble grâce à ses solides fonctionnalités pour les entreprises et à ses capacités d’administration. Sophos reste toutefois un excellent produit, très apprécié des clients, en particulier dans le domaine des petites entreprises. Poursuivez votre lecture pour découvrir mon analyse des fonctionnalités, des tarifs et des cas d’utilisation idéaux de Sophos Firewall et de FortiGate, ou descendez directement pour voir ma méthode de notation des deux solutions.
Présentation de Sophos Firewall
Mieux adapté aux contraintes de coût, au support et aux besoins des petites équipes
Note globale : 4/5
- Fonctionnalités essentielles : 4.3/5
- Tarifs : 4.8/5
- Facilité d’utilisation : 3.9/5
- Administration : 3.3/5
- Support client : 3.8/5
- Fonctionnalités avancées : 2.9/5
Le fournisseur de solutions de sécurité réseau et des terminaux Sophos propose des pare-feu matériels et logiciels. Il offre des déploiements dans le cloud et sur des machines virtuelles, ainsi que la possibilité de déployer Sophos sous forme d’image logicielle sur les propres serveurs de votre entreprise. Les fonctionnalités de Sophos comprennent le filtrage des URL et la gestion des journaux. La solution est idéale pour les petites et moyennes organisations grâce à sa console de gestion facile à utiliser et à ses tarifs, mais elle constitue également un choix solide pour les équipes plus importantes.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| Excellents avis des utilisateurs sur la facilité d’utilisation | Certains utilisateurs se plaignent des options de création de rapports |
| Large éventail de fonctionnalités essentielles de pare-feu | Pas d’option de service entièrement géré |
| Plusieurs canaux de support, notamment par téléphone | Certaines spécifications d’application des politiques font défaut |
Fonctionnalités clés
- Gestion des journaux : Les administrateurs peuvent consulter les rapports générés à partir des fichiers journaux de Sophos, ainsi que les événements des appareils et les journaux d’audit, selon la licence de leur entreprise.
- Module complémentaire de renseignement sur les menaces : Intelix, un produit de renseignement sur les menaces intégré aux autres produits de Sophos, contribue à protéger les clients contre les attaques zero-day.
- Inspection approfondie des paquets : Sophos Firewall utilise un moteur DPI pour examiner et bloquer le trafic malveillant sans ralentir de manière significative le débit global.
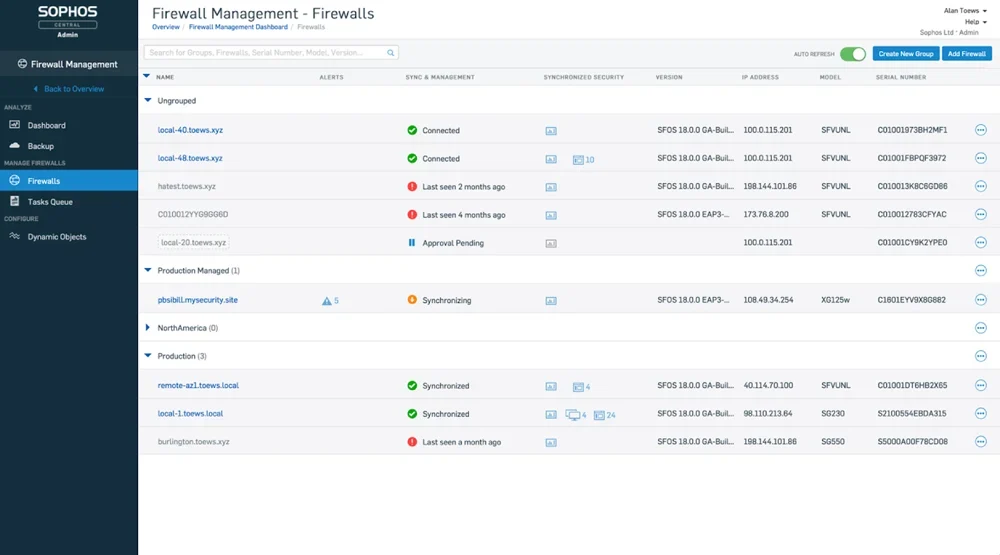
- Groupes de pare-feu : Les administrateurs peuvent affecter plusieurs pare-feu à des groupes spécifiques, puis appliquer les modifications à l’ensemble du groupe plutôt qu’à chaque pare-feu individuellement.
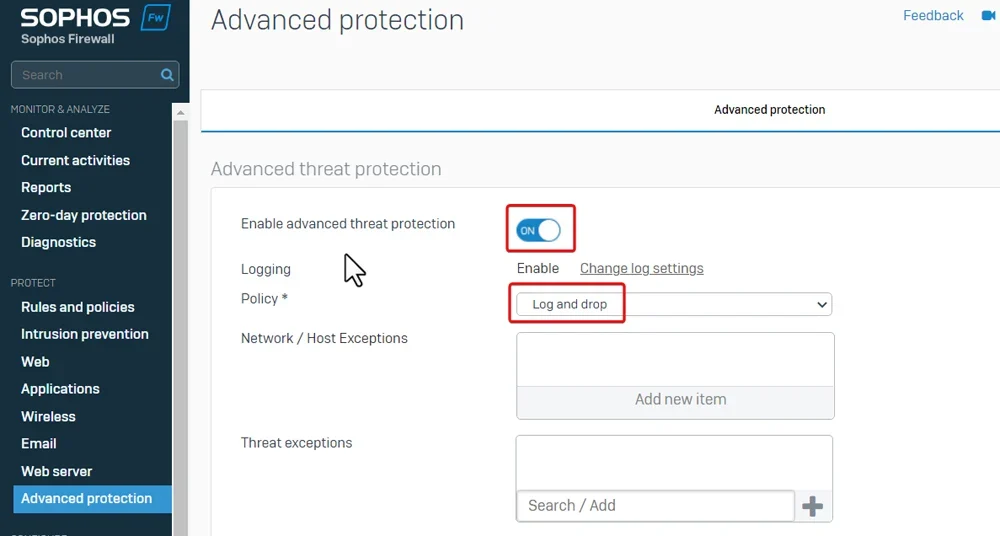
- Protection avancée contre les menaces : Des critères plus détaillés, comme les exceptions d’analyse des menaces fondées sur l’adresse IP et l’hôte, vous aident à préciser quel trafic accepter ou bloquer.
Pour en savoir plus, consultez notre analyse approfondie de Sophos Firewall et de ses fonctionnalités et tarifs.
Présentation de Fortinet FortiGate
Mieux adapté aux fonctionnalités, à la facilité d’utilisation, à l’administration et aux besoins des grandes entreprises
Note globale : 4,3/5
- Fonctionnalités essentielles : 4.3/5
- Tarifs : 4.5/5
- Facilité d’utilisation : 4.5/5
- Administration : 5/5
- Support client : 3.4/5
- Fonctionnalités avancées : 3/5
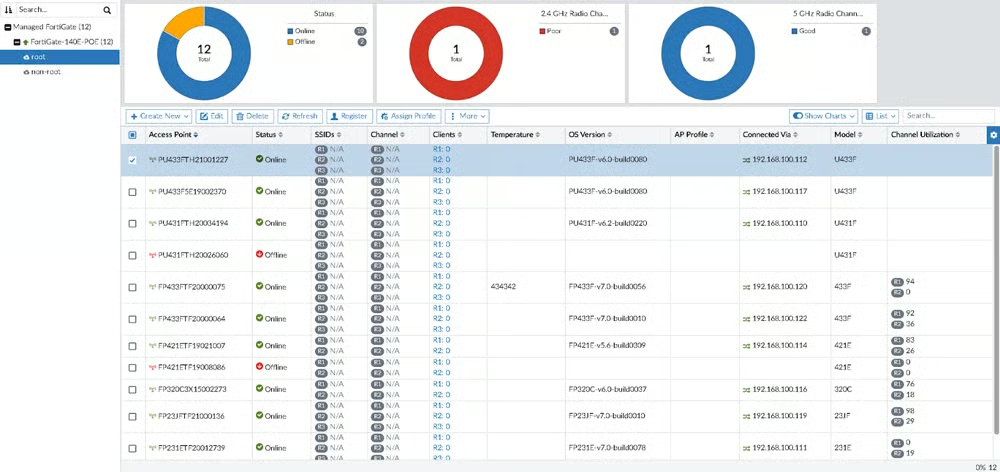
FortiGate est le produit de pare-feu du fournisseur de solutions de sécurité réseau Fortinet. Il offre plusieurs options de déploiement, notamment sur des machines virtuelles, ainsi qu’une gestion de plusieurs pare-feu via FortiManager. Il fournit une conservation des journaux pendant un an et des options de redondance, comme la mise en cluster et les protocoles de maintien en vie. Les administrateurs peuvent consulter des graphiques et des tableaux de bord de leur environnement de pare-feu dans le portail FortiManager, leur principale console de gestion pour l’ensemble de leurs produits FortiGate.
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| De nombreuses fonctionnalités de sécurité réseau | Pas de support par e-mail ni par chat en direct |
| Possibilité d’utiliser les services de FortiGuard Lab | Certaines spécifications d’application des politiques font défaut |
| Disponible sous forme de service géré | Certains appliances peuvent être coûteux |
Fonctionnalités clés
- Rapports : Les administrateurs Fortinet peuvent générer des rapports localement et via FortiGate Cloud, et également les programmer.
- Options de routage : Le routage dynamique et fondé sur des politiques aide les entreprises à optimiser les performances de leur réseau et à diriger le trafic plus efficacement.
- Filtrage des URL : Grâce à un service FortiGuard, vous pouvez filtrer les URL web pour détecter d’éventuels malwares, hameçonnages ou vols d’identifiants.
- Sandboxing : Avec FortiSandbox, les clients peuvent analyser des échantillons de trafic, des URL et des fichiers informatiques à la recherche d’activités suspectes ou de menaces actives.
- Anti-malware : Le service anti-malware de FortiGuard Labs aide les clients à détecter des menaces telles que les virus.
Mieux adapté aux tarifs : Sophos
| | |
|---|---|---|
| Pare-feu pour ordinateurs de bureau et PME | Les modèles commencent entre 400 et 1 500 $ | Les modèles commencent entre 200 et 1 600 $ |
| Pare-feu pour entreprises de taille moyenne | Les modèles commencent entre 2 300 et 13 000 $ | Les modèles commencent entre 2 000 et 20 000 $ |
| Pare-feu pour grandes entreprises et centres de données | Les modèles commencent entre 19 000 et 99 000 $ | Les modèles commencent entre 40 000 et 300 000 $ |
| Découvrir Sophos | Découvrir Fortinet |
Gagnant : Sophos et Fortinet sont généralement considérés comme de bonnes solutions de pare-feu pour les PME, mais Sophos prend l’avantage ici grâce à ses modèles pour grandes entreprises plus abordables.
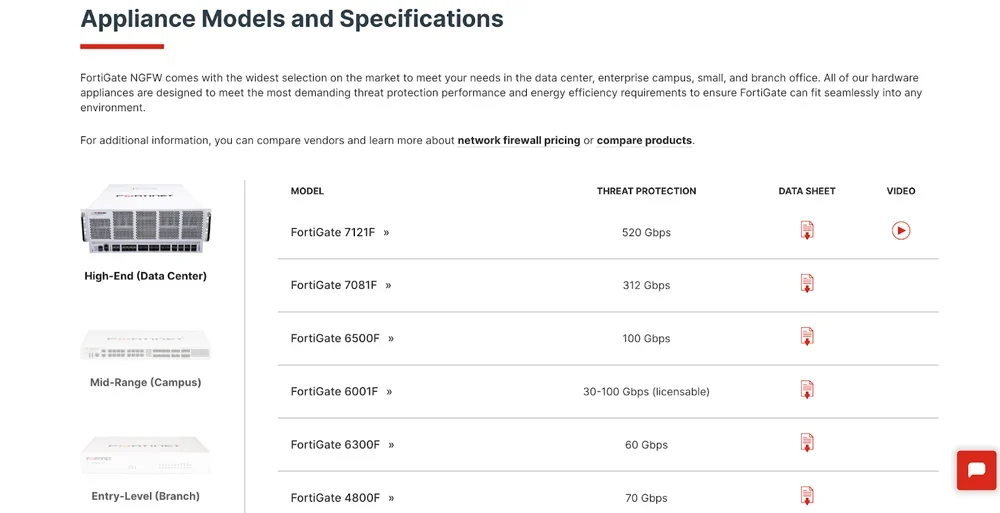
Fortinet propose des pare-feu d’entrée de gamme pour agences, des modèles de milieu de gamme ou pour campus, ainsi que des appliances pour centres de données et des déploiements FortiGate-as-a-Service. Son modèle le moins cher, le 40F, commence aux alentours de 360 $. Les modèles FortiGate de milieu de gamme vont du 100F, qui commence aux alentours de 2 000 $, au 900G, dont le prix de départ est d’environ 20 000 $. Le prix des modèles pour grandes entreprises commence aux alentours de 40 000 $ et peut atteindre plusieurs centaines de milliers de dollars.
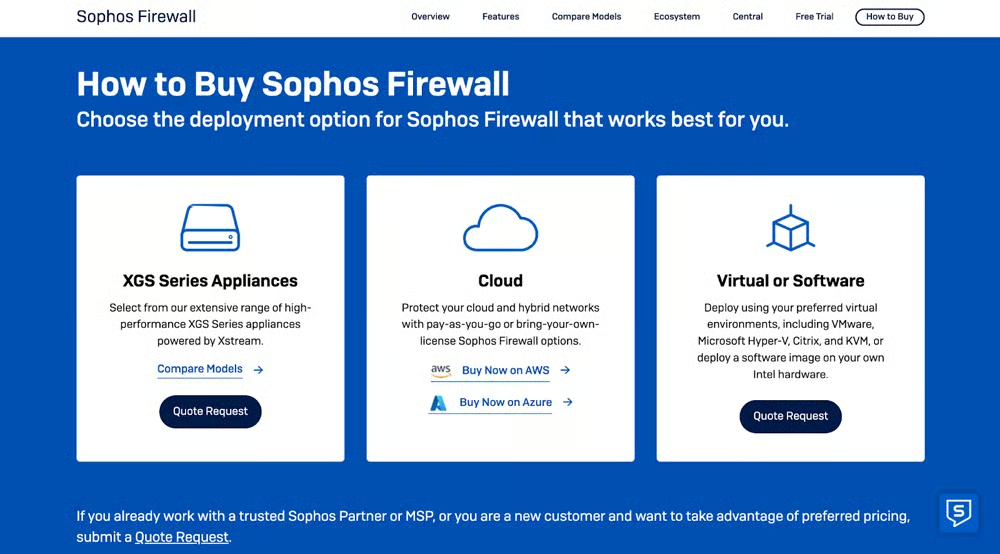
Les pare-feu de Sophos sont proposés à des tarifs similaires, avec des modèles pour ordinateurs de bureau, le XGS 1U de taille intermédiaire et le XGS 2U de plus grande capacité. Le prix de base des plus petites unités commence entre 400 et 600 $, tandis que les appliances de taille intermédiaire vont de 2 000 à 20 000 $. Les grandes entreprises peuvent s’attendre à un prix de départ compris entre 19 000 et 99 000 $ pour les modèles 2U. Gardez à l’esprit que les prix de départ n’incluent généralement pas les modules de protection supplémentaires, comme Xstream, mais uniquement l’appliance.
Mieux adapté aux fonctionnalités essentielles : égalité
| | |
|---|---|---|
| Outils de création de rapports | Oui | Oui |
| Prise en charge du SD-WAN | Oui | Oui |
| Accès réseau Zero Trust | Disponible via un autre produit Sophos | Disponible via un autre produit Fortinet |
| Inspection approfondie des paquets | Oui | Oui |
| Filtrage des URL | Oui | Oui |
| Routage dynamique ou fondé sur des politiques | Les deux | Les deux |
| Découvrir Sophos | Découvrir Fortinet |
Gagnant : Sophos et Fortinet se distinguent tous deux par leur large éventail de fonctionnalités de protection et de gestion du réseau.
Sophos offre les fonctionnalités standard d’un pare-feu nouvelle génération, comme le filtrage des URL pour bloquer les adresses malveillantes et l’inspection approfondie des paquets de trafic. Il permet aux administrateurs de fonder le routage du trafic sur des situations dynamiques, pour davantage de flexibilité, mais aussi sur des politiques prédéfinies. Via Sophos Central, la console de gestion de tous les produits Sophos, les administrateurs peuvent utiliser des modèles de rapports prêts à l’emploi ou personnaliser les leurs.
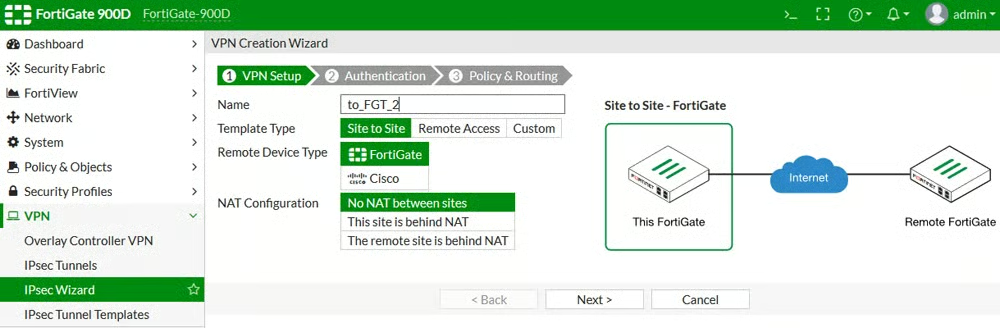
FortiGate propose de nombreuses fonctionnalités de pare-feu de base, notamment la connectivité SD-WAN et le tunneling de réseau privé virtuel (VPN) IPSec. Avec un abonnement de sécurité FortiGuard Labs, vous pouvez activer des fonctionnalités de prévention des intrusions pour votre infrastructure réseau. Les clients de Fortinet bénéficient également d’un routage dynamique et fondé sur des politiques. Fortinet propose aussi des fonctionnalités de renseignement sur les menaces via FortiGuard Labs, qui peut envoyer des alertes de menaces par e-mail si vous le souhaitez.
Mieux adapté aux fonctionnalités avancées : Fortinet
| | |
|---|---|---|
| RAID intégré | Oui | Oui |
| Sandboxing | Via le bundle XStream | Via FortiSandbox |
| Protection avancée contre les menaces | Oui | Fait partie d’une autre solution Fortinet |
| Sécurité des technologies opérationnelles | Non | Via FortiGuard Labs |
| Gestion des accès privilégiés | Non | Disponible sous forme de produit distinct |
| Anti-malware | Non | Via FortiGuard Labs |
| Découvrir Sophos | Découvrir Fortinet |
Gagnant : La gamme de fonctionnalités avancées de Fortinet en fait un excellent choix pour les grandes entreprises, même si Sophos a également beaucoup à offrir.
Les pare-feu pour grandes entreprises de Sophos, la série 2U, intègrent un RAID pour améliorer les performances après d’éventuelles défaillances matérielles ou réseau. Cette redondance réduit les risques de perte de données en cas de panne. Les autres fonctionnalités avancées comprennent la protection avancée contre les menaces, qui permet aux équipes de personnaliser considérablement le trafic qu’elles souhaitent bloquer ou autoriser, ainsi que le sandboxing, disponible via le bundle Sophos Xstream.
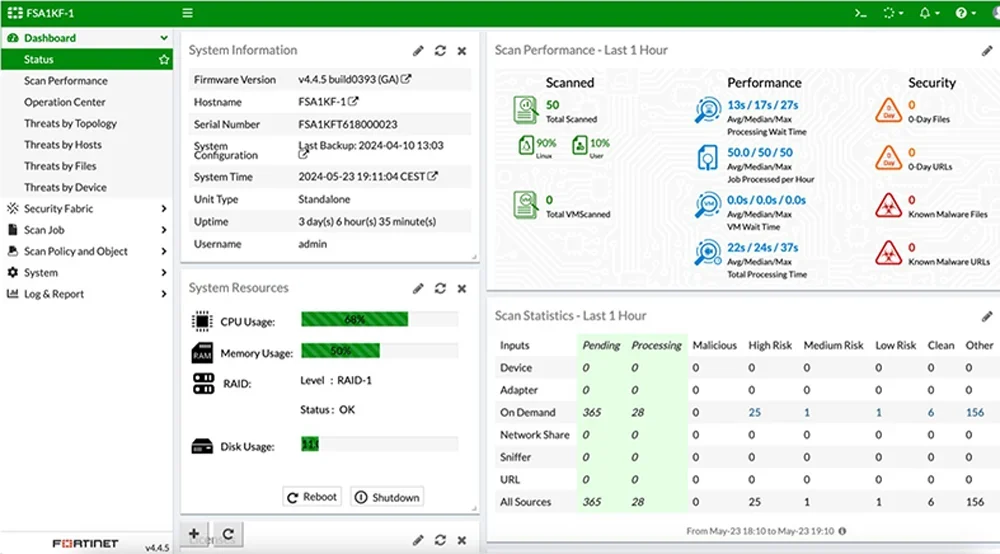
Fortinet prend ici l’avantage grâce à un plus grand nombre de fonctionnalités adaptées aux besoins des grandes entreprises. Ses services FortiGuard Labs sont disponibles pour les utilisateurs de FortiGate, gratuitement ou via un abonnement, afin que les clients bénéficient de fonctionnalités telles que la sécurité DNS et la prévention des menaces zero-day. FortiGuard Labs effectue également des correctifs virtuels pour les appareils de technologie opérationnelle (OT). Fortinet propose le sandboxing via son produit FortiSandbox.
Mieux adapté à la facilité d’utilisation : Fortinet
| | |
|---|---|---|
| Base de connaissances / portail de documentation | Oui | Oui |
| Console de gestion centralisée | Oui | Oui |
| Disponible sous forme de service géré | Non | Oui |
| Options de déploiement | Cloud, matériel, virtuel, logiciel installé sur les serveurs de l’entreprise | Cloud, matériel, virtuel |
| Découvrir Sophos | Découvrir Fortinet |
Gagnant : Fortinet prend ici l’avantage grâce à son option de service géré, même si les deux pare-feu sont réputés pour leur facilité d’utilisation.
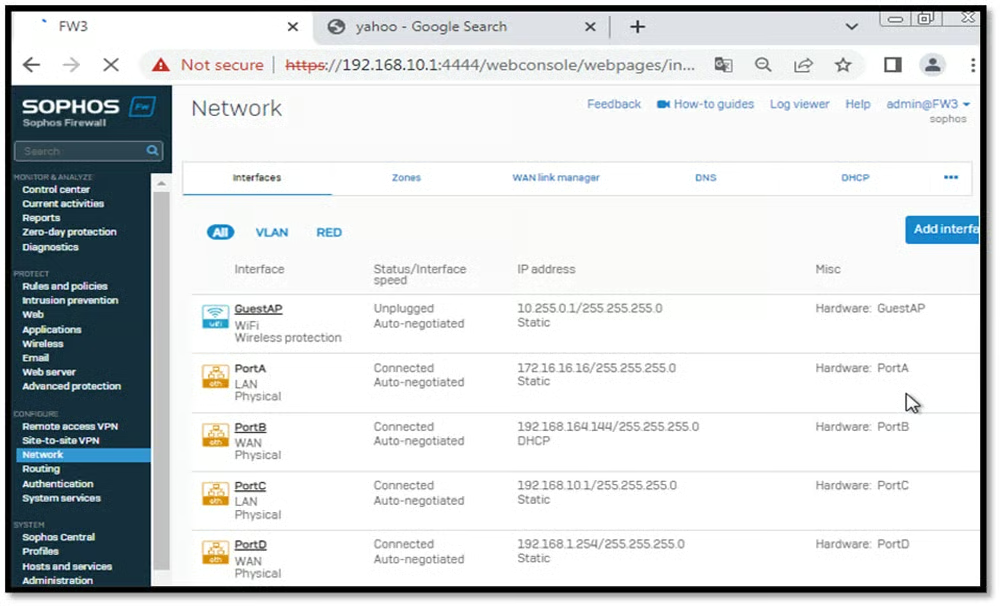
Sophos est largement considéré comme un produit de pare-feu facile à utiliser et est extrêmement populaire auprès des petites équipes. Si les clients ont rencontré quelques difficultés avec les premières versions de la série de pare-feu XG, il semble que les XGS soient devenus nettement plus performants et stables. Les administrateurs peuvent gérer tous les pare-feu Sophos depuis une console unique, Sophos Central, qui propose de nombreuses options d’administration, comme des tableaux de bord et des outils d’analyse.
Fortinet offre aux clients la possibilité de faire gérer FortiGate par le fournisseur, ce qui est utile pour les équipes disposant d’une infrastructure réseau limitée. Les clients peuvent toutefois aussi déployer FortiGate sous forme d’appliance physique, dans le cloud ou sur des machines virtuelles. La documentation de FortiGate comprend des guides d’administration, des notes de version et des manuels de référence. Les produits de sécurité réseau de Fortinet sont généralement considérés comme faciles à utiliser sur l’ensemble du marché des pare-feu.
En savoir plus sur les différents types de solutions de sécurité réseau autres que les pare-feu, notamment la sécurité cloud et les réseaux privés virtuels.
Mieux adapté à l’administration : Fortinet
| | |
|---|---|---|
| Gestion de plusieurs pare-feu | Oui — Sophos Central | Oui — FortiManager |
| Contrôles d’accès fondés sur les rôles | Peu clair | Grâce aux fonctionnalités de gestion des identités et des accès |
| Tableaux de bord | Oui | Oui |
| Haute disponibilité / RAID | Oui | Oui |
| Conservation des journaux pendant un an | Non | Oui |
| Découvrir Sophos | Découvrir Fortinet |
Gagnant : Fortinet prend ici l’avantage grâce à la conservation des journaux pendant un an, ainsi qu’à des fonctionnalités de sécurité comme les contrôles d’accès fondés sur les rôles.
Les utilisateurs de Sophos peuvent configurer la haute disponibilité en synchronisant la configuration de deux pare-feu regroupés, afin que le pare-feu bascule en cas de panne ou d’attaque. Cela contribue à maintenir les performances globales en matière de sécurité et de traitement du trafic. Le portail principal de Sophos, Sophos Central, permet aux clients de gérer tous leurs pare-feu depuis un même emplacement. La durée de conservation des journaux est limitée par rapport à celle de Fortinet, les chiffres exacts n’étant pas clairement indiqués.
Les fonctionnalités avancées de FortiGate en font l’un des meilleurs pare-feu d’entreprise au monde, et ses fonctions d’administration ne font pas exception. Via FortiManager, les administrateurs réseau et sécurité peuvent définir des politiques de sécurité, faciliter les intégrations techniques avec les partenaires concernés de Fortinet, et utiliser des API REST ainsi que des scripts. Fortinet permet aux clients de conserver les journaux liés aux pare-feu pendant un an et propose également des options de haute disponibilité, comme la mise en cluster.
Mieux adapté au support client : Sophos
| | |
|---|---|---|
| Horaires de l’équipe de support | 24/7 | 24/7 |
| Téléphone | Oui | Oui |
| Non | Non | |
| Chat en direct | Oui | Non |
| Options de démonstration planifiée et sur YouTube | Planifiée uniquement | Planifiée uniquement |
| Responsable de compte technique disponible | Oui | Oui |
| Découvrir Sophos | Découvrir Fortinet |
Gagnant : Les deux proposent les options de support standard du secteur, mais Sophos offre un peu plus de flexibilité au niveau des canaux.
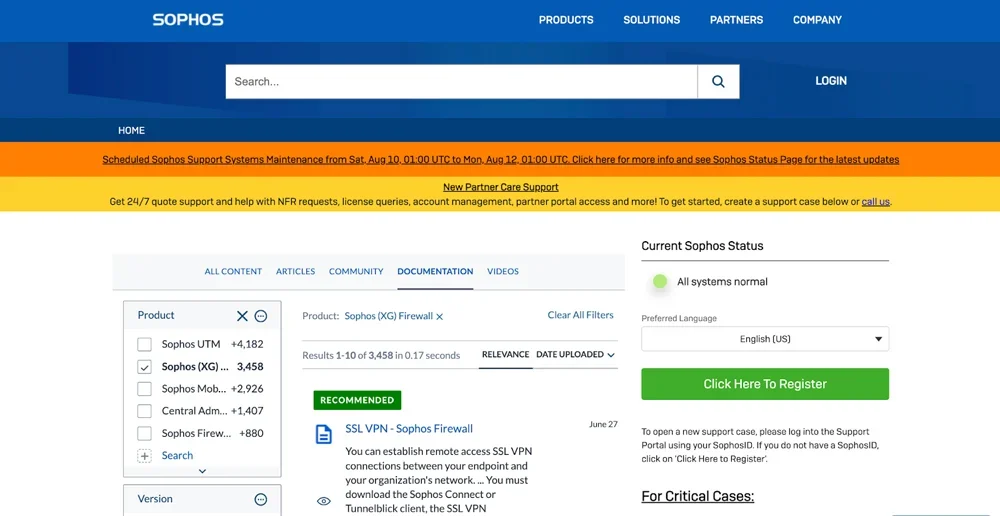
Sophos propose plusieurs formules de support, dont une spécialement conçue pour les équipes qui souhaitent bénéficier d’un responsable de compte technique. Les canaux de support disponibles comprennent le téléphone et le chat en direct. Sophos exige que tous les incidents critiques ou de gravité élevée soient signalés par téléphone afin de garantir une priorisation adéquate. Des démonstrations planifiées sont accessibles à tous les clients potentiels ; toutefois, Sophos ne propose pas de très bonnes options de démonstration en libre-service, comme des présentations sur YouTube.
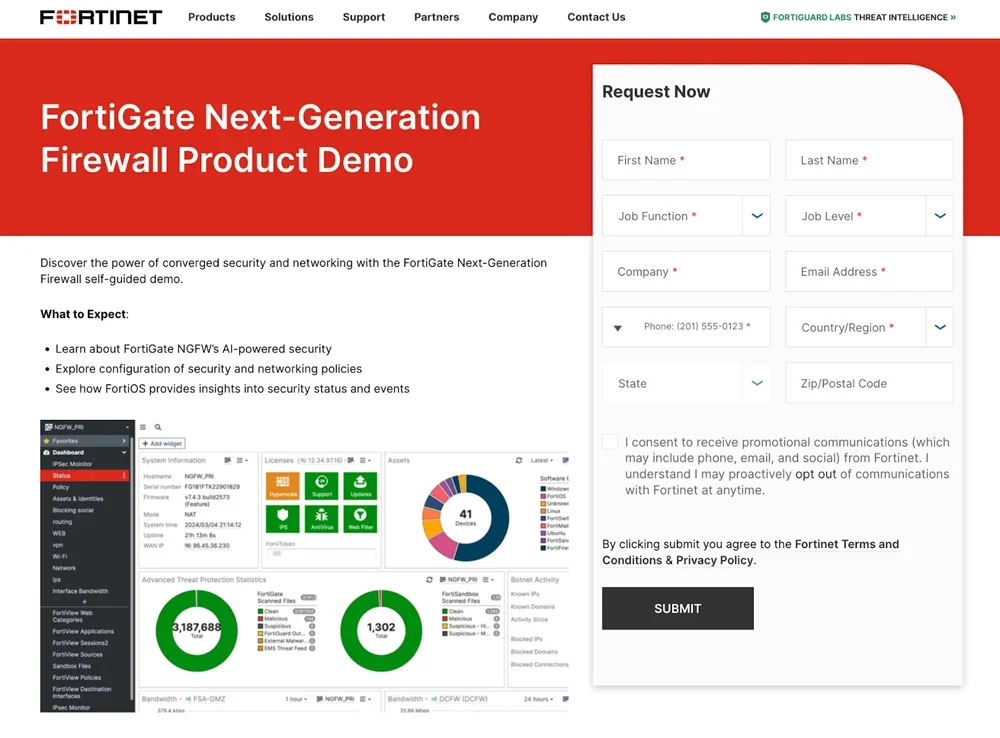
Comme Sophos, Fortinet propose un support téléphonique, plusieurs numéros de téléphone du fournisseur étant indiqués en ligne. Aucune option d’assistance par e-mail ou chat en direct n’est mentionnée, mais les clients peuvent accéder à un service disponible 24 heures sur 24 et 7 jours sur 7, selon leurs besoins. Ils peuvent également choisir de travailler avec un responsable de compte technique via les services FortiCare. Ces services sont proposés par appareil, et le support de ces appareils est également disponible 24 heures sur 24 et 7 jours sur 7. Fortinet ne propose pas non plus d’options de démonstration en libre-service comme YouTube.
Qui ne devrait pas utiliser Sophos Firewall ou Fortinet FortiGate
Sophos et Fortinet proposent d’excellents produits de pare-feu nouvelle génération, mais ils ne conviendront pas nécessairement aux besoins de toutes les entreprises ou équipes de sécurité.
Qui ne devrait pas utiliser Sophos Firewall
Vous devriez peut-être vous tourner vers une autre solution si votre entreprise se trouve dans l’une des situations suivantes :
- Entreprises à la recherche de services de pare-feu entièrement gérés : Sophos ne propose pas d’option de service géré exclusivement pour ses pare-feu.
- Équipes plus importantes souhaitant disposer de nombreuses fonctionnalités d’entreprise : Sophos offre des fonctionnalités de pare-feu nouvelle génération, mais elles sont moins nombreuses que chez certains concurrents, notamment Fortinet.
- Administrateurs souhaitant une conservation étendue des journaux : Sophos n’indique pas clairement combien de temps il conserve les journaux du pare-feu, et les administrateurs pourraient rencontrer des difficultés s’ils souhaitent conserver une année de journaux.
Qui ne devrait pas utiliser Fortinet FortiGate
Je recommande d’envisager d’autres pare-feu si vous appartenez à l’une des catégories suivantes :
- Start-up à la recherche du pare-feu le plus abordable : Fortinet propose de nombreuses options de pare-feu peu coûteuses, mais elles peuvent être trop chères pour certaines start-up et PME.
- Équipes ayant besoin de politiques fondées sur des balises ou des attributs : Fortinet fournit peu d’informations sur l’application de politiques fondées sur des balises ou attributs spécifiques.
- Administrateurs souhaitant bénéficier d’un support par e-mail ou chat en direct : Fortinet propose bien un support téléphonique, mais si vous souhaitez une assistance par e-mail ou chat en direct, vous devrez vous tourner vers une autre solution.
3 meilleures alternatives à Sophos Firewall et Fortinet FortiGate
Bien que Sophos Firewall et Fortinet FortiGate comptent parmi les meilleures options de pare-feu d’entreprise du secteur, ils ne conviendront pas parfaitement à toutes les équipes. Si votre entreprise pourrait davantage tirer profit d’un autre produit, découvrez Palo Alto NGFW, Check Point Quantum et la série SRX de Juniper Networks.
Palo Alto NGFW
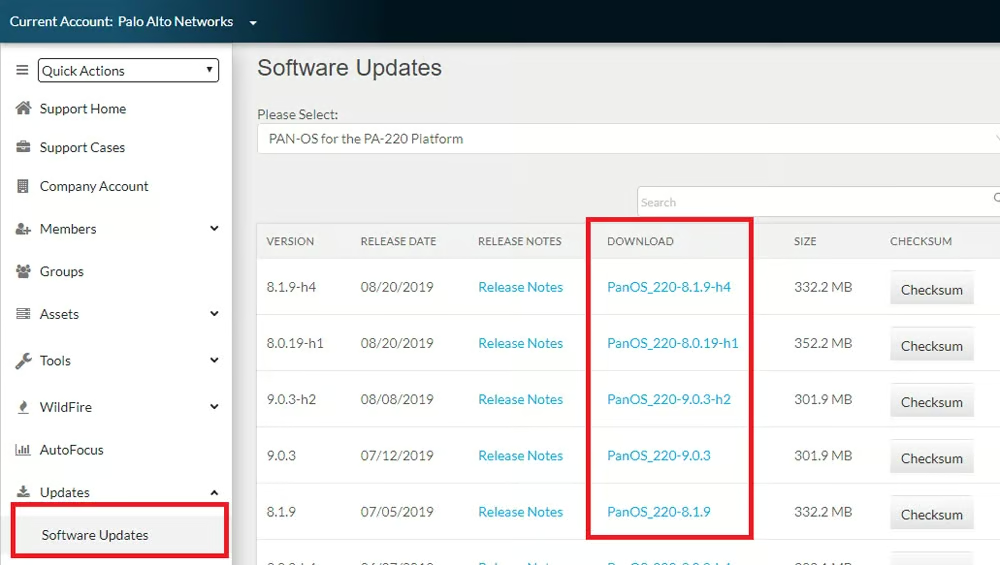
Le géant de la sécurité réseau Palo Alto propose plusieurs modèles de pare-feu nouvelle génération pour les environnements de succursales, de campus, de centres de données, cloud et mobiles 5G. Les options de déploiement des pare-feu comprennent le cloud, les conteneurs, le virtuel et le matériel. Les pare-feu matériels de Palo Alto appartiennent à la série PA et proposent des fonctionnalités comme le déchiffrement du trafic, les politiques d’accès fondées sur les utilisateurs et la détection des menaces fondée sur l’apprentissage automatique.
Palo Alto se situe généralement dans le haut de la fourchette de prix et constitue une excellente option pour les grandes entreprises qui peuvent s’offrir ses fonctionnalités de sécurité remarquables et avancées. Contactez l’équipe commerciale de Palo Alto pour obtenir les tarifs précis des séries PA, VM et CN.
Check Point Quantum
Check Point Software Technologies propose la série de pare-feu Quantum Gateway aux entreprises évoluant dans tous types d’environnements, y compris les environnements difficiles comme les centrales électriques et les chantiers de construction. Ses principales fonctionnalités comprennent des outils de prévention des menaces, des API pour les intégrations avec les SOC tiers, ainsi que la possibilité de mettre les pare-feu en cluster et de les faire évoluer à très grande échelle.
Si votre entreprise souhaite placer les logiciels malveillants en sandbox, vous pouvez ajouter Check Point SandBlast, un produit de sandboxing et de protection contre les menaces zero-day, à votre Quantum Gateway. Contactez Check Point pour obtenir les informations tarifaires correspondant à votre organisation. Le prix revendeur du Check Point Quantum 16200 commence aux alentours de 117 000 $, abonnement SandBlast compris.
Série SRX de Juniper Networks
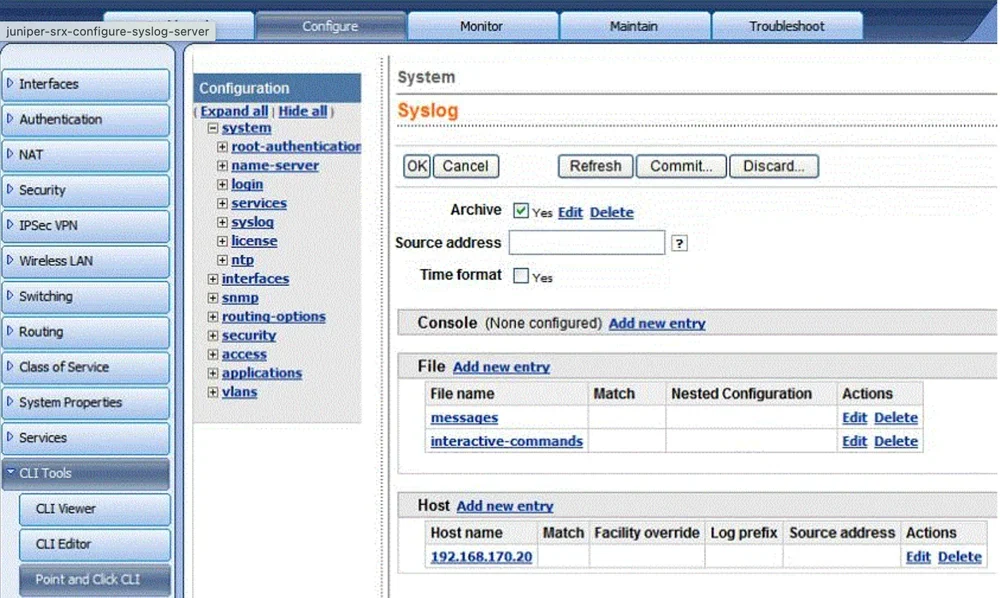
La série de pare-feu SRX de Juniper Networks propose des fonctionnalités comme la connectivité WAN, la prévention des intrusions, l’antivirus et les contrôles de pare-feu fondés sur les rôles. Juniper possède également son propre système d’exploitation, Junos, qui alimente tous ses pare-feu. Les administrateurs peuvent créer et déployer des politiques de sécurité à l’aide de Juniper Security Director Cloud, un produit doté d’une interface utilisateur unique qui aide également les équipes à bloquer les menaces et attaques réseau.
La série SRX est idéale pour les environnements virtualisés et conteneurisés grâce au pare-feu virtuel vSRX. Vous pouvez acheter vSRX auprès de fournisseurs cloud comme AWS, qui facture le logiciel vSRX 0,65 $ par heure. Le prix de l’appliance SRX300 commence entre 600 et 800 $.
Si aucune de ces solutions ne semble convenir à votre entreprise, consultez notre guide des meilleurs NGFW ensuite. Cette liste comprend également Forcepoint et Cisco.
Comment j’ai comparé Sophos Firewall et Fortinet FortiGate
J’ai élaboré une grille pour noter les deux pare-feu, qui comprenait six grandes catégories que les acheteurs de pare-feu devraient prendre en considération. Chaque catégorie a reçu une pondération propre en fonction de son importance et comportait plusieurs sous-critères. J’ai évalué dans quelle mesure Sophos et Fortinet répondaient à ces sous-critères. Les six catégories comprenaient les fonctionnalités de pare-feu les plus importantes, les tarifs des appliances, la facilité d’utilisation, les fonctions d’administration, les options de support et les fonctionnalités avancées utiles, sans être indispensables.
Fonctionnalités essentielles – 25 %
J’ai cherché à déterminer si Sophos et Fortinet proposaient un large éventail de fonctionnalités essentielles, notamment l’inspection approfondie des paquets, le filtrage des URL et la prise en charge du SD-WAN. J’ai également évalué si les fournisseurs proposaient un système d’exploitation dédié aux pare-feu.
Tarifs – 20 %
J’ai comparé les tarifs des appliances matérielles, notamment les unités de bureau, les pare-feu de taille intermédiaire et les appliances de niveau entreprise. J’ai également examiné la disponibilité et la durée des essais gratuits.
Facilité d’utilisation – 20 %
J’ai évalué la facilité d’utilisation générale de Sophos Firewall et de FortiGate, notamment la disponibilité de la documentation, les règles et politiques de pare-feu, ainsi que le nombre et le type d’options de déploiement. J’ai vérifié si les pare-feu étaient disponibles sous forme de service géré.
Administration – 15 %
Pour analyser les capacités d’administration, j’ai examiné des outils comme la conservation des journaux, les contrôles d’accès fondés sur les rôles et les options de haute disponibilité. J’ai ensuite vérifié si le système de gestion des pare-feu permettait aux équipes d’afficher toutes les instances de pare-feu du fournisseur depuis une console unique.
Support client – 10 %
J’ai évalué la disponibilité de l’équipe de support client et les canaux proposés, comme le téléphone, l’e-mail et le chat en direct. J’ai analysé les options de démonstration et vérifié si chaque fournisseur proposait la possibilité de bénéficier d’un responsable de compte technique.
Fonctionnalités avancées – 10 %
J’ai pris en compte des fonctionnalités avancées de pare-feu comme le RAID intégré, l’accès à des sandbox et la protection avancée contre les menaces. J’ai également évalué les types d’application des politiques et les fonctionnalités de gestion des accès privilégiés.
FAQ : Sophos Firewall et Fortinet FortiGate
Quel pare-feu est le meilleur dans l’ensemble : Sophos ou Fortinet ?
Fortinet FortiGate est la meilleure solution dans l’ensemble pour la plupart des organisations grâce à ses fonctionnalités de sécurité avancées, à ses outils d’administration de niveau entreprise et à son éventail plus large de fonctionnalités. Sophos reste toutefois un excellent choix pour les entreprises qui privilégient l’abordabilité et la facilité d’utilisation.
Sophos Firewall est-il plus abordable que Fortinet FortiGate ?
Globalement, oui. Sophos propose généralement des modèles de pare-feu d’entreprise plus abordables et des tarifs compétitifs pour les petites et moyennes entreprises. Fortinet dispose certes d’appliances d’entrée de gamme peu coûteuses, mais ses offres destinées aux grandes entreprises peuvent être nettement plus chères.
Quel pare-feu est le meilleur pour les petites entreprises ?
Sophos Firewall est souvent la meilleure option pour les petites entreprises grâce à son interface de gestion intuitive, à ses coûts plus faibles et à ses solides options de support client. Il est conçu pour être plus facile à déployer et à gérer avec des ressources informatiques limitées.
Quel pare-feu est le meilleur pour les grandes entreprises ?
Fortinet FortiGate est généralement le meilleur choix pour les grandes entreprises grâce à ses services de sécurité avancés, à sa gestion centralisée via FortiManager, à sa conservation plus longue des journaux et à son éventail plus large de fonctionnalités destinées aux grandes entreprises.
Sophos et Fortinet prennent-ils en charge les déploiements cloud ?
Oui. Sophos Firewall et Fortinet FortiGate prennent tous deux en charge les déploiements cloud, virtuels et matériels. Sophos propose également la possibilité de déployer son pare-feu sous forme d’image logicielle sur des serveurs gérés par le client.
Les deux pare-feu incluent-ils l’inspection approfondie des paquets ?
Oui. Sophos Firewall et Fortinet FortiGate proposent tous deux des fonctionnalités d’inspection approfondie des paquets (DPI) pour analyser et bloquer le trafic malveillant tout en maintenant les performances du réseau.
Quel pare-feu offre les meilleures capacités de protection contre les menaces ?
Fortinet offre généralement une protection plus efficace contre les menaces grâce à FortiGuard Labs, à ses services anti-malware, au sandboxing, à la sécurité DNS et à la détection des menaces zero-day. Sophos fournit également une protection avancée contre les menaces et du renseignement sur les menaces via les services Sophos Intelix et Xstream.
L’un ou l’autre fournisseur propose-t-il des services de pare-feu gérés ?
Fortinet propose des options de service géré aux organisations qui souhaitent confier la gestion de leurs opérations de pare-feu au fournisseur. Sophos ne propose actuellement pas de service de pare-feu géré dédié.
Quelles sont les meilleures alternatives à Sophos et Fortinet ?
Parmi les alternatives populaires figurent Palo Alto Networks NGFW, Check Point Quantum et Juniper Networks SRX Series. Ces solutions offrent des fonctionnalités de sécurité de niveau entreprise et peuvent mieux convenir selon la taille, le budget et les exigences de sécurité de votre organisation.
Comment Sophos et Fortinet se comparent-ils en matière d’administration et de gestion ?
Fortinet présente un avantage en matière d’administration, avec FortiManager pour la gestion centralisée, des contrôles d’accès fondés sur les rôles, des intégrations d’API et une conservation des journaux pendant un an. Sophos Central fournit une gestion centralisée efficace, mais offre moins de fonctionnalités d’administration destinées aux grandes entreprises.
En résumé : Sophos Firewall et Fortinet FortiGate
Sophos et Fortinet proposent tous deux d’excellents produits de pare-feu, très populaires dans le secteur de la sécurité réseau. Chacun est réputé être un bon choix pour les petites entreprises, mais je recommande globalement Sophos aux équipes les plus petites et les moins expérimentées. De même, bien que chacun offre de nombreuses fonctionnalités aux grandes entreprises, je conseille FortiGate pour les besoins professionnels les plus avancés.
Les pare-feu, notamment les solutions nouvelle génération, constituent un excellent point de départ pour protéger votre réseau, mais ils n’en sont qu’un élément. Pour obtenir davantage de conseils, consultez notre guide sur la sécurisation de votre réseau d’entreprise, notamment sur l’audit régulier de votre réseau.
Cet article a été publié pour la première fois en juillet 2024 et mis à jour pour la dernière fois en juin 2026.