













Security Service Edge(SSE)は、ユーザーやデバイスがどこで活動しているかを問わず、Webサイト、SaaSアプリケーション、社内の業務アプリケーションへのアクセスを保護するための、クラウド提供型セキュリティフレームワークです。
組織がハイブリッドワークやクラウドファースト環境へ移行するなか、SSEは従来の企業境界を越えてユーザーとデータを保護するために必要な、スケーラブルで統合された制御を提供します。
本稿では、SSEの仕組み、主要な機能、メリットと課題、ユースケース、そしてSSE導入を形作る主なトレンドについて説明します。
SSEの仕組み
SSEは、ユーザーとアクセス先のアプリケーションやWebサイトの間に、クラウドベースのセキュリティ制御レイヤーを配置します。トラフィックをオンプレミスのVPNやファイアウォール経由で戻すのではなく、SSEはクラウド上でアクセス要求を評価し、場所、デバイス、ネットワークにかかわらず一貫したセキュリティポリシーを適用します。
このアプローチが対応するのは、今日の次のような現実です。
従来のVPN中心のモデルは混雑を招き、ユーザー体験を低下させ、最終的にはユーザーがセキュリティツールを完全に回避する原因になります。
多くの組織は現在、SaaSや自社開発ツールにまたがる1,500アプリケーションを管理しています。
従業員のほぼ半数がリモートまたはハイブリッドの形態で働いています。
ネットワークトラフィックは、企業のデータセンターを経由するのではなく、クラウドサービスへ直接流れる割合がますます高まっています。
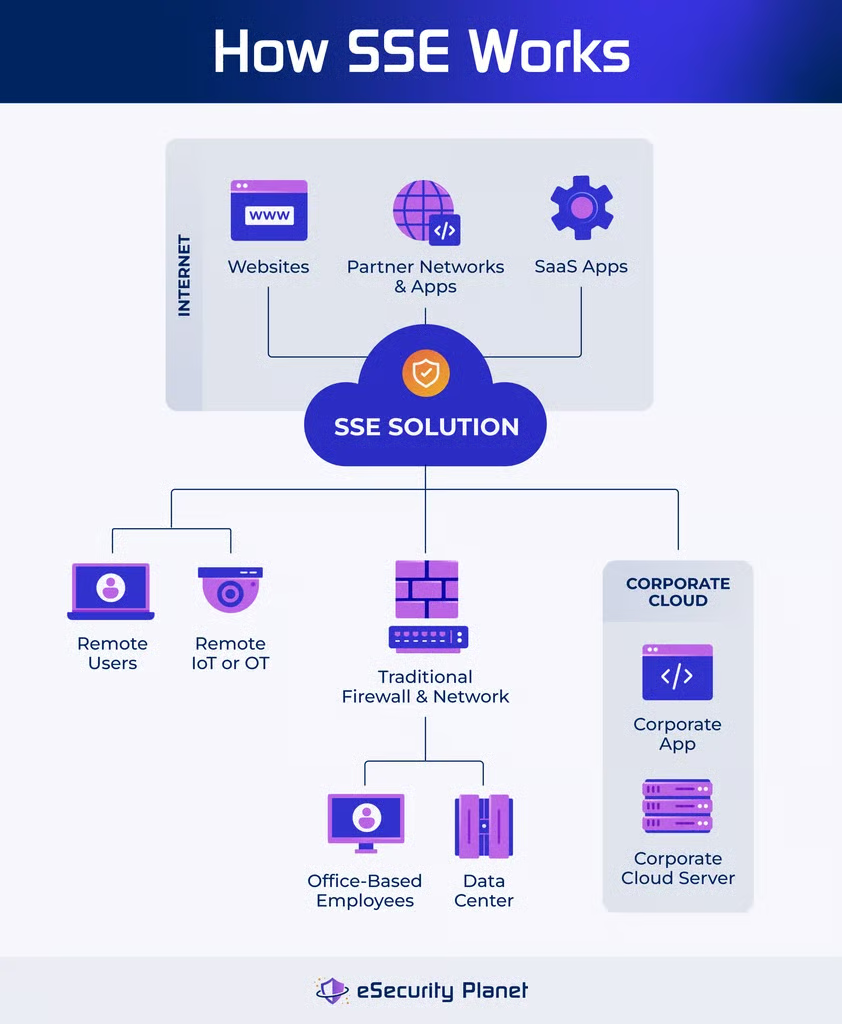
SSEはエッジで検査、アクセス制御、脅威対策を提供することで、パフォーマンスを犠牲にせず、安全なクラウド直接接続を実現します。
SSE、SASE、VPNの違いとは?
Security Service Edge(SSE)は、ZTNA、SWG、CASB、FWaaS、DLPを提供するクラウド提供型のセキュリティレイヤーであり、アプリケーション、SaaS、Webへのユーザーアクセスを保護します。ネットワーク転送ではなくセキュリティ制御に重点を置き、ハイブリッドワークやクラウドファースト環境向けに設計されています。
Secure Access Service Edge(SASE)には、SSEのすべての機能に加えて、SD-WANのネットワーク機能が含まれます。SSEがセキュリティスタックを担うのに対し、SASEはネットワークとセキュリティを単一のクラウドベースアーキテクチャに統合します。SSEは単独で導入することも、完全なSASEへの足がかりとして導入することもできます。
Virtual Private Networks(VPN)は、企業ネットワークへの安全なトンネルを作成する、従来型のリモートアクセスツールです。VPNはネットワークレベルの広範なアクセスを許可するため、パフォーマンスのボトルネックを引き起こすことが多く、ハイブリッド環境やSaaS中心の環境では十分に拡張できません。これに対しSSEは、データセンター経由でトラフィックを流すことなく、アプリケーションレベルのゼロトラストアクセス、クラウドネイティブなパフォーマンス、一貫した検査を提供します。
SSEの主要コンポーネントと機能
効果的なSSEプラットフォームは、アクセス制御、行動監視、データ保護、脅威対策を連携して行う、複数のクラウドネイティブなセキュリティサービスを統合します。
ゼロトラストネットワークアクセス(ZTNA)
ZTNAは、ネットワークレベルで広範なアクセスを許可するVPNに代わり、IDとコンテキストに基づく制御を採用します。ユーザーには、利用を認可された特定のアプリケーションへのアクセスだけが付与されます。これにより、ラテラルムーブメントのリスクを低減し、現代的な最小権限アクセスモデルをサポートします。
組織が必要とするZTNAソリューションは、Webベースのアプリケーションだけでなく、社内の非Webプロトコルにも対応するものへと変わりつつあります。この領域は、従来のリモートアクセスツールの多くが苦手としています。
クラウドアクセスセキュリティブローカー(CASB)
CASBは、SaaSの利用状況を可視化し、制御します。認証、データアクセス、データ共有、シャドーITに関するセキュリティポリシーを適用します。
セキュアWebゲートウェイ(SWG)
SWGはWebトラフィックをフィルタリングして検査し、許容利用ポリシーを適用するとともに、悪意のあるサイト、フィッシング攻撃、有害なダウンロードをブロックします。
Firewall-as-a-Service(FWaaS)
FWaaSはクラウドベースのトラフィック検査とフィルタリングを提供し、オンプレミスのファイアウォールを置き換えるか、機能を補完します。場所にかかわらず、すべてのユーザートラフィックに一貫した脅威対策を適用します。
データ損失防止(DLP)
DLPは機密データを特定し、許可されていない送信や持ち出しを防止します。クラウド導入やリモートワークによって攻撃対象領域が拡大しているため、DLPの統合はますます不可欠になっています。
組織がSSEに移行する理由
現在、組織はセキュリティ面と運用面で高まるプレッシャーに直面しています。いくつかのトレンドがSSEの導入を加速させています。
ITとセキュリティの複雑化
多くの組織は、自社の環境を複雑または非常に複雑だと説明しています。要因には次のようなものがあります。
- クラウドアプリケーションの急速な拡大
- 平均63種類のセキュリティツールから成る、断片化されたセキュリティスタック
- リモートアクセスや第三者アクセスの要件
- 最小権限アクセス ポリシーの導入
ユーザー体験への負担
リモートユーザーの一部は、現在のアクセス方法に不満を感じていると報告しています。主な理由は次のとおりです。
- 認証要求が繰り返される
- VPN接続が遅い、または不安定
- アプリケーションへのアクセスに必要な手順が多い
その結果、ユーザーは推奨されたVPNツールを回避するようになり、セキュリティリスクが高まっています。
運用の非効率性
分散したセキュリティアプライアンスや従来型VPNインフラの管理には、コストと複雑さが伴います。
組織が求めることが多いのは、次のようなものです。
- 単一のクラウドネイティブサービス
- ポリシー作成とレポートの統合
- ハードウェアの調達・保守の削減
リスクエクスポージャーの拡大
リモートワークとハイブリッドワークによって、攻撃対象領域は大幅に拡大しています。
- CiscoとESGの調査では、現在、サイバー攻撃の44%がリモート/ハイブリッド勤務のユーザーやデバイスを発端としていることが分かりました。
- 多くの組織は、こうしたユーザーを最もリスクの高いグループと考えています。
SSEを早期に導入した組織では、導入後にセキュリティインシデントが25%減少したと報告されています。
SSEの主なメリット
リモートユーザーのセキュリティ向上
SSEはすべてのトラフィックに一貫した検査とアクセス制御を適用し、ユーザーがVPNを回避したり、SaaSアプリに直接アクセスしたりすることで生じる隙間を塞ぎます。
ネットワークパフォーマンスの向上
データセンター経由でトラフィックをバックホールする必要をなくすことで、SSEはレイテンシを低減し、クラウドアプリケーションやWebアプリケーションの利用体験を向上させます。
ツールの乱立と複雑さの軽減
複数のセキュリティ機能を統合されたクラウドサービスに集約することで、管理を簡素化し、ポリシーの一貫性を高め、運用オーバーヘッドを削減します。
すべてのアセットを包括的にカバー
SSEは、ユーザーがアクセスする次の対象を保護します。
- SaaSアプリケーション
- 社内アプリケーション
- クラウドワークロード
- Webサイト
- OT/IoTデバイス
可視性と制御の向上
SSEは、ユーザーの行動、データの移動、アプリケーションへのアクセスを一元的に把握できるため、組織はリスクを早期に検知して対応できます。
SSEの一般的な課題
大きなメリットがある一方で、組織はSSEに関して次のような課題に直面する可能性があります。
- 統合のギャップ従来型ツールと最新のSSEプラットフォームの間に生じる
- アーキテクチャの不整合旧式のネットワークモデルにSSEを後付けしようとする際の
- ポリシー再設計の必要性ゼロトラストアクセスやクラウドファーストのワークフローに対応するための
- クラウドベースの検査に対する懸念規制の厳しい環境における
- ユーザー導入時の摩擦特にワークフローやアクセスパターンが変わる場合の
適切に計画すれば、こうした課題は管理可能ですが、部門横断的な連携が必要です。
SSEのユースケースと用途
VPNの混雑を解消
動画や大容量ファイルの転送など、高帯域幅を使用するワークロードをストリーミングする組織は、VPNのボトルネックを介さず、直接かつ安全にクラウドへアクセスできるメリットを得られます。
グローバルなOT環境を保護
分散配置されたセンサーやIoTデバイスは、脆弱なオンプレミスネットワークに依存せず、クラウド分析プラットフォームへ安全にデータを送信できます。
医療アクセスを改善
医療従事者は、マルウェア対策を組み込み、ログイン操作を簡素化した環境で、メール、画像システム、患者向けアプリケーションへ、より迅速かつ安全にアクセスできます。
高リスクファイルを安全に閲覧
リモートブラウザー分離により、人事チームはエンドポイントの侵害リスクを冒すことなく、履歴書や添付ファイルを安全に開くことができます。
分散チームのSaaSアクセスを保護
営業、カスタマーサクセス、サポートの各チームは、SalesforceやBoxなどのツールに安全にアクセスできます。データの窃取や許可されていないダウンロードを防ぐ制御も適用されます。
SSEの主要ベンダー
SSEソリューションを選定する際、組織はクラウドネイティブアーキテクチャと、ZTNA、SWG、CASB、FWaaSの強力な機能で知られる主要ベンダーを評価することがよくあります。
Cisco:SSEのリーダーであるCisco Secure Accessは、SWG、CASB、ZTNA、FWaaSに加え、DEM、RBI、非Webアプリケーション向けのVPN-as-a-Serviceなどの統合ツールと、高度な脅威インテリジェンスを組み合わせた、統合型のクラウドネイティブプラットフォームを提供します。
Fortinet:チャレンジャーの象限に位置する唯一のベンダーであるFortiSASEは、SD-WANも備えており、次世代ファイアウォールを基盤として強力なパケットフィルタリングを実現します。
Lookout:ビジョナリーの象限に位置するLookoutは、強力なデータ保護機能とSWGおよびCASBの統合機能を備えた、迅速に導入できるSSEを提供します。
Netskope:SSEのリーダーの象限に位置するNetskopeは、70以上の地域でプライベートクラウドネットワークを運用し、堅牢なZTNA機能とデータ保護機能を提供します。
Palo Alto Networks:Prisma Accessは、強力なZTNA機能とファイアウォール機能を、Palo Altoの広範なSASEプラットフォームを基盤とするクラウド提供型セキュリティと組み合わせることで、リーダーの地位を獲得しています。
Skyhigh Security:SSEのビジョナリーであるSkyhighは、リモートブラウザー分離や高度なDLP制御などの機能によるデータ保護を重視しています。
Zscaler:一貫してリーダーに位置付けられているZscalerは、クラウドファーストのアーキテクチャと組み込みのゼロトラスト機能により、幅広いアプリケーションや環境へのアクセスを保護します。
ベンダーの選定は通常、パフォーマンス要件、データ保護の成熟度、グローバルな展開状況、必要な統合機能によって決まります。
注目すべきSSEのトレンド
あらゆるアプリケーションタイプに対応するZTNAサポートの強化
最新のZTNAには、VPNを完全に置き換えるため、Webプロトコルと非Webプロトコルの両方への対応が求められます。
SASEによる統合
包括的なSASEアーキテクチャを構築するため、SSEとSD-WANを組み合わせる組織が増えています。
ユーザー体験への注目の高まり
組織は、アクセス時の負担、レイテンシ、ユーザー満足度などのUX指標に基づいて、SSEを評価するようになっています。
ハイブリッドワークが標準に
リモートワークやハイブリッドワークが大規模に普及する中、どこからでも安全にアクセスできることは、もはや選択肢ではありません。
AIを活用した検知とポリシー自動化
ベンダーはAIを統合し、異常を検知して誤検知を減らし、インシデント対応を効率化しています。
結論:現代のエンタープライズにSSEは不可欠
クラウドの導入が加速し、ハイブリッドワークが標準になる中、従来の境界型セキュリティでは、現代のエンタープライズの要求に対応しきれなくなっています。SSEは、セキュリティを向上させ、パフォーマンスを高め、運用を簡素化するとともに、エンドユーザーにシームレスな体験を提供する、統合型のクラウドネイティブフレームワークです。