













Le Security Service Edge (SSE) est un framework de sécurité fourni depuis le cloud, conçu pour sécuriser l’accès aux sites web, aux applications SaaS et aux applications privées de l’entreprise, quel que soit le lieu où se trouvent les utilisateurs ou les appareils.
À mesure que les organisations adoptent le travail hybride et les environnements cloud-first, le SSE fournit les contrôles unifiés et évolutifs nécessaires pour protéger les utilisateurs et les données au-delà du périmètre traditionnel de l’entreprise.
Cet article explique le fonctionnement du SSE, ses principales fonctionnalités, ses avantages et ses défis, ses cas d’usage ainsi que les grandes tendances qui façonnent son adoption.
- Fonctionnement du SSE
- SSE, SASE et VPN : quelles différences ?
- Principaux composants et fonctionnalités du SSE
- Pourquoi les organisations se tournent vers le SSE
- Principaux avantages du SSE
- Défis courants du SSE
- Cas d’usage et applications du SSE
- Principaux fournisseurs de SSE
- Tendances du SSE à surveiller
- En résumé : le SSE est essentiel pour l’entreprise moderne
Fonctionnement du SSE
Le SSE place une couche de contrôle de sécurité basée dans le cloud entre les utilisateurs et les applications ou sites web auxquels ils accèdent. Au lieu de faire transiter le trafic par des VPN ou des pare-feu sur site, le SSE évalue les demandes d’accès dans le cloud et applique des politiques de sécurité cohérentes, quels que soient le lieu, l’appareil ou le réseau.
Cette approche répond à la réalité actuelle :
Les modèles traditionnels centrés sur les VPN créent de la congestion, dégradent l’expérience utilisateur et poussent les utilisateurs à contourner complètement les outils de sécurité.
De nombreuses organisations gèrent désormais plus de 1,500 applications, couvrant les outils SaaS et ceux développés en interne.
Près de la moitié des employés travaillent à distance ou dans le cadre de fonctions hybrides.
Le trafic réseau se dirige de plus en plus directement vers les services cloud plutôt que de passer par les datacenters de l’entreprise.
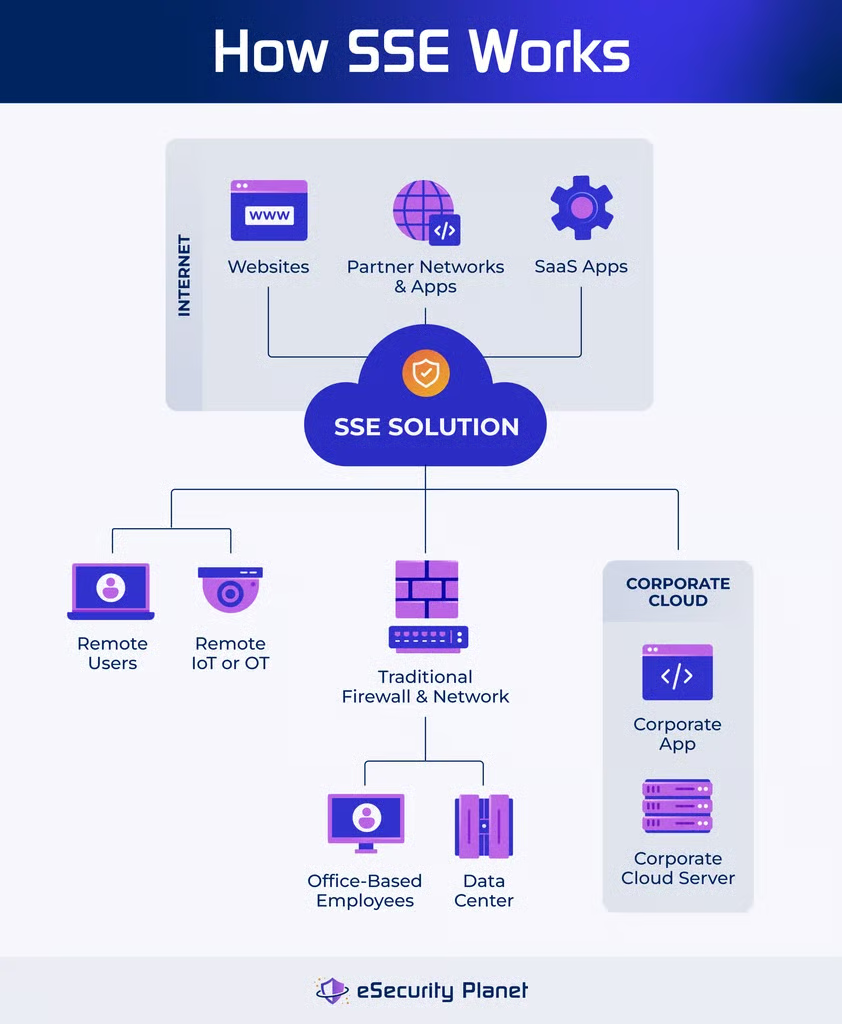
En assurant l’inspection, le contrôle des accès et la protection contre les menaces à la périphérie, le SSE permet une connectivité sécurisée et directe vers le cloud sans sacrifier les performances.
SSE, SASE et VPN : quelles différences ?
Security Service Edge (SSE) est une couche de sécurité fournie depuis le cloud qui assure le ZTNA, le SWG, le CASB, le FWaaS et le DLP afin de sécuriser l’accès des utilisateurs aux applications, au SaaS et au web. Il se concentre sur les contrôles de sécurité plutôt que sur le transport réseau et est conçu pour le travail hybride et les environnements cloud-first.
Secure Access Service Edge (SASE) inclut tout ce que propose le SSE, ainsi que les fonctionnalités réseau SD-WAN. Alors que le SSE prend en charge la pile de sécurité, le SASE réunit réseau et sécurité dans une architecture unique basée dans le cloud. Le SSE peut être adopté seul ou servir de première étape vers un SASE complet.
Virtual Private Networks (VPN) sont des outils d’accès à distance historiques qui créent un tunnel sécurisé vers le réseau de l’entreprise. Les VPN accordent un accès étendu au niveau du réseau, provoquent souvent des goulets d’étranglement en matière de performances et s’adaptent mal aux environnements hybrides ou fortement axés sur le SaaS. À l’inverse, le SSE fournit un accès zero trust au niveau des applications, des performances cloud natives et une inspection cohérente sans contraindre le trafic à passer par le datacenter.
Principaux composants et fonctionnalités du SSE
Une plateforme SSE efficace intègre plusieurs services de sécurité cloud natifs qui fonctionnent ensemble pour contrôler les accès, surveiller les comportements, protéger les données et se défendre contre les menaces.
Zero Trust Network Access (ZTNA)
Le ZTNA remplace l’accès VPN étendu au niveau du réseau par des contrôles fondés sur l’identité et le contexte. Les utilisateurs n’accèdent qu’aux applications spécifiques qu’ils sont autorisés à utiliser. Cela réduit le risque de déplacement latéral et prend en charge les modèles modernes d’accès selon le principe du moindre privilège.
Les organisations exigent de plus en plus des solutions ZTNA qui prennent en charge non seulement les applications web, mais aussi les protocoles internes non web — un domaine dans lequel de nombreux outils traditionnels d’accès à distance montrent leurs limites.
Cloud Access Security Broker (CASB)
Le CASB offre une visibilité et un contrôle sur l’utilisation du SaaS. Il applique des politiques de sécurité concernant l’authentification, l’accès aux données, le partage des données et le Shadow IT.
Secure Web Gateway (SWG)
Le SWG filtre et inspecte le trafic web afin d’appliquer les politiques d’utilisation acceptable et de bloquer les sites malveillants, les tentatives d’hameçonnage et les téléchargements dangereux.
Firewall-as-a-Service (FWaaS)
Le FWaaS assure l’inspection et le filtrage du trafic dans le cloud, en remplacement ou en complément des pare-feu sur site. Il applique une protection cohérente contre les menaces à l’ensemble du trafic utilisateur, quel que soit le lieu.
Data Loss Prevention (DLP)
Le DLP identifie les données sensibles et empêche leur transmission ou leur exfiltration non autorisée. Un DLP intégré devient de plus en plus essentiel compte tenu de l’élargissement de la surface d’attaque lié à l’adoption du cloud et au travail à distance.
Pourquoi les organisations se tournent vers le SSE
Les organisations font aujourd’hui face à des pressions croissantes en matière de sécurité et d’exploitation. Plusieurs tendances accélèrent l’adoption du SSE.
Une complexité croissante de l’IT et de la sécurité
De nombreuses organisations décrivent leur environnement comme complexe, voire extrêmement complexe. Parmi les facteurs qui y contribuent figurent :
- L’expansion rapide des applications cloud
- Une pile de sécurité fragmentée comptant en moyenne 63 outils de sécurité différents
- Les besoins d’accès à distance et d’accès par des tiers
- La mise en œuvre de politiques d’accès selon le principe du moindre privilège
Une expérience utilisateur mise à rude épreuve
Une partie des utilisateurs distants se déclarent insatisfaits des méthodes d’accès actuelles, souvent pour les raisons suivantes :
- Des demandes d’authentification répétées
- Des connexions VPN lentes ou peu fiables
- Les nombreuses étapes nécessaires pour accéder aux applications
En conséquence, les utilisateurs ont contourné les outils VPN recommandés, ce qui accroît les risques de sécurité.
Des inefficacités opérationnelles
La gestion d’équipements de sécurité distribués et d’infrastructures VPN historiques est coûteuse et complexe.
Les organisations privilégient souvent :
- Un service unique cloud natif
- La création et la génération de rapports de politiques unifiées
- La réduction des achats et de la maintenance du matériel
Une exposition croissante aux risques
Le travail à distance et hybride a considérablement élargi la surface d’attaque :
- Cisco et ESG ont constaté que 44 % des cyberattaques proviennent désormais d’utilisateurs et d’appareils distants ou hybrides.
- De nombreuses organisations considèrent ces utilisateurs comme leur groupe présentant le plus grand risque.
Les premiers utilisateurs du SSE ont signalé une réduction de 25 % des incidents de sécurité après sa mise en œuvre.
Principaux avantages du SSE
Une sécurité renforcée pour les utilisateurs distants
Le SSE applique une inspection et un contrôle des accès cohérents à l’ensemble du trafic, comblant les failles créées lorsque les utilisateurs contournent les VPN ou accèdent directement aux applications SaaS.
Des performances réseau améliorées
En éliminant la nécessité de faire transiter le trafic par un datacenter, le SSE réduit la latence et améliore l’expérience offerte par les applications cloud et web.
Une réduction de la prolifération des outils et de la complexité
La convergence de plusieurs fonctions de sécurité au sein d’un service cloud unifié simplifie la gestion, renforce la cohérence des politiques et réduit les coûts opérationnels.
Une couverture complète de tous les actifs
Le SSE protège les utilisateurs qui accèdent aux éléments suivants :
- Applications SaaS
- Applications internes
- Charges de travail cloud
- Sites web
- Appareils IoT OT/
Une meilleure visibilité et un meilleur contrôle
Le SSE fournit une visibilité centralisée sur le comportement des utilisateurs, les mouvements de données et les accès aux applications, aidant les organisations à détecter les risques et à y répondre plus rapidement.
Défis courants du SSE
Même si ses avantages sont importants, le SSE peut présenter certains défis pour les organisations, notamment :
- Des lacunes d’intégration entre les outils historiques et les plateformes SSE modernes
- Un désalignement architectural lors de l’intégration du SSE à des modèles réseau obsolètes
- La nécessité de repenser les politiques pour les accès zero trust et les workflows cloud-first
- Des préoccupations concernant l’inspection basée dans le cloud dans les environnements fortement réglementés
- Des difficultés d’adoption par les utilisateurs, notamment lorsque les workflows ou les modes d’accès évoluent
Avec une planification adéquate, ces défis peuvent être maîtrisés, mais ils nécessitent une coordination entre les différentes fonctions de l’organisation.
Cas d’usage et applications du SSE
Éliminer la congestion des VPN
Les organisations qui diffusent des charges de travail nécessitant une large bande passante — comme des vidéos ou des transferts de fichiers volumineux — bénéficient d’un accès direct et sécurisé au cloud, sans les goulots d’étranglement des VPN.
Sécuriser les environnements OT mondiaux
Les capteurs distribués et les appareils IoT peuvent transmettre de manière sécurisée leurs données aux plateformes d’analyse cloud, sans dépendre de réseaux sur site fragiles.
Améliorer l’accès aux soins
Les professionnels de santé bénéficient d’un accès plus rapide et plus sûr aux e-mails, aux systèmes d’imagerie et aux applications destinées aux patients, avec une protection antimalware intégrée et des processus de connexion simplifiés.
Consulter des fichiers à haut risque en toute sécurité
L’isolation du navigateur à distance permet aux équipes RH d’ouvrir des CV et des pièces jointes en toute sécurité, sans risquer de compromettre les terminaux.
Protéger l’accès aux applications SaaS pour les équipes distribuées
Les équipes commerciales, de relation client et d’assistance peuvent accéder en toute sécurité à des outils comme Salesforce et Box, grâce à des contrôles qui empêchent le vol de données ou les téléchargements non autorisés.
Principaux fournisseurs de SSE
Lorsqu’elles choisissent une solution SSE, les organisations évaluent souvent les principaux fournisseurs reconnus pour leurs architectures cloud natives et leurs solides fonctionnalités ZTNA, SWG, CASB et FWaaS.
Cisco: Leader du SSE, Cisco Secure Access fournit une plateforme cloud native unifiée qui associe SWG, CASB, ZTNA et FWaaS à des fonctionnalités avancées de renseignement sur les menaces et à des outils intégrés comme DEM, RBI et VPN-as-a-Service pour les applications non web.
Fortinet: Seul fournisseur du quadrant des challengers, FortiSASE intègre également le SD-WAN et s’appuie sur les pare-feu de nouvelle génération de l’entreprise pour assurer un filtrage robuste des paquets.
Lookout: Positionné dans le quadrant des visionnaires, Lookout fournit un SSE rapide à déployer, doté de solides fonctionnalités de protection des données ainsi que de capacités SWG et CASB intégrées.
Netskope: Leader du quadrant SSE, Netskope exploite un réseau cloud privé présent dans plus de 70 régions et offre de robustes fonctionnalités ZTNA et de protection des données.
Palo Alto Networks: Prisma Access occupe une position de leader en associant de solides fonctionnalités ZTNA et de pare-feu à une sécurité fournie depuis le cloud, basée sur la plateforme SASE plus large de Palo Alto.
Skyhigh Security: Visionnaire du quadrant SSE, Skyhigh met l’accent sur la protection des données grâce à des fonctionnalités comme l’isolation du navigateur à distance et des contrôles DLP avancés.
Zscaler: Régulièrement classé parmi les leaders, Zscaler sécurise l’accès à un large éventail d’applications et d’environnements grâce à son architecture cloud-first et à ses fonctionnalités zero trust intégrées.
Le choix d’un fournisseur dépend généralement des besoins en matière de performances, du niveau de maturité de la protection des données, de la présence mondiale et des intégrations requises.
Tendances du SSE à surveiller
Une prise en charge renforcée de la ZTNA pour tous les types d’applications
La ZTNA moderne doit prendre en charge les protocoles web et non web pour remplacer complètement les VPN.
La consolidation grâce au SASE
De plus en plus d’organisations associent le SSE au SD-WAN afin de bâtir des architectures SASE globales.
Une attention croissante portée à l’expérience utilisateur
Les organisations évaluent de plus en plus le SSE à partir de métriques d’expérience utilisateur telles que les difficultés d’accès, la latence et la satisfaction des utilisateurs.
Le travail hybride comme nouvelle norme
Avec le travail à distance et hybride déployé à grande échelle, un accès sécurisé depuis n’importe où n’est plus facultatif.
Détection et automatisation des politiques fondées sur l’IA
Les fournisseurs intègrent IA pour détecter les anomalies, réduire les faux positifs et rationaliser la réponse aux incidents.
En résumé : le SSE est essentiel pour l’entreprise moderne
À mesure que l’adoption du cloud s’accélère et que le travail hybride devient la norme, la sécurité traditionnelle fondée sur le périmètre ne peut plus répondre aux exigences des entreprises modernes. Le SSE propose un cadre cloud natif unifié qui renforce la sécurité, améliore les performances, simplifie les opérations et offre une expérience fluide aux utilisateurs finaux.