













要点
- VLANを使うとネットワークを論理的に分割でき、トラフィックを別々のブロードキャストドメインに隔離することで、セキュリティとパフォーマンスを向上させられます。(セクションへ移動)
- メリットには、ネットワークパフォーマンスの向上、遅延の削減、セキュリティの強化、デバイス管理の簡素化などがあり、効率的なネットワーク運用に不可欠です。(セクションへ移動)
- 種類には、ポートベース、プロトコルベース、MACベースのVLANがあり、デバイス機能の管理やプロトコルに基づくトラフィックの隔離など、それぞれ特定の目的に使われます。(セクションへ移動)
VLAN(Virtual Local Area Network)とは、物理的な場所に関係なく、同じネットワークに接続されたデバイスを論理的にまとめる仕組みです。VLANは現代のネットワークに欠かせない要素であり、ネットワークトラフィックの分割と管理を可能にします。
VLANを使うと、1台のスイッチ内を論理的に分割できるため、物理的なスイッチ分割ができない場合でも、複数の仮想ローカルエリアネットワークを構築できます。この分割により、大規模なネットワークをより小さく管理しやすいブロードキャストドメインに分けることができ、ネットワークセキュリティ、効率性、柔軟性が向上します。本ガイドでは、VLANの仕組み、導入すべき場面、メリットとデメリット、VLANの種類について詳しく説明します。
VLANの仕組み
VLANには固有の番号が割り当てられ、ネットワーク管理者はこの番号を使ってネットワークトラフィックを整理・分離できます。VLAN番号は、特定のパケットに付与されるラベルまたはタグで、そのパケットがどのVLANに属するかを判別するために使われます。VLAN番号の有効範囲は通常1~4094で、ネットワーク構成内に多数のVLANを構築できる十分な柔軟性を備えています。
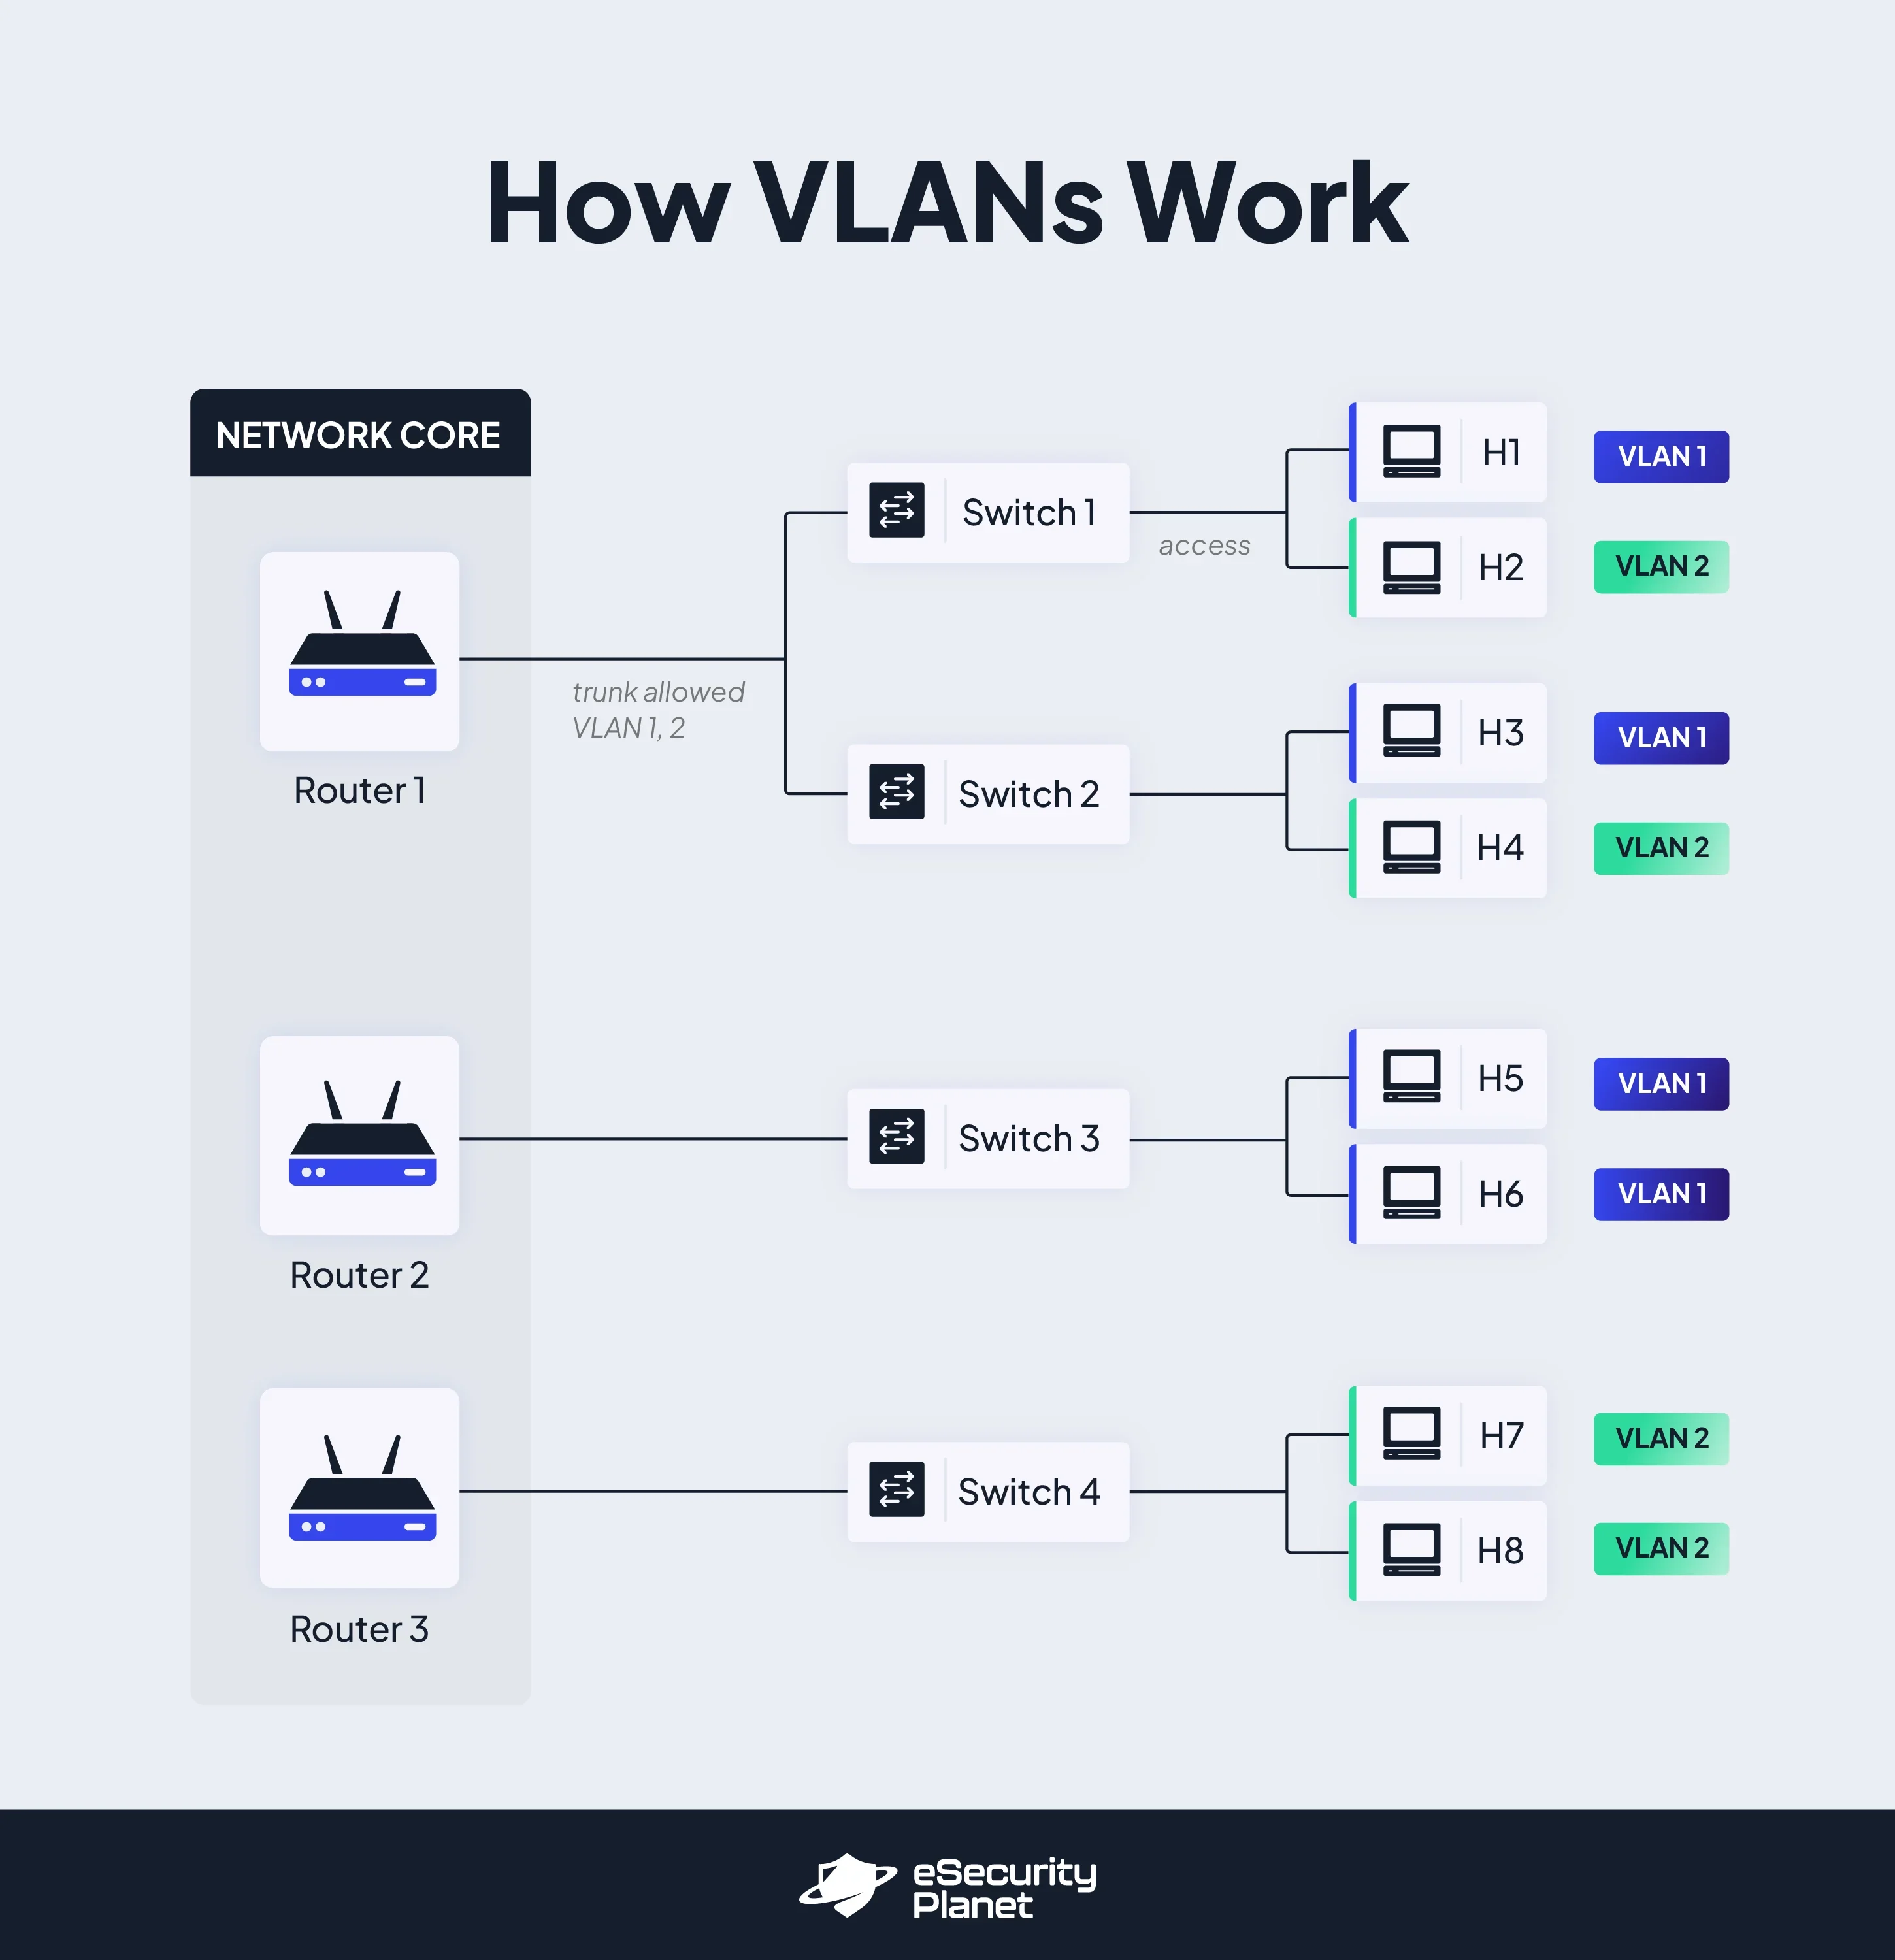
VLAN番号はスイッチポートに割り当てられ、ネットワークデバイスとVLANの所属関係を結び付けます。スイッチは、同じVLANに属するポート間でデータを送信します。ネットワーク管理者は、特定のポートにVLANの所属を設定することで、ネットワーク内のトラフィックの流れを制御できます。VLANスイッチの各ポートに適切なVLAN番号を割り当てると、ポートがどのVLANに属するかを識別できます。スイッチは、Ethernetフレームに小さなヘッダーを追加するVLANタグ付けを使って、そのフレームが属するVLANを識別します。このタグ付けにより、トラフィックはVLAN内で正しく転送され、他のVLANに漏洩しません。
ほぼすべてのネットワークには複数のスイッチが含まれるため、VLANを使うとスイッチ間でトラフィックを転送できます。スイッチポートにVLAN番号を割り当てると、スイッチは同じVLANに属するデバイス宛てのデータを正しく転送します。同じスイッチ上の2つ以上のポートに同じVLAN番号を割り当てると、スイッチはそれらのポート間の通信を許可しつつ、他のポートからのトラフィックを隔離します。この分割により、ネットワークのセキュリティ、パフォーマンス、管理性が向上します。
多くのネットワークは1台のスイッチより大規模であるため、複数のスイッチ上にあるVLAN間の通信を可能にする必要があります。簡単な方法は、各スイッチの特定のポートを共通のVLANに所属させ、指定したポート同士を物理的に(通常はケーブルで)接続することです。スイッチはこれらのポートを接続してVLAN間のトラフィックを通過させ、異なるVLANに属するデバイス間の通信を可能にします。
関連記事:マイクロセグメンテーションの実装方法
VLANを使うべき場面
VLANには、ネットワーク管理、パフォーマンス向上、セキュリティに関するさまざまなメリットがあります。機能に基づくデバイスの論理的な分離、隔離されたゲストネットワークの構築、重要なトラフィックの優先順位付け、大規模ネットワークの最適化など、エンタープライズ環境に必要な柔軟性と制御を提供します。VLANは、特に次のような場面で役立ちます。
- トラフィックが多い環境や、200台を超えるデバイスがあるネットワーク:VLANによって多数のデバイスを効率的に制御・整理できるため、トラフィックの流れが改善され、管理も容易になります。
- トラフィックの多いLANでネットワークパフォーマンスを最適化する:トラフィックを複数のVLANに分割することで輻輳を抑え、データ転送を円滑にし、遅延を低減できます。これによりネットワークリソースをより効果的に活用でき、ネットワーク全体の効率が向上します。
- 1台のスイッチから複数のスイッチを作成する:ネットワーク管理者はポートを複数のVLANに分割することで独立したブロードキャストドメインを作成し、1台のスイッチを複数の論理スイッチに分けられます。この分離により、ネットワークのパフォーマンス、セキュリティ、管理性が向上します。
- セキュリティ対策を追加し、過剰なブロードキャストトラフィックを制御する:グループを別々のVLANに分離するとセキュリティが向上し、過剰なブロードキャストトラフィックによるパフォーマンス上の問題も軽減できます。
- 音声・ビデオトラフィックを優先する:リアルタイム通信アプリケーションでは、この分割によってサービス品質(QoS)を確保できます。この種のトラフィックを優先することで、VLANは遅延とパケット損失を抑え、ユーザー体験を向上させるとともに、円滑な通信を実現します。
- 隔離されたゲストネットワークを構築する:VLANはゲストデバイスを内部ネットワークから隔離し、不正アクセスやそれに伴うセキュリティ問題を防ぎます。この隔離により、訪問者が必要なリソースにアクセスできる一方で、内部ネットワークの完全性とセキュリティを守れます。
- 論理的にデバイスを分離する:VLANを使うと、デバイスを物理的な場所ではなく、用途、部門、セキュリティ要件に基づいて論理的に分離できます。似た業務やセキュリティ要件を持つデバイスをVLANにまとめることで、ネットワーク管理者はパフォーマンスとセキュリティを向上させられます。この分割によりブロードキャストトラフィックが減少し、潜在的なセキュリティ侵害から保護するとともに、対象を絞った管理と制御が可能になります。
- ネットワーク管理を簡素化する:VLANは、仮想化環境やクラウドコンピューティング環境で、物理サーバーをまたぐ仮想ネットワークの構築に不可欠です。この柔軟性によってネットワーク管理が簡素化され、スケーラビリティが向上し、リソースをより効率的に利用できます。こうした環境のVLANは仮想マシン間の円滑な接続を実現し、企業がインフラをより効率的に管理するのに役立ちます。
あるマネージドサービスプロバイダーがVLANを使ってランサムウェアからバックアップを保護した方法をご覧ください:ランサムウェア耐性のあるアーキテクチャの構築
VLANの8つのメリット
VLANを使うと、企業はネットワークの効率、拡張性、セキュリティを高めながら、ネットワーク管理を簡素化し、全体的なパフォーマンスを向上させられます。VLANを利用する主なメリットを紹介します。
- ネットワークを論理的に分割する:VLANを使うと、ネットワークを論理的に分割し、地理的に分散した拠点を管理できます。拠点や部門ごとに個別のVLANを構築すれば、管理者はネットワークリソースを効率的に管理し、固有のセキュリティ対策を適用し、拠点間の円滑な通信を確保できます。
- ネットワークセキュリティを向上させる:デバイスを論理的にグループ化し、ネットワークトラフィックを分離することで、VLANはネットワークセキュリティの層を追加します。部門、プロジェクトチーム、役割などに応じて異なるVLANを定義すれば、ネットワーク管理者はアクセスを制御し、機密情報を分離して保管できます。VLANは、権限のないユーザーを制限区域から締め出し、重要なデータを保護する強固なセキュリティ基盤を提供します。これはゼロトラストの考え方にも似ています。
- 運用効率を高める:VLANを使うと、ネットワーク機器を物理的に変更するのではなく、ソフトウェアによってユーザーのIPサブネットを変更できるため、運用上のメリットが得られます。この柔軟性により、ネットワーク保守が簡素化され、ダウンタイムが短縮され、ネットワークインフラ全体の俊敏性が向上します。
- パフォーマンスを高め、遅延を減らす:VLANは遅延を低減し、総データ転送速度を高めることで、ネットワークパフォーマンスを向上させます。機能上の要件に応じてネットワークを分割し、各VLAN内のトラフィックの流れに優先順位を付けることで、ネットワークリソースを効率的に利用し、データ転送を高速化して、ユーザー体験を改善します。
- コストと必要なハードウェアを削減する:既存のネットワークインフラを最大限に活用することで、VLANは追加の物理ハードウェアや配線を不要にします。ハードウェアの削減によってコストを抑えられるだけでなく、ネットワークの管理と保守も簡素化されます。
- デバイス管理を簡素化する:VLANを使うと、物理的な場所ではなく機能や用途に基づいてデバイスを整理できるため、デバイス管理が容易かつ効率的になります。この論理的なグループ化により、デバイスの設定、監視、トラブルシューティングが簡素化されます。
- ブロードキャストの問題を解消し、ブロードキャストドメインを減らす:ネットワークを複数のVLANに分割すると、ブロードキャストトラフィックが各VLAN内に限定され、ネットワーク全体の輻輳を防げます。この分離によりブロードキャストストームが減少し、ネットワークの効率と全体的なパフォーマンスも向上します。
- ネットワークトポロジーを合理化する:一般的なネットワーク構成では、複数のスイッチ、ルーター、接続を含む複雑な構成が必要になる場合があります。VLANを導入するとネットワークトポロジーを簡素化でき、必要なデバイス数も減らせます。VLANはネットワークデバイスを概念的に整理し、物理接続の複雑さを軽減するとともに、ネットワークの拡張性を高めます。
VLANの7つのデメリット
VLANはネットワーク管理とセキュリティに大きなメリットをもたらしますが、潜在的なデメリットを理解することも重要です。こうした短所を把握しておけば、ネットワーク管理者は問題に先回りして対処し、組織固有の要件を満たすVLANを確実に導入できます。
- ネットワークの複雑化。VLAN導入に伴うネットワークの複雑化は、主な問題の一つです。大規模ネットワークでのVLAN管理は、綿密な設計と設定、継続的な監視を必要とする難しい作業になる可能性があります。適切な知識とドキュメントがなければ、設定ミスによってネットワークが不安定になったり、停止したりするおそれがあります。
- サイバーセキュリティのリスク。侵入されたパケットがVLANの境界を突破すると、ネットワークの完全性とセキュリティが脅かされる可能性があります。また、VLAN内の1台のマシンから発生した脅威が、論理ネットワーク全体にウイルスやマルウェアを拡散させる可能性もあるため、強固なセキュリティ対策が必要です。追加の分割とゼロトラスト制御によって被害を抑えられる可能性があります。
- 相互運用性の問題。異なるネットワーク機器、特に異なるベンダーの製品では、VLAN技術との互換性にばらつきがある場合があり、円滑な統合と一貫した動作が難しくなります。このような環境でVLANを構築する前に、互換性を確認し、十分なテストを実施することが重要です。
- VLAN間のトラフィック転送が限定される。各VLANは独自の論理ネットワークとして動作し、デフォルトではVLAN間でネットワークトラフィックを転送できません。この隔離にはセキュリティ上のメリットがある一方、VLAN間の通信で問題が生じる可能性があります。VLAN間のトラフィックルーティングを可能にするには、追加設定とLayer 3デバイスの利用が必要で、ネットワークのアーキテクチャと運用が複雑になります。
- ブロードキャストストームのリスク。VLANの設定が不適切だと、過剰なブロードキャストトラフィックによってネットワークインフラが圧倒されるブロードキャストストームが発生する可能性があります。このような混乱を招く事態を避けるには、VLANの設計と設定を慎重に検討する必要があります。
- Layer 3デバイスへの依存。Layer 3デバイスに問題が発生したり過負荷になったりすると、VLAN接続に大きな影響が及ぶ可能性があります。ルーターやLayer 3スイッチなどのLayer 3機器は、VLAN間接続で広く使われています。これらのデバイスはVLAN間のトラフィックをルーティングする役割を担うため、可用性と適切な設定がVLANの動作に不可欠です。
- 意図しないパケット漏洩。まれに、パケットが誤って別のVLANに漏洩することがあります。この漏洩は、設定ミス、不十分なアクセス制御、またはネットワーク分割の不足によって発生する可能性があります。パケットの漏洩はVLANのセキュリティと隔離を損ない、重要なデータを権限のないユーザーにさらします。
こちらもご覧ください:マイクロセグメンテーションソフトウェアのトップ製品
VLANの3つの代表的な種類
ネットワークで一般的に使われるVLANには、いくつかの種類があります。
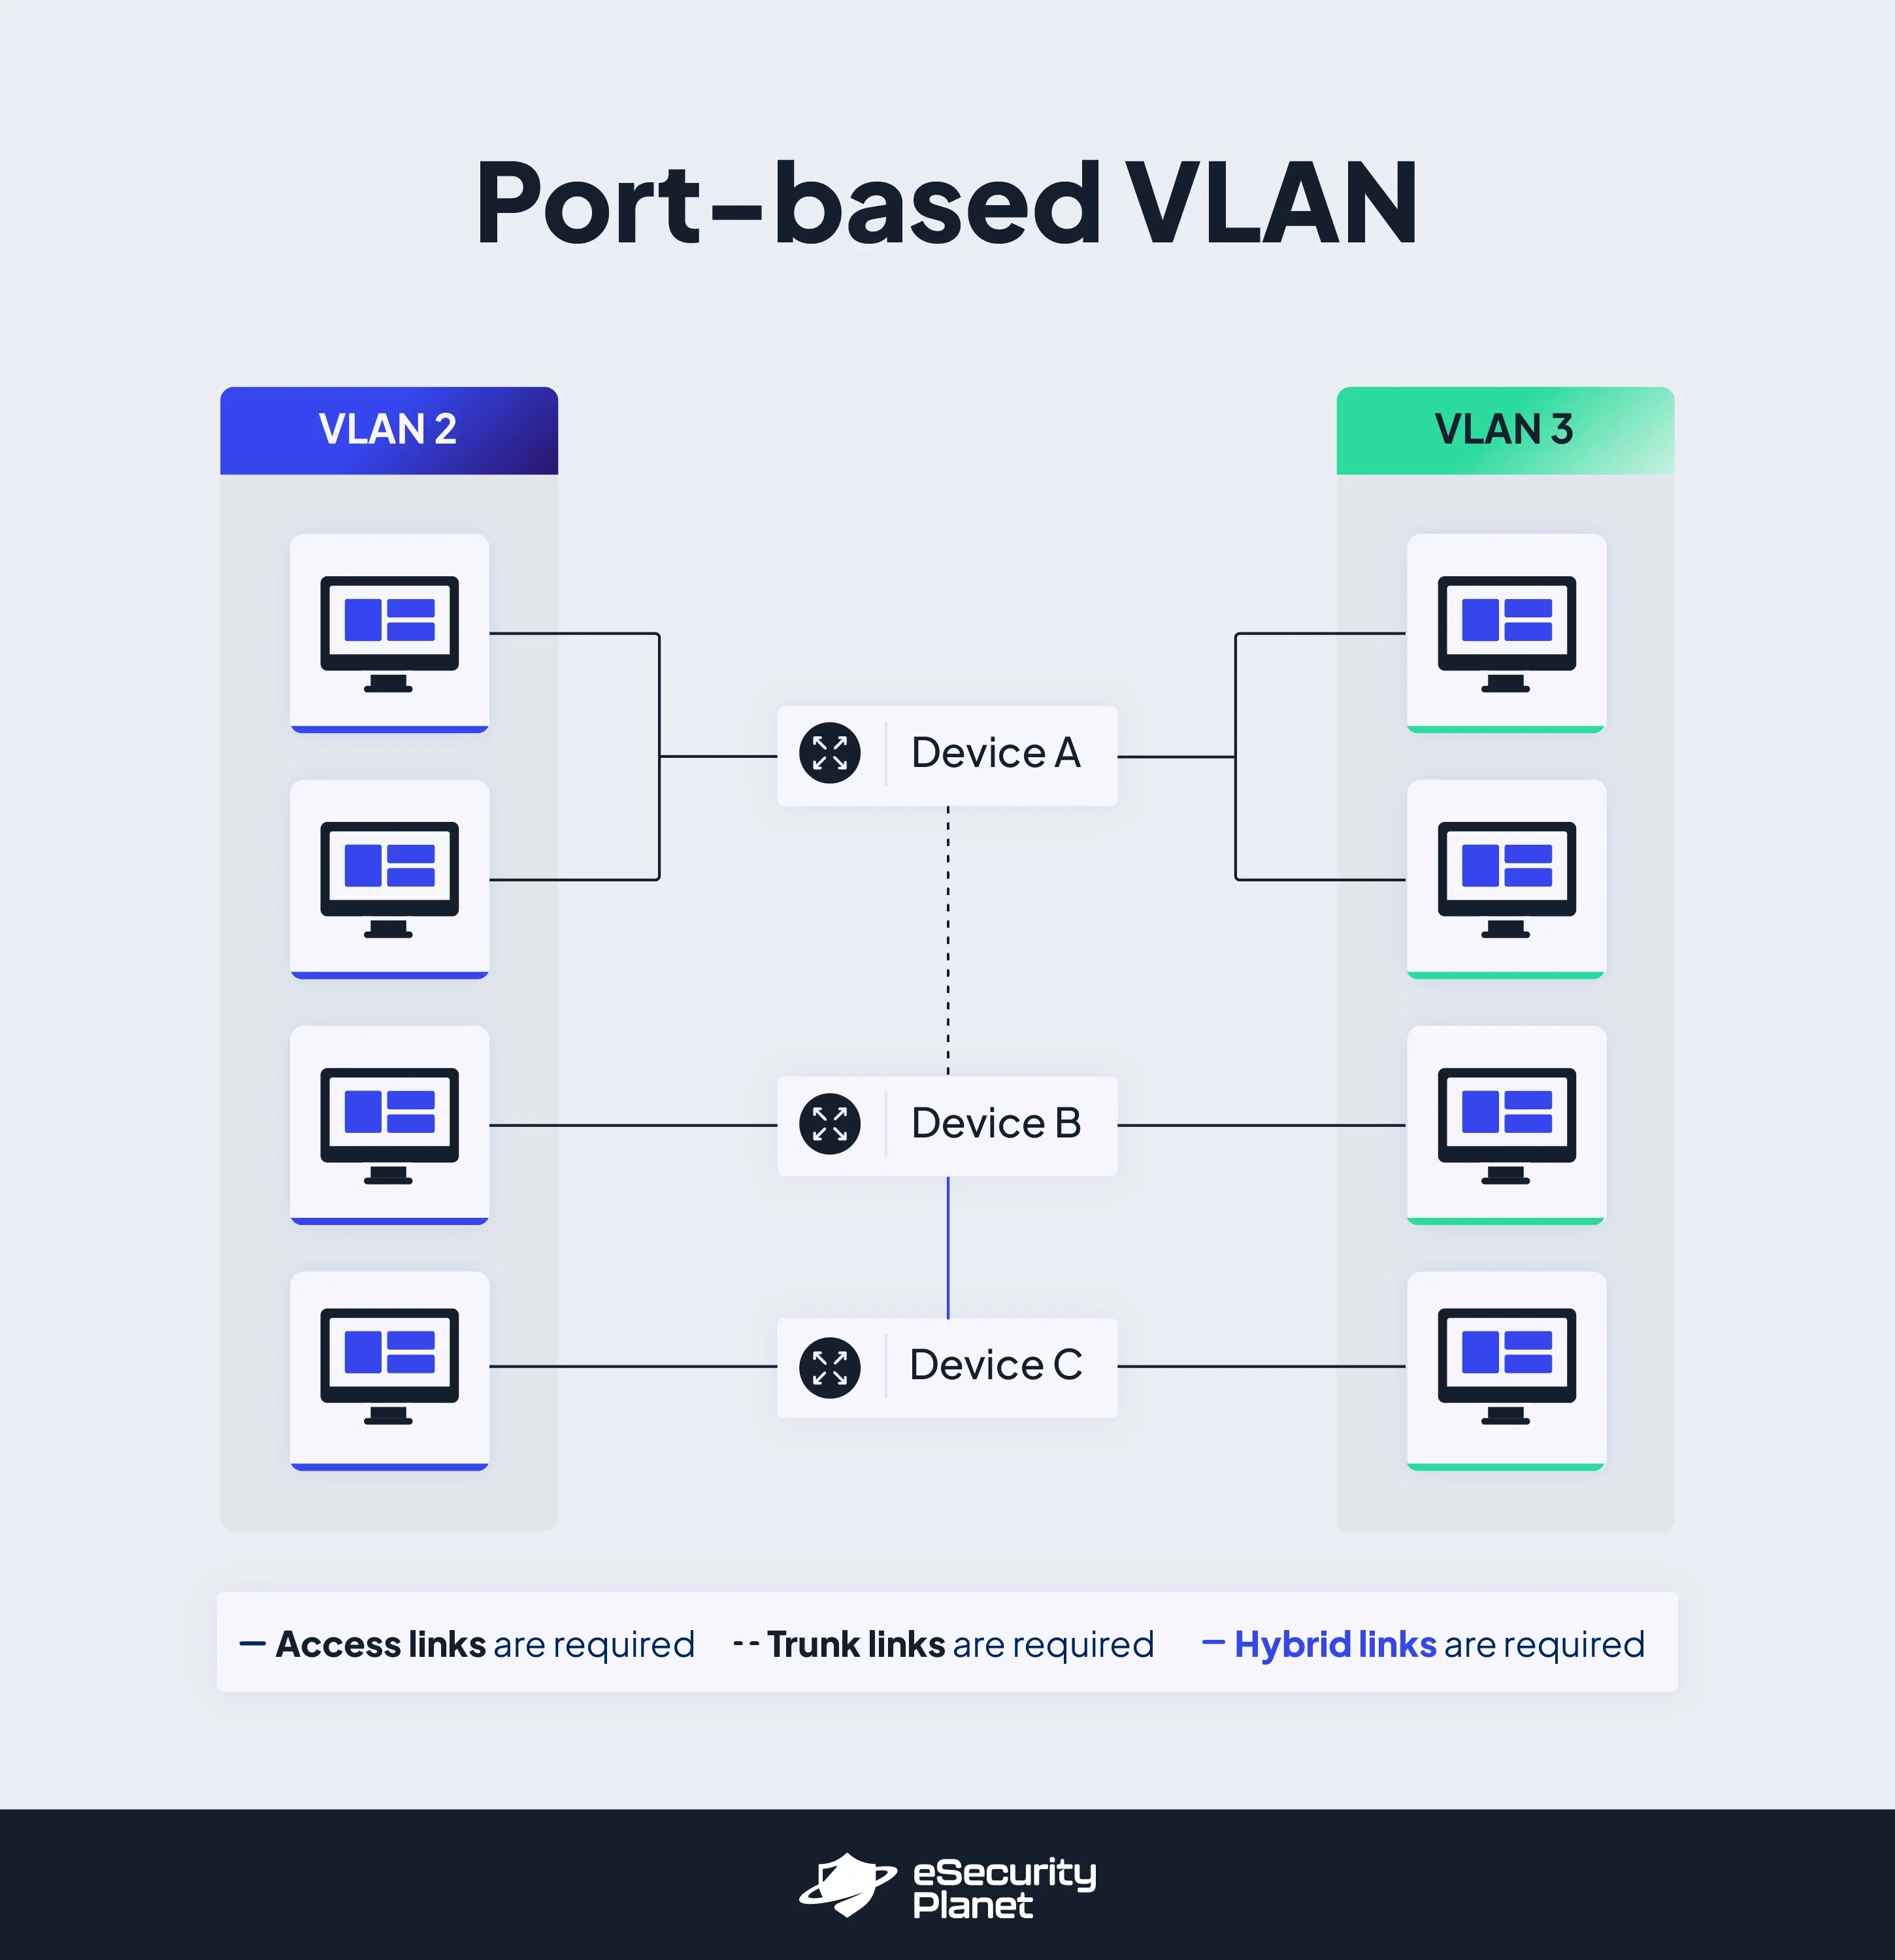
- ポートベースVLAN:このタイプの仮想LANでは、スイッチポートを手動でVLANメンバーに割り当てられます。特定のVLANをスイッチポートに割り当てると、そのポートに接続したデバイスは対応するVLANの一部になります。他のすべてのポートにも同じVLAN番号が設定されているため、そのポートに接続したデバイスは同じブロードキャストドメインに属します。この方式の難しさは、各VLANにどのポートを割り当てるかを判断することです。VLANの所属は、スイッチの物理ポートを見るだけでは判別できず、設定情報を確認する必要があります。
- データVLAN:ユーザーVLANとも呼ばれるこのタイプは、ユーザーが生成するデータ専用です。データVLANは、デバイスの機能、部門、セキュリティ要件に基づいてネットワークトラフィックを分離・整理するために設計されています。データ仮想LANは組織構造に基づいて分類されます。すべての設定項目を考慮しながら、ユーザーをどのように分類するのが適切かを十分に検討することが強く推奨されます。グループは部門単位または業務単位に分けられます。似た業務やセキュリティ要件を持つデバイスをデータVLANにまとめることで、管理者はブロードキャストトラフィックを減らし、セキュリティ上の脆弱性を隔離し、ネットワークの監視と制御を容易にして、ネットワークの効率とセキュリティを高められます。
- デフォルトVLAN:通常、デフォルトVLANは、特定のVLAN用に明示的に定義されていないスイッチポートに割り当てられます。VLAN指定を持たないデバイス向けの予備的な選択肢として機能します。デフォルトVLANを選択すれば、明示的なVLAN割り当てを持たないデバイスも動作を続け、ネットワーク内で通信できることを保証できます。
- ネイティブVLAN:アクセスポート(タグなしポートとも呼ばれる)は、1つのVLANのトラフィックを運ぶスイッチポートです。一方、トランクポート(タグ付きポートとも呼ばれる)は、複数のVirtual LANのデータを運びます。ネイティブVLANは、スイッチ間を接続するトランク回線に関連付けられます。トランクリンク上ではこれらのVLANにタグが付かないため、リンクを通過するフレームにはVLANタグが含まれません。VLANタグのないトラフィックがポートに到着すると、ネイティブVLANに割り当てられます。ただし、接続の問題や潜在的なセキュリティリスクを避けるため、トランク接続の両端でネイティブVLANを一貫して設定することが重要です。
- 管理VLAN:管理VLANは、ネットワークの管理・運用業務専用のVLANです。このタイプは、監視、システムログ、SNMPなど、特に機密性の高い管理作業に推奨されます。セキュリティ上のメリットだけでなく、トラフィックが多い状況でもこうした管理業務のための容量を確保できます。管理トラフィックを専用VLANに隔離することで、管理者はネットワークデバイスへの安全なアクセスを確保し、ネットワークの監視とトラブルシューティングを容易にし、重要なネットワークインフラを不正アクセスや干渉から保護できます。
- 音声VLAN:音声VLANは、Voice over IP(VoIP)通話など、ネットワーク上の音声トラフィックに優先順位を付けて処理するために設計されています。音声デバイスを専用VLANに割り当てることで、ネットワーク管理者はリアルタイム通信のサービス品質(QoS)を確保し、音声通話中のユーザー体験に影響する遅延やパケット損失の問題を最小限に抑えられます。
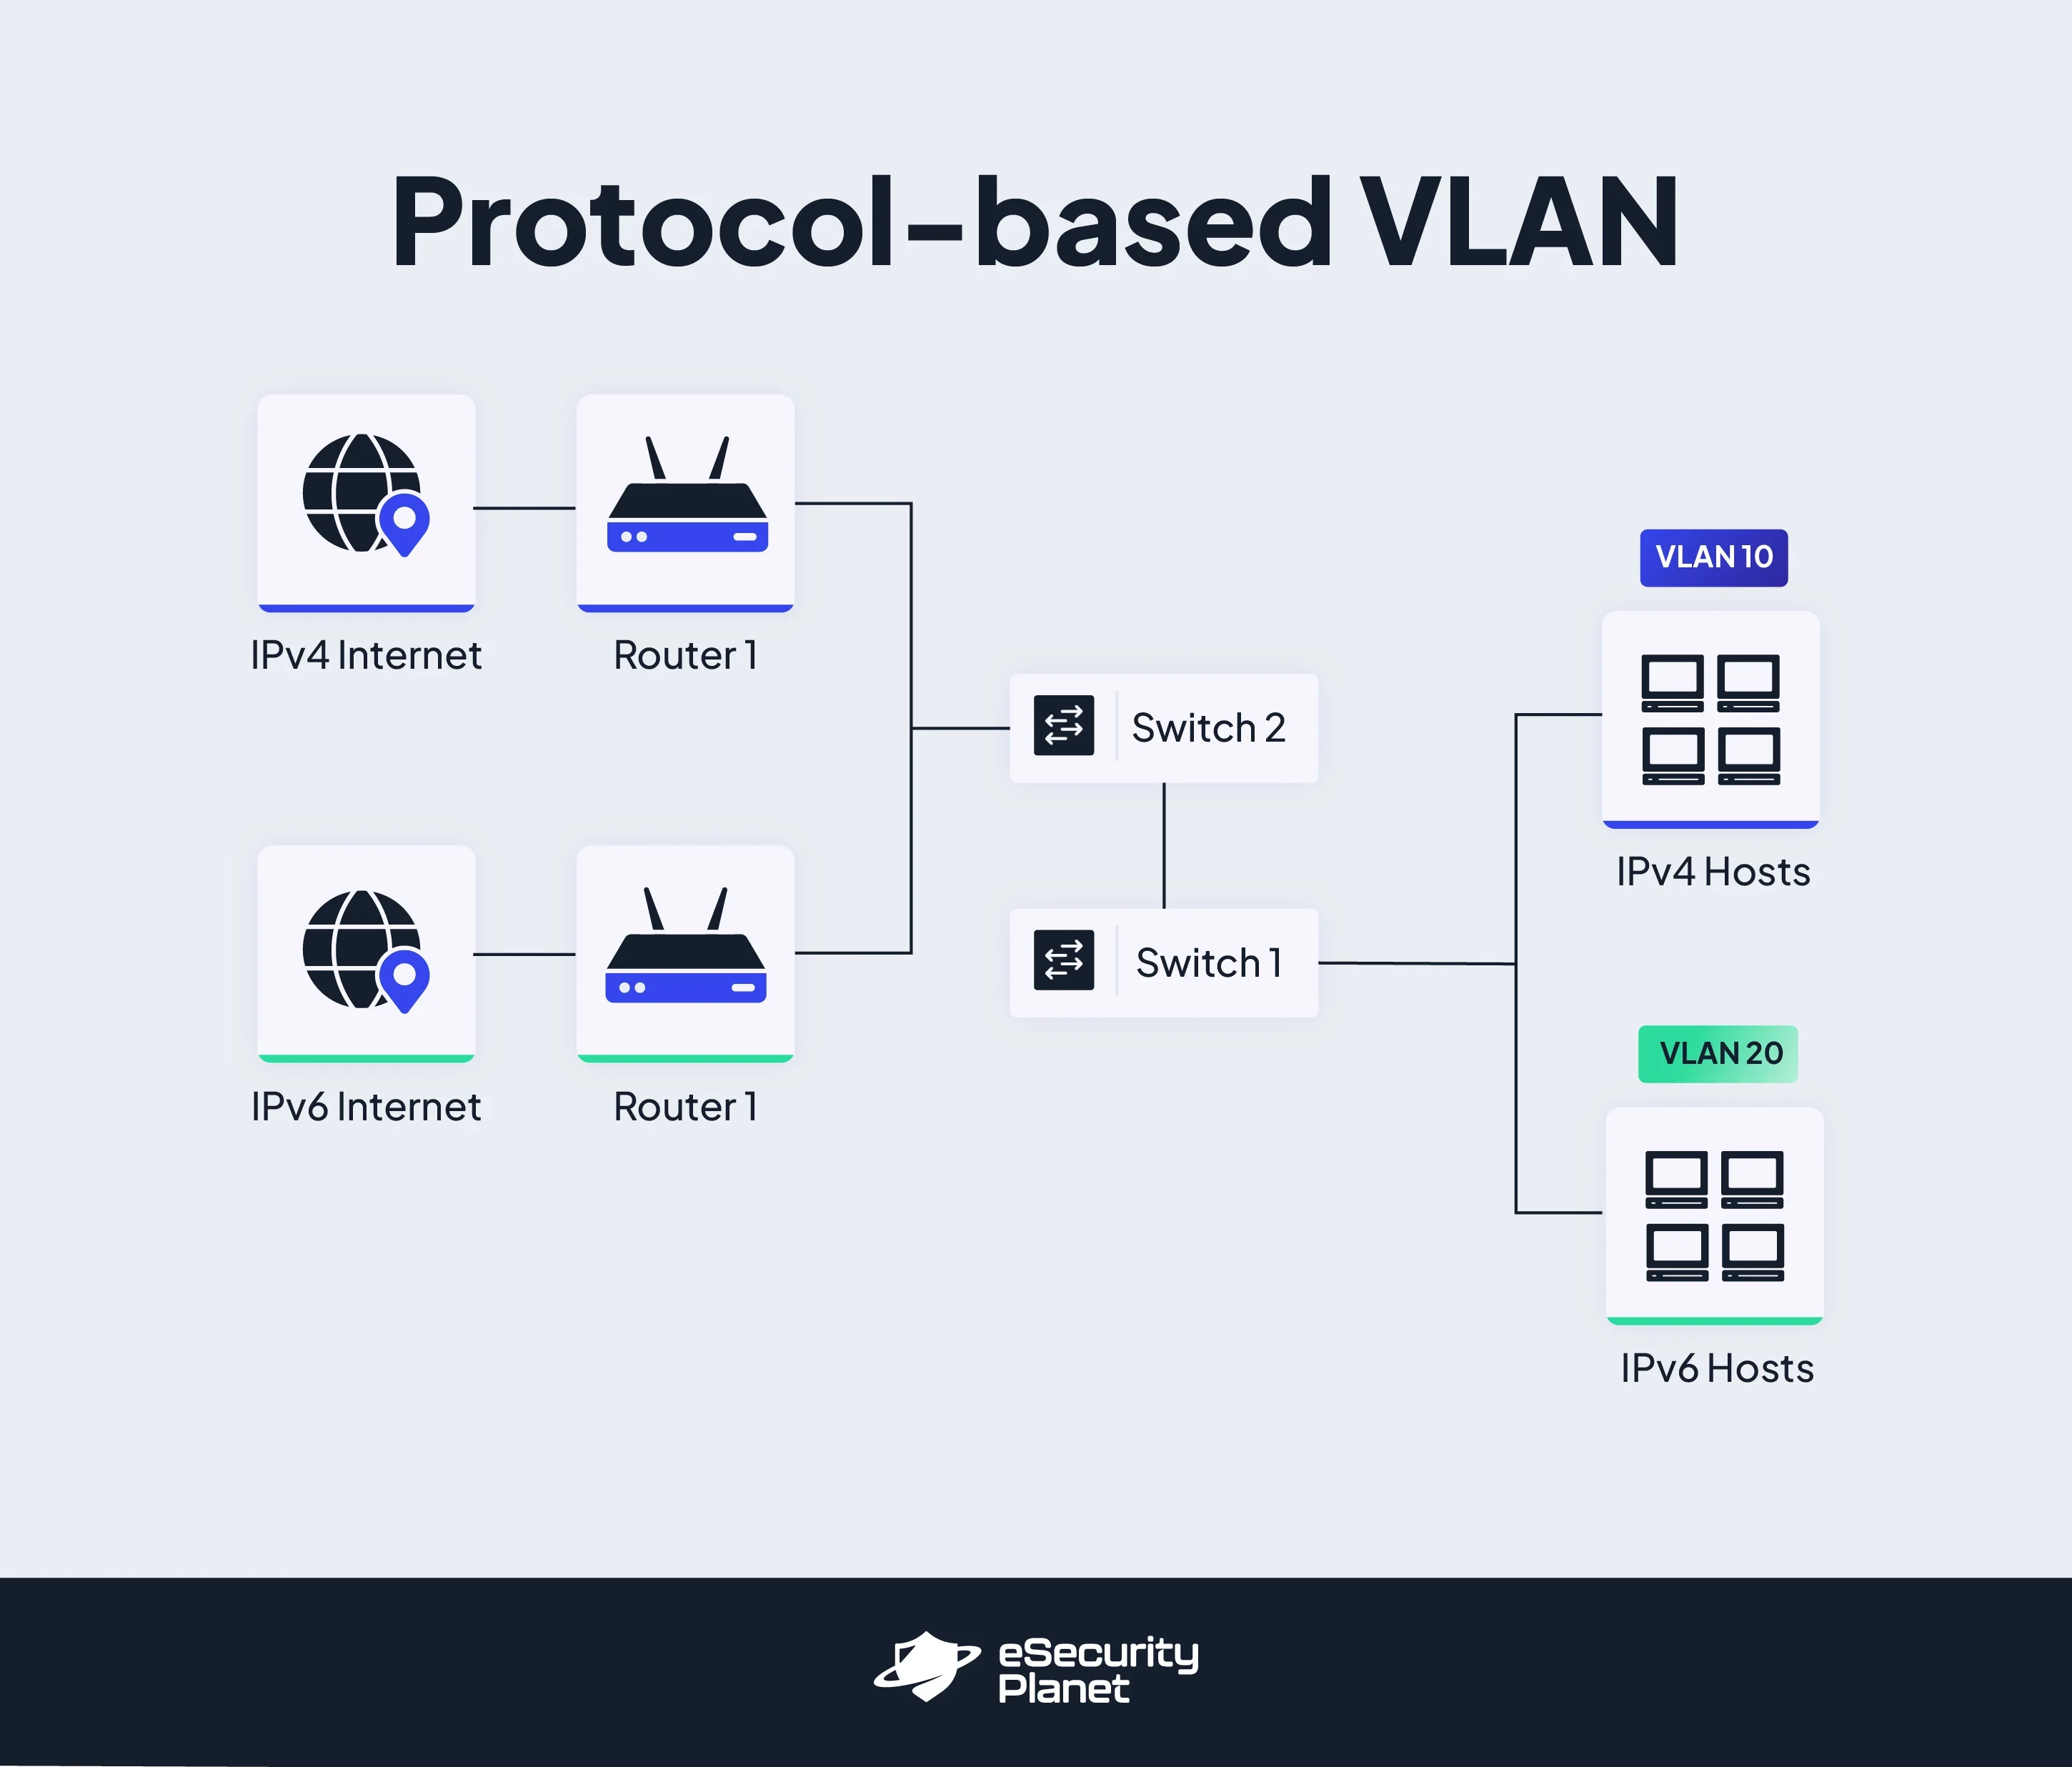
- プロトコルベースVLAN:プロトコルベースVLANは、使用中のトラフィックプロトコルに基づいてVLANの所属を分類します。プロトコルベースVLANでは、フレームにVLANの所属を指定するレイヤー3プロトコル情報が含まれます。この方式はマルチプロトコル環境では有効ですが、IP専用ネットワークでは実用的でない場合があります。IP、IPX、AppleTalkなど、その他のプロトコルのトラフィックを、それぞれ対応するVLANにルーティングできます。この形式のVLANはプロトコルに基づいてトラフィックをフィルタリングし、タグなしパケットの判定基準を提供します。
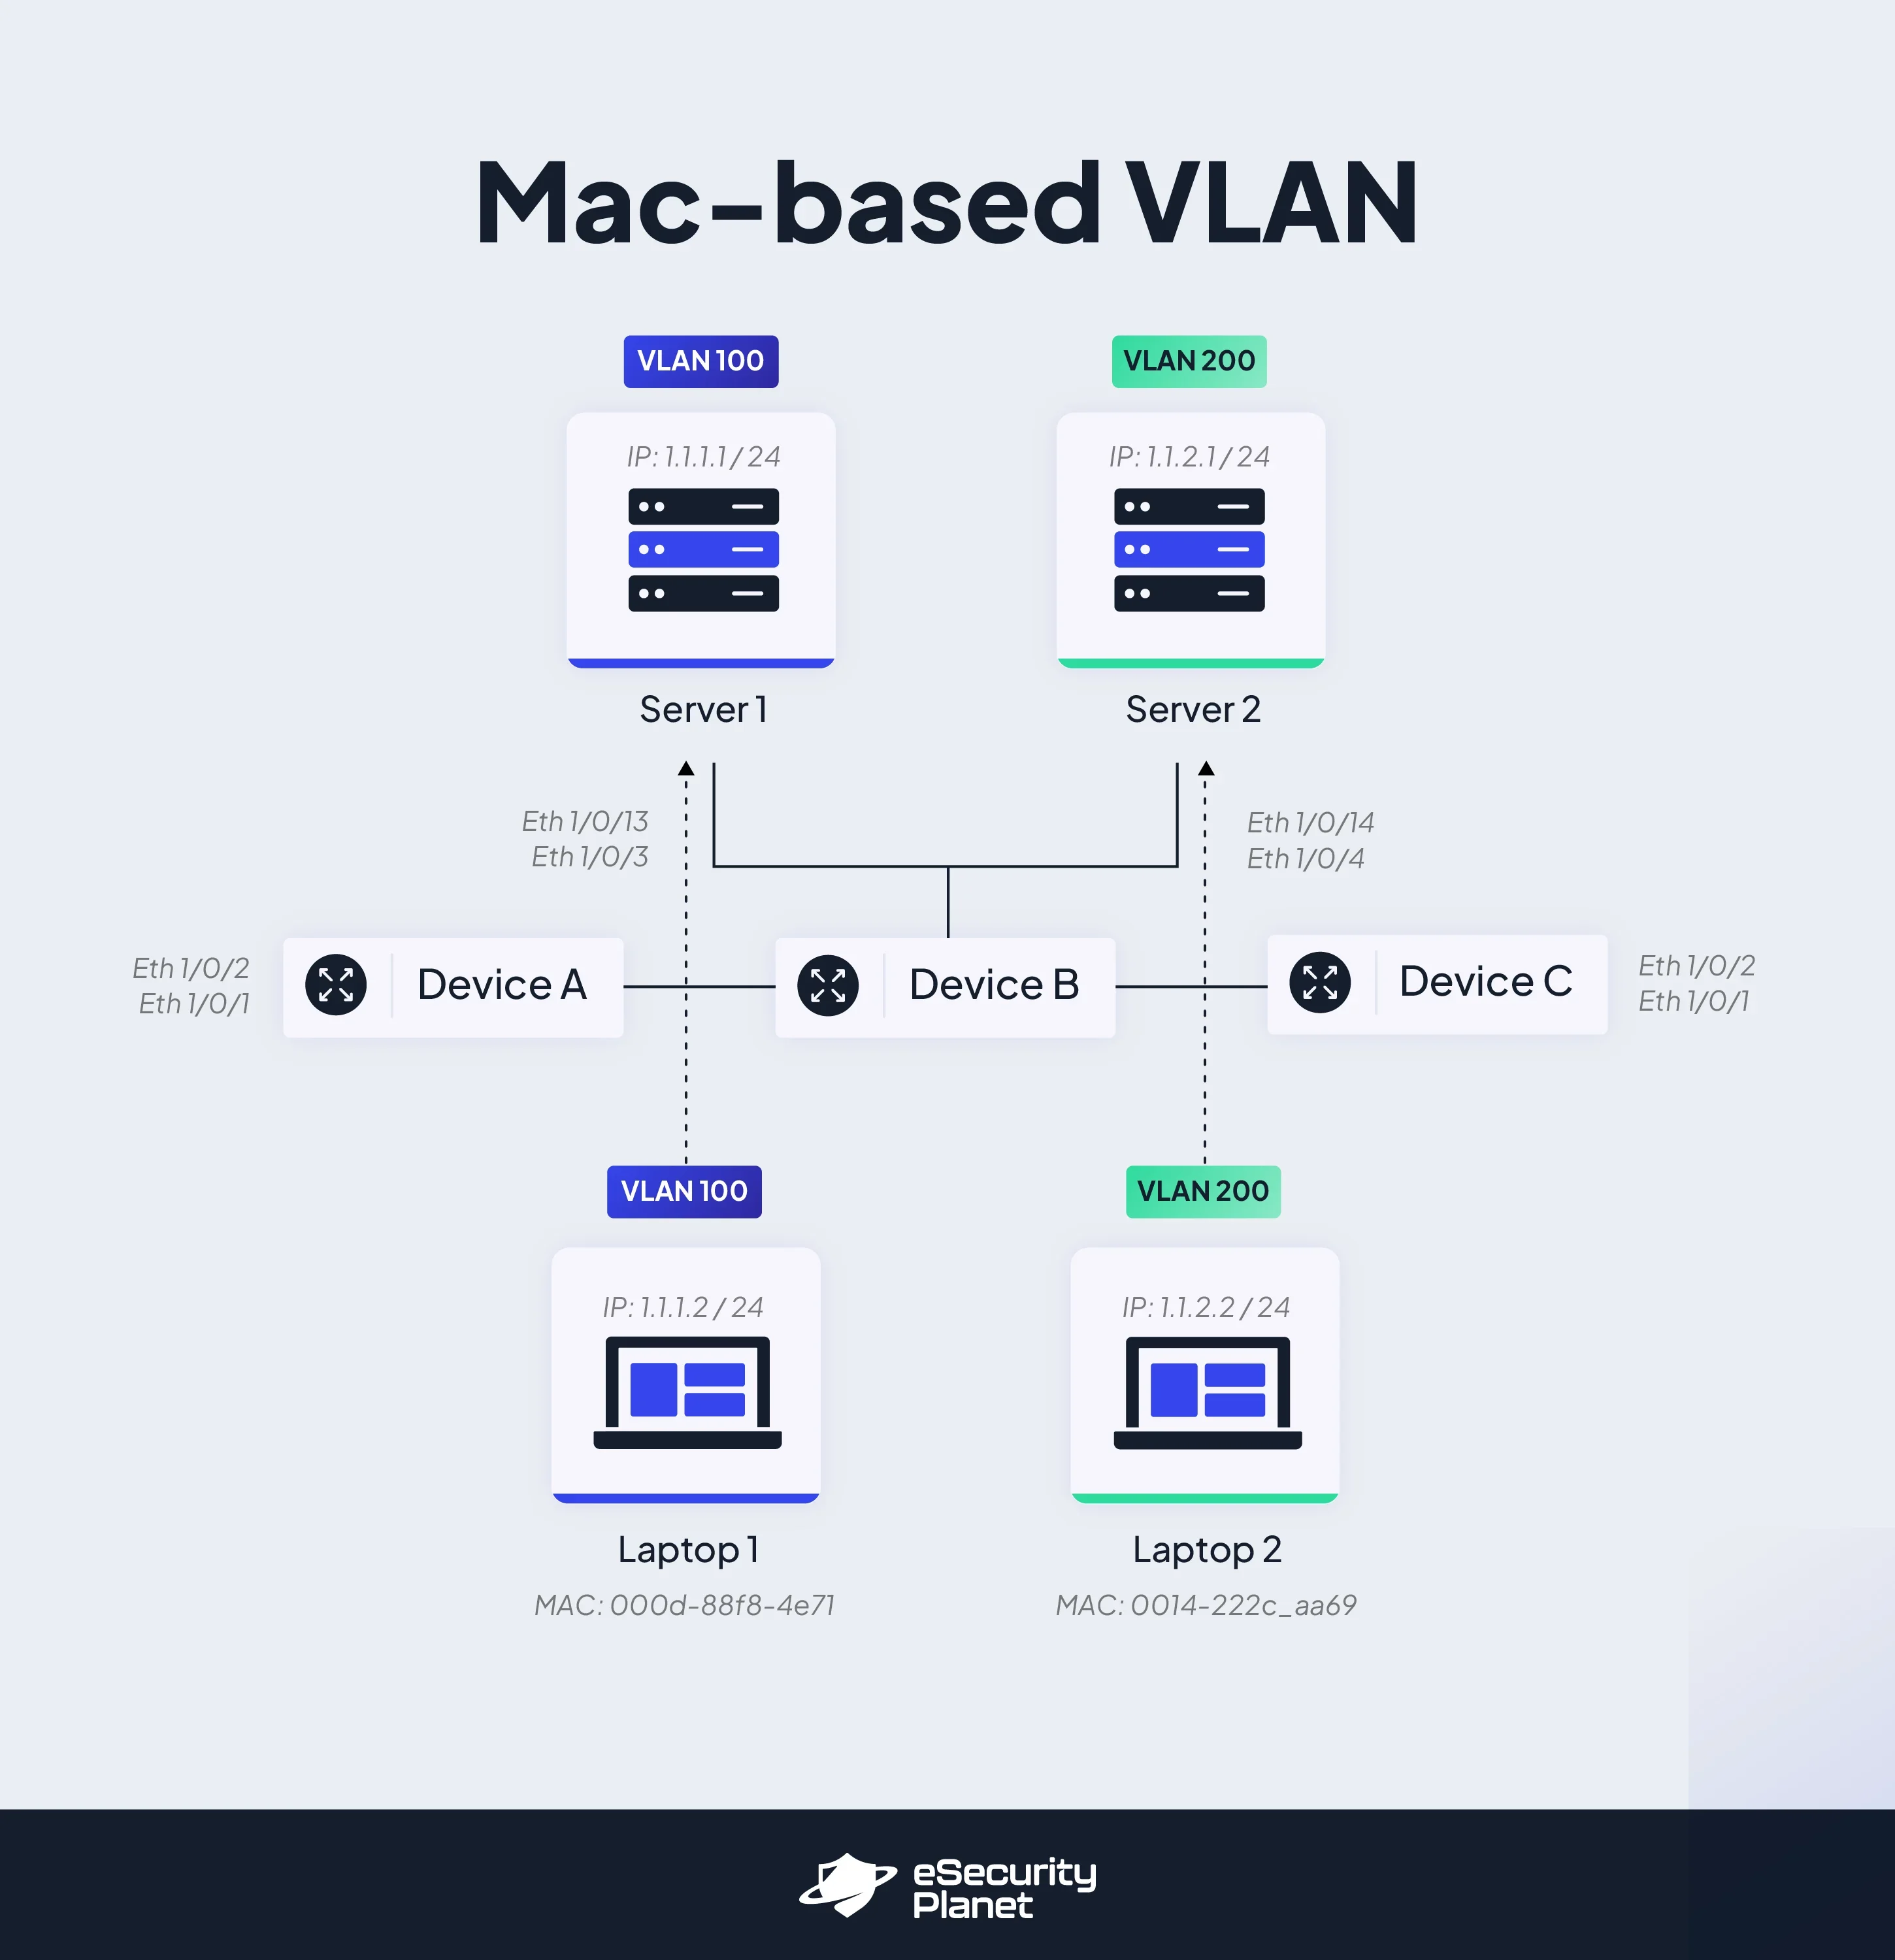
- MACベースVLAN:このタイプのVLANは、ネットワーク管理者がデバイスの配置をきめ細かく制御する必要がある場合に適しています。MACベースVLANは、デバイスのMACアドレスを使って、そのデバイスが該当VLANのメンバーであることを識別します。スイッチ上の各VLANには、それぞれ固有のMACアドレスがあります。このタイプのVLANは通常、MACアドレスによるデバイスの分割が必要な場合に使われます。MACベースVLANを使うと、タグなしの受信パケットを仮想LANに割り当てられるため、送信元アドレスに応じてトラフィックを分類できます。
こちらもご覧ください:次世代ファイアウォール(NGFW)のおすすめ製品
まとめ:VLAN
VLANは、効率的なトラフィック制御、セキュリティの向上、ネットワークパフォーマンスの最適化を可能にする強力なネットワーク戦略です。これらは現代のネットワーク環境における重要な機能であり、ネットワークトラフィックの分離と制御を可能にします。スイッチポートにVLAN番号を割り当てることで、ネットワーク管理者は論理的なネットワークセグメントを作成し、VLAN内およびVLAN間のデータフローを制御できます。
機能に基づくデバイスの論理的な分離、隔離されたゲストネットワークの構築、重要なトラフィックの優先順位付け、大規模ネットワークの最適化など、VLANは現代のネットワーク環境に必要な柔軟性と制御性を提供します。VLANの種類ごとの機能とメリットを理解することで、管理者は組織のニーズに合わせた効率的なネットワーク構成を構築できます。
次の記事: