













Die wichtigsten Erkenntnisse
- VLANs ermöglichen die logische Aufteilung von Netzwerken und verbessern Sicherheit und Leistung, indem sie den Datenverkehr in separate Broadcast-Domänen isolieren. (Zum Abschnitt springen)
- Zu den Vorteilen zählen eine höhere Netzwerkleistung, geringere Latenz, bessere Sicherheit und eine einfachere Geräteverwaltung. Damit sind VLANs für einen effizienten Netzwerkbetrieb unverzichtbar. (Zum Abschnitt springen)
- Zu den Typen zählen portbasierte, protokollbasierte und MAC-basierte VLANs, die jeweils bestimmten Zwecken dienen – etwa der Verwaltung von Gerätefunktionen oder der Isolierung des Datenverkehrs anhand des Protokolls. (Zum Abschnitt springen)
Ein VLAN (Virtual Local Area Network) ist eine logische Gruppe von Geräten, die unabhängig von ihrem physischen Standort mit demselben Netzwerk verbunden sind. VLANs sind ein wesentlicher Bestandteil moderner Netzwerke, da sie die Segmentierung und Verwaltung des Netzwerkverkehrs ermöglichen.
VLANs ermöglichen die logische Aufteilung innerhalb eines einzigen Switches. So entstehen mehrere virtuelle lokale Netzwerke, ohne dass eine physische Segmentierung des Switches möglich sein muss. Diese Aufteilung erlaubt es, ein großes Netzwerk in kleinere und besser verwaltbare Broadcast-Domänen zu unterteilen und dadurch die Netzwerksicherheit, Effizienz und Flexibilität zu verbessern. In diesem umfassenden Leitfaden sehen wir uns an, wie VLANs funktionieren, wann sie eingesetzt werden können, welche Vor- und Nachteile sie bieten und welche VLAN-Typen es gibt.
- Wie funktionieren VLANs?
- Wann ein VLAN eingesetzt wird
- Vorteile von VLANs
- Nachteile von VLANs
- Gängige VLAN-Typen
- Fazit: VLANs
Wie funktionieren VLANs?
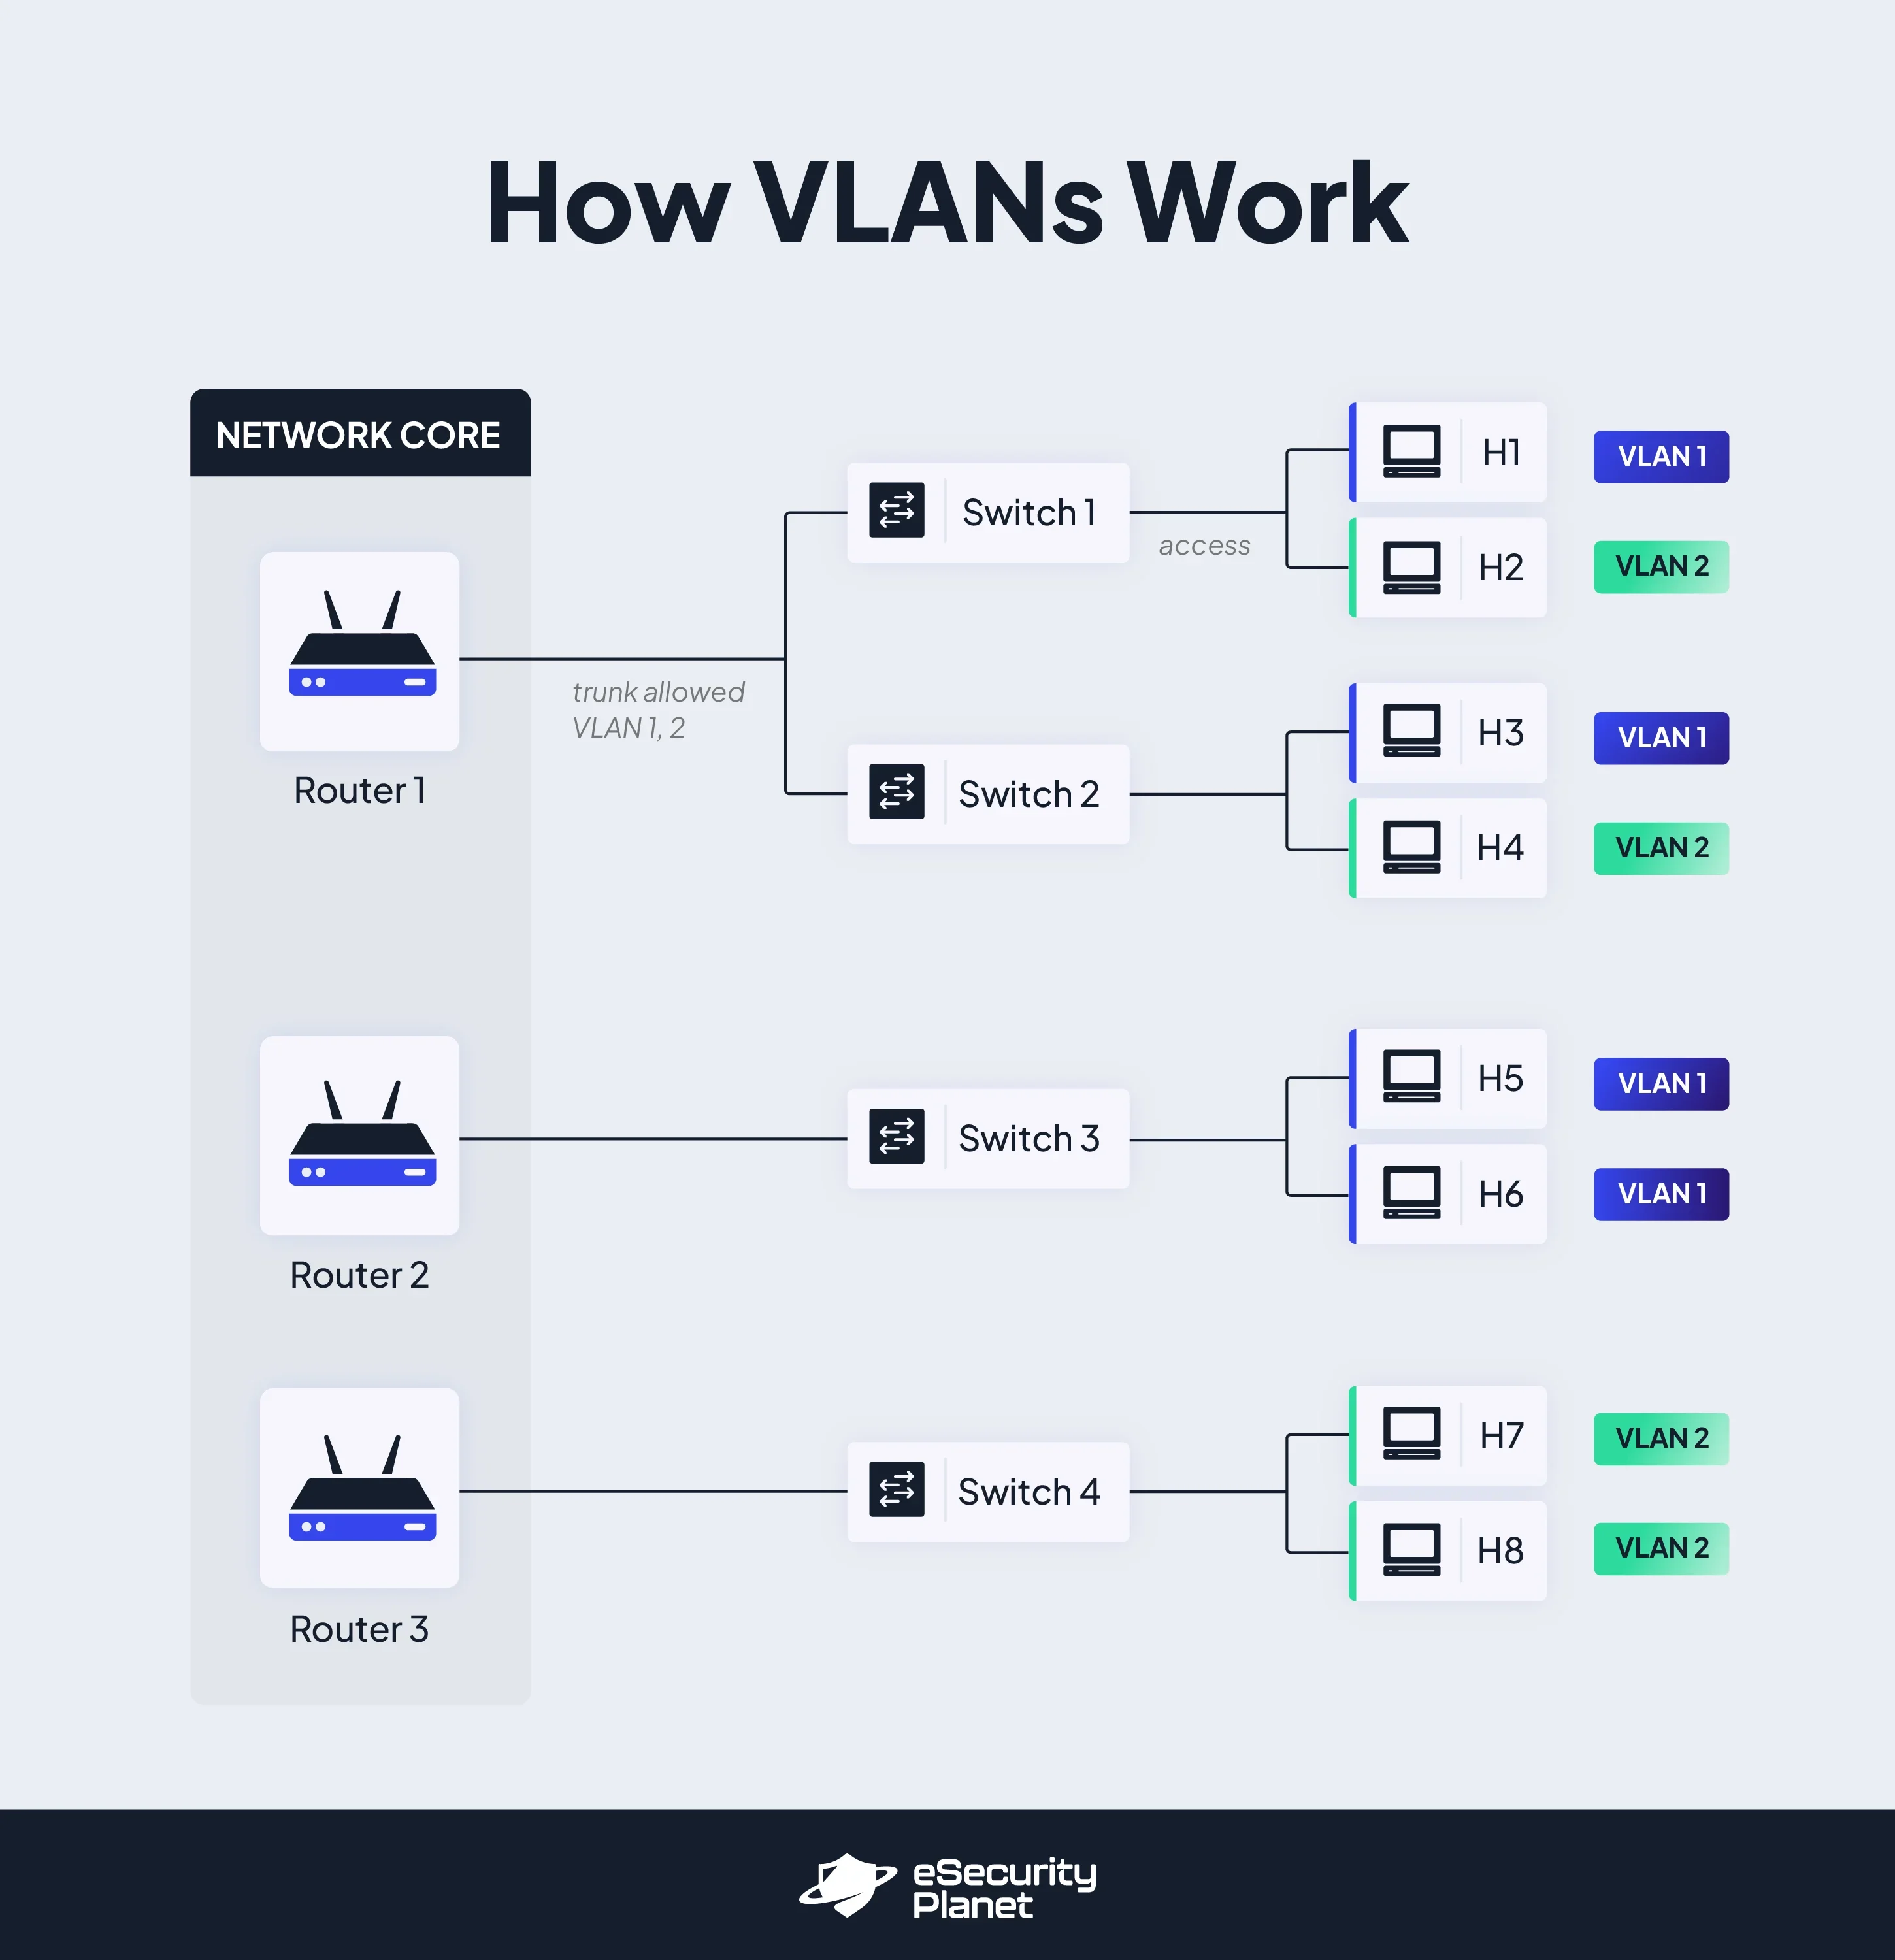
VLANs erhalten eindeutige Nummern, mit denen Netzwerkadministratoren den Netzwerkverkehr ordnen und voneinander trennen können. Eine VLAN-Nummer ist eine Kennzeichnung oder ein Tag, das bestimmten Paketen hinzugefügt wird, um deren VLAN-Zuordnung zu bestimmen. Der gültige Bereich für VLAN-Nummern reicht typischerweise von 1 bis 4.094 und bietet damit ausreichend Flexibilität, um viele VLANs innerhalb einer Netzwerkkonfiguration aufzubauen.
VLAN-Nummern werden Switch-Ports zugewiesen, um die VLAN-Zugehörigkeit mit Netzwerkgeräten zu verknüpfen. Der Switch erlaubt dann die Übertragung von Daten über Ports, die demselben VLAN angehören. Netzwerkadministratoren können den Datenverkehr innerhalb des Netzwerks steuern, indem sie bestimmten Ports eine VLAN-Zugehörigkeit zuweisen. Wird jedem Port eines VLAN-Switches die passende VLAN-Nummer zugewiesen, lassen sich die Ports einem bestimmten VLAN zuordnen. Switches verwenden VLAN-Tagging, bei dem Ethernet-Frames ein kleiner Header hinzugefügt wird, um das VLAN zu erkennen, zu dem der Frame gehört. Dieses Tagging stellt sicher, dass der Datenverkehr innerhalb des VLANs korrekt weitergeleitet wird und nicht in andere VLANs gelangt.
Da praktisch alle Netzwerke mehr als einen Switch umfassen, bieten VLANs eine Möglichkeit, Datenverkehr zwischen ihnen zu übertragen. Nachdem VLAN-Nummern den Switch-Ports zugewiesen wurden, stellt der Switch sicher, dass Daten für Geräte im selben VLAN korrekt übertragen werden. Wenn zwei oder mehr Ports desselben Switches dieselbe VLAN-Nummer erhalten, erlaubt der Switch die Kommunikation zwischen diesen Ports und isoliert den Datenverkehr von anderen Ports. Diese Segmentierung verbessert Sicherheit, Leistung und Verwaltungsmöglichkeiten des Netzwerks.
Da die meisten Netzwerke größer als ein einzelner Switch sind, muss die Kommunikation über VLANs auf verschiedenen Switches ermöglicht werden. Eine einfache Möglichkeit besteht darin, bestimmte Ports auf jedem Switch einem gemeinsamen VLAN zuzuweisen und diese vorgesehenen Ports physisch – in der Regel über Kabel – miteinander zu verbinden. Durch die Verbindung dieser Ports ermöglichen Switches den Datenverkehr zwischen VLANs und damit die Kommunikation zwischen Geräten in unterschiedlichen VLANs.
Lesen Sie auch: So implementieren Sie Mikrosegmentierung
Wann ein VLAN eingesetzt wird
VLANs bieten zahlreiche Vorteile für die Netzwerkverwaltung, die Leistungssteigerung und die Sicherheit. Sie schaffen die in Unternehmensnetzwerken erforderliche Flexibilität und Kontrolle – ob es um die logische Trennung von Geräten nach ihrer Funktion, den Aufbau isolierter Gastnetzwerke, die Priorisierung kritischen Datenverkehrs oder die Optimierung großer Netzwerke geht. VLANs sind insbesondere in folgenden Situationen nützlich:
- Umgebungen mit hohem Datenverkehr und Netzwerke mit mehr als 200 Geräten: VLANs sorgen für einen effizienten Datenfluss und eine einfachere Verwaltung, indem sie eine große Zahl von Geräten effektiv steuern und anordnen.
- Optimierung der Netzwerkleistung in stark ausgelasteten LANs: Durch die Aufteilung des Datenverkehrs auf separate VLANs lässt sich die Überlastung reduzieren, was zu einer reibungsloseren Datenübertragung und geringerer Latenz führt. Dadurch können Netzwerkressourcen effektiver genutzt und die Gesamteffizienz des Netzwerks gesteigert werden.
- Mehrere Switches aus einem einzigen Switch erstellen: Netzwerkverantwortliche können unabhängige Broadcast-Domänen erstellen, indem sie Ports in verschiedene VLANs segmentieren und so einen einzelnen Switch in mehrere logische Switches aufteilen. Diese Trennung verbessert Netzwerkleistung, Sicherheit und Verwaltung.
- Sicherheitsmaßnahmen ergänzen und übermäßigen Broadcast-Datenverkehr kontrollieren: Die Aufteilung von Gruppen auf separate VLANs erhöht die Sicherheit und reduziert zugleich Leistungseinbußen durch übermäßigen Broadcast-Datenverkehr.
- Sprach- und Videodatenverkehr priorisieren: Für Echtzeitkommunikationsanwendungen stellt diese Segmentierung die Dienstgüte (QoS) sicher. VLANs reduzieren Latenz und Paketverluste, indem sie diese Art von Datenverkehr priorisieren. Das verbessert die allgemeine Benutzererfahrung und gewährleistet eine nahtlose Kommunikation.
- Isolierte Gastnetzwerke erstellen: VLANs verhindern unbefugten Zugriff und damit verbundene Sicherheitsprobleme, indem sie Gastgeräte vom internen Netzwerk isolieren. So erhalten Besucher Zugriff auf die benötigten Ressourcen, während Integrität und Sicherheit des internen Netzwerks geschützt bleiben.
- Logische Geräte trennen: VLANs ermöglichen die logische Trennung von Geräten nach Zweck, Abteilung oder Sicherheitsanforderungen. Netzwerkadministratoren können Leistung und Sicherheit verbessern, indem sie Geräte mit ähnlichen Aufgaben oder Sicherheitsanforderungen in VLANs gruppieren. Diese Segmentierung reduziert Broadcast-Datenverkehr, schützt vor potenziellen Sicherheitsverletzungen und ermöglicht eine gezielte Verwaltung und Kontrolle.
- Netzwerkverwaltung vereinfachen: VLANs spielen eine zentrale Rolle beim Aufbau virtueller Netzwerke, die in virtualisierten und Cloud-Computing-Umgebungen über physische Server hinausgehen. Diese Anpassungsfähigkeit vereinfacht die Netzwerkverwaltung, verbessert die Skalierbarkeit und ermöglicht eine effizientere Ressourcennutzung. VLANs sorgen in diesen Umgebungen für eine reibungslose Verbindung zwischen virtuellen Computern und unterstützen Unternehmen dabei, ihre Infrastruktur effizienter zu verwalten.
Sehen Sie, wie ein Managed-Service-Provider VLANs eingesetzt hat, um Backups vor Ransomware zu schützen: Eine ransomware-resiliente Architektur aufbauen
8 Vorteile von VLANs
VLANs ermöglichen es Unternehmen, Netzwerkeffizienz, Skalierbarkeit und Sicherheit zu verbessern, die Netzwerkverwaltung zu vereinfachen und die Gesamtleistung zu steigern. Hier sind einige Vorteile des Einsatzes von VLANs.
- Netzwerke logisch segmentieren: VLANs ermöglichen die logische Segmentierung von Netzwerken und die Verwaltung geografisch verteilter Standorte. Durch den Aufbau separater VLANs für verschiedene Standorte oder Abteilungen können Administratoren Netzwerkressourcen effizient verwalten, spezifische Sicherheitsmaßnahmen anwenden und eine nahtlose Kommunikation zwischen den Standorten gewährleisten.
- Netzwerksicherheit verbessern: Indem VLANs Geräte logisch gruppieren und den Netzwerkverkehr trennen, schaffen sie eine zusätzliche Sicherheitsebene. Netzwerkadministratoren können den Zugriff steuern und sicherstellen, dass vertrauliche Informationen getrennt bleiben, indem sie je nach Abteilung, Projektteam oder Rolle unterschiedliche VLANs definieren. VLANs halten unbefugte Benutzer aus geschützten Bereichen fern und schaffen eine solide Sicherheitsgrundlage zum Schutz wertvoller Daten – ähnlich wie bei Zero-Trust-Konzepten.
- Betriebliche Effizienz steigern: VLANs bieten betriebliche Vorteile, da Administratoren die IP-Subnetze von Benutzern per Software ändern können, anstatt Netzwerkgeräte physisch umzubauen. Diese Flexibilität vereinfacht die Netzwerkwartung, minimiert Ausfallzeiten und verbessert die allgemeine Agilität der Netzwerkinfrastruktur.
- Leistung verbessern und Latenz verringern: VLANs verbessern die Netzwerkleistung, indem sie die Latenz senken und die gesamte Datenübertragungsrate erhöhen. Durch die Segmentierung von Netzwerken nach funktionalen Anforderungen priorisieren VLANs den Datenfluss innerhalb jedes VLANs, gewährleisten eine effiziente Nutzung der Netzwerkressourcen, eine schnellere Datenübertragung und eine bessere Benutzererfahrung.
- Kosten und Hardwarebedarf reduzieren: Durch die optimale Nutzung der vorhandenen Netzwerkinfrastruktur machen VLANs zusätzliche physische Hardware und Verkabelung überflüssig. Der geringere Hardwarebedarf spart Kosten und vereinfacht zugleich Verwaltung und Wartung des Netzwerks.
- Geräteverwaltung vereinfachen: VLANs machen die Geräteverwaltung einfacher und effizienter, da Administratoren Geräte nach ihrer Funktion oder ihrem Zweck statt nach ihrem physischen Standort organisieren können. Diese logische Gruppierung vereinfacht Konfiguration, Überwachung und Fehlerbehebung.
- Broadcast-Probleme lösen und Broadcast-Domänen reduzieren: Wird ein Netzwerk in viele VLANs aufgeteilt, bleibt der Broadcast-Datenverkehr auf das jeweilige VLAN beschränkt und kann nicht das gesamte Netzwerk überlasten. Diese Trennung reduziert Broadcast-Stürme und steigert zugleich die Netzwerkeffizienz und die Gesamtleistung.
- Netzwerktopologie optimieren: Herkömmliche Netzwerkstrukturen erfordern möglicherweise komplexe Konfigurationen mit mehreren Switches, Routern und Verbindungen. Durch den Einsatz von VLANs lässt sich die Netzwerktopologie vereinfachen, wodurch weniger Geräte benötigt werden. VLANs organisieren Netzwerkgeräte konzeptionell, verringern die Komplexität physischer Verbindungen und verbessern die Skalierbarkeit des Netzwerks.
Lesen Sie auch: Netzwerkschutz: So sichern Sie ein Netzwerk
7 Nachteile von VLANs
Obwohl VLANs erhebliche Vorteile bei Netzwerkverwaltung und Sicherheit bieten, ist es wichtig, ihre möglichen Nachteile zu verstehen. Dieses Wissen ermöglicht es Netzwerkverantwortlichen, proaktiv mit diesen Nachteilen umzugehen und eine erfolgreiche VLAN-Implementierung sicherzustellen, die den individuellen Anforderungen der Organisation entspricht.
- Zusätzliche Netzwerkkomplexität. Die durch VLANs verursachte zusätzliche Netzwerkkomplexität gehört zu den größten Problemen bei ihrer Einführung. Die Verwaltung von VLANs in größeren Netzwerken kann eine anspruchsvolle Aufgabe sein, die eine präzise Planung und Konfiguration sowie eine kontinuierliche Überwachung erfordert. Fehlkonfigurationen können zu Instabilität oder sogar Ausfällen des Netzwerks führen, wenn das erforderliche Wissen und eine angemessene Dokumentation fehlen.
- Cybersicherheitsrisiken. Wenn ein eingeschleustes Paket die Grenzen eines VLANs überwinden kann, könnte es Integrität und Sicherheit des Netzwerks gefährden. Zudem kann eine Bedrohung, die von einem einzelnen Gerät innerhalb eines VLANs ausgeht, Viren oder Malware im gesamten logischen Netzwerk verbreiten, weshalb starke Sicherheitsmaßnahmen erforderlich sind. Eine zusätzliche Segmentierung und Zero-Trust-Kontrollen könnten den Schaden begrenzen.
- Interoperabilitätsprobleme. Unterschiedliche Netzwerkgeräte, insbesondere von verschiedenen Anbietern, können eine uneinheitliche Kompatibilität mit VLAN-Technologien aufweisen. Das erschwert eine reibungslose Integration und einen konsistenten Betrieb. Vor der Einrichtung von VLANs in solchen Umgebungen müssen daher unbedingt die Kompatibilität sichergestellt und umfangreiche Tests durchgeführt werden.
- Eingeschränkte Weiterleitung von VLAN-Datenverkehr. Jedes VLAN arbeitet als eigenes logisches Netzwerk, und VLANs können standardmäßig keinen Netzwerkverkehr an andere VLANs weiterleiten. Diese Isolation bietet zwar Sicherheitsvorteile, kann aber die Kommunikation zwischen VLANs erschweren. Um das Routing von Datenverkehr zwischen VLANs zu ermöglichen, sind zusätzliche Konfigurationen und Layer-3-Geräte erforderlich, was die Netzwerkarchitektur und den Netzwerkbetrieb komplexer macht.
- Mögliche Gefahr von Broadcast-Stürmen. Eine fehlerhafte VLAN-Konfiguration kann zu Broadcast-Stürmen führen, bei denen zu viel Broadcast-Datenverkehr die Netzwerkinfrastruktur überlastet. Um solche störenden Vorfälle zu vermeiden, müssen VLANs sorgfältig geplant und eingerichtet werden.
- Abhängigkeit von Layer-3-Geräten. Wenn Layer-3-Geräte Probleme aufweisen oder überlastet sind, kann dies die VLAN-Konnektivität erheblich beeinträchtigen. Layer-3-Geräte wie Router oder Layer-3-Switches werden häufig für Verbindungen zwischen VLANs eingesetzt. Sie sind für das Routing des Datenverkehrs zwischen VLANs zuständig, weshalb ihre Verfügbarkeit und korrekte Konfiguration für den VLAN-Betrieb entscheidend sind.
- Unbeabsichtigtes Austreten von Paketen. In seltenen Fällen können Pakete versehentlich von einem VLAN in ein anderes gelangen. Dieses Austreten kann durch falsche Konfigurationen, unzureichende Zugriffskontrolle oder eine unzureichende Netzwerksegmentierung verursacht werden. Das Austreten von Paketen gefährdet Sicherheit und Isolation der VLANs und kann vertrauliche Daten unbefugten Benutzern zugänglich machen.
Sehen Sie sich die beste Mikrosegmentierungssoftware
3 gängige VLAN-Typen
Im Netzwerkbereich werden häufig mehrere VLAN-Typen eingesetzt.
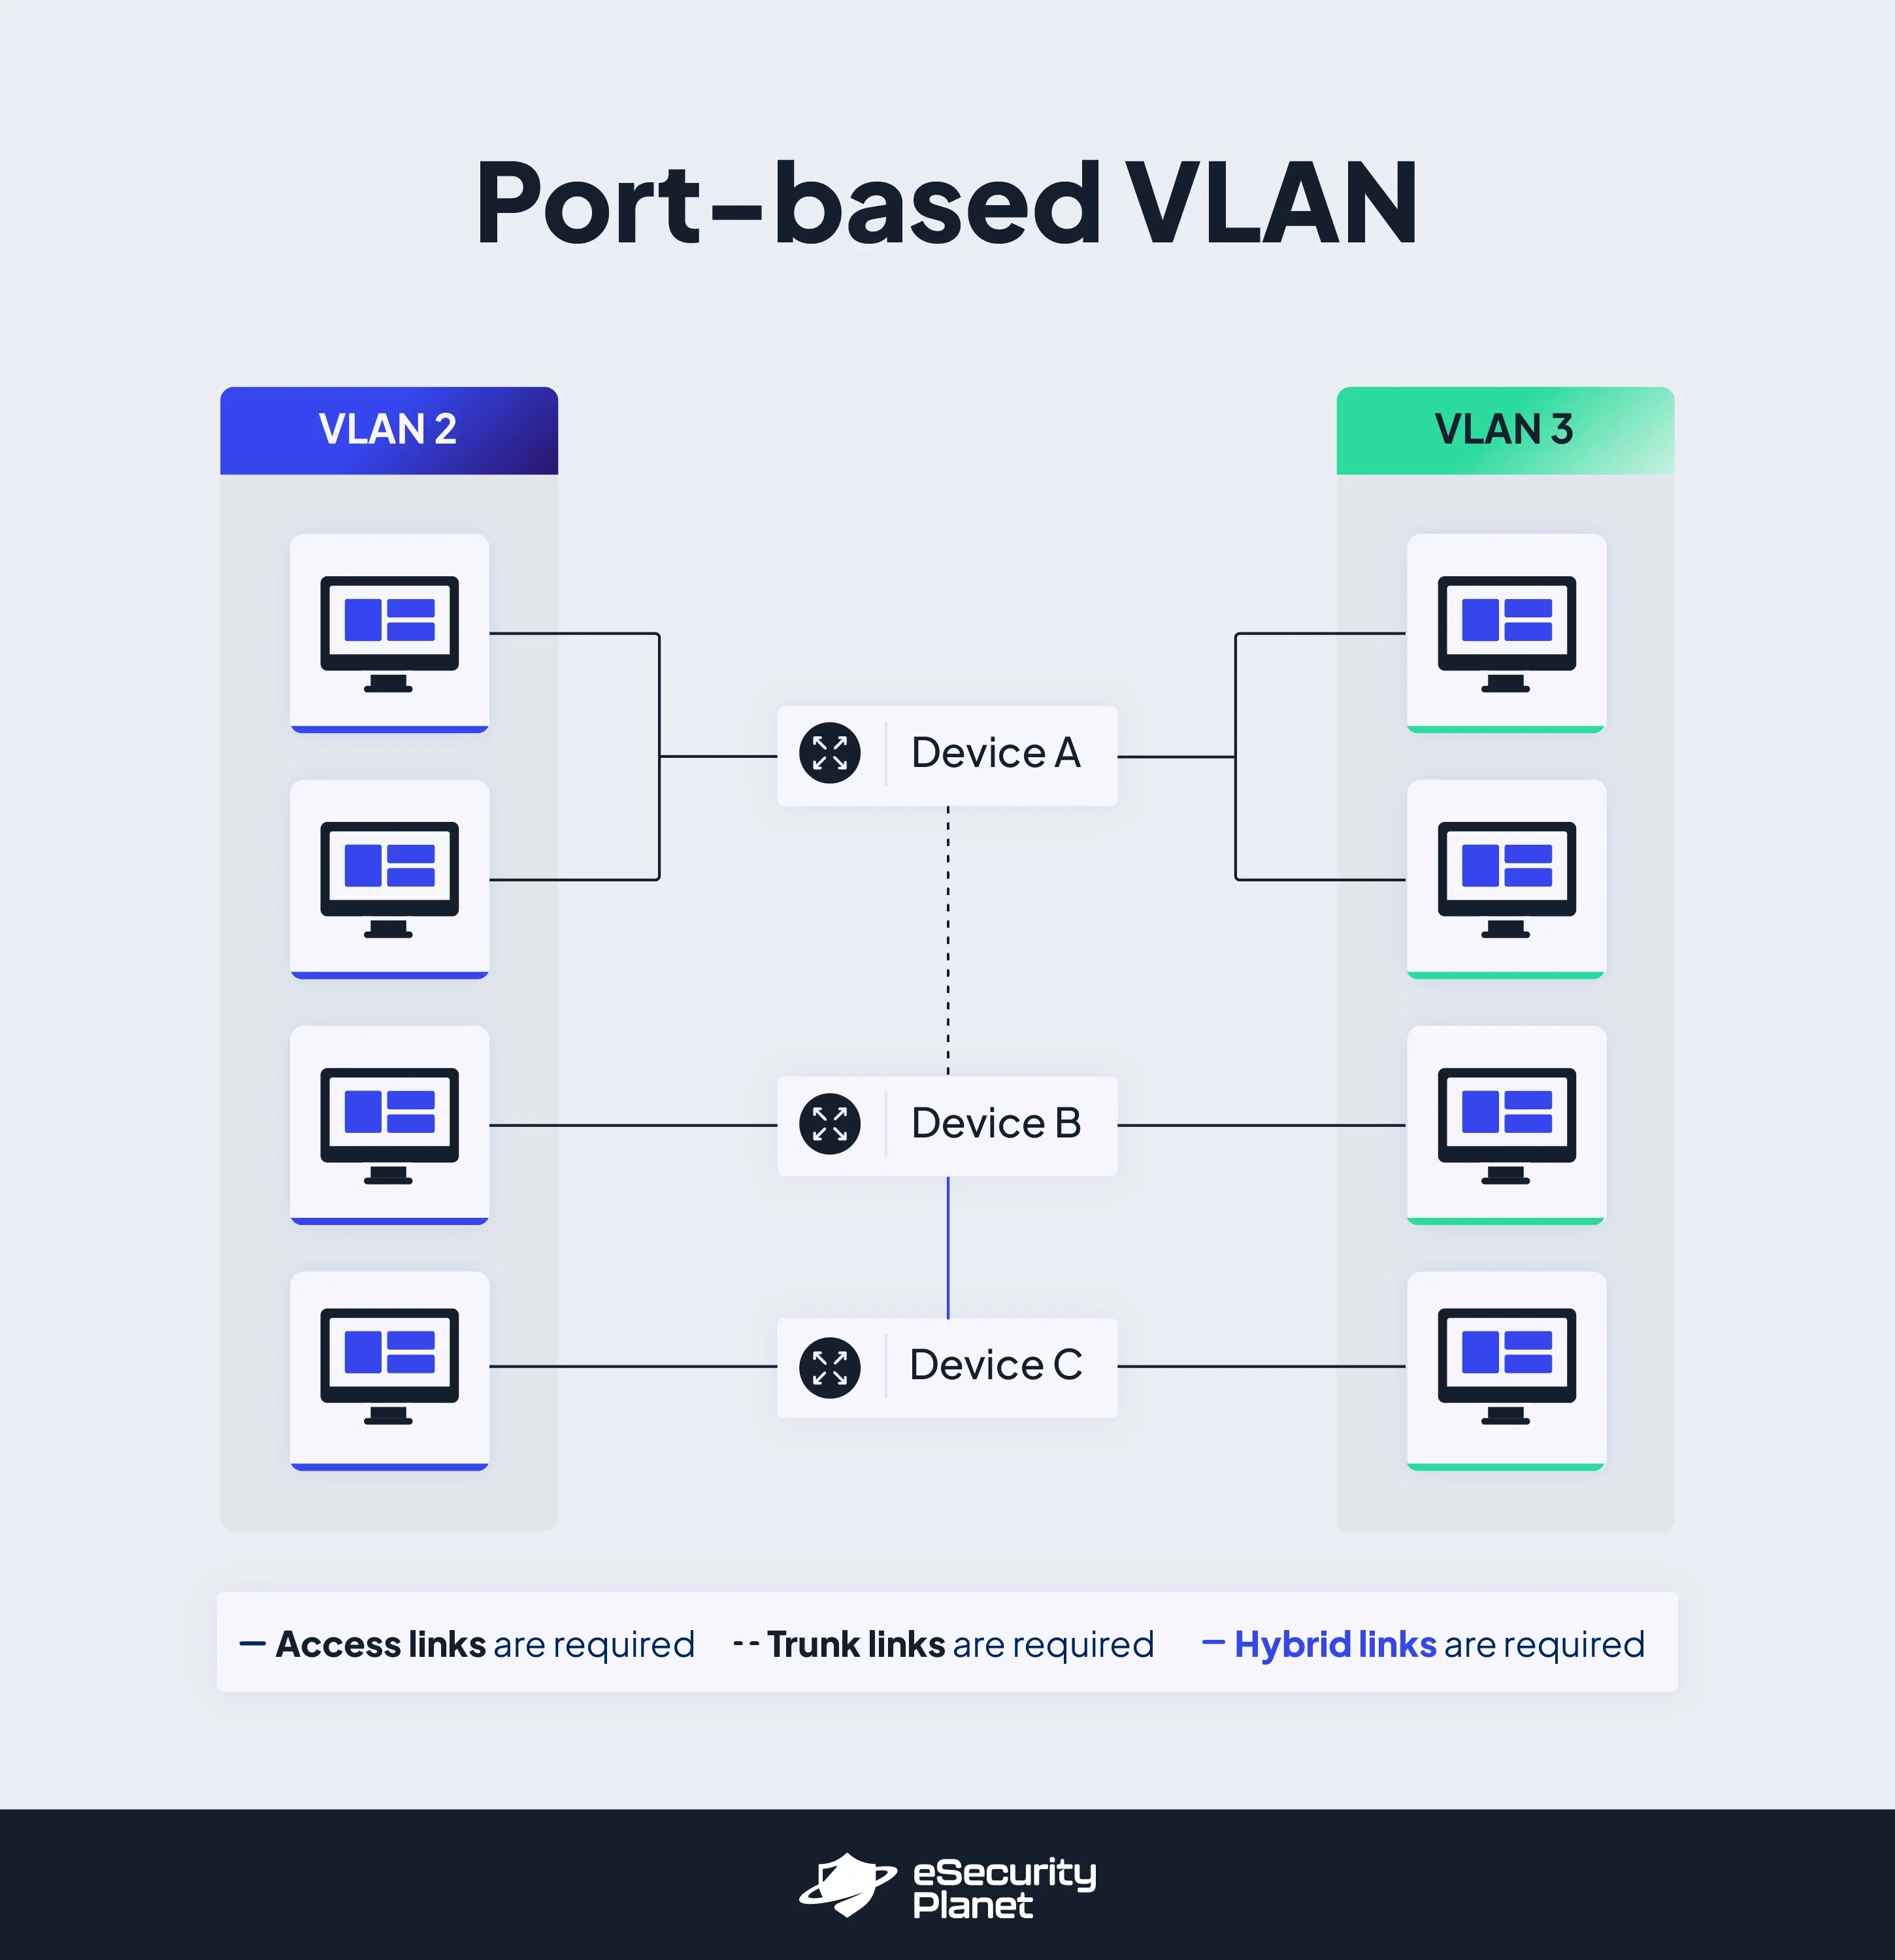
- Portbasiertes VLAN: Bei diesem Typ eines virtuellen LANs kann ein Switch-Port manuell einem VLAN zugewiesen werden. Bestimmte VLANs werden den Switch-Ports zugeordnet, und die Geräte, die an diese Ports angeschlossen sind, werden Teil des jeweiligen VLANs. Da alle anderen Ports mit einer identischen VLAN-Nummer konfiguriert sind, gehören die an diesen Ports angeschlossenen Geräte derselben Broadcast-Domäne an. Die Schwierigkeit bei dieser Netzwerkform besteht darin, zu bestimmen, welche Ports für die einzelnen VLANs geeignet sind. Die VLAN-Zugehörigkeit lässt sich nicht einfach durch eine Prüfung des physischen Ports eines Switches feststellen, sondern anhand der Konfigurationsinformationen.
- Daten-VLAN: Dieser Typ wird häufig auch als Benutzer-VLAN bezeichnet und ist ausschließlich für von Benutzern erzeugte Daten vorgesehen. Daten-VLANs dienen dazu, den Netzwerkverkehr nach Gerätefunktion, Abteilung oder Sicherheitsanforderungen zu isolieren und zu organisieren. Die Struktur virtueller Daten-LANs wird zu ihrer Klassifizierung herangezogen. Es wird dringend empfohlen, sorgfältig zu prüfen, wie Benutzer unter Berücksichtigung aller Konfigurationsoptionen sinnvoll klassifiziert werden können. Diese Gruppen können nach Abteilungen oder Arbeitsbereichen gebildet werden. Durch die Gruppierung von Geräten mit ähnlichen Aufgaben oder Sicherheitsanforderungen in Daten-VLANs können Administratoren die Netzwerkeffizienz und -sicherheit steigern, Broadcast-Datenverkehr reduzieren, Sicherheitsrisiken isolieren und Überwachung sowie Kontrolle des Netzwerks erleichtern.
- Standard-VLAN: Standard-VLANs werden in der Regel Switch-Ports zugewiesen, die nicht ausdrücklich für ein bestimmtes VLAN konfiguriert wurden. Sie dienen als Ausweichlösung für Geräte ohne VLAN-Zuordnung. Durch die Auswahl eines Standard-VLANs können Administratoren sicherstellen, dass Geräte ohne explizite VLAN-Zuweisung betriebsfähig bleiben und innerhalb des Netzwerks kommunizieren können.
- Native VLAN: Ein Access-Port, auch als ungetaggter Port bezeichnet, ist ein Switch-Port, der Datenverkehr für ein einzelnes VLAN überträgt. Ein Trunk-Port, auch als getaggter Port bezeichnet, überträgt dagegen Daten für mehrere virtuelle LANs. Native VLANs sind mit Trunk-Leitungen verbunden, die Switches miteinander verbinden. Diese VLANs werden auf der Trunk-Verbindung nicht getaggt. Das bedeutet, dass über die Verbindung gesendete Frames keine VLAN-Tags enthalten. Trifft Datenverkehr ohne VLAN-Tag an einem Port ein, wird er dem Native VLAN zugewiesen. Um Verbindungsprobleme und potenzielle Sicherheitsrisiken zu vermeiden, muss das Native VLAN an beiden Enden der Trunk-Verbindung einheitlich konfiguriert sein.
- Management-VLAN: Management-VLANs sind VLANs, die speziell für Aufgaben der Netzwerkadministration und -verwaltung vorgesehen sind. Dieser Typ wird für besonders sensible Verwaltungsaktivitäten wie Überwachung, Systemprotokollierung, SNMP und Ähnliches empfohlen. Das bietet nicht nur Sicherheitsvorteile, sondern stellt auch bei hohem Datenverkehr Kapazitäten für diese Verwaltungsaufgaben bereit. Durch die Isolierung des Verwaltungsverkehrs in einem separaten VLAN können Administratoren einen sicheren Zugriff auf Netzwerkgeräte gewährleisten, die Netzwerküberwachung und Fehlerbehebung erleichtern und zentrale Netzwerkinfrastrukturen vor unbefugtem Zugriff oder Manipulation schützen.
- Voice-VLAN: Voice-VLANs dienen dazu, Sprachdatenverkehr in einem Netzwerk, etwa bei Voice-over-IP-Anrufen (VoIP), zu priorisieren und zu verarbeiten. Durch die Zuweisung von Sprachgeräten zu einem separaten VLAN können Netzwerkadministratoren die Dienstgüte (QoS) für die Echtzeitkommunikation sicherstellen und Latenz- oder Paketverlustprobleme minimieren, die während Sprachanrufen die Benutzererfahrung beeinträchtigen könnten.
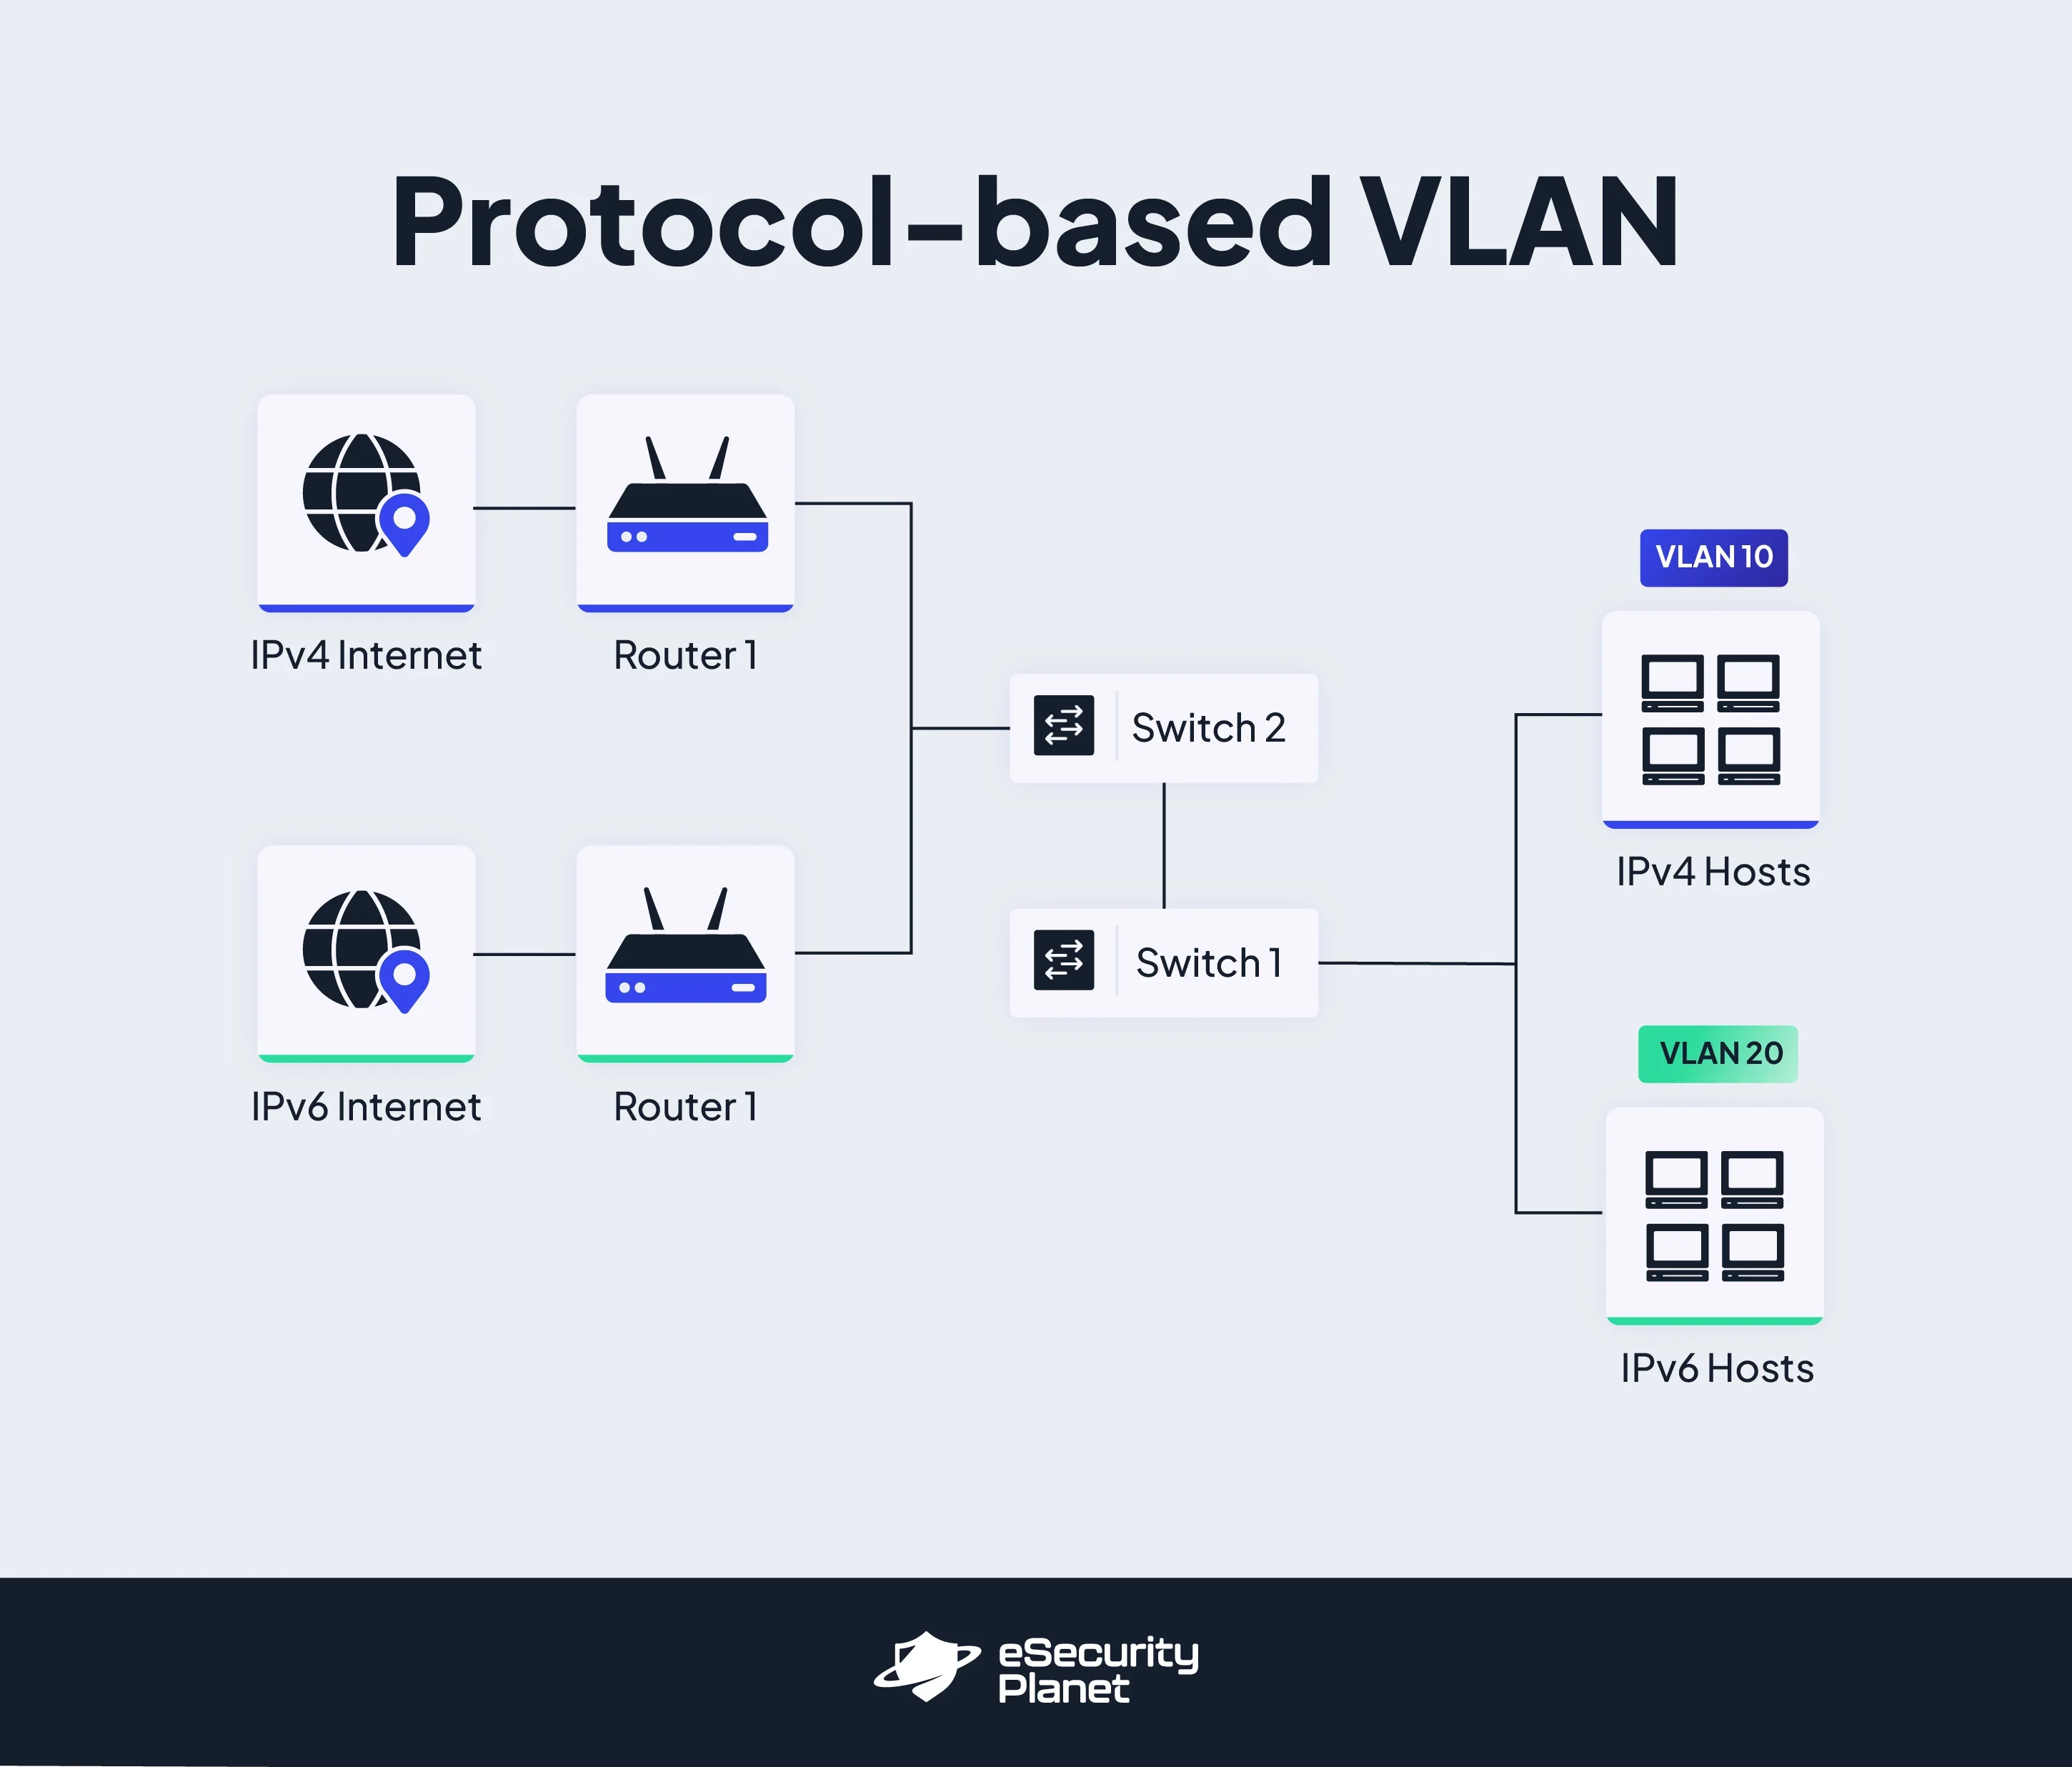
- Protokollbasiertes VLAN: Protokollbasierte VLANs klassifizieren die VLAN-Zugehörigkeit anhand des verwendeten Datenverkehrsprotokolls. Bei einem protokollbasierten VLAN enthält der Frame die Informationen zum Layer-3-Protokoll, die die VLAN-Zugehörigkeit festlegen. Diese Methode ist zwar in Umgebungen mit mehreren Protokollen effektiv, in reinen IP-Netzwerken jedoch möglicherweise nicht praktikabel. Der Datenverkehr anderer Protokolle wie IP, IPX oder AppleTalk kann an die jeweils zugehörigen VLANs weitergeleitet werden. Diese Form von VLAN filtert den Datenverkehr anhand des Protokolls und bietet Kriterien für ungetaggte Pakete.
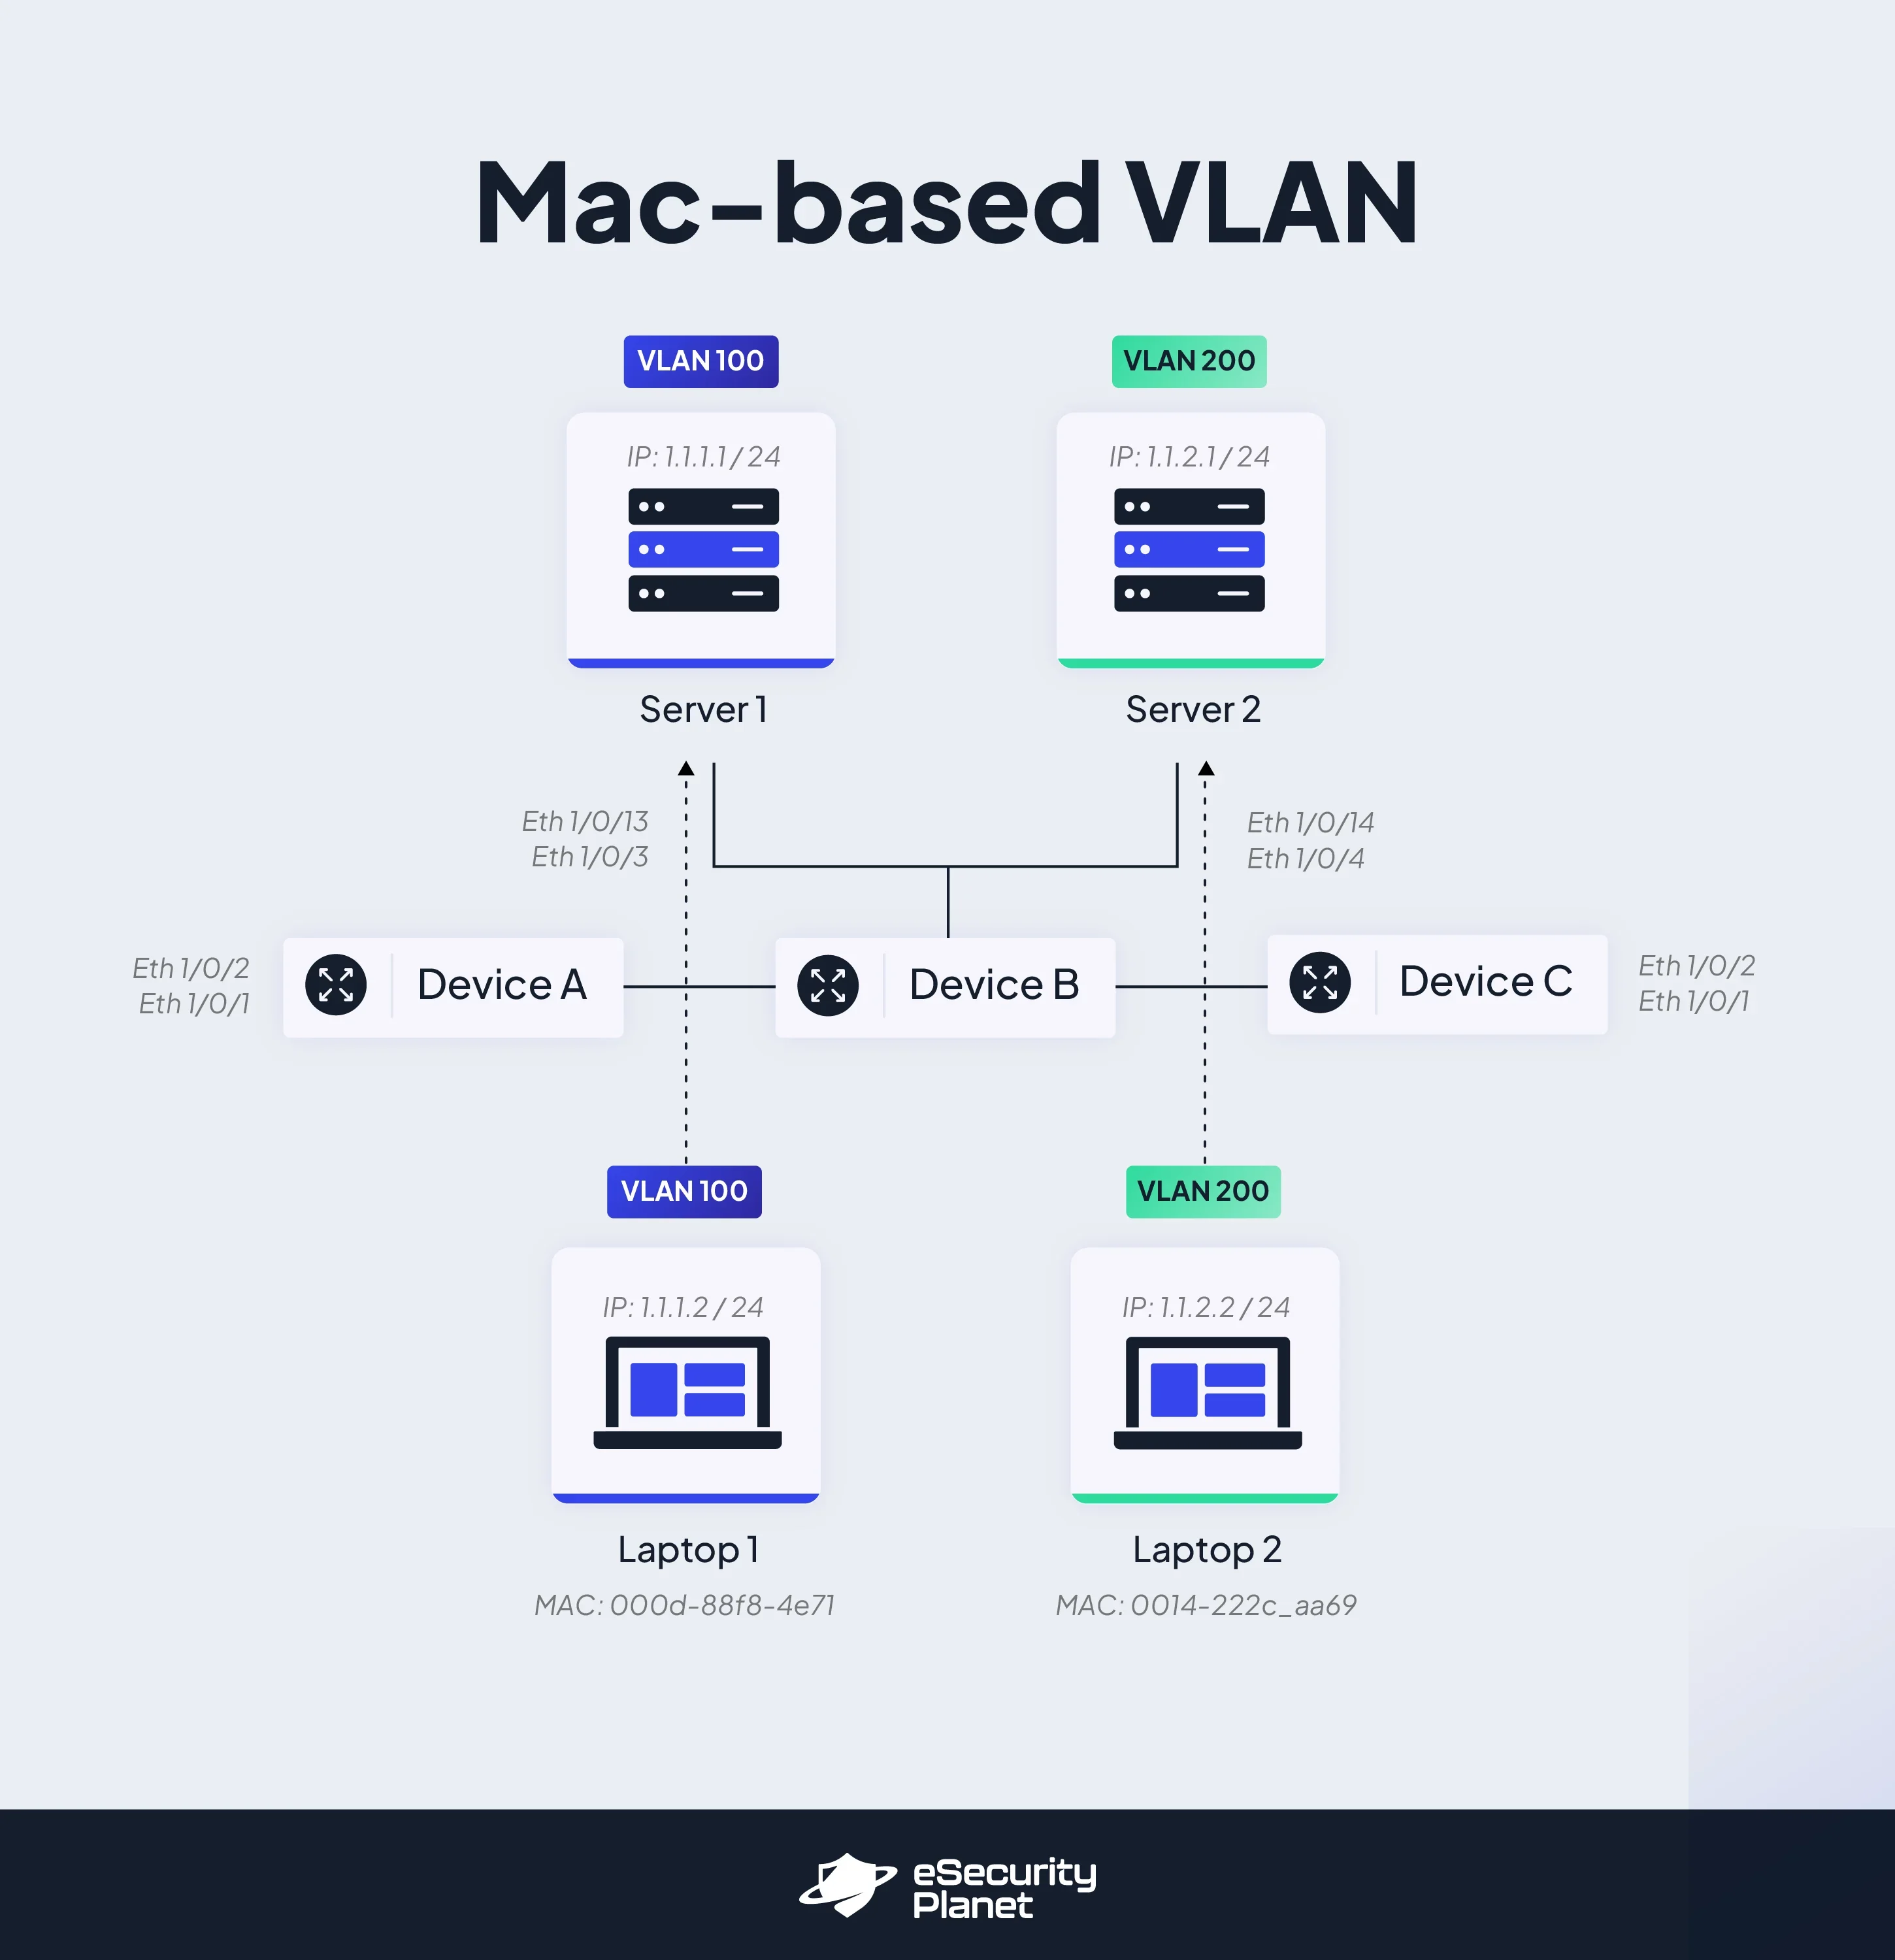
- MAC-basiertes VLAN: Dieser VLAN-Typ eignet sich ideal, wenn Netzwerkadministratoren eine granular gesteuerte Platzierung von Geräten benötigen. Ein MAC-basiertes VLAN verwendet die MAC-Adresse eines Geräts, um es als Mitglied dieses VLANs zu identifizieren. Jedes VLAN auf dem Switch verfügt über eine eigene MAC-Adresse. Dieser VLAN-Typ wird typischerweise eingesetzt, wenn eine Segmentierung von Geräten anhand der MAC-Adresse erforderlich ist. Eingehende ungetaggte Pakete werden mithilfe von MAC-basierten VLANs virtuellen LANs zugewiesen, sodass der Datenverkehr abhängig von der Quelladresse kategorisiert werden kann.
Sehen Sie sich die besten Next-Generation-Firewalls (NGFWs)
Fazit: VLANs
VLANs sind eine leistungsfähige Netzwerkstrategie, die eine effiziente Kontrolle des Datenverkehrs, bessere Sicherheit und eine optimale Netzwerkleistung ermöglicht. Diese Funktionen sind in modernen Netzwerkumgebungen von entscheidender Bedeutung, da sie die Segmentierung und Kontrolle des Netzwerkverkehrs ermöglichen. Durch die Zuweisung von VLAN-Nummern zu Switch-Ports können Netzwerkadministratoren logische Netzwerksegmente erstellen und den Datenfluss innerhalb und zwischen VLANs regulieren.
VLANs bieten die in modernen Netzwerkeinstellungen erforderliche Flexibilität und Kontrolle – unabhängig davon, ob Geräte logisch nach ihrer Funktion getrennt, isolierte Gastnetzwerke erstellt, kritischer Datenverkehr priorisiert oder große Netzwerke optimiert werden sollen. Das Verständnis der Funktionen und Vorteile verschiedener VLAN-Typen hilft Administratoren dabei, effiziente Netzwerkkonfigurationen zu erstellen, die auf die Anforderungen ihrer Organisation zugeschnitten sind.
Lesen Sie als Nächstes: