

















仮想ローカルエリアネットワーク(VLAN)は、物理ネットワーク上に作成される仮想化されたセグメントであり、デバイスを分離して、より論理的な環境ごとにグループ化します。この分離により、トラフィックを制御し、ネットワークパフォーマンスを最適化できるほか、機密性の高いワークロードやデータを隔離してセキュリティを向上させることもできます。
しかし、VLANはネットワークのパフォーマンスや管理の改善に役立つ一方で、複数のVLANや仕様を同時に扱う企業ネットワークの管理者にとっては、構成が入り組み、過度に複雑になることがあります。そこで役立つのがVLANタグ付けです。これは、VLAN IDと呼ばれるメタデータラベルをネットワーク上の情報パケットに付加する手法です。これらの情報タグによって、ネットワーク全体のさまざまな種類の情報パケットを分類でき、各パケットがどのVLANに属し、どのように処理されるべきかを明確にできます。
このガイドでは、VLANタグ付けとは何か、その仕組み、そして自社のネットワーク仮想化プロジェクトでこの手法を導入すべき理由と方法について説明します。
関連記事: VLAN:セキュリティに効果的なネットワークセグメンテーション
VLANタグ付けで使われるネットワークコンポーネントとプロトコル
VLANタグ付けは複雑なテーマです。そこでまず、VLANタグ付けに使われるネットワークコンポーネントとプロトコル、およびそれぞれの役割について説明し、その後で具体的な内容とベストプラクティスを見ていきます。
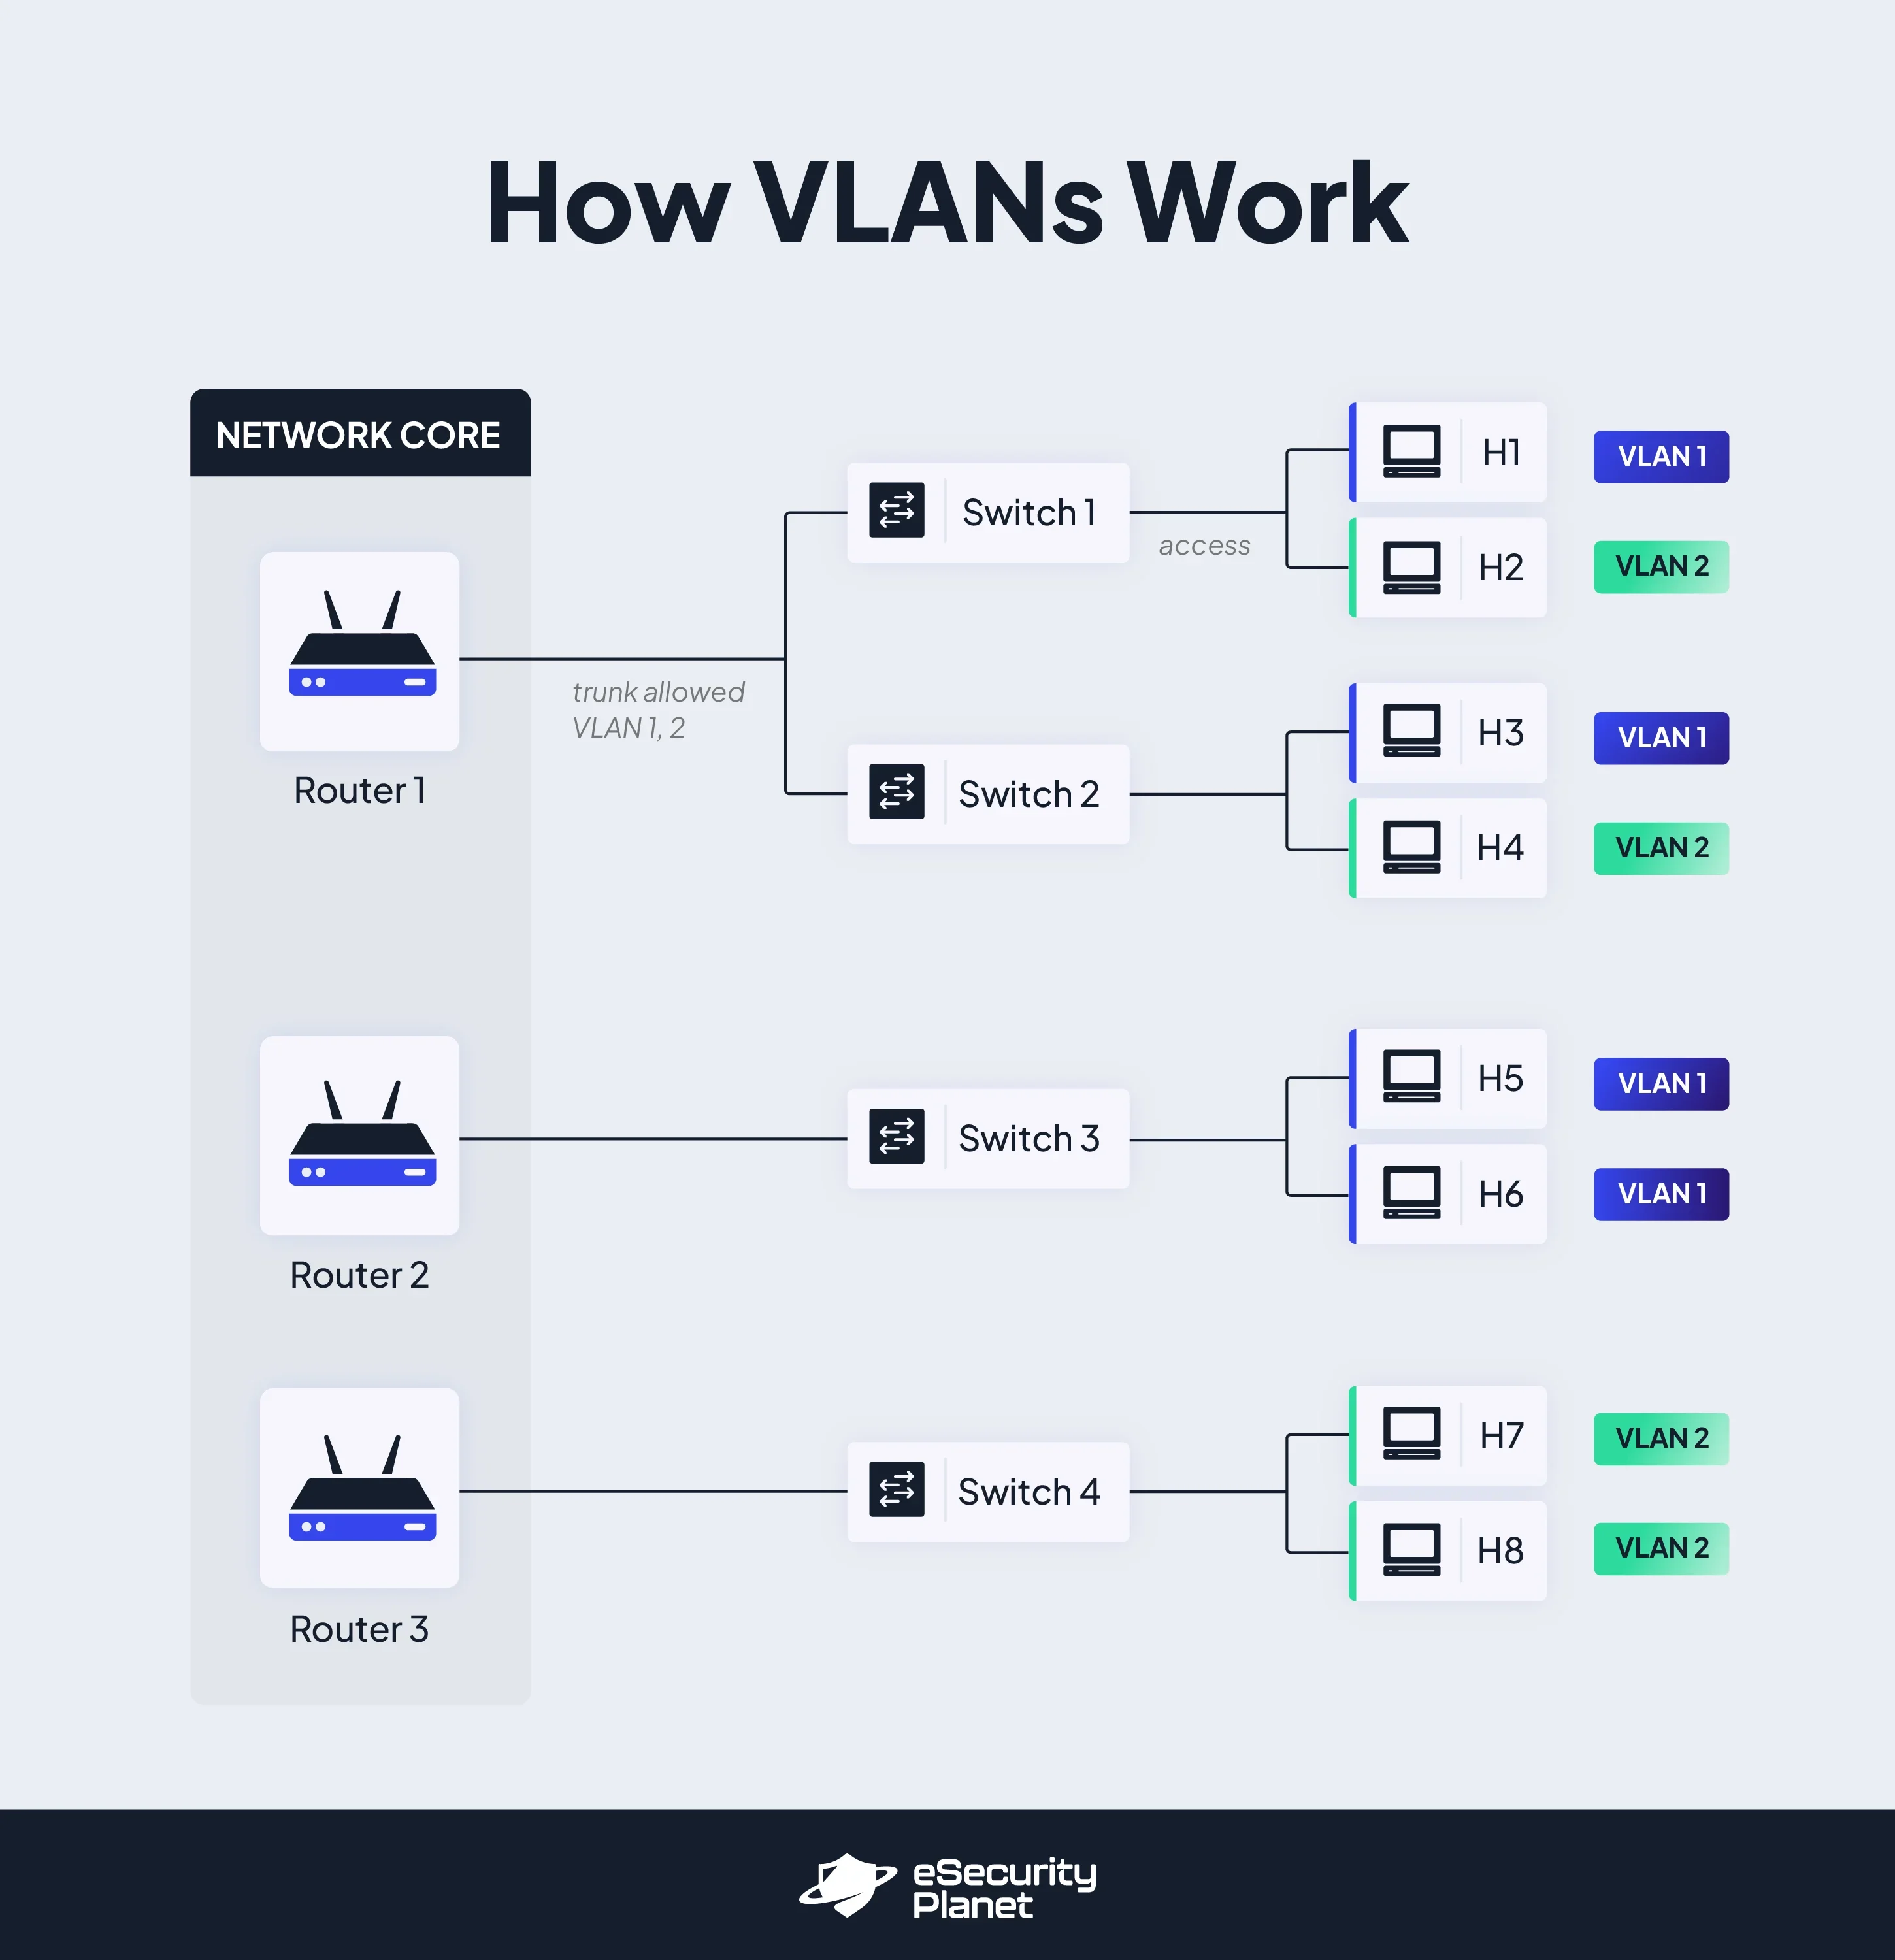
- スイッチ:ネットワークスイッチは、VLAN内の他のデバイスを接続します。VLANタグ付けでは、スイッチがVLANタグの割り当て、VLANトランキング、VLANルーティングなど、ネットワークトラフィックの転送とラベル付けに関わるVLAN管理タスクを担います。
- ブロードキャストドメイン:従来のネットワークでは、ブロードキャストドメインにそのネットワーク内のあらゆるデバイスやコンポーネントが含まれます。すべて同じフラットなネットワーク上にあるため、ブロードキャストされたメッセージをすべて受信できます。VLANとVLANタグ付けを使うと、ブロードキャストドメインをより小さく、用途に特化したものにできます。これはドメインをセグメント化し、同じVLANセグメント上にある他のデバイスからのメッセージやパケットだけをデバイスが受信できるようにする仕組みです。
- ルーター:ネットワーク層のルーターによって、異なるVLAN間でデータパケットをルーティングできます。スイッチがデバイス間の接続に重点を置くのに対し、ルーターはスイッチ間の接続や、より大規模なネットワーク処理に適しています。
- ユーザー認証:VLAN IDが一致し、そのVLANで承認されていることを確認するだけでなく、デバイスやユーザーがそのVLANへの参加を許可されていることを確認するため、通常はさまざまなユーザー認証方式も利用します。一般的には、リモート認証ダイヤルインユーザーサービス(RADIUS)サーバーなどの認証サーバーを使って、ユーザートラフィックを認証・承認します。
- トランク:トランクポートは、複数のVLAN間でVLAN間通信を転送・中継します。レイヤー2プロトコルレベルで動作し、スイッチやルーターを介したタグ付きVLANトラフィックの送信を管理できます。
- レイヤー2プロトコル:データリンク層とも呼ばれるこの種類のネットワークプロトコルでは、スイッチ、無線アクセスポイント、フレームなどのデバイスが、単一のVLAN内で情報パケットを交換できます。
- レイヤー3プロトコル:ネットワーク層とも呼ばれるレイヤー3ルーティングは、レイヤー2の上位に位置する、より複雑な層です。これにより、別々のVLANセグメントにあるデバイスとの間で情報パケットを送受信できます。ルーターはレベル3で動作します。
- シングルタグ付け:VLANタグ付けの理想的な方法で、各VLANと情報パケットに1種類のタグだけを付与します。シングルタグ付けにより、データパケットの所属先、移動できる場所、やり取りできる他のデバイスを簡単に特定できます。
- デュアル/ダブルタグ付け:情報パケットに誤って2つ以上のVLANタグが付与される状態です。1つのパケットがネットワークを移動する際に、複数のタグ付け処理を経ることで発生します。多くの場合、パケットが以前のVLANから新しいVLANへ移動したにもかかわらず、以前のVLANのタグや命名構造が取り除かれないことで起こります。
- 混在タグ付け:混在タグ付けは、1つのVLANまたはVLANグループ内で、複数の異なるタグ付け標準が使われる場合に発生します。意図せず起こることもあれば、デバイスごとに対応するタグ付け標準が異なるため、意図的に行われることもあります。VLAN環境でタグを混在させると、デバイス間の互換性問題が発生し、ネットワーク管理者が単一のダッシュボード画面からVLANのパフォーマンスを監視することも難しくなります。
VLANタグ付けの仕組み
VLANタグ付けを始めるには、まず物理ネットワークを仮想化し、異なるVLANを設定します。VLANは目的に応じて自由にグループ化できます。デバイスの場所を基準にVLANを作成するユーザーもいれば、部門、トラフィック量、その他のカテゴリ分類を基準に作成するユーザーもいます。VLANをどのように分類・グループ化するかにかかわらず、無線アクセスポイント管理システムなどを使って設定できます。
VLANを設定したら、各VLANに固有のVLAN IDを割り当てます。VLAN IDは通常、12ビットの値です。次に、ネットワークを移動するさまざまな情報パケットのヘッダーにVLAN IDを付加します。既存の情報パケットには、最も適切なVLAN IDを手動で付与できます。
新しいユーザーやデバイスがネットワークへのログインを試みると、まず認証サーバーやその他の認証ツールを使って、その新しいホストが有効かどうかを確認します。ユーザーまたはデバイスの認証が完了すると、VLANスイッチが、その対象からネットワークへ送信される情報パケットに論理VLAN IDを付加します。このVLAN IDにより、情報パケットは適切なVLAN内にとどまり、ブロードキャストドメイン内のそのセグメントに対してのみブロードキャストされます。
より複雑なパケット移動には、VLAN間の移動を可能にするトランクやルーターを設定します。そうでなければ、デュアルタグ付けのようなエラーが発生しない限り、そのパケットにはラベルが付けられ、特定のVLANに存在するホスト、ポート、スイッチの間にとどまるよう設定されます。
VLANをネットワークセキュリティのセグメンテーションに利用する例については、ランサムウェアに強いアーキテクチャの構築をご覧ください。
VLANタグ付けは必要か?
VLANタグ付けは、特に、異なる部門の分類や要件、デバイスやユーザーの種類、トラフィックの種類、権限などを同時に扱う必要がある大規模なネットワーク環境で役立つ手法です。また、規模を問わず、ネットワーク管理者がネットワークを整理し、ネットワーク内を流れるトラフィックを把握し、パフォーマンスとトラフィックフローを改善する論理的な方法でネットワークをセグメント化するのにも役立ちます。
ただし、VLANタグ付けは誰にとっても必要なわけではありません。その有用性は、ネットワークの規模、運用するVLANの数、その他の組織上の要件によって異なります。実際、VLANタグを初めて設定する際に仕組みを理解していなかったり、プロセスや手順の標準化に失敗したりすると、タグなしVLAN環境で作業するよりも管理が難しくなる可能性があります。
チームがVLANタグ付けプロジェクトに着手すべきなのは、VLAN間ルーティング、よりきめ細かなポリシー管理、強力なブロードキャスト制御といった機能からメリットを得られる場合に限るべきです。単純なユーザーデバイスとVLAN分類のために使いやすいVLAN環境を構築したいだけなら、タグなしVLANで十分でしょう。
関連記事: ゼロトラストの鍵としてマイクロセグメンテーションが普及
VLANタグ付けのベストプラクティス7選
VLANタグ付けは簡単ではありませんが、以下のベストプラクティスに従えば、正しく実施しやすくなります。
1. VLAN標準を一貫させる
タグが過度に複雑にならず、VLAN上のデバイス同士の互換性を維持できるよう、標準化された命名規則と統一されたタグ付け標準を使いましょう。特にVLANタグ付けでは、IEEE 802.1QやISLなど、複数の方式や標準から選択できます。どちらか一方が組織に適している可能性はありますが、両方を使うとタグ付けが混在し、トラフィックを追跡しにくくなったり、VLANの各種設定を誤ったり、情報パケットが誤解釈・誤転送されたりするおそれがあります。
2. デュアルタグ付けなどのタグ付けエラーを監視・監査する
VLAN環境では、特に複数のユーザーやチームがタグ付けに取り組んでいる場合、さまざまなタグ付けエラーが簡単に発生します。情報パケットに二重のタグが付くような事態を防ぐため、ネットワーク監視ツールでVLAN内およびVLAN間を移動するトラフィックを継続的に監視しましょう。タグの品質をときどき詳しく分析するため、定期的なネットワーク監査と脆弱性評価の一環としてVLANタグの評価を実施してください。
3. ブロードキャストドメインのサイズを制御する
VLANや情報パケットにどれだけ適切にタグを付けても、ブロードキャストドメインとその内部のトラフィックが大きくなりすぎれば、ネットワークは混雑して動作が遅くなる可能性があります。ネットワークアクティビティが増え続ける場合は、新しいサブVLANを作成してブロードキャストトラフィックを削減し、ネットワークのセキュリティとパフォーマンスをきめ細かなセグメント単位で管理しやすくすることを検討しましょう。
4. タグにはユーザー、利用目的、その他の論理的なグループ分けを考慮する
タグのグループはほぼあらゆるカテゴリや分類に合わせられるため、組織は仮想化されたネットワークトラフィックをどのようにグループ化するか、十分に検討するのが得策です。特定のリソースへのアクセスを増減させる必要がある第三者、ステークホルダー、従業員はいませんか。より多くの帯域幅を消費し、特別な対応を要する方法で使われているデバイスやアプリケーションはありませんか。より厳格なデータセキュリティやコンプライアンス対策が必要なデータを送信するデバイスはありませんか。これらはすべて、個々のVLANをどのように分割してタグ付けするかを決める際に考慮すべき問いです。
5. ネットワーク監視などのサイバーセキュリティツールに投資する
ネットワーク監視ソリューションは、VLANのような仮想化ネットワークを含むあらゆる種類のネットワークで、より深刻なサイバーセキュリティ問題が制御不能になるのを防ぎます。さらに、一部のネットワーク監視ツールでは、特定の情報パケットに誤ったタグが付いていないか、誤って複数のタグを受け取っていないかなど、VLANタグ付けの要素を追跡するために必要なレベルのカスタマイズが可能です。
関連記事:ネットワークセキュリティソリューションの代表的な種類34選
6. ステージング環境でVLAN構成をテストする
設定ミスは、ネットワークの専門家がVLANやVLANタグ付けに初めて取り組む際に直面する、最も一般的な問題であり、セキュリティ脅威の1つです。ステージング環境で問題を解消しても、特にネットワークトラフィックやデバイスが複雑化すれば、すべての問題を解決できるとは限りません。それでも、ステージング環境でVLANを初期設定すれば、実際のネットワークのパフォーマンスに悪影響を与えずに、その機能や性能をテストできます。
7. VLANタグ付けのドキュメントを最新に保つ
チームメンバーがIT・ネットワークチームを離れ、新しいメンバーが加わる中で、全員が現在のVLANタグ付け標準を維持する方法を把握できるようにする唯一の方法は、詳細で最新のドキュメントを整備することです。新しいVLANやVLAN IDを作成したとき、またデータ管理に関する内部標準やルールが変更されたときは、必ずドキュメントを更新し、関係するすべてのステークホルダーがアクセスできる場所に保管してください。さらに効果を高めるには、社内のネットワーク担当者全員にVLANタグ付けとVLAN利用のベストプラクティスに関する定期研修を受けさせましょう。
VLANタグ付けで直面する主な問題
VLANタグ付けを正しく行えば、ネットワークをより効率的かつ安全に運用できます。しかし、ネットワーク担当者が注意を怠ると、逆の結果になる可能性があります。タグ付けプロジェクトに着手する際は、VLANタグ付けで最もよく起こる次の問題に注意してください。
設定ミス
VLANタグ付けには、さまざまなコンポーネントと可変要素が関わります。その複雑さから、組織ではVLAN IDの不一致、タグなしポート、スイッチやトランクの設定ミス、デバイスを抱えすぎてネットワークの輻輳を引き起こす過負荷のVLANなど、VLANやVLANタグの設定を誤ることが少なくありません。こうした問題はネットワークの動作を遅く非効率にするだけでなく、不正アクセスなどのセキュリティ問題につながる可能性もあります。
管理コスト
正しく設定されたVLAN環境はコスト削減につながることが多い一方、VLAN管理やVLANタグ付けにはコスト面で導入が難しい領域もあります。例えば、小規模な組織では、RADIUSサーバーなどの専用サーバーにかかる初期費用や保守費用を負担できない可能性があります。
社内の専門知識不足
VLANタグ付けプロジェクトに対応できる十分な社内の専門知識や、外部の専門業者に依頼するリソースをすべての組織が持っているわけではありません。初期導入、継続的な監視、定期的なトラブルシューティングのいずれの段階でも、特定のコンポーネントが意図どおりに動作しないと、多くの組織が自力では解決できない問題に直面します。
継続的な保守・監視の必要性
社内の専門知識不足とも関係しますが、多くの企業にはネットワークパフォーマンスの問題や新たに発生するセキュリティ脆弱性を継続的に監視するリソースがなく、高いVLAN標準の維持に苦労しています。VLANを円滑に動作させるには複雑なネットワーク運用が必要です。特に、多数のデバイスやネットワークツールが関わるためです。相互運用性、ネットワークトラフィック、サービス品質(QoS)ポリシー、ユーザーアクセス制御はいずれも複雑な問題であり、VLANとそのタグを本来の目的どおりに機能させるには、ネットワーク担当者が常に管理していく必要があります。
結論:VLANタグ付けを正しく行うには
ネットワーク構成を維持・監視する準備がチームにできていない場合、特に経験の浅いネットワーク担当者が多い場合、VLANタグ付けは複雑なプロセスになり得ます。しかし、特に多様なトラフィックやユーザー種別を大量に管理する大企業にとって、VLANタグ付けは、サイバーセキュリティ、帯域幅、ネットワークパフォーマンス、そして役割ベース・デバイスベース・トラフィックベースの制御を管理するための、最も効果的で費用対効果が高く、拡張性にも優れた方法の1つです。システム管理者がタグ付けの設定や方式のトラブルシューティングを継続的に行う意思と能力を持っていれば、このVLAN向けの組織管理フレームワークから、さまざまなメリットを得られます。