

















Ce guide s’adresse aux responsables informatiques, aux équipes de sécurité et aux administrateurs réseau qui cherchent à renforcer la détection et la réponse aux menaces en 2026. Il présente les meilleurs systèmes de détection et de prévention des intrusions (IDPS), ainsi que les principales fonctionnalités à prendre en compte pour choisir la solution adaptée.
La sécurité réseau ne consiste pas seulement à empêcher les individus malveillants d’entrer. Il s’agit de disposer d’un système constamment sur ses gardes, capable de repérer les menaces, les tendances malveillantes et les activités suspectes avant qu’elles ne causent des dégâts à votre système.
Les systèmes de détection des intrusions (IDS) et les systèmes de prévention des intrusions (IPS) — souvent réunis sous le terme de détection et prévention des intrusions (IDPS) — jouent un rôle essentiel dans ces défenses de sécurité réseau. Ils aident les équipes à détecter les activités suspectes, à bloquer le trafic et les logiciels malveillants, et à examiner les journaux système à la recherche de menaces potentielles.
Ce guide présente les solutions IDPS leaders du marché, ainsi que les principales fonctionnalités et considérations à prendre en compte lors de l’évaluation des produits pour votre organisation.
- Atomic OSSEC: Meilleur choix global pour les équipes de toutes tailles
- Trellix IPS: Meilleure option pour les fonctionnalités essentielles et avancées
- Check Point Quantum: Meilleur choix pour les environnements NGFW
- SolarWinds SEM: Meilleur choix pour la gestion et la création de rapports sur les journaux
- Trend Micro TippingPoint: Meilleur choix pour le renseignement sur les menaces
- Alert Logic MDR: Meilleur choix pour les services d’entreprise gérés
Qu’est-ce qu’un système de détection et de prévention des intrusions ?
Un système de détection et de prévention des intrusions combine les fonctionnalités des IDS et des IPS afin de mieux détecter et bloquer le trafic malveillant, plutôt que de se limiter à l’une de ces deux fonctions. Les produits IDPS proposent souvent des fonctionnalités telles que l’analyse des journaux, les alertes et la remédiation des menaces pour repérer les activités et tendances suspectes et aider les équipes de sécurité à neutraliser les acteurs malveillants. Les fonctionnalités IDPS ou IPS appartiennent souvent à une suite ou à un produit de sécurité plus vaste proposé par un éditeur, et constituent l’un des nombreux modules de celui-ci.
Comparatif des meilleures solutions IDPS
Le tableau comparatif suivant présente nos meilleurs produits IDPS, notamment leurs fonctionnalités de remédiation des menaces, ainsi que la disponibilité d’un service géré et d’une version d’essai gratuite :
| Inspection SSL/TLS | Remédiation des menaces | Disponible sous forme de service géré | Version d’essai gratuite | |
|---|---|---|---|---|
| OSSEC | ❌ | ✔️ | ✔️ | 14 jours |
| Trellix IPS | ✔️ | ✔️ | ❌ | ❌ |
| Check Point | ✔️ | ❌ | ❌ | Contacter pour connaître la durée |
| SolarWinds SEM | ❌ | ✔️ | ❌ | 30 jours |
| Trend Micro TippingPoint | ✔️ | ✔️ | ❌ | ❌ |
| Alert Logic MDR | ✔️ | ✔️ | ✔️ | ❌ |
OSSEC – Meilleur choix global pour les équipes de toutes tailles
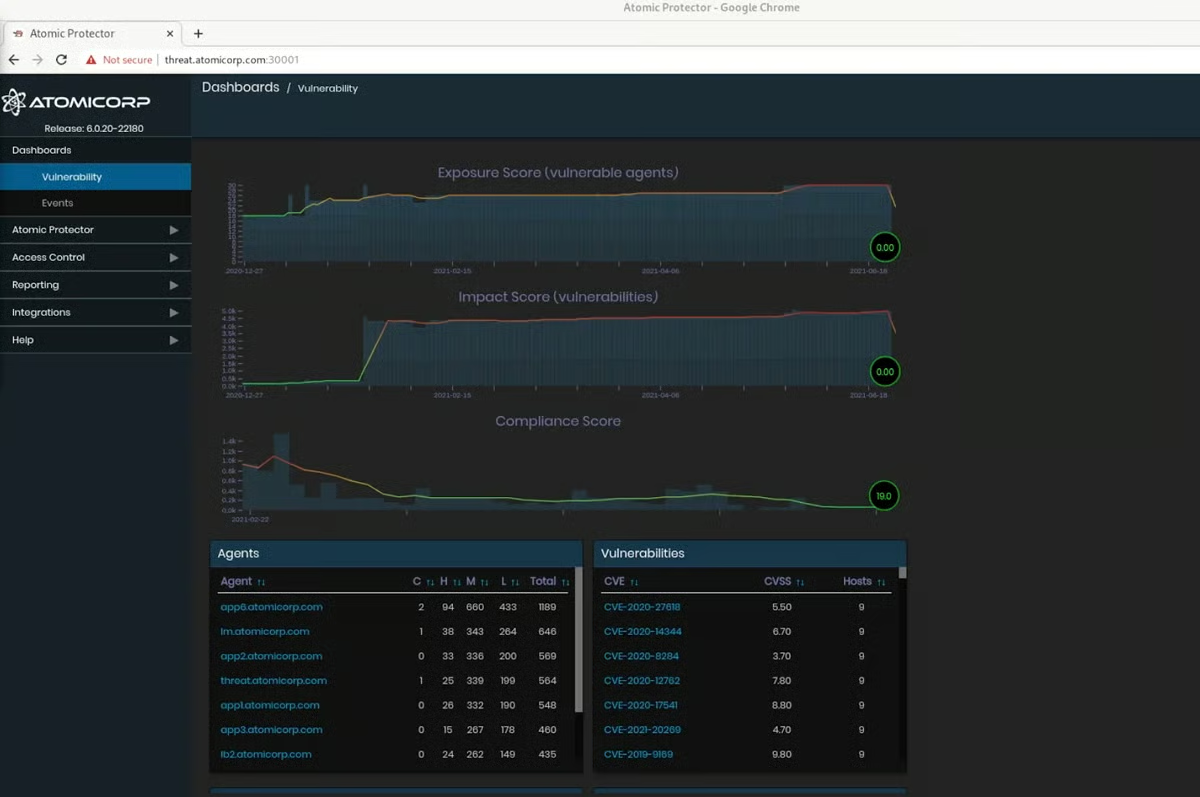
OSSEC est un produit IDPS destiné aux équipes de toutes tailles, qui se distingue par l’étendue de ses fonctionnalités et la transparence de son équipe commerciale. Il propose la remédiation des menaces, des fonctions de mise en quarantaine, l’analyse des journaux et la surveillance de l’intégrité des fichiers.
OSSEC propose également un IDS gratuit et open source, qui constitue un bon choix pour les PME ; envisagez ce produit si votre équipe est plus réduite. Nous nous sommes toutefois concentrés ici sur Atomic OSSEC, l’offre destinée aux entreprises : c’est une option solide pour les entreprises de taille moyenne et les grandes entreprises.
Avantages
- Disponible sous forme de service géré
- Version d’essai gratuite disponible
- Informations relativement transparentes sur les tarifs et l’équipe
Inconvénients
- Certaines versions de Windows et de Mac OS ne sont pas prises en charge
- Aucune inspection SSL ou TLS
- Aucune règle personnalisée
Tarifs
- Demander un devis : Tarification personnalisée disponible ; environ 55 $ par terminal ou système pour une licence d’un an, mais le montant peut varier selon le nombre d’éléments et l’environnement
- Version d’essai gratuite : 14 jours
Fonctionnalités clés
- Surveillance de l’intégrité des fichiers : Examiner l’intégrité des fichiers des applications et des systèmes d’exploitation.
- Gestion des journaux : Centraliser les données de journalisation provenant de différentes sources et les envoyer aux SIEM pour une analyse plus approfondie.
- Gestion des agents : Effectuer les configurations des agents et des serveurs depuis une console de gestion centralisée.
- Renseignement sur les menaces : OSSEC recueille des données sur les menaces auprès de nœuds répartis dans le monde entier afin de fournir des informations de sécurité plus complètes.
Capture d’écran
Trellix IPS – Meilleure option pour les fonctionnalités essentielles et avancées
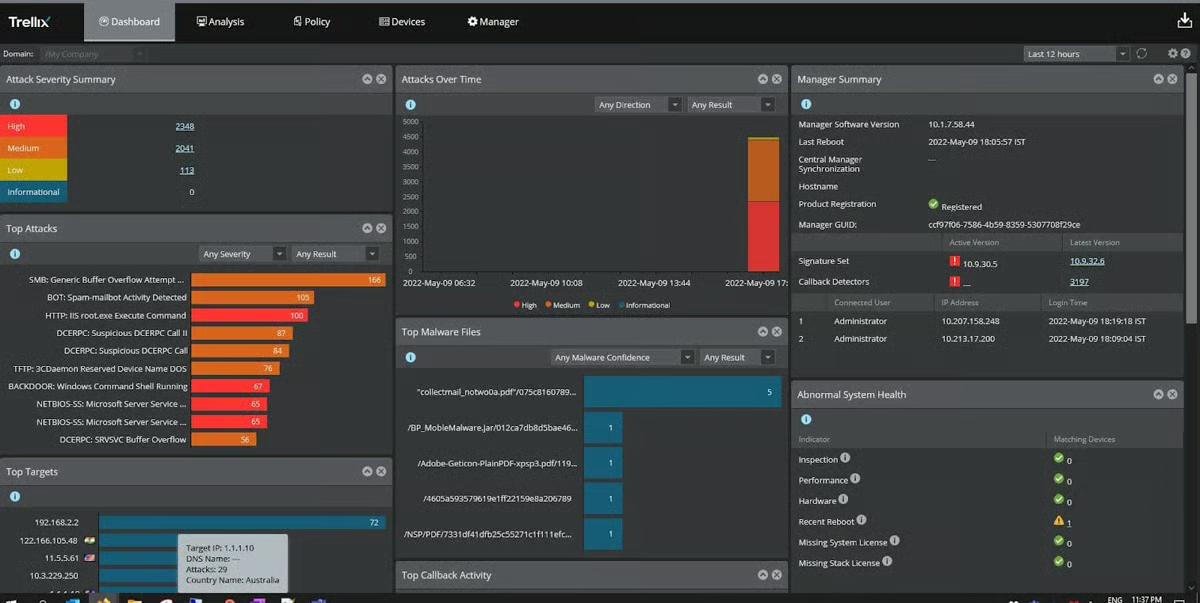
Trellix Network Security est une plateforme de sécurité qui intègre un IPS et propose le blocage des menaces, des intégrations et la gestion des politiques pour faire face aux menaces sophistiquées. Trellix IPS est conçu pour la sécurité des entreprises et propose notamment la prévention des attaques DDoS, la détection heuristique des bots et la mise en quarantaine des hôtes.
Si vous êtes une grande entreprise ou disposez d’une équipe de sécurité expérimentée, envisagez Trellix : son éventail de fonctionnalités IDPS essentielles et avancées offre aux équipes de nombreuses possibilités.
Avantages
- Priorisation automatisée des événements en fonction de leur gravité
- Propose une analyse des logiciels malveillants sans signature
- Documentation abondante disponible
Inconvénients
- Aucune version d’essai gratuite
- Disponibilité limitée de l’assistance téléphonique
- Les systèmes d’exploitation pris en charge ne sont pas clairement indiqués
Tarifs
- Demander un devis : Tarification personnalisée disponible ; certaines informations tarifaires sont accessibles auprès de revendeurs comme AWS
Fonctionnalités clés
- Prévention des attaques DDoS : La limitation du débit, la protection DNS et la limitation des connexions contribuent à prévenir les attaques DDoS.
- Renseignement sur les menaces : L’IPS s’intègre à Trellix Global Threat Intelligence pour fournir des informations complètes sur les menaces.
- Détection avancée des callbacks : Trellix IPS identifie les données d’attaque susceptibles de provenir de botnets.
- Sandboxing : L’intégration à Trellix Intelligent Sandbox permet une inspection approfondie du trafic.
Capture d’écran
Check Point Quantum – Meilleur choix pour les environnements NGFW
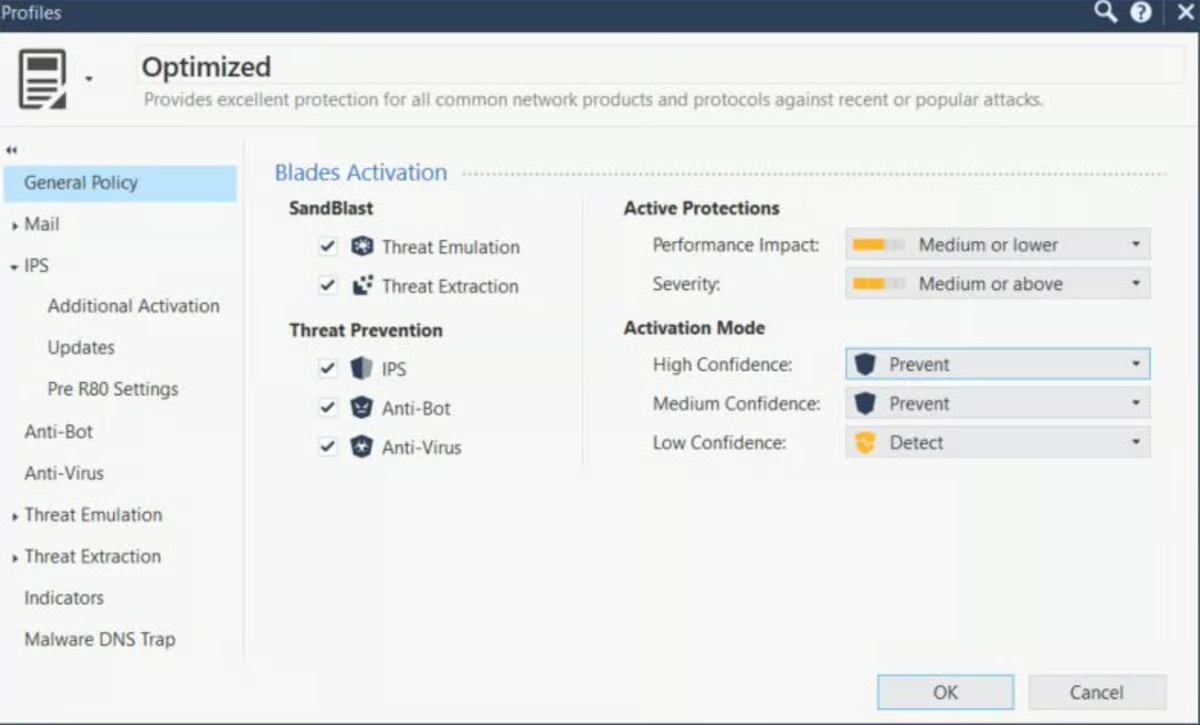
Check Point Quantum, la famille de produits qui inclut les pare-feu nouvelle génération et les passerelles de sécurité de Check Point, propose également un IPS qui s’intègre aux autres membres de la plateforme.
Check Point IPS peut détecter et bloquer les tentatives de tunneling DNS, les attaques sans signature, les utilisations abusives des protocoles et les CVE. Si vous êtes déjà client de Check Point, l’IPS s’intègre particulièrement bien à votre environnement ; si vous envisagez d’investir dans un NGFW doté d’un IPS intégré, Quantum constitue également une option solide.
Avantages
- Version d’essai gratuite disponible
- Intégration aux NGFW et passerelles Quantum
- Sandboxing disponible via l’intégration à SandBlast
Inconvénients
- Fonctionnalités de remédiation des menaces peu claires
- Absence de fonctions de mise en quarantaine
- Prise en charge des systèmes d’exploitation peu claire
Tarifs
- Demander un devis : Tarification personnalisée disponible
- Version d’essai gratuite : Contacter pour connaître la durée
Fonctionnalités clés
- Rapports personnalisables : Afficher les événements de sécurité critiques et les mesures de remédiation nécessaires dans une interface unique.
- Détection des vulnérabilités : Les protocoles réseau et de messagerie pris en charge incluent HTTP, POP, IMAP et SMTP.
- Configuration des politiques : Élaborer des politiques basées sur des balises concernant le fournisseur, le protocole, le type de fichier et l’année de la menace.
- Correctifs virtuels : Les mises à jour de sécurité sont effectuées automatiquement toutes les deux heures via la passerelle de sécurité Check Point.
Capture d’écran
SolarWinds Security Event Manager – Meilleur choix pour la gestion et les rapports sur les journaux
SolarWinds Security Event Manager combine plusieurs technologies de sécurité et sert de plateforme centrale pour la gestion des menaces internes, les logiciels de réponse aux incidents et l’analyse des journaux, entre autres.
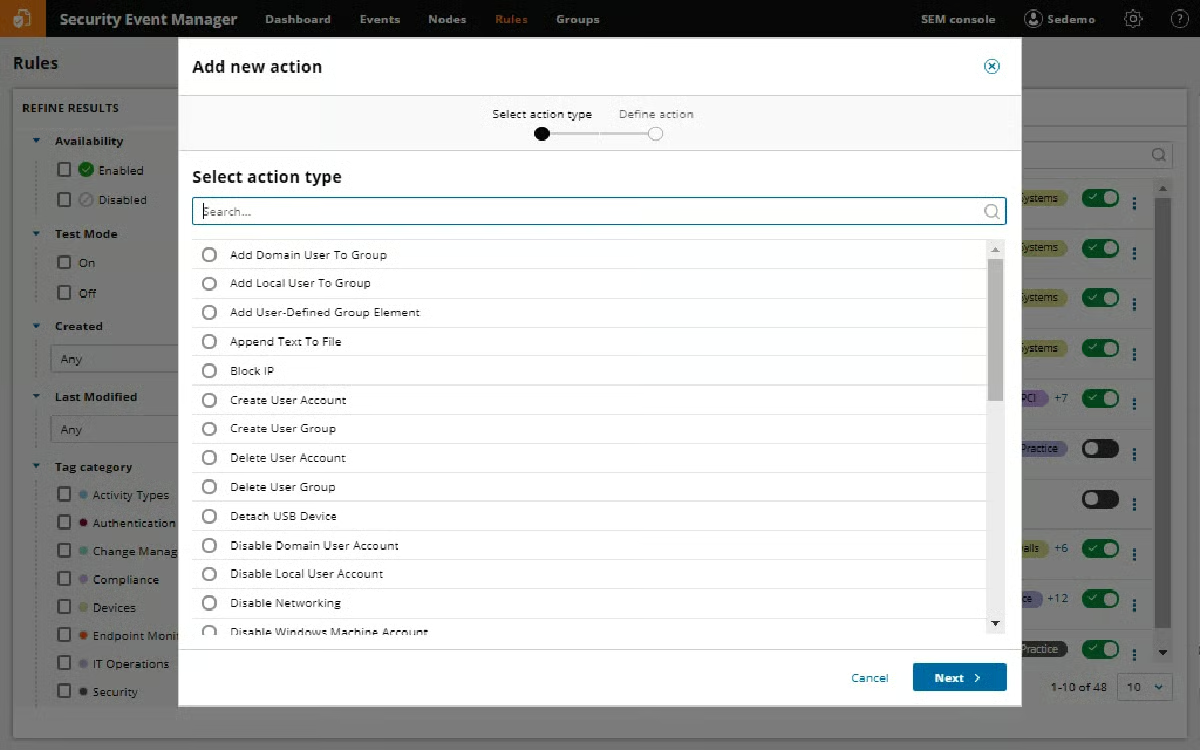
Il dispose donc de nombreuses fonctionnalités IDPS, mais SolarWinds SEM se distingue surtout par ses capacités de gestion et de création de rapports sur les journaux. Ses fonctionnalités incluent un logiciel de création de rapports de conformité et l’analyse des journaux, ce qui fait de SEM un excellent choix pour les équipes axées sur la conformité.
Avantages
- Plateforme centrale de sécurité couvrant de nombreux cas d’usage
- Version d’essai gratuite d’un mois disponible
- Règles personnalisées et fonctionnalités de remédiation des menaces
Inconvénients
- Absence de certaines fonctionnalités essentielles et avancées
- Non disponible sous forme de service géré
- Aucune mise en correspondance avec le cadre MITRE
Tarifs
- Offre par abonnement : À partir de 3 292 $
- Offre perpétuelle : À partir de 6 168 $
- Version d’essai gratuite : 30 jours
Fonctionnalités clés
- IDS basé sur le réseau : La visibilité sur le réseau s’intègre aux journaux provenant d’autres secteurs de l’infrastructure de l’entreprise.
- Rapports de conformité : Les normes réglementaires prises en charge incluent HIPAA, PCI DSS, SOX et ISO.
- Analyse des journaux : SEM analyse les journaux de plusieurs produits, notamment les appareils Juniper et Microsoft Exchange.
- Fonctionnalités SIEM : SEM recueille des informations sur toute l’activité du réseau et les inspecte à la recherche de menaces.
Capture d’écran
Trend Micro TippingPoint – Meilleur choix pour le renseignement sur les menaces
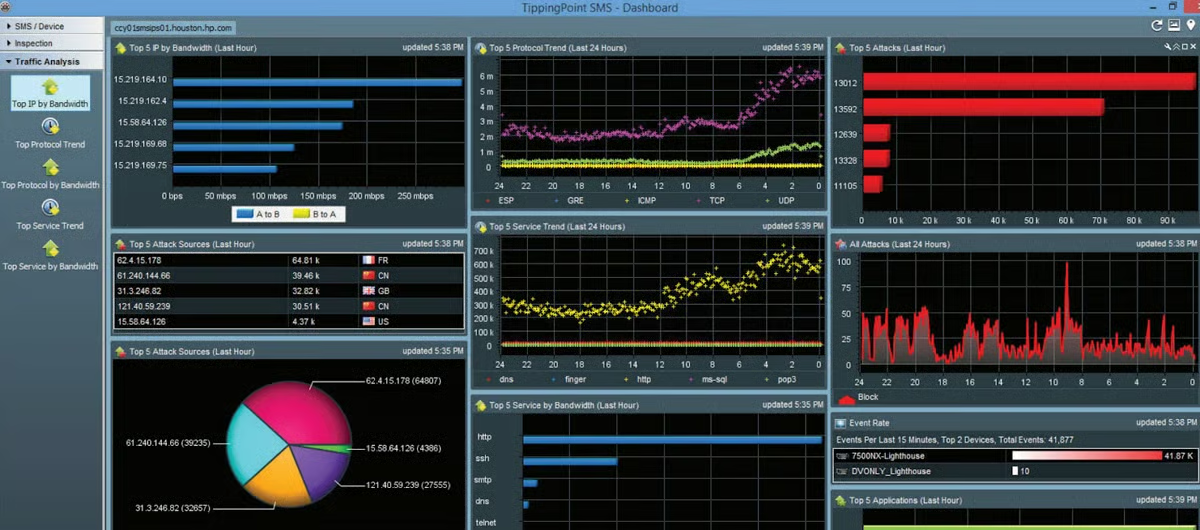
Trend Micro TippingPoint est une solution de sécurité réseau qui contribue à se protéger contre les vulnérabilités zero-day et connues grâce à des fonctionnalités telles que l’analyse du trafic et le blocage des menaces.
Tipping Point intègre les renseignements sur les menaces de ses Digital Vaccine® Labs afin que votre entreprise bénéficie d’une vision plus claire des menaces présentes dans toute son infrastructure. Nous recommandons Trend Micro si vous recherchez des capacités avancées en matière de renseignement sur les menaces et de cybersécurité.
Avantages
- Intégration à Digital Vaccine® Labs
- Fonctionnalité de mise en quarantaine disponible
- Haute disponibilité pour les environnements critiques
Inconvénients
- Aucune version d’essai gratuite
- Il n’est pas clairement indiqué si TippingPoint propose des rapports
- Non disponible sous forme de service géré
Tarifs
- Demander un devis : Tarification personnalisée disponible ; certaines informations tarifaires sont accessibles auprès de revendeurs
Fonctionnalités clés
- Remédiation des vulnérabilités : L’intégration à des outils de gestion des vulnérabilités et la mise en correspondance avec les CVE facilitent la remédiation.
- Haute disponibilité : Les fonctionnalités de tolérance aux pannes incluent des watchdogs, un contournement intégré de l’inspection et des remplacements à chaud.
- Recommandations de configuration : Les paramètres prêts à l’emploi contribuent à élaborer des politiques de protection contre les menaces.
- Inspection du trafic : L’inspection approfondie des paquets et l’analyse de la réputation des URL améliorent la visibilité sur le trafic.
Capture d’écran
Alert Logic MDR – Meilleur choix pour les services gérés destinés aux entreprises
Alert Logic est une plateforme de détection et de réponse gérées avec un IDS réseau géré, la sécurité des conteneurs, la détection des menaces et la gestion des vulnérabilités. La plateforme MDR d’Alert Logic peut être déployée sur site ou sous forme de service cloud.
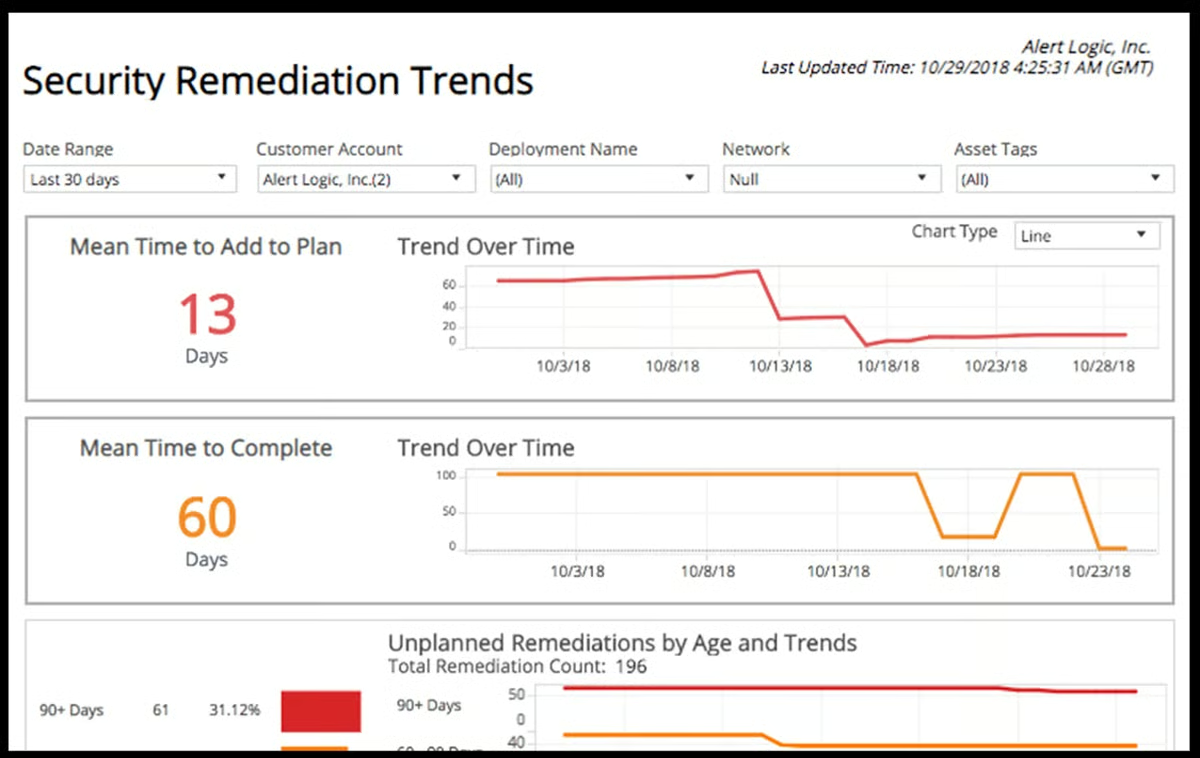
Ce service de sécurité géré propose des tableaux de bord et des analyses de premier plan afin de fournir des informations sur l’activité réseau, les menaces, les utilisateurs et les configurations des entreprises, pour améliorer la détection et la réponse proactives.
Avantages
- Déploiement sur site et dans le cloud
- Plus de 17 000 signatures actives
- Déploiement possible sur site et dans le cloud
Inconvénients
- Prise en charge limitée des systèmes d’exploitation
- Aucune version d’essai gratuite
- Aucune mise en quarantaine ni sandboxing des menaces
Tarifs
- Demander un devis : Tarification personnalisée disponible
Fonctionnalités clés
- Agent dédié : L’agent d’Alert Logic surveille les terminaux Windows et Mac à l’aide de l’apprentissage automatique et de l’analyse comportementale.
- Rapports de conformité : Les utilisateurs peuvent accéder aux rapports ainsi qu’aux contrôles PCI DSS et HIPAA intégrés.
- Analyse des journaux : L’apprentissage automatique identifie les tendances générales et les anomalies qui en résultent.
- Analyse des vulnérabilités : Alert Logic rassemble les données provenant des systèmes cloud, sur site et hybrides.
Capture d’écran
5 principales fonctionnalités des logiciels IDPS
Parmi les principales fonctionnalités des IDPS que nous recommandons figurent la gestion des politiques, les alertes d’événements, les rapports, l’analyse du trafic et la remédiation des menaces ou des incidents. Utilisez cette liste de fonctionnalités IDPS comme référence lorsque votre équipe évalue des produits potentiels, sans oublier les fonctionnalités spécifiques dont votre entreprise a besoin.
Gestion des politiques
Les solutions IDPS doivent permettre aux équipes de gérer les politiques de sécurité, de les configurer et de les superviser depuis une console de gestion centralisée. Des fonctions de gestion des politiques faciles et intuitives aideront vos équipes à prendre le produit en main plus rapidement et à le configurer plus efficacement.
Alertes
Si vous utilisez un produit de sécurité comme un IDPS, vous voudrez être immédiatement informé lorsqu’un événement de sécurité se produit. Une solution IDPS doit fournir des alertes rapides et claires, qui doivent également être hiérarchisées afin que votre équipe de sécurité sache ce qu’elle doit traiter ou atténuer en priorité.
Fonctionnalités de création de rapports
Il est utile pour les équipes de partager des données de sécurité claires et compréhensibles entre elles et avec les autres employés, notamment les responsables et les cadres dirigeants. Les solutions IDPS doivent proposer des rapports afin que le personnel de sécurité puisse prendre des décisions plus éclairées et rationnelles à partir de données présentées clairement. Certains produits proposent à la fois des modèles et des rapports personnalisables.
Analyse du trafic
Les solutions IDPS doivent analyser attentivement le trafic réseau, détecter les anomalies et déterminer quand le trafic ne respecte pas les politiques de sécurité. L’analyse du trafic peut inclure l’inspection des paquets, qui examine en détail les paquets réseau et les accepte ou les rejette. Cela améliore la sécurité réseau en filtrant le trafic selon les politiques prédéfinies de votre organisation.
Remédiation des menaces
Comme les IDPS disposent de capacités de prévention et pas seulement de détection des menaces, les produits doivent être capables de corriger ou d’atténuer les menaces plutôt que de simplement les localiser. Les capacités de remédiation variant d’un produit à l’autre, ces derniers doivent aider les équipes à prévenir et à atténuer les menaces aussi rapidement que possible une fois celles-ci détectées.
Comment nous avons évalué les solutions IDPS
Nous avons évalué plusieurs produits IDPS à l’aide d’une grille de notation comportant cinq catégories pondérées, elles-mêmes composées de sous-critères avec leur propre pondération. Chaque produit évalué a reçu une note globale sur cinq, fondée sur l’ensemble des notes et pondérations finales des sous-critères. Les six produits ayant obtenu les meilleurs résultats dans cette grille ont été retenus dans notre liste finale ; les notes et les fonctionnalités globales des produits nous ont aidés à déterminer leurs cas d’usage.
Critères d’évaluation
Nos principaux critères d’évaluation des produits incluaient les fonctionnalités IDPS essentielles et les fonctionnalités avancées, comme la mise en quarantaine des menaces. Nous avons également pris en compte la convivialité, qui mesurait la disponibilité des services gérés et des options de déploiement. Enfin, nous avons examiné les informations tarifaires et les détails de l’assistance client, notamment la disponibilité de démonstrations et de l’assistance téléphonique.
- Fonctionnalités essentielles (30 %) : Nous avons noté les produits en fonction de la disponibilité de fonctionnalités IDPS essentielles telles que la gestion des politiques, les alertes et les rapports.
- Gagnant du critère : Trellix
- Fonctionnalités avancées (20 %) : Les fonctionnalités IDPS avancées incluaient la mise en quarantaine des menaces, le sandboxing et la mise en correspondance avec le framework MITRE.
- Gagnant du critère : Trellix
- Déploiement et convivialité (20 %) : Nous avons évalué les produits selon des fonctionnalités de convivialité telles que les services gérés, la documentation et les différentes options de déploiement.
- Gagnant du critère : OSSEC
- Tarifs (15 %) : Nous avons évalué la transparence des tarifs pratiqués par les fournisseurs, les informations de licence disponibles et les versions d’essai gratuites.
- Gagnant du critère : SolarWinds
- Assistance client (15 %) : Nous avons examiné la disponibilité de l’assistance téléphonique, ainsi que les notes attribuées à l’assistance et la disponibilité de démonstrations.
- Gagnant du critère : Trend Micro
Foire aux questions (FAQ)
Contre quoi les IDPS peuvent-ils protéger ?
Les systèmes de détection et de prévention des intrusions protègent les systèmes informatiques contre les accès non autorisés en surveillant les activités des utilisateurs et en recherchant des schémas susceptibles d’indiquer une activité suspecte. Les IDPS peuvent aider à protéger les équipes contre le vol de données, les attaques d’ingénierie sociale, les attaques par déni de service distribué et la modification de données sensibles.
Quels sont les avantages des systèmes de détection et de prévention des intrusions ?
Les IDPS contribuent à réduire les interruptions techniques, à atténuer les compromissions et à améliorer la productivité en rationalisant les alertes et en fournissant aux équipes de sécurité davantage de contexte sur les menaces. Pour être efficace et cohérent, un IDPS nécessite une gestion appropriée des politiques et des rapports, mais il devient un outil puissant une fois correctement configuré et maîtrisé par les équipes.
En savoir plus sur l’importance des IDS et IPS dans le marché actuel de la sécurité.
Quelle est la différence entre la détection des intrusions et la prévention des intrusions ?
Les outils IDS ont été conçus pour détecter les activités suspectes, les consigner et envoyer des alertes. Ils ne sont pas capables de prévenir une attaque, et les avertissements qu’ils génèrent nécessitent toujours une intervention humaine ou un système de sécurité supplémentaire. Les solutions IPS réagissent selon des critères prédéfinis pour différents types d’attaques, en bloquant le trafic et en interrompant les processus malveillants.
Les outils IPS peuvent également générer davantage de faux positifs, car leurs capacités de détection sont inférieures à celles des IDS. Les solutions IDPS intègrent toutefois les points forts des deux systèmes au sein d’un même produit ou d’une suite de produits.
Quels sont les types d’IDPS ?
Les IDPS sont généralement de deux types : basés sur l’hôte et basés sur le réseau. Un IDPS basé sur l’hôte est un logiciel déployé sur l’hôte qui surveille le trafic entrant et sortant de celui-ci. Il ne protège généralement qu’un seul terminal spécifique. Dans certains cas, il peut également analyser les fichiers système stockés sur l’hôte afin de détecter les modifications non autorisées et les processus exécutés sur le système.
Un IDPS basé sur le réseau est déployé à un emplacement où il peut surveiller le trafic de l’ensemble d’un segment ou d’un sous-réseau. Ses fonctionnalités ressemblent à celles des pare-feu, qui peuvent uniquement empêcher les intrusions provenant de l’extérieur du réseau et appliquer des listes de contrôle d’accès (ACL) entre les réseaux.
Les NIDS ont été conçus pour détecter et signaler les éventuels trafics internes malveillants se déplaçant latéralement au sein d’un réseau, ce qui en fait un excellent outil pour un cadre de sécurité zero-trust.
Comment les systèmes de détection et de prévention des intrusions renforcent-ils la sécurité réseau ?
Les IDPS renforcent la sécurité réseau en surveillant le trafic en temps réel grâce à l’inspection approfondie des paquets et à l’analyse comportementale. Contrairement aux pare-feu statiques, ces systèmes détectent les anomalies en comparant les schémas de trafic aux signatures d’attaques et au comportement de référence du réseau, ce qui permet aux organisations d’identifier des attaques sophistiquées qui échappent aux défenses traditionnelles.
La prévention s’effectue au moyen de réponses automatisées qui bloquent les menaces dès leur détection. Lorsqu’une activité suspecte est identifiée, les IDPS mettent immédiatement fin aux connexions, bloquent les adresses IP malveillantes ou reconfigurent les équipements réseau, réduisant ainsi au minimum le temps de présence et empêchant les attaquants d’établir une persistance au sein du réseau.
Quelles sont les difficultés courantes liées à la mise en œuvre des solutions IDS/IPS ?
Bien que les solutions IDS/IPS excellent en matière de sécurité réseau, leur mise en œuvre peut néanmoins présenter certains inconvénients. Ces difficultés comprennent notamment :
- Faux positifs et réglage de la sensibilité : Les systèmes IDS/IPS classent fréquemment à tort le trafic légitime comme malveillant, submergeant les équipes de sécurité d’alertes. Cela crée un compromis direct entre la couverture de la détection et l’efficacité opérationnelle, car un réglage excessif visant à réduire les faux positifs crée souvent des angles morts que les attaquants peuvent exploiter.
- Dégradation des performances : L’inspection approfondie des paquets par les IDS/IPS nécessite une puissance de traitement importante, en particulier aux frontières du réseau où les volumes de trafic sont élevés. Lorsque le trafic dépasse la capacité du système, les équipes de sécurité doivent choisir entre abandonner des paquets — au risque de manquer des attaques potentielles — ou accepter des ralentissements du réseau qui nuisent aux opérations de l’entreprise.
- Complexité de l’intégration et de la maintenance : Les systèmes IDS/IPS nécessitent une intégration transparente avec les pare-feu, les plateformes SIEM et les infrastructures réseau, qui utilisent chacune des protocoles et des configurations différents. Cette complexité s’accroît avec la nécessité constante de mettre à jour les règles de détection pour faire face aux menaces émergentes, ce qui exige une expertise spécialisée dont de nombreuses organisations ne disposent pas.
En résumé : utilisez les IDPS conjointement avec d’autres solutions
Les IDPS peuvent contribuer à améliorer la conformité et l’application des politiques en faisant respecter les politiques qui régissent la connexion des appareils au réseau ou à Internet, le transfert et le stockage des données de ces appareils, ainsi que la conservation des données au sein des systèmes.
Bien qu’un IDPS ne constitue pas une solution de sécurité autonome suffisante pour la plupart des entreprises, il s’agit d’un outil utile à avoir dans son arsenal, en particulier lorsqu’il s’intègre à d’autres outils, comme les NGFW et les solutions de détection et de réponse sur les terminaux. Utilisez les IDPS pour soutenir l’ensemble de votre infrastructure de sécurité, en détectant les intrusions et en les neutralisant plus efficacement grâce à des fonctionnalités telles que les alertes, les rapports et la remédiation des menaces.
Si votre entreprise envisage d’autres produits de cybersécurité, consultez ensuite les principales entreprises de cybersécurité, notamment Palo Alto, Fortinet et CrowdStrike.