

















このガイドは、組織のリスクに対する可視性を高め、2026年に攻撃対象領域を縮小したいITリーダーやセキュリティチームを対象としています。攻撃対象領域管理(ASM)に最適なソフトウェアと、プロアクティブな脅威検知およびリスク軽減に適したソリューションを選ぶ際に、企業が評価すべき主な機能を解説します。
2026年の攻撃対象領域管理ソフトウェアに関するポイント
- 攻撃対象領域管理(ASM)は、組織が社内外のIT環境全体にわたるセキュリティリスクを発見、評価、優先順位付けし、修正するのに役立ちます。
- 最新のASMプラットフォームは、脆弱性管理、資産検出、侵害・攻撃シミュレーション(BAS)、自動化機能を統合したソリューションです。
- ASMの主な機能には、継続的なリスク評価、資産検出、リスクの優先順位付け、修正計画、SIEMおよびITSMツールとの連携があります。
- CyCognito、MandiantのGoogle Cloud Security、Palo Alto Cortex Xpanseは、企業の攻撃対象領域の可視化と監視に適した主要なASMソリューションです。
- ASMソリューションは、デジタル資産、クラウド環境、サードパーティの公開資産、シャドーITを継続的に監視することで、組織のサイバーリスク低減を支援します。
攻撃対象領域管理(ASM)は比較的新しいサイバーセキュリティ技術で、脆弱性管理と資産検出の要素に、侵害・攻撃シミュレーション(BAS)の自動化機能を組み合わせ、ネットワークからクラウドまで、組織のIT環境全体に適用します。
そのため、ASMの目標は従来の脆弱性管理ツールよりもはるかに広範です。攻撃対象領域管理は、脆弱性やサードパーティ、デジタルサプライチェーン、クラウドのリスクの発見、評価、優先順位付けを自動化することを目指します。社内リスクと外部リスク(EASM)の両方に対応します。CAASM(サイバー資産ASM)とDRPS(デジタルリスク保護)も、ASMに関連する用語および要素です。
攻撃対象領域管理市場で初期段階から先行する7製品を、以下に紹介します。
- CyCognito:攻撃経路の発見に最適
- MandiantのGoogle Cloud Security:外部攻撃対象領域の特定・管理に最適
- Palo Alto Cortex Xpanse:攻撃対象領域の継続的な監視・管理に最適
- Microsoft Defender:最適な外部攻撃対象領域防御ツール
- CrowdStrike Falcon Surface:最適なクラウドベースのASMソリューション
- Tenable:外部攻撃対象領域管理に最適
- IBM Randori:攻撃対象領域のシミュレーションとテストに最適
主要な攻撃対象領域管理ソフトウェアの比較
主要な攻撃対象領域管理ツールを比較した後、各製品を詳しく解説します。
| 資産検出 | レポート | 連携 | 認証 | 料金 | |
|---|---|---|---|---|---|
| CyCognito | 動的な資産インベントリ、自然言語処理、オープンソースインテリジェンス(OSINT)の高度な分析 | 攻撃経路レポート | Zendesk、Microsoft 365、Azure、Excel、Outlook、Google、Sheets、Gmail、Slack、AWS、PagerDuty、Okta | Cloud Security Alliance(CSA)およびOWASPのメンバー | 1資産あたり11ドル、または年間3万ドルから |
| MandiantのGoogle Cloud Security | Infrastructure-as-code(IaC)テンプレート、仮想マシン(VM)、コンテナ、ストレージバケット | 資産インベントリ、脆弱性レポート、コンプライアンスレポート | Google Cloud Security Command Center(SCC)、Google Cloud Identity and Access Management(IAM)、Google Cloud Key Management Service(KMS) | ISO/IEC 27001、SOC 2 Type II | 無料トライアルから開始 |
| Palo Alto Cortex Xpanse | インターネットに公開された資産の検出と、動的なポート・サービス監視機能 | プラットフォームに搭載されたレポートセンター | Prisma Cloud、Cortex XSOAR | CSA Labs | 1ユニットあたり年間9万5,000ドル |
| Microsoft Defender | ダッシュボードの「Build my Attack Surface」機能 | Azureに搭載されたMicrosoft Defender EASMのインベントリレポート4種:攻撃対象領域の概要、セキュリティ態勢、GDPRコンプライアンス、OWASP Top 10 | Microsoft 365、Microsoft 365 Defender、Microsoft Sentinel、Microsoft Defender for Cloud、Azure、Windows、Office 365、Dynamic 365 | 該当なし | 30日間の無料トライアル、その後はトライアル終了後、1資産・1日あたり0.011ドル |
| CrowdStrike Falcon Surface | AIを活用した攻撃対象領域分析 | プラットフォーム内で生成できるカスタムデータレポート | CrowdStrike Platforms、Slack、Jira、ServiceNow | NSA-CIRA | 年間99.99~184.99ドル |
| Tenable | Tenable One(露出管理プラットフォーム) | DNSレコード、IPアドレス、ASNを使用して資産を特定し、180以上のメタデータフィールドを提供 | Tenable Attack Surface Management、Splunk用アドオン | ISO/IEC 27001/27002 | 年間4,588.50~13,077.22ドル |
| IBM Security Randori | 重心から外側へ向かうアプローチ | プラットフォーム内のディスカバリーパス | Splunk Enterprises、ServiceNow、Axonius、Rapid7 InsightIDR、Panaseer、Qualys Cloud Platform、IBM Security QRadar、Splunk Phantom、Tenable、LogicHub | 該当なし | 7日間の無料トライアル |
CyCognito:攻撃経路の発見に最適
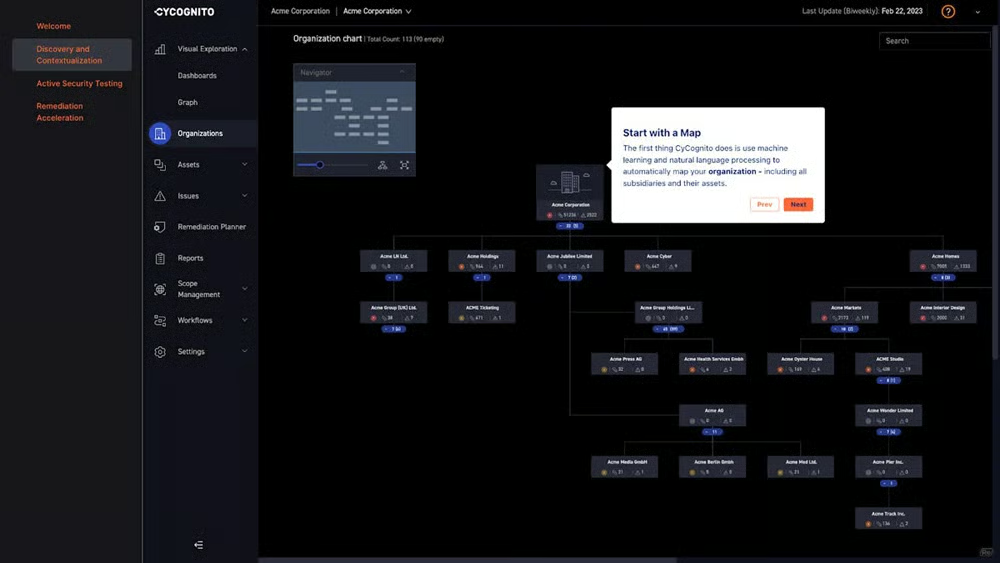
CyCognitoは、攻撃者の戦術、技術、手順(TTP)をモデル化することで、隠れた攻撃経路を発見します。一般的なセキュリティソリューションでは把握できない資産も含め、攻撃対象領域の全体像を作成します。そのテクノロジーは、外部のセキュリティ問題を認識、優先順位付け、排除することで攻撃対象領域を管理します。CyCognitoは、未知の資産やシャドーIT資産を含む、企業のデジタルフットプリントに関する情報も提供します。
長所
- 包括的な可視性
- 自動化機能
- リアルタイムの脅威インテリジェンス
- リスクの優先順位付け
- 使いやすさ
- コンプライアンス支援
短所
- 誤検知が発生する可能性がある
- 外部の脅威に限定される
- 有効性が脆弱性データベースの定期的な更新に左右される
料金
CyCognitoはSaaSアーキテクチャを通じて、セキュリティテスト、インテリジェンス、プレミアムサポート向けに段階的な料金体系を提供しています。料金はインターネットに公開された資産数によって決まります。
- 1資産あたり月額11ドルから
- 12カ月契約時の総費用は3万ドルです
- 24カ月パッケージは総額6万ドルで提供されています
- 企業は36カ月パッケージを総額8万ドルで選択できます
主な機能
- 入力不要の検出
- コンテキスト化
- セキュリティテスト
- 優先順位付け
- 修復の迅速化
スクリーンショット
Mandiant Attack Surface Management:外部攻撃対象領域の特定・管理に最適
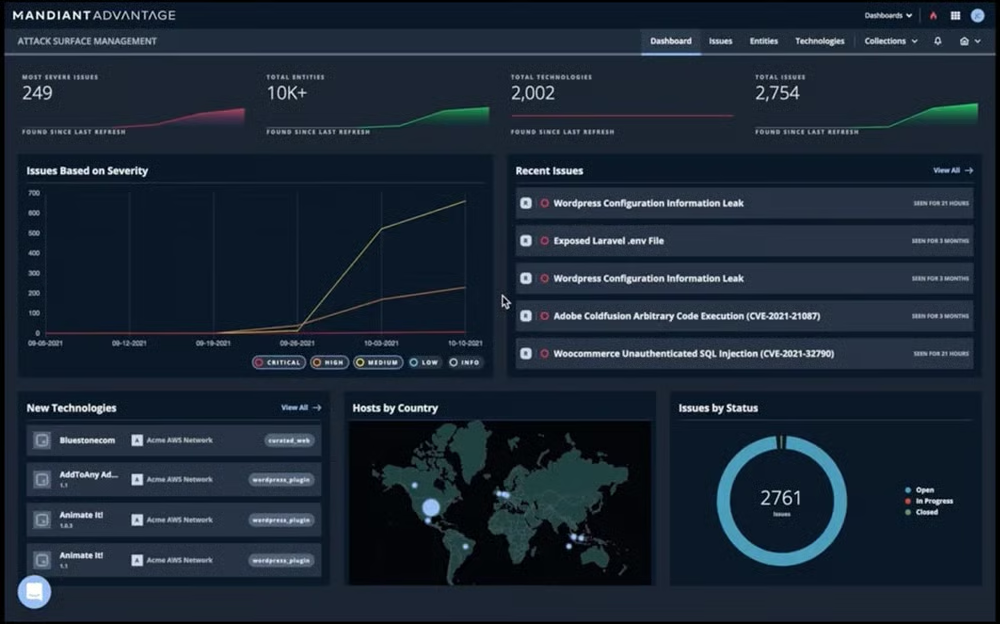
Mandiant Attack Surface Management(ASMS)は、組織による外部攻撃対象領域の特定、評価、管理を支援するクラウドベースのソリューションです。Google傘下のMandiantは、一般公開されているWebサイト、サブドメイン、クラウドリソース、サードパーティ資産など、インターネットに公開されたすべての資産を包括的に可視化します。ASMSは、各資産に関連するリスクと、そのリスクを軽減する方法に関するインサイトも提供します。
長所
- 正確なIOC
- 容易なAPI連携
- 脆弱性に関する詳細な理解
- 最適化された脅威インテリジェンス
- ゼロデイ脆弱性の迅速な報告
短所
- 脅威プロファイリングに応じたフィードの調整が必要で、継続的な対応が求められる
- サポート対応の遅れ
- 導入時およびシステムアーキテクチャにおける複雑さ
料金
Mandiant Attack Surface Managementは料金を公開していませんが、無料トライアルを同社のサインアップページで利用できます。
主な機能
- 継続的な露出監視
- 専門知識とインテリジェンスの運用化
- 急速に拡大するエクスプロイトの影響評価
- 未承認のリソースの特定
- デジタルサプライチェーンの監視
- 子会社の監視
スクリーンショット
Palo Alto Cortex Xpanse:攻撃対象領域の継続的な監視・管理に最適
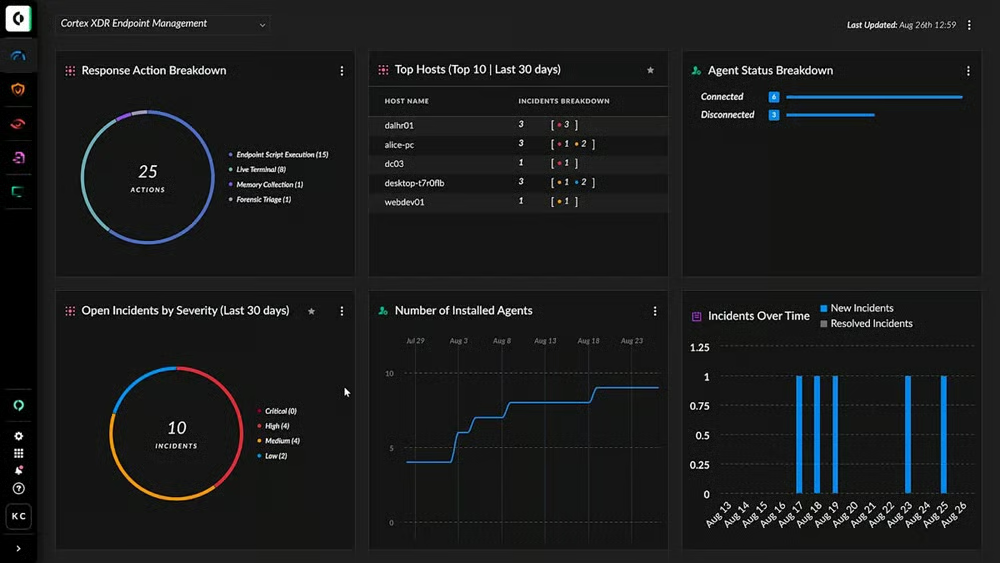
Palo Alto Cortex Xpanseは、攻撃対象領域の継続的な監視・管理に最適です。資産と、それらに関連するリスクをリアルタイムで可視化します。Cortex Xpanseは、攻撃者が組織をどのように標的にするか、またそれに対してどのように防御すべきかについてのインサイトも提供します。
長所
- クラウドベースで拡張性が高く、大企業のニーズに対応
- 行動アラート機能
- 詳細なレポートにより、脆弱性の深刻度や悪用される可能性に関する情報を確認しながら、脆弱性を掘り下げて分析できる
- 直感的に操作できるUIで、情報へのアクセスと理解が容易
- クラウド、ハイブリッド、オンプレミス環境に対応し、包括的なセキュリティカバレッジを実現
短所
- SIEMツールとの連携に課題があるとの報告
- クラウドベースであるため、一部のブラウザーではパフォーマンスに影響が出る
- 攻撃チェーンの可視化の深さに限界がある
- 追加のライセンスが必要になる場合がある
料金
Palo Alto Cortex ExpanderのWebベースのサブスクリプションプラットフォームは、999 AUMとBasic Customer Successサポートを対象とし、年間価格は1ユニットあたり9万5,000ドルです。
主な機能
- セキュリティの盲点に対応
- シャドークラウドの排除を支援
- ゼロデイ対応を改善
- 合併・買収(M&A)の評価
- 環境全体で拡張可能
スクリーンショット
Microsoft Defender:外部攻撃対象領域の防御に最適
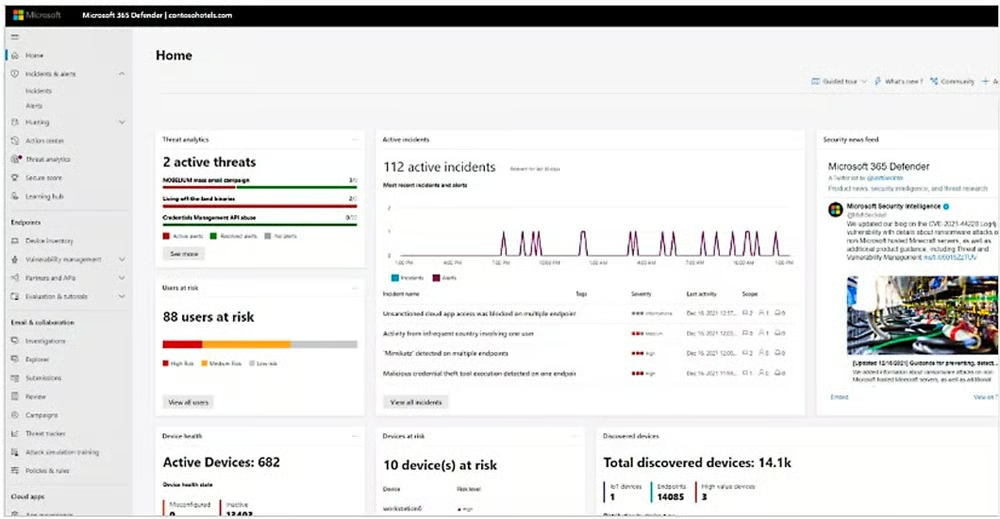
Microsoft Defenderは、すでにMicrosoftのセキュリティソリューションを利用している組織に最適です。他のMicrosoftセキュリティソリューションと連携した、包括的な攻撃対象領域管理ソリューションを提供します。さらに、Microsoft DefenderはMicrosoftの広範なエコシステムとシームレスに統合できるため、企業は複数のプラットフォームやアプリにまたがる相乗効果を活用できます。この統合戦略により、脅威の検出、対応、修復をより効率的に実行でき、セキュリティが向上します。
長所
- Microsoft Defender External Attack Surface Managementは、外部攻撃対象領域を制御するプロアクティブなアプローチを採用し、企業が潜在的な攻撃に先手を打てるようにする
- インターネットとネットワークを検索して資産の検出を自動化し、情報セキュリティチームとインフラチームが対応すべき項目のリストを作成する
- マルチクラウドの可視化と脅威インテリジェンス
- リアルタイム保護と連携
短所
- Microsoftエコシステムに限定される
- カスタマイズや複雑なインターフェースに苦労するユーザーがいる
- 誤検知が発生する可能性があり、手動による検証が必要になる。また、自動化に大きく依存しているため、時折障害が発生する
- Microsoft Defender for Endpointのサブスクリプションが必要で、レガシーシステムとの連携に問題が生じる場合がある
料金
- Microsoft担当者: 1資産・1日あたり0.011ドル
- Azureポータル: 1資産・1日あたり0.011ドル
主な機能
- リアルタイムインベントリ
- 露出の検出と優先順位付け
- 各リソースをより安全に管理
スクリーンショット
CrowdStrike Falcon Surface:最適なクラウドベースのASMソリューション
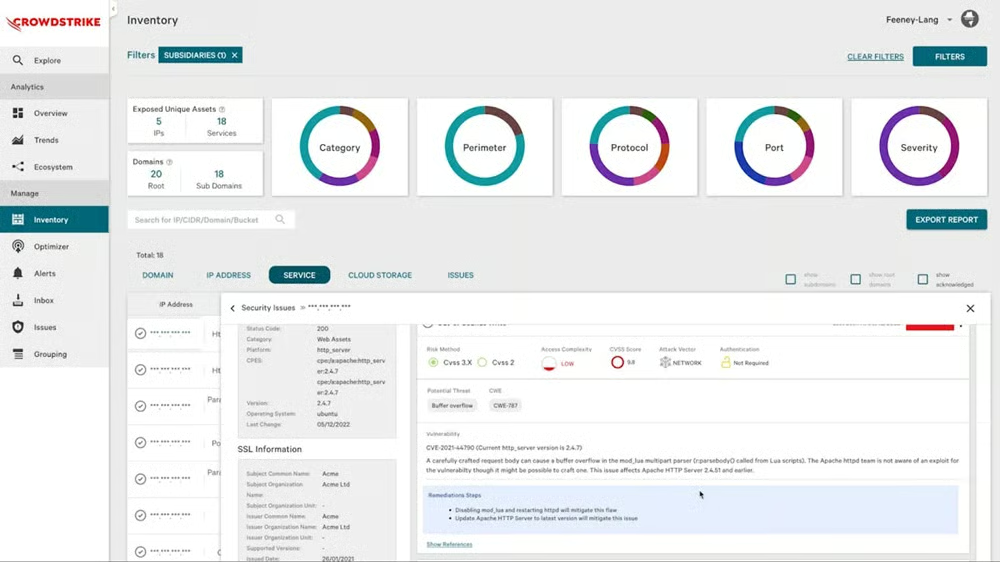
CrowdStrike Falcon Surfaceは、クラウドベースの攻撃対象領域管理ソリューションを求める企業に最適です。オンプレミス、クラウド、ハイブリッド環境の資産を含む、攻撃対象領域の全体像を把握できます。Falconプラットフォームとの統合により、既存のCrowdStrikeユーザーにも適しています。
長所
- クラウドとAIベースのテクノロジーを活用
- カスタマイズされた脅威検出
- 幅広いデバイスとオペレーティングシステムをカバー
- カスタムレポート
- リスクの発見精度
短所
- 中小企業には高額になる可能性がある
- クラウドベースのサービスであるため、高速インターネットが必要
- 初心者にはインターフェースが複雑な場合がある
料金
- Falcon Pro: 1デバイスあたり年間99.99ドル
- Falcon Enterprise: 1デバイスあたり年間184.99ドル
- Falcon Eliteの料金: 要問い合わせ
主な機能
- 攻撃者の視点に基づくリスクの優先順位付け
- ガイド付き修復
- AIを活用した分析により重大な露出を特定
- 資産検出
スクリーンショット
Tenable Attack Surface Management:外部攻撃対象領域の管理に最適
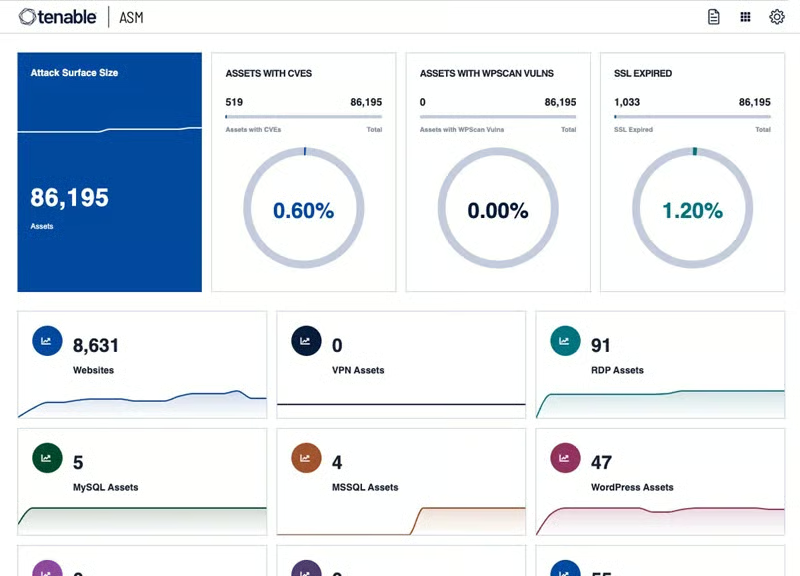
Tenable Attack Surface Managementは、環境を継続的にマッピングし、インターネットに公開された資産との接続を検出することで、外部攻撃対象領域全体のネットワークセキュリティ態勢を迅速に特定・分析できるようにします。継続的なマッピングと監視機能により、リアルタイムデータを取得できるため、新たな脅威に先手を打ち、十分な情報に基づいて防御策を決定できます。
Tenableは、インターネットに公開された資産とその相互接続を完全に可視化することで、現在のセキュリティ態勢を分析し、外部攻撃に対する全体的なレジリエンスを高めるプロアクティブな対策を実行できるよう支援します。
長所
- 外部から可視化できるインフラをマッピングし、情報を最新の状態に保つ
- 管理レポートに役立つよう、スキャン結果をビジネスコンテキストに表示できる
- 非常に優れた資産管理
- 強力な脆弱性スキャンエンジン
短所
- プラットフォームの操作に慣れるまで時間がかかる
- 一部のフィルターは見つけにくい場合がある
- テクノロジー環境全体を可視化するには、追加コンポーネントの料金が必要になる場合がある
料金
- 複数年ライセンス:
- 1年間: $4,588.50
- 2年間: 8,947.57ドル(229.43ドルお得)
- 3年間: 13,077.22ドル(688.28ドルお得)
- アドバンストサポート: $460
- Nessus Fundamentals: $316.25
主な機能
- 一般的な脆弱性とエクスポージャー(CVE)を特定する高度なテクノロジーフィンガープリンティング
- 数千のソフトウェアバージョン
- 地理的位置情報
- プログラミングフレームワーク
- 継続的な動的データ更新
- 攻撃対象領域の変更アラート
スクリーンショット
IBM Security Randori:攻撃対象領域のシミュレーションとテストに最適
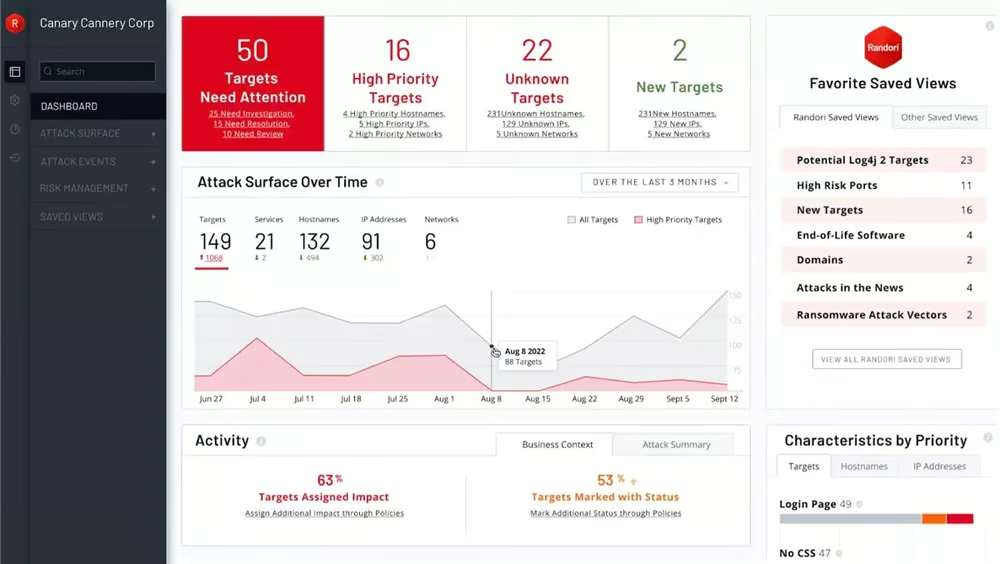
IBM Security Randoriは、セキュリティ上の欠陥の特定と軽減を支援するクラウドベースの攻撃対象領域管理ツールです。Randoriは、同社がアドバーサリーシミュレーションと呼ぶ新しい手法を攻撃対象領域管理に採用しています。アドバーサリーシミュレーションでは、攻撃者の行動を模倣して、悪用される可能性のあるセキュリティ上の欠陥を発見します。
長所
- ユーザーから高く評価されているターゲットテンプテーションツールが付属
- 外部からのサイバー攻撃をリアルタイムで継続的に境界監視
- 盲点や古い資産の特定を支援
短所
- 更新やアップグレードの推奨に関するメールアラートがない
- すべての防御ツールをグローバルに利用できるわけではない
料金
IBM Security RandoriはASMの料金を公開していません。ただし、7日間の無料トライアルを提供しており、同社のWebサイトからアクセスできます。
主な機能
- 外部偵察
- 探索経路
- リスクベースの優先順位付け
- 修復ガイダンス
- M&Aリスク管理
- シャドーITの検出
スクリーンショット
攻撃対象領域管理ソフトウェアの主な機能
新興の攻撃対象領域管理市場では、機能や性能にばらつきがありますが、ASMソリューションで確認すべき基本的な機能を以下に紹介します。
- 資産検出:パートナーやサードパーティーのサイト、クラウドワークロード、IoTデバイス、放置または廃止されたIPアドレスや認証情報、シャドーITなどに存在する資産を保護します。
- 資産のビジネスコンテキストと重要性:資産を検出したら、そのビジネスコンテキストと重要性を評価する必要があります。これにより、組織は修復作業の優先順位を付け、最も重要な資産に集中できます。
- 継続的なリスク評価:新たな資産の追加、脆弱性の発見、設定ミスの発生に伴い、脆弱性、設定ミス、データ露出などのセキュリティギャップは常に変化します。継続的なリスク評価により、組織はリスクが顕在化した時点で特定し、対処できます。
- 優先順位付け:リスクを特定したら、悪用される可能性とビジネスへの潜在的な影響に基づいて優先順位を付けることが重要です。
- 修復計画:特定されたリスクを最小限に抑え、組織のサイバーセキュリティ態勢を強化するには、綿密な修復計画が不可欠です。組織の課題に合わせた戦略のロードマップを示し、潜在的なリスクに対して重点的かつプロアクティブに対処できるようにします。
- 修正の検証:修正を実施したら、次のステップとして、効果があることを確認するためにテストを行います。
- レポート:攻撃対象領域管理では、リスク削減の進捗状況を追跡し、改善すべき領域を特定できるよう、定期的なレポートが必要です。
- SIEM、ITSM、CMDBとの統合:セキュリティ情報イベント管理(SIEM)システム、ITサービス管理(ITSM)システム、構成管理データベース(CMDB)などの他のセキュリティソリューションを、攻撃対象領域管理ソリューションと統合する必要があります。この統合により、企業はセキュリティ運用を効率化し、攻撃対象領域管理プログラムの有効性を高められます。
自社に最適な攻撃対象領域管理ソフトウェアの選び方
組織向けの攻撃対象領域管理ソフトウェアを選ぶ際は、環境を包括的に可視化して継続的に監視でき、リスクに関するインサイトを提供し、既存のインフラと統合でき、拡張性を備えたものを選びましょう。購入を検討する際に考慮すべき点を以下に示します。
- 攻撃対象領域の規模と複雑さ:攻撃対象領域の規模と複雑さによって、攻撃対象領域管理システムに必要な高度さと機能が決まります。攻撃対象領域が広範で複雑な場合は、既知・未知の資産、サードパーティー資産、クラウド資産を含むすべての資産を検出して分析できるソリューションが必要です。
- セキュリティ予算:攻撃対象領域管理ソフトウェアの年間費用は数千ドルから数万ドルに及ぶ場合があります。予算とセキュリティ要件に合ったソリューションを選ぶようにしてください。
- 既存のセキュリティインフラ:現在、多くのセキュリティソリューションを導入している場合は、既存のインフラと連携できる攻撃対象領域管理ソリューションを選ぶ必要があります。これにより、セキュリティ運用を効率化し、冗長な作業を避けられます。
- リスク許容度:攻撃対象領域管理システムに必要なセキュリティのレベルは、リスク許容度によって決まります。リスク許容度が高い場合は、機能が少ない低価格の選択肢を選べます。リスク許容度が低い場合は、追加機能を備えた高価格の選択肢が必要になることがあります。
- 個人・ビジネス上の要件:上記の一般的な検討事項に加え、攻撃対象領域管理システムを選ぶ際は、具体的な要件も考慮する必要があります。例えば、規制対象の業界で事業を行っている場合は、特定のコンプライアンス基準を満たすため、認証済みのソリューションを選ぶ必要があるかもしれません。
攻撃対象領域管理ソフトウェアの評価方法
攻撃対象領域管理製品市場の分析では、ASMは広範な対応範囲と機能を必要とするテクノロジーであるため、製品の機能に最も大きな比重を置きました。そのほか、使いやすさと導入のしやすさ、ユーザーフィードバック、価格と価値、レポート、資産検出、自動化、統合、リスクの優先順位付けなども考慮しました。
攻撃対象領域の検出・評価機能 – 50%
ASM製品がどの程度適切に資産とリスクを検出・特定できるか、対象となる環境の広さ、リスクの優先順位付け、パッチ適用や軽減策の推奨、検証などの自動化機能を評価しました。
使いやすさ・導入のしやすさ – 20%
攻撃対象領域管理ツールは多くのリスク、資産、環境を対象とするため、負担の大きいセキュリティチームにとって使いやすさは重要です。誤アラートや、必要なチューニングの量も評価対象に含めました。
料金・価値 – 20%
製品の価格に加え、その価格でユーザーが得られる機能の相対的な価値と幅広さを評価しました。
追加機能 – 10%
SIEM、CMDB、CI/CDツールなど他のツールとの統合や、コンプライアンス機能を含むレポート機能が該当します。
よくある質問(FAQ)
ビジネスにおけるASMの意義とは?
ASMが重要なのは、企業がセキュリティ脅威を事前に特定・管理でき、サイバー攻撃に対する強固な防御を構築できるためです。
ASMと標準的なセキュリティ対策の違いは?
ASMは、非表示または未開示の資産を含む攻撃対象領域のマッピングに重点を置き、より完全なセキュリティ戦略を実現するとともに、脆弱性管理などのツールを超えた対応を可能にします。
ASMソフトウェアにはどのような特徴を求めるべきか?
ASMソリューションでは、効果的な脅威露出の検出と修復、使いやすいインターフェース、修復ツールとのシームレスな統合、リアルタイムの脅威情報、包括的なレポート機能を確認しましょう。
ASMは中小企業に適していますか?
はい。ASMはあらゆる規模の企業に有効です。多くのASMソリューションは、小規模組織の固有の要件と予算に対応できる、拡張性の高い選択肢を提供しています。
ASMソフトウェアを現在のセキュリティツールと組み合わせることはできますか?
はい。ASMソフトウェアは他のセキュリティソリューションと効果的に統合できるよう設計されており、セキュリティアーキテクチャ全体を改善します。
ASMスキャンはどのくらいの頻度で実行すべきですか?
デジタル資産の変化と進化するリスクに対応するため、ASMスキャンは定期的に、可能であれば継続的に実行する必要があります。
ASMソフトウェアはゼロデイ脆弱性に対して有効ですか?
はい。ASMソフトウェアは、リアルタイムの脅威インテリジェンスと対応機能を提供することで、ゼロデイ脆弱性にも有効です。
ASMソリューションが最も役立つ業界は?
ASMソリューションは、優れた脅威の検出・対応機能により、銀行、医療、政府など機密データを扱う業界に役立ちます。
まとめ:ASMで攻撃対象領域を縮小
攻撃対象領域管理ソフトウェアは、攻撃者が悪用を試みる可能性のある幅広い資産と環境を検出、分析、維持することでデジタル資産を保護する、脆弱性管理の望ましい進化形です。
最適なASMプロバイダーは、攻撃対象領域の規模と複雑さ、セキュリティ予算、現在のインフラ、リスク許容度、機密データの所在地と種類、組織のニーズに合った独自の機能などの基準を考慮して、慎重に選ぶ必要があります。確かな評判と実績も不可欠であり、ここで紹介したベンダーはこれらの基準を満たしています。
この記事は2024年10月に初公開され、2026年5月に更新されました。