

















Palo Alto Networksは現在のゼロトラストソリューションでは不十分だとして、同社のサイバーセキュリティ大手は業界に、同社がZero Trust Network Access 2.0(ZTNA 2.0)と呼ぶものへの移行を促している。これはユーザーの信頼とネットワークトラフィックを継続的に再評価するアプローチだ。
パンデミックによる大規模なリモートワークへの移行は、アクセス管理の弱点と、管理されていないデバイスやネットワークに対する制御の不十分さを浮き彫りにしたと、Palo Altoは指摘する。VPNアクセスをゼロトラストに置き換えたことは出発点にすぎず、まだ始まりに過ぎないとネットワークセキュリティベンダーは考えており、新製品Prisma Accessをモデルとして提示している。
ゼロトラストは、ネットワーク上のいかなるものも信頼せず、必要なリソースだけにアクセスを制限するという原則に基づく。これを実現するのが、ネットワーク内でのラテラルムーブメントを防ぎ、レイヤー7の脅威抑止を提供し、きめ細かな「最小限のアクセス」ルールを簡素化するネットワークセグメンテーションだ。ゼロトラストアーキテクチャを正しく導入すれば、セキュリティの複雑さと運用負荷を抑えながら、セキュリティレベルを高められる。
ゼロトラスト戦略は既存のVPNアプリケーションからの進歩ではあるものの、ZTNA 1.0には、Palo Alto Networksが指摘する対処・是正すべき欠点がいくつかある。
関連記事:ゼロトラストでもすべては守れない。注意すべきポイント
ZTNA 1.0の欠点
Palo Altoが現在のゼロトラスト導入について主に懸念しているのは、可視性、最小権限アクセス、アクセス制御の不足と、信頼を確認するものの頻繁に認証は行わない「許可して無視する」モデルだ。このためゼロトラストの原則が正しく適用されていない。ベンダーが現在のZTNA 1.0アプローチの問題点として挙げるのは次の通りだ。
- 「許可して無視する」モデル:アプリケーションへのアクセスが許可されると、その通信は通常、その時点以降ずっと信頼される。つまり、ユーザーとアプリケーションは常に非常に信頼できるものとして動作することになる。「許可して無視する」モデルは現在のセキュリティ課題には適しておらず、ゼロトラストには到底そぐわない。多くの侵害は無条件に通過させた活動を介して発生するが、このモデルでは防止できないためだ。
- データセキュリティの不足:現行ソリューションでは、機密情報に対する可視性と制御が低下している。組織はSaaSやインターネットアプリケーション全体の機密データを保護するため、さまざまなソリューションに依存している。その結果、サイロ化されたアプローチとなり、複雑さが増すとともに、悪意あるハッカーによるデータ流出のリスクが高まる。
- 最小権限:ZTNA 1.0ソリューションは、粗い粒度のアクセス制御によってアクセスを管理する。アプリケーションをレイヤー3~4のネットワーク制御として扱うため、最小権限の原則に反し、ユーザーに必要以上のアクセスを与えてしまう。
- セキュリティ検査の不足:現行ソリューションはトラフィックが安全だと想定しており、ユーザーにアプリケーションへのアクセスを許可した後のラテラルムーブメントを阻止できない。継続的な可視性やトラフィック制御なしにアクセスを許可するため、データ侵害に対して組織を脆弱にしてしまう。
- オンプレミスアプリケーションとクラウドアプリケーションで異なるプラットフォーム:現在のZTNAソリューションはクラウドアプリケーションまたはオンプレミスアプリケーションのどちらか一方を対象としており、両方には対応していない。新たなアプローチは包括的であるべきで、複雑さとデータ侵害のリスクを減らすため、あらゆる要素を考慮しなければならないとPalo Altoは述べている。
ESGのシニアアナリスト、John Grady氏は、付随するレポートで次のように述べている。「ZTNA 1.0ソリューションでは、いったんアクセスが許可されると接続は暗黙のうちに永久に信頼されるため、高度な脅威や悪意ある行為・振る舞いにとって格好の悪用経路となる。現代のアプリケーション、脅威、ハイブリッドな労働力がもたらす固有の課題に対応できるよう、ゼロから設計された新たなZTNAアプローチを受け入れる時が来ている」
Palo Alto、Prisma AccessをZTNA 2.0として位置付け
Palo Alto Networksは、自社製品Prisma AccessをZTNA 2.0対応の統合セキュリティソリューションとして位置付けている。同ベンダーによると、Prismaは次の主要機能によってZTNA 1.0の欠点に対処する。
- 最小権限アクセス:アプリケーションをレイヤー7で評価することで実現する。IPアドレスやポート番号など、他のネットワーク構成要素とは切り離し、アプリケーションおよびサブアプリケーションのレベルで正確なアクセス制御を可能にする。
- 継続的な信頼検証:権限が与えられた後も、デバイスの状態、ユーザーの行動、アプリケーションの動作の変化に基づいて信頼を継続的に再評価する。
- 継続的なセキュリティ検査:許可された接続を含むすべてのトラフィックを深く継続的に検査し、ゼロデイ脅威を含むあらゆる脅威から保護する。
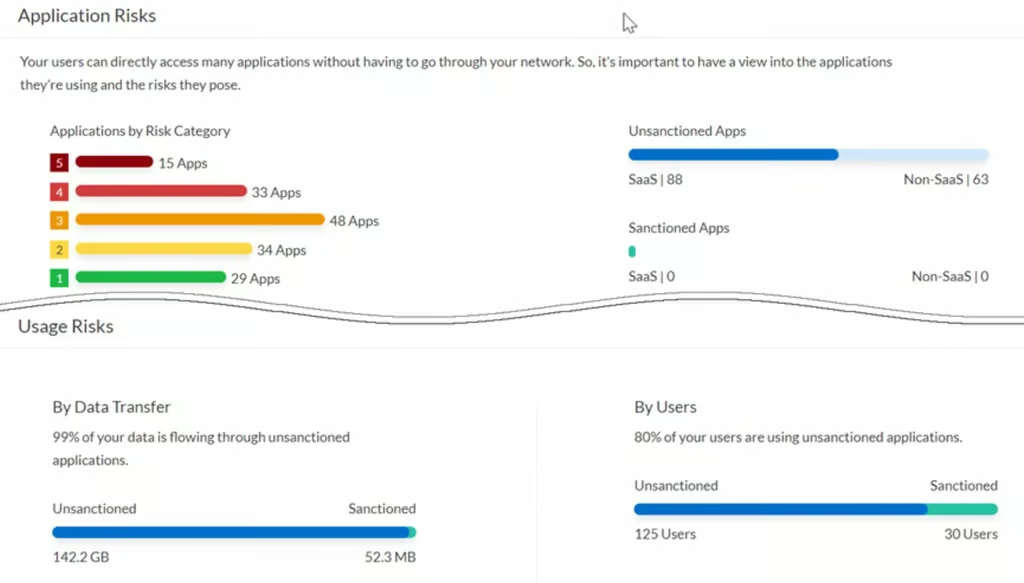
- すべてのデータを保護:単一のDLPポリシーを使用することで、プライベートアプリやSaaSを含むすべての企業アプリケーション全体で、一貫したデータ制御を提供するとPalo Altoは説明している。
- すべてのアプリを保護:クラウドネイティブアプリ、レガシーなプライベートアプリ、SaaSアプリなど、すべての企業アプリケーションを保護する。動的ポートを使用するアプリケーションや、サーバーから開始されるリンクに依存するアプリケーションも対象となる。
関連記事:CNAPプラットフォーム:クラウドセキュリティの次なる進化
必要なアップグレードか?
Palo Alto Networksは、Prisma Accessが、最小権限アクセス、ゼロトラスト機能、ユーザーとアプリの動作に基づく継続的なセキュリティおよび信頼検証、すべてのアプリケーションにわたる一貫したデータ制御というZTNA 2.0の要件を満たす初のソリューションだと述べている。一貫して高いパフォーマンスとユーザー体験を確保するため、Prisma Accessは、場所を問わずデータを保護する統合プラットフォームと管理モデルというさらなる利点を提供し、セキュリティチームの負担も軽減する。
Palo Altoの知名度は競争の激しい市場で製品の追い風になる可能性が高いが、サイバーセキュリティ分野はイノベーションに満ちており、競合各社も対抗製品を打ち出してくると見られる。