

















サイバーセキュリティの導入は難しく、さらに状況を悪化させているのが、適切な対策に必要なセキュリティ専門家の不足です。マネージドITセキュリティサービスプロバイダー(MSSP)は、組織が自社だけで対応する場合にかかるコスト、時間、手間の一部で、外部の専門知識とツールを提供し、負担を軽減します。
この記事では、MSSPの特徴と、企業、非営利団体、政府などの組織がより少ない労力でセキュリティを強化するためにMSSPがどのように役立つかを解説します。
この記事の内容:
- 企業にマネージドセキュリティサービスが必要な理由。
- MSSPの仕組み。
- MSSPとMSPの違い。
- MSSPの8つのメリット。
- MSSPの歴史。
- 主要なマネージドセキュリティサービスプロバイダー3社。
- 結論:MSSPは顧客が高額な情報漏えい被害を回避するのに役立つ。
企業にマネージドITセキュリティサービスが必要な理由
企業ごとにIT管理ソフトウェア、セキュリティツール、クラウドインフラ、物理ハードウェアが開発されているため、シームレスなセキュリティ戦略の構築はますます難しくなっています。組織がサイバーセキュリティの外部委託を決める理由は、一般に次のとおりです。
- IT人材の不足により、経験豊富なサイバーセキュリティ専門家の採用と定着が難しくなる。
- サイバー攻撃の高度化と高速化が進み続けており、攻撃を早期に検知して緩和するためのプレッシャーが高まっている。
- サイバーセキュリティツールのコストは上昇を続けており、高度なトレーニングやサイバーセキュリティの経験を必要とすることも多い。
- 攻撃対象領域の拡大により、モバイル、クラウド、モノのインターネット(IoT)など、拡大し続ける資産環境のセキュリティ確保、維持、監視にさらなるスキルが必要となる。
- 統合の不備があるセキュリティツールとITインフラでは、セキュリティ層の隙間を特定して塞ぐために、より高度な専門知識が必要になる。
- コンプライアンス要件の拡大と規制の増加により、組織が要件を追い続けることはますます困難になっている。
マネージドセキュリティサービスプロバイダー(MSSP)とは?
MSSPは、マネージドITサービスプロバイダー(MSP)の一部門で、サイバーセキュリティツールと手法のコンサルティング、導入、設定、監視、保守、運用を専門としています。
MSSPの歴史
1990年代後半、インターネットサービスプロバイダー(ISP)や通信会社がインターネットへの商用アクセスの提供を始めると、ファイアウォールアプライアンスと関連するマネージドサービスも提供するようになりました。サイバーセキュリティのニーズが拡大するにつれて、提供されるサービスと、それを担う組織の種類も増えました。ISP、通信会社、MSP、ITコンサルタント、独立系サイバーセキュリティ専門家などです。
サイバー攻撃の数と巧妙さが増し続けるなか、MSSPの必要性も高まっています。市場では、サービス内容の多様化と、サービスを提供する組織の種類の拡大も進んでいます。最も強固な社内セキュリティチームを持つ大規模組織でさえ、専門的なプロジェクト、ペネトレーションテスト、その他の特定のニーズに対応するため、MSSPを利用します。
MSPとMSSPの選択肢
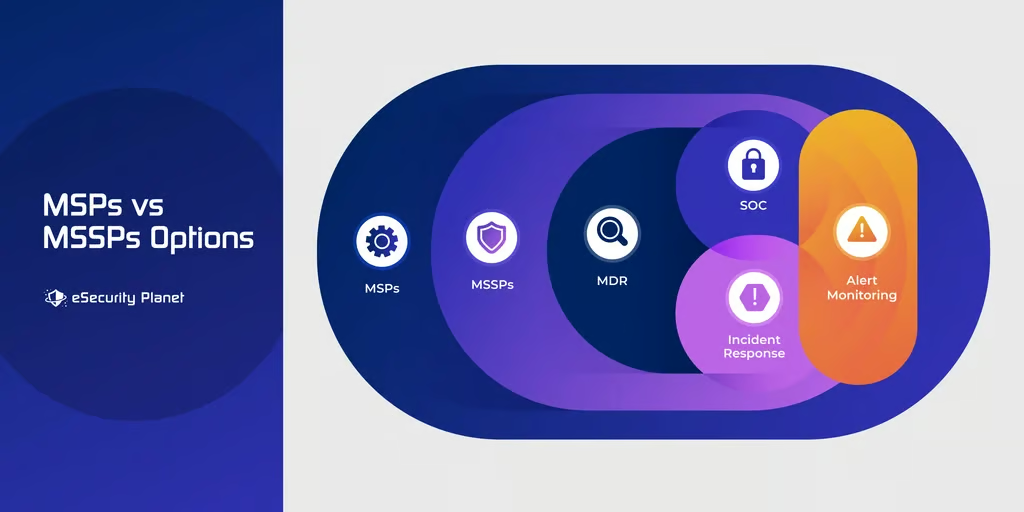
一部のMSPもサイバーセキュリティの選択肢を提供していますが、専業のMSSPが提供できるすべての選択肢や専門性の深さを備えていない場合があります。社内で提供するセキュリティサービスを一通り用意しているMSPもあれば、ホワイトラベルのセキュリティサービスを専業MSSPに外注するMSPもあります。
MSSPのカテゴリー内でも、特定のサービスを提供する専門業者が生まれています。企業、MSP、さらには他のMSSPも、次のようなサービスを提供する専門業者に業務を委託しています。
- アラート監視では、ネットワーク、サーバー、エンドポイント向けのセキュリティツールから受信したアラートを分析し、誤警報と進行中のインシデントを示す可能性のあるアラートを判別します。SOCやMDRのサービスとして提供されることもあります。
- インシデント対応と修復は、脅威ハンティング、攻撃の阻止、さらなる攻撃の遮断、影響を受けたシステムの修復を専門とします。こうした専門業者は、攻撃の証拠を保存するフォレンジックサービスを提供することも多く、MDRやSOCと業務範囲が重なる場合があります。
- マネージド検知・対応(MDR)サービスは幅広いアラートを監視し、多くの場合、セキュリティ情報イベント管理(SIEM)ツールや社内SOCにアラートを送り、検知した攻撃を修復します。
- セキュリティオペレーションセンター(SOC)はアラートを受け取り、脅威に直接対応するか、検証済みのアラートをサービスとして外部のMDRベンダー、あるいは組織内のインシデント対応チームに提供します。
ITソリューションの選択肢についてさらに知りたい場合は、サイバーセキュリティとITアウトソーシングの最適な選択肢をお読みください。
MSSPのサービス
MSSPは、MSSPの種類に加えて、さまざまな具体的サービスを提供します。組織はサイバーセキュリティのニーズ全体をMSSPに外注することも、次のような専門サービスに絞ることもできます。
- アクセス管理では、ID・アクセス管理(IAM)と特権アクセス管理(PAM)ツールを使い、ユーザー、デバイス、サービスのプロファイルに基づいてリソースへのアクセスを制御します。
- アンチスパムサービスは、メールセキュリティなどのツールを設定・監視し、受信トレイから危険で迷惑なスパムメッセージを排除することに重点を置きます。
- アプリケーションとWebサイトのセキュリティでは、サーバー攻撃、分散型サービス拒否(DDoS)、クロスサイトスクリプティング(XSS)攻撃などのインシデントを防ぐツールを監視・管理します。
- メールセキュリティは、ツールを導入し、手法を用い、SPF、DKIM、DMARCなどのプロトコルを実装して、メールや添付ファイルを介して届けられる脅威を防ぎます。
- マネージドエンドポイントセキュリティは、エンドポイント保護ツール(ウイルス対策、エンドポイント検知・対応(EDR)など)を導入、設定、保守し、エンドポイントのアラートを監視して検知した脅威に対応します。
- マネージドファイアウォールサービスは、物理または仮想のファイアウォールアプライアンスを導入、設定、保守し、ファイアウォールが検知した脅威に対応するためアラートを監視します。
- 侵入検知・防御システム(IDS/IPS)サービスは、組織のネットワークにツールを導入、設定、監視し、脅威を検知(IDS)したり、対応を自動化(IPS)したりします。自動修復できない脅威に対するMDRサービスも含まれることが多くあります。
- ペネトレーションテストでは、ツールと専門家を使ってサイバーセキュリティ防御を調査し、修正すべき弱点を特定します。
- リスク評価と既存のセキュリティ対策のギャップ分析では、組織のサイバーセキュリティ戦略を戦略面・技術面から評価し、重要資産が十分に保護されているかを判断します。
- 安全なリモート接続サービスは、MSSPが仮想プライベートネットワーク(VPN)などの従来技術を導入・管理することで、あるいは仮想デスクトップインターフェース(VDI)、デスクトップ・アズ・ア・サービス(DaaS)、ブラウザー分離などのソリューションによって提供できます。
- 従業員向けトレーニング・教育サービスは、従業員が起こり得る攻撃の種類や被害者にならない方法、インシデントをセキュリティチームに適切に報告する方法を学ぶのに役立ちます。
- 脅威インテリジェンスサービスは、発見された最新の脆弱性、攻撃者、攻撃の傾向に関する情報を提供します。
- 脆弱性スキャンと管理は、ネットワークやKubernetesプラットフォームなどのシステム、エンドポイント、サーバー、IoT、ルーターなどの資産、オペレーティングシステム、アプリケーション、ファームウェアなどのインストール済みソフトウェア全体で、脆弱性の検出、追跡、解消または緩和を支援します。
- Web閲覧セキュリティでは、内部またはローカルのドメインネームサービス(DNS)、セキュアWebゲートウェイ(SWG)、ファイアウォール設定、その他の手法、ツール、プロトコルを管理し、危険または望ましくないWebサイトやURLをブロックします。
ほとんどのMSSPはこれらのサービスを幅広く提供しますが、クラウド、アプリケーション、メールセキュリティなど、特定のカテゴリーに特化している場合もあります。すべてのMSSPは、提供する専門分野について、スコープ設定、導入、設定、統合、ツール調査の能力を提供できる必要があります。コンプライアンスのためのレポート作成と監査にも対応できるMSSPが多いでしょう。この要件は普遍的なものになっているためです。
MSSPの料金とSLA
MSSPの料金とサービスレベル契約(SLA)は、提供される可能性のあるソリューションと同じように多岐にわたります。一般に、組織はITアウトソーシングサービスの見つけ方と選び方のヒントに従うことができますが、MSSPがサイバーセキュリティの問題を実証、説明、報告する能力に、より重点を置く必要があります。
完璧なソリューションはなく、能力の高いMSSPでもすべての脅威を防げるわけではないことを忘れないでください。一部の攻撃は成功し、情報漏えいが発生する可能性もあります。MSSPベンダーは組織と協力し、侵害や攻撃の影響範囲を限定する方法を説明する必要があります。
ほとんどのSLAは、サービス自体の可用性、または脅威を検知してからMSSPがどれだけ早くアラートを発出するかに基づいています。たとえば、監視サービスでは24時間365日の監視と、検知した脅威への24時間以内の対応時間を提供する場合があります。プレミアムサービスでは対応時間が短縮され、専門の脅威ハンターが加わります。一方、低コストのサービスでは対応時間が長くなるか、組織が解決するためのアラートだけが提供されます。
MSSPのサービス提供方法
MSSPはまず、クライアントの業務プロセスと既存のサイバーセキュリティ導入状況を把握するために時間をかけてから、新たなマネージドセキュリティサービスや具体的なセキュリティツールを提案します。クライアントの現在のセキュリティインフラと手順を監査することで、戦略的なギャップ分析を行い、契約期間全体にわたる改善のロードマップを作成します。
マネージドサービスの利用に伴ってツールやサービスの切り替えが必要になる場合でも、MSSPは新しいアプローチの欠点、メリット、導入期間、設定上の課題、初期費用と継続費用の両方を説明できなければなりません。MSSPは、ツールを直接利用する方法、MSSP独自の環境を利用する方法、クライアント環境へのリモートアクセスを通じてサービスを提供します。
ツールへの直接アクセス
多くのセキュリティツールはマルチテナント機能を備えており、ツールを通じて顧客システムの制御をMSSPに拡張できます。一部の商用ツールや独自ツールでは、ローカルまたはクラウドベースのコンソールを通じてMSSPが管理できます。いずれの場合も、ツールは管理対象の環境との間に安全なトンネルを作成し、VPNなどの別個の安全な接続を作成する必要がないようにすべきです。
独自環境
多くのサイバーセキュリティツールは、顧客環境の外部にアラートを送信し、MSSP独自の環境内で分析できるよう設定できます。たとえば、アラート監視サービスやSOCサービスは自らの環境でアラートを受信し、インシデント対応サービスも提供していない限り、通常はクライアント環境へのアクセスを必要としません。
クライアント環境へのリモートアクセス
クラウドベースのツールもローカルでホストされるツールも、間接的な手段でリモート接続を作成する必要が生じる場合があります。設定、保守、インシデント対応を提供するMSSPは、組織のネットワーク内にある資産にリモートアクセスする必要が生じることもあります。
従来は、特定のマシンへのリモートアクセスを可能にするため、VPNやリモートデスクトップ機能が使われていました。より統合されたMSSPでは、ソフトウェア定義広域ネットワーク(SD-WAN)などのテクノロジーを使ってクライアントのネットワークに接続する管理ネットワークを構築することがあります。
MSSPの8つのメリット
MSSPへのアウトソーシングのメリットは、ITマネージドサービスプロバイダーに委託する場合と同じです。ただし、後ほど説明する注目すべき例外が1つあります。それは脅威インテリジェンスの共有です。まずは、MSSPとMSPに共通する7つのメリットを見てみましょう。
- 会計・コスト面のメリットは、MSPが複数の顧客にコストを分散できること、初期費用の削減、パートナー割引、より人件費の安い地域の人材を活用できることによって実現します。
- 時間面のメリットは、トレーニングや評価にかかる時間を省けること、専門家を必要な分だけ利用できること、大規模なスタッフやタイムゾーンの有効活用によって24時間365日の対応能力を得られることによるものです。
- 採用面のメリットは、MSPがIT・セキュリティ専門家の採用・定着に必要な給与、安定した仕事、やりがいのある課題を提供できること、またクライアントのニーズの変動に応じて規模を拡大・縮小できることによるものです。
- 即時に得られる専門知識は、セキュリティツールの導入、トラブルシューティング、保守、設定、コンプライアンスのためのレポート作成を一貫して定期的に経験している従業員から得られます。
- 組織の中核業務への集中は、組織が本来の目標以外のIT・セキュリティニーズの管理に伴う負担をなくすことで実現できます。
- 競争力は、競争から隔離された社内の専門家だけでは得にくいものです。一方、MSPやMSSPは競争上の課題に直面しているため、常に最新の状態を保ち、ミスに対してより厳しいペナルティを設けることを余儀なくされます。
- 法務面のメリットは、外部ベンダーと協力することで、情報漏えいやその他のサイバーセキュリティインシデントが発生した場合の法的責任に伴うコストを相殺できることから生まれます。
- 脅威インテリジェンスの活用により、ある顧客を保護した経験を、MSSPのすべての顧客に適用できる経験へと変えられます。
脅威インテリジェンスの活用
IT運用の障害は、デバイスの故障によって散発的に発生するか、ITアーキテクチャの設計上の欠陥によって継続的に発生する傾向があります。一方、セキュリティ障害は、脆弱性や設定ミスなどを悪用する技術やツールを使う能動的な攻撃者によって発生する傾向があります。こうした能動的な攻撃者は、単純なデバイス障害よりもはるかに大きく、時間的制約の厳しい脅威となります。
幸い、MSSPは個々の顧客よりもはるかに広範な環境を防御しているため、顧客の1社への攻撃は、すべての顧客を守るための経験として活用されます。あるクライアントについて攻撃者を検知して修復すれば、MSSPは同様の攻撃を迅速かつ効果的に妨害するため、プロアクティブな調整を行ったり、侵害の兆候を監視したりできます。
主要なMSSPベンダー3社
MSSP選びは、好きなレストランを選ぶのに少し似ています。あるタイプの組織にとって最適な選択肢が、別の組織の好みやニーズに合うとは限りません。質の高いMSSPの多くは地域プロバイダーであり、主要MSSPのリストに載ることはなくても、大手プロバイダーより効果的に顧客のニーズに合ったサービスを提供しています。
eSecurity Planetは、主要なMSSPプロバイダーのリストに加えて、ITアウトソーシングサービスの見つけ方と選び方に関するガイドも提供しています。このガイドは、小規模組織が自社のニーズにより適したMSSPプロバイダーを見つけるのに役立ちます。ここでは、購入者が検討すべき一般的なポイントを示すため、主要なMSSPプロバイダー3社を紹介します。
Secureworks:テクノロジー重視のアウトソーシング
アトランタを拠点とするSecureworksは、マネージドITセキュリティサービスと、SaaSソリューションとして販売されるSIEMテクノロジーを提供しています。Secureworksは世界10カ所のオフィスを通じてアウトソーシングを提供でき、評価、テスト、攻撃者を想定した演習、インシデント対応に重点を置いています。Secureworksを選ぶ組織にとっては、同社独自のテクノロジーや、親会社であるDell Computersとの関係が購入の決め手になる可能性があります。
WiPro:グローバルアウトソーシング
インドを拠点とする最大級のアウトソーシングコンサルティング会社の1つであるWiproは、母国の低コストなリソースを活用しながら、世界規模でサービスを提供できます。コストを重視する多くの組織は、WiProや、海外の低コストな技術人材を活用する同様の企業へのアウトソーシングを好むでしょう。
Verizon:米国でのアウトソーシング
米国企業は一般に米国のベンダーをより信頼し、知名度と実績のあるブランドとの協業を好む傾向があります。Verizonのような通信系MSSPはこうしたニーズを満たし、同じく大規模な顧客に対して、大手企業パートナーならではの財務的な安心感を提供します。
他の地域の企業も、同じ理由から、自地域で信頼されている通信系MSSPへのアウトソーシングを検討することがよくあります。たとえば、欧州企業はBT(旧British Telecom)を有力候補と見なし、アジアの企業はNTT(日本)やTrustwave(Singapore Telecommunications, Ltd.傘下)を好む可能性があります。
結論:MSSPは顧客が高額な情報漏えい被害を回避するのに役立つ
サイバー攻撃がますます巧妙化する環境では、組織はセキュリティ脅威が自社の脆弱性を見過ごしてくれると期待することはできません。修復とインシデント対応のコストは予防的なセキュリティのコストを上回るため、組織は今すぐ予防策を講じるべきです。
幸い、あらゆる規模の組織が抱える多様なセキュリティニーズに対応するため、規模を問わずMSSPが存在します。すべてのMSSPが最適な選択肢になるわけではありませんが、組織はさまざまな選択肢を検討し、サイバーセキュリティ専門家へのアウトソーシングから明確で具体的なメリットを得ることができます。
次に読む: