

















ITマネージドサービスプロバイダー(MSP)とITマネージドセキュリティサービスプロバイダー(MSSP)が、ITリソースに制約のある多くの組織にとって重要な役割を果たしていることを、一部の脆弱性スキャンツールプロバイダーは認識しています。こうしたベンダーは、マーケティング支援、マルチテナント機能、紹介価格などを通じて、サービスプロバイダー、リセラー、その他のパートナーとの関係を積極的に築いています。
以下のツールは、脆弱性スキャンをはじめとする機能を強力にサポートし、サービスプロバイダー向けのオプションも提供しています。
| 導入形態 | クラウドベース | オンプレミス | アプライアンス | サービスオプション |
|---|---|---|---|---|
| Carson & SAINT | あり | LinuxまたはWindows | あり | あり |
| RapidFire VulScan | Hyper-VまたはVMware仮想アプライアンス | Hyper-VまたはVMware仮想アプライアンス | 該当なし | 該当なし |
| Solarwinds Network Configuration Manager | 仮想アプライアンス、Windows Server 2012以降、AWSまたはAzureマーケットプレイス | Windows Server 2012以降 | 該当なし | 該当なし |
| Syxsense Security Scanner | SaaSプラットフォーム | 該当なし | 該当なし | 該当なし |
Carson & SAINT
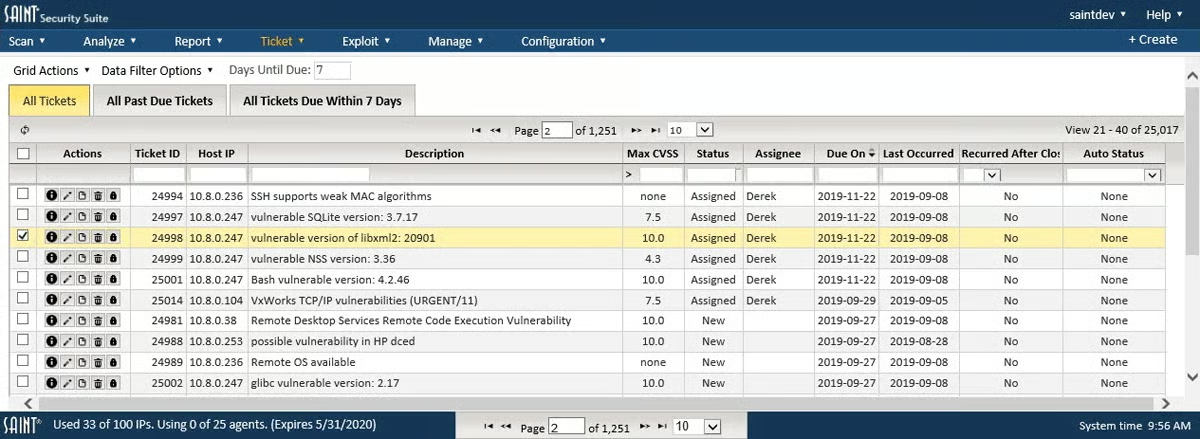
SAINTは1990年代に無料のUNIXツールとして開発され、その後、脆弱性管理、インシデント対応、コンプライアンスレポート、ペネトレーションテストに関する幅広い構成と機能を備えたツールへと進化しました。
主な機能
- MSP・MSSP向けソリューション(サービスプロバイダー向け)
- 単一ユーザーまたはマルチユーザーのオプション
- 分散スキャナーとセキュアトンネリングのスケーラビリティオプション
- AWS脆弱性スキャンを統合
- 脆弱性の検出、優先順位付け、管理
- ネットワークデバイスとクラウドインフラをスキャン
- カスタム統合用のAPIを提供。Continuum GRC、Splunkなどとの統合機能も利用可能
- 以下の形態でも提供
- ラックマウント型またはセットトップボックス型のアプライアンス(SAINTbox)として、迅速な導入に対応
- クラウドベースのソリューション(SAINTcloud)として、直接またはAWS経由で利用可能
- コンサルティングサービスとしても提供
メリット
- 資産管理、構成監視、コンプライアンスレポート、インシデント対応チケット管理、脆弱性スキャン、ペネトレーションテスト、ソーシャルエンジニアリングなど、多数の機能を搭載
- さまざまなニーズに対応する複数の構成(クラウドベース、オンプレミス、アプライアンス)
- 脆弱性、設定ミス、マルウェアへの露出をスキャン
- ペネトレーションテストと脆弱性・設定ミスのテストを統合
- スキャンおよび評価機能を改善するため、継続的にアップデートされているとの顧客報告がある
デメリット
- 誤検知が多すぎるという不満を持つ顧客もいる
- 専門特化型のツールではない。脆弱性スキャンだけが必要な場合、その他の機能によってプロセスが過度に複雑になり、ソリューションが肥大化しているように見える
価格
Carson & SAINTはWebサイトで価格を公開していませんが、フォームから価格情報の入手と無料トライアルの申し込みができます。オンライン上の顧客情報によると、年間ライセンスはユーザー1人あたり年間1,500ドルからで、AWSマーケットプレイスには、SAINTの料金計算ツールが用意されており、ホスト・時間あたりのコストに基づいて算出できます。
RapidFire VulScan
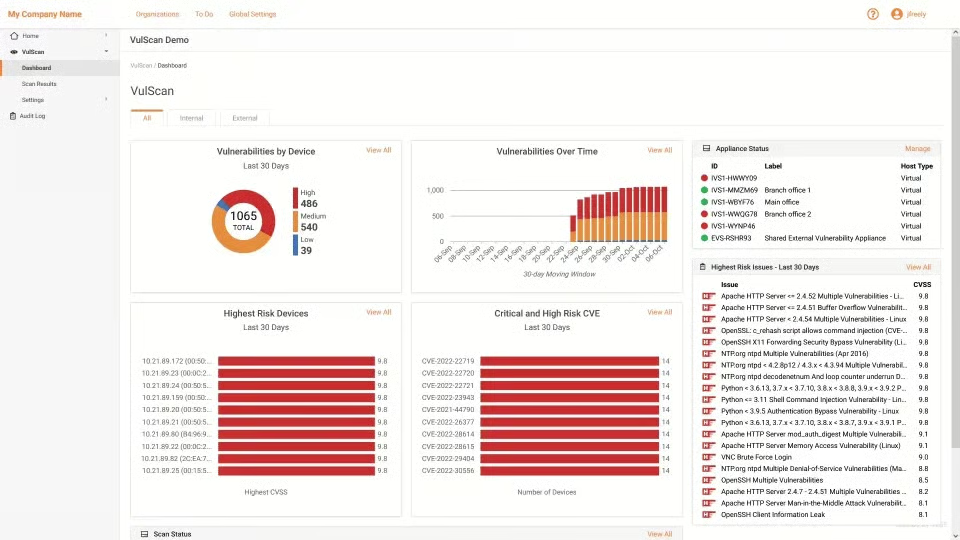
RapidFire ToolのVulScanは、内部および外部ネットワークの脆弱性を検出します。このツールはNetwork Detective ProおよびCyber Hawkと組み合わせることで、MSPやMSSPが幅広いIT・セキュリティサービスを提供できるようにします。
主な機能
- 内部脆弱性スキャンを自動化
- 複数のスキャナーを個別にスケジュール設定でき、結果は1つのダッシュボードに集約
- 統合ダッシュボードと個別ダッシュボードおよびレポートで、複数の顧客をサポート
- 検出した問題や脆弱性について、サービスチケットを自動生成
- マルチテナントダッシュボード
- 指定したIP範囲または重大度でフィルタリングした自動メールアラート
- 特定のニーズにはカスタムスキャンを使用するか、スキャナーをすばやく設定して「低影響」「標準」「包括的」のプリセットスキャンを利用
- 内部エンドポイントから認証済みまたは資格情報を使用したスキャンを実行し、より詳細なスキャンを有効化
メリット
- 外部・内部脆弱性スキャナーにより、MSPやMSSPは脆弱性管理および修復サービスを提供可能
- ブランド名を付けてカスタマイズできるレポートジェネレーターにより、MSPやMSSPは自社ブランドのレポートを作成したり、顧客が顧客ブランドのコンプライアンスレポートを提供できるよう支援したりできる
- サービスプロバイダー向けのトレーニング資料
- アラートをRocketCyber SOCに外部委託するオプションのワークフロー
- パートナー向けホワイトラベルマーケティング資料
デメリット
- 有料の導入支援は、効果的なトレーニングには短すぎる場合がある
- 仮想アプライアンスを正しく設定するには専門知識が必要
価格
RapidFire Toolsは価格を公開しておらず、代わりに見積もりを希望する顧客にフォームへの記入を求めています。顧客からは、複数年契約でスキャナー1台あたり500ドル程度との報告があります。
Solarwinds Network Configuration Manager
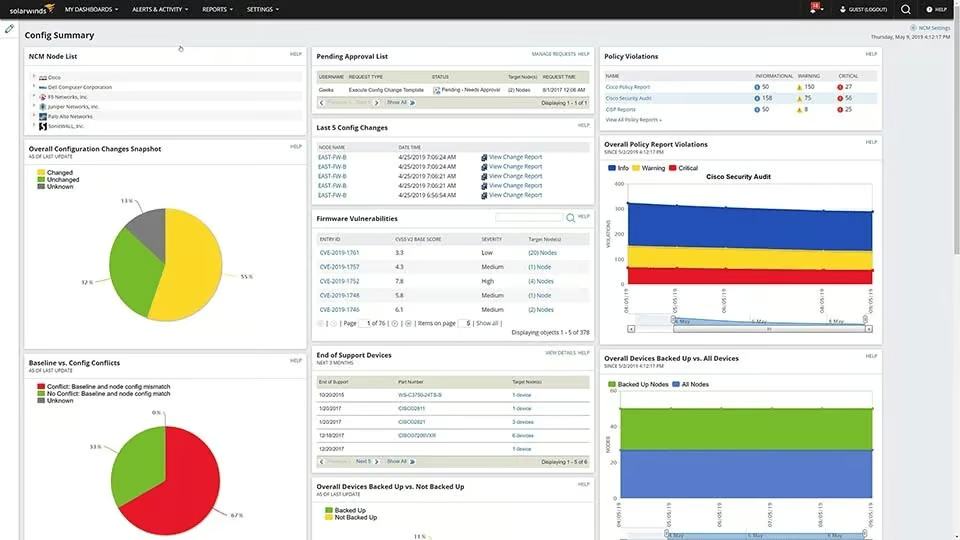
SolarwindsのNetwork Configuration Managerは、ネットワークコンプライアンス、ネットワーク自動化、ネットワーク構成のバックアップ、脆弱性評価のためのソリューションパッケージを提供します。このツールはSolarwindsの他製品群とも統合でき、ネットワーク、システム、データベース、アプリケーションを管理・監視し、安全に保護するための幅広い機能を実現します。
主な機能
- 報告された共通脆弱性識別子(CVE)についてネットワークデバイスをスキャン
- 承認されていないネットワーク構成の変更を防止
- コンプライアンスに向けてネットワークルーターとスイッチを監査
- 構成変更を作成・テストし、対象デバイスに適用することで、構成の更新を迅速化し、エラーを排除して一貫性を向上
メリット
- Transformが支援する、Solarwindsパートナープログラム
- は、より大規模なツール群の一部
- パートナー向けマーケティング支援
デメリット
- 脆弱性スキャナーだけが必要な場合には、やや肥大化している
- 誤検知率が高くなる可能性がある
- クラウド、IoT、OT、仮想アセットを含む複雑なIT環境には適さない場合がある
価格
Solarwindsのネットワーク構成マネージャーのライセンスは1,738ドルからで、サブスクリプションおよび永久ライセンスのオプションがあります。永久ライセンスには1年間のサポートとアップデートが含まれますが、1年経過後も引き続き機能します。サブスクリプションの料金は大幅に安くなりますが、契約期間が終了すると機能しなくなります。
Syxsense Security Scanner
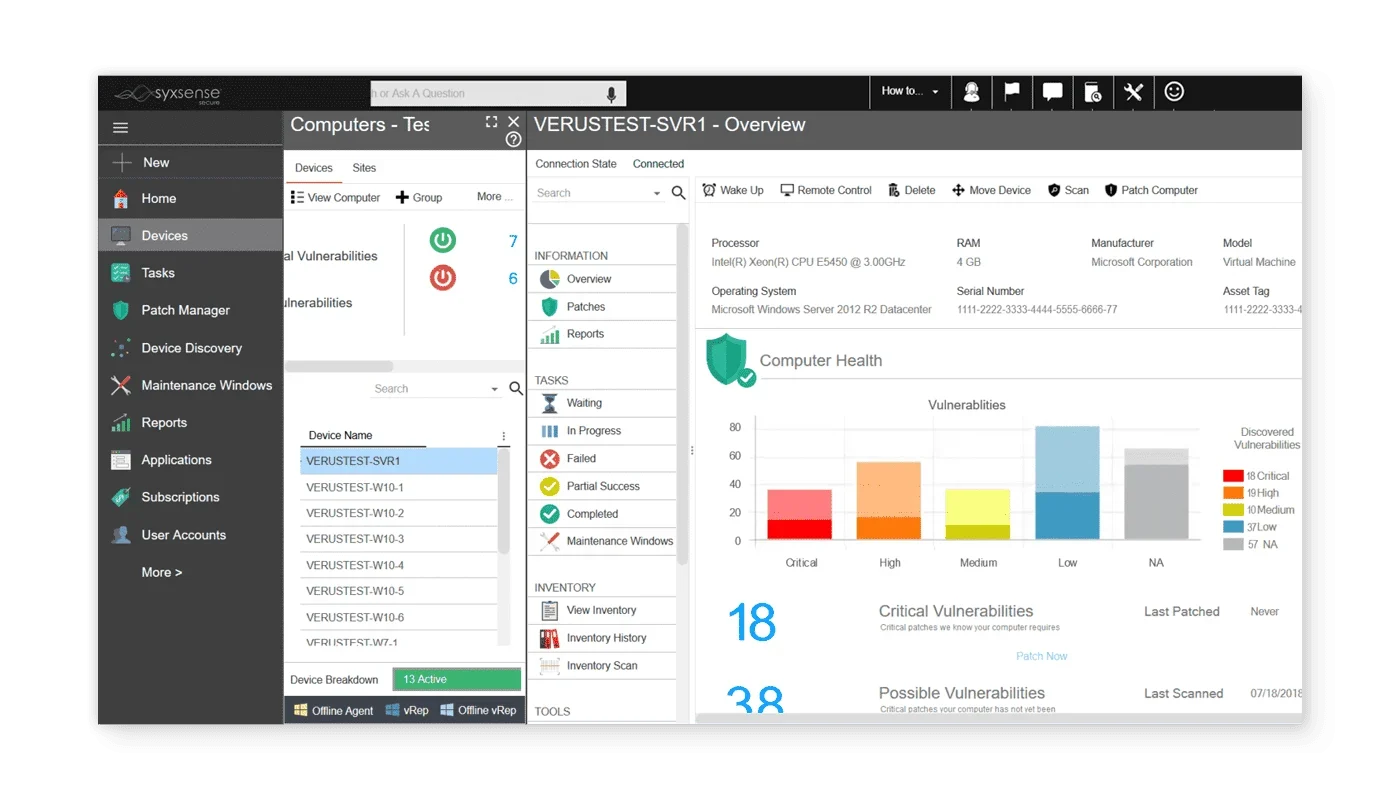
Syxsenseのクラウドベースのセキュリティスキャナーは、監視対象のネットワーク上で通信を行うエンドポイントをリアルタイムで検出します。Syxsenseは、プログラム料金不要、無料トレーニング、無料オンボーディング、専任のチャネルチーム、オンラインでの案件登録、マーケティング資料、共同マーケティング支援、月額請求のオプションなど、パートナーシップの成長を促進するMSP・MSSP向けの機能を提供しています。
主な機能
- 特定の顧客環境の脆弱性を監視・管理するマルチテナント機能
- 全顧客または特定顧客向けの単一画面ダッシュボード
- リアルタイムのデバイス検出
- パッチ管理の自動化
- インベントリ履歴と監査ログ
- 設定ミス、未解決の脆弱性、開放ポート、ウイルス対策の状態、無効化されたファイアウォールなどを幅広く検出
- OSに依存せず、Windows、macOS、iOS、Linux、Androidのデバイスを取得
- 10%の紹介手数料または直接請求のオプション
- 他のSyxsense製品と統合し、高度なシステム管理、パッチ適用、エンドポイント保護に対応
メリット
- エージェントレス
- クラウドベースで、迅速にセットアップ可能
- 使いやすい
- 構成管理、脅威アラート、リモートコントロール、再起動管理、コンプライアンスレポートも搭載
デメリット
- インターネットから遮断されたデバイスや、完全にオンプレミスにあるデバイスをスキャンできない
- リモートアクセスがフリーズする問題を訴えるユーザーもいる
- 主にパッチ管理ソリューションであり、その他の機能のパフォーマンスは同等ではない
- すべてのOSの脆弱性を同等にはサポートしておらず、LinuxとAppleのサポートは十分ではない
価格
Syxsenseは価格を公開していませんが、見積もりを提供します。セキュリティ脆弱性のスキャンと管理は、Syxsense Secure製品で利用可能になります。修復、モバイルデバイス管理(MDM)、SIEMデータのエクスポートなどの将来機能は、Syxsense Enterpriseにアップグレードすると利用できます。
MSP・MSSP向け脆弱性スキャンツールの選定基準
すべての組織で脆弱性スキャンを実施する必要がありますが、多くの組織には、脆弱性スキャンツールをインストール、構成、維持するための社内リソースがありません。ましてやスキャンを実行し、その結果に対処することは困難です。本記事では、MSP・MSSP向けの提供形態を重視した脆弱性スキャナーに焦点を当てました。このリストの選定では、マルチテナント機能も要素として考慮しました。
オープンソースツールや、MSP・MSSPプログラムの展開が限定的なベンダーなど、非常に高機能な脆弱性スキャンツールは除外しました。例:
- Invicti:エンタープライズ顧客向けのアプリケーションスキャナー
- Fortra Digital Defense:エンタープライズ向けツールを提供するサービスプロバイダー
- nmap:人気のオープンソースツール
- Manage Engine:中小企業向けツール
- OpenVAS:人気のオープンソースツール
- Qualys:エンタープライズ向けツール
- Tenable:エンタープライズ向けツール
一部のベンダー(ConnectSecureおよびIn-SOC)は、スキャンにとどまらない脆弱性管理ソリューションを提供しています。ただし本記事では、脆弱性スキャンツールに厳密に焦点を当てました。また、Hacker TargetまたはHosted Scanなどのサービスは、オープンソースツールを利用した脆弱性スキャンサービスをホストしています。これらのソリューションもツールではないため除外しました。
総括:MSP・MSSP向け脆弱性スキャンツール
マネージドサービスプロバイダーは、脆弱性スキャンを通じて顧客満足度とセキュリティを高めます。攻撃者が悪用する前に問題を検出できるMSPまたはMSSPは、顧客の侵害を回避することで、将来的なコストを大幅に削減できます。
パッチを適用できない脆弱性の管理は、ITアーキテクチャの設計、追加のツール、パッチを適用できない脆弱性を監視または制御するサービスを通じて、MSPやMSSPに収益創出の機会をもたらします。ただし、収益性と安定性を確保した導入を実現するには、MSPとMSSPはサービスプロバイダー向けに設計された機能、マーケティングプログラム、サポートを備えたツールを選択すべきです。
脆弱性スキャンのオプションについて詳しくは、以下をご覧ください。