

















データセキュリティコンプライアンスとは、関連するデータ保護規制、セキュリティフレームワーク、セキュリティポリシーに適合するよう、リスクを低減するセキュリティ対策を適用することです。政府は最も重い罰則を伴う主要なデータ規制を定めますが、データセキュリティのフレームワークとポリシーは、ベストプラクティスを可能にし、標準化されたコンプライアンスツールやサービスの基盤となる、最も具体的な指針を提供します。
主要なセキュリティ規制・法令
政府がデータセキュリティ規制や法令を制定するのは、サイバーセキュリティ対策を改善し、あらゆる規模の組織に顧客や消費者の保護を強化させるためです。現在、ほとんどの法令はデータ、特に個人を特定できる情報(PII)の保護に重点を置いていますが、金融情報や医療情報を対象とする規制もあります。
データ保護に関する主な国際法には、次のものがあります。
- 一般データ保護規則(GDPR):非常に広範なPIIの定義と厳しい罰金を定め、個人データを保護する欧州連合(EU)の規制です。
- カリフォルニア州消費者プライバシー法(CCPA):個人データの保護と、データ侵害をめぐって訴訟を起こす仕組みを義務付けた、米国の州法の先駆けです。
- 個人情報保護法(PIPL):中華人民共和国域内の市民に関連するPIIを、侵害や悪用から保護する中国の法律です。
- 医療保険の携行性と説明責任に関する法律(HIPAA):医療記録と個人の健康情報の保護を義務付ける米国の連邦法です。
- グラム・リーチ・ブライリー法(GLB法):金融機関に対し、非公開の個人金融情報の保護を義務付ける米国の連邦法です。
一部の規制は、広範で定義の曖昧な執行権限を持つ規制機関を設置します。米国証券取引委員会(SEC)と米国連邦取引委員会(FTC)はいずれもこのカテゴリーに該当し、データ侵害に関連する罰金や刑事告発を定期的に評価しています。
セキュリティ規制の要件
データセキュリティ法の本質は、企業、非営利団体、その他の組織に対し、規制対象データの漏えいや悪用を防ぐよう求めることです。一般に、規制は保護対象データとセキュリティ要件を大まかに定義し、定義や報告要件について一部の詳細を示します。以下の表は、主要な規制の概要を示したものです。
| 国際法 | 保護対象データ | セキュリティ要件 |
|---|---|---|
| GDPR | EU域内にいない場合も含め、EU市民または居住者の個人データ。 | GDPRへの準拠を実証し、データを安全に取り扱い、データ侵害から72時間以内にEU当局へ通知する。 |
| CCPA | カリフォルニア州居住者の個人情報。 | 侵害によって個人データが流出したカリフォルニア州居住者に通知し、500人以上に及ぶ侵害は州当局に通知する。 |
| PIPL | 中国国内にいる人々の個人情報。 | 不要な処理(収集、保存、利用、処理、送信、提供、公開、消去)に該当するデータを特定し、対象から除外する。 |
| HIPAA | 個人の健康情報と医療記録。 | 医療データの完全性、可用性、セキュリティを保護する。 |
| GLB | 金融機関の消費者に関する、あらゆる非公開個人情報。 | 顧客情報を保護する。 |
要件は広く定義されているものの、規制違反には具体的な罰則が適用されます。例えばGDPRでは、年間全世界売上高の4%または2000万ユーロのいずれか大きい方を最高罰金額と定めています。HIPAAの民事罰は、年間100ドルから150万ドルの民事制裁金から、最長10年の禁錮刑まで及びます。
企業は多くの場合、最高罰金額を下回る金額で規制当局と和解しますが、それでも金額は高く、事業に大きな影響を及ぼす可能性があります。近年の罰金の例には、次のようなものがあります。
- 2023年、MetaのGDPR違反に対する12億ユーロの罰金。
- 2021年、AmazonのGDPR違反に対する7億4600万ユーロの罰金。
- 2022年、MetaのGDPR違反に対する4億500万ユーロの罰金。
- 2021年、Lifetime Healthcare CompaniesのHIPAA違反に対する510万ドルの罰金。
広範で曖昧に定義されたセキュリティ要件によって、規制は変化するテクノロジー環境に対応し続けられますが、その結果、要件は不明確で満たすことが難しくなります。多くの組織は、コンプライアンスの実装、評価、報告について、より具体的な指針を示すセキュリティ標準を選択することで自社を守っています。
主要なセキュリティ標準・フレームワーク
セキュリティ標準とは、特定のIT目標やベストプラクティスに関する具体的な要件です。セキュリティフレームワークは、セキュリティ標準、手順、ベストプラクティスをまとめたものです。政府が策定するフレームワークもありますが、広く採用されているセキュリティ標準やフレームワークの多くは、民間の業界団体が策定・施行しています。
主なセキュリティ標準フレームワークには、次のものがあります。
- 米国国立標準技術研究所(NIST)サイバーセキュリティフレームワーク:さまざまな組織に適用できる、セキュリティの共通基盤を策定します。
- 医療情報信頼連合(HITRUST)共通セキュリティフレームワーク(CSF):HIPAAデータの保護に特化したセキュリティ原則を定義します。
- ペイメントカード業界データセキュリティ基準(PCI DSS):決済カードを処理する権利を維持するために実装すべきセキュリティ標準を定義します。
- 国際標準化機構(ISO):ISO-27001やISO 27799など、セキュリティプロセスと目標を標準化するための多くのセキュリティ標準を提供します。
- システムと組織の統制(SOC)2:組織のITセキュリティ、可用性、完全性、機密性、プライバシーに関する対策を認証するためのフレームワークを提供します。
セキュリティフレームワークの要件
フレームワークは、セキュリティ原則を具体的な目標、機能、ポリシーを持つ領域に分解するため、規制よりもはるかに多くの指針を提供します。組織にフレームワークを導入すると決めたら、企業が各フレームワーク要件をどのように適用し、ポリシーを実装し、その後システムをテストしてポリシーとフレームワークの目標を満たしていることを確認するかを定義するセキュリティポリシーを策定する必要があります。
一部の任意参加型フレームワークでは、コンプライアンス違反に対する罰則なしに、自主的な適用と自己認証が認められています。一方、PCI DSSなどは、カード決済の利用資格を維持するために参加を義務付け、独立した第三者監査人による準拠状況の検証を求めています。こうした監査人は、認証監査を実施するために、フレームワークを策定した団体の認定を受けなければならない場合があります。
規制より規定が細かいとはいえ、フレームワークも、特定のテクノロジーへの囲い込みや過度に細かな要件を避けるため、比較的高いレベルにとどまる傾向があります。エンドポイント保護を例に考えてみましょう。
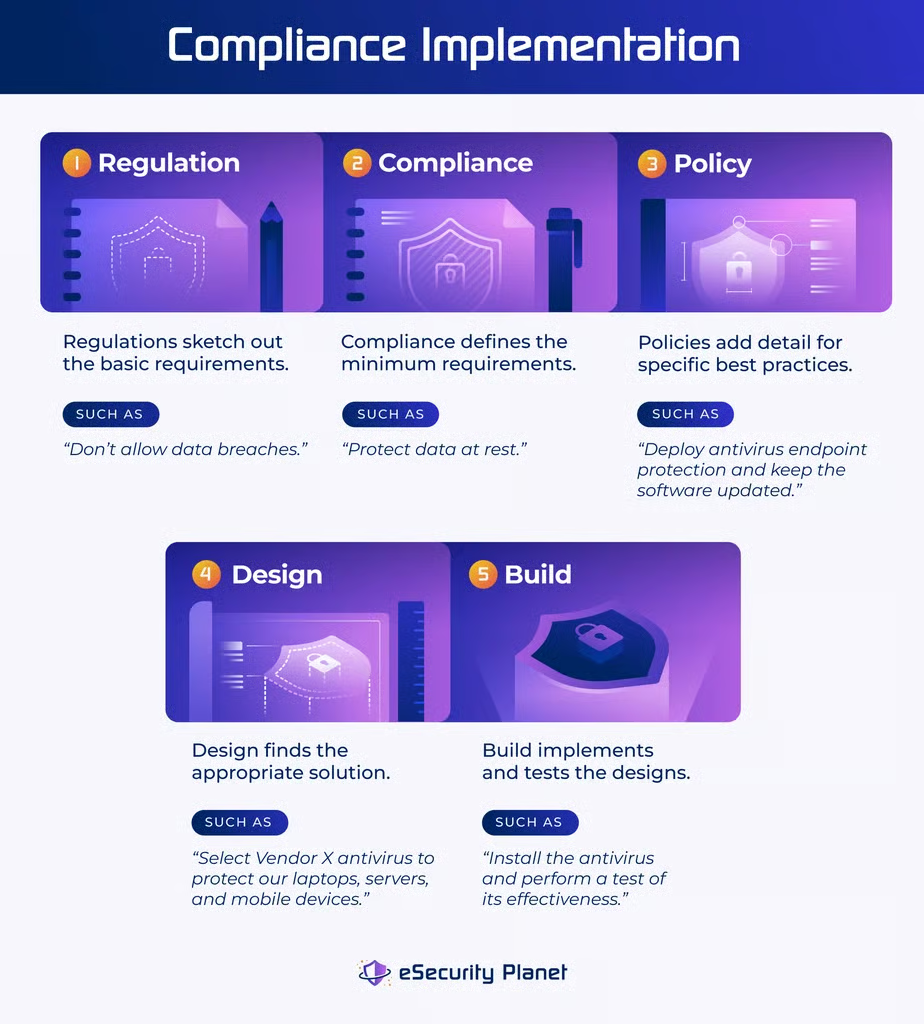
データセキュリティに関するNIST CSFフレームワーク(PR.DS-01)は、「保存データの機密性、完全性、可用性を保護する」ことを求めています。PCI DSSのエンドポイントセキュリティ標準は、組織に「脆弱性管理プログラムを維持」し、「すべてのシステムをマルウェアから保護し、ウイルス対策ソフトウェアまたはプログラムを定期的に更新」するよう求めています。いずれもエンドポイントを明確には言及しておらず、テクノロジーを指定しているのは一方だけです(ウイルス対策)。
データセキュリティ法・標準に準拠する理由
データセキュリティ法、標準、フレームワークに準拠する理由は、大きく3つあります。罰則を避けるために準拠する必要があること、組織をより良くできること、損害を抑えられることです。
罰則を避けるために準拠する必要がある
法令や規制を守らなければ、罰金や処罰を受けることになります。
- 金銭的・刑事罰:規制違反によって科される可能性のある罰金、高額な和解金、さらには禁錮刑を回避できます。
- 世間からの批判:コンプライアンスによってデータ侵害の範囲と規模を抑え、侵害に関する報告を義務付ける法令を回避できます。
- 事業の喪失:カード決済におけるPCI DSSなど、特定のセキュリティ標準やフレームワークの維持を求める取引契約や保険契約を維持できます。
最近では、従来ならコンプライアンスの対象外だった可能性のある多くの小規模企業が、大口顧客からコンプライアンス検証の要求を受けるようになりました。新しい規制はサプライチェーンにも検証を求めるため、要件は当初の規制の範囲を超えて広がっています。
コンプライアンスは組織を改善する
規制、標準、フレームワークへの準拠は、セキュリティのベストプラクティス、追加のデータ保護、保険要件の充足、評判の保護、新たなビジネス機会を通じて、事業全体を改善できます。
- ベストプラクティスを徹底:幅広いセキュリティ領域で、効果的なセキュリティ対策、文書化、監視、テスト、報告、是正に役立つ情報を提供します。
- データを保護:規制対象データへのコンプライアンスを徹底するとともに、企業秘密を盗難から守る対策を追加し、適切な事業慣行の徹底にもつながります。
- 保険要件を満たす:サイバーセキュリティ保険の補償対象となる既存の対策を検証する組織の能力を、自然に高める対策と報告書を提供します。
- 評判を保護:セキュリティ侵入テストの報告書を提供し、顧客に安心感を与え、侵害を最小限に抑えるセキュリティと、事業継続のためのセキュリティシステムのレジリエンスを確保します。
- 新規ビジネスを獲得:新規ビジネス獲得の機会を増やします。例えば、CMMC認証を取得すれば、国防総省(DoD)との契約に入札したり、既存のDoDベンダーの下請けになったりできます。
コンプライアンスは通常、コストセンターと見なされますが、検証可能なセキュリティレベルやコンプライアンス認証を営業部門と連携して活用する機会を探しましょう。
コンプライアンスは損害を抑える
コンプライアンスはセキュリティを保証するものではないため、インシデントやデータ侵害が発生する可能性は残ります。幸い、コンプライアンスの実装、テスト、報告によって、過失責任の主張、侵害の規模、攻撃関連コストを抑えられます。
- 過失責任の主張:適切なセキュリティと定義済みの合理的なセキュリティ対策に関する、検証済みの第三者標準によって、過大な過失責任の制裁をなくします。
- 侵害の規模:効果的なコンプライアンス対策によって保護することで、攻撃者の到達範囲、取得可能なデータ量、盗まれたデータの悪用可能性を抑えます。
- 攻撃関連コスト:攻撃をより小さな範囲に封じ込め、調査、復旧、是正にかかる時間と費用を削減します。
侵害が発生すれば費用はかかりますが、認証済みのデータセキュリティコンプライアンスによって、全体的なコストは大幅に減少する傾向があります。
セキュリティコンプライアンスの課題
コンプライアンスは、メリットとまではいかなくても、法的・金銭的な保護を明らかに提供します。しかし、導入を妨げるセキュリティコンプライアンスの課題には、次のようなものがあります。
不明確な識別
デバイス、コンプライアンス義務、コンプライアンスの証拠、データを明確に把握できていない多くの組織は、コンプライアンスを適用するどころか、セキュリティの基本的な対策を実行することにも苦労しています。
- デバイスの把握:ユーザーが予期せず私物デバイスの持ち込み(BYOD)やモノのインターネット(IoT)デバイスをネットワークに追加するため、後れを取り続けています。
- コンプライアンス義務:規制対象事業体に関する複雑な定義の境界にあるベンダー、サービスプロバイダー、中小企業(SMB)にとって、依然として曖昧です。
- コンプライアンスの証拠:コンサルタントや弁護士による法令・ポリシーの解釈の違いが、コンプライアンスの立証基準に危険な差異をもたらします。
- 不明瞭なデータ:データ量の増加、保存場所の拡大、広範な利用によって、データの分類や適用される規制の把握がさらに難しくなります。
急速な変化
規制、フレームワーク、標準、社内ポリシーは、次のような絶え間ない急速な変化に対応しきれずにいます。
- 進化するネットワーク:リモートワーカーのBYOD、エッジコンピューティング、サービスとしてのソフトウェア(SaaS)、コンテナ、IoTを含むようにネットワークが拡大します。
- 複雑性の増大:クラウドワークロードへの移行や、運用技術(OT)への無線接続の追加によって、必要なスキルと時間が増えます。
- システムユーザー:人工知能(AI)、アプリ、アプリケーション・プログラミング・インターフェース(API)がデータにアクセスして分析することで、ユーザーに関するコンプライアンスの定義が難しくなります。
- 量の増加:ユーザーの増加、システムの追加、評価・制御・保護すべきデータの継続的な増加により、コンプライアンスの課題が常に増え続けます。
対立の管理
コンプライアンスによって、セキュリティ、財務、人事、さらには外部関係者の間に自然な対立が生じます。管理すべき課題には次のようなものがあります。
- 定義の曖昧さ:さまざまな法令が異なる、相反する要件を定めるため、法律が課す保守的な要件を技術的に達成できなくなります。
- 旧式テクノロジー:潜在的に改善されたソリューション(例:エンドポイントの検知と対応)を拒否します。標準では依然として旧式テクノロジー(例:ウイルス対策ソフトウェア)を明確に要求しているためです。
- 規制上の責任所在:サプライチェーン内の1社に適用されますが、チェーンの他の部分で侵害が発生しても、すべての組織に影響が及び、罰金が科される可能性があります。
- リソースの制約:予算に合わせ、コンプライアンスの最低限の要件を課すために、危険な妥協やリスクの否認につながり、システムが脆弱なままになる可能性があります。
データセキュリティコンプライアンスに関するNISTのベストプラクティス6カテゴリー
規制、ポリシー、フレームワークはそれぞれ異なる具体的事項に適用されますが、一般化されたベストプラクティスはすべてのコンプライアンスプログラムに適用できます。NIST CSFフレームワークは、追加のベストプラクティスを検討する前に、コンプライアンスの中核となるベストプラクティス(ガバナンス、識別、保護、検知、対応、復旧)について説明するための有用な構成を提供します。
ガバナンス
NISTのガバナンスに関するベストプラクティスは、より広範な企業データ、エンタープライズリスク管理(ERM)、業務の取り組みにコンプライアンスを組み込みます。具体的には次のとおりです。
- 組織の状況:法的要件、契約上の義務、業務目標など、既存の組織目標にコンプライアンスの目的を一致させます。
- リスク管理戦略:優先順位、制約、リスク許容度、リスク選好度を定め、コンプライアンスに関する意思決定に役立つ前提を明らかにします。
- 役割、責任、権限:コンプライアンスの各要素の実装と維持を実施、監督、監視する担当者を割り当てます。
- ポリシー:目標、目的、原則、役割、報告事項を文書化したセキュリティポリシーにまとめ、コンプライアンスプロセスの他の各段階を導きます。
- 監督:コンプライアンスの結果を、コンプライアンスプロセスや業務、リスク管理などの関連活動に反映し、改善・調整する方法を正式に定めます。
- サプライチェーンのリスク管理:特定、リスク評価、優先順位付け、交渉を通じて、コンプライアンスをサプライチェーンのパートナーにも拡大します。
これらのベストプラクティスを実現するための関連ツールやサービスには、コンプライアンス・リスク管理ツールや専門コンサルタントがあります。
識別
NISTが定義する識別関連のベストプラクティスは、他のコンプライアンス段階で対処すべき組織の真のリスクを把握することを目的とし、以下のすべての手順を実行する必要があります。
- 資産管理:データ、ハードウェア、ソフトウェア、システム、サービス、人員、施設など、コンプライアンス対象資産を管理、使用、保護する関連資産を特定します。
- リスク評価:各資産のリスクを評価して割り当て、保護すべき資産の優先順位付けや、セキュリティ対策によって軽減すべきリスクの種類の特定に役立てます。
- 改善:評価、テスト(内部または第三者によるもの)、業務、インシデント対応の事後計画を通じて、改善すべき領域を見つけます。
識別はIT運用から始まりますが、アイデンティティーおよびアクセス管理(IAM)、脆弱性スキャナー、または侵入テストサービスなどのセキュリティツールによって、識別プロセスを迅速化し、報告における検証可能な一貫性を確保できます。
保護
NISTの保護に関するベストプラクティスは、ガバナンスに関するベストプラクティスが定める許容可能な水準までネットワークセキュリティとクラウドセキュリティのリスクを低減し、コンプライアンス要件を満たすため、次のセキュリティ対策の実装を求めます。
- アイデンティティ管理、認証、アクセス制御:定義済みの承認されたアクセスレベルに対してアイデンティティを検証し、資産への物理的または仮想的なアクセスを制御します。
- 意識向上とトレーニング:セキュリティやコンプライアンスにおける自らの役割、安全に業務を行う方法、潜在的な攻撃を特定する方法を従業員に教育します。
- データセキュリティ:保存データ、転送中のデータ、データの完全性を保護し、保護・維持されたバックアップによって継続的な可用性を確保するために、セキュリティ対策を適用します。
- プラットフォームセキュリティ:機密性、完全性、可用性を損なう可能性のある攻撃から、物理・仮想システムと接続されたインフラを保護します。
- テクノロジーインフラのレジリエンス:他の保護に関するベストプラクティスが機能しなくなる可能性を考慮し、冗長性やバックアップ対策を実装します。
膨大な数のセキュリティツールが、従来型のエンドポイントとファイアウォールテクノロジーから、最新のアプリケーションセキュリティやセキュアアクセスサービスエッジ(SASE)ツールに至るまで、保護に重点を置いています。
検知
NISTの検知に関するベストプラクティスは、次の実装を通じて、異常、開始された攻撃や継続中の攻撃、内部関係者による脅威、資産や対策へのその他の侵害の可能性を特定します。
- 継続的な監視:ログ、ツール、人員を活用して、システム、社内スタッフ、外部サービスプロバイダー、プロセスを監視し、攻撃や潜在的な脆弱性を検出します。
- 有害事象の分析:攻撃や脆弱性の潜在的な兆候を調査し、脅威のリスクレベルを判断するとともに、真の脅威と誤警報を区別します。
関連する検知ツールには、ネットワーク監視ツール、ログ監視ツール、セキュリティ情報イベント管理(SIEM)ツールがあります。
対応
NISTの対応に関するベストプラクティスは、脅威レベルと緊急度に基づいて攻撃や脆弱性に対応するために実装すべき管理プロセスを定義します。具体的には次のとおりです。
- インシデント管理:攻撃や脆弱性に対応するためのトリアージ、分類、優先順位付け、エスカレーション、上申、基準、第三者の役割を決定します。
- インシデント分析:あらゆる種類のインシデントについて、分析、対応、記録、証拠収集、規模判定のプロセスを定義します。
- インシデント対応の報告とコミュニケーション:さまざまなインシデントレベルにおいて、社内外の関係者に必要な通知と情報を定めます。
- インシデントの緩和:攻撃やその他の潜在的な脅威を封じ込め、排除するためのエスカレーションに利用できるプロセス、ツール、サービスプロバイダー候補を提供します。
インシデント対応ツールには、脆弱性管理ソフトウェアから、専門的なインシデント対応ツールまで、さまざまなものがあります。社内スタッフは、同様の幅広いサービスを提供する外部コンサルタントやサービスによって補完されることが多く、サービスとしてのパッチ管理からマネージド検知・対応(MDR)までが含まれます。
復旧
NISTフレームワークにおける復旧のベストプラクティスは、インシデントの発生中および発生後に修正を計画、実行、伝達するプロセスを実装します。
- インシデント復旧計画の実行:計画を策定し、対応の優先順位を付け、バックアップを検証し、業務を復旧し、資産の復旧を確認するとともに、事後報告書を作成します。
- インシデント復旧に関するコミュニケーション:社内外の関係者、規制当局、一般市民に対して、正確で連携の取れたタイムリーな情報を提供します。
復旧プロセスでは、災害復旧ソリューションが必要になることが多いものの、弁護士や広報担当者など、技術分野以外のコンサルタントとの連携が必要になる場合もあります。
その他のベストプラクティス
NISTフレームワークは、セキュリティコンプライアンスにおけるベストプラクティスを整理していますが、コンプライアンスに関するベストプラクティスまでは扱っていません。次のような追加のベストプラクティスによって、あらゆるデータセキュリティコンプライアンスのフレームワークやポリシーを改善できます。
- 継続的な改善:業務やセキュリティシステムを継続的に改善することで、セキュリティの強化、リスクの低減、コスト削減の可能性を実現します。
- 高度な対策:合理的な場合には最低限の要件を超える対策を講じることで、曖昧な規制や基準に起因する将来の過失責任の主張によるリスクを低減します。
- 適用範囲の限定:データアクセスを制限し、最小権限アクセスのための対策を実装することで、リスクと最も厳格なコンプライアンス義務を限定されたシステムに抑えます。
各コンプライアンス規制、フレームワーク、ポリシーには、それぞれ固有の要件があります。ベストプラクティスは最も広範な問題に対処しますが、固有の要件をすべて十分に取り込むため、規制を徹底的に分析してください。
コンプライアンスツールとサービス
多くのツールベンダーやサービスプロバイダーはセキュリティ対策を提供できますが、コンプライアンスプロセス自体を管理するわけではありません。ガバナンスやリスク管理に特化したツール群、あるいはコンプライアンス業務の迅速化と支援に役立つサービスプロバイダーを選定してください。
ガバナンス・リスク・コンプライアンスツール
ガバナンス、リスク、コンプライアンス(GRC)ツールは、リスク、コンプライアンス報告書、社内ポリシー、関連するサイバーセキュリティ上の問題を管理するタスクを自動化・整理します。最適なツールは、コンプライアンスプログラムの幅広いニーズに対応するか、特定のニーズに対応するかによって異なります。
例えば、Archer GRCは機能の豊富さで最適な選択肢となり、ServiceNowはGRCソリューションの自動化に最適です。一方、特定のリスク報告ニーズには、LogicManagerが最適なGRCツールとなる可能性があります。
第三者リスク管理
第三者リスク管理(TPRM)は、サプライチェーンリスクを管理するためのベンダーリスク管理(VRM)ツールを提供します。これらのツールは、コンプライアンス要件やリスク評価に関するベンダーのオンボーディングプロセスを支援することに重点を置いています。
eSecurity Planetによる最適なTPRMツールの評価では、OneTrustが総合評価で最高の成績を収めました。その他に検討すべきツールとしては、カスタマーサポート部門で最適なVenminderや、最適なVRM評価を提供するPrevalent TPRM Platformが挙げられます。
サービスプロバイダーとコンサルタント
コンサルタント、マネージドサービスプロバイダー(MSP)、マネージドセキュリティサービスプロバイダー(MSSP)は、コンプライアンスを管理または検証するサービスを提供できます。サービスプロバイダーの種類は、専門的な支援から完全に外部委託されたターンキー型のプロセスまで、コンサルティングニーズの幅広さに対応しています。
大企業や政府機関は、AccentureやNTTのような、同じく大規模なコンサルティングサービスプロバイダーを求めるでしょう。一方、小規模な組織は、地元の小規模なサービスプロバイダーや、Intruderのようなベンダーが提供する侵入テストサービスなど、専門性の高いサービスプロバイダーに適した支援を求める可能性があります。
ツールやサービスを利用するタイミング
どのツールや、どのタイプのサービスプロバイダーを利用するかは、利用可能なリソースとリスク成熟度によって異なります。新たなコンプライアンス施策にはより多くの支援が必要であり、要件に関する確立された知識を適用して関連する対策を迅速に実装できる経験豊富なコンサルタントの指導に頼ることになります。
より高度なプログラムでは、社内のコンプライアンスチームが運用し、GRCまたはTPRMツールによって強化された社内プログラムに移行できます。ただし、最も高度なプログラムであっても、監査や効果的なペネトレーションテストについては外部コンサルタントに依頼する必要があります。
将来想定される規制
優れたコンプライアンスフレームワークは将来の規制に対する備えとなりますが、今後施行される法律にも目を配り、不意の不利益を避けるのにも役立ちます。想定される規制には、米国の追加的なプライバシー法、新たな国際プライバシー規制、AI規制、拡大または新設される侵害報告法、米国政府および国防総省の請負業者に対するコンプライアンス要件に追加される執行の詳細などがあります。
米国の追加的なプライバシー規制
米国の各州では個人情報保護法の制定が続いており、2024年までに22の法律が制定され、そのうち15件は包括的な法律でした。今後も新たな州法が成立すると予想されますが、州法間の相違、抜け穴、矛盾を解消し、標準化された保護を提供する米国連邦法も制定されることが望まれます。
国際的な追加プライバシー規制
EUと中国に加え、アラブ首長国連邦と南アフリカも個人情報や消費者データを保護する法律を成立させました。他の国々も自国民を保護し、罰金や和解金による収益を得るため、これに続くと予想されます。
AI規制
欧州連合は先ごろ、AI法を可決し、2024年後半に施行される予定です。同法は、AIのリスク、慣行、用途、義務、評価、ガバナンスに対応するための規則を定めています。同法がAIの利用に与える影響に関するベストプラクティスは、今後数カ月の間に弁護士による十分な評価と規則の法的検証が行われた後に、策定可能になるでしょう。
侵害報告法の拡大
2022年の重要インフラサイバーインシデント報告法(CIRCIA)は、サイバーインシデントとランサムウェアへの支払いに関する現行のSEC規則に類似した規制を策定するよう、米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)に指示しています。対象となる事業体、開示要件、開示基準、罰則の定義が確定することを前提に、執行は2025年に始まる可能性があります。規制は全体として増加し、適用範囲も拡大すると予想されます。
米国政府請負業者に対するコンプライアンスの執行
米国国防総省(DOD)は近く、国防総省との契約を維持するために必要なサイバーセキュリティ成熟度モデル認証(CMMC)バージョン2.0を提案する予定です。完全版モデルのリリース日と施行日は、依然として未定です。連邦調達規則(FAR)評議会も、すべての政府請負業者に適用される、非機密の連邦情報システムに関するインシデント報告とコンプライアンスを要求する予定です。
結論:コンプライアンスはセキュリティの機会をもたらす
コンプライアンスに関する最も一般的な懸念は、時間、リソース、手間の増加に関するものです。しかし、コンプライアンスは、セキュリティ、リスク、業務を厳密に検証し、セキュリティスタックの弱点を特定する機会をもたらします。コンプライアンスは脆弱性の発見に役立つだけでなく、合理的なセキュリティ対策の定義にも役立ち、潜在的な侵害から保護するとともに、セキュリティインシデントに伴う全体的なコストを削減できます。
コンプライアンス施策は対策とシステムを定義するだけです。詳しくは侵入テストの種類と、実装されたセキュリティ対策を検証・妥当性確認する方法についてお読みください。