

















パッチ管理とは、通常はセキュリティや機能上の問題に対処するため、ソフトウェアのアップデートを一貫性と再現性を保って配布・適用するプロセスです。
適切に実施するのは容易ではありませんが、パッチ管理は最も重要なサイバーセキュリティ対策の1つであり、その仕組みを理解して導入するための努力に値します。ここでは、その難しさと、適切に実施するための戦略について説明します。
関連記事:
パッチ管理が重要な理由
近年、特に、組織のシステムの脆弱性を脅威アクターが悪用した結果、深刻なデータ侵害が日常的に発生しています。その中でも、第三者製ソフトウェアの脆弱性を悪用するソフトウェアサプライチェーン攻撃が目立ちます。また、ハッカーがフィッシングやリモートアクセスアカウントのような、より単純で一般的な方法で侵入した場合でも、脆弱性や設定ミスによってハッカーは攻撃をエスカレートさせることができます。これは、ラテラルムーブメントなどの手法を通じて行われます。
パッチ管理は、組織が高いレベルのサイバーハイジーンを維持し、サイバー脅威アクターへの露出を抑えるのに役立ちます。重要な理由は次のとおりです。
- セキュリティ:パッチ管理によって、ソフトウェアやアプリケーションに存在し、ハッカーに悪用される可能性のあるセキュリティ脆弱性を修正できるため、組織はセキュリティリスクを低減できます。
- コンプライアンス:規制当局は、組織にデータプライバシーおよびセキュリティ関連法令への準拠と、その維持を求めています。パッチ管理は、組織がこうした基準に準拠するための役割を果たします。GDPRなど一部の規制では、誠実に取り組んだ証拠が重要な法的防御となるため、パッチ管理などのセキュリティプロセスを文書化することで、規制手続きや民事訴訟における法的責任を軽減できます。
- 稼働時間:パッチ管理は、組織のソフトウェアやアプリケーションを最新の状態に保ち、システムの稼働時間を確保します。
- 機能改善:パッチ管理によって、ソフトウェアのバグ修正や機能のアップデートなど、基本的な機能を改善できます。
効果的なパッチ管理の8つの手順
パッチ管理のベストプラクティスについては別の記事で詳しく説明していますが、ここでは効果的なパッチ管理の主な手順を紹介します。
- 検出:企業環境を徹底的にスキャンし、ネットワーク上で稼働するすべてのソフトウェア、PC、ノートパソコン、サーバー、タブレット、その他のデバイスを洗い出します。
- リスク評価:各資産が障害や侵害を受けた場合の財務上、運用上、その他の影響を判断します。
- 脆弱性とパッチの監視:ベンダーからの公式アップデートを確認し、脆弱性や攻撃に関する脅威インテリジェンスを監視します。
- システムのバックアップ:一部のパッチは適用に失敗したり、競合を引き起こしたりします。パッチをロールバックしたり、システムを復元したりする必要に備え、システムとデータをバックアップします。
- パッチの優先順位付け:適用対象となるパッチを特定し、CVSS評価、攻撃の発生状況、リスク評価に基づいて、組織全体へのリスクの大きさで順位付けします。
- パッチの定期的な適用:組織の帯域幅を圧迫したり、業務を中断させたりしない方法で、パッチを迅速かつ自動的に適用します。
- インストールの検証:レポートを確認し、パッチの適用に失敗した箇所がないかを調べて、パッチが正しくインストールされたことを検証します。
- 結果の報告:資産リストを更新し、アップグレードまたはパッチ適用を行った資産、例外、発生した問題を追跡できるレポートを作成します。
詳しくはパッチ管理のベストプラクティスと手順をご覧ください。
パッチ管理の種類
パッチ管理では、パッチ適用が必要なデバイス、ソフトウェア、アプリケーションを特定し、必要なパッチを自動的に収集してソフトウェアやデバイスに適用し、機能を確認し、コンプライアンスの記録とビジネス上の優先事項の支援に向けたレポートを作成します。パッチ管理の代表的な種類は次のとおりです。
自動パッチ管理
自動パッチ管理とは、パッチを自動的に配布するパッチ管理の一種です。パッチ管理プロセスから人の関与を可能な限り排除し、対象デバイスにパッチをインテリジェントに配布します。
このタイプのパッチ管理は、ITチームが重要な業務に集中できるようにすることで負荷を軽減し、チーム全体の効率と生産性を高めます。また、セキュリティパッチを迅速に配布することで、侵害の可能性も低減します。
オペレーティングシステム、Windows環境、多くのアプリケーションは自動更新に設定できますが、一部のアプリケーション、ソフトウェア、ハードウェアは手動またはパッチ管理ツールで更新する必要があります。ネットワーク機器、ファームウェア、一部のあまり一般的でない複雑なアプリケーションには自動パッチ適用のオプションがなく、手動での適用が必要な場合があります。
手動パッチ管理
手動パッチ管理では、ITチームが各ワークステーションやソフトウェアインスタンスにパッチやアップデートを手動で適用します。手動パッチ管理では、チームがパッチ適用環境を完全に制御でき、サーバー、ソフトウェア、デバイスを個別に処理できます。ただし時間がかかり、ITチームの重要なプロジェクトへの集中を妨げる可能性があります。また、リソースを大量に消費しますが、パッチによって何かが壊れないようにするため、多くの組織が手動方式にこだわっています。
継続的パッチ適用
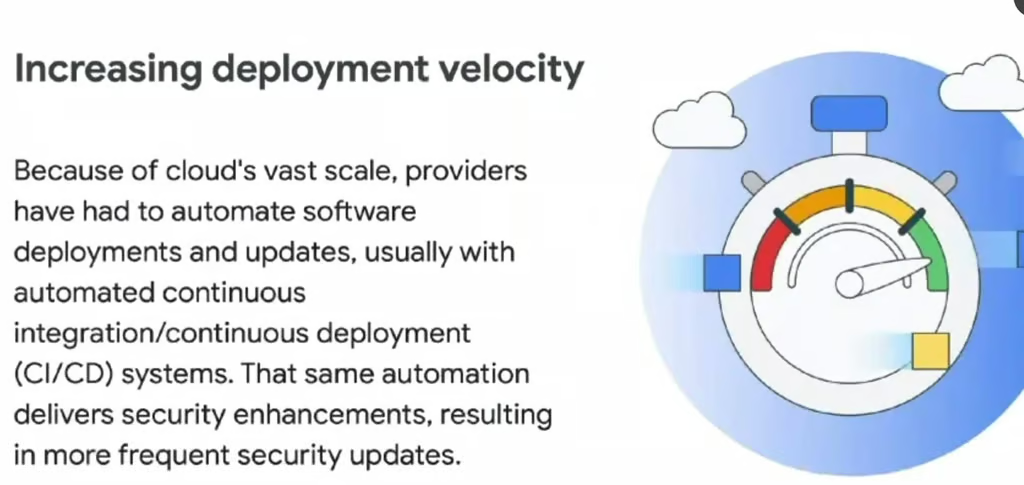
クラウドプロバイダーやサービスプロバイダーなどの先進的な組織は、優れたセキュリティが事業の基盤となるため、新しいパッチがリリースされるたびに継続的に適用することがよくあります。下にGoogle Cloudのスライドを示します。しかし、このように集中的なプロセスは多くの企業のリソースでは対応できず、そのためソフトウェアやサービスのプロバイダーに支援を求める企業が少なくありません。
パッチおよび脆弱性管理のツールとサービス
脆弱性は年間およそ20,000件も新たに発見されます。大多数の組織にとって、これは対応するのが困難な数です。
また、ほとんどの企業は自社が所有するものをすべて把握しているわけではありません。ネットワーク上には、古く忘れられたハードウェアやアプリケーションが残っている可能性があります。さらに、パッチを悪用されるリスクに基づいて優先順位付けするためのリソースも不足しています。
こうした理由から、多くの企業は賢明にもパッチ管理ツールやサービス、またはサービスとしてのパッチ管理やサービスとしての脆弱性管理(VMaaS)などのSaaSサービスを利用し、脆弱性を常に把握できるようにしています。こうしたツールやサービスには通常、資産管理と検出の機能が組み込まれており、見落としを防ぎます。
関連する技術として、侵害・攻撃シミュレーション(BAS)があります。これは脆弱性を特定し、修正の優先順位を付けるものです。ペネトレーションテストと脆弱性テストやネットワークスキャンも、パッチ適用が必要な資産や脆弱性を見つける方法です。
パッチ管理におけるITAMと資産インベントリ
組織が事業活動を支えるために使用する情報、ハードウェア、ソフトウェアは、すべてIT資産です。IT資産管理(ITAM)とは、組織のIT資産を把握し、適切なタイミングで導入、維持、アップグレード、廃棄するプロセスを指します。
パッチ管理は、組織の効果的なIT管理戦略に不可欠な要素です。ITAMは重要なすべてのIT資産をライフサイクル全体にわたって管理することを目指すため、パッチ管理はITAMプログラムの主要な構成要素となるべきです。
包括的なITAM計画は、組織が保有するすべての重要なIT資産に関する情報を検出、マッピング、管理するために必要なツールとプロセスをITチームが利用できるようにすることで、パッチ管理を改善します。組織は自社が所有するものをすべて把握していないことが多いため、ITAMはパッチ管理において重要な役割を果たします。
資産インベントリ管理には、企業内のソフトウェアとハードウェアの最新記録を維持するために必要なツールとプロセスが含まれます。資産インベントリ管理を適切に行うことで、組織のリスク対応方針や、すべての資産がセキュリティ上の検討対象に含まれているかどうかに関する意思決定を支援し、パッチ管理も改善できます。
資産管理ツールは、使用頻度の低いノートパソコンや展示会ブース専用のiPadなど、電源が切られていて自動アップデートが適用されていない可能性のあるシステムも特定できます。
正確な資産インベントリ管理が欠けていると、サイバーリスクだけでなくコンプライアンスの管理も困難になります。資産を追跡・分析して侵害される可能性が高いものを特定できれば、パッチ適用によってセキュリティギャップを埋め、潜在的な侵害を防止できます。
堅牢なパッチ管理プロセスを導入することで、ITおよびサイバーセキュリティ管理チームは、組織にとって最も重要なIT資産を把握できるようになります。これにより、再現性のあるプロセスを構築し、パッチの提供時に通知を受け、パッチを迅速にテストして適用できます。
こちらの主要なITAM製品をご覧ください。
仮想パッチはどのように役立つのか?
ITインフラの複雑化により、パッチ管理はより多くのリソースと時間を必要とするようになっています。パッチ適用は事業運営を中断し、他の業務への対応を妨げると考えられるため、組織は実施に苦慮することがあります。
しかし、こうした課題を、パッチの適用を遅らせたり、完全に先送りしたりする言い訳にしてはなりません。未適用のセキュリティパッチは、高額なセキュリティ侵害の大きな原因となっており、侵害による損失は適切な予防対策のコストをはるかに上回るからです。
ランサムウェア攻撃も、パッチ未適用の脆弱性を標的に増加しています。さらに、リモートワークへの移行により、業務ニーズを満たすために使用されるテクノロジーの範囲が広がり、リモートユーザーの脆弱性にもパッチを適用する必要があります。
仮想パッチは、既知および未知の脆弱性を悪用する脅威に対する安全性をさらに高め、こうした課題すべてへの対応を組織に可能にします。
仮想パッチでは、通常、IDPSを介してセキュリティポリシーとルールのレイヤーを適用し、脆弱性へのネットワーク経路を遮断します。公式パッチが利用可能になる前の新たな脆弱性や、パッチ適用が選択肢にならないレガシーシステムに対してよく使用されます。仮想パッチは、組織が既に導入している脆弱性管理およびパッチ管理ポリシーを補完します。
仮想パッチを導入することで、セキュリティチームは脆弱性を評価し、必要な恒久的パッチをテストして実装するための時間を確保できます。また、不要なダウンタイムや業務中断による損失を避けるため、組織が自らの条件に合わせてパッチ管理ポリシーを実行できる自由度も高まります。企業は柔軟に対応できるようになり、緊急パッチやパッチ適用の代替策を展開する必要性も減少します。
また、レガシーシステムやサポートが終了したOSなど、パッチが新たに提供されなくなったITインフラのコンポーネントにも、仮想パッチは有効です。セキュリティ制御を適用して安全性を維持できるためです。仮想パッチは、新たなゼロデイ脆弱性から、パッチが利用可能になるまで保護するためにも利用できます。
代表的なパッチ管理ソリューション
幸い、パッチ管理の負担軽減に役立つ非常に優れたパッチ管理製品やサービスが数多く存在します。ここでは、その一部を紹介します。一般的なパッチ管理製品はすべてをカバーするわけではなく、特にオープンソースのパッチ管理オプションは対象外となることが多い点に注意が必要です。例えば、大規模なエンタープライズアプリケーションやネットワーク・ストレージハードウェアは、個別にパッチを適用しなければならないケースがよくあります。
NinjaOne
NinjaOneは、ITチームの業務を効率化する統合運用ソリューションです。そのパッチ管理製品を利用すると、企業は単一画面からワークステーションやサーバーへのパッチ適用を自動化できます。
NinjaOneは、インフラを必要とせず、ユーザーのIT環境全体にわたる脆弱性の特定と修復を、大規模かつ高速に自動化します。NinjaOneのパッチ管理を利用すると、エンドポイントのセキュリティ確保、OSおよびサードパーティアプリケーションへのパッチ適用の自動化、ネットワーク内外のエンドポイント管理、パッチ適用状況のリアルタイムな可視化が可能になります。
Atera
Ateraは、マネージドサービスプロバイダー(MSP)やITサービスプロバイダー向けに、リモートIT監視・管理(RMM)機能を一体化したソリューションを提供します。パッチ管理ソリューションにより、ユーザーは一元的にパッチを完全に把握でき、ソフトウェア、ハードウェア、OSに関するサイバーセキュリティのベストプラクティスを実践できます。Ateraを利用すると、企業はソフトウェアのパッチ管理の設定と自動化を完全に自動化し、エンドポイントごとにカスタマイズしたスケジュールを作成できます。
Automox
Automoxは、単一のプラットフォームからサードパーティ製品およびOSのパッチ管理、セキュリティ設定、カスタムスクリプトを適用するサイバーハイジーンプラットフォームです。自動パッチ管理により、サードパーティアプリケーションとOSを手動操作なしで更新し、既知の脆弱性から保護できます。クラウド型パッチ管理では、クラウドツールを使用して、すべてのエンドポイントに対するOSのセキュリティ更新とサードパーティソフトウェアの更新を管理・適用します。
Syxsense
Syxsenseは、1つのソリューションにパッチ管理、IT管理、セキュリティ脆弱性スキャンおよび修復機能を統合しています。そのパッチ管理製品は、正確な検出ロジックでネットワークをスキャンして更新プログラムが不足しているデバイスを特定し、迅速に展開することで、攻撃対象領域を小さく保ち、重大な脅威を明らかにして即座に修復します。
SolarWinds Patch Manager
SolarWinds Patch Managerは、ソフトウェアの脆弱性に迅速に対処するために設計されたパッチ管理ソフトウェアです。数万台のサーバーやワークステーションにまたがる更新を簡単に実行できるほか、簡素化されたパッチ管理、Microsoft Windows Server Update Service(WSUS)のパッチ管理、サードパーティアプリケーションへのパッチ適用、Microsoft System Center Configuration Manager(SCCM)とのパッチ適用連携、リモートパッチ管理などを提供します。
ManageEngine Patch Manager Plus
ManageEngine Patch Manager Plusは、エンドポイントをスキャンして不足しているパッチを明らかにし、セキュリティリスクを軽減するため、適用前にパッチをテストするソリューションです。自動パッチ管理、サードパーティアプリケーションへのパッチ適用、在宅勤務環境向けのリモートパッチ管理、Windows 10の機能更新プログラムの展開、柔軟な展開ポリシーなどを備えています。
主要なパッチ管理ソリューションの詳しい情報については、おすすめのパッチ管理ソフトウェアとツールをお読みください。
パッチ管理には労力が必要
パッチ管理は容易ではありません。もし容易なら、サイバーセキュリティ関連のニュースが、パッチが長期間存在していた既知の脆弱性を悪用され、企業が侵害されたというニュースで埋め尽くされることはないでしょう。
しかし、最も安全性の高い組織やクラウドサービスプロバイダー、マネージドサービスプロバイダーは、パッチ管理を重視し、適切に実施する方法を身に付けています。その知識をもとに、他の組織もサービスやオンプレミスソリューションを利用するなど、自らを最も効果的に保護する方法を見いだすべきです。
Chad Kimeがこのレポートに寄稿しました。
次に読む:主要な脆弱性管理ソリューション