

















La gestion des correctifs est le processus régulier et reproductible de distribution et de déploiement des mises à jour logicielles, généralement pour résoudre des problèmes de sécurité et de fonctionnalités.
Bien qu’elle soit difficile à mettre en œuvre correctement, la gestion des correctifs compte parmi les pratiques de cybersécurité les plus essentielles et mérite donc les efforts nécessaires pour la comprendre et l’appliquer. Nous verrons pourquoi elle est si difficile à mettre en œuvre — et proposerons des stratégies pour y parvenir.
À lire également :
- Bonnes pratiques et étapes de la gestion des correctifs
- Politique de gestion des correctifs : étapes, avantages et modèle gratuit
- Pourquoi la gestion des correctifs est-elle importante ?
- 8 étapes pour une gestion efficace des correctifs
- Types de gestion des correctifs
- ITAM et inventaire des actifs dans la gestion des correctifs
- Quel rôle joue la correction virtuelle ?
- Solutions populaires de gestion des correctifs
- La gestion des correctifs demande du travail
Pourquoi la gestion des correctifs est-elle importante ?
Ces dernières années, les fuites de données spectaculaires sont devenues monnaie courante, des acteurs malveillants exploitant les vulnérabilités des systèmes des entreprises, notamment lors d’attaques de la chaîne d’approvisionnement logicielle qui exploitent les vulnérabilités de logiciels tiers. Même lorsque les pirates s’introduisent par des moyens plus simples et plus courants, comme le hameçonnage ou les comptes d’accès à distance, les vulnérabilités et les erreurs de configuration peuvent permettre aux pirates d’intensifier leurs attaques par déplacement latéral et au moyen d’autres techniques.
La gestion des correctifs aide les entreprises à maintenir un niveau élevé d’hygiène numérique afin de limiter leur exposition aux acteurs malveillants. Elle est importante pour plusieurs raisons :
- Sécurité : grâce à la gestion des correctifs, les entreprises réduisent leurs risques de sécurité, car elle corrige les vulnérabilités de sécurité de leurs logiciels et applications que les pirates pourraient exploiter.
- Conformité : les organismes de réglementation exigent des entreprises qu’elles respectent et maintiennent leur conformité aux lois sur la confidentialité et la sécurité des données. La gestion des correctifs contribue à garantir que les entreprises se conforment à ces normes. Pour certaines réglementations, comme le RGPD, la preuve d’une démarche de bonne foi constitue une importante défense juridique. Documenter la gestion des correctifs et les autres processus de sécurité peut donc réduire les responsabilités juridiques, aussi bien dans le cadre de procédures réglementaires que civiles.
- Disponibilité : la gestion des correctifs contribue à maintenir la disponibilité des systèmes en veillant à ce que les logiciels et applications d’une entreprise restent à jour.
- Amélioration des fonctionnalités : la gestion des correctifs permet d’améliorer les fonctionnalités de base, notamment grâce aux corrections de bogues et aux mises à jour des fonctionnalités.
8 étapes pour une gestion efficace des correctifs
Nous détaillons davantage les bonnes pratiques de gestion des correctifs dans un article distinct, mais voici les principales étapes d’une gestion efficace des correctifs :
- Découverte : effectuer une analyse approfondie de l’entreprise afin de recenser chaque logiciel, chaque PC, ordinateur portable, serveur, tablette et tout autre appareil fonctionnant sur le réseau.
- Évaluer les risques : déterminer l’impact financier, opérationnel ou autre de la défaillance ou de la compromission de chaque actif.
- Surveiller les vulnérabilités et les correctifs : surveiller les mises à jour officielles des fournisseurs et les renseignements sur les menaces afin de détecter les vulnérabilités et les attaques.
- Sauvegarder les systèmes : certains correctifs échouent ou provoquent des conflits. Créer des sauvegardes des systèmes et des données au cas où le correctif devrait être annulé ou les systèmes restaurés.
- Prioriser les correctifs : déterminer quels correctifs s’appliquent, puis les classer en fonction du risque global qu’ils représentent pour l’entreprise, selon leur score CVSS, les attaques en cours et l’évaluation des risques.
- Déployer régulièrement les correctifs : déployer les correctifs rapidement et automatiquement, mais de manière à ne pas mobiliser excessivement les ressources de l’entreprise ni perturber ses activités.
- Vérifier l’installation : vérifier que les correctifs ont été installés correctement en examinant les rapports et en recherchant les éventuels échecs de déploiement.
- Rendre compte des résultats : mettre à jour les listes d’actifs et générer des rapports indiquant quels actifs ont été mis à niveau ou corrigés, ainsi que les exceptions et les problèmes rencontrés.
Pour plus de détails, consultez Bonnes pratiques et étapes de la gestion des correctifs
Types de gestion des correctifs
La gestion des correctifs consiste à identifier les appareils, logiciels et applications nécessitant un correctif, à collecter automatiquement les correctifs requis, à les déployer sur les logiciels et les appareils, à vérifier leur bon fonctionnement et à produire des rapports documentant la conformité et contribuant aux priorités de l’entreprise. Les types de gestion des correctifs les plus courants sont les suivants :
Gestion automatisée des correctifs
La gestion automatisée des correctifs désigne simplement un type de gestion des correctifs qui consiste à distribuer automatiquement les correctifs. Elle réduit autant que possible l’intervention humaine dans le processus de gestion des correctifs afin de déployer intelligemment les correctifs sur les appareils cibles.
Ce type de gestion des correctifs allège la charge de travail des équipes informatiques en leur permettant de se concentrer sur les tâches critiques, ce qui accroît leur efficacité et leur productivité globales. La gestion automatisée des correctifs réduit également le risque d’intrusion en garantissant le déploiement rapide des correctifs de sécurité.
Les systèmes d’exploitation, les environnements Windows et de nombreuses applications peuvent être configurés pour se mettre à jour automatiquement, tandis que certaines applications, certains logiciels et certains matériels doivent être mis à jour manuellement ou à l’aide d’un outil de gestion des correctifs. Les équipements réseau, les micrologiciels et certaines applications plus obscures ou complexes ne proposent pas forcément d’option de correction automatisée et peuvent nécessiter une intervention manuelle.
Gestion manuelle des correctifs
La gestion manuelle des correctifs oblige les équipes informatiques à déployer manuellement les correctifs et les mises à jour sur chaque poste de travail et chaque instance logicielle. Elle leur donne un contrôle total sur leur environnement de correction et leur permet de gérer indépendamment les serveurs, les logiciels et les appareils. Elle demande toutefois beaucoup de temps et peut détourner les équipes informatiques de projets essentiels. Elle peut également mobiliser d’importantes ressources, mais de nombreuses entreprises y tiennent pour s’assurer qu’un correctif ne provoquera aucune panne.
Correction continue
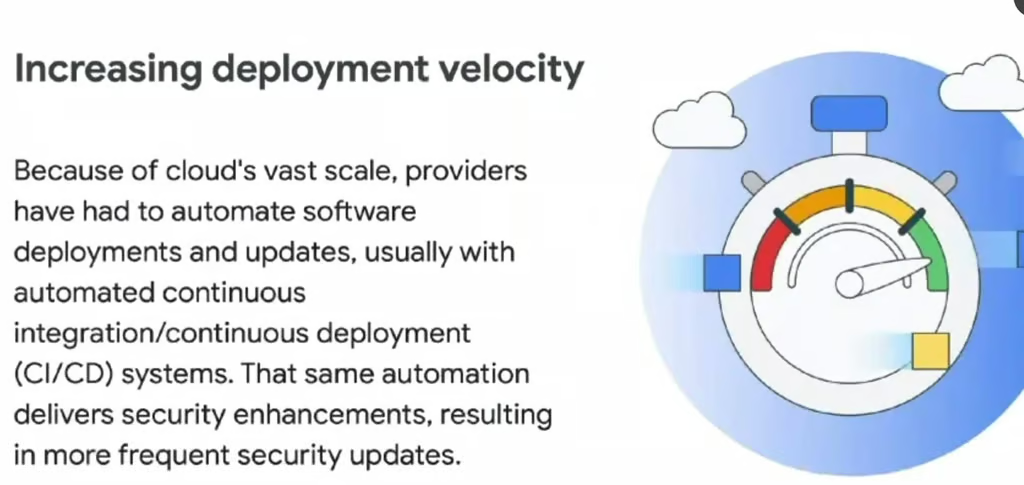
Les entreprises sophistiquées, comme les fournisseurs de cloud et de services, appliquent souvent les correctifs en continu dès leur publication, car leur activité dépend d’une sécurité de très haut niveau — voir la diapositive de Google Cloud ci-dessous. Un processus aussi intensif dépasse toutefois les ressources de nombreuses entreprises, ce qui explique pourquoi beaucoup font appel à des fournisseurs de logiciels ou de services.
Outils et services de gestion des correctifs et des vulnérabilités
Près de 20 000 nouvelles vulnérabilités sont découvertes chaque année. C’est un nombre vertigineux pour la grande majorité des entreprises.
La plupart des entreprises ne savent pas non plus exactement ce qu’elles possèdent — il peut rester sur le réseau d’anciens matériels ou de vieilles applications oubliés — et elles manquent également de ressources pour prioriser les correctifs en fonction du risque qu’ils soient exploités.
Pour ces raisons, de nombreuses entreprises se tournent à juste titre vers les outils de gestion des correctifs et les services associés, ou vers des services SaaS comme la gestion des correctifs en tant que service ou la gestion des vulnérabilités en tant que service (VMaaS), afin de garder le contrôle sur les vulnérabilités. Ces outils et services intègrent généralement la gestion des actifs et la découverte afin que rien ne soit laissé de côté.
Une technologie complémentaire est la simulation de brèches et d’attaques (BAS), qui peut identifier les vulnérabilités et prioriser les corrections. Les tests d’intrusion et de vulnérabilité ainsi que l’analyse du réseau sont d’autres moyens de trouver les actifs et les vulnérabilités nécessitant l’application d’un correctif.
À lire également : La gestion des correctifs en tant que service est-elle la réponse aux vulnérabilités ?
ITAM et inventaire des actifs dans la gestion des correctifs
Tout élément d’information, matériel ou logiciel utilisé par une entreprise pour soutenir ses activités constitue un actif informatique. La gestion des actifs informatiques (ITAM) désigne le processus visant à garantir que les actifs informatiques d’une entreprise sont recensés, déployés, entretenus, mis à niveau et mis au rebut au moment opportun.
La gestion des correctifs constitue un élément essentiel d’une stratégie efficace de gestion informatique. Elle devrait être un composant clé des programmes d’ITAM, puisque l’ITAM vise à assurer la gestion complète de chaque actif informatique important tout au long de son cycle de vie.
Un plan ITAM complet peut améliorer la gestion des correctifs en garantissant qu’une équipe informatique dispose des outils et des processus nécessaires à la découverte, à la cartographie et à la gestion des informations dont l’entreprise a besoin sur tous ses actifs informatiques critiques. Comme les entreprises ignorent souvent une partie de ce qu’elles possèdent, l’ITAM joue un rôle important dans la gestion des correctifs.
La gestion de l’inventaire des actifs regroupe les outils et les processus nécessaires pour tenir à jour l’inventaire des logiciels et du matériel d’une entreprise. Une bonne maîtrise de cet inventaire améliore également la gestion des correctifs, car elle aide l’entreprise à décider de sa posture de risque et à déterminer si tous ses actifs sont pris en compte dans ses mesures de sécurité.
Les outils de gestion des actifs peuvent également localiser les systèmes susceptibles d’être éteints et de ne pas bénéficier des mises à jour automatiques, comme les ordinateurs portables rarement utilisés et les iPad réservés aux stands de salons professionnels.
L’absence d’une gestion précise de l’inventaire des actifs complique non seulement la gestion des cyberrisques, mais aussi celle de la conformité. Comme les actifs peuvent être suivis et analysés afin d’identifier ceux qui sont susceptibles d’être compromis, l’application de correctifs peut ensuite combler les failles de sécurité et prévenir d’éventuelles intrusions.
La mise en place de processus solides de gestion des correctifs contribue à garantir que les équipes chargées de la gestion informatique et de la cybersécurité connaissent les actifs informatiques les plus essentiels pour l’entreprise. Elles peuvent ainsi établir des processus reproductibles, être informées de la disponibilité des correctifs, puis les tester et les déployer rapidement.
Consultez les meilleurs produits ITAM
Quel rôle joue la correction virtuelle ?
La complexité croissante des infrastructures informatiques rend la gestion des correctifs plus gourmande en ressources et plus chronophage. Les entreprises peuvent avoir du mal à appliquer les correctifs, car elles craignent que cette opération perturbe également leurs activités et détourne des ressources d’autres impératifs.
Ces difficultés ne doivent toutefois pas servir de prétexte aux entreprises pour retarder ou reporter indéfiniment les correctifs, car les correctifs de sécurité non appliqués sont responsables d’une grande partie des coûteuses failles de sécurité — et les intrusions coûtent bien plus cher qu’une prévention appropriée.
Les attaques par rançongiciel exploitant des vulnérabilités non corrigées sont également en hausse. En outre, le passage au travail à distance élargit le périmètre des technologies utilisées pour répondre aux besoins de l’entreprise, et les vulnérabilités des utilisateurs distants doivent elles aussi être corrigées.
La correction virtuelle aide les entreprises à relever tous ces défis en fournissant une couche de sécurité supplémentaire contre les menaces qui exploitent des vulnérabilités connues ou inconnues.
La correction virtuelle applique des couches de politiques et de règles de sécurité, souvent par l’intermédiaire d’un IDPS, afin de bloquer les chemins réseau vers et depuis les vulnérabilités. Elle est souvent utilisée pour les nouvelles vulnérabilités avant la publication des correctifs officiels — ou dans le cas de systèmes anciens pour lesquels l’application d’un correctif peut être impossible. La correction virtuelle complète les politiques existantes de gestion des vulnérabilités et des correctifs de l’entreprise.
Grâce à la correction virtuelle, les équipes de sécurité disposent du temps nécessaire pour évaluer les vulnérabilités et tester et déployer les correctifs permanents requis. Elle offre également aux entreprises une plus grande liberté pour appliquer leurs politiques de gestion des correctifs selon leurs propres modalités, afin d’éviter les interruptions inutiles et les pertes liées aux perturbations de l’activité. Les entreprises bénéficient aussi d’une plus grande flexibilité et ont moins besoin de déployer des correctifs d’urgence ou des solutions de contournement.
Les composants des infrastructures informatiques qui ne bénéficient plus de correctifs, comme les systèmes anciens et les systèmes d’exploitation en fin de support, profitent eux aussi de la correction virtuelle, car celle-ci leur fournit les contrôles de sécurité nécessaires pour rester protégés. La correction virtuelle peut également être utilisée pour se protéger contre les nouvelles vulnérabilités zero-day jusqu’à ce que des correctifs soient disponibles.
À lire également : Protection du réseau : comment sécuriser un réseau
Solutions populaires de gestion des correctifs
Heureusement, il existe de nombreux produits et services de gestion des correctifs très performants qui peuvent contribuer à alléger cette charge. En voici quelques-uns. Il est important de noter qu’un produit classique de gestion des correctifs ne couvre pas tout, notamment les solutions open source de gestion des correctifs. Les applications d’entreprise majeures ainsi que les équipements réseau et de stockage font souvent exception et doivent être corrigés séparément, par exemple.
NinjaOne
NinjaOne est une solution unifiée de gestion des opérations qui promet de simplifier le travail des équipes informatiques. Son produit de gestion des correctifs permet aux entreprises d’automatiser l’application des correctifs sur leurs postes de travail et leurs serveurs depuis une interface unique.
NinjaOne propose l’identification et la correction automatiques des vulnérabilités dans l’ensemble du parc informatique de ses utilisateurs, à grande échelle et rapidement, sans nécessiter d’infrastructure. Les utilisateurs de la solution de gestion des correctifs NinjaOne peuvent sécuriser leurs terminaux, automatiser l’application des correctifs du système d’exploitation et des applications tierces, gérer les terminaux connectés ou non au réseau et disposer d’une visibilité en temps réel sur leur conformité en matière de correctifs.
Atera
Atera propose une solution tout-en-un de supervision et de gestion informatiques à distance (RMM) destinée aux fournisseurs de services managés (MSP) et aux prestataires de services informatiques. Sa solution de gestion des correctifs offre aux utilisateurs une vue d’ensemble de leurs correctifs depuis un emplacement unique et les aide à appliquer les bonnes pratiques de cybersécurité aux logiciels, au matériel et aux systèmes d’exploitation. Avec Atera, les entreprises peuvent entièrement automatiser la configuration et la gestion des correctifs logiciels et créer des calendriers personnalisés pour chaque terminal.
Automox
Automox est une plateforme d’hygiène cyber qui assure la gestion des correctifs des applications tierces et des systèmes d’exploitation, des configurations de sécurité et des scripts personnalisés depuis une plateforme unique. Sa gestion automatisée des correctifs garantit la mise à jour des applications tierces et des systèmes d’exploitation ainsi que leur protection contre les vulnérabilités connues, sans intervention manuelle. Sa gestion des correctifs dans le cloud s’appuie sur des outils cloud pour gérer et appliquer les mises à jour de sécurité des systèmes d’exploitation et des logiciels tiers sur tous les terminaux.
Syxsense
Dans une solution unique, Syxsense combine la gestion des correctifs, la gestion informatique, la sécurité et l’analyse des vulnérabilités ainsi que la remédiation. Son produit de gestion des correctifs réduit la surface d’attaque de ses utilisateurs grâce à une logique de détection précise qui analyse les réseaux et identifie les appareils auxquels il manque des mises à jour, ainsi qu’à un déploiement rapide permettant de révéler les menaces critiques et d’y remédier instantanément.
SolarWinds Patch Manager
SolarWinds Patch Manager est un logiciel de gestion des correctifs conçu pour remédier rapidement aux vulnérabilités logicielles. Il facilite l’exécution des mises à jour sur des dizaines de milliers de serveurs et de postes de travail et propose une gestion simplifiée des correctifs, la gestion des correctifs de Microsoft Windows Server Update Service (WSUS), l’application de correctifs aux applications tierces, l’intégration de la gestion des correctifs de Microsoft System Center Configuration Manager (SCCM), la gestion des correctifs à distance et bien plus encore.
ManageEngine Patch Manager Plus
ManageEngine Patch Manager Plus est une solution qui analyse les terminaux pour révéler les correctifs manquants et teste les correctifs avant leur déploiement afin d’atténuer les risques de sécurité. Elle propose notamment la gestion automatisée des correctifs, l’application de correctifs aux applications tierces, la gestion des correctifs à distance pour les configurations de travail à domicile, le déploiement des mises à jour de fonctionnalités de Windows 10 et des politiques de déploiement flexibles.
Pour des informations approfondies sur les principales solutions de gestion des correctifs, consultez Meilleurs logiciels et outils de gestion des correctifs
La gestion des correctifs demande du travail
La gestion des correctifs n’est pas chose facile. Si c’était le cas, les titres de l’actualité sur la cybersécurité ne regorgeraient pas d’articles relatant des intrusions dont les entreprises ont été victimes par l’intermédiaire de vulnérabilités connues pour lesquelles des correctifs existaient depuis un certain temps.
Mais les entreprises, fournisseurs de services cloud et fournisseurs de services managés les plus sécurisés accordent une grande importance à la gestion des correctifs et ont appris à la mener correctement. Ces connaissances devraient inciter les autres à trouver la meilleure façon de se protéger, que ce soit par l’intermédiaire d’un service ou d’une solution sur site.
Chad Kime a contribué à ce rapport
À lire ensuite : Principales solutions de gestion des vulnérabilités