

















データ損失防止(DLP)のベストプラクティスとは、意図的または意図しないデータ消去を防ぐための原則です。これらのガイドラインに従うことで、組織はデータ損失による深刻な影響を抑え、インシデント発生後も迅速に業務を再開できます。また、機密データを保護し、法的・評判上の問題を最小限に抑えることも可能です。以下の実例を確認し、データセキュリティを最適化するためにDLP手順をいつ、どのように利用すべきかを見ていきましょう。
DLP戦略を導入すべきタイミング
機密データを取り扱っている、規制業界で事業を展開している、またはサイバーセキュリティの脅威に繰り返しさらされている場合は、DLP戦略の必要性を評価すべき時です。Proofpointの2024年データ損失の現状レポートによると、84.7%の企業がデータ損失を経験しており、1社あたり年間平均15件のインシデントが発生しています。これは、DLP手法を適切に導入する重要性を示すものです。次の要素を検討してください。
- 機密データの取り扱い自社が顧客の個人を特定できる情報(PII)、独自のソフトウェアコード、製品設計、その他、競争優位に不可欠な独自の創作物を取り扱っているかどうかを確認します。
- 業界固有の規則関連規制を定期的に確認し、データセキュリティコンプライアンスを確保するとともに、DLPを利用して機密データを保護し、規制上のリスクを低減します。
- データストレージ組織のデータストレージがオンプレミスかクラウドベースかを特定します。ストレージのセキュリティプロトコルと拡張性を分析します。
- 潜在的な脅威リスク評価、脆弱性スキャン、侵入テストを実施し、潜在的な脅威と弱点を評価します。
- 社内リソース予算配分とITインフラの能力を確認します。効果的なDLP施策を導入し、継続するために十分な財務・技術リソースがあるかどうかを判断します。
データ損失防止のベストプラクティス12選
1つのデータ損失防止ポリシーが基盤となりますが、データセキュリティの有効性は、世界的に認められたベストプラクティスを採用できるかどうかにかかっています。これらは単に完了すべきタスクではなく、徹底して維持すべき価値観です。DLPポリシーのカスタマイズから組織内の協力的な文化の醸成まで、より強固なデータセキュリティ体制に向けて、確立されたプラクティスを見ていきましょう。
DLPポリシーをカスタマイズする
まず、自社が取り扱うデータの種類を徹底的に調査します。機密性や規制遵守などの要素を考慮し、機密度に応じてデータを分類します。業界固有の規則を確認し、ポリシーフレームワークへの準拠を検証します。次に、現在のネットワークセキュリティ対策を評価し、修正すべき欠落や重複がないかを確認します。
このようにDLPポリシーを変更すれば、組織固有の要件を満たし、データセキュリティ全体の取り組みを強化する効果的な計画を策定できます。ポリシーを業界規制に合わせることで、コンプライアンスリスクを低減し、罰則や法的問題の可能性を回避できます。さらに、ポリシーを自社に合わせて設計すれば、事業固有の脅威や脆弱性にも対処できます。
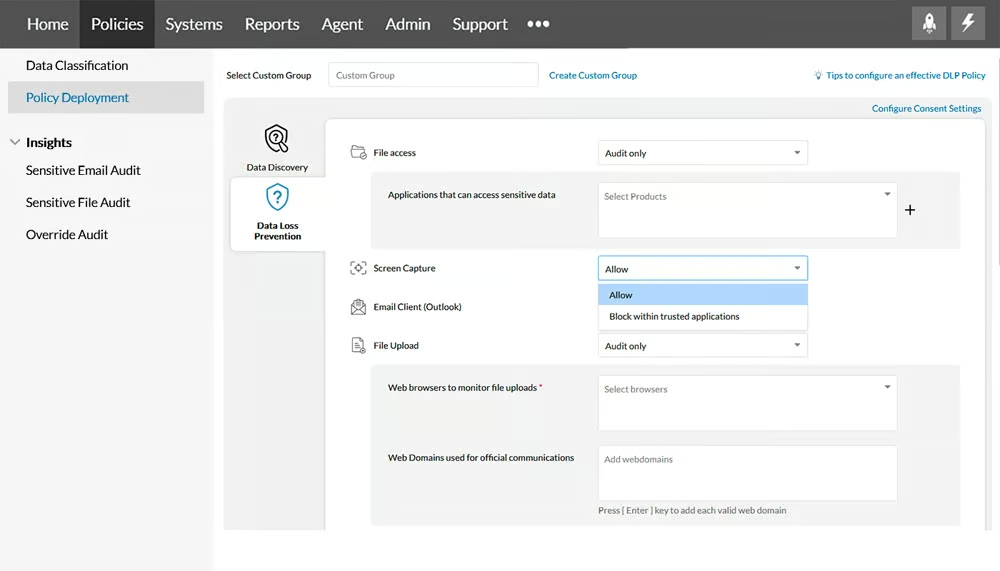
適切なDLPソリューションを選ぶ
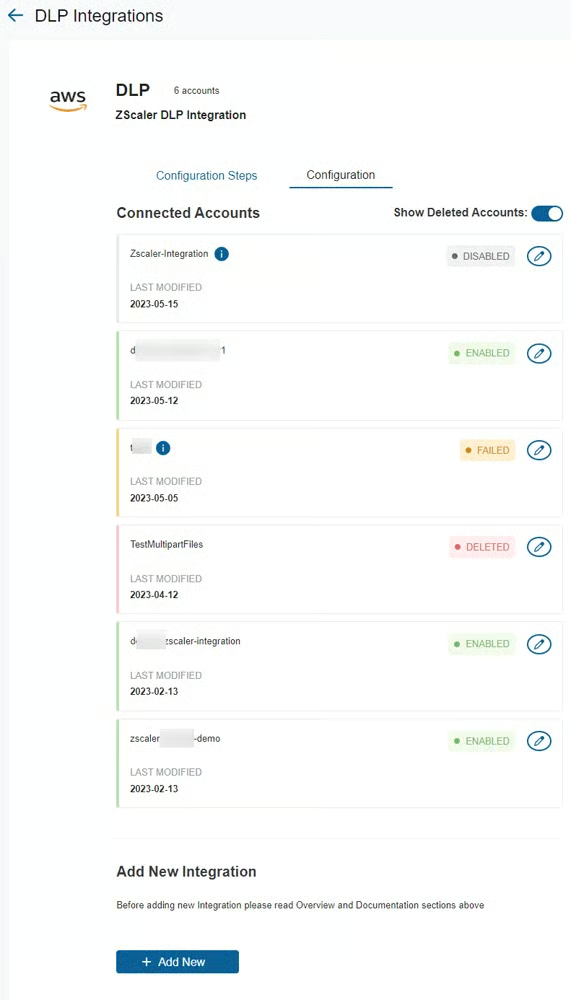
最適なDLPソリューションを選ぶには、プロバイダーを幅広く調査し、その能力と組織の要件との適合性を確認します。購入するツールがデータ管理標準、規制要件、予算に合っていることを確認してください。十分な情報に基づいて判断するため、機能、拡張性、統合機能を評価します。
次の主要なDLP製品3つを検討してください。
- Forcepoint DLP:可視性とグローバルコンプライアンスに最適な総合的ソリューション(30日間無料トライアル)
- Clumio Protect and Discover:AWSビジネス環境に最適(14日間無料トライアル)
- Proofpoint Enterprise DLP:単独でのメール保護に最適(無料トライアルは要問い合わせ)
適切なDLPソリューションを選ぶことで、効果的なデータ保護、規則への準拠、データ侵害リスクの低減を実現できます。特定のセキュリティニーズに対応する製品に投資することでリソースを最大限に活用し、組織全体のサイバーセキュリティ体制を改善できます。
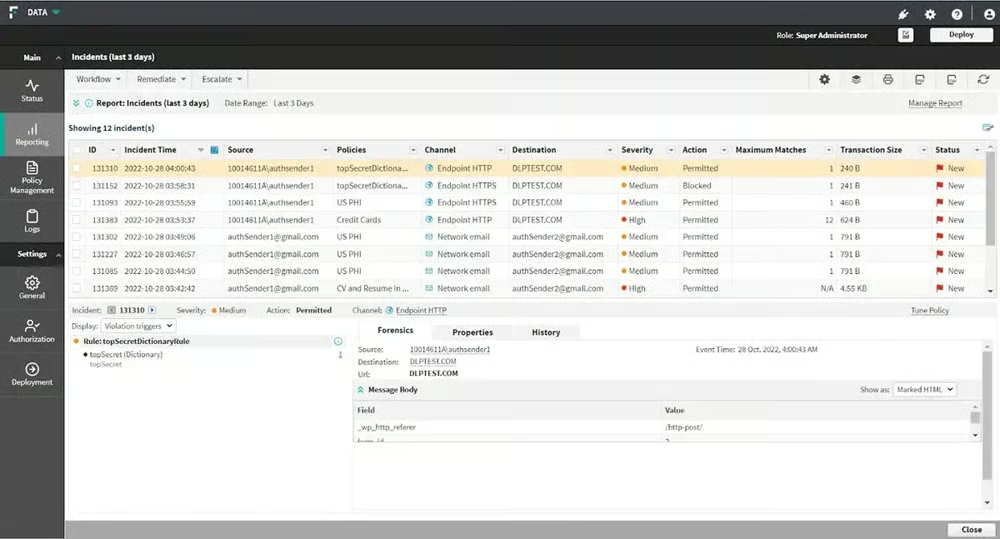
さらに選択肢を探している方は、DLPソリューションのおすすめ製品に関する包括的なガイドをご覧ください。
データの優先順位付けと分類
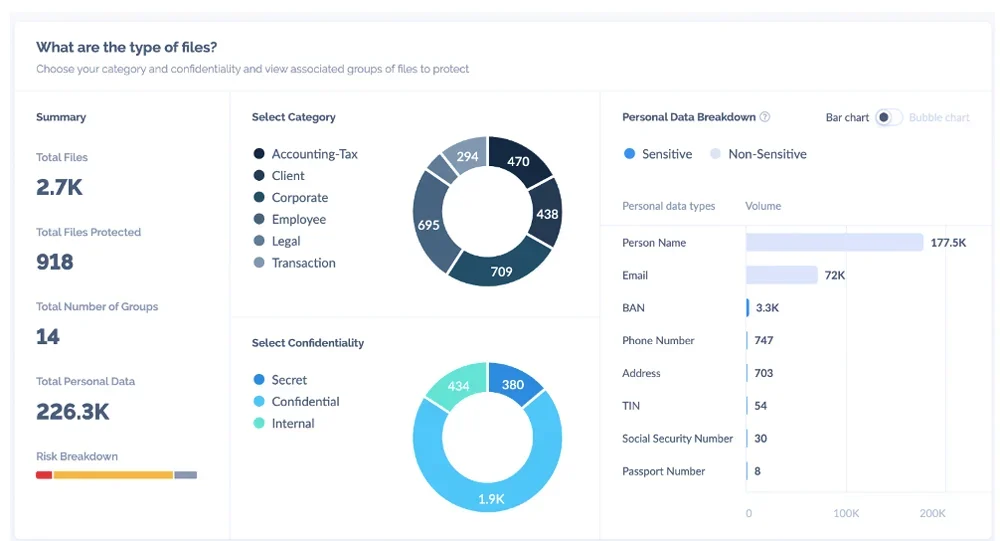
データの優先順位付けと分類を適切に行うには、規制要件と機密情報に及ぶ可能性のある影響を理解します。知的財産や個人情報などの重要なデータの種類を特定し、防御リソースを最も必要な場所に振り向けます。管理・追跡しやすくするため、データをコンテキストに基づいて分類します。コンテンツ分析を実施し、安全対策を改善します。
このアプローチにより、重要な情報を保護するためにリソースを効率的に配分し、的を絞った防御戦略を実現できます。データ管理業務を簡素化し、追跡機能を強化することで、データセキュリティ体制全体を向上させます。定期的な見直しにより、強固なセキュリティ対策を長期的に維持しながら、変化するデータ環境や新たな脅威に対応できます。
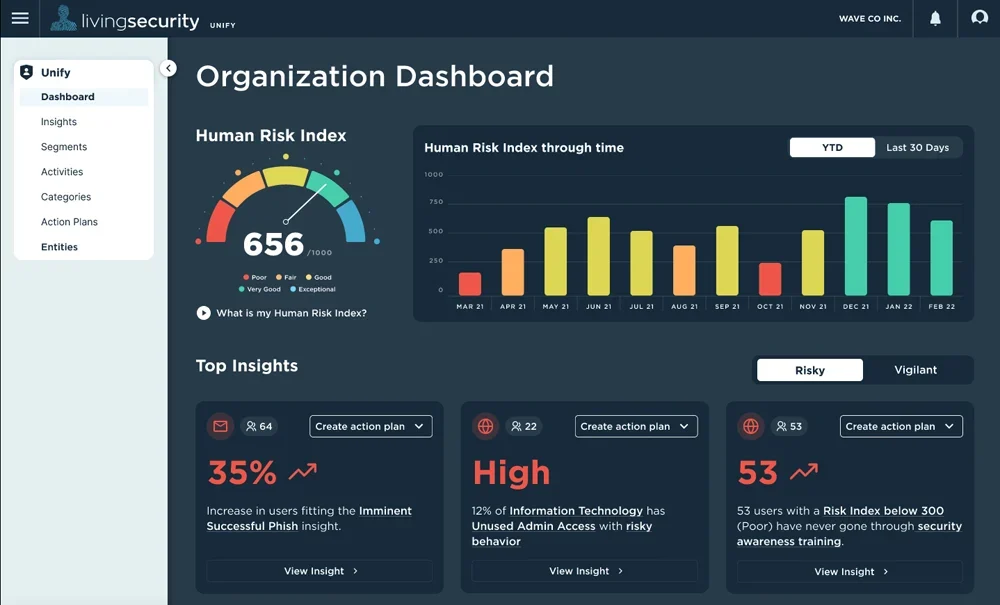
データセキュリティにおける従業員の役割を教育する
従業員向けのデータセキュリティ研修を始めるには、まず組織固有のリスク環境と規制要件を確認します。データ取り扱い手順、パスワード管理、フィッシング攻撃の識別など、こうした具体的な課題に対応できるよう研修教材をカスタマイズします。サイバーセキュリティ研修ツール、セミナー、オンライン講座、シミュレーションを活用して従業員を効果的に参加させ、基本的なネットワークセキュリティの原則を定着させます。
従業員向けのデータセキュリティ研修に投資する組織は、データ侵害のリスクを大幅に軽減し、セキュリティインシデントによる潜在的な影響を最小限に抑えられます。十分な知識を持つ従業員は、セキュリティの脅威をより適切に特定し、対応できます。さらに、研修活動と併せてDLPシステムを導入すれば、セキュリティ規則の徹底と不審な行動の検知能力が向上し、サイバーセキュリティ防御が強化されます。
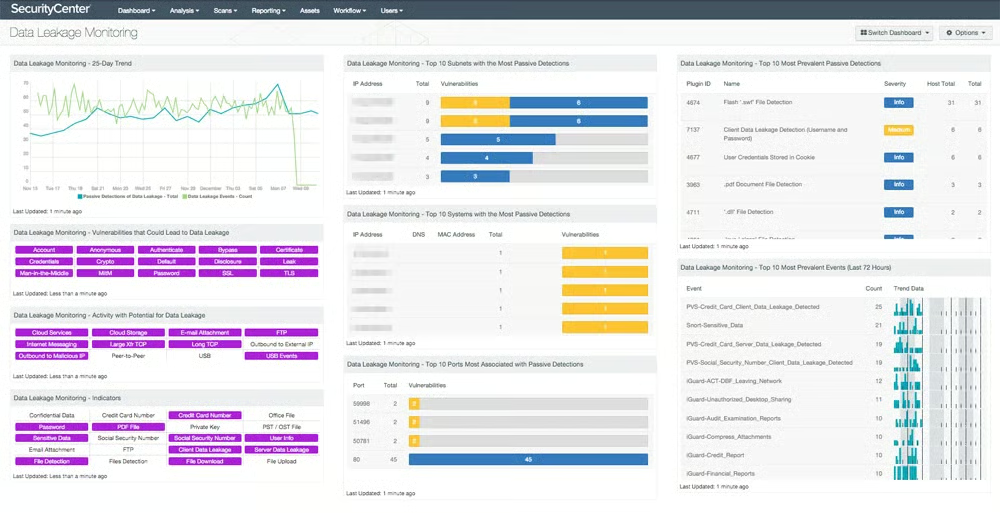
データの可視性を高める監視ツールを利用する
データを継続的に可視化するには、まず組織のネットワーク内を移動するデータを追跡する監視技術を導入します。データの発生元、保存場所、転送先を特定します。リアルタイムのデータ損失防止システムはデータフローを継続的に監視し、企業が不審な活動やデータ侵害の可能性を発見して対応できるようにします。
さらに、こうした監視システムを継続的に改良・変更することで、誤警報を減らし、セキュリティインシデントを正確に検知できます。保存されているすべてのデータを可視化しておけば、組織はセキュリティ上の懸念が本格的なデータ侵害に発展する前に、先回りして検知・解決できます。
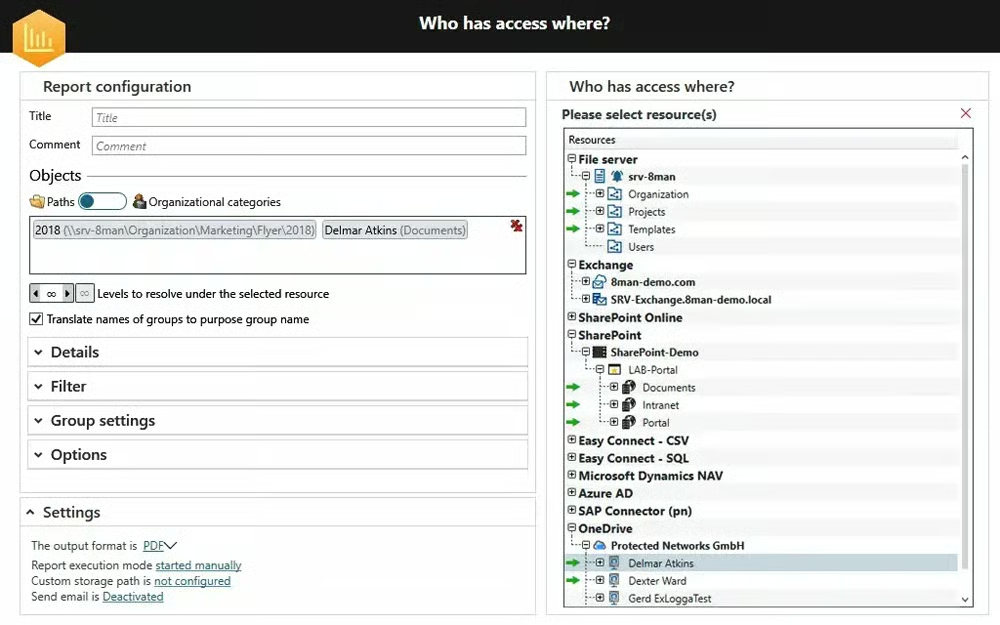
データアクセスを制限する
この手法では、最小権限の原則に従い、個人が必要な情報にのみアクセスできるようにすることで、不正アクセスや侵害の危険を減らします。アクセス制限を設け、定期的な評価を実施して、権限がユーザーの職務に適切かどうかを確認します。定期監査、強固なアクセス制御、権限の早期撤回により、ユーザーの意図の変化に伴うリスクを抑えられます。
データを暗号化する
このプラクティスでは、データ暗号化ツールを利用して機密データを非公開かつ安全に保ち、デバイスを紛失・盗難された場合でも、不正アクセスや悪用から保護します。保存データは暗号化アルゴリズムと安全なストレージ技術で暗号化します。転送中のデータを暗号化するには、伝送制御プロトコル(TCP)とトランスポート層セキュリティ(TLS)などの安全な暗号化・通信プロトコルを使用します。
データ暗号化ツールには次のような選択肢があります。
- 7-Zip:世界中での利用に最適(無料ダウンロード)
- AxCrypt:シンプルなビジネスファイル共有に最適(30日間無料トライアル)
- NordLocker:クラウドベースのビジネスファイル共有に最適(14日間無料トライアル)
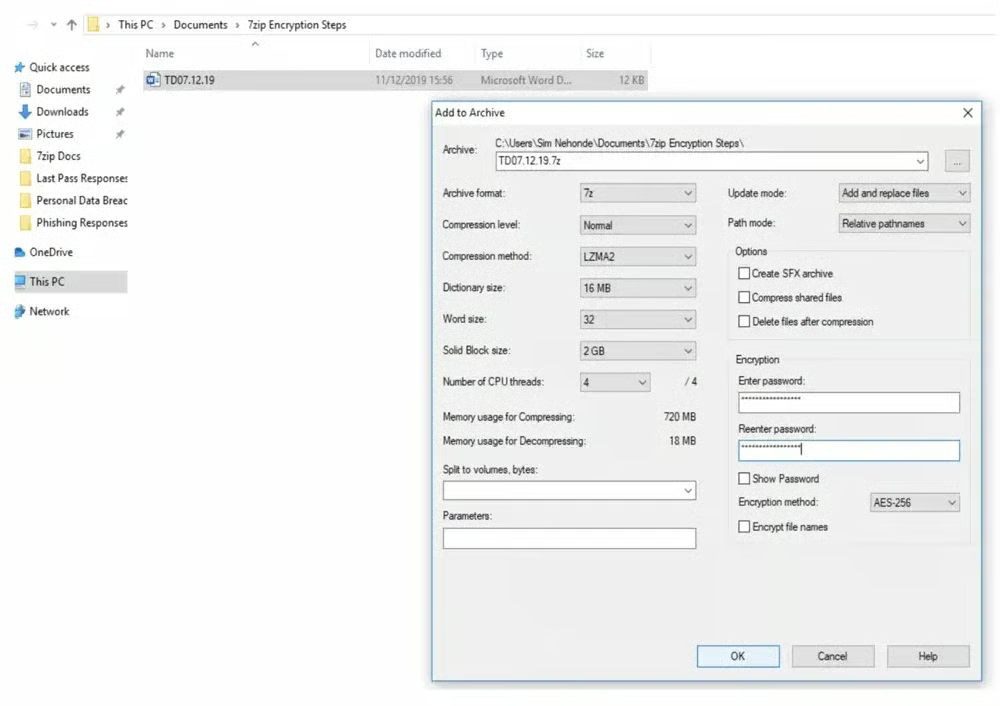
その他の代替ソリューションについては、暗号化ソフトウェアとツールのおすすめ製品に関するレビューをご覧ください。
すべてのユーザーとデバイスに認証方式を適用する
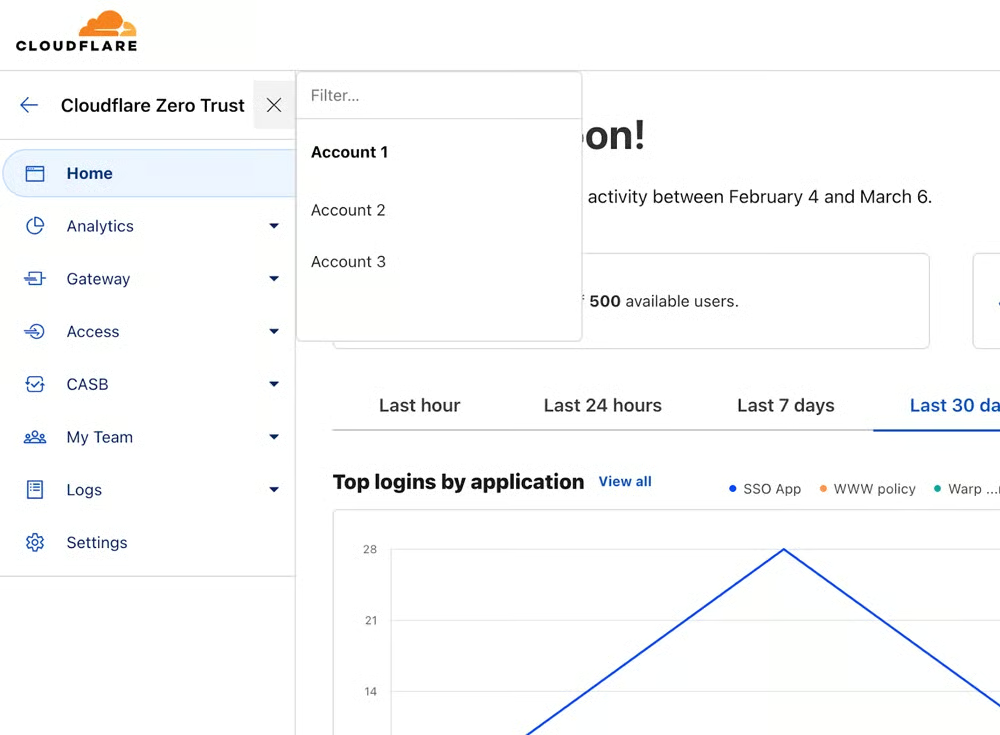
ゼロトラストアプローチでは、あらゆる種類の暗黙の信頼を排除し、すべてのユーザーとデバイスを継続的に検証します。以前の信頼状態にかかわらず、すべてのアクセス試行を認証するため、厳格なアクセスルール、多要素認証、継続的な監視を実装します。この戦略では、すべてのネットワークトラフィックとアクセス試行を調査し、不正アクセスや悪用の可能性を低減します。
3-2-1バックアップルールを実装する
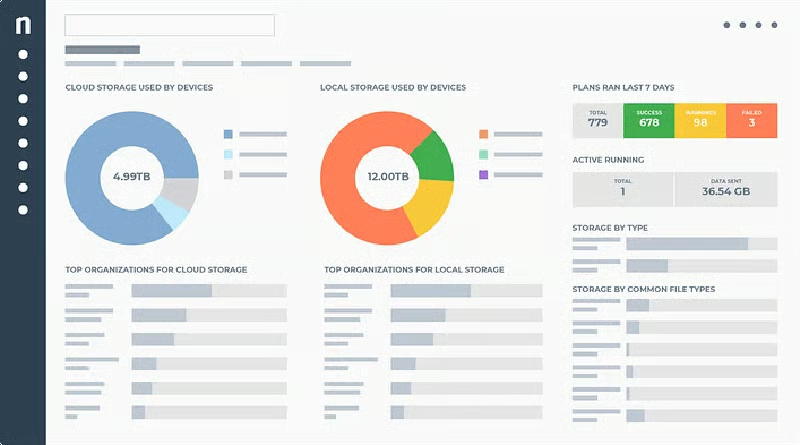
3-2-1バックアップルールを適用する際は、データのコピーを3つ用意します。1つはプライマリ、2つはバックアップです。これらのコピーは、ハードディスク、クラウドストレージ、テープバックアップという2種類の異なるメディアに保存します。そのうえで、火災、洪水、盗難など局地的な災害に備え、複製の1つを遠隔地に保管します。
異なるメディアに複数のデータコピーを保存すれば冗長性が確保され、ハードウェア障害やサイバー攻撃によるデータの完全消失の可能性を低減できます。1つのコピーをオフサイトに保管すれば災害から保護でき、プライマリ拠点が侵害されてもデータにアクセスできます。
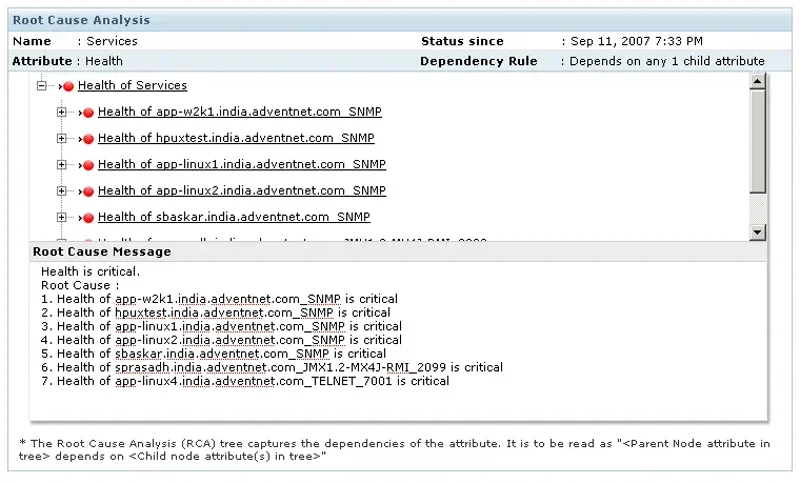
5回の「なぜ」による根本原因分析(RCA)手法を利用する
この手法では、問題を特定し、「なぜ」と問いかけて根本原因を明らかにします。少なくとも5回、各「なぜ」の問いでさらに深掘りしながら手順を繰り返し、根本原因を突き止めます。その後、根本原因に効果的に対処する修正策を作成します。自動化ツールを使えば、根本原因分析をより迅速に実施できます。
この戦略により、企業は問題についてより深い洞察を得られ、問題解決の有効性が高まります。問題を徹底的に評価することで、チームは症状だけでなく根本原因にも対処できます。また、継続的な改善の文化を促進し、同様の問題が将来発生するのを防ぎます。
DLP戦略を見直し、改善する
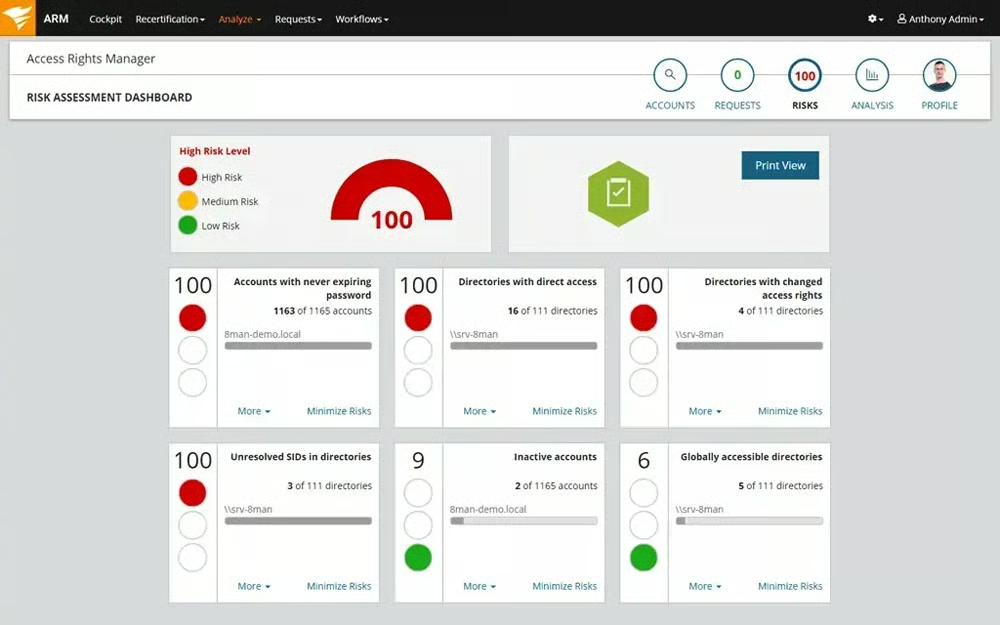
現在のDLPアプローチを検証・変更するには、まず重要なデータセットを保護し、ギャップを特定します。データ特定の取り組みを拡大し、新たなリスクに対抗できるようDLPソリューションを定期的に更新します。セキュリティ監査を実施して制御を評価し、欠陥を検出したうえで、是正措置に優先順位を付けます。得られた教訓を活用し、データ損失の脅威から保護するために必要な今後の改善を決定します。
社内ユーザー間の協力を強化する
組織のデータセキュリティ活動にすべてのステークホルダーを関与させます。経営陣から現場スタッフまで、全員が包括的なデータセキュリティポリシーの維持に責任を負います。定期的な話し合い、研修、啓発ワークショップを促進し、DLPの実践を組織文化に取り入れます。効果的なDLP導入には、企業の目標と要件を達成するため、すべてのユーザーの参加と協力が必要です。
DLPのベストプラクティスを実践した3つの実例
DLPは単なる理論ではありません。DLPの不備は壊滅的な結果につながる可能性があります。2023年のCloudflareへの侵害、2017年のGitLabのデータベース障害、1998年の『Toy Story』のインシデントなどが示すように、データ損失の脅威は長年にわたって存在しています。過去のデータ損失事例を分析すれば、潜在的なリスクの深刻度と、既存のDLP対策の有効性を評価できます。さらなる洞察を得るため、これらの実例を見ていきましょう。
Cloudflareへの感謝祭サイバー攻撃
インシデント:2023年の感謝祭に、侵入者が盗まれた認証情報を悪用してCloudflareのAtlassianサーバーにアクセスし、グローバルインフラへの侵入を試みました。社内文書へのアクセスは許しましたが、Cloudflareのゼロトラストアーキテクチャによって、さらなるネットワーク横断とデータ侵害は阻止されました。ユーザーデータは失われませんでした。Cloudflareは、本番環境の認証情報5,000件以上をローテーションし、4,893台のコンピューターをトリアージして、新しいデータセンターのハードウェアを交換しました。
DLPのベストプラクティス:ゼロトラストアーキテクチャ — Cloudflareのゼロトラスト技術は、侵害された認証情報の悪用を試みる攻撃者の横方向への移動とアクセスを制限し、データ侵害を防いで被害を最小限に抑えました。
GitLabで発生した300GBのデータ損失
インシデント:2017年、GitLabではデータベースの同期失敗により18時間の障害が発生しました。エンジニアはこれをスパム攻撃と誤認して手動で再同期を試み、その結果、既存ユーザーデータ300GBを誤って失いました。これにより、プロジェクト、コメント、新規アカウントが影響を受けました。
DLPのベストプラクティス:GitLabが定期的なデータベースセキュリティの実践(バックアップや災害復旧プロセスなど)を重視していたことが、データ損失の影響軽減に役立ちました。初期対応には問題があったものの、エンジニアのテスト中に保存されていた直近のデータベーススナップショットにより、失われたデータを迅速に復元できました。
『Toy Story 2』で発生したファイルの誤削除
インシデント:ファイルの整理中、アニメーターが誤って『Toy Story 2』のルートフォルダーを削除し、映画のデータがすべて消去され、データベースリポジトリが危機にさらされました。幸い、テクニカルディレクターが自分のコンピューターにリポジトリのバックアップコピーを保存していたため、作品を救出できました。新しく作成された未バックアップのファイルは失われましたが、大部分は復元され、プロジェクトの中止や最初からのやり直しを回避できました。
DLPのベストプラクティス:定期的なバックアップとイミュータブルストレージソリューション — バックアップコピーによって『Toy Story 2』のプロジェクトは惨事を免れましたが、バックアップがなかったため新しいファイルは失われました。異なる媒体に冗長コピーを保存する3-2-1バックアップ手法を導入していれば、データ損失を回避できた可能性があります。さらに、イミュータブルストレージソリューションを利用すれば、すべてのファイルを完全な状態で保持できました。
データ損失防止戦略を5つの手順で実装する方法
不正なデータアクセスや漏えいを防ぐには、効果的なDLP戦略に、明確な範囲の定義、データセキュリティの意識向上とガバナンスの取り組み、ユースケースのマッピング、依存関係の特定と改善、段階的なDLP導入を盛り込む必要があります。これにより、企業は資産を保護し、法令を遵守し、評判や業務へのリスクを低減できます。
1. プログラムの範囲を定義する
プログラムの範囲を決定するには、リスクに優先順位を付け、知的財産などセキュリティが必要なデータを特定します。データフローのマッピングにより、データの発生元、宛先、アプリケーションを追跡できます。プログラムを効果的に支援するため、DLPの目標に沿ったセキュリティポリシーを採用します。これにより、保護をカスタマイズし、混乱を最小限に抑え、セキュリティ対策をビジネス目標に効果的に合わせられます。
2. 意識向上とガバナンスの取り組みを開始する
データの取り扱い、メリット、結果をすべてのステークホルダーに伝えます。許容される規範と手順を定め、データ取り扱いのプロセスを改善します。そのうえで、法務チームや調達チームと連携し、契約にDLP要件を盛り込みます。継続的な顧客からの意見や問い合わせに対応できるよう、協働プラットフォームを通じてオープンなコミュニケーションを維持し、ビジネスのニーズの変化に応じて継続的に改善します。
3. DLPのユースケースをマッピングする
まず、各ロケーションで必要となる検出とコンテキストを正確に判断します。次に、必要な制御を提供するために必要な種類のDLPツールを決定します。1つのプロバイダーですべてのDLPコンポーネントをカバーできるとは限らないため、特定した複数のユースケースにわたってデータを保護できるベンダーを選ぶか、他のツールと統合します。ソリューションを選定する前に、ビジネスのニーズを満たし、効果的に機能することを確認するため、十分にテストします。
4. 特定した依存関係に対処し、改善する
技術的または手続き上の依存関係は、DLPの有効性を低下させる可能性があります。たとえば、ユーザーがデータに無制御でアクセスできる場合、DLPの効果は損なわれます。正当な業務上の要件に基づいてデータへのアクセスを制限するため、アイデンティティ管理の実践を導入します。さらに、機密データを検出してデータ権限に反映するためにデータの分類を行い、DLPの全体的な有効性とデータセキュリティを向上させます。
5. 小規模な段階で導入し、時間をかけて管理・改善する
大規模な展開による混乱を最小限に抑えるため、まずは「監視のみ」の段階を設けてポリシーを調整しながら、DLPの導入を段階的に進めます。データの取り扱いの変更に焦点を当て、進捗をユーザーに伝えます。運用モードへ移行し、解決済みのインシデントやブロックしたデータの件数などの指標を収集して、継続的な改善につなげます。変化するビジネスのニーズやデータの種類に合わせてDLPポリシーを変更できるよう、リソースを配分します。
結論:DLPのベストプラクティスで業務を保護する
DLPのベストプラクティスには、データセキュリティの継続的かつプロアクティブな管理が含まれます。組織は、これらの原則を日々の業務に取り入れることで、包括的なデータ保護を実現できます。組織のニーズの変化に応じて、これらの戦略を継続的に監視、評価、調整します。データを安全に保つには、DLPとその他の種類のセキュリティソリューションを組み合わせた、強固なサイバーセキュリティ体制を整える必要があります。
包括的なデータ保護のためにDLPを安全なストレージとバックアップソリューション統合します